新版本插件解读|如何借助 Forward Auth 增强认证能力

基于APISIX实现API网关案例分享 Apache APISIX 是一个动态、实时、高性能的云原生 API 网关。它构建于 NGINX + ngx_lua 的技术基础之上,充分利用了 LuaJIT 所提供的强大性能 阅读详情

Forward Auth 能巧妙地将认证与授权逻辑转移至专门的外部服务中,网关会将用户的请求转发至认证服务中,并在认证服务响应非 20x 状态时,阻止原有请求并替换结果。通过这样的方式,就可以实现认证未通过时,返回自定义报错或用户重定向至认证页面。

本文将介绍 Apache APISIX 2.12.0 版本中新增插件 forward-auth 的使用方法,为大家简单说明下如何使用这款设计简洁的认证模型。

原理
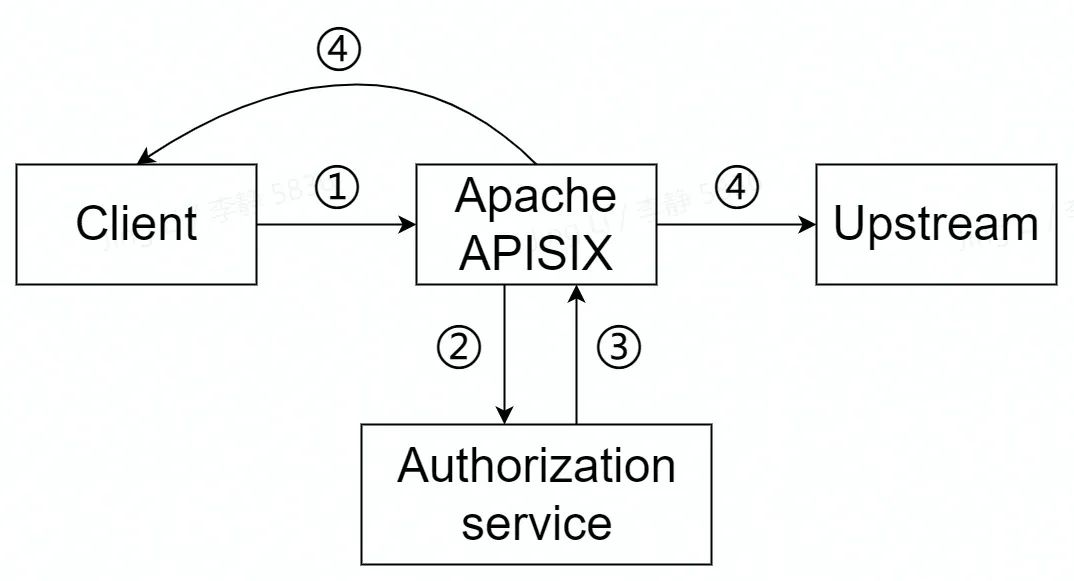
图片

关于 forward-auth 插件在 Apache APISIX 中的运行原理与流程如上图所示,具体总结为以下几步:

  • 第一步:由客户端向 APISIX 发起请求

  • 第二步:由 APISIX 向用户配置的认证服务发起请求

  • 第三步:认证服务响应(2xx 或异常状态)

  • 第四步:APISIX 会根据认证服务响应,决定向上游转发请求或直接****向客户端发送拒绝响应

如何使用

步骤一:设置认证服务

假设有这样一项认证服务,用户向其发送带有 Authorization 请求头的请求。如果这个数据通过验证则返回 200 状态码和一个名为X-User-ID的响应头;如果没有通过验证则认为认证状态过期,返回 302 状态码和Location响应头将客户端重定向至登录页面。


步骤二:创建路由并开启 forward-auth 插件

SSH蜜罐sshesame源码解析:Go语言实现高仿真安全诱捕系统 在网络安全领域,蜜罐(Honeypot)是一种主动防御技术,其核心原理是通过部署仿真的脆弱系统或服务,诱使攻击者进行交互,从而在不威胁真实资产安全的前提下,收集攻击行为、工具和意图情报。这项技术的价值在于能提前感知威胁、丰富攻击特征库,并用于安全研究。其典型应用场景包括互联网暴露面监控、攻击链分析和威胁情报收集。本文聚焦的sshesame,是一个用Go语言实现的高仿真SSH蜜罐,它完整模拟了SSH服务器协议栈与交互式Shell环境,能详尽记录暴力破解、命令执行等攻击载荷,为安全运维人员提供了低风险、高价值的 阅读详情

相关推荐

Kubernetes v1.35.0二进制部署:控制权、排错深度与生产稳定性

Kubernetes 是云原生基础设施的核心编排系统,其部署方式直接决定集群可观测性、故障定位效率与升级可靠性。在 v1.35.0 这一全面拥抱 containerd、弃用 Dockershim 并 GA 动态 Kubelet 配置的关键版本中,二进制部署不再只是‘手动替代方案’,而是保障组件契约清晰、证书信任边界可控、cgroup v2 与时间同步等底层约束可验证的工程实践基础。它支撑金融级高可用场景下的毫秒级 etcd 心跳容错、RBAC 与 NodeRestriction 深度协同的认证授权模型,以及

weixin_33782386的博客 455

Kubernetes原生开发:用Okteto实现集群内实时编码与调试

在Kubernetes上进行应用开发面临声明式系统与交互式需求的根本矛盾——开发者需要热重载、断点调试、本地IDE直连,而K8s默认提供的是不可变部署与终态管理。Okteto通过在集群内动态创建带开发工具链的专属Pod,实现文件实时同步、端口自动映射和IDE无缝集成,本质是将开发环境‘下沉’至真实生产上下文。它复用原生K8s资源模型(如ServiceAccount、Secret、NetworkPolicy),不代理、不封装kubectl,而是以CLI为入口构建低延迟双向通道。适用于微服务调试、真依赖联调、G

470

CC Switch本地AI网关原理与配置实战指南

本地AI网关是一种运行在用户设备上的轻量级反向代理服务,其核心原理是通过模型别名、路由规则与后端服务三张逻辑表实现请求的精准调度与协议转换。它不依赖境外API或魔法配置,技术价值在于将不可控的远程调用转化为完全可控的本地/局域网服务编排,显著提升隐私性、响应确定性与调试效率。典型应用场景包括IDE智能编程辅助、高校多VLAN教学实验环境、企业内网大模型沙箱部署等。本文深入解析CC Switch的别名映射机制、OpenAI兼容协议桥接逻辑及Windows环境下的端口校验、日志驱动排错等工程实践要点。

weixin_30675247的博客 379

【信息科学与工程学】【通信工程】第七十六篇 网络解决方案设计03

继续围绕智算中心相关的组网设计、光路设计、波分设计、OTN设备、交换机设备、组网拓扑、网络操作系统、业务区/管理区/存储区、光设计、租户设计、电磁设计、队列设计、QoS设计、调度设计、组合设计等领域。: 若Tpxe​=2min,Tos_install​=5min,Tagent​=0.5min,Tconfig​=0.5min,则Tready​=8min。: 若N=2000,Ms​=2,Nstorage​=128,Mss​=2,则Nip​=2000×2+128×2=4256,需要/20子网。

weixin_49199313的博客 205

traefik-forward-auth:最小前向身份验证服务,可为traefik反向代理提供基于GoogleOpenID oauth的登录和身份验证

Traefik转发身份验证 一种最小的前向身份验证服务,可为反向代理/负载平衡器提供OAuth / SSO登录和身份验证。 为什么? 无缝地将任何http服务与单个端点重叠(请参阅: url-path ) 支持多个提供商,包括Google和OpenID Connect(由Azure,Github,Salesforce等支持) 通过动态生成redirect_uri的来支持多个域/子域 允许根据请求参数有选择地应用/绕过身份验证(请参阅rules ) 支持使用集中式身份验证host / redirect_uri(请参阅auth-host ) 允许身份验证在多个域中持续存在(请参阅) 支持Google令牌生存期以外的扩展身份验证(请参阅:lifetime ) 内容 发布 我们建议在thomseddon/traefik-forward-auth:2 hub上使用2标签( thomseddon/traefik-forward-auth:2 )。 您还可以使用在和上找到的最新增量版本。 ARM版本也可在泊坞窗枢纽,只是追加-arm或-arm64到你想要释放(例如2-arm或2.1

traefik-forward-auth0:后端,用于使用Traefik反向代理对Auth0执行正向身份验证

Auth0 ForwardAuth for Traefik 这是一个用Kotlin和Java8编写的SpringBoot后端应用程序,用于使用Traefik中的Auth0对用户进行身份验证。 在Traefik中使用正向身份验证配置,并将其指向该后端以通过Auth0登录保护前端。 后端应用程序根据应用程序的域名/子域名支持多个Auth0应用程序和API,并将将从Auth0接收到的JWT和访问令牌保存为浏览器中的cookie。 当访问者访问在Traefik中配置的受保护前端时,会将http呼叫发送到该后端,以验证该用户是有效用户。 更新说明 对于那些要延迟从1.0升级到2.0版本的人,有一个标记为1.0的Docker映像可以继续使用,但是不会得到任何进一步的更新,我建议您尽快升级到2.0。 。 ForwardAuth 2.0版中有一些重要的重大更改。 现在,在请求授权时必须设置观众。 由于Auth0如何处理访问令牌的两种不同类型的令牌格式(不透明令牌和jwt令牌),因此需要进行此更改。 jwt令牌是唯一可以验证和验证的令牌。 因此,从现在开始需要在应用程序配置中设置受众,否则该应用程

SAP中错记虚拟利润中心的调整,冲销处理实例

我非CO专业顾问。工作中遇到的问题,也会找资料,分析,测试。有时这个过程会拿到结果,解决问题。遂将过程记录下来备查。读者请谨慎参考!EC-PCA: 利润中心记账流程_9ke0-优快云博客。

专注SAP应用技术文章写作,致力于拉近用户与系统间的距离; 1795

别再被SpringerLink虐了!手把手教你搞定LaTeX源文件提交(附正确文件顺序和类型选择)

本文详细解析了SpringerLink投稿系统中LaTeX源文件提交的常见问题与解决方案,包括文件打包、类型选择和顺序排列等关键步骤。通过实战经验,帮助科研人员避开隐形陷阱,一次性完成LaTeX提交,提升投稿效率。特别针对`.bst`和`.cls`文件的正确处理提供了专业指导。

weixin_42522964的博客 445

一文搞懂什么是OTA(空中升级)

OTA(Over-The-Air,空中升级)是一种通过无线通信技术实现远程更新设备固件或软件的方法。这项技术广泛应用于现代物联网(IoT)设备、智能手机、汽车、嵌入式系统等领域,提供了一种无需物理连接的便捷更新方式。OTA更新的核心在于使设备能够自动、可靠、安全地从远程服务器获取和应用更新,改善设备性能、添加新功能或修复安全漏洞。

不积跬步无以至千里 7万+

从YOLOv8到RTDETR:如何将训练后的YOLO指标无缝转换为COCO格式

本文详细介绍了如何将训练后的YOLOv8指标无缝转换为COCO格式,特别适用于RTDETR模型的评估。通过数据准备、指标转换流程和实际项目经验,帮助开发者解决YOLO与COCO指标差异问题,提升模型评估的准确性和权威性。

weixin_29085151的博客 378

香橙派5使用RK3588S内置NPU加速yolov5推理,实时识别数字达到50fps

香橙派5采用了RK3588S,内置的NPU达到了6Tops的算力,博主这里记录一下自己的踩坑过程,好不容易做出来的不能以后忘记了(手动狗头)。这里博主还在B站上发布了效果视频,大家感兴趣的话可以看一下。其中解决了先验框标注位置不对,或者出现非常多的框的问题

weixin_51651698的博客 2万+

如何利用URDF文件表示并联结构(仅适用于支持SDF格式的仿真环境)

介绍了一种使用URDF文件在Gazebo中表示并联结构的方法,该方法使用了URDF的SDF拓展。在一个具有并联结构的双足机器人上应用并演示了此方法的有效性。

RobotFreak的博客 3850

群无人机航迹规划-虚拟管道

图源北理工全权老师团队虚拟管道相关论文,文字为个人理解,以ppt形式分享报告。

coldmood77的博客 669

数字滤波器应用介绍

线性滤波器FIR ,会引起恒定延迟,通过补零的方式补偿非线性滤波器IIR,会引起频率相关的延迟,通过零相位延迟filtfilt补偿从信号中去除不需要的频谱时,通过滤波和补偿实现。如果需要去除的频率与采样率相差甚远,比如4kHz 与100Hz, 可通过 低通滤波->补偿->降采样–> 滤波 补偿 -->上采样还原的方法。*降采样前一定要先低通滤波为了防止混叠。

weixin_39107270的博客 274

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

上一篇: Apache APISIX 存在改写 X-REAL-IP header 的风险公告(CVE-2022-24112)
下一篇: 如何打造一款 Apache APISIX 插件
API7.ai 技术团队
博客等级 码龄5年 165粉丝 178原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

API7.ai 技术团队

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值