【Burp入门第二十四篇】使用Burpsuite实现反射、储存、DOM型XSS+靶场实战案例

Burp Suite是一款功能强大的渗透测试工具,被广泛应用于Web应用程序的安全测试和漏洞挖掘中。
本专栏将结合实操及具体案例,带领读者入门、掌握这款漏洞挖掘利器
读者可订阅专栏:【Burp由入门到精通 |优快云秋说】

在这里插入图片描述

反射性XSS

搜索1后,审查元素:

在这里插入图片描述
猜测<font>标签中没有进行XSS特殊字符转义,而在<font>标签内,可使用<script>标签:

<script>alert(1)</script>
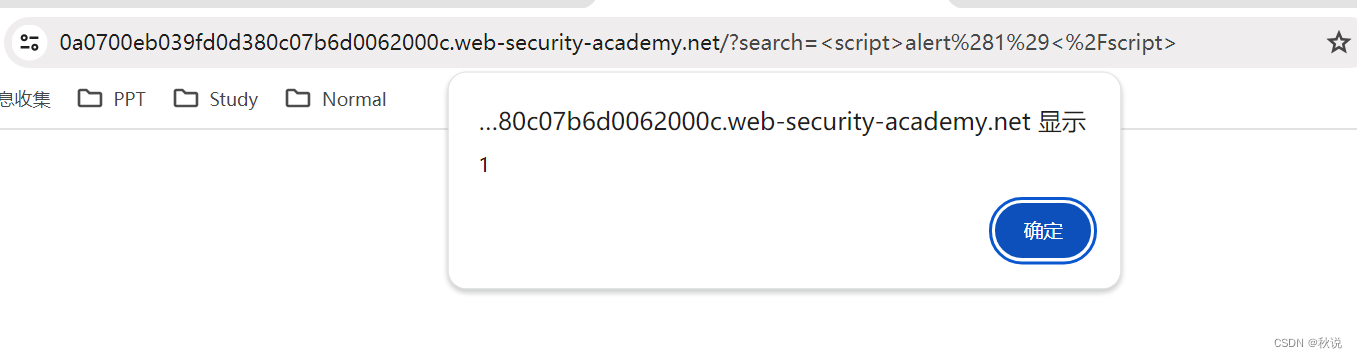
在这里插入图片描述

储存型XSS

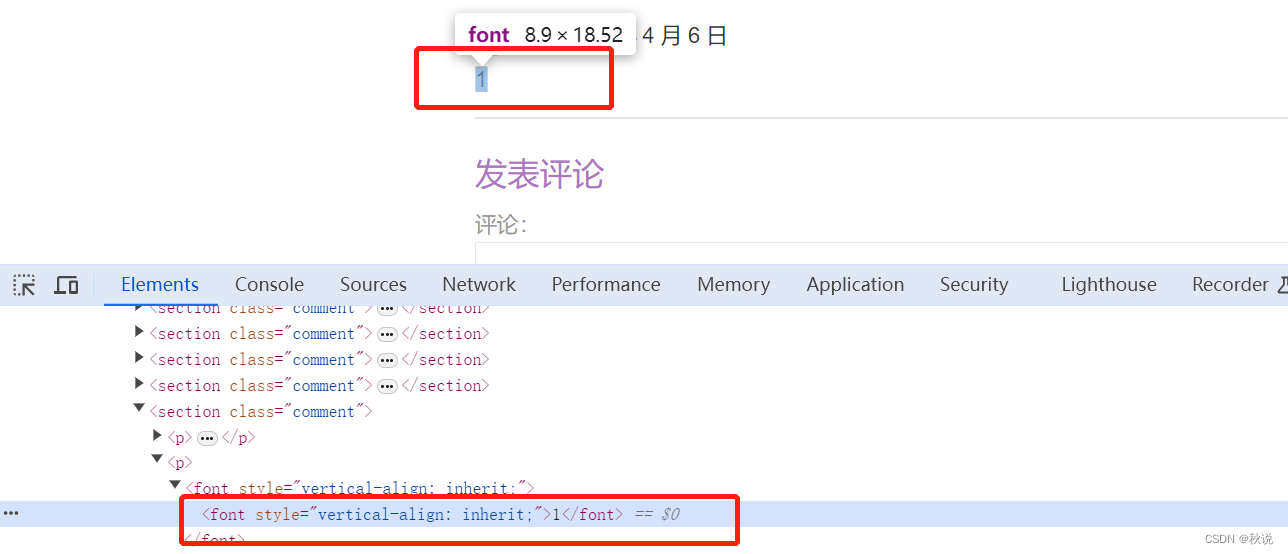
该模块对姓名、电子邮件、网站做过滤处理,但评论处存在XSS:
在这里插入图片描述

在<font>标签内,直接使用<script>即可:

<script>alert(1)</script>

DVWA系列(四)——使用Burpsuite进行存储型XSS(存储型跨站脚本攻击) 存储型XSS 长期存储于服务器端; 每次用户访问都会执行脚本代码; 1. 存储型XSS攻击图示 (1)获取被攻击者的cookie; 黑客首先向服务器发送js脚本; 服务器返回含有js脚本的页面;并将该页面存储在服务器上; 当被攻击方访问服务器时,服务器返回存储的js页面; 黑客接收到被攻击方的cookie; (2) 重定向到第三方网站; 黑客首先... 阅读详情

相关推荐

【Burpsuite靶场】XSS

基于Burpsuite靶场,深度学习XSS三种类型的各类情况。

2302_79800344的博客 2093

Pikachu靶场实战:BurpSuite爆破、XSS绕过与SQL注入攻防解析

Web安全的核心在于理解常见漏洞的原理与攻防对抗。暴力破解、XSS(跨站脚本)和SQL注入是Web应用面临的基础性安全威胁,其本质均源于对用户输入缺乏充分验证与过滤。暴力破解通过自动化工具尝试大量凭证组合,测试认证机制的强度;XSS攻击则利用网站对用户输入的不当处理,在受害者浏览器中执行恶意脚本,可窃取会话信息或进行钓鱼;SQL注入通过构造特殊输入,干扰后端数据库查询逻辑,可能导致数据泄露甚至服务器被控制。掌握这些漏洞的利用手法,是构建有效防御体系的前提。本文以Pikachu靶场为实验环境,结合BurpSu

weixin_33912246的博客 381

BurpSuite自动化XSS检测:XSS Validator与PhantomJS实战指南

跨站脚本攻击(XSS)是Web安全中最常见的漏洞类型之一,其原理是攻击者将恶意脚本注入到网页中,当其他用户访问时,脚本在浏览器端执行,从而窃取数据或进行其他恶意操作。传统的手动XSS检测依赖渗透测试人员逐个发送Payload并人工检查响应,效率低下且容易遗漏。自动化检测技术通过模拟浏览器环境执行JavaScript,能够精准判断漏洞是否被触发,极大提升了安全测试的效率和覆盖率。在工程实践中,BurpSuite作为主流的Web渗透测试平台,通过其Extender API与无头浏览器PhantomJS集成,构建

weixin_33835103的博客 403

手把手教你用DVWA靶场复现SVG文件上传XSS漏洞(附BurpSuite实战截图)

本文以DVWA靶场为环境,手把手复现了通过SVG文件上传触发的存储型XSS漏洞。详细解析了SVG作为XML文档可执行脚本的原理,并演示了如何利用Burp Suite拦截并篡改文件上传请求中的关键参数(如Content-Type: image/svg+xml)以绕过防护,最终实现漏洞利用。文章还探讨了高级Payload构造及防御措施,为Web安全学习提供了实战参考。

berry的博客 1139

Burp Suite自动化XSS测试:从原理到实战的完整指南

跨站脚本攻击(XSS)是Web应用安全中最常见且危害巨大的漏洞类型之一,其核心原理在于攻击者能够将恶意脚本注入到页面中,并在用户浏览器中执行。理解XSS的工作原理,包括反射型、存储型和基于DOM的不同变种,是构建有效防御和自动化检测的基础。从技术价值角度看,自动化XSS测试不仅能显著提升安全测试的效率和覆盖率,还能在持续集成和回归测试中快速验证修复效果,是现代DevSecOps流程中的重要环节。在应用场景上,无论是电商、社交还是企业级应用,只要存在用户输入点,就可能面临XSS风险。本文将深入探讨如何利用Bu

weixin_29325007的博客 306

Web安全实战入门:PortSwigger Labs靶场体系化学习指南

Web安全是网络安全的核心领域,其基础在于理解客户端与服务器之间的交互协议及数据处理逻辑。从原理层面看,常见的漏洞如SQL注入、跨站脚本(XSS)等,均源于对用户输入验证或输出编码的疏忽。掌握这些漏洞的挖掘与利用技术,对于构建安全的Web应用、实施有效的渗透测试具有重要价值。在众多实战训练平台中,PortSwigger Labs以其体系化的**交互式教程**和深度集成的**Burp Suite**工具链而著称。该平台将OWASP Top 10漏洞拆解为循序渐进的实验,引导学习者从概念理解过渡到手动利用,尤其

diaogan4202的博客 366

从‘弹个窗’到‘拿Cookie’:用Burp插件xssValidator实战演练三种XSS漏洞的完整攻击链

本文通过Burp Suite的xssValidator插件实战演练反射型、存储型和DOM型XSS漏洞的完整攻击链,从环境配置到高级绕过技巧,详细解析了XSS攻击的实施步骤与防御策略。适合安全爱好者和渗透测试学习者提升实战能力,掌握Web安全攻防核心技术。

weixin_26795617的博客 416

XSS攻击实战:从漏洞利用到Cookie窃取与会话劫持

跨站脚本攻击(XSS)是一种常见的Web安全漏洞,其核心原理在于攻击者能够将恶意脚本注入到可信网页中,当其他用户访问时,浏览器会执行这些脚本。这种攻击之所以危险,是因为它直接利用了浏览器对脚本的信任机制,绕过了同源策略的部分限制。从技术价值看,理解XSS有助于深入掌握Web安全攻防的本质,是构建纵深防御体系的基础。在实际应用场景中,XSS常被用于**会话劫持**,通过窃取用户的身份凭证(如Cookie)来冒充用户身份。本文聚焦于**XSS漏洞**的武器化利用,详细拆解攻击者如何将简单的脚本注入点,转化为完整

diankui6178的博客 381

SRC漏洞挖掘实战入门:从零搭建环境到授权测试完整指南

网络安全的核心在于识别和防御系统漏洞,其中Web安全是基础且关键的领域。其原理在于攻击者利用应用程序设计或实现上的缺陷,绕过安全控制,获取未授权访问或执行恶意操作。掌握漏洞挖掘技术对于构建安全防线、提升系统健壮性具有重要价值,广泛应用于企业安全防护、渗透测试和安全研究等场景。本文聚焦于SRC(安全应急响应中心)漏洞挖掘这一合法实战路径,系统介绍如何从Web基础与漏洞原理(如SQL注入、XSS)入手,结合Burp Suite、信息收集等工具链,搭建本地靶场环境,并最终在授权范围内进行合规测试与报告提交,为初学

weixin_30378623的博客 525

零基础入门SRC漏洞挖掘:从Web安全基础到实战环境搭建

Web安全是网络安全领域的核心分支,其核心原理在于理解应用程序如何因信任边界模糊、输入验证不足或配置错误而暴露攻击面。从技术价值看,掌握Web漏洞挖掘能力不仅能帮助企业发现潜在风险,更是安全研究员证明技术实力、积累实战经验的重要途径。在应用场景上,企业安全应急响应中心(SRC)为安全爱好者提供了合法的漏洞挖掘平台,通过提交漏洞报告可获得相应奖励。本文聚焦于SRC漏洞挖掘的入门实践,系统讲解如何从零搭建Kali Linux渗透测试环境,并深入剖析SQL注入、XSS等经典Web漏洞的原理与手动检测方法,为初学者

dieyuqi2955的博客 738

2025网络安全入门:从零构建漏洞攻防实战能力

网络安全的核心在于理解漏洞原理与攻防对抗。漏洞本质上是软件或系统中的设计缺陷或实现错误,攻击者利用这些缺陷绕过安全机制,破坏数据的保密性、完整性与可用性。掌握漏洞原理,不仅是为了防御,更是为了构建主动的安全能力。从基础的SQL注入、XSS跨站脚本等常见漏洞入手,理解其利用方式与危害,是迈向实战的关键一步。通过搭建虚拟靶场环境,使用Kali Linux、Burp Suite等工具进行手把手复现,能将理论知识转化为工程实践能力。这种从原理到实操的学习路径,最终服务于企业安全建设、渗透测试等真实应用场景,帮助学习

weixin_30256901的博客 356

CTF Web安全入门:从零构建实战技能与漏洞利用方法论

Web安全是网络安全领域的核心基础,涉及对网站应用层漏洞的识别与利用。其原理在于应用程序未对用户输入进行充分验证或过滤,导致攻击者可执行非授权操作,如数据库查询、文件上传或系统命令执行。掌握这些漏洞的利用技术,对于理解现代应用安全防护、提升安全开发意识具有重要价值。在渗透测试、红队演练及CTF竞赛等应用场景中,SQL注入、文件上传绕过、命令执行等成为高频考点。本文以CTFshow平台为实践环境,深入剖析SQL注入的闭合与联合查询、文件上传的前后端校验绕过等核心漏洞的利用手法,通过手把手的环境搭建与工具配置,

weixin_30425949的博客 370

从零开始漏洞挖掘:核心技能、实战环境与职业路径全解析

在数字化时代,软件安全是保障信息系统稳定运行的基石。其核心原理在于识别和修复代码中的逻辑缺陷与安全疏忽,这些潜在弱点构成了安全漏洞。掌握漏洞挖掘技术,不仅能有效评估系统风险,更能主动防御潜在攻击,具有极高的技术价值与职业前景。该技术广泛应用于Web应用、操作系统、物联网设备及工业控制系统等关键场景的安全测试与防护。本文聚焦于**漏洞挖掘**与**Fuzzing**两大核心实践,系统性地拆解了从漏洞分析、利用到主动挖掘的完整知识体系与实战路径,为初学者构建从入门到精通的清晰学习地图。

weixin_30838873的博客 403

组合导航、惯导、GNSS、INS、IMU的区别

‌:惯性导航系统(INS)是一种利用安装在运载体上的陀螺仪和加速度计来测定运载体位置的系统。它通过测量物体的加速度和角速度,结合算法计算出物体的位置、速度和姿态‌12。‌。

wynn1123的博客 8058

yolov5部署之七步完成tensorRT模型推理加速

目录前言step 1. 下载yolov5源码以及tensorrtx源码,并将yolov5s.pt转为.wts模型step 2. 确定并下载自己准备使用的CUDA版本。step 3. 根据自己的CUDA版本下载对应版本的cuDNN以及TensorRTstep 4. 根据自己使用的VS版本下载对应版本的OpenCVstep 5. 安装CUDAstep 6. 安装cuDNN、TensorRT以及验证TensorRT是否安装成功 前言     前段时间研究了Pytorch的环境配置,之后便从github上下载了yo

Christo的博客 4万+

流媒体学习之路(mediasoup)——simulcast 与 svc 简介(7)

流媒体学习之路(mediasoup)——simulcast 与 svc(7) 文章目录流媒体学习之路(mediasoup)——simulcast 与 svc(7)

qw225967的博客 7341

告别抓瞎!手把手教你用Keysight Infinium和M8040完成PCIe 5.0 TX/RX信号完整性测试

本文详细介绍了如何使用Keysight Infinium示波器和M8040误码仪完成PCIe 5.0 TX/RX信号完整性测试。从测试前的设备准备、软件配置到具体的TX信号测试步骤和RX容限测试实战,提供了全面的操作指南和常见问题解决方案,帮助工程师高效完成PCIe 5.0合规性测试。

weixin_30911451的博客 504

避免踩坑!杰理AC63蓝牙名修改常见问题及解决方案(含BLE后缀处理)

本文详细解析了杰理AC63蓝牙设备名称修改的全过程,包括基础操作、BLE后缀处理及高级调试技巧。针对蓝牙名修改中的常见问题,提供了实用的解决方案和代码示例,帮助开发者避免踩坑并实现高效定制。

q6r7s8t9的博客 413

速腾Helios-16P使用Lego-loam实时构建点云地图(二)——Lego-loam的编译与运行

不兼容的问题,打开lego-loam的~/lego-loam_ws/src/LeGO-LOAM/LeGO-LOAM/src下的4个源码文件,搜索/camera_init,将所有/camera_init改成camera_init,也就是去掉斜杠,这样再回到工作空间重新编译lego-loam。3、速腾16线激光雷达RS-16 ----- 3D建图算法LeGO-LOAM的使用(Ubuntu18.04 + ROS Melodic)_速腾16线 lego loam_杰尼君的博客-优快云博客。

qq_59475883的博客 2568

在实战中学AI-车流量统计项目-YOLOV11车辆检测-YOLOV11模型的部署

考虑实际落地中部署推理资源消耗,速度与模型精度之间的均衡,同时,车辆属于比较通用场景的目标检测,我们将YOLOV11作为最终的模型选择,目前官方开源的模型基于coco数据集训练,里面已经包含了车辆相关类别,经测试,在监控视角下效果基本可用,所以,在落地过程中,我们先用这个模型来打通部署链路,后面再逐步优化模型性能。在Nvidia的硬件下做部署,部署框架优先选择官方框架TensorRT,下面重点讲述如何用TensorRT部署YOLOV11模型。

Aleo_优快云的博客 2167

详解RT-DETR网络结构/数据集获取/环境搭建/训练/推理/验证/导出/部署

本文给大家带来是利用RT-DETR模训练自己的数据集,RT-DETR是一种新提出的目标检测模型,它利用的自注意力机制来处理图像数据。不同于YOLO通过连续的卷积层直接对图像区域进行分析,RT-DETR采用Transformer架构中的自注意力机制,这允许模型更有效地理解图像中不同部分之间的关系。这种方法使得RT-DETR在处理图像中的复杂场景和多对象环境时,能够展现出更高的准确性和效率。此外,RT-DETR在保持高精度的同时,也针对实时处理进行了优化,使其适合需要快速响应的应用场景。

Snu77的博客 6万+

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

上一篇: 【Burp入门第二十三篇】Burpsuite+SQL注入实现登录绕过等+实战案例
下一篇: 【Burp入门第二十五篇】Burpsuite爆破模块参数加密+Tips特殊技巧
秋说
秋说 优质创作者: 编程框架、信息安全技术领域 优质创作者: 编程框架、信息安全技术领域
博客等级 码龄4年 3万+粉丝 1906原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

秋说

感谢打赏

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

