【Burp入门第二十三篇】Burpsuite+SQL注入实现登录绕过等+实战案例

Burp Suite是一款功能强大的渗透测试工具,被广泛应用于Web应用程序的安全测试和漏洞挖掘中。
本专栏将结合实操及具体案例,带领读者入门、掌握这款漏洞挖掘利器
读者可订阅专栏:【Burp由入门到精通 |优快云秋说】

在这里插入图片描述

Where+SQL注入获取隐藏数据

存在一个业务场景如下

筛选商品时,后端查询语句如下:

SELECT * FROM products WHERE category = 'Gifts' AND released = 1

只有商品名匹配且该商品已发布(released=1),客户端才能回显数据。

点击Lifestyle时,页面回显生活方式有关商品,并可知参数以GET方式传递:
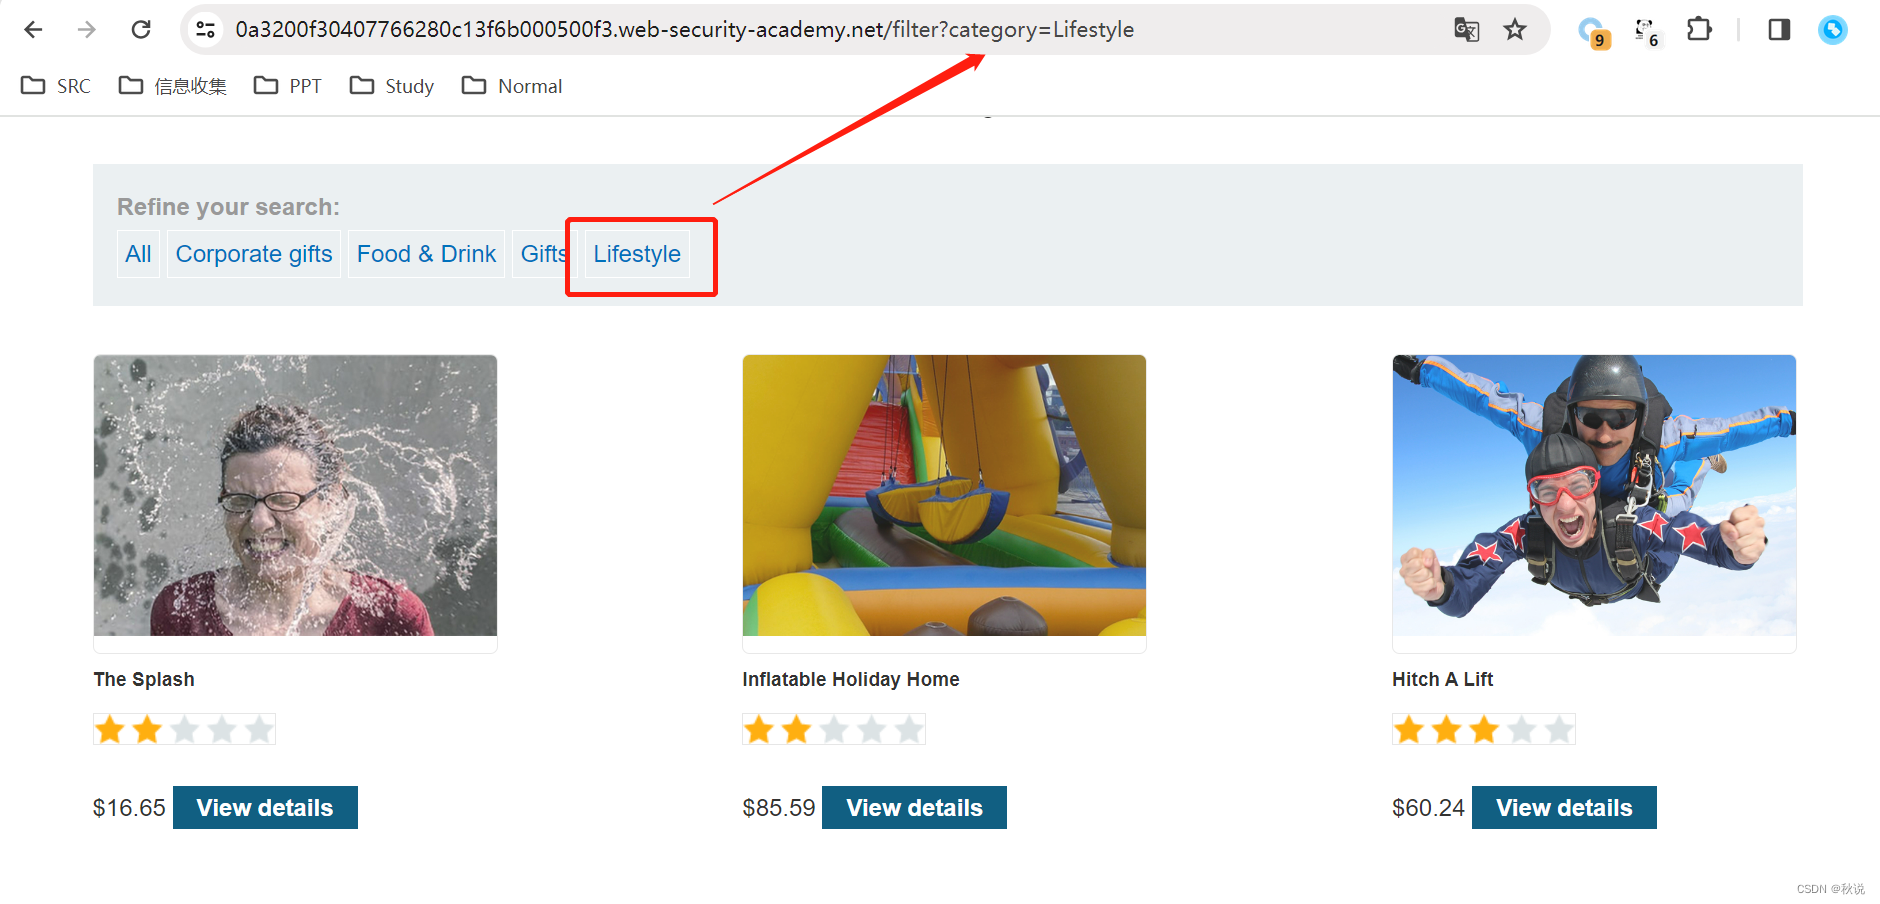
在这里插入图片描述

构造参数值:'+or+1=1–,查询语句变为:

Kali渗透测试之DVWA系列(四)——使用Burp Suite进行SQL Injection(Blind)(SQL盲注,包括盲注脚本) 目录: 一、SQL盲注 SQL盲注与SQL注入的区别; SQL盲注的过程; 二、实验环境 三、实验过程 基于布尔值的盲注; 基于时间的盲注; 一、SQL盲注简介 1、SQL盲注: 盲注:SQL Injection(Blind),即SQL盲注,目标只会回复是或不是,没有详细内容; 注入:可以查看详细的内容 2、手工盲注思路: 手工盲注的过程,就像你和机器人聊天一样,这个机器人知道的... 阅读详情

相关推荐

Burp+sqlmap测试SQL注入

免责声明: 此文章仅用于学习研究使用,请勿用于违法犯罪,请遵守《网络安全法》等相关法律法规。 Burp+sqlmap测试SQL注入 本文主要讲述Burp和sqlmap工具联动测试SQL注入 环境准备 具有python环境 系统中有sqlmap Burp插件安装: 先下载好jython.jar文件https://www.jython.org/download.html 在Burpsuite的Extender中添加jython路径 在BApp Store中安装sqlmap 在SQLipy模.

香蕉~不拿呐 2371

实战指南:如何利用BurpSuite与SQLMap联动提升SQL注入检测效率

本文详细介绍了如何通过BurpSuite与SQLMap的深度联动提升SQL注入检测效率。从环境配置、插件安装到实战工作流,涵盖DVWA靶场测试、请求拦截分析及高级优化策略,帮助安全测试人员构建高效精准的检测体系。特别推荐使用SQLiPy插件实现无缝联动,显著提升Web安全测试效果。

s8t9u0v1w的博客 1056

绕过前端JS过滤:BurpSuite与Sqlmap实战SQL注入攻击

SQL注入是一种常见的Web安全漏洞,攻击者通过在用户输入中插入恶意SQL代码,欺骗后端数据库执行非预期命令。其原理在于应用程序未对用户输入进行充分验证和过滤,将输入直接拼接至SQL查询语句中。理解SQL注入对于构建安全的Web应用至关重要,它不仅能帮助开发者从攻击视角审视代码缺陷,也是渗透测试和CTF竞赛中的核心技能。在工程实践中,面对前端JavaScript输入过滤的防护场景,安全测试人员需要掌握专业的绕过方法。通过代理工具拦截并修改HTTP请求,可以有效地绕过客户端校验,使恶意载荷直达服务器端漏洞点。

cishan3804的博客 316

BurpSuite与SQLMap联动:Pikachu靶场SQL注入自动化检测实战

SQL注入作为Web安全领域的经典漏洞,其原理是通过构造恶意SQL语句,干扰后端数据库的正常查询逻辑,从而窃取、篡改或破坏数据。理解其原理是进行有效防御和渗透测试的基础。在工程实践中,安全工程师常借助自动化工具提升漏洞挖掘效率。BurpSuite作为专业的Web代理与测试平台,能精准捕获和操纵HTTP/HTTPS流量,而SQLMap则是开源的SQL注入自动化检测与利用引擎,以其强大的Payload库和智能检测算法著称。将两者结合,可以构建一套从流量捕获到自动化深度检测的高效工作流,极大提升在代码审计、渗透测

weixin_33843947的博客 495

Pikachu靶场实战:BurpSuite爆破、XSS绕过与SQL注入攻防解析

Web安全的核心在于理解常见漏洞的原理与攻防对抗。暴力破解、XSS(跨站脚本)和SQL注入是Web应用面临的基础性安全威胁,其本质均源于对用户输入缺乏充分验证与过滤。暴力破解通过自动化工具尝试大量凭证组合,测试认证机制的强度;XSS攻击则利用网站对用户输入的不当处理,在受害者浏览器中执行恶意脚本,可窃取会话信息或进行钓鱼;SQL注入通过构造特殊输入,干扰后端数据库查询逻辑,可能导致数据泄露甚至服务器被控制。掌握这些漏洞的利用手法,是构建有效防御体系的前提。本文以Pikachu靶场为实验环境,结合BurpSu

weixin_33912246的博客 381

从Pikachu靶场到实战:Insert型SQL注入的完整攻击链与BurpSuite实战

SQL注入作为Web安全领域的经典漏洞,其核心原理在于应用程序未对用户输入进行充分过滤,导致攻击者能够将恶意数据作为SQL代码的一部分执行。这种漏洞的利用价值极高,攻击者可以绕过认证、窃取敏感数据甚至完全控制数据库。在用户注册、数据提交等场景中,Insert型注入尤为常见,它允许攻击者通过构造恶意输入,在数据库中插入非法记录或执行任意命令。本文以Pikachu靶场中的Insert注入为例,结合BurpSuite这一渗透测试工具,详细演示了从漏洞探测、Payload构造到数据库信息提取的完整攻击流程。通过手工

cri5768的博客 399

BurpSuite+SQLiPy+SQLMap:构建自动化SQL注入检测工作流

SQL注入是Web应用中最常见且危害巨大的安全漏洞之一,其原理是通过构造恶意SQL语句,欺骗后端数据库执行非预期操作,从而窃取、篡改或破坏数据。在安全测试中,自动化检测技术能极大提升漏洞发现的效率和覆盖率。BurpSuite作为渗透测试的集成平台,结合SQLiPy插件与SQLMap引擎,实现了从流量拦截、漏洞扫描到结果反馈的闭环自动化流程。这套方案尤其适用于渗透测试、红队演练中的批量漏洞筛查,以及像DVWA这类靶场环境的学习验证,能有效将安全工程师从重复的手动测试中解放出来,聚焦于更高级的漏洞利用与深度分析

weixin_34218579的博客 509

Burp Suite实战指南:从靶场搭建到SQL注入/XSS/CSRF深度攻防

Web渗透测试本质是理解HTTP协议与服务端交互逻辑的技术实践。Burp Suite作为核心工具,其价值远超抓包——它是可干预、可推演的Web行为显微镜。掌握Burp Proxy拦截机制、Repeater手工验证、Intruder自动化爆破及Match and Replace协议级改写,能系统性支撑SQL注入盲注推演、XSS反射与DOM型利用、CSRF Token绕过等关键能力。结合DVWA、WebGoat与自建PHP靶机,实现可调试、可降级、可溯源的真实漏洞复现环境,让安全测试回归‘现象驱动’的本质。本文

weixin_30383279的博客 658

Burpsuite实战:5种SQL注入测试技巧与防御方案(附真实案例)

本文深入探讨了Burpsuite在SQL注入测试中的5种实战技巧与防御方案,包括工具链深度配置、POST注入进阶攻击面挖掘、盲注自动化实战、HTTP头注入隐蔽战场以及多层防御体系构建。通过真实案例和详细配置示例,帮助安全工程师高效识别和防御SQL注入漏洞,提升Web应用安全性。

weixin_28835583的博客 271

从M350 RTK到E-Port:解锁大疆无人机多负载协同与PSDK V3开发新范式

本文深入解析了大疆M350 RTK无人机搭载的E-Port智能接口与全新的PSDK V3开发套件,如何共同实现多负载协同作业的范式转变。E-Port集成了供电与高速数据总线,而PSDK V3通过统一的设备模型与服务机制,大幅降低了第三方负载的开发门槛与集成复杂度,使构建如智能巡检等复杂空中作业系统变得更加高效和标准化。

3c4x5z6v7b的博客 166

保姆级教程:用GATK4分析重测序数据,从fq.gz到vcf文件一步不落

本文提供了一份详细的GATK4重测序数据分析教程,涵盖从原始fq.gz文件到最终vcf文件的完整上游分析流程。通过Miniconda环境配置、数据质控、序列比对、变异检测等步骤的逐步指导,帮助生物信息学研究人员掌握标准流程,特别适合Linux命令行基础薄弱的研究者学习实践。

weixin_28366053的博客 486

手把手教你解决Keil5安装时xerces-c_3_0.dll缺失和0xc000007b报错(附文件下载与路径设置)

本文详细解析了Keil5安装过程中常见的xerces-c_3_0.dll缺失和0xc000007b报错问题,提供了从文件获取、路径设置到系统配置的完整解决方案。同时,文章还涵盖了STM32开发环境的搭建技巧和最佳实践,帮助开发者快速构建稳定的嵌入式开发环境。

weixin_29164497的博客 605

时序定江山,功耗写风骨——解读时序库lib文件的奥义【芯片设计 lib文件】

lib库,全称liberty library format file:它是Liberty时序文件的简称,使用 Liberty 语法来编写。它可以通过library compiler/dc转换成.db文件(database),供synopsis家的DC和PT使用,也可以通过spyglass的library compiler来生成sglib文件,供spyglass使用。他们是等价的,但db文件是二进制格式,人类不可读。

LogicYarn的博客 2603

E2000 RGMII0通讯异常问题总结

飞腾E2000 RGMII接YT8521,RGMII0路不通问题。

乌拉大喵喵 1630

基于SAHI算法优化YOLOv8的小目标检测性能研究

SAHI(SliceAwareHyperInference)是一种推理优化算法,通过将大图切片为小块并分别推理的方式,实现更精细的小目标检测。提升小目标检测精度:切片后的小目标在每个小块中占比更大,模型能够更好地聚焦。兼容性强:可直接集成到现有目标检测框架中(如YOLO系列、Detectron2等)。支持大分辨率图片和视频推理:减少硬件对大图推理的限制。本文详细探讨了如何通过SAHI(切片辅助超推理算法)结合YOLOv8模型,有效提升小目标检测性能,尤其是在高分辨率图片和视频场景中表现优异。

博客 2372

python批量调用大模型API:多线程和异步协程

本文介绍了利用多线程技术批量调用大模型API的实现方法。核心是通过并发请求提高处理效率,主要采用线程池管理并发数量、结果聚合等技术。文章提供了一个完整的Python实现示例,包含APIBatchCaller类及其single_api_call和batch_call方法,详细解析了并发控制、错误处理等关键点,并给出了使用注意事项,包括并发数设置、重试策略和超时处理等。该方案特别适合IO密集型任务,能显著提升批量API调用的效率。

Cachel Wood的博客 760

uni-app - 修改默认端口,H5 项目控制台运行出来的 IP 地址的默认端口号(H5 项目运行后控制台,修改项目运行到内置浏览器默认 8080 端口号)

uni-app运行到H5修改默认端口号,uni-app如何修改默认端口,uni-app修改默认端口,uni-app本地运行修改调试已上线微信H5项目,请问在UNIAPP的H5运行调试时候的IP是否可以自己设置固定,uni-app开发环境,如何设置h5服务器的端口,uni-app如何修改默认端,uni-app修改默认端口,uni-app指定端口号,uni-app-修改H5项目控制台运行出来的IP地址的默认端口号(H5项目运行后控制台,修改项目运行到内置浏览器默认8080端口号)

🏆 前端领域优质创作者 9887

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

上一篇: 【Burp入门第二十一篇】使用BurpSuite实现WebSocket+漏洞复测+实战案例
下一篇: 【Burp入门第二十四篇】使用Burpsuite实现反射、储存、DOM型XSS+靶场实战案例
秋说
秋说 优质创作者: 编程框架、信息安全技术领域 优质创作者: 编程框架、信息安全技术领域
博客等级 码龄4年 3万+粉丝 1906原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

秋说

感谢打赏

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

