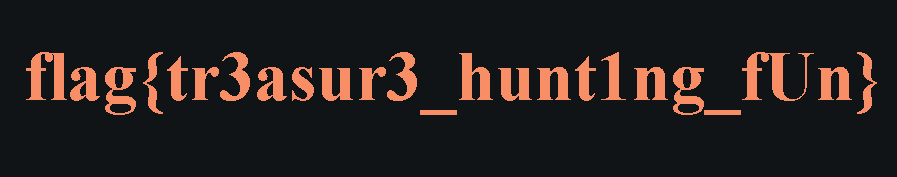
【HackPack CTF】 WEB Treasure Map

BUU-crypto-刷题记录30 [INSHack2017]rsa16m 题目 # Challenge description: When you need really secure communications, you use RSA with a 4096 bit key. <br> I want really really really secure communications to transmit the nuclear launch codes (yeah IoT is everywhere man) so 阅读详情

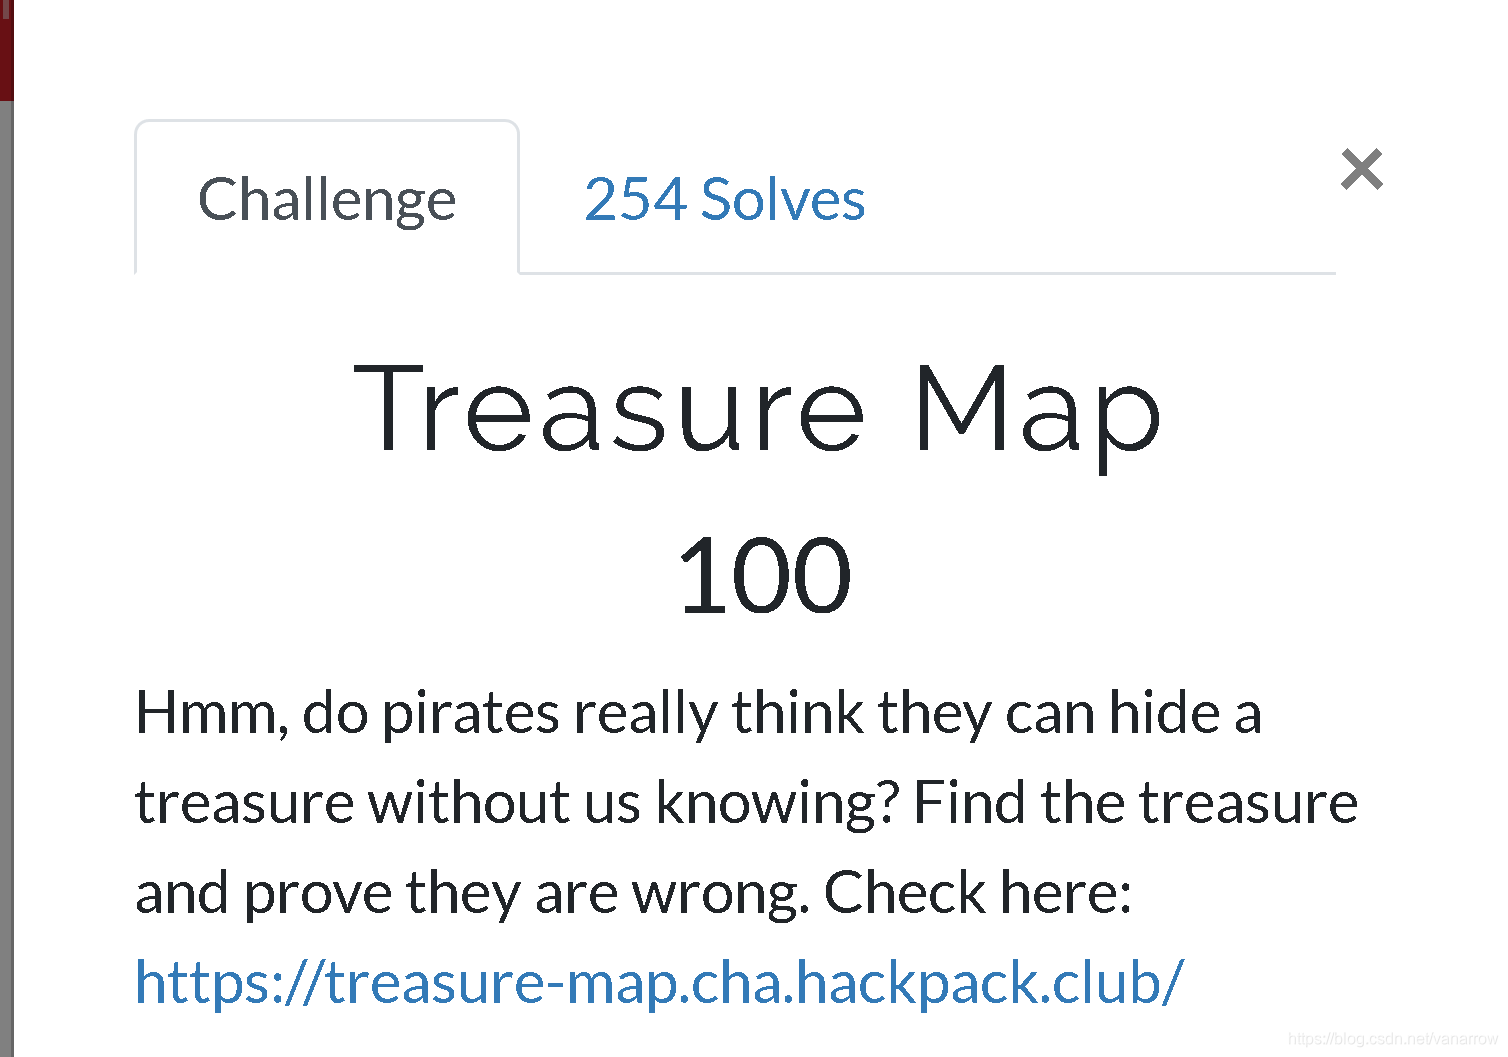
题目地址

https://treasure-map.cha.hackpack.club/


打开是酱紫
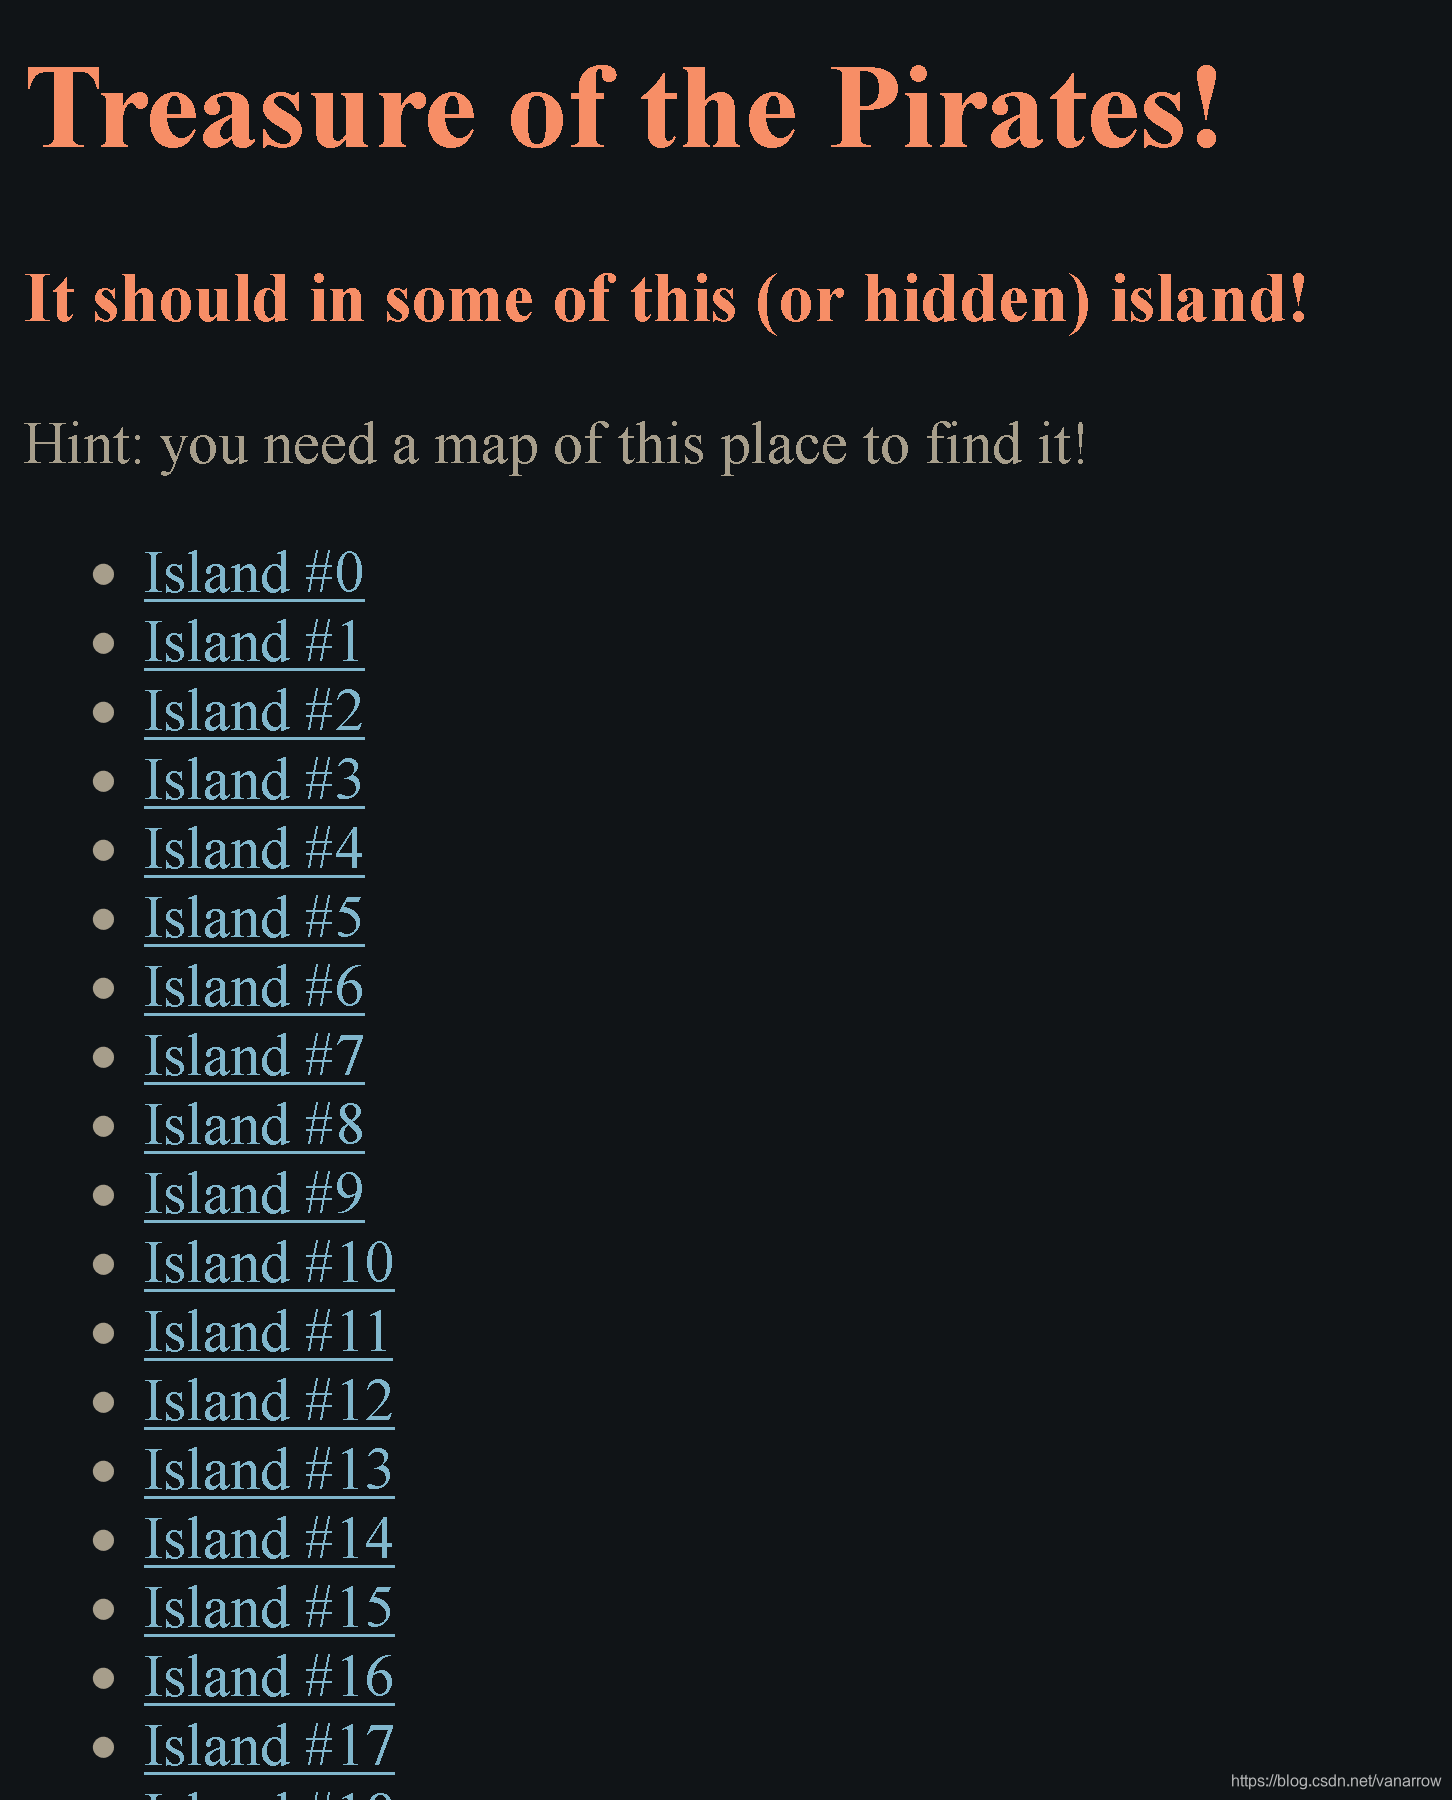


sui便打开一个404找不到
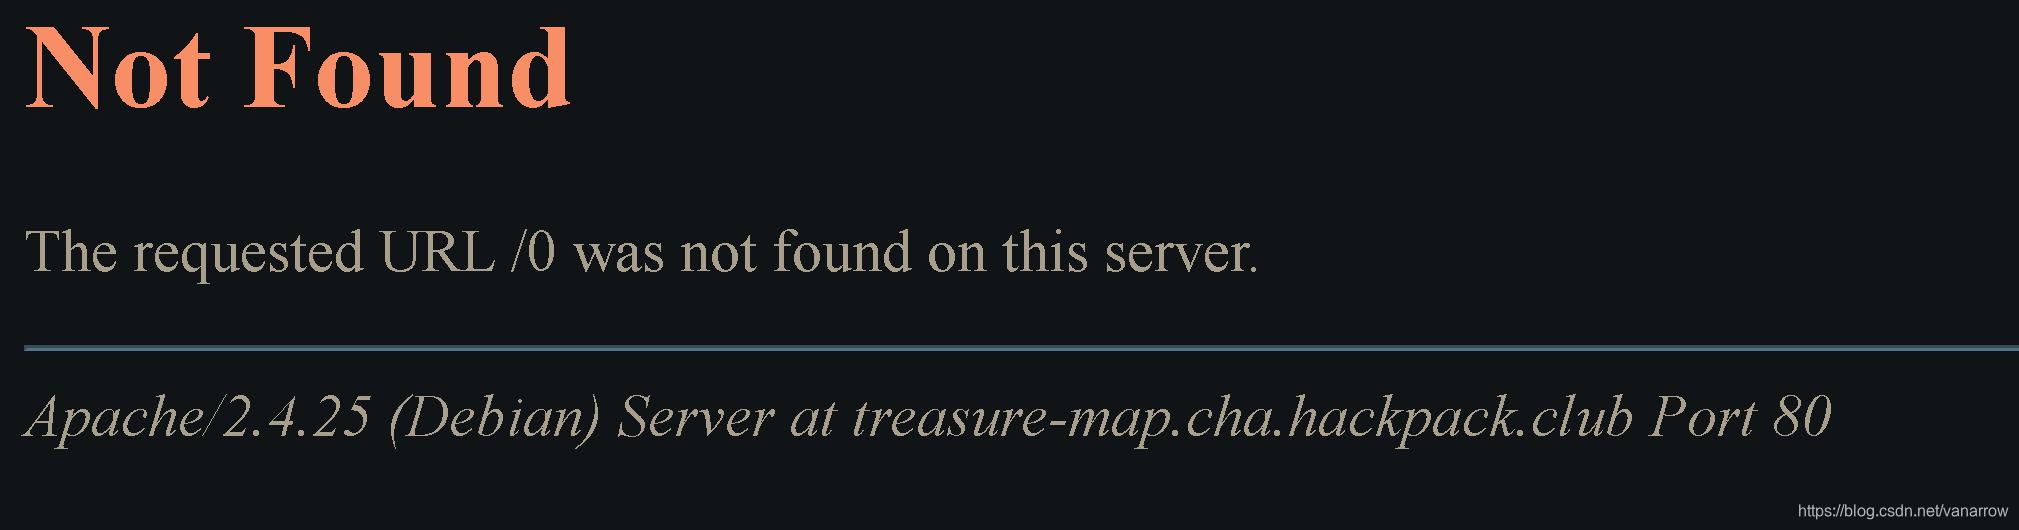
 

先演示错误思路:

Plan A. 0~9999,一共1w个目录,每个看一下,不久找到宝藏了吗?

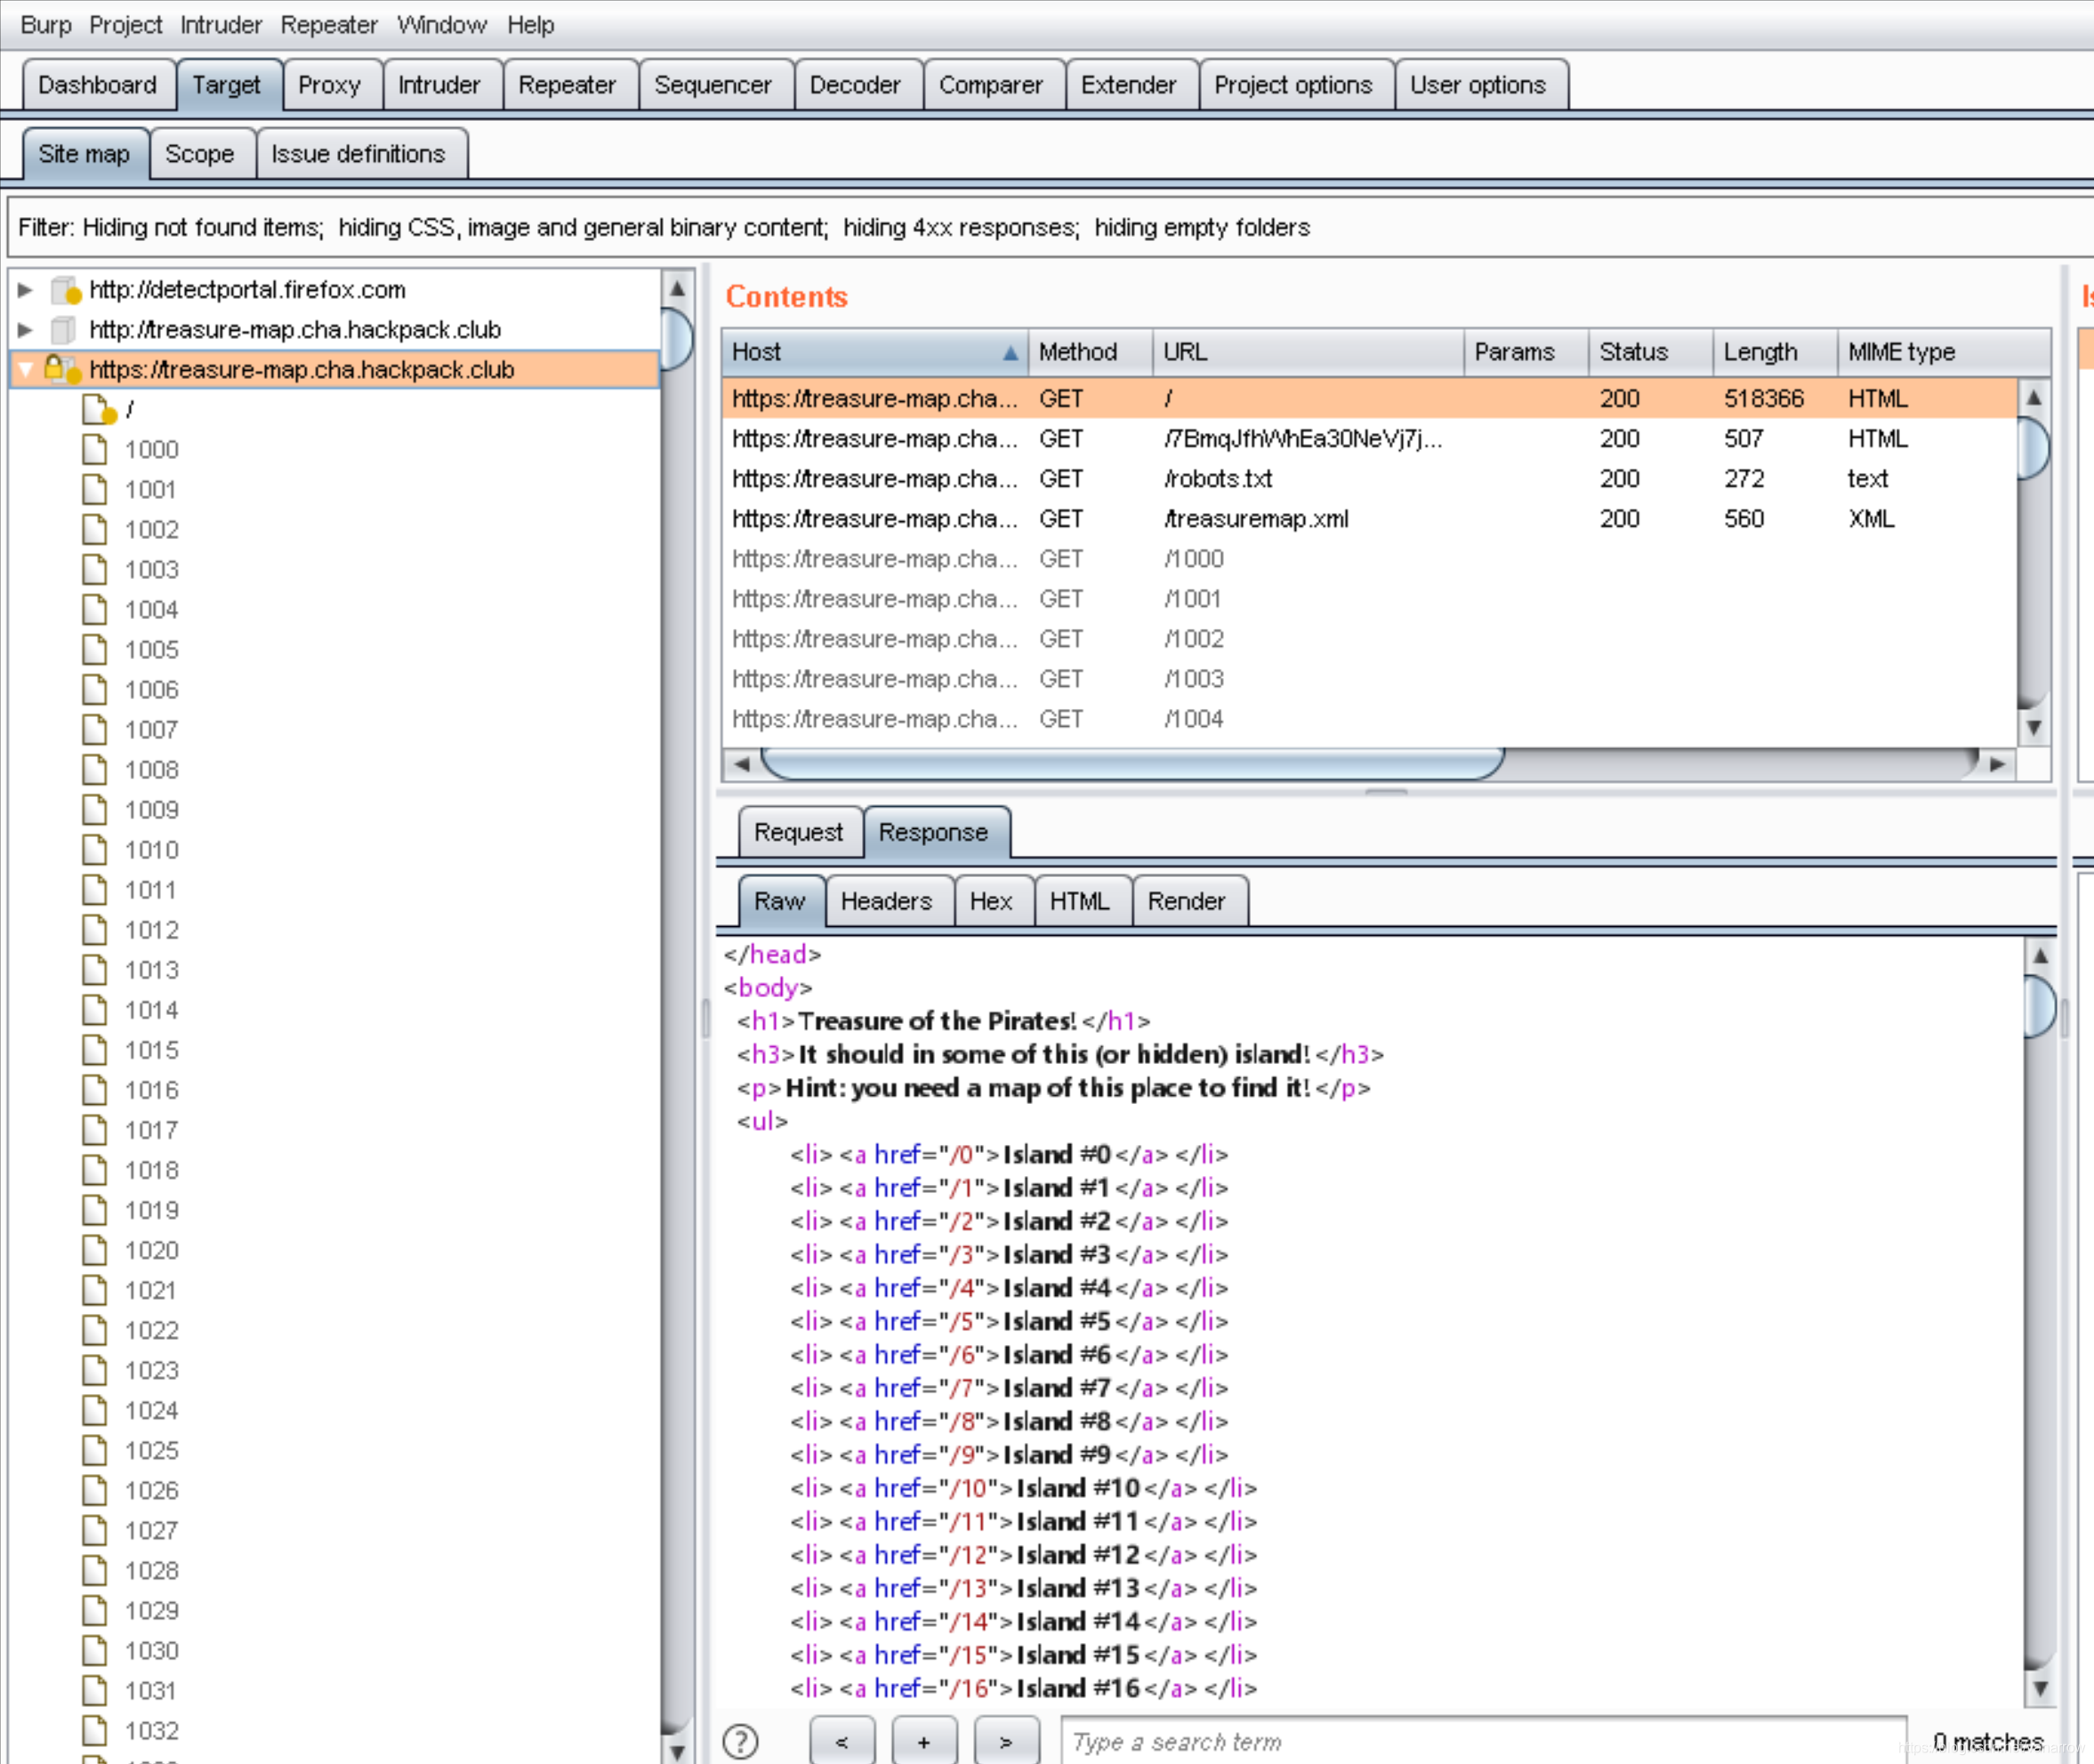
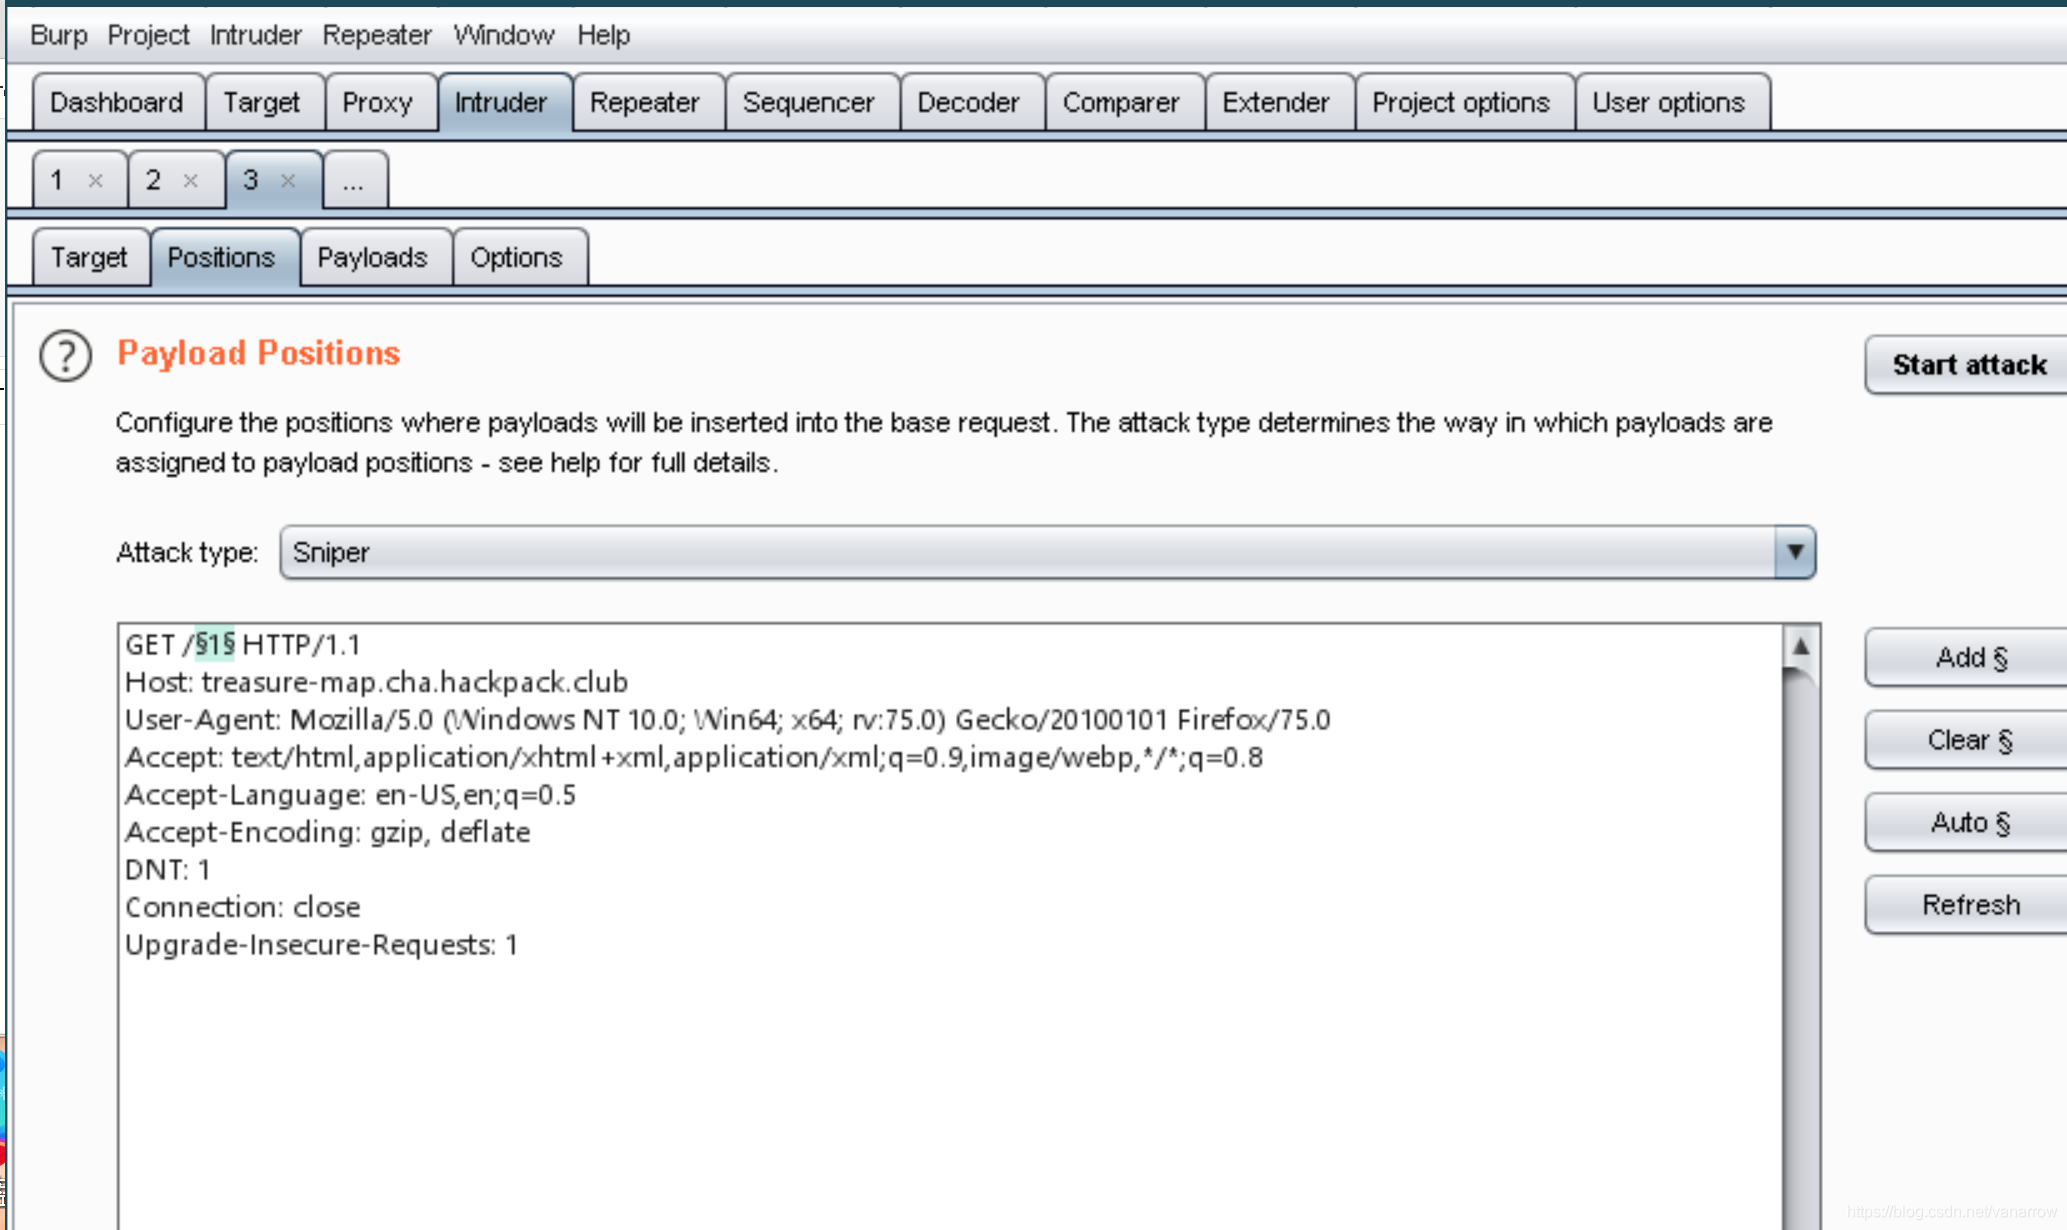
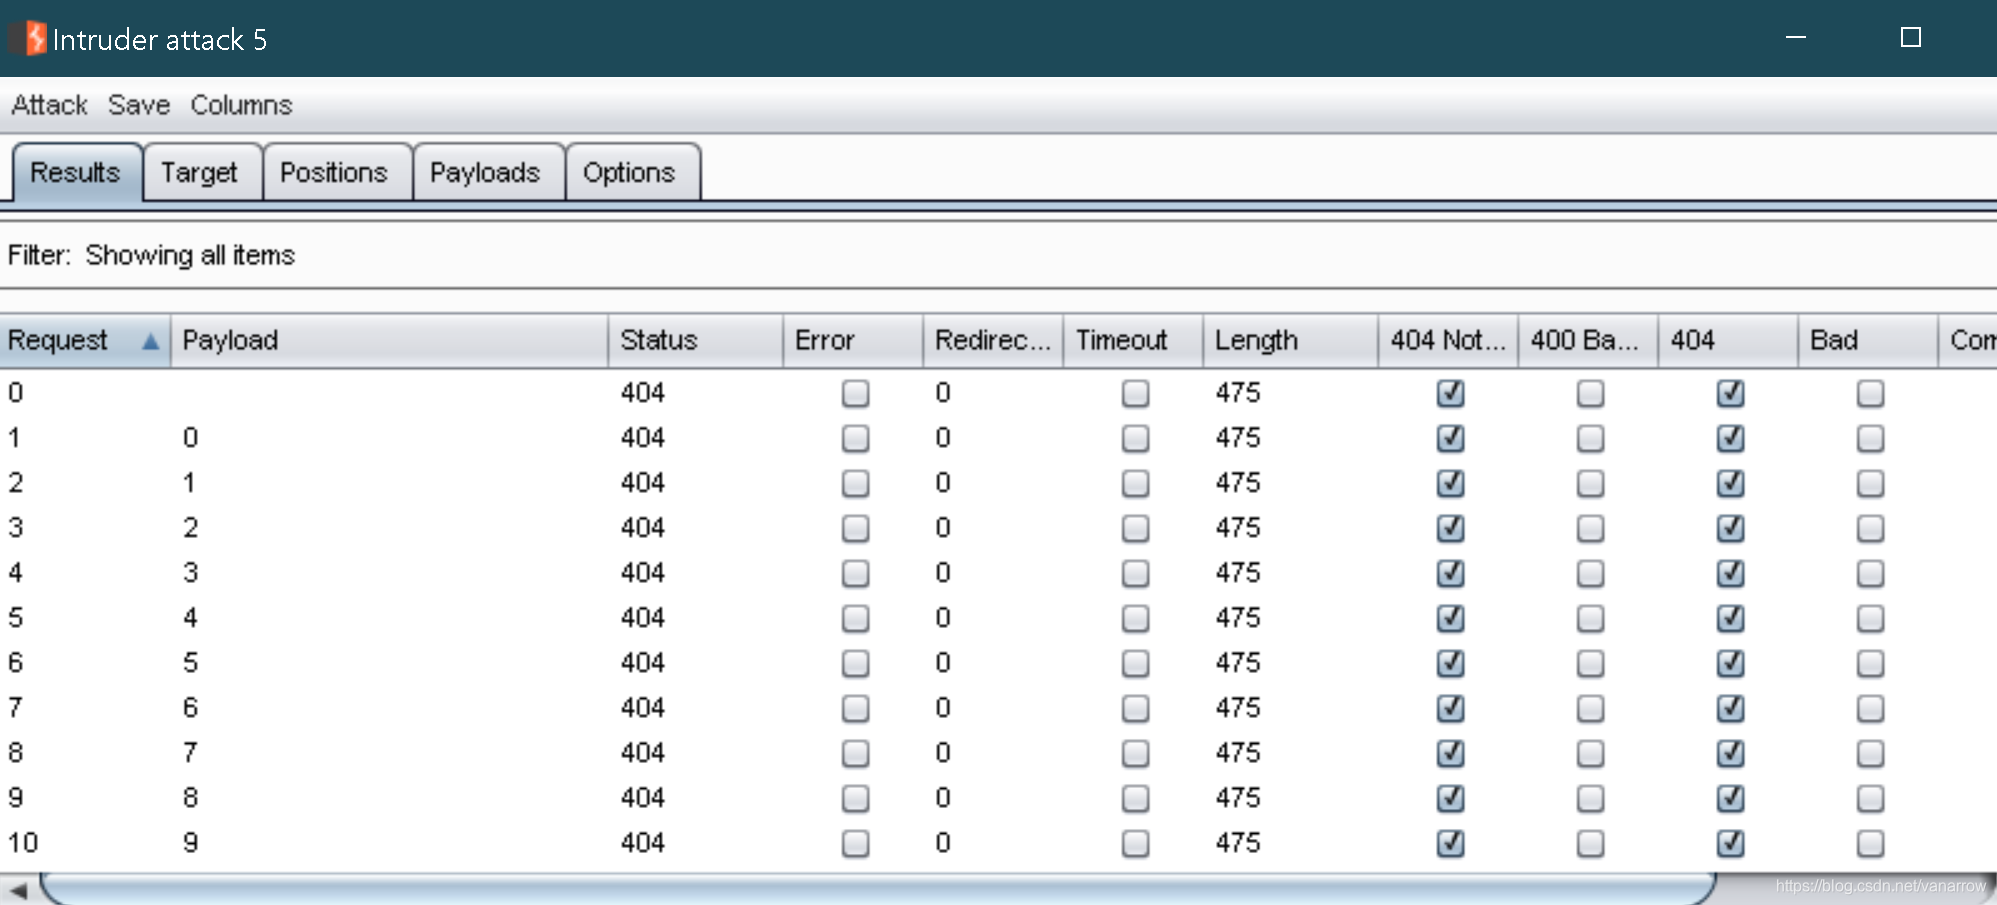
上bp抓包,Ctrl + I,爆破点为/后的数字比如1,sniper狙击手模式,
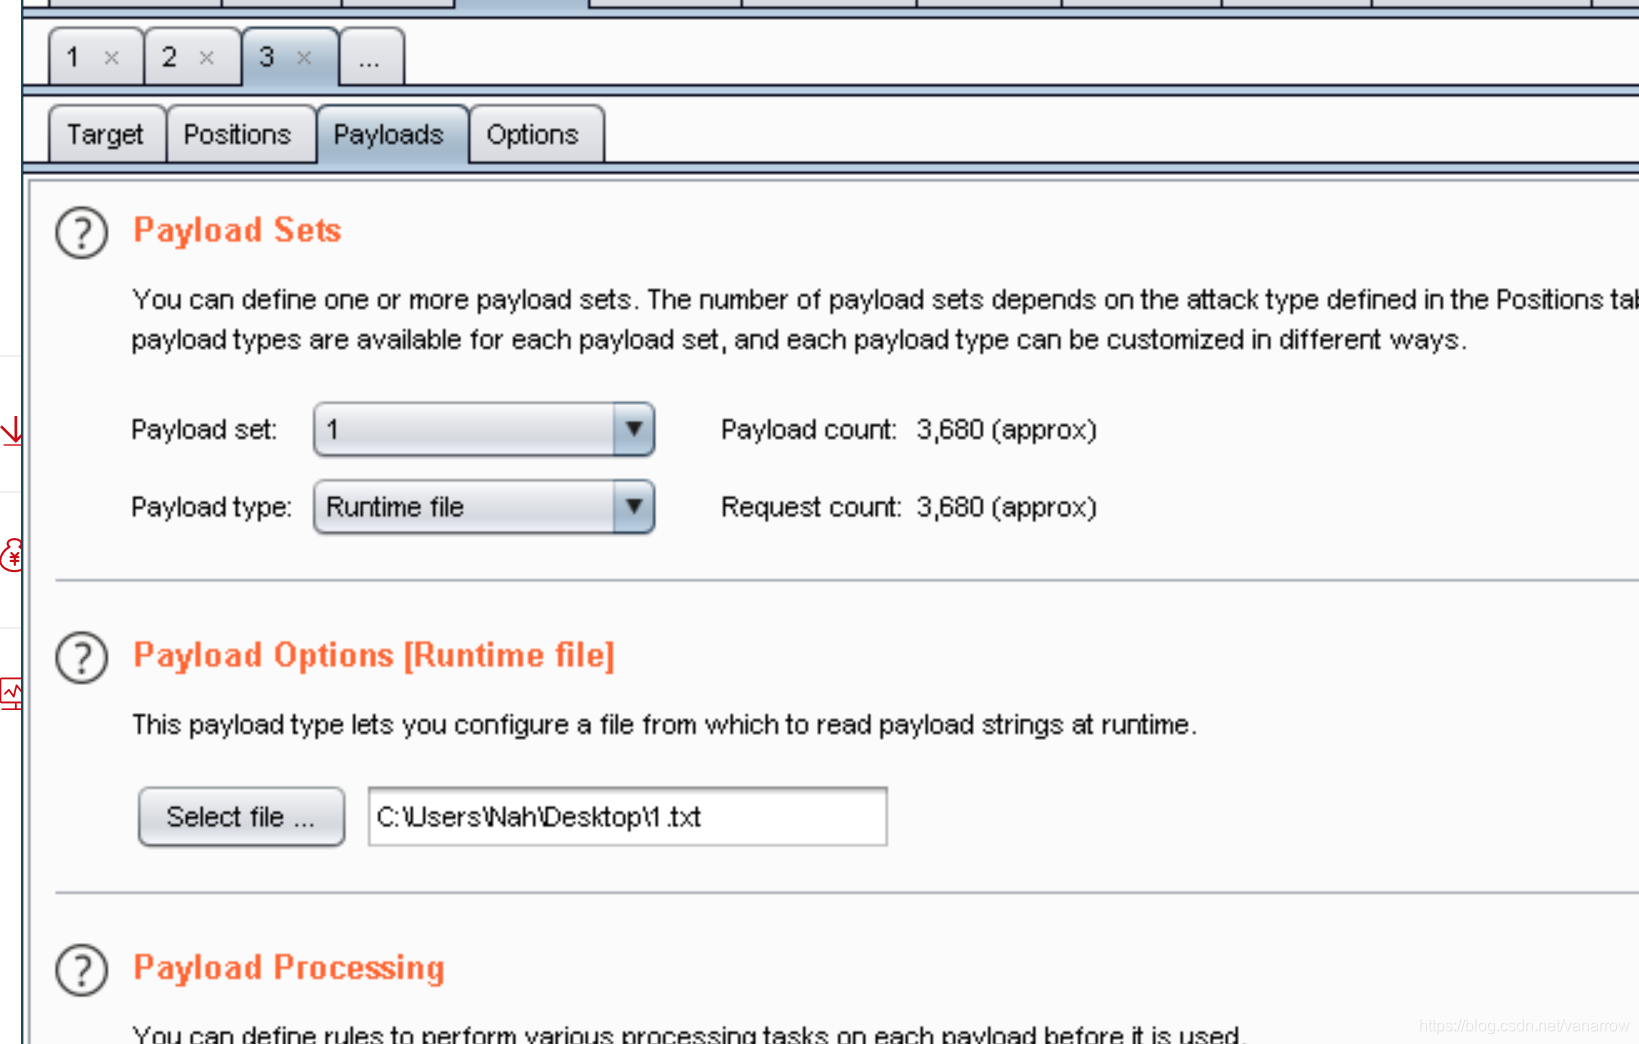
playload 用runtime file

里面是python下面输出的结果

for i in range(0,10000):

tab print(i)


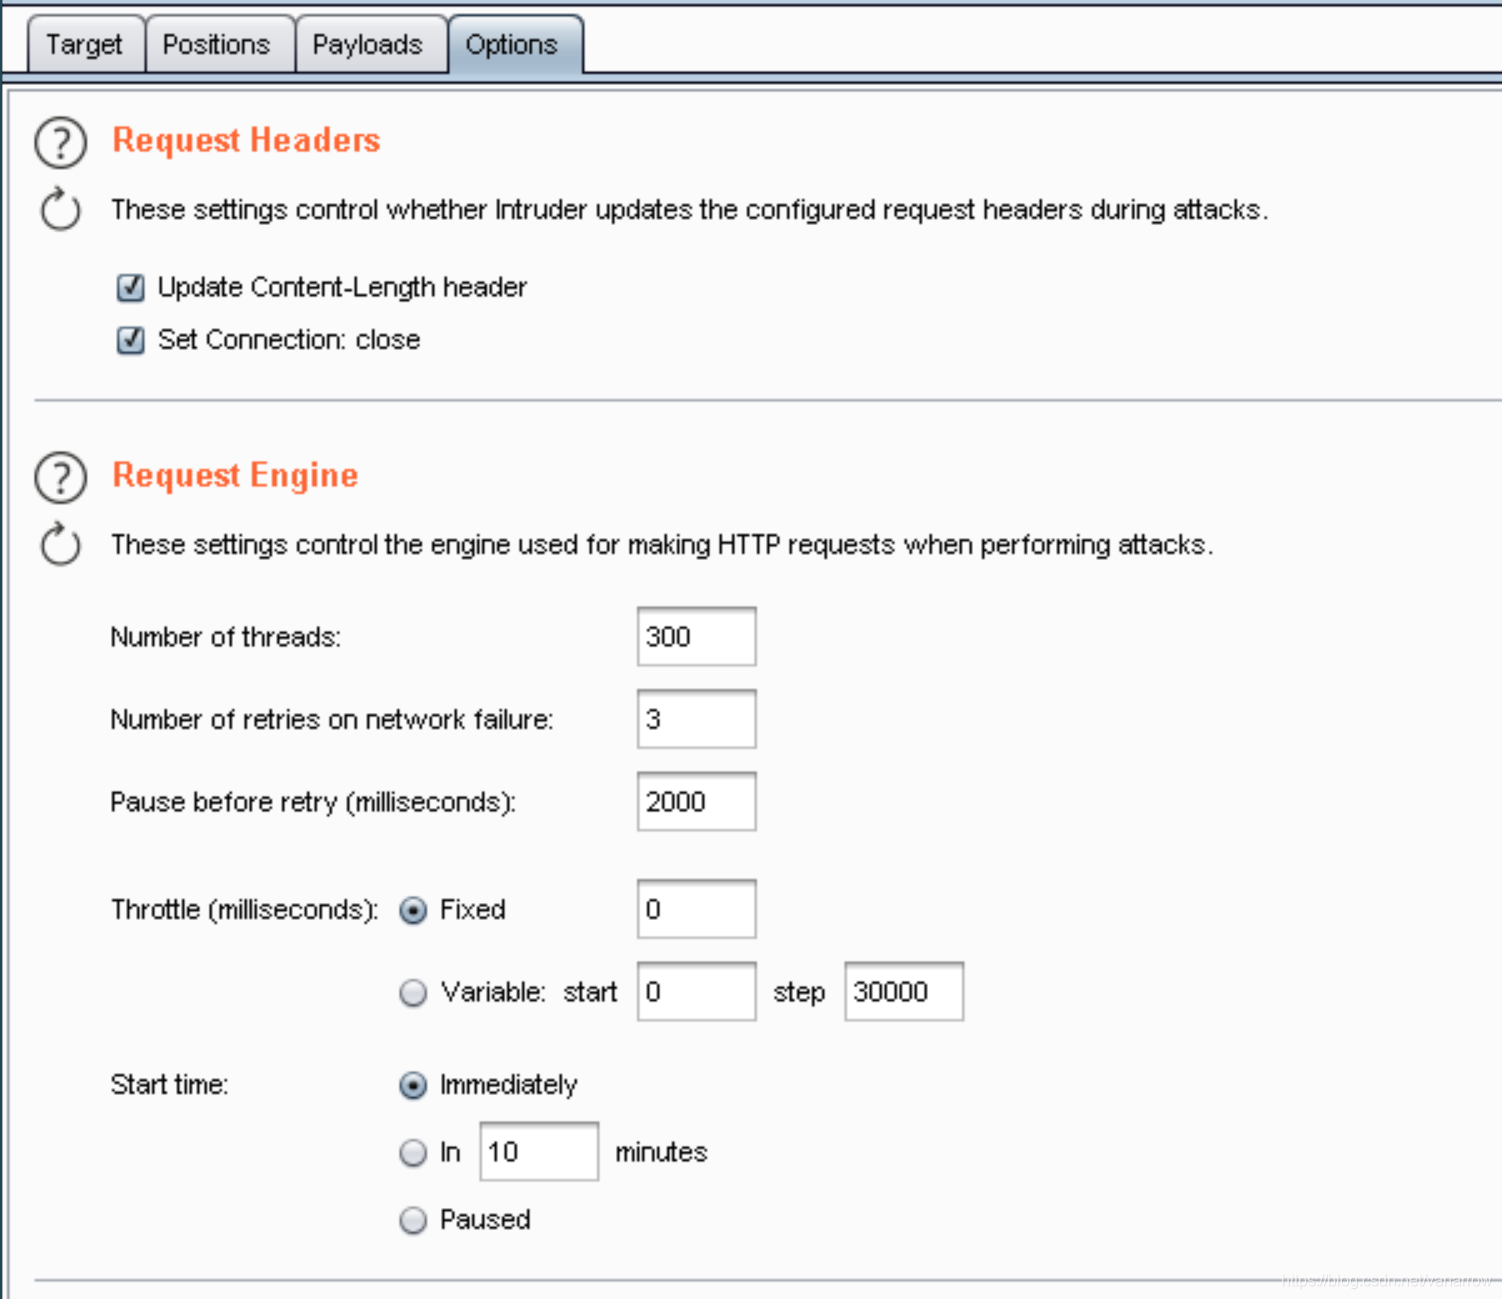
并发跳到300,超跑的感jio
 

设置flag
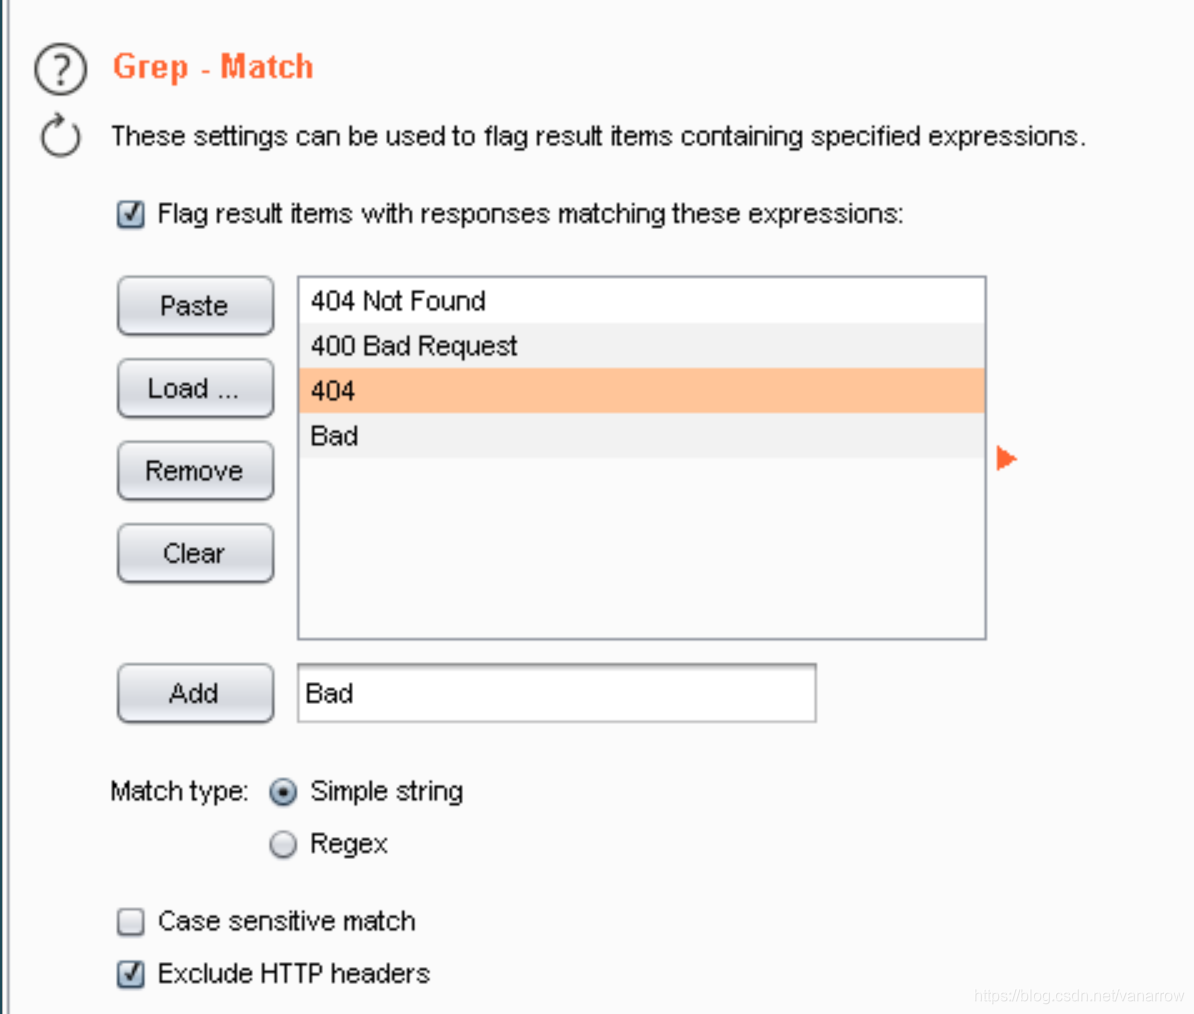
 

很不幸,无一幸免,全都flag标记阵亡了


换思路,找宝藏,要想有地图,hint击中我

Plan B. 用spider模块,我的bp版本不是单独显示它的...


选中 扫描一下

发现了全部的子目录


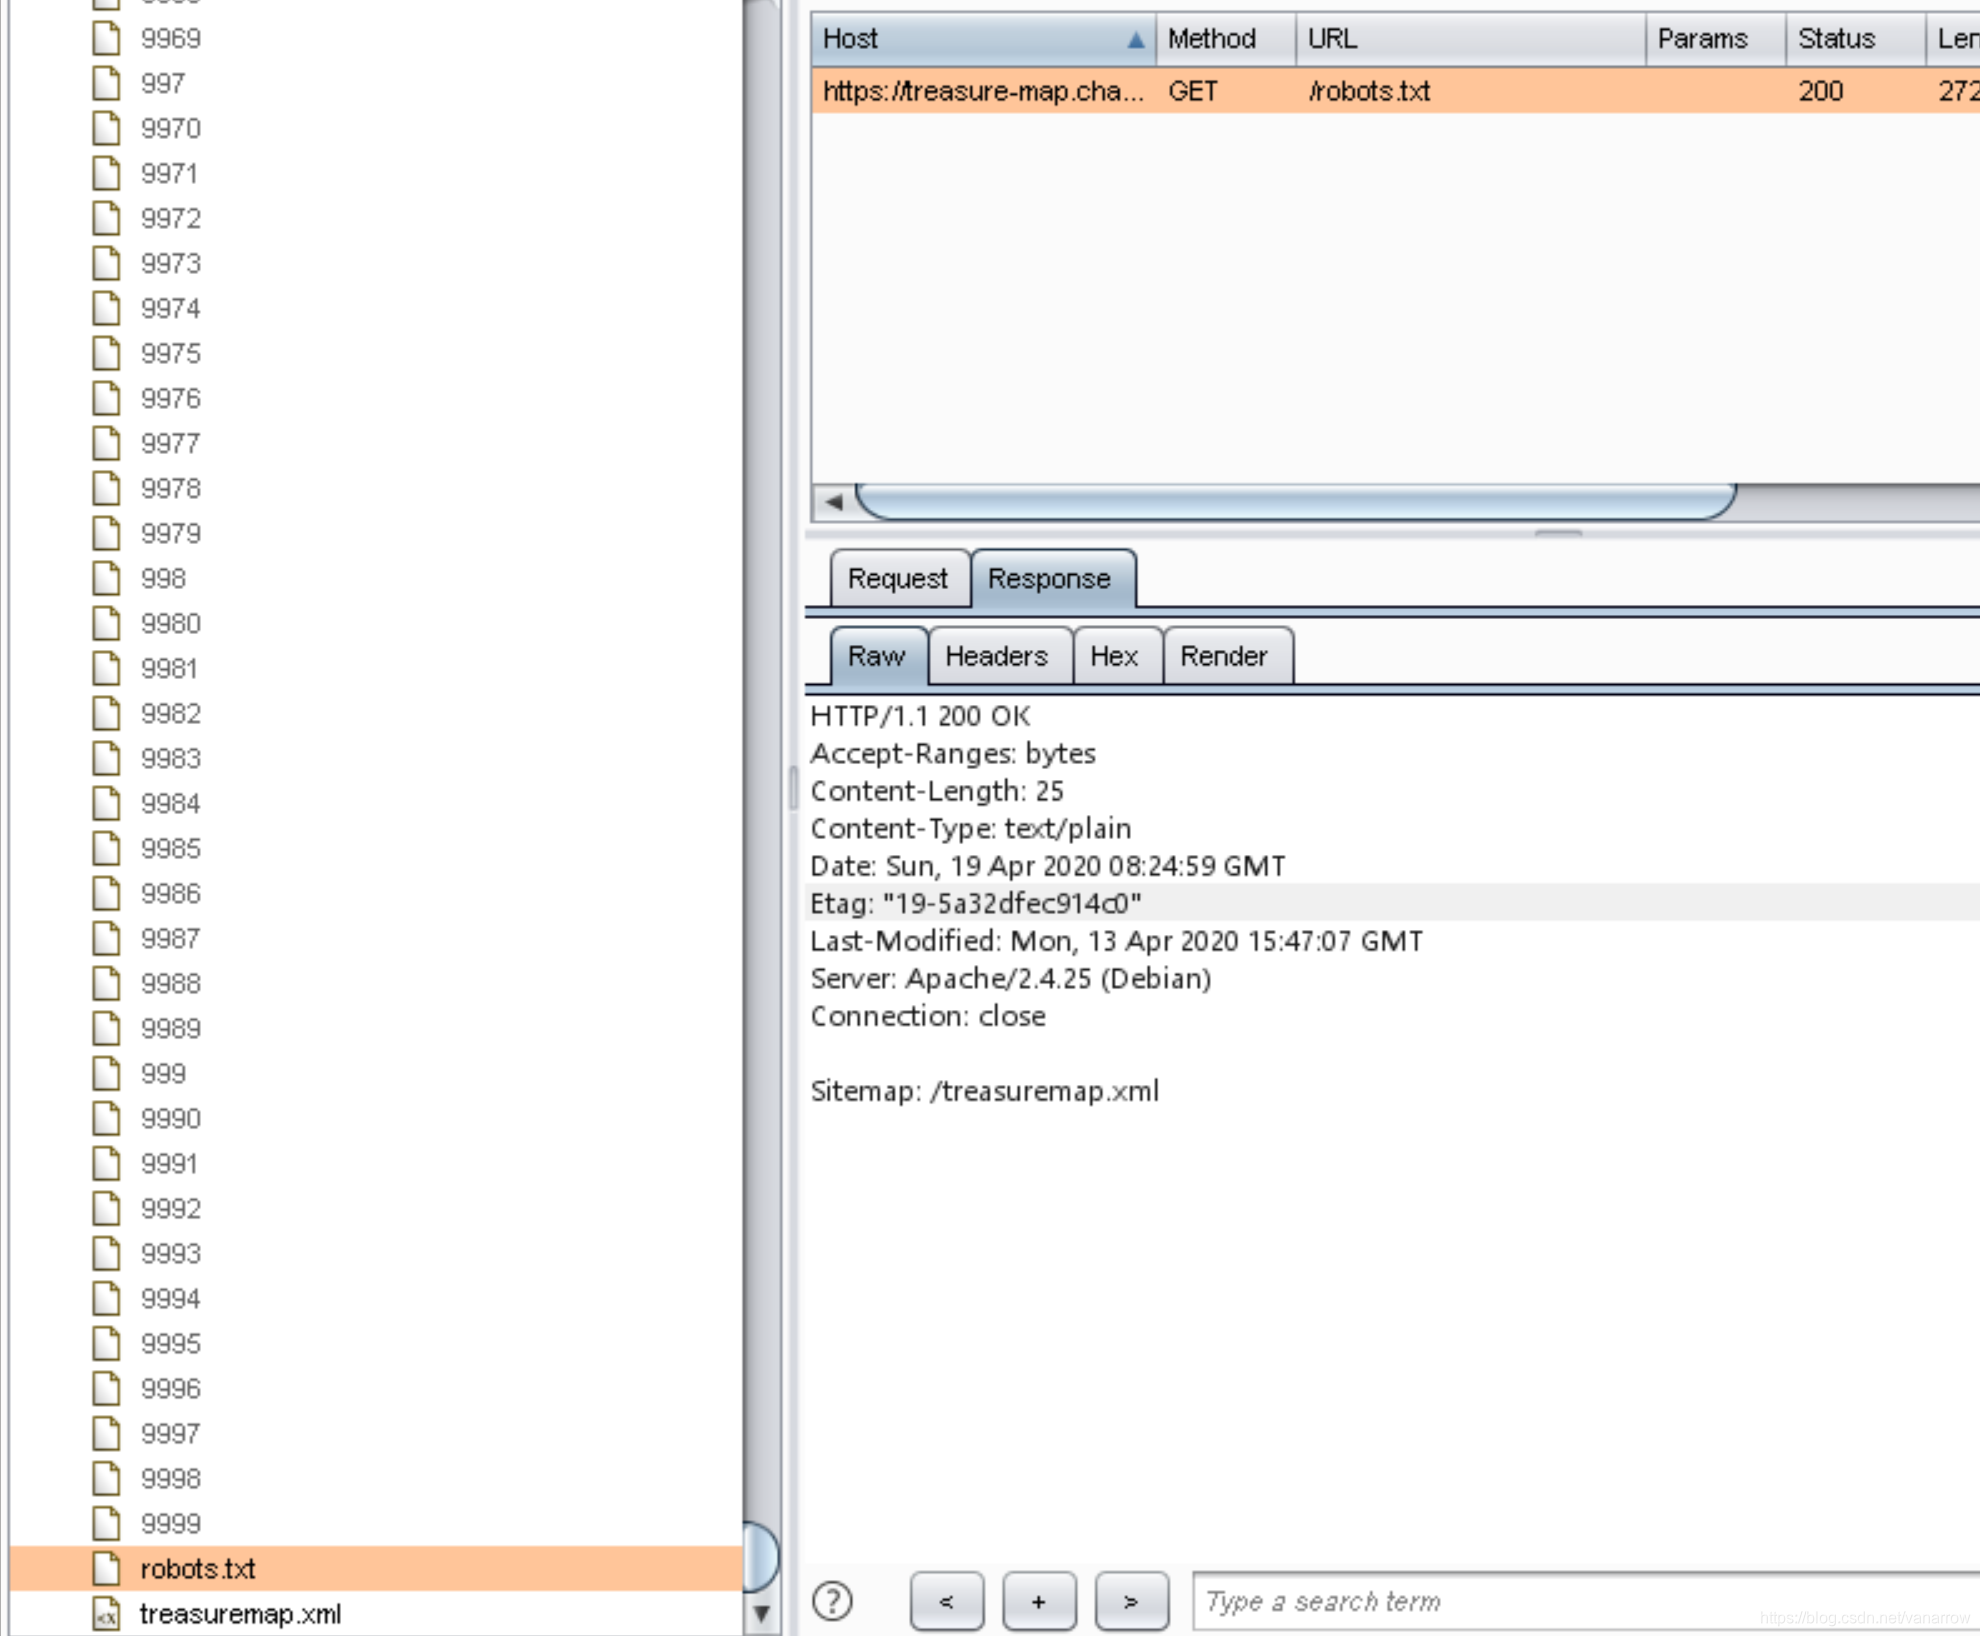
robots.txt 里面有小提示


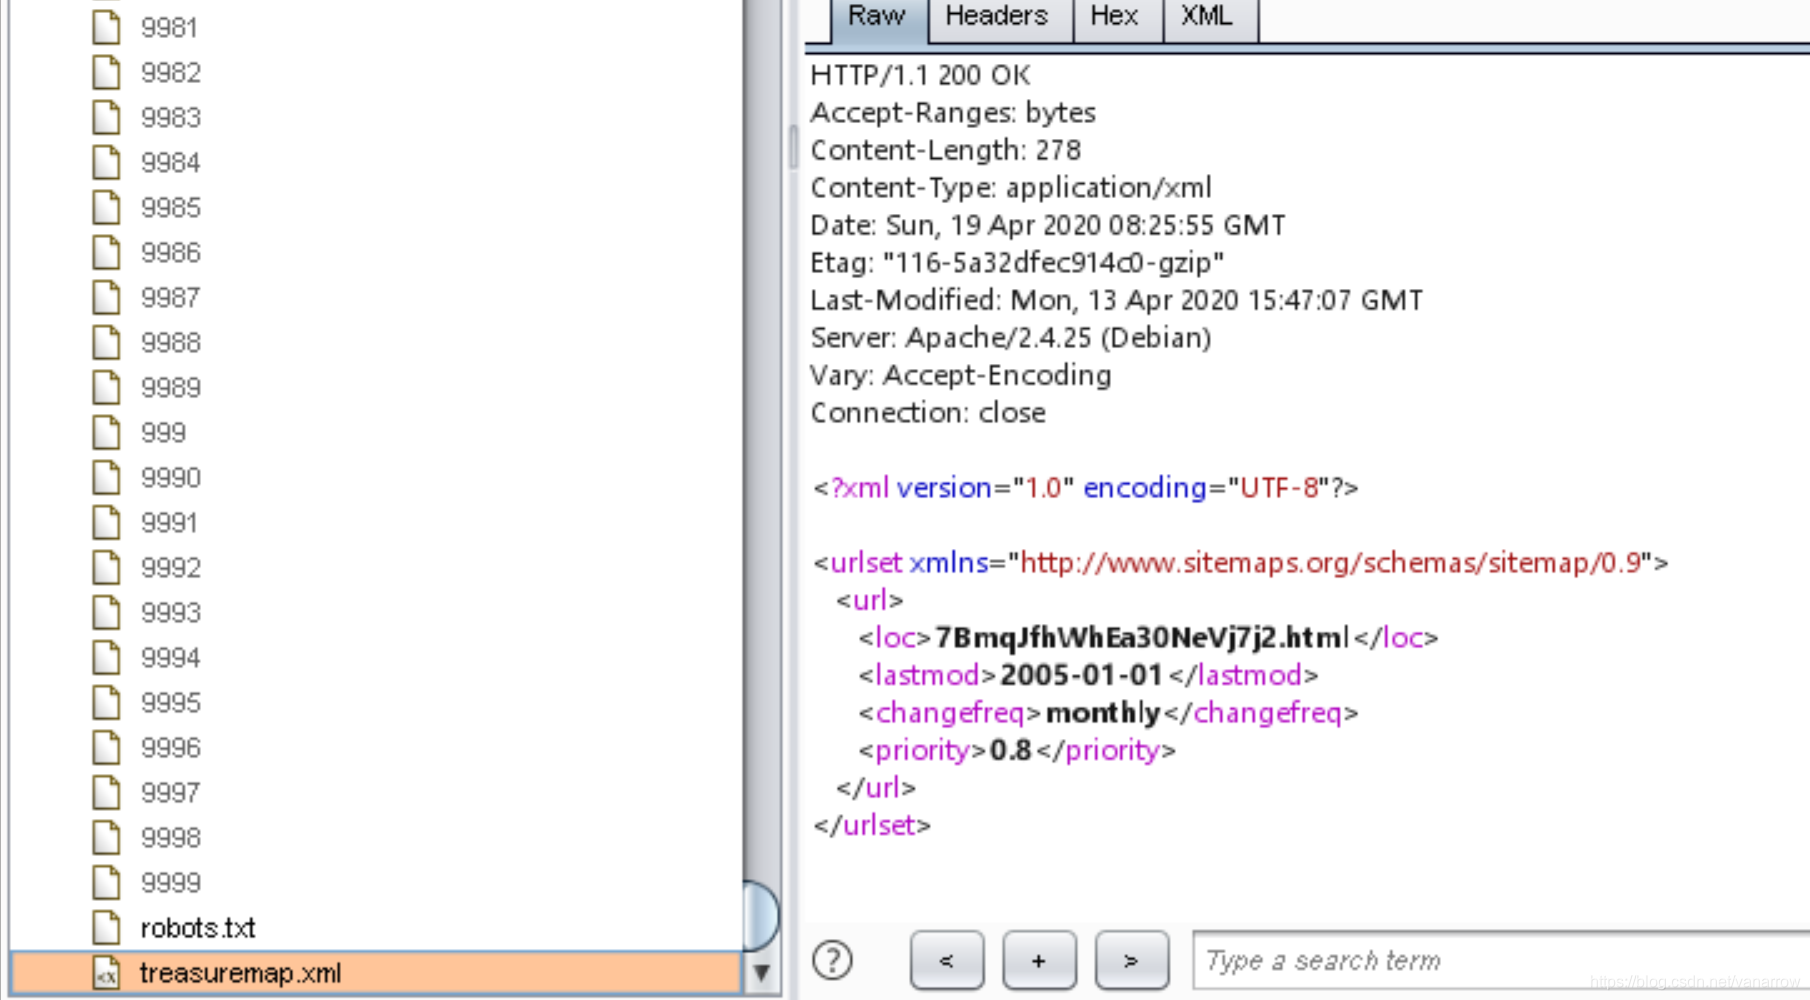
里面这串神秘7BmqJfhWhEa30NeVj7j2.html文件加到https://treasure-map.cha.hackpack.club/ 后面 去访问

就是

https://treasure-map.cha.hackpack.club/7BmqJfhWhEa30NeVj7j2.html


快快快,你爱的她

方便你 fu zhi(开心)我贴出来了:

flag{tr3asur3_hunt1ng_fUn}


超菜鸟级ctf5 超菜鸟级ctf5 前言 这次的题整体也比较简单,感觉密码题可能多了点 题目 门太低了 这道题前面也做过类似,考查xss,查看源码也能看到提示xss,这里script必须小写,大写还不行…没什么意思的题啊 New Swan Stone Castle 这中sql注入已经做了很多了,sqlmap都是可以直接跑出来的 这里手工注入的话要闭合括号和双引号。能用sqlmap直接不调参就跑出来,意义... 阅读详情

相关推荐

【HackPack CTF】 WEB——持续更新中

题目地址 https://treasure-map.cha.hackpack.club/ 打开是酱紫 sui便打开一个404找不到 先演示错误思路: Plan A. 0~9999,一共1w个目录,每个看一下,不久找到宝藏了吗? 上bp抓包,Ctrl + I,爆破点为/后的数字比如1,sniper狙击手模式, playload 用runtime file 里面是python下面输出的结果 for i in range(0,10000): tab print(i) 并发跳到300,超跑的感jio 设置flag 很不幸,无一幸免,全都flag标记阵亡了 换思路,找宝藏,要想有地图,hi
藏宝图

题目描述 牛牛拿到了一个藏宝图,顺着藏宝图的指示,牛牛发现了一个藏宝盒,藏宝盒上有一个机关,机关每次会显示两个字符串 s 和 t,根据古老的传说,牛牛需要每次都回答 t 是否是 s 的子序列。注意,子序列不要求在原字符串中是连续的,例如串 abc,它的子序列就有 {空串, a, b, c, ab, ac, bc, abc} 8 种。 输入描述: 每个输入包含一个测试用例。每个测试用例包含两...

fbher的博客 232

TreasureHunt:寻宝游戏源代码-Treasure source

寻宝 寻宝游戏源代码

BUUCTF 每日打卡 2021-7-17

引言 无 [INSHack2019]Yet Another RSA Challenge - Part 1 加密代码如下: import subprocess p = subprocess.check_output('openssl prime -generate -bits 2048 -hex') q = subprocess.check_output('openssl prime -generate -bits 2048 -hex') flag = int('INSA{REDACTED}'.encode(

weixin_52446095的博客 1205

envi5.3处理高分二号影像数据详细过程记录

全文根据此篇文章进行数据处理: tm影像辐射定标_高分二号影像数据预处理及裁剪过程 其他参考: 学习笔记---遥感影像辐射定标与大气校正 利用ENVI自带全球DEM数据计算区域平均高程 高分二号数据处理流程(有高分二号的数据信息) GF2有多光谱和全色两个数据,MSS是多光谱的,PAN是全色的,多光谱的分辨率低,全色的高,需要把这两个数据融合,融合之前需要做定标等处理,获取经纬度。 一、多光谱影像处理 1. 辐射定标 以这个为例: 其他路径\2022.4.2...

ligous的博客 5万+

Cursor 团队代码规范与开发规则

本文提出了一套 Cursor 项目开发规范,涵盖代码结构、命名、日志、测试等关键环节,旨在提升代码质量和团队协作效率。核心规则包括:文件不超过2000行、函数不超过80行;变量命名禁用无意义单词;日志只记录关键信息;配置项禁止硬编码;依赖和敏感信息统一管理;核心逻辑测试覆盖率≥80%;Git提交遵循Conventional Commits规范。通过一个车辆数据处理函数的改造案例,展示了从"不规范"到"规范"的代码优化过程,体现了拆分函数、常量管理、错误处理等规范的实际

1256

WP-2021绿盟杯-藏宝图

WP 非常有意思,将这个题记下来吧。首先进去是一个藏宝图的界面,然后界面上没啥东西。源代码和包是这样的: 这里是第一关已经解出来的一个包。它的要求比较简单,将这个secret连接user再md5就可以了。 传进去,如上图,就重定向到了cangbaoxiang.php 藏宝箱第二关就难一些了: 以下是它的源码: <link rel="stylesheet" href="css\cangbaoxiang.css"> </head> <body> <f

bin789456的博客 1133

SAP中寄售结算规则及要点分析

在做MRKO寄售结算时,系统会根据选定的期间和供应商等条件,将符合条件的寄售消耗或寄售上线的物料凭证找出。然后以供应商为单位。合并产生一张会计凭证。下图显示了通过MRKO结算后自动生成的会计凭证。 那么,在MRKO做寄售结算的规则是什么样的?做为寄售业务处理者的物流和财务需要掌握和了解哪些关于寄售结算的规则和控制逻辑。下面以笔者的经验分析一下: 1、寄售物料在系统中有两种处理方法,一种是通过MB1B 411 K ,通常该操作达到两个目的:将物料从仓库转移到线边库(表示即将要投入生产了)的同时将寄售库

专注SAP应用技术文章写作,致力于拉近用户与系统间的距离; 8296

BUUCTF weirdlist 一路到底

Weird list 这题恶心的一批 给了一堆列表 这。。。这是人做的题吗。。。 放飞自我,打开脑洞 把‘1’空出来,其他数字换为‘*’画出来 然后看到了flag,但是 这。。。这是什么flag,ag还连起来了。。。 我是看不出来,这个flag送给有缘人,谁看得出来能和我说一声吗 一路到底 同样很恶心 ,给了一个大的文件夹,里面大概有几万个文件 ...

awxnutpgs545144602的博客 1612

详解GPU显存和batch size的关系

GPU显存、规格指标;神经网络训练,显存占用

orangerfun的博客 6211

VFH避障/局部路径规划算法

VFH避障/局部路径规划算法 本文章是我看《The Vector Field Histogram-Fast Obstacle Avoidance for Mobile Robots》论文时候的笔记,感兴趣的欢迎去看原论文。 VFH中有一些概念是从其他算法中借鉴过来的,并且VFH算法本身就是对VFF(Virtural Force Field)的一种改进,其中有很多的相似之处。所以按照原论文的思路,先介绍由CMU提出的Certainty Grid算法中的一些概念,再介绍一下势场法中的一些概念,接着介绍一下VFF

qq_41845878的博客 8117

HackPack CTF 2022 WriteUp

文章目录pwn-Terminal Overdriveweb-Imported Kimchi 1web-Imported Kimchi 2rev-3T PHON3 HOM3rev-Self-Hosted Cryptorev-Shopkeeper 1rev-Shopkeeper 2rev-Shopkeeper 3 pwn-Terminal Overdrive # -*- coding: utf-8 -*- from pwn import * r = remote('cha.hackpack.club',1099

1243

灰度重心法实战:从原理到MATLAB代码实现激光条纹中心线提取

本文详细介绍了激光条纹中心线提取的核心方法——灰度重心法。通过物理类比阐释其原理,并提供从图像预处理到MATLAB代码实现的完整实战教程。文章重点解析了算法流程、关键参数调整及常见问题避坑指南,帮助读者快速掌握这一机器视觉与三维测量中的基础且高效的技术。

cake8的博客 461

HackPack CTF

BF means best friend, right? 这个先放上代码! --[----->+<]>----[-<+>]+[--------->++<]>[-<+>]--[----->+<]>-----[-<+>]+[----->+++<]>++[-<+>]+[------->++<]>[-<+>]++[------>+<]>++[-&lt

菜鸡的博客 311

电子电器架构刷写方案——General Flash Bootloader

### 文章大体有如下内容: ### 1、简介 ### 2、刷写系统概述 ### 3、Flash Bootloader刷写流程 ### 4、Flash Bootloader架构介绍 ### 5、关于刷写的思考

Soly_kun的博客 2211

YOLO26改进策略【Neck】| CVPR 2024 MFM(Modulation Fusion Module,调制融合模块):动态特征加权融合,突出关键特征抑制冗余

本文主要利用DCMPNet中的 MFM 模块优化 YOLO26 的目标检测网络模型。模块通过动态调制特征融合过程,实现了对多尺度、跨层级特征的智能聚合。将其应用于的改进过程中,针对目标检测中边界特征与语义信息的互补性需求,缓解网络中浅层细节与深层语义融合不足的问题。Depth Information Assisted Collaborative Mutual Promotion Network for Single Image Dehazing在图像去雾网络中,不同层级和类型的特征包含着互补的信息(如浅层的

Limiiiing的博客 221

[AFCTF2018]花开藏宝地

[AFCTF2018]花开藏宝地 附件: 前面4个都是加密文件,第5个给了个空文件。 题面.txt 第808042380079774056886485661605042785931486663026264151497049056286228762708628657683379538357258019631426851825108129380721159963557823963183039270207056231206520140800328094211804009842420615925207337102

2er0!=O的博客 2236

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

CTF传送门

CTF传送门 https://www.zhihu.com/question/30505597详细见知乎   推荐书: A方向: RE for BeginnersIDA Pro权威指南揭秘家庭路由器0day漏洞挖掘技术自己定操作系统黑客攻防技术宝典:系统实战篇 有各种系统的逆向讲解 B方向: Web应用安全权威指南 最推荐小白,宏观web安全Web前...

推理小孩的博客 850

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

ctf bugku wirteup 简单个人信息收集

简单个人信息收集 一、下载压缩包1.zip。  本来想用爆破的,但是爆破了半个小时没跑出来密码,感觉可能不是爆破,就是试了一下是不是zip伪加密,发现果然是伪加密(不会破解zip伪加密的同学,推荐这篇博客http://blog.youkuaiyun.com/pdsu161530247/article/details/73612910,里面有讲解怎么破解zip伪加密)。 二、解开后,打开压缩包

成长之路 1万+

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

Hackgame ctf 助力大红包 解题思路

接触ctf的第一周,在群里面看到中科大比赛(Hackergame 2021)刚入门别的都比较菜 先来看看web题目,看到这个 FLAG 助力大红包,打开题目

tingfeng8的博客 679

【CTFshow】 红包题 ——持续更新中

红包题 红包题 葵花宝典 直接注册,登陆,拿到flag

algae 1766

CTF隐写总结!

这个暑假在学安全,应对一个比赛。实验室朋友在一起学习,专攻自己的方向,相互帮助,讲解。主要是做CTF题, 我之前学过一些web的,sql注入挺让我头疼的,一次又一次的挫败。我这次先入手了隐写,学的也不是很深。下面是做的一些笔记,也是很全,也不是很好。 0x00 jpg文件头 十六进制FF D8 FF E0 cool edit 音频编辑 https://pc.qq.com/deta...

YICONGITSME的博客 1万+

CTF 隐写术 基础知识整理(二) 文件学习

CTF 隐写术 基础知识整理(二) 文件学习 文件知识(会随着不断学习进行更新) 我觉得想要熟练的掌握隐写术必须对文件的头部信息,尾部信息,构成都有着自己的记录 先来一个概括,提供只是忘记了查看下头部尾部的人 (没填的就是我还没查到,会慢慢补上的) 文件 开始标志 结束标志 JPEG(jpg) FF D8 FF FF D9 GIF (g...

疯 9647

uva 10553 Treasure Map (藏宝图)

Problem E: Treasure Map You have come into possession of a pirate map that gives a series of steps to get from your landing place on a desert isle tothe spot markedXwhere the treasure is l...

weixin_30881367的博客 250

J - Treasure Map -逆向DP

J - Treasure Map  Gym - 101617J  题意: You can collect all of the day’s gold from a mine when you are there, but you have to move on, you cannot stay for multiple days at the same mine. However, ...

BePosit的博客 265
上一篇: 【CTFshow】 红包题 ——持续更新中
下一篇: 【Kali Linux 2020.1b】 全网 最新 安装 教程 ——你会踩到的坑,遇到的问题,难以哭诉的崩溃
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值