“放弃 C/C++,它太不安全了”,美国 CISA 等多家机构联合警告!

Mythos能力解析:大模型多跳逻辑推理与 gated release 工程实践 大模型推理能力正从单步响应迈向多跳隐含逻辑链构建,其核心在于对跨文档意图一致性、反事实前提推演等复杂认知过程的结构化建模。Mythos作为Anthropic提出的新型推理架构,通过逻辑原子化、动态锚定与反事实沙箱三层解耦设计,将不可解释的黑箱推理转化为可切片、可拦截、可归责的工程模块。该能力并非通用增强,而是聚焦法律、金融、合规等强逻辑垂域,以gated release机制实现风险可控的能力租用。本文深入剖析其技术原理、接入范式与真实场景适配路径,为专业AI系统构建者提供可落地的推理能力升级指南。 阅读详情

在编程语言界,每当提及「安全」一词时,很多人无形之中便将 C、C++ 划在围城之外。

继去年美国国家安全局(NSA)发出预警之后,12 月 6 日,美国网络安全和基础设施局 (CISA)也开始联合 NSA、美国联邦调查局 (FBI) 以及澳大利亚、加拿大、英国和新西兰的网络安全机构发布了一份 23 页的《内存安全路线图指南》,呼吁软件开发商需要采用越来越多的新编程语言来保护内存,以减少其产品中的安全漏洞数量。

其中,该指南还点名指出 C 和 C++ 是内存不安全的语言代表,软件开发商应该放弃使用,从而迅速采用 Rust、C#、Go、Java、Python 和 Swift 等其他内存安全编程语言 (MSL)。
图片

图片

深受内存安全漏洞困扰的各大科技公司

所谓的内存安全错误,是指缓冲区溢出、未初始化内存、类型混淆和释放后使用(Use After Free)等缺陷。利用这些漏洞的攻击者通常可以接管受影响的系统,窃取数据或运行任意代码。

根据各大科技公司发布的漏洞分析报告显示,过去几十年来,内存安全漏洞占比要比我们想象的要高很多:

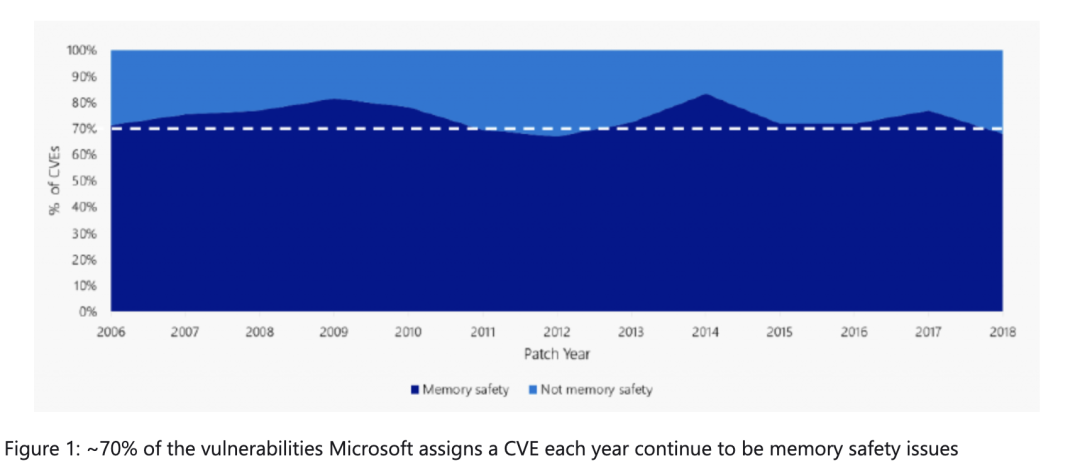
  • 微软时任安全响应中心的安全工程师 Matt Miller 在 2019 年的一次会议上分享道,从 2006 到 2018 年,微软每年 CVE 的漏洞中约 70% 是内存安全问题。其透露,大多数已修复并分配了 CVE 的漏洞都是由开发人员无意中在 C 和 C++ 代码中插入内存损坏漏洞造成的。随着微软代码库的增加以及在代码中使用更多开源软件,这个问题不仅没有得到改善,反而越来越严重。
图片

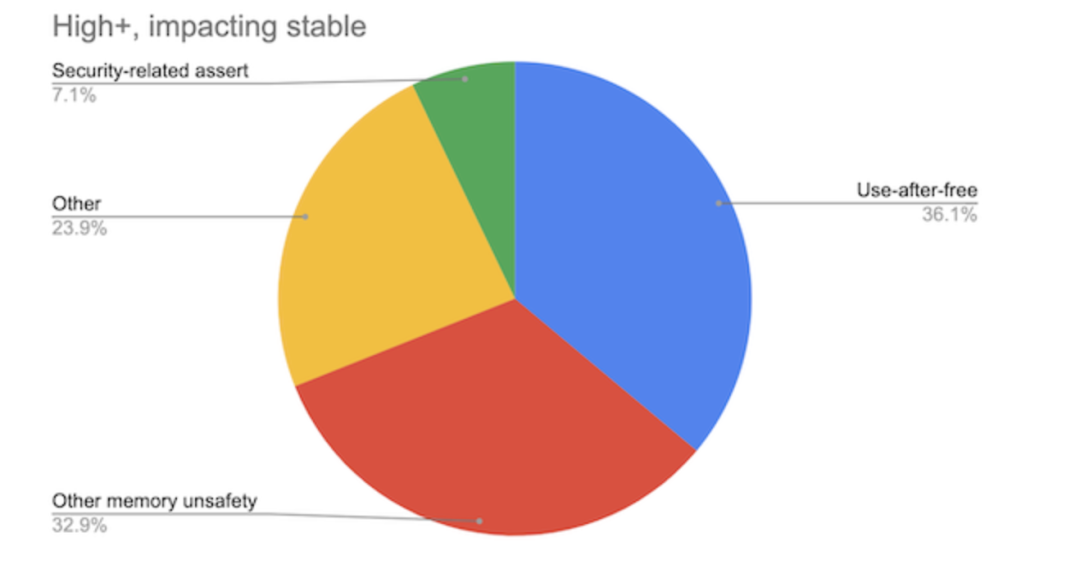
  • 在 Google Chromium 项目发现的漏洞中,约 70% 严重性安全错误是内存不安全问题(即 C/C++ 指针错误);
    图片

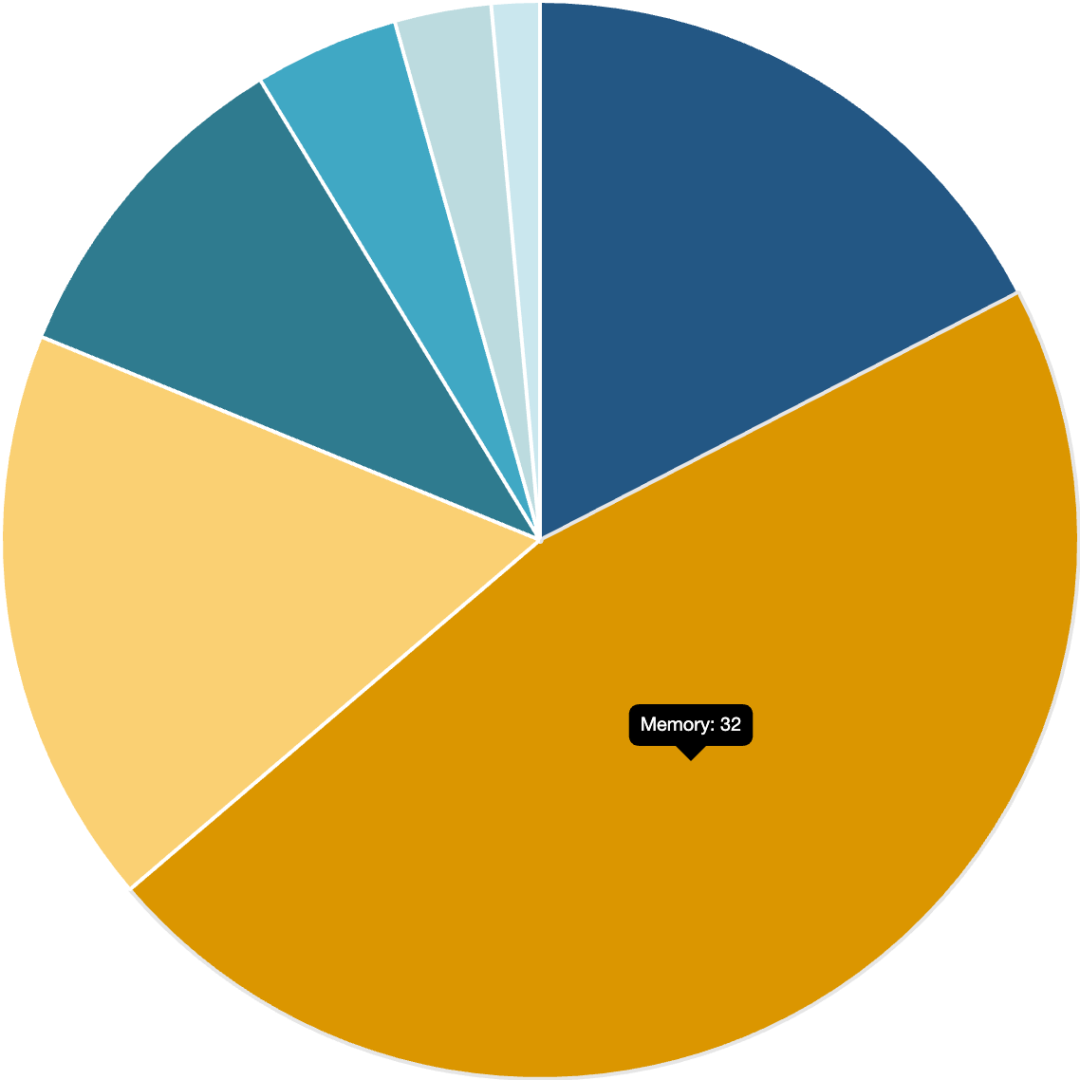
  • 在对 Mozilla 漏洞的分析中,34 个严重/高度错误中有 32 个是内存安全漏洞;
    图片

  • 根据 Google Project Zero 团队的分析,2021 年有 67% 的零日漏洞是内存安全漏洞。
图片

矛头直指 C++和 C

虽然引发内存安全漏洞的原因有很多,但是在 CISA 等组织看来,内存安全漏洞需要用更好的代码来消除。

这一点正如美国国家安全局先前在《软件内存安全网络安全信息表》和其他出版物中指出的,最有希望的缓解措施是软件制造商使用内存安全程序设计语言,因为它是一种不容易受到内存安全漏洞影响的编码语言。

然而,最常见的 C 和 C++ 是内存不安全的编程语言。

CISA 表示,整个技术领域的互联网应用程序和设备都在使用这种内存不安全的编程语言,这种普遍性意味着目前在最关键的计算功能中存在着重大风险。

此前,C++ 的创建者 Bjarne Stroustrup 为该语言辩护,认为只要有适当的工具,符合 ISO 的 C++ 就可以提供类型和内存安全性。

不过,这一点观点并没有获得业界的普遍认可。甚至此前微软云开发推广部的 Ryan Levick 直言道,「无论软件公司在工具和人员的培训上投入多少精力也不能解决问题,因为 C++ 本质上就不是安全的语言。我们使用的语言由于年代久远、来自不同时代,无法为我们提供保护,让我们免受此类漏洞攻击。C++ 不是一种内存安全的语言,相信这一点无人有异议。」
图片

“软硬”皆施,目标:消灭内存安全漏洞

事实上,针对这些频发的内存安全漏洞,各家科技公司也不是没有想过解决办法,根据 CISA 等机构在指南报告中收集的资料显示,互联网公司们不仅想过了软件解决办法,甚至也在着手开发新硬件。

软件解决之道

为了减轻 C 和 C++ 中内存不安全代码的危险,许多软件制造商投资于开发人员的培训计划,教会他们如何正确使用 C 和 C++。

很多科技公司也引入了代码覆盖测试、安全编码准则、Fuzzing 测试软件,以及开发者使用了静态应用程序安全测试(SAST)和动态应用程序安全测试(DAST)工具来查找各种软件的内存安全漏洞。

此外,C++ 社区一直在考虑如何在向后兼容性、内存安全默认值和基础语言的其他优先事项之间取得平衡。

详细来看,为了降低 C 和 C++ 在现有代码库和产品中的脆弱性,譬如:

  • 苹果公司修改了用于构建 iBoot 引导载入程序的 C 编译器工具链,以减少内存和类型安全问题。虽然有外部分析表明,这可能会带来非同小可的性能和内存使用成本,但苹果还是这么做了。

  • 微软早些年还开源了一个更安全的 C 语言版本——Checked C,在 C 语言中增加了静态和动态检查,以检测或防止常见的编程错误,如缓冲区侵占、内存访问越界、不正确的类型转换等。

  • Google 还打造了一款 C++ 的继任者——Carbon,针对现有代码的 C++ 内存安全采取了改进措施。

不过,CISA 表示,即使开发者进行了安全培训(以及持续努力强化 C/C++ 代码),但他们仍然会犯错误,导致内存安全漏洞几乎不可避免地仍然会发生。

硬件巨头也加入

除了从软件层面入手之外,很多硬件巨头也正在积极开发并使用硬件来支持内存保护。

其中,硬件增强型 RISC 指令的能力(Capability Hardware Enhanced RISC Instructions,简称 CHERI)项目是美国 SRI International 和剑桥大学的联合研究项目,为现有的芯片架构增加了新的功能。英国政府的数字安全设计(DSBD)计划汇集了 7000 万英镑的政府资金和 1.17 亿英镑的工业联合投资开发技术。

与此同时,在 2022 年,Arm 公司探讨了其实验性 Morello Program 及 CHERI 架构实现原理,希望借此解决系统攻击中常被利用的一系列内存访问漏洞。后来,微软也参与了 CHERI 研发的相关工作。现在他们还有一个开发人员社区,正在构建工具和库,以使该技术得到广泛应用。

虽然硬件中的内存保护还没有得到广泛应用,但一些行业观察人士认为,在许多迁移到 MSL 需要较长时间的部署场景中,内存保护将非常有帮助。在这种情况下,硬件刷新周期可能会很短,足以为客户提供重要的内存保护,直到其他保护可用。这些硬件保护的实验正在进行中,包括测试这些新设计的实际性能影响和内存消耗特性的工作。在某些情况下,如果软件能够最佳地使用硬件保护,那么硬件保护就有可能提高性能。

综合以上也不难看出,虽然一直以来软硬件制造商花费大量资源,试图通过各种方法(包括分析、打补丁、发布新代码和投资于开发人员培训计划)降低漏洞的普遍性和影响,但这些漏洞依然存在。

这也是 CISA 等机构为什么会想到发布该指南的原因。在 CISA 看来,内存安全编程语言(Memory Safe Programming Languages,MSLs)可以消除内存安全漏洞。因此,向 MSL 过渡可能会大大减少对旨在减少这些脆弱性或尽量减少其影响的活动的投资需求。此外,将不安全的代码库迁移到 MSL 的投资将以更安全的产品的形式支付一些过渡到 MSL 的前期成本,从而获得长期的红利。
图片

内存安全编程语言有哪些?

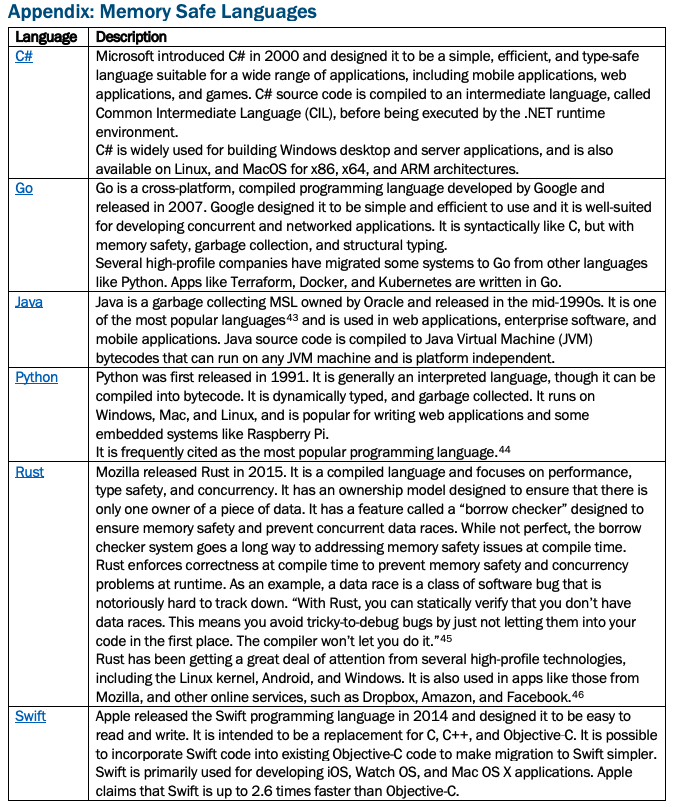
在这份指南中,CISA 发布了一份安全的内存语言列表,包含了 C#、Go、Java、Python、Rust 和 Swift:
图片

其中 CISA 花费了不小的篇幅介绍了时下在安全维度颇受欢迎的 Rust 语言,其表示 Rust 是一种编译语言,侧重于性能、类型安全和并发性。它有一个所有权模型,旨在确保每一个值都有一个对应的变量作为它的所有者。Rust 还有一个名为“借用检查器”的功能,旨在确保内存安全并防止并发数据竞争。虽然借用检查器系统并不完美,但它在解决编译时的内存安全问题方面发挥了很大作用。

Rust 在编译时强制执行正确性,以防止运行时出现内存安全和并发问题。举例来说,数据竞争是一类出了名难以追踪的软件错误。“有了 Rust,你就可以静态验证是否存在数据竞争。这意味着你可以避免棘手的错误,只要不让它们进入你的代码就可以了。编译器不会让你这么做的。”

时下,Rust 已经得到了包括 Linux 内核、Android 和 Windows 在内的几项备受瞩目的技术的高度关注。它还被用于 Mozilla 等应用以及 Dropbox、亚马逊和 Facebook 等其他在线服务。
图片

说得容易,弃用 C++/C 后迁移岂是一件小事?

虽然话虽如此,不得不面对现实的是,在很多企业看来,只要没有发生重大安全事故,修修补补的 C、C++ 程序只要还能用,就继续使用。因为过渡到 MSL 需要管理层经过多年的仔细规划,也需要钱以及时间成本的支持。

基于此,CISA 表示,在 MSL 中重写现有代码可能是一个巨大的挑战,特别是如果代码已经运行良好,而组织还不具备所选 MSL 的专业知识。考虑从风险较低的新的、更小的项目开始,让团队有时间试验新的工具和流程。与此同时,其也分享了关于迁移的路线图建议:

  • 1. 定义阶段,包括日期和结果。与所有软件开发工作一样,开发团队可以将较大的工作分解为具有明确结果的较小项目,以度量最新进展。具体包括 MSL 评估、测试在 MSL 中编写新组建的试点项目、找到最危险的内存不安全代码、重构内存不安全代码。

  • 2. 确定新系统完全使用 MSL 的时间。此后,公司将会仅在 MSL 中编写新代码。

  • 3. 内部开发者和培训和整合计划。没有 MSL 过渡是免费的,制造商需要留出时间让开发人员精通用所选语言编写软件、调试、工具、将 MSL 集成到生产环境中、全面的质量控制流程。

  • 4. 外部依赖计划。路线图应该记录处理对用C和C++编写的库的依赖关系的计划。

  • 5. 透明度计划。通过定期 (例如,每季度或每半年)更新来保持上述信息的最新性,将进一步建立组织正在认真对待内存安全漏洞的信心。

  • 6. CVE 支持计划。行业需要详细和正确的公开数据,以了解给客户带来风险的漏洞类别。

由此,CISA 认为,这样做可以让用户知道制造商正在掌控安全结果,采用极高的透明度并采用自上而下的方法。除了 CISA 发布指南外,非营利性互联网安全研究小组联合创始人兼执行董事 Josh Aas 早些时候也向正在考虑向内存安全代码过渡的软件开发人员和开源维护人员提出了一些建议:

  • 首先,开发人员不要再用内存不安全语言编写新项目,从而创建更多的不安全代码。

  • 其次,并非所有代码都需要一次性重写。首先要关注安全关键模块。

  • 第三,开源维护者不一定需要学习 Rust 来帮助内存安全过渡,因为许多基于 Rust 的模块都带有 C API。

  • 最后,开源社区应该明白,目前的现状即层出不穷的内存错误,不必再继续下去了。

随着越来越多的组织加入劝解放弃 C/C++ 的队伍,这对你的开发工作是否造成了影响?欢迎留言分享你的观点。

参考:

指南完整内容:https://www.cisa.gov/sites/default/files/2023-12/The-Case-for-Memory-Safe-Roadmaps-508c.pdf

https://www.theregister.com/2023/12/07/memory_correction_five_eyes/

C++之父驳斥白宫警告:拜登政府无视了现代C++为安全所做的努力 此前,白宫曾发布报告,呼吁开发人员放弃C和C++等易受攻击的编程语言,使用内存安全的编程语言。近日,C++之父Bjarne Stroustrup针对这一呼吁给出了回应。“我发现,令人惊讶的是,撰写这些政府文件的人似乎对现代C++的优势视而不见,也忽视了其为提供强有力的安全保障所做的努力。另一方面,他们似乎也意识到了编程语言只是工具链的一部分,因此改进工具和开发流程至关重要。 阅读详情

相关推荐

企业微信/飞书/钉钉扫码连WiFi保姆级教程(附访客授权技巧)

本文提供了一份企业微信、飞书、钉钉扫码连接WiFi的实战部署教程。通过集成标准Radius协议与OAuth 2.0,企业可实现基于身份的无密码网络认证,并详细介绍了访客授权、权限分级等精细化管理技巧,有效提升无线网络的安全性与员工体验。

t4y5u6i7o的博客 1198

Python 潮流周刊#40:白宫建议使用 Python 等内存安全的语言

△△请给“Python猫”加星标,以免错过文章推送你好,我是猫哥。这里每周分享优质的 Python、AI 及通用技术内容,大部分为英文。本周刊开源,欢迎投稿[1]。另有电报频道[2]作为副刊,补充发布更加丰富的资讯,欢迎关注。????文章&教程1、白宫建议使用 Python 等内存安全语言[3]最近,白宫发布了一份报告,建议使用内存安全的编程语言。去年 CISA、NSA 等机构联合发布的报告列...

Python猫 1292

PTPX功耗分析实战——从脚本配置到报告解读

本文详细介绍了PTPX功耗分析的全流程,从脚本配置到报告解读,帮助工程师快速掌握芯片设计中的功耗估算技术。文章涵盖了环境搭建、波形文件处理、功耗报告解析等关键环节,并提供了实战经验和优化建议,特别适合需要提升PTPX功耗分析效率的开发者。

weixin_29248313的博客 283

美国国家安全局督促弃用 C/C++,使用更安全的 Rust、C# 等!

如果说此前 Kotlin、Dart、Julia、Carbon 等后起之秀向老牌编程语言发起挑战进攻都是小打小闹,那么这一次 C、C++ 这几种常青藤编程语言则是真实地陷入了尴尬的境地。

优快云资讯 2万+

Ubuntu20.04下Intel AX201网卡驱动安装全攻略:从内核升级到固件更新

本文详细介绍了在Ubuntu 20.04系统上解决Intel AX201无线网卡驱动问题的完整方案。针对戴尔游匣G15等新硬件,通过升级内核至HWE版本、从官方仓库获取最新固件文件,并调整BIOS设置,彻底解决Wi-Fi无法识别或连接不稳定的问题,为开发者提供了一套从诊断到修复的实践指南。

gpt4scribbler的博客 690

NB-IoT开发避坑指南:STM32下AT指令状态机的设计与优化

本文深入探讨了在STM32平台上为NB-IoT模组开发时,如何用状态机(FSM)设计替代传统的阻塞式AT指令处理方法。通过构建非阻塞、事件驱动的AT指令引擎,有效解决了系统卡顿、响应迟缓等问题,并详细介绍了状态机的设计、实现与高级优化技巧,助力开发者打造健壮可靠的物联网设备通信核心。

q5r6s7的博客 759

内存安全编程语言

内存安全编程语言是指在编程时能够自动管理内存,避免内存泄漏、野指针等内存安全问题的编程语言。这些语言通常使用垃圾回收机制(Garbage Collection)来自动回收不再使用的内存,或者使用智能指针等机制来避免野指针问题。需要注意的是,虽然这些编程语言能够自动管理内存并降低内存安全问题的风险,但仍然需要程序员注意一些细节,如避免使用裸指针、及时释放不再使用的资源等,以确保程序的正确性和稳定性。

ducanwang的博客 1022

PDBfixer:蛋白质结构修复工具

本文介绍蛋白质数据银行(PDB)文件常见问题及修复工具PDBFixer的使用方法。PDB文件常存在缺失原子、残基等问题,PDBFixer可通过GUI、命令行或Python API实现自动化修复。文章详细说明安装方法、命令行参数、Python脚本修复流程及非标准残基替换表,并与Modeller、ColabFold和Rosetta Remodel等其他修复工具进行对比分析,提供了各工具的特点、适用场景和典型计算时间比较,帮助用户根据具体需求选择合适的修复工具。

Protein Designer的博客 613

内存安全的编程语言_内存安全型语言,准备网络安全面试

这个方向初期比较容易入门一些,掌握一些基本技术,拿起各种现成的工具就可以开黑了。需要注意的是,虽然这些编程语言都提供了一些内存安全的特性,但程序员在编写代码时仍需要遵循最佳实践和使用正确的编程模式,以确保程序的内存安全性。(img-Om9kFCZl-1712611525656)]让我们一起学习成长!

m0_60635176的博客 528

T527 uart串口配置导致系统进不去

T527 s_uart串口配置导致系统进不去。

Linux驱动开发工程师,熟悉Linux/Android底层驱动、TP、显示、IIC、网络等通用外设调试适配,Linux上层应用开发。常用平台瑞芯微、全志、恩智浦等。 678

智能测试策略优化:平衡覆盖率、时间和资源

在软件开发过程中,测试是确保软件质量的关键环节。然而,测试工作往往面临着诸多挑战,其中如何在保证测试覆盖率的前提下,合理分配时间和资源是一个核心问题。本文章的目的在于探讨智能测试策略的优化方法,帮助软件测试团队在有限的时间和资源条件下,实现尽可能高的测试覆盖率。文章的范围涵盖了智能测试策略的核心概念、算法原理、数学模型、实际应用案例以及相关工具和资源等方面。本文将按照以下结构进行组织:首先介绍智能测试策略优化的背景和相关概念,包括核心术语和缩略词的定义;

AIGC应用创新大全的博客 622

内存安全的编程语言

根据NSA的建议,内存安全编程语言包括:Rust:Rust是一种系统级编程语言,具有内存安全和并发性保证的特性。Go:Go是一种由Google开发的编程语言,它具有内置的内存安全和并发性支持。C#:C#是一种由微软开发的面向对象的编程语言,它具有内存管理和类型安全的特性。Java:Java是一种广泛使用的编程语言,具有内存管理和类型安全的特性。Swift:Swift是苹果开发的编程语言,具有内存安全和强类型的特性。

weixin_40948750的博客 1145

【一看就会】Autoware.universe中静态绕障路线的生成逻辑

在路径行为规划中,前期根据地图和起点终点,生成了一组连续可行的路径段序列(lanelets),然后后续路径行为规划,又会进行起始点,终止点,避障绕障路径的路径规划,并且会调用route_handler中的函数,进行中心线生成,最后生成路径,后续再给速度行为规划进行速度规划。在autoware.universe的规划中,是基于规则的规划,而其中的规则又是为了解决不同场景的。而这些场景,大部分是为了解决路上障碍物(静态、动态、行人、车辆等等)。

weixin_48386130的博客 321

“剑指 C/C++”,美国 CISA 等机构再发警告:Linux 中 95% 没用内存安全代码!

整理 |苏宓出品 | 优快云(ID:优快云news)如同微软想尽办法让消费者尽可能地升级到最新的 Windows 11 系统一样,美国安全机构无时无刻也不在发力,希望广大程序员可以使用 Rust 等更安全的语言替代掉无法自动防止内存错误的语言如 C、C++ 等。Image Creator from Microsoft Designer美国安全机构再发 22 页报告,“剑指”开源软件近日,美国...

优快云资讯 1万+

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

C++ 是不是正在被淘汰?美国为何要在2026年前全面去 C/C++

C++ 是不是正在被淘汰?美国为何要在2026年前全面去 C/C++

青少年趣味编程 1450

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

美政府再发警告:关键软件勿用C/C++,2026年前给迁移方案,否则非常危险!

留给 C/C++ 语言的时间不多了。整理 | 苏宓出品 | 优快云(ID:优快云news)“C/C++”被视为内存不安全的编程语言由来已久,很多开发者似乎也见怪不怪了,然而近日外媒 TheNewStack 最新发表了一篇《联邦政府:关键软件必须在 2026 年之前放弃 C/C++,否则将面临风险》文章,让人警铃大作。因为过往包括美国网络安全和基础设施安全局(CISA)、联邦调查局(FBI)、国...

优快云资讯 1890

美国 CISA 和 NIST 联合发布软件供应链攻击相关风险及缓解措施

聚焦源代码安全,网罗国内外最新资讯!编译:奇安信代码卫士专栏·供应链安全数字化时代,软件无处不在。软件如同社会中的“虚拟人”,已经成为支撑社会正常运转的最基本元素之一,软件的安全性问题也...

smellycat000的专栏 1119

美国政府强制要求丢弃 C/C++!

戳下方名片,关注并星标!回复“1024”获取2TB学习资源!????体系化学习:运维工程师打怪升级进阶之路 4.0— 特色专栏—MySQL/PostgreSQL/MongoDBElasticSearch/Hadoop/RedisKubernetes/Docker/DevOpsKafka/RabbitMQ/Zookeeper监控平台/应用与服务/集群管理N...

民工哥的博客 322

“换脸”高管拉你开会:AI深度伪造,正沦为掏空企业的“合法”黑客工具

最新《身份诈骗报告》显示,全球范围内包含AI深度伪造在内的复杂欺诈案件激增了180%,在所有第一方欺诈案件中,AI深度伪造直接占到了11%。这是一个令人毛骨悚然的结论:我们维持了数千年的“眼见为实”的信任机制,在AI黑产面前,彻底破产了。

网络研究观 321

Mythos大模型:面向代码安全的自主攻防能力跃迁

大语言模型正从辅助编程工具演进为具备自主推理与执行能力的安全分析主体。其核心在于超长程符号推理、动态工具编译与对抗性对齐三大技术突破,使模型能深度理解程序语义、实时构建漏洞利用链并闭环验证。这种能力已超越传统SAST/DAST工具范畴,直接作用于存量系统中的零日漏洞挖掘与修复,尤其适用于金融、工业、嵌入式等高危遗留代码场景。Mythos作为典型代表,标志着AI在软件供应链安全中从‘协作者’迈向‘决策者’的关键拐点。

angel192939的博客 434

互联网摸鱼日报(2024-07-02)

大促前夕即高点,综合电商平台的“稀缺”魔法正在消失?20年育音堂老店闭店,为理想买单的时代到了?3.5元冰杯背后的消费降级:为何白领们钟爱自制冰饮?黄金投资收益率本世纪超8倍,高于美股亚马逊推出中国直送低价商品服务,迎战Temu谷歌:虽无远虑,但有近忧?短剧营销,窘状初现中东土豪盯上了半导体卖不动的奢侈品,找运动品牌“求带”中国消费创投迎来触底时刻?10年投资超千亿美元,亚马逊等科技巨头集体抢建数据中心视频号,等待自己的“四大天王”「一夜颠覆世界」的 AI ,到底改变了什么字节跳动也“赛马”,有了番茄小说还

weixin_43849685的博客 1417

技术讨论:我心中TOP1的编程语言

编程语言(programming language)是一种计算机和人之间交流的形式。它是一种为了完成计算机任务而编写的特定语言。编程语言包括指令、变量、函数、条件语句、循环语句等等。程序员使用编程语言来告诉计算机执行任务,例如打开文件、执行数学运算、连接数据库等等。不同的编程语言适用于不同的应用领域,例如Java和Python在Web开发、机器学习、数据分析等领域应用广泛,而C++在操作系统、游戏开发等领域应用较多。【百度百科释义】

Lycos 7159

什么是内存不安全

C++是一种手动管理内存的语言,开发人员需要自行负责对象的创建和销毁。而java虚拟机会每一个线程分配置一个栈内存,用于执行要执行的操作,里面可以存储零时变量和方法调用,同时存储方法调用的信息,所以java中一个线程里面存储的变量和进栈调用的方法是有限的。内存泄漏是指在程序运行过程中,由于程序未正确释放不再需要的内存空间,导致系统中的可用内存不断减少,最终耗尽系统的内存资源。Java有自动内存管理机制,即垃圾回收器会自动回收不再使用的对象,因此在大多数情况下,Java程序不会出现访问未分配内存的情况。

qq_64039411的博客 749
上一篇: 谷歌Gemini被曝视频造假!多模态视频竟是剪辑配音,击败GPT-4靠「作弊」?
下一篇: Linus收敛火爆脾气,谈内核社区“老龄化”问题
IT界那些事儿
博客等级 码龄6年 2万+粉丝 22原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值