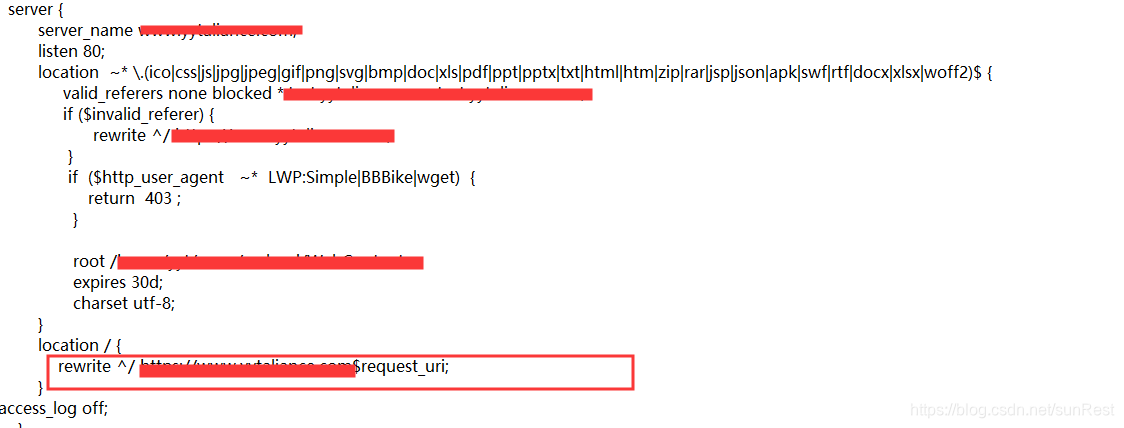
1.对http请求进行拦截,解析到https.
2.修改nginx.conf

3.拦截之后在对访问进行转换或者负载均衡策略。
相关推荐
手把手教你在Keil/IAR中移植SEGGER_RTT组件(避坑指南+性能对比)
本文详细介绍了在Keil/IAR开发环境中移植SEGGER RTT调试组件的完整流程与优化技巧。通过对比传统串口调试,SEGGER RTT凭借零硬件占用、高速传输和双向交互等优势,显著提升嵌入式开发效率。文章包含配置步骤、性能调优方案及常见问题解决方案,是嵌入式开发者必备的实用指南。
nginx配置http请求转成https请求
如果端口开启了https,但请求过来的并不是,会抛出一个http级别的错误,这个错误的状态码是NGX_HTTP_TO_HTTPS,错误代码497,然后在返回response中会抛出一个400错误(因为497不是标准状态码,丢给浏览器也没有用),这时浏览器会显示"400 Bad Request,The plain HTTP request was sent to HTTPS port"
Tailscale 自建 DERP 中继服务器
Tailscale自建DERP中继服务器
小知识 - 访问 http,防止浏览器自动跳转到 https
如果Nginx端配置了重定向(强制HTTPS)那么与本地浏览器无关,最终还是访问的是https。 1. 地址栏中输入 `chrome://net-internals/#hsts` 2. 在 `Delete domain security policies` 中输入项目的域名,并 `Delete` 删除 3. 可以在 `Query domain` 测试是否删除成功 【注】这里如果还是不行, 请清除浏览器缓存!
手把手教你用RTL8306MB搭建小型网络交换机:从原理到实战
本文详细介绍了如何使用RTL8306MB交换芯片从零搭建小型网络交换机的全过程。内容涵盖芯片原理分析、核心硬件电路设计(包括电源、时钟、RMII接口连接要点)、驱动开发与SMI通信实现,以及从物理链路到交换功能的系统调试实战。重点解析了将MAC5配置为RMII PHY模式与CPU对接的关键步骤和常见错误,帮助嵌入式开发者深入理解网络交换原理并完成实践。
工业焊缝缺陷检测实战:我用PatchCore在自建数据集上踩过的那些坑
本文详细介绍了PatchCore算法在工业焊缝缺陷检测中的实战应用,包括数据准备、模型调参和阈值优化等关键环节。通过分析焊缝图像的特殊性和anomaly detection技术的优化策略,分享了在自建数据集上提升检测精度的实用经验,为工业质检领域提供有价值的参考方案。
解决前端请求http静态资源,部署后莫名变成https的问题
解决前端请求http静态资源,莫名变成https的问题
BPMN2.0规范及流程引擎选型方案
本文主要简明扼要的介绍了BPMN2.0规范的内容,可让读者快速度的了解BPMN2.0所涵盖的主要内容和图形样式。也较为详细的阐述了如何绘制标准的流程图,以及在软件层面中如何实现业务流程功能,和技术选型。
nginx详解 http和https的配置
关于http rtmp 和hls 的配置发放请参看如下的链接我的另一篇文章: https://blog.youkuaiyun.com/weixin_41970237/article/details/104523313 强烈推荐对如下文件进行保存, 一遍透彻的描述了nginx的结构。 https://www.cnblogs.com/dongye95/p/11096785.html 文章的开头说一下遇到的问题:*...
目标跟踪与视频时序分析基础
两帧均有目标,却因快速移动导致检测框无重叠,仅靠交并比(IoU)无法维持身份关联。本文通过手算与纯Python实现最小跟踪流程,揭示IoU仅为位置线索,不能应对快速位移或遮挡。实验表明,即使目标真实存在,低重叠也会触发新编号。强调跟踪需结合运动预测、外观特征与阈值验证,避免误判。
OpenCASCADE:Direct3D CSharp 示例
OpenCASCADE:Direct3D CSharp 示例OpenCASCADE:Direct3D CSharp 示例 OpenCASCADE:Direct3D CSharp 示例 此示例演示了如何在使用CSharp和Windows Presentation Foundation (WPF)编写的.Net应用程序中使用 OCCT 和 DirectX 库。 .Net、OCCT (C++) 和 DirectX 级别之间的连接由用 C++/CLI 编写的代理库OCCProxy和D3DProxy提供。代理库OCC
配置nginx解析https
注意:在生产环境中,您还需要获取一个有效的 SSL 证书,并将其安装到 nginx 服务器上。SSL 证书可以由认证机构(CA)颁发,并用于验证您的域名和服务器的真实性。在 nginx 服务器上生成一对公钥和私钥。您可以使用 openssl 工具生成这对密钥。将公钥和私钥放在 nginx 服务器的某个位置,例如 /etc/nginx/ssl/。在 nginx 配置文件中配置 HTTPS 服务器。
Claude Code 100个真实案例 - 用AI设计Arduino PCB电路板(硬件小白也能画板)
本案例展示如何使用 Claude Code 配合 KiCad 的 Python 脚本接口,从零设计一块 Arduino 传感器扩展板 PCB。从原理图符号创建、网表生成到 PCB 布局布线,全程自动化完成,最终输出可直接发给工厂打样的 Gerber 文件。
Flask+阿里云ECS+Nginx 搭建后台服务器 域名解析+响应简单http+转发访问https请求
Flask+阿里云ECS 搭建后台服务器 响应简单http/https请求 不含数据库
精雕软件(JDpaint) 5.5 绿色版
精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版
pscad IEEE标准系统搭建说明
pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。
Nginx环境下http和https可同时访问方法
给nginx配置SSL证书之后,https可以正常访问,http访问显示400错误,nginx的配置如下: server { listen 80 default backlog=2048; listen 443; server_name lvtao.net; root /var/www/html; ssl on; ssl_certificate /usr/local/Ten...
大中型超市收银系统(可直接运行)
光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开
Nginx-HTTPS 配置
Nginx https 详细配置!!!
IMSL CNL 7.0.0 (x86-64)Crack
IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件
nifi -由http访问改为跳转到https访问
通过官网的配置的nifi的访问地址是http形式的,现在为了安全起见要将其改为https访问。 1,确保nifi通过http能够正常访问的。(nifi里面的配置不需要做任何变动) 2,安装nginx,安装参考:https://www.runoob.com/linux/nginx-install-setup.html。除了“nginx配置”部分没弄之外其余可以都按照此教程的步骤操作,亲测可用。 3,配置nginx(重点)。 3.1,在/conf目录下,找到nginx.conf文件,主要另外新增..
K8s部署Nginx集群,通过Ingress实现HTTPS域名访问
通过Ingress节点IP地址(kubectl get ingress)加上Ingress控制器的Service上(kubectl get svc -n ingress-nginx)的暴露端口,用户可以从集群外部访问Ingress控制器。因此,Pod 内的 nginx 只会处理 HTTP 流量。在Ingress配置中,设置了注解nginx.ingress.kubernetes.io/force-ssl-redirect: "true",这会导致Ingress控制器将HTTP请求重定向到HTTPS。
http转https访问,http访问自动转为https访问
运用场景:服务器是腾讯云的服务器,服务器是CentOS 7.X,用nginx进行客户端反向代理。域名是阿里云的域名。SSL证书是腾讯云申请的CA免费型证书。 希望达到的效果:不在证书中显示申请单位名称,只显示网站域名,网站前面添加绿色的https://... 。之前在阿里云申请的免费型证书会在域名前面显示个人(公司名称)信息,因为网站是做个人测试用,不需要在地址栏显示个人信息,所以后来选择腾讯云...
Nginx报错“The plain HTTP request was sent to HTTPS port”问题解决办法
如果https访问nginx通过nginx proxy_pass到http的服务(如:java、tomcat服务)能正常访问,但是服务中redirect会跳转到http(因为,在内网环境中,仍然通过http协议通信),导致报错“400 Bad Request: The plain HTTP request was sent to HTTPS port”。在 nginx 服务器端,接收到https请求,(原先是直接走指定的端口的)现在会直接内部转跳 ssl 标记的 listen 端口 443。
利用Nginx二级域名解决HTTPS引入HTTP致命错误
这几天搭建了视频解析网站,在搭建的时候发现了解析VIP视频的接口基本都是HTTP协议的,而自己的网站采用的是HTTPS协议(包括HTTP也强制转换为HTTPS)。为了解决这个问题,也考虑了不强转HTTPS,使用HTTP可访问域名+物理地址,但是基于这种方案的安全性考虑,最终选择了二级域名搭建视频解析网站,而域名本身还是强制转为HTTPS。 出现错误 错误主要是在HTTPS网站中引入HTTP的资...
Nginx模块学习 —— HTTP模块
首先,在进行操作之前,做好准备工作,安装好Nginx,具体步骤已经介绍过了,要是不了解可以看一下这篇文章 https://blog.youkuaiyun.com/m0_37868230/article/details/105898894 实现HTTPS访问 第一步:查看当前的Nginx中是否已经编译了HTTP模块,若没有,则编译安装 --with-http_ssl_module 模块 可以看...
Nginx中如何配置HTTPS反向代理发送请求到后端的HTTP接口
Nginx中如何配置HTTPS反向代理发送请求到后端的HTTP接口 Nginx中配置https做反向代理 大家好,因为不是专业做Nginx的之前也没有学习过,大都是自己踩坑之后总结的,希望对大家有所帮助! 下面直接开始讲解,首先我们需要一个带有SSL证书的域名就是所谓的HTTPS协议的域名,大家可以参考腾讯或者阿里的免费证书获取方式,当然也可以在宝塔Linux面板直接申请,那么就会有人问,宝塔Li...
Nginx: windows下nginx代理实现本地https请求转http
# Nginx: windows下nginx代理实现本地https请求转http ## 背景需求: - https网站下要求ajax请求(iframe、img等资源)都要是https域名,http不能用,或被浏览器拦截(可以关闭浏览器的安全策略拦截) - 小程序、公众号等需要https域名接口或资源,调用本地http资源失败(可以打开调试模式绕过) ## 解决原理 本地(服务器)代理监听https端口,代理转发请求http接口或资源。但是ip地址是不能创建安全证书的,所以需要先有一个域名,指向
域名加https访问跳转到了公司官网,而不是项目网站
域名加https访问跳转到了公司官网 背景: 最近公司新开发了一个项目,上线的时候配置了一个域名(aa.simple.com),解析成功后,通过http访问是正常的,但是通过https访问的时候默认跳转到了公司的官网首页,这就很纳闷了,本来项目网站是没有配置ssl证书的,按理通过https访问会出现无法访问才对,为何会跳转到公司官网呢?这个问题困惑了我很久。。。 原因: 后来和信息部沟通后才发现,原来当一个域名被成功解析后,http和https都会有一个默认站点,通过Nginx代理后,http访问会找到正确
MinIO控制台在Nginx HTTPS代理下生成HTTP分享链接的问题解析
在使用MinIO对象存储服务时,许多用户会选择通过Nginx反向代理来访问MinIO控制台。当Nginx配置了HTTPS加密访问时,发现MinIO控制台生成的资源分享链接仍然是HTTP协议,这给安全访问带来了隐患。 ## 问题现象 当用户通过HTTPS访问MinIO控制台并生成文件分享链接时,生成的链接格式为: ``` http://minio_console.test.com/share-l...
243


被折叠的 条评论
为什么被折叠?