等保那些事

三级等保、二级等保谁更高级 ?等保都有哪些? 什么是等保?等保(信息安全等级保护)是中国政府依据《中华人民共和国网络安全法》及相关法规,对信息系统按照重要性进行分类分级管理的一种制度。其目的是通过技术手段和管理措施,保护信息系统免受威胁和攻击,确保信息的安全性和可靠性。 阅读详情

01 引言

公司上市之后,安全性变得尤为重要。定期每年都会有等保部门的人才扫描系统漏铜,针对高危漏洞必须修复。

随着对等保相关事宜的了解,才发现互联网众多公司都在调整着安全策略。还记得当年申请的网易邮箱简单的用纯数字密码,结果每次登录都会以拿钱登记较低,建议修改密码,密码中必须包含数字、字母以及特殊字符;还有GitHub强制开启了二次验证,把自己的账号都搞丢了…

02 等保的简介

这里的等保指三级等保(等保2.0),三级等保”全称为“网络安全等级保护第三级”,也被称为“监督保护级”。它源自中国的 《网络安全法》 和 《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019)*等一系列国家标准,是国家对非银行机构的最高级别认证(第一级为自主保护,第二级为指导保护,第三级为监督保护,第四级为强制保护,第五级为专控保护)。

三级等保适用于涉及国家安全、社会秩序、公共利益的重要网络和信息系统。一旦遭到破坏,会对相关方面造成严重损害。通常涉及单位有政府机关、金融行业、能源行业、佳通运输、公共服务以及互联网平台等。

等保的具体详细事宜我们不做讨论,我们聊聊等保中我们系统暴漏的问题。

03 问题暴漏
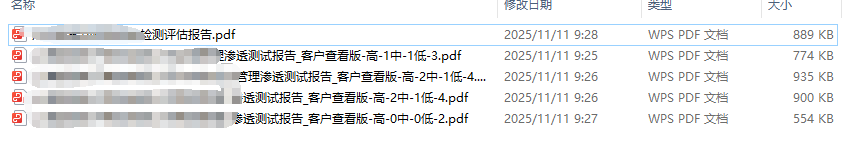
image-20251120184705531

等保扫描之后,会整理出类似的渗透报告,按照漏洞的安全程度分别列出高、中、低的整改项。高危漏洞是必须要要整改的。

3.1 Xss漏铜

这个漏洞很常见,也很容易忽略。就是攻击者用脚本伪装参数来攻击系统,导致系统不能按照预期的展示,甚至中毒。我们在做表单提交的时候,或者评论提交的时候,没有做录入项的校验。攻击者就可以通过嵌入脚本,破坏系统。如:

<script>alert(123)<script>

内容提交后,每次打开页面就会出现123的弹框。如果是一个死循环的脚本,就会知道页面直接不可用。也可以伪装成视频等其他脚本。

解决方案也很简单:

就是通过服务端直接过略掉可疑的标签。jsoup框架已经帮我们封装好了,直接调用即可。

public class XssUtil {

	/**
	 * 使用自带的 basicWithImages 白名单
	 */
	private static final Safelist WHITE_LIST = Safelist.relaxed();

	/** 配置过滤化参数, 不对代码进行格式化 */
	private static final Document.OutputSettings OUTPUT_SETTINGS = new Document.OutputSettings().prettyPrint(false);
	static {
		// 富文本编辑时一些样式是使用 style 来进行实现的
		// 比如红色字体 style="color:red;"
		// 所以需要给所有标签添加 style 属性
		WHITE_LIST.addAttributes(":all", "style");
	}

	public static String clean(String content) {
		return Jsoup.clean(content, "", WHITE_LIST, OUTPUT_SETTINGS);
	}

}

依赖:

<dependency>
   <groupId>org.jsoup</groupId>
   <artifactId>jsoup</artifactId>
   <version>1.21.2</version>
</dependency>

3.2 枚举用户

我们在做登录的时候,为了友好的提示用户登录的错误信息:

  • 账户不存在
  • 密码错误
  • 账户已封停
  • …

现在还记得,当时测试人员还提了BUG,说你笼统的提示用户,用户会一头雾水,不知道账户怎么了。还特意改的精确的信息提示。然后等保来了之后,却是存在安全问题,说详细的提示,会导致攻击者枚举账户,最后直到系统中有哪些账户。

这个看似不起眼的小东西,平时可能不在意。反正你又登不进去,知道了也没有。但是等保不这么认为。
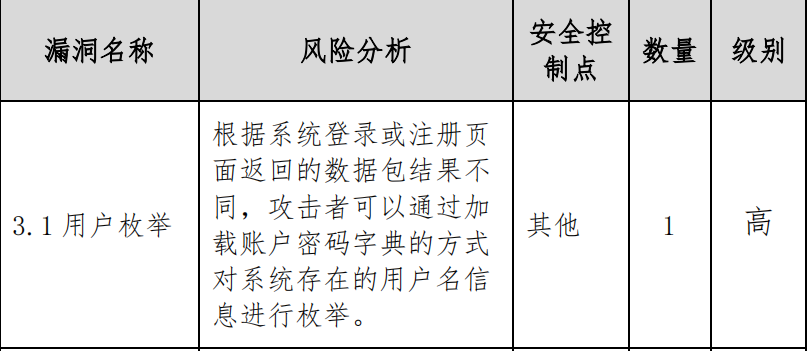
解决方案也很简单:就是直接提示类似"用户名或密码错误"这样的混淆提示即可,在加上验证码。提高枚举的难度。

3.3 明文传输

尤其用户名和密码参数。我们都可以网络传输的数据是可以被拦截的。登录名和密码属于敏感信息,被截获后可能会造成财产损失。对然被定义的安全级别较低,但是却是一个不得不修的问题。
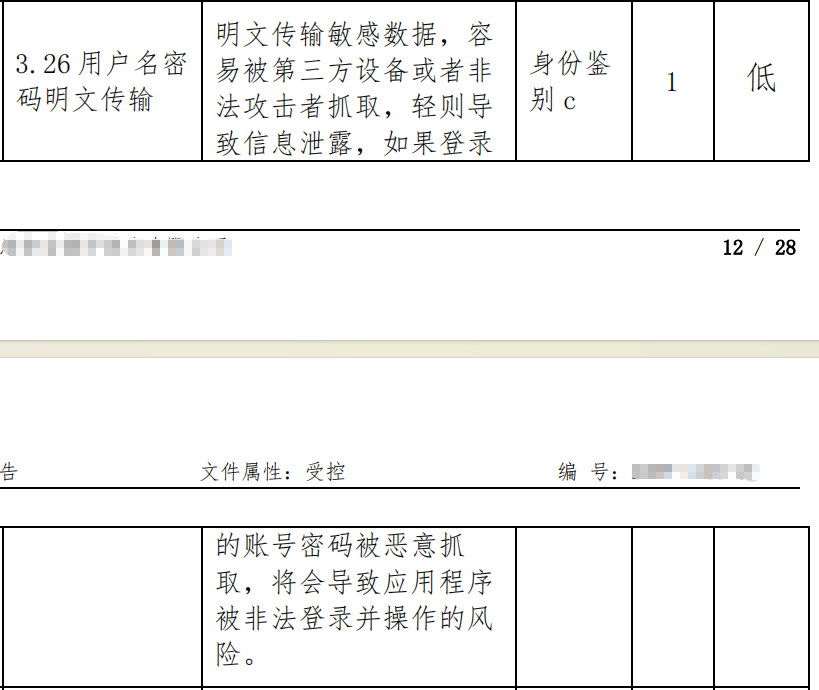
解决方案也很简单:参数提交的时候通过AES加密算法加密,然后服务端在解密验证即可。

3.4 密码长度

世界上最简单的密码:123456

密码安全等级较低,攻击者就可以通过字典、枚举的方式撞库,最后攻破系统。看过红客联盟的公开课,说每一个黑客都有自己独属的密码本,密码等级弱的话,很容易就被攻破。

解决方案也很简单:增加复杂度如密码必须包含大小写、特殊字符等、或者增加长度。

04 小结

你们的系统有没有类似的问题,快去修复吧!

等保测评是什么?为什么要做等保测评? 阅读详情

相关推荐

基于 .Net 8 、SqlSugar、Vue、RBAC、前后端分离的开箱则用的企业级中后台权限管理系统

基于 .Net 8 、SqlSugar、Vue、RBAC、前后端分离的开箱则用的企业级中后台权限管理系统

等保系列(三):等保测评的那些事

1、测评准备阶段(1)确定测评对象与范围明确被测系统的边界、功能模块、网络架构及承载的业务。确认系统的安全保护等级(如二级、三级)。(2)签订测评合同选择具备资质的测评机构(需公安部认可的等保测评资质)。签订合同并明确测评目标、时间、费用等。(3)资料收集与沟通收集系统资料:网络拓扑图、资产清单、安全策略、管理制度、以往测评报告等。与客户沟通系统现状、特殊需求及安全建设情况。2、测评方案编制(1)制定测评计划确定测评人员分工、工具使用(如漏洞扫描器、渗透测试工具等)。

zakefine的博客 1537

使用 Python 获取实时港股行情数据

在本教程中,你将学习如何通过 Infoway API 获取港股实时行情数据,具体以腾讯控股(0700.HK)和汇丰控股(0005.HK)为例,使用 Python 进行数据请求和解析。

kk_stoper的博客 1519

做等保前,你必须知道的6件事

对于企业而言,只有真正从业务安全角度出发,及时发现安全问题,合理布置安全设备,提高安全管理效率,提升员工安全意识,不断建设完善企业安全体系,才能最大化抵御风险、避免损失。每个系统都有其独特性和适用性,对评估和实施人员有很高的安全素质要求,通过测评只是企业自身安全检查的手段,而不是等保的目的,我们需要更清楚的认识系统风险,并对其不断优化完善,安全才是最高性价比。另外,系统是否上云/托管,系统部署的云平台是否已经通过了等保,都不能改变该系统安全责任的主体,无法将责任转嫁,只能有限度地影响事件责任的划分。

weixin_45840241的博客 1258

保姆级避坑指南:在Ubuntu 22.04上用ROS2 Humble搞定TurtleBot3的SLAM与导航(附5个常见报错解决方案)

本文提供了一份详细的Ubuntu 22.04上使用ROS2 Humble和TurtleBot3进行SLAM建图与导航的避坑指南,涵盖Gazebo启动失败、场景加载问题、环境变量设置、GLIBCXX版本冲突及Nav2参数配置等5个常见报错的解决方案,帮助开发者高效完成机器人导航项目。

weixin_29062823的博客 286

StarUML最新版汉化与破解二合一教程:5分钟搞定永久使用

本文提供StarUML最新版的高效使用指南,涵盖从安装到深度定制的全流程优化方案。包括软件获取最佳实践、界面个性化设置、核心建模技巧、团队协作策略及性能优化建议,帮助架构师和开发团队提升UML建模效率。特别推荐版本控制集成和文档自动化输出方案,适用于各类规模的项目开发。

weixin_42530732的博客 455

等保测评到底是个啥?政企项目绕不开的 3 件事

现在做政企项目,招标文件里 "满足等保 2.0 二级 / 三级要求" 几乎是标配,你心里没数,很可能就卡在验收这一步。等保 2.0 从 2019 年正式实施,核心逻辑很简单,按系统的重要性和被破坏后的影响分成五级,级别越高,要求的安全措施越严。周期没有固定标准,按我们的经验,从启动到拿到测评报告,顺利也要两三个月,涉及整改多的拖上半年很正常。原因也简单,甲方自己也有考核,网络安全出了事要担责,干脆把等保写进合同,让系统方来兜底。说到底,等保不是技术部门的事,是项目能不能顺利验收、款能不能按时收的事。

yike_2017的博客 442

【论文分享】【Agent】ProAgent: Building Proactive Cooperative Agents with Large Language Models

多智能体系统是由多个智能体组成的集合,这些智能体可以是软件程序、机器人、传感器或其他实体,它们各自具备一定的智能和自主性,并通过交互协作来实现单个智能体难以完成的复杂目标。

nanxun___的博客 1125

成为一个合格的等保测评师,必须要知道的等级保护那些事

1、 等级保护的发展历程 1994年,国务院147号令《中华人民共和国计算机信息系统安全保护条例》 1999年,GB 17859《计算机信息系统安全等级保护划分准则》 2004年,公通字66号文《关于信息安全等级保护工作的实施意见》 2007年,公通字43号文《信息安全等级保护管理办法》制定了等保的五个动作 2008年,《信息系统安全等级保护基本要求》标准发布实施,标志着等级保护1.0元年开始 . 2017年,《中华人民共和国网络安全法》将等保的开展提升到法律层面 2019年,《信息系...

weixin_59086772的博客 849

Zynq远程更新程序实战:从emmc到flash的完整方案解析

本文详细解析了Zynq远程更新程序的完整方案,重点探讨了从emmc到flash的实战操作。通过硬件连接限制破解、emmc配置技巧、flash擦写策略优化等关键技术点,提供了可靠的远程更新解决方案,特别适合需要频繁更新boot.bin的应用场景。

weixin_29163797的博客 180

10.2 全栈 CRUD 工程结构搭建:Cursor 4 步初始化 + 3 层目录规范

揭示 Cursor 工程初始化中 4 个关键动作如何将 AI 上下文感知能力从 30% 提升至 85%,包括用 pnpm create 显式声明结构契约、通过 monorepo.config.json 设定 workspace 根以支持跨包类型引用、在 shared 包中固化共享类型与协议,以及后续

weixin_42545292的博客 69

2026年起,等保三级不再只是“防火墙”的事!这类设备成过审“硬通货”

部署网闸不仅是满足2026年等保三级测评的“合规硬通货”,更是从架构层面提升整体网络安全免疫能力、防范高级持续性威胁(APT)的实战化举措。然后,通过内部的专用隔离硬件,以非TCP/IP的方式(如私有协议、摆渡存储)将“纯数据”摆渡到内网机。内网机收到“纯数据”后,再按照内网协议重新封装,发送给内网目标。简单说,以往我们习惯的在核心生产网、办公网、互联网出口之间,主要依靠防火墙策略进行逻辑隔离的方案,面对2026年的等保三级测评,”一切非法连接的“守桥人”,才是通往2026年合规与安全之路的“硬通货”。

JS_SWKJ的博客 780

Node-RED系列(二九):使用slider与chart节点来实现双折线时间序列图

今天教使用dashboard的chart组件和slider组件来是实现一个双线的折线图。效果如下 拖动顶部的电量和水量,低下的图表会实时显示时间和值之所以做这个模拟案例,是将教 大家使用chart节点和slider节点先说一下slider节点,该节点是一个滑块节点,可以接受上一节点的 msg.payload,作为滑块的值, slider必须设置最大值和最小值。且不能动态设置。 此外当用户拖动slider滑块,改变值时,该节点会向下传递当前值 以属性payload装载。在说一下chart节点,该节点可以用于

知无涯 4971

等保2.0

作者:知道创宇 链接:https://www.zhihu.com/question/51443853/answer/389333826 来源:知乎 著作权归作者所有。商业转载请联系作者获得授权,非商业转载请注明出处。 等保1.0回顾 在开始讲等保2.0之前,让我们先回顾一下等保1.0。等保1.0发布距今已经有10多年的时间,在这些日子里,网络安全也越来越被人们所重视。 在1.0的初期,企业只要有安全意识,能开始做等保,开始测评就已经很不错了;到了中期,整体防护,渗透测试,合规开始等于安全。行业等级.

weixin_53210070的博客 214

2、实时DSP编程技术及其应用

本文详细介绍了实时数字信号处理(DSP)技术及其应用,涵盖三种流行的浮点DSP处理器系列的特点、开发工具和优化方法。通过具体的应用实例,如语音压缩、音乐信号处理和雷达信号处理,展示了如何在实际项目中应用这些技术,帮助工程师提高系统的性能和可靠性。

cicd6pipeline的博客 840

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

网络安全|等保 2.0 与等保 1.0 最全区别详解

网络安全等级保护制度(简称等保制度)是我国《网络安全法明确规定的强制性安全制度,也是国内所有政企单位、信息系统必须遵守的网络安全合规标准。制度核心逻辑:根据信息系统重要程度、业务影响范围、被破坏后的危害等级,对系统进行分级分类管理,不同等级匹配对应的安全技术防护措施 + 安全管理制度规范,分层、分级、合规化保障国家、企业、个人网络信息安全。目前国内全面落地执行的是等保 2.0 标准,全面替代老旧的等保 1.0,适配云、大数据、物联网、工控、移动互联网等新型信息化场景。

Cairo_A的博客 235

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

等保三级态势感知是什么?有什么作用?

帮助用户检测云上资产遭受到的各种典型安全风险,还原攻击历史,感知攻击现状,预测攻击态势,为用户提供强大的事前、事中、事后安全管理能力。态势感知是一种基于环境的、动态、整体地洞悉安全风险的能力,是以安全大数据为基础,从全局视角提升对安全威胁的发现识别、理解分析、响应处置能力的一种方式,最终是为了决策与行动,是安全能力的落地。等保分为安全产品和测评两个板块,其中安全产品包含web应用防火墙、云防火墙、堡垒机、数据库审计、主机安全和态势感知等。

kkwlxx的博客 1358

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

等保2.0简单介绍

初识等保 “等保”,即网络安全等级保护,是我国网络安全领域的基本国策、基本制度。早在2017年8月,公安部评估中心就根据网信办和信安标委的意见将等级保护在编的5个基本要求分册标准进行了合并形成《信息安全技术 网络安全等级保护基本要求》一个标准。( GB/T 22239—2019代替 GB/T 22239-2008)该标准于2019年5月10日发布,于2019年12月1日开始实施。 这份标准呢,也就是近期为人所熟知的等保2.0,而等保1.0则为原标准《信息安全技术 信息系统安全等级保护基本要求》( GB/T

m0_62210217的博客 1015

了解等保2.0

等保2.0: 等保2.0全称网络安全等级保护2.0制度,是我国网络安全领域的基本国策、基本制度。等级保护标准在1.0时代的标准的基础上,注重主动防御,从被动防御到事前、事中、事后全流程的安全可信、动态感知和全面审计,实现了对传统信息系统、基础信息网络、云计算、大数据、物联网、移动互联网和工业控制信息系统等级保护对象的全覆盖。 ...

Huangyuanyuan111的博客 4600

等保1.0到2.0的变化

2019年5月13日,网络安全等级保护2.0(简称等保2.0)核心标准(《信息安全技术网络安全等级保护基本要求》、《信息安全技术网络安全等级保护测评要求》、《信息安全技术网络安全等级保护安全设计技术要求》)正式发布,网络安全等级保护正式进入2.0时代。 等保2.0覆盖面更广,覆盖各地区、各单位、各部门、各企业、各机构,也就是覆盖全社会。 覆盖所有保护对象,包括网络、信息系统,以及新的保护对象,云平台、物联网、工控系统、大数据、移动互联等各类新技术应用。两个全覆盖是网络安...

qq_56472016的博客 4344

等保2.0的理解

等保2.0

Majesty_928的博客 227

等保 2.0 到底测什么?一级 / 二级 / 三级 / 四级核心差异、哪些系统必须落实三级等保

这个系统要做三级等保”、“客户要求我们过了等保三级才能上线”、“等保测评到底测什么,是不是就是装个防火墙做个审计”…… 如果你是安全从业者、运维负责人、或者任何要扛合规压力的技术人员,这些问题你一定不陌生。等保(网络安全等级保护)是国内几乎所有信息系统都要面对的一把 “合规尺子”。但它到底测什么、一级到四级差别在哪、什么样的系统必须做三级等保,很多人其实是 “知道有这个事,说不清具体内容”。

ZL_1618的博客 312
上一篇: 像CAD制图一样,使用Java绘图标注图片的瑕疵
下一篇: 你的IDEA还缺什么?我离不开的这两款效率插件推荐
智_永无止境
博客等级 码龄10年 803粉丝 407原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

智_永无止境

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值