防火墙原理介绍

防火墙的原理、主要技术、部署及其优缺点 防火墙的原理、主要技术、部署及其优缺点。十大防火墙 阅读详情

一、什么是防火墙


    一种高级访问控制设备,置于不同网络安全域之间的一系列部件的组合,它是不同网络安全域间通信流的唯一通道,能根据企业有关的安全政策控制(允许、拒绝、监视、记录)进出网络的访问行为。


二、防火墙的作用

  • 过滤进出网络的数据包
  • 管理进出网络的访问行为
  • 封堵某些禁止的访问行为
  • 记录通过防火墙的信息内容和活动
  • 对网络攻击进行检测和告警
  • 能过滤大部分的危险端口
  • 设置严格的外向内的状态过滤规则
  • 抵挡大部分的拒绝服务攻击


三、防火墙与OSI

  • 基本防火墙:网络层、传输层
  • 高级防火墙:数据链路层、会话层、应用层


四、防火墙历史


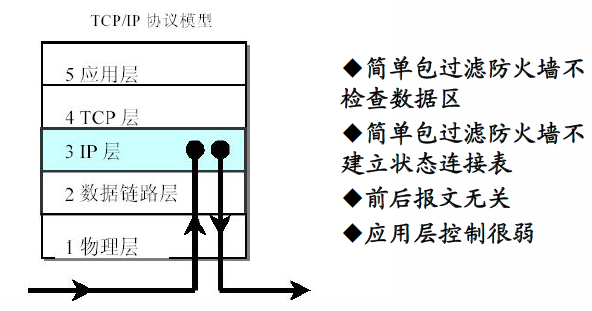
1、包过滤防火墙

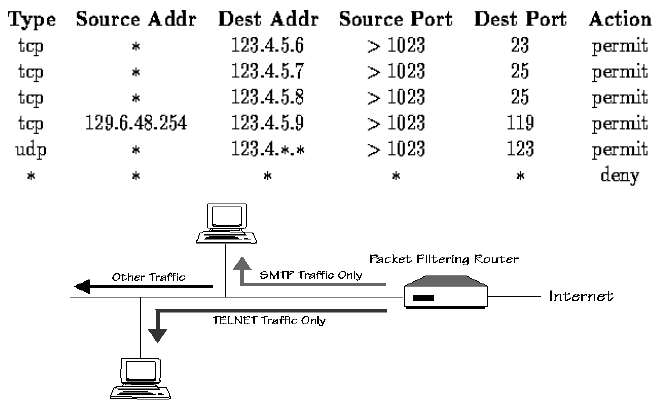
    也叫分组过滤防火墙。根据分组包的源、目的地址,端口号及协议类型、标志位确定是否允许分组包通过。


   【优点】
    ●  高效、透明


   【缺点】
    ● 不能防范部分的黑客IP欺骗类攻击
    ● 不能跟踪TCP连接的状态
    ● 不支持应用层协议
    ● 对管理员要求高


    【判断依据】

    ● 数据包协议类型:TCP、UDP、ICMP、IGMP等
    ● 源、目的IP地址
    ● 源、目的端口:FTP、HTTP、DNS等
    ● IP选项:源路由选项等
    ● TCP选项:SYN、ACK、FIN、RST等
    ● 其它协议选项:ICMP ECHO、ICMP ECHO REPLY等
    ● 数据包流向:in或out
    ● 数据包流经网络接口:eth0、eth1
 

     包过滤防火墙应用实例:


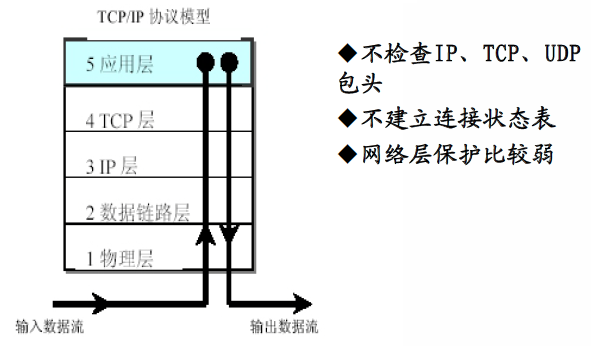
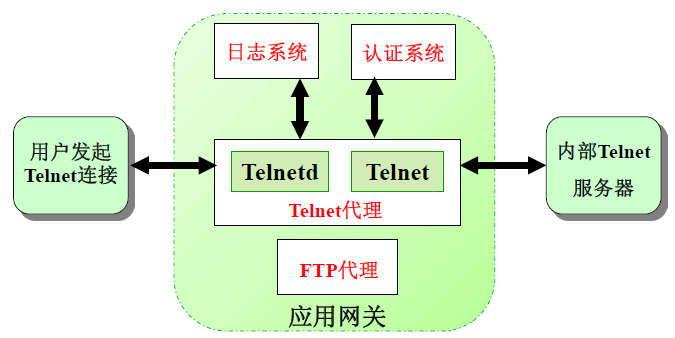
2、应用网关防火墙

    也叫应用代理防火墙。每个代理需要一个不同的应用进程,或一个后台运行的服务程序;对每个新的应用必须添加针对此应用的服务程序,否则不能使用该服务。


   【优点】
    ● 安全性高

    ● 提供应用层的安全

    ● 可以检查应用层、传输层和网络层的协议特征,对数据包的检测能力比较强


   【缺点】
    ● 性能差
    ● 伸缩性差
    ● 只支持有限的应用
    ● 不透明

    ● 难于配置
    ● 处理速度较慢
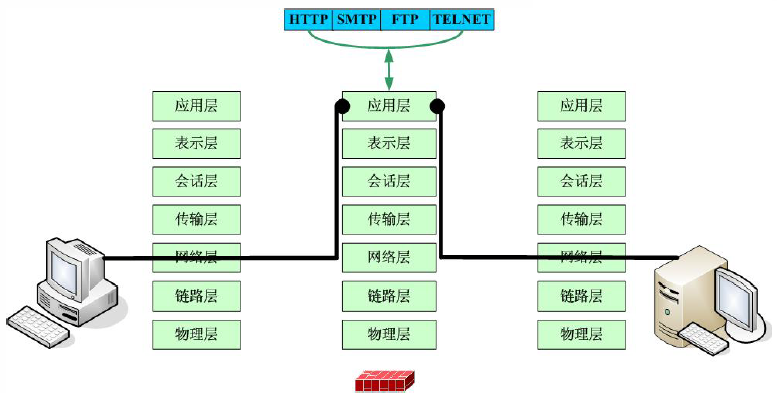


      一个Telnet代理的例子:


3、状态检测防火墙

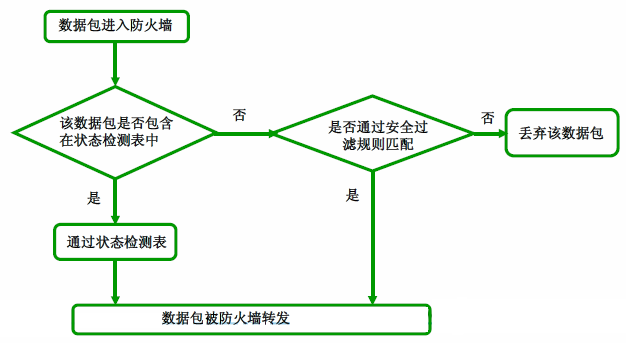
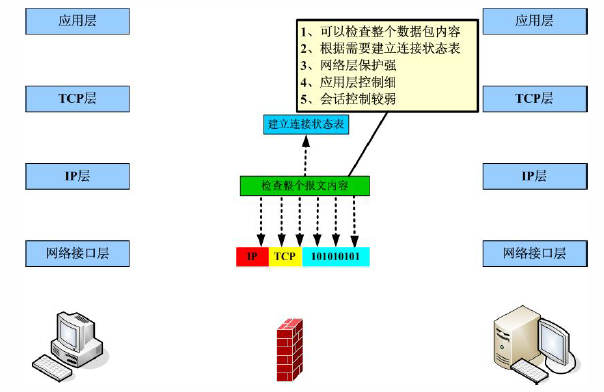
    又称动态包过滤防火墙。对于新建立的应用连接,状态检测型防火墙先检查预先设置的安全规则,允许符合规则的连接通过;记录下该连接的相关信息,生成状态表;对该连接的后续数据包,只要是符合状态表,就可以通过。目前的状态检测技术仅可用于TCP/IP网络。
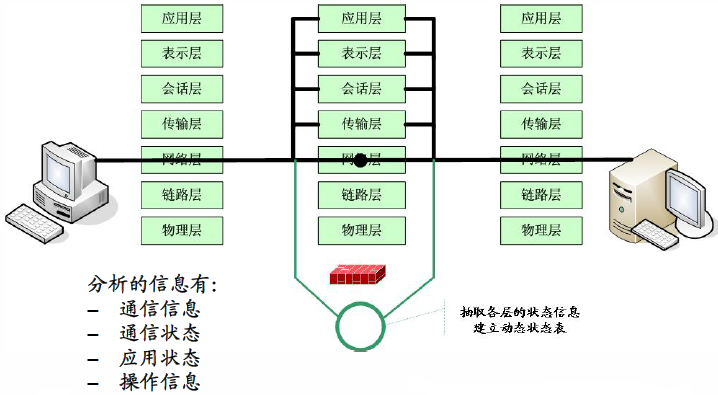


    状态检测防火墙处理示意图:
    

   【优点】
    ● 连接状态可以简化规则的设置
    ● 提供了完整的对传输层的控制能力
    ● 使防火墙性能得到较大的提高,特别是大流量的处理能力
    ● 根据从所有层中提取的与状态相关信息来做出安全决策,使得安全性也得到进一步的提高


   【缺点】
    ● 对应用层检测不够深入


4、传统火墙的弱点
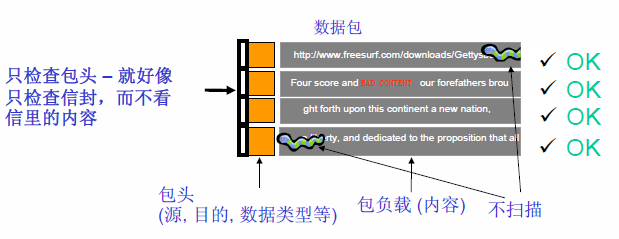
    

    传统的包过滤和状态检测防火墙弱点如下:
    ● 没有深度包检测来发现恶意代码
    ● 不进行包重组
    ● 恶意程序可以通过信任端口建立隧道穿过去
    ● 传统的部署方法仅仅是网络边缘,不能防御内部攻击分组过


5、深度检测防火墙

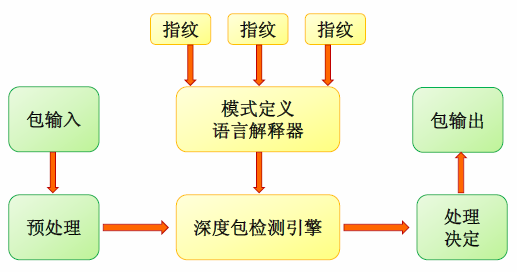
    ● 深度检测技术深入检查通过防火墙的每个数据包及其应用载荷
    ● 以基于指纹匹配、启发式技术、异常检测以及统计学分析等技术的规则集,决定如何处理数据包
    ● 可以更有效的辨识和防护缓冲区溢出攻击、拒绝服务攻击、各种欺骗性技术以及蠕虫病毒


6、复合型防火墙


五、防火墙的分类


    按照操作对象
    ● 主机防火墙
    ● 网络防火墙


    按照实现方式
    ● 软件防火墙
    ● 硬件防火墙


    按照过滤和检测方式
    ● 包过滤防火墙
    ● 状态防火墙
    ● 应用网关防火墙
    ● 地址转换防火墙
    ● 透明防火墙
    ● 混合防火墙


六、防火墙的安全规则配置

    ● 防火墙安全规则遵循从上到下匹配的原则,一旦有一条匹配,剩余的都不进行匹配
    ● 如果所有的规则都没有匹配到,数据包将被丢弃
    ● 安全过滤规则主要包含源、目的地址和端口,TCP标志位,应用时间以及一些高级过滤选项


七、防火墙的5大性能指标


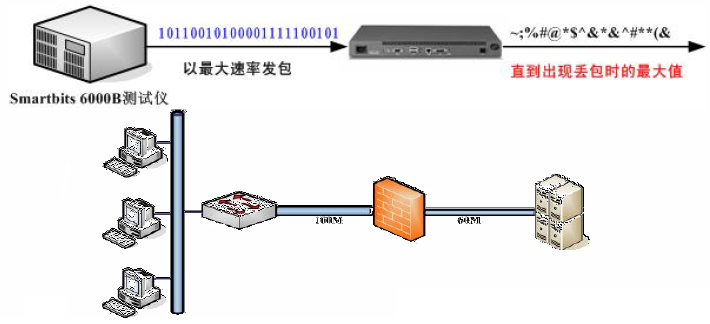
    ● 吞吐量:在不丢包的情况下单位时间内通过的数据包数量

    1、定义:在不丢包的情况下能够达到的最大每秒包转发数量
    2、衡量标准:吞吐量作为衡量防火墙性能的重要指标之一,吞吐量小就会造成网络新的瓶颈,以至影响到整个网络的性能


    ● 时延:数据包最后一个比特进入防火墙到第一比特从防火墙输出的时间间隔

    1、定义:入口处输入帧的最后1个比特到达,至出口处输出帧的第一个比特输出所用的时间间隔
    2、衡量标准:防火墙的时延能够体现它处理数据的速度


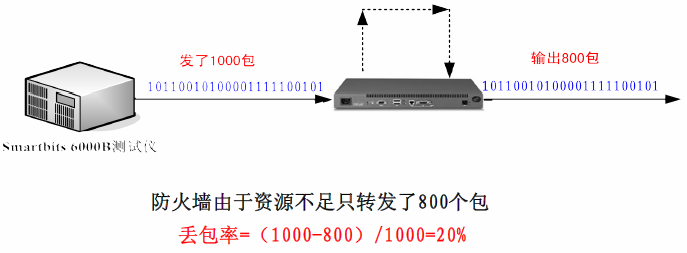
    ● 丢包率:通过防火墙传送时所丢失数据包数量占所发送数据包的比率

    1、定义:在连续负载的情况下,防火墙设备由于资源不足应转发但却未转发的帧百分比
    2、衡量标准:防火墙的丢包率对其稳定性、可靠性有很大的影响


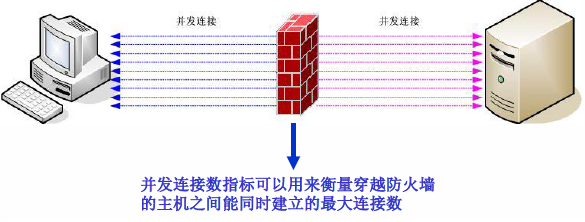
    ● 并发连接数:防火墙能够同时处理的点对点连接的最大数目

    1、定义:指穿越防火墙的主机之间,或主机与防火墙之间,能同时建立的最大连接数。
    2、衡量标准:并发连接数的测试主要用来测试防火墙建立和维持TCP连接的性能,同时也能通过并发连接数的大小体现防火墙对来自于客户端的TCP连接请求的响应能力


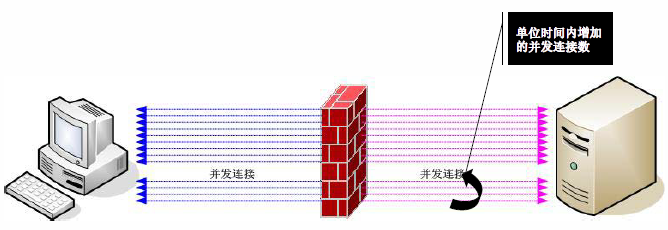
    ● 新建连接数:在不丢包的情况下每秒可以建立的最大连接数

    1、定义:指穿越防火墙的主机之间,或主机与防火墙之间,单位时间内建立的最大连接数。
    2、衡量标准:新建连接数主要用来衡量防火墙单位时间内建立和维持TCP连接的能力


八、防火墙区域


    防火墙拓扑位置
    ● 专用(内部)和公共(外部)网络之间
    ● 网络的出口和入口处
    ● 专用网络内部:关键的网段,如数据中心


    防火墙区域
    ● Trust(内部)
    ● Untrust(外部,Internet)
    ● DMZ(Demilitarized Zone,非武装军事区)


九、防火墙的应用


    【标准应用】


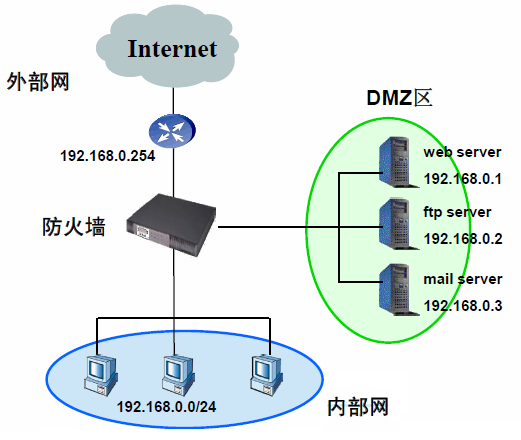
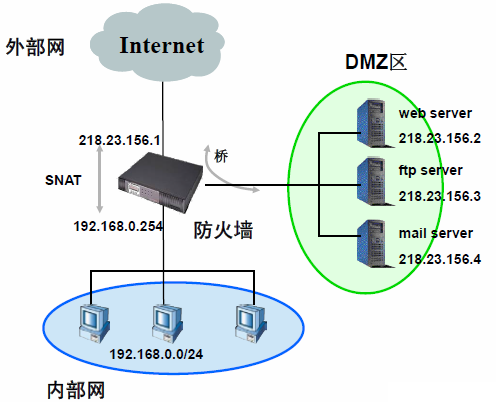
    1、透明模式/桥模式

    ● 一般用于用户网络已经建设完毕,网络功能基本已经实现的情况下
    ● 加装防火墙以实现安全区域隔离的要求
    一般将网络分为内部网、DMZ区和外部网


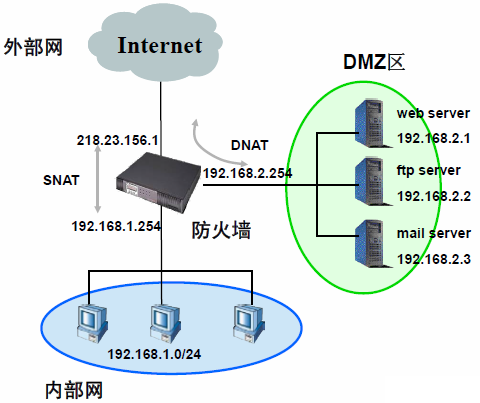
    2、路由/NAT模式

    ● 一般用于防火墙需要提供路由和NAT功能以便连接上网的情况下
    ● 同时提供安全过滤功能
    一般将网络分为内部网、DMZ区和外部网


    3、混合模式

    实际应用中,一般网络情况为透明模式和路由模式的混合


    【高级应用】

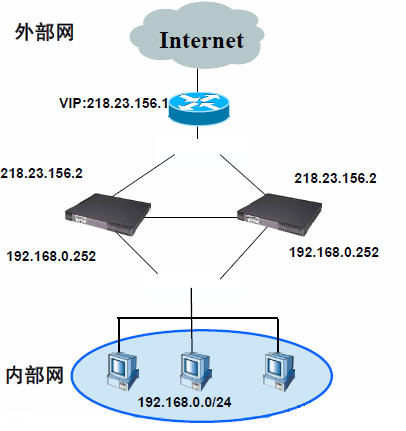
    1、双机热备


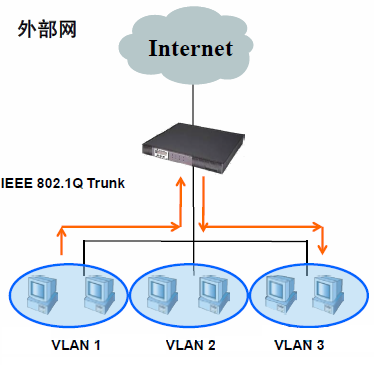
    2、多VLAN支持


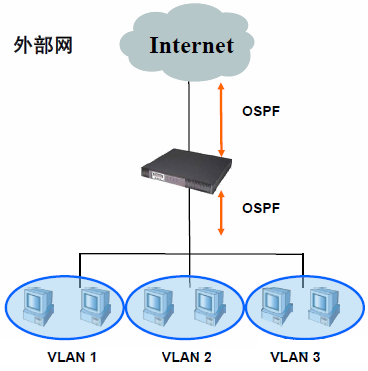
    3、动态路由协议


    4、VPN


十、防火墙的局限性

    ● 不能防范不经过防火墙的攻击
    ● 对新出现的漏洞和攻击方式不能迅速提供有效的防御方法
    ● 紧急情况下无法做到迅速响应
    ● 无法防止内部的攻击
    ● 不能关闭需提供对外服务的端口
    ● 无法防止利用TCP/IP等协议漏洞的攻击
    ● 不能防止受病毒感染文件的传输
    ● 防火墙自身也可能存在安全漏洞


十一、统一威胁管理UTM


    什么是UTM?

    ● 指由硬件、软件和网络技术组成的具有专门用途的设备
    ● 主要提供一项或多项安全功能,将多种安全特性集成于一个硬设备里,构成一个标准的统一管理平台


    功能模块

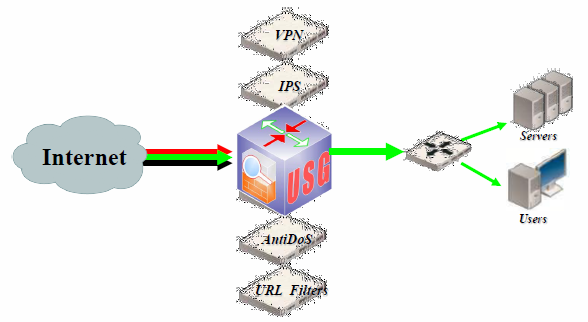
    防火墙、IPS、防病毒网关、VPN网关、内容过滤、抗拒绝服务攻击(Anti-DoS)、内容过滤、反垃圾邮件等


    启明星辰天清汉马USG一体化安全网关:


十二、产品介绍-天清汉马防火墙的功能特点

1、完善的防火墙特性
    ● 支持基于源IP、目的IP、源端口、目的端口、时间、服务、用户、文件、网址、关键字、邮件地址、脚本、MAC地址等多种方式进行访问控制
    ● 支持流量管理、连接数控制、IP+MAC绑定、用户认证等

2、多样化的应用过滤
    ● 基于屏蔽列表、免屏蔽列表、关键字技术的Web过滤功能,同时提供Java Applet、Cookie、Script和Object的内容过滤功能
    ● 基于黑名单、白名单、邮件主题、附件名称、邮件大小和SMTP命令的邮件过滤功能

3、安全丰富的VPN使组网变得简单
    ● 多VPN支持:GRE、IPSec、L2TP、SSL VPN
    ● 丰富的应用:专用的VPN客户端、USBKEY、动态口令卡、图形认证码
    ● 灵活的部署:Hub-Spoken、Full-Mesh、DVPN/网关—网关的SSL VPN

4、完善的P2P、IM、流媒体、网络游戏和股票软件控制能力
    ● P2P控制:对Emule、BitTorrent、Maze、Kazaa等进行阻断、限速
    ● IM控制:基于黑白名单的IM登录控制、文件传输阻止;支持主流IM软件如QQ、MSN、雅虎通、Gtalk、Skype
    ● 流媒体控制:对流媒体应用进行阻断或限速,支持Kamun ppfilm、PPLive、PPSteam、QQ直播、TVAnts、沸点网络电视、猫扑播霸等
    ● 网络游戏控制:对常见网络游戏如魔兽世界、征途、QQ游戏大厅、联众游戏大厅等的阻断
    ● 股票软件控制:对常用股票软件如同花顺、大参考、大智慧等的阻断

5、强大的日志报表功能
    ● 记录内容丰富:可对防火墙日志、带宽使用日志、Wwb访问日志、Mail发送日志、关键资产访问日志、用户登录日志等进行记录
    ● 日志快速查询:可对IP地址、端口、时间、危急程度、日志内容关键字等进行查询
    ● 报表贴近需求:根据用户具体需求,定制报表内容、定制报表名称、定制企业LOGO,并可形成多种格式的报表文件

6、方便的集中管理功能
    ● 通过集中管理与数据分析中心实现对多台设备的统一管理、实时监控、集中升级和拓扑展示

7、可软件升级支持UTM
    ● 采用高性能的硬件配置,具备向UTM升级的硬件基础设施保证
    ● 经授权后可软件升级,设备无需下线、无需返厂直接升级为UTM
    ● 升级后具备完整UTM功能,相关功能特征库授权后可实时在线更新


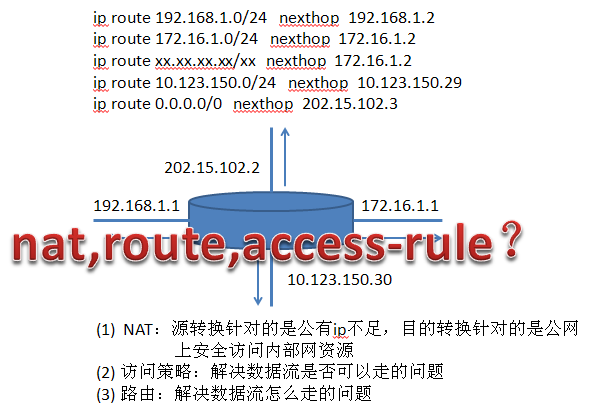
十三、NAT、路由、访问策略

华为防火墙介绍和原理,配置详细解析 在出向外网的流量中,我们使用默认路由来指定默认的出口,并且使用nat地址转换,而在外网中,我们使用ISIS协议来进行路由的学习和更新,让外网可以访问到dmz非军事化区域的server1服务器。并进行NAT转换,实现了内部IP地址和外部IP地址之间的映射,以便内部网络可以与外部网络进行通信。网络地址转换(NAT):防火墙可实现网络地址转换,将内部私有IP地址转换成公共IP地址,以隐藏网络拓扑结构,增加网络安全性。确定安全需求:根据企业的安全需求和策略,确定防火墙的配置目标和规则。 阅读详情

相关推荐

一个小时学会画网络拓扑图(附标准素材)

一,常见的网络拓扑图图标 二,核心交换机,汇聚交换机,接入交换机的区别? 三,核心交换机,汇聚交换机,接入交换机如何使用? 一、核心层交换机和汇聚层交换机区别 1、功能区别 2、性能区别 核心层交换机是三层交换机,高速转发,有大容量接口带宽(比如万兆接口),较大的背板处理能力,因此它的性能以汇聚层交换机和接入层交换机都要高。汇聚层交换机也具备部分路由功能,可以是二层/三层交换机,而接入层交换机属于二层交换机。 因此汇聚层交换机与接...

9万+

防火墙知识,调研总结,包括但不限于与原理,设备使用,厂商介绍,形成报告

防火墙知识,调研总结,包括但不限于与原理,设备使用,厂商介绍

x594238758的博客 2501

深入理解防火墙的工作原理

如果用长连接,对于成千上万的用户,如果每个用户都占用一个连接的话,那可想而知,并发量大,防火墙的会话数爆涨,进而拖垮防火墙,对后端服务器也会造成一定的压力,所以每个用户无需频繁操作情况下需用短连接好。所以当后续该TCP会话中的第二个报文到达防火墙后,防火墙发现会话表中无此会话条目,防火墙会根据自身的转发机制从而丢弃该非tcpsyn报文,导致连接中断,所以开发人员要把使用长连接的需求告之运维人员,把防火墙上针对该条访问关系策略默认的会话时间设置久一点,从而可以避免会话中断的情况。...

悦分享 5610

防火墙基本原理

防火墙基本原理

xxyy121的博客 9671

3步搞定专利数据爬取:用Selenium绕过国家知识产权局反爬(附完整代码)

本文详细介绍了3种高效获取专利数据的技术方案,重点解析了使用Selenium绕过国家知识产权局反爬的实战方法,并提供了完整代码示例。文章还探讨了Requests+lxml轻量级方案和混合技术策略,帮助开发者根据需求选择最佳数据爬取方案,特别适合需要专利统计数据的开发者参考。

weixin_29029995的博客 1112

WinForm布局

登录模板页面UILoginForm

m0_71541781的博客 473

小白也能看懂!防火墙原理全解析

你们好,我的网工朋友。在网络安全中,是一道,用来保护网络免受未经授权的访问和恶意攻击。防火墙通过并包,以确保只有。简单来说,它可以根据等信息,达到提升网络安全性和稳定性的目的。如果你想更透彻深入地理解,建议你仔细阅读今天的文章,先把基础打好。及中还有的其他功能,例如CF(内容过滤)IDS(入侵侦测)IPS(入侵防护)以及VPN等等的功能。也就是说硬件防火墙是指把防火墙程序做到芯片里面,由硬件执行这些功能,能,使路由更稳定。硬件防火墙是保障内部网络安全的一道。

2948

Quartus Prime v18.1 standard-QuartusPrimeV18.1标准版安装过程

Quartus Prime v18.1 standard安装破解过程 下载方式1:官网下载: https://fpgasoftware.intel.com/18.1/?edition=standard&platform=windows 下载方式2:可以从我的网盘下载安装包(如果链接未时效的话): 链接:https://pan.baidu.com/s/1bq4_FcNPSflU1zGJv__rvA 提取码:o0in ----------------------------------.

Alonger1988的博客 2万+

防火墙原理介绍大全

我们分析其主要的原因,在于内网用户的使用问题,很多的用户上班时间使用BT下载、浏览一些不正规的网站,这样都会引起内网的诸多问题,比如病毒,很多病毒传播都是使用者不良行为而造成的。一种被强化的可以防御进攻的计算机,被暴露于因特网之上,作为进入内部网络的一个检查点,以达到把整个网络的安全问题集中在某个主机上解决,从而省时省力,不用考虑其它主机的安全的目的。例如,如果传入的包包含视频数据流,而防火墙可能已经记录了有关信息,是关于位于特定IP 地址的应用程序最近向发出包的源地址请求视频信号的信息。

Hacker_Fuchen的博客 986

音频——DAC 性能测试

codec DAC 性能测试方法

tyustli 2235

大疆司空 2 私有化部署:FH2、Terra、4G 三大服务区别详解

摘要: 司空2私有版包含三大模块:FH2(核心平台,必选)、Terra(建模算力,需NVIDIA显卡)、4G(内网图传)。FH2是基础,支持设备管理与任务调度;Terra适用于测绘建模场景,依赖GPU算力;4G模块保障复杂环境下的图传稳定性,适合纯内网部署。选择逻辑:先部署FH2,再按需添加Terra(需显卡)或4G(需内网支持),避免资源浪费。

2501_93651177的博客 580

华为防火墙产品介绍及工作原理

华为防火墙产品介绍 USG2000、USG5000、USG6000和USG9500构成了华为防火墙的四大部分,分别适用于不同的环境需求,其中,USG2000和USG5000系列定位于UTM(统一威胁管理)产品,USG6000系列属于下一代防火墙产品,USG9500系列属于高端防火墙产品。、 各个系列的产品介绍如下: 1、USG2110:USG2110是华为针对中小企业及连锁机构、SOHO企业等发...

看清所以看轻 1万+

Android实现自动输入文本效果 (附完整源码)

Android实现自动输入文本效果 (附完整源码)

希望我的博客,能帮上你解决学习中工作中所遇到的问题 416

Linux防火墙——iptables原理介绍

从逻辑上讲,防火墙可以大体分为主机防火墙和网络防火墙:从物理上讲,防火墙可以分为硬件防火墙和软件防火墙:硬件防火墙:在硬件级别实现部分防火墙功能,另一部分功能基于软件实现,性能高,成本高。软件防火墙:应用软件处理逻辑运行于通用硬件平台之上的防火墙,性能低,成本低。表:负责过滤功能,防火墙;内核模块:iptables_filter表: network address translation,网络地址转换功能;内核模块:iptable_nat表:拆解报文,做出修改,并重新封装 的功能;iptable_man

匠人精神,持之以恒! 1639

Vue3 - 强力解决前端下载二进制流pdf文件、下载成功后打开空白问题解决,或者获取PDF文件流,将blob对象转换成下载链接打开后一片空白(无论是否使用pdf插件下载,还是原生方法下载都完美解决)

vue3前端下载二进制流pdf文件,下载成功,打开空白问题解决,js下载PDF文件流,打开空白问题,VUE3 h5中的文件流下载和指定的url下载总结(解决下载后的pdf打开空白情况)pdfjs打开文件流空白,解决pdf文件流,预览全是空白页,pdf文件流,下载正常,但是预览全是空白页,前端JS获取PDF文件流,将blob对象转换成下载链接打开后一篇空白的问题,前端文件流下载后文件空白,前端下载文件流PDF文件显示空白 或 无法打开,在线预览PDF文件打不开白屏怎么办,前端axios请求二进制数据流转换生成

🏆 前端领域优质创作者 4620

【swjtu】算法实验2.4分析算法时间复杂度

分析给定算法的时间复杂度。 上机实验,绘制不同输入情况下的运行时间曲线,并与(1)中的分析结果进行比较。 撰写相应的实验报告,实验报告内容包括:实验目的、实验任务、 实验环境、实验步骤、实验结果及其分析以及实验总结等部分内容。

qq_52046937的博客 733

linux 防火墙状态_防火墙原理介绍大全

硬件防火墙的原理软件防火墙只有包过滤的功能,硬件防火墙中可能还有除软件防火墙以外的其他功能,例如CF(内容过滤)IDS(入侵侦测)IPS(入侵防护)以及VPN等等的功能。也就是说硬件防火墙是指把防火墙程序做到芯片里面,由硬件执行这些功能,能减少CPU的负担,使路由更稳定。硬件防火墙是保障内部网络安全的一道重要屏障。它的安全和稳定,直接关系到整个内部网络的安全。因此,日常例行的检查对于保证硬件防火墙...

weixin_39771614的博客 222

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

防火墙的原理简介绍

防火墙的五大功能   一般来说,防火墙具有以下几种功能:   1.允许网络管理员定义一个中心点来防止非法用户进入内部网络。   2.可以很方便地监视网络的安全性,并报警。   3.可以作为部署NAT(Network Address Translation,网络地址变换)的地点,利用NAT技术,将有限的IP地址动态或静态地与内部的IP地址对应起来,用来缓解地址空间短缺...

weixin_30633405的博客 274

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

腾讯云Web应用防火墙有什么用?Web应用防火墙是防御原理介绍

腾讯云Web应用防火墙有什么用?Web应用防火墙是防御原理介绍 腾讯云 Web 应用防火墙是一款专业为网站及 Web 服务的一站式智能防护平台,帮助企业组织应对网站及 Web 业务面临的 Bot 爬虫恶意爬取、漏洞暴露、Web 入侵及数据泄露、网站被篡改或植入、域名非法劫持等带来的业务安全风险问题。其防护原理是通过将原本直接访问 Web 业务站点的流量先引流到腾讯云 Web 应用防火墙防护集群,经过云端威胁清洗过滤后再将安全流量回源到业务站点,从而确保到达用户业务站点的流量安全可信。下面赵一八笔记(http

jisuyunzzc的博客 997

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

“史上最扯”防火墙的结构和原理介绍

防火墙的结构和原理

weixin_45797022的博客 1489

华为防火墙产品介绍和工作原理介绍、注意问题

华为防火墙产品介绍和工作原理介绍

Perfect886的博客 341
上一篇: SSH原理与运用(一):远程登录
下一篇: 开源搜索引擎
天天向上zb
博客等级 码龄16年 34粉丝 43原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值