Windows防火墙 命令行批量阻断攻击IP(非范围)

linux系统iptables防火墙批量封锁与解封指定国家ip的方法    现在的cc攻击,ddos攻击满大街都是,搞得天怒人怨,但是又没有什么好办法。而对于很多外贸网站来说,经常被竞争对手各种流量攻击的情况是屡见不鲜,这样的网站遇到cc等流量攻击怎么办呢? 国内经营者运营的外贸网站如果被攻击,一般有两个特点。 第一个特点,目标客户都是国外用户,不关心国内用户的访问情况,只要方便管理网站就好了。 第二个特点,比较悲催,像这样的网站大多数的攻击源都是来自国内。 ... 阅读详情
AI摘要

本文介绍了如何在Windows 7、2008 Server及以上系统中通过命令行管理和阻止IP访问。使用`netsh advfirewall firewall`命令可以方便地创建规则来阻断特定IP,如`netsh advfirewall firewall add rule name=disabledIP dir=in action=block remoteip=1.1.1.1,2.2.2.2,3.3.3.3`。此外,还提到了通过注册表编辑防火墙规则的方法。

适合Win7&&2008Server及以上系统,Vista没测试

先说UI方面

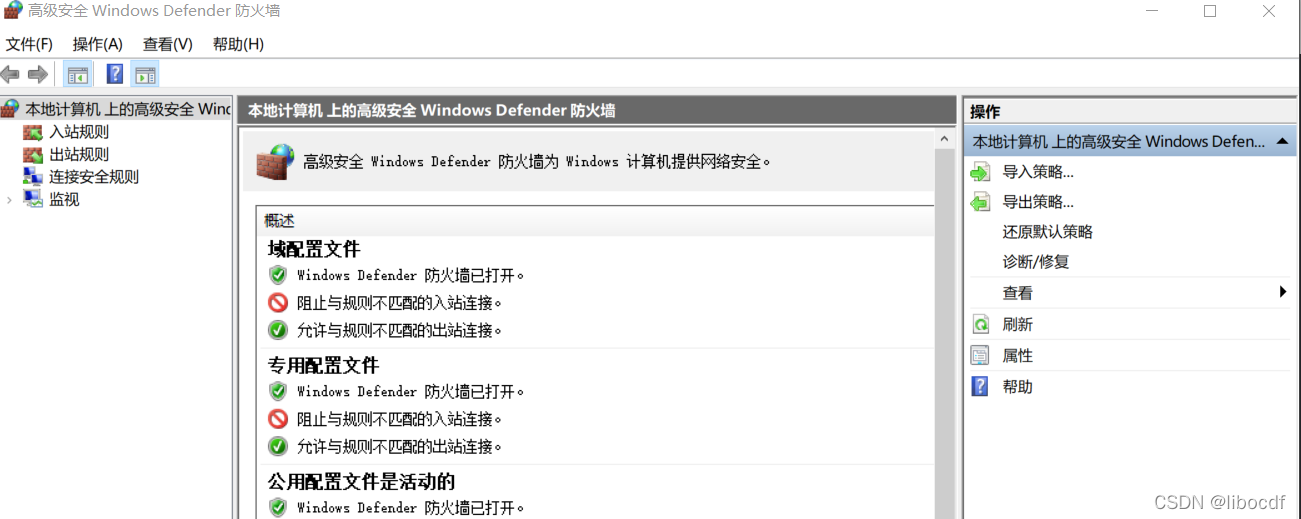
运行里(Win+R)输入firewall.cpl和wf.msc可以分别打开Windows防火墙和Windows高级安全防火墙
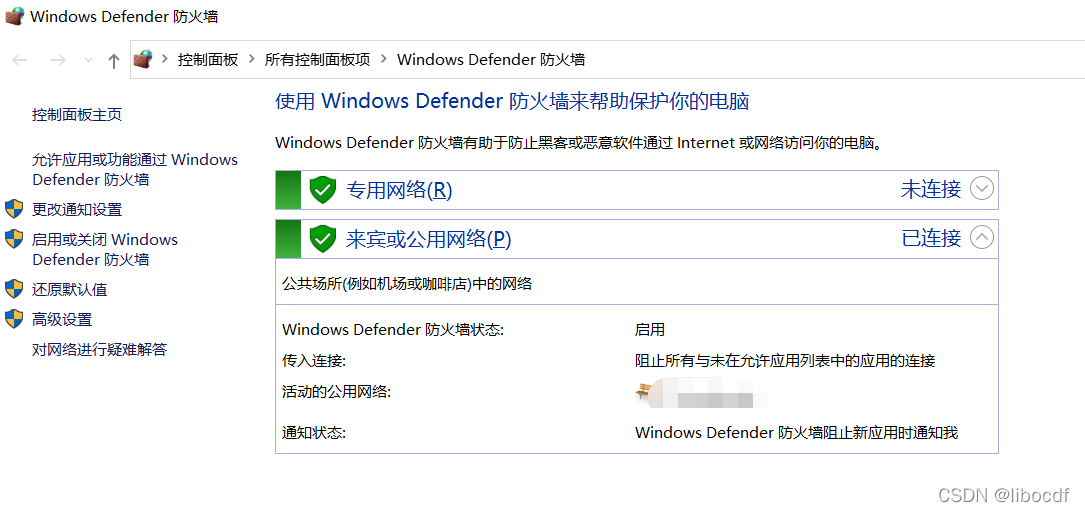
如何通过Windows防火墙阻断IP可以看这里

windows server2012防火墙如何设置阻止IP访问

这不是本次重点。

接下来看看使用命令行如何阻断攻击IP

netsh advfirewall firewall add rule name="disabledIP" dir=in action=block remoteip=1.1.1.1

那如果给一个IP列表呢?批处理循环好像可以实现。但没必要,这样写就好:

netsh advfirewall firewall add rule name="disabledIP" dir=in action=block remoteip="1.1.1.1,2.2.2.2,3.3.3.3"
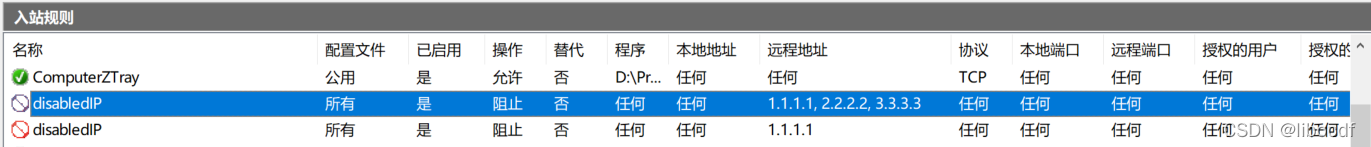
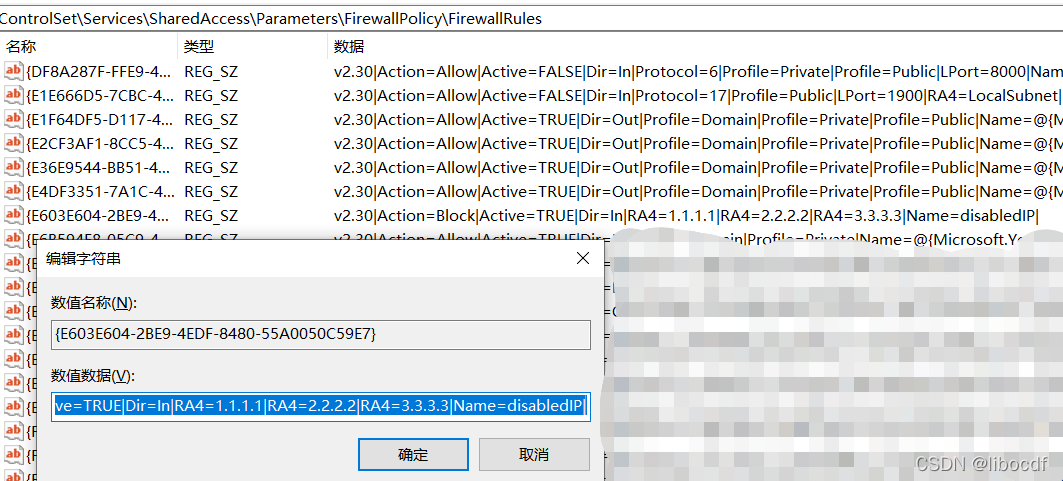
也可通过注册表来添加,相关键值如下:

HKLM\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\FirewallPolicy\FirewallRules
使用Windows本地安全策略限制Windows服务器桌面远程访问的IP 在服务器上配置IP访问策略,限制只有特定的IP可以访问本机的3389服务(桌面远程)。 阅读详情

相关推荐

关于Windows11的高效办公应用(35):使用Windows Defender防火墙阻止恶意流量。

创建规则 → 选择“端口” → 阻止TCP/UDP端口(如445/SMB勒索软件端口、22/SSH爆破端口)。手动放行远程桌面(TCP 3389)、HTTP/HTTPS(80/443)等业务所需端口(需谨慎配置)。在“入站规则”中启用“阻止所有入站连接”(路径:高级安全设置 → 入站规则 → 右键启用)。禁用所有入站连接,仅允许必要管理端口(SSH 22或HTTPS 443)。尝试从外部设备访问被阻止的服务(如RDP),验证是否拦截。:严格模式(如咖啡馆),阻断所有入站连接(推荐默认选择)。

在阿尔法狗用361维向量重构围棋宇宙时,人们惊觉这团硅基智慧正以人类难以企及的速度逼近某种终极规律。 1719

[小白]批量修改Windows高级防火墙的IP地址池_CMD+注册表

速览:修改“高级安全 Windows Defender 防火墙”规则的cmd命令模板是: netsh advfirewall firewall set rule name="规则名称(支持中文)" newaction=allow remoteip=12.34.56.78,12.34.57.78-12.34.57.255 规则对应的注册表位置是[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SharedAccess\Parameters\F.

可信计算的博客 3042

PowerShell批量封禁IP:Windows服务器端口防护实战

在Windows服务器运维中,防火墙规则管理是基础安全手段。通过PowerShell的NetSecurity模块,可调用New-NetFirewallRule等命令,实现入站流量的批量IP封禁。其技术价值在于提升效率、支持幂等操作和审计追踪,适用于应急响应、端口防护等场景。本文围绕批量封禁IP访问端口,分享脚本编写、规则管理及实战避坑经验。

weixin_30516429的博客 200

如何封禁大量恶意 IP

公众号关注「奇妙的 Linux 世界」设为「星标」,每天带你玩转 Linux !摘要:封禁IP分为自动封禁和人工封禁,本文主要介绍如何人工封禁。人工封禁的关键是:无缝协同,方便操作,批量化,一键式,防误封,高容量。IP封禁是对付网络攻击的最直接、最有效的方法。在网络安全防御体系中,有些系统和设备,可以通过TCP reset、返回HTTP错误等方式自动拦截,或是联动防火墙进行自动封禁,但这是不够的...

easylife206的专栏 3267

Windows Server防火墙IP拦截实战:从原理到四种配置方法详解

在网络安全领域,基于IP地址的访问控制是构建主机安全防线的核心基础技术。其原理是在网络层对数据包的源或目的IP地址进行匹配与过滤,从而实现允许或拒绝特定网络流量的目的。这项技术的核心价值在于遵循“最小权限原则”,通过精细化控制网络访问权限,有效防范端口扫描、暴力破解等常见攻击,提升系统的整体安全性。在服务器安全、内网隔离等应用场景中,IP访问控制因其规则简单、执行高效而成为必备手段。本文聚焦于Windows Server环境,深入解析防火墙规则体系,并详细演示通过图形界面、PowerShell命令、Nets

weixin_32234493的博客 238

Windows不关防火墙,安全开放端口方法

关闭防火墙替代方法 -- 开放端口方法指南

qq_34552942的博客 2124

如何设置Windows拒绝高危IP访问?

无论是服务器还是本机电脑,安全都是非常重要的,一些安全软件设置后会拦截到一些异常IP,我们可以通过防火墙将异常IP加入黑名单,禁止访问。此规则应用于哪些远程ip地址 选择“下列ip地址”,点击添加填写需要限制的ip,ip可以填写指定ip地址或ip地址范围,然后点击确定。1、打开“控制面板”,在右上角的查看方式改为“小图标”,选择打开“Windows 防火墙”7、作用域:此规则应用于哪些本地ip地址 默认选择“任何ip地址”,4、打开新建入站规则向导界面,规则类型:选择“自定义”,点击下一步。

2401_86544677的博客 4786

HTTP慢速攻击防御实战:从IIS配置到防火墙策略的全链路加固

HTTP慢速攻击是一种利用协议特性,通过极慢速度发送或保持不完整请求,以耗尽服务器连接资源的应用层威胁。其原理在于滥用HTTP请求处理机制,使服务器维持大量空闲连接,导致正常用户无法访问。这类攻击的技术价值在于其隐蔽性高、资源消耗低,却能造成显著业务影响,传统基于流量阈值的防护手段往往难以有效识别。在应用场景上,它主要针对Web服务器,如IIS、Apache等,常被用于业务中断或资源耗尽攻击。为应对此类威胁,需从应用层到网络层构建多层防御,其中IIS的connectionTimeout参数优化和动态IP限制

weixin_34101784的博客 412

Windows Server 2012防火墙实战:如何精准封禁指定IP访问1521端口(附图文步骤)

本文详细介绍了在Windows Server 2012环境中,如何利用高级安全防火墙精准封禁指定IP地址对1521端口的访问。通过图文并茂的步骤,从理解规则、作用域等核心概念,到实战配置IP黑名单,并辅以PowerShell脚本实现批量管理,为系统管理员提供了一套完整的主机层面安全防护方案。

xgboost6farmer的博客 381

《网络安全自学教程》- 防火墙原理分析与Windows防火墙使用配置

防火墙分类及原理,Windows开启防火墙,Windows防火墙添加策略,

wangyuxiang946的博客 1万+

windows 2008批量添加要禁止的黑名单IP到防火墙

windows 2008批量添加要禁止的黑名单IP到防火墙,用来屏蔽一些垃圾蜘蛛,采集等比效有用。软件很小,就是个批处理程序

从攻击者视角看防御:手把手复现一次MSF对Windows的渗透,并教你如何用Sysmon和防火墙规则发现它

本文从攻击者视角出发,详细复现了使用Metasploit Framework对Windows系统的渗透过程,并重点介绍了如何利用Sysmon和防火墙规则检测此类攻击。通过分析攻击各阶段产生的日志和系统行为,提供了针对性的防御策略和检测规则配置,帮助安全团队构建更有效的防御体系。

weixin_28725949的博客 379

NHANES数据库的介绍及使用(一)

一、数据库概况 NHANES(National Health and Nutrition Examination Survey)是一项旨在评估美国成人和儿童健康和营养状况的研究计划,计划始于20世纪60年代初期,是一项针对不同人群或健康主题的调查。 1999年该调查成为一项持续计划,涉及各种健康和营养测量,项目每年调查一个全国代表性的样本,约5000人,这些人群位于全国各县,每年对其中15个县进行访问。 NHANES访谈部分包括人口统计学、社会经济学、饮食和健康相关问题。体检部分包括生理测量、实验室检查等

Christina 5万+

防火墙防御DDoS攻击能力分析

 ‌防火墙是安全体系中的重要组件,但单独使用无法完全抵御DDoS攻击,尤其是大规模网络层攻击。最佳实践是“分层防御”:防火墙(基础防护)+ 专业DDoS服务(云端清洗)+ 网络架构优化(冗余/弹性)。

dipcc2023的博客 563

别再只调包了!深入理解机器学习虚拟筛选中的分子指纹(ECFP/Morgan)

本文深入探讨了ECFP/Morgan分子指纹在机器学习虚拟筛选中的应用与优化策略。通过解析半径参数与比特长度的化学意义,揭示了如何通过参数调优提升模型性能20%以上,特别适用于药物发现领域的高通量筛选。文章还提供了工程实践中的参数优化策略和多指纹融合技术,为开发者提供从理论到实践的全面指导。

weixin_33704234的博客 828

【hadoop编译报错】(yarn install) on project hadoop-yarn-applications-catalog-webapp Failed to run task

ambari+bigtop自定义组件集成

TTBIGDATA的博客 1803

FileZilla Server被动模式端口范围锁定指南:告别全端口开放,让Windows防火墙真正安全

本文详细介绍了如何配置FileZilla Server的被动模式端口范围,并精确设置Windows防火墙规则,以提升FTP服务器的安全性。通过限制端口范围和使用最小权限原则,有效避免了全端口开放带来的安全风险,同时确保FTP服务的正常运行。适用于需要安全高效管理FTP服务器的Windows用户。

weixin_30565327的博客 397

VCS的增量和分离编译

vcs的增量和分离编译

yunduor909的博客 3302

3.1.1 配置防火墙以监控和处置异常网络流量

trash

Ljs040411的博客 655

【Stata双重差分模型】双重差分DID的具体操作步骤

本案例将详细阐述如何使用双重差分法进行实证分析,并展示具体的STATA操作代码。

a519573917的博客 2万+

ABB机器人与S7-1200PLC实现位置坐标数据发送和接收的具体方法

ABB机器人与S7-1200PLC实现位置坐标数据发送和接收的具体方法

Robot_PLC_HMI_Automation 2916

防火墙什么用,软件防火墙与硬件防火墙有什么不一样

防火墙是一种网络安全技术,通过有机结合各类用于安全管理与筛选的软件和硬件设备,在计算机网络的内、外网之间构建一道相对隔绝的保护屏障,以保护用户资料与信息的安全性。

dexunjiaqiang的博客 1281

【即插即用模块】Transformer篇 | ICCV 2025 | MALA :注意力分布神似Softmax,告别线性注意力性能短板!

MALA(Magnitude-Aware Linear Attention)是一种改进的线性注意力机制,通过引入缩放因子和偏移项,解决了传统线性注意力忽视查询幅度的问题,使其分布更接近Softmax Attention。该模块具有线性复杂度(O(n)),结合RoPE和LEPE编码实现全局-局部位置信息混合,通过z值调制平衡信息权重。实验表明MALA在轻量级视觉任务中能有效平衡效率与精度,注意力可视化显示其分布与Softmax Attention高度相似。代码提供完整的RoPE位置编码和线性注意力

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 1106

Windows系统安全加固:彻底关闭445端口防御永恒之蓝攻击

在网络安全领域,端口管理与防火墙配置是构建系统基础防护的核心技术。端口作为网络通信的入口点,其开放状态直接决定了服务的可达性与攻击面大小。防火墙则依据预设规则对网络流量进行过滤,实现访问控制。从技术原理看,通过精准控制端口访问权限,能够有效实施网络层隔离,阻断针对特定服务的远程攻击。这一技术对于防范利用固定端口传播的蠕虫病毒具有关键价值,尤其在企业内网与服务器环境中,是纵深防御体系的重要一环。具体到Windows系统环境,SMB协议使用的445端口曾因永恒之蓝勒索病毒而暴露出严重安全风险。通过配置Windo

aodan5477的博客 473

R语言实战应用精讲50篇(二)-多重线性回归系列之稳健回归

前言 线性回归的参数估计主要采用的是最小二乘法(又称最小平方法),该法是将使观测值与模型预测值之差的平方达到最小的值作为参数估计值。如果数据存在异常点或者异方差,最小二乘法估计会存在偏差,常用的处理策略就是改用稳健回归(Robust Regression)。 稳健回归就是采用更为稳健的参数估计方法来拟合模型,所谓稳健就是数据的波动对参数估计影响不大,比如不受异常值影响,或删除某一观测后对结果影响不大。稳健估计的方法有很多,主要有这么几类:最小绝对值回归(也称最小一乘法回归,lAV),最小中位数二乘法(L

wenyusuran的专栏 3160

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

什么是DDoS攻击?DDoS攻击的原理是什么?

DDoS攻击是通过多台计算机联合攻击目标系统,使其无法提供正常服务。主要攻击方式包括网络层的SYN flood、UDP flood、ICMP flood,以及应用层的CC攻击和HTTP POST DOS等。攻击表现为大量TCP连接、无用数据包和网络拥塞。EventLogAnalyzer工具可有效监控DDoS攻击,通过流量分析、日志监控和智能阈值检测内部威胁,提供实时防护和可视化报表,增强Windows服务器的安全防护能力。

SAsSAaaQAZ的博客 1147

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

上一篇: 程序安装报错0x80070660的解决
下一篇: AttributeError: /lib/x86_64-linux-gnu/libbcc.so.0: undefined symbol: bpf_module_create_b
libocdf
博客等级 码龄16年 544粉丝 6原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值