HTTP面试题精选

【HTTP相關面試題】 目錄1.HTTP协议2.HTTP 和 HTTPS 的区别?3.GET和POST的区别主要有以下几方面:3.1、url可见性:3.2、数据传输上:3.3、缓存性:3.4、后退页面的反应3.5、传输数据的大小3.6、安全性3.7、数据包4.三次握手和四次挥手4.1、三次握手4.2、 四次挥手5.浏览器输入一个地址。到页面展示中间经历了哪些东西?6.常用的HTTP方法有哪些?7.HTTP 状态码8.http的请求报文和响应报文9.HTTPS工作原理10.TCP与UDP区别总结: 1.HTTP协议 HTTP协议是什 阅读详情

1. 简述下TCP三次握手的过程,并解释采用3次握手建立连接的原因?
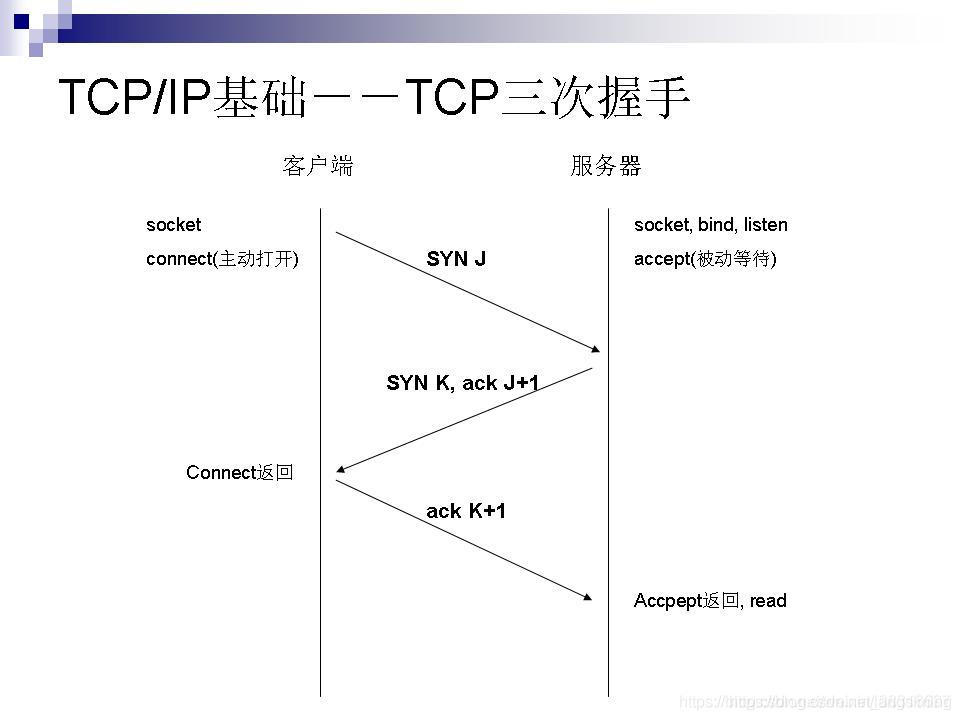
1. 客户端发送建立连接请求,携带信息syn = 1,seq =X --第一次握手

2. 服务端在收到建立连接的请求之后,服务回复确认建立连接,携带信息:syn = 1,ack = X+1, seq =Y --第二次握手(服务端准备好了)

3. 客户端在收到服务端的确认信息后,向服务端回复确认连接建立通知,携带信息:ack = Y+1, seq=X+1(客户端也准备 好了)

这样建立连接的原因:

具体例子:“已失效的连接请求报文段”的产生在这样一种情况下:client发出的第一个连接请求报文段并没有丢失,而是在某个网络结点长时间的滞留了,以致延误到连接释放以后的某个时间才到达server。本来这是一个早已失效的报文段。但server收到此失效的连接请求报文段后,就误认为是client再次发出的一个新的连接请求。于是就向client发出确认报文段,同意建立连接。假设不采用“三次握手”,那么只要server发出确认,新的连接就建立了。由于现在client并没有发出建立连接的请求,因此不会理睬server的确认,也不会向server发送数据。但server却以为新的运输连接已经建立,并一直等待client发来数据。这样,server的很多资源就白白浪费掉了。采用“三次握手”的办法可以防止上述现象发生。例如刚才那种情况,client不会向server的确认发出确认。server由于收不到确认,就知道client并没有要求建立连接。”

2. TCP连接断开的过程?为什么要进行四次挥手?

过程:
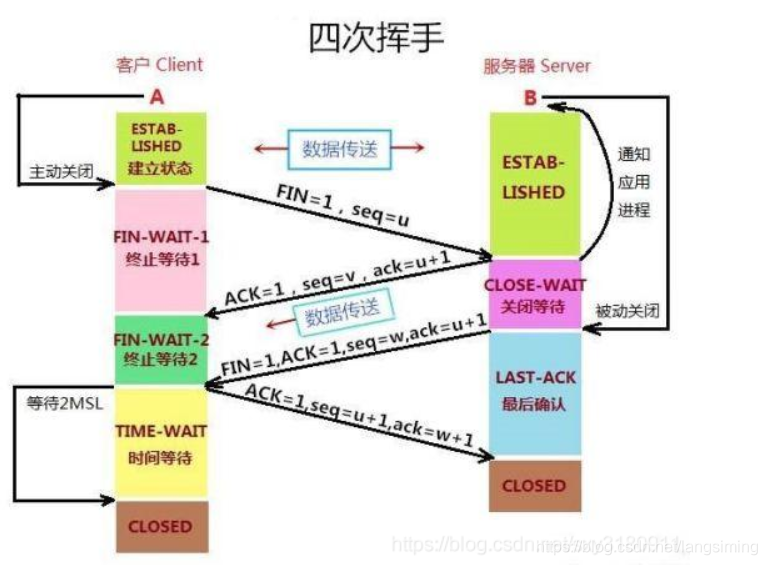
1. 客户端发送个FIN报文,请求关闭连接

2. 服务端回复:收到关闭连接请求

3. 服务发送FIN报文,告知客户端服务端将关闭连接

4. 客服端回复,收到你的通知。

原因:连接建立后是双向的,必须双方同意才能断开。

5.什么是2MSL?

MSL, maxmium segment lifetime 最大包存活时间;2MSL即两倍的最大包存活时间。那么为什么要等待2MSL呢?为了保证客户端最后一次挥手的报文能够到达服务器,如果第四次挥手的报文段丢失了,服务器会超时重传这个第三次挥手的报文段,所以客户端不是直接进入CLOSED,而是要保持TIME_WAIT(等待2MSL就是TIME_WAIT)就起到作用了。主要还是server端关闭没办法发送第5次回复了,所以客户端只能等待2MSL后,主动关闭。

6.如果服务端超过2MSL依然没有收到来自客户端的ACK报文,服务端该怎么办?

客户端重发FIN报文,客户端搜到后回复RST报文(不用服务端回复),服务端收到后关闭连接。

总结:3次握手和4次挥手的核心设计点,其实可靠的消息接收机制,必须是发出后,收到确认回复,才会认为是可靠的。所以,建连要3次。挥手要4次,并且挥手的第4次需要使用重试机制来保证。

3. 状态码有哪些?分别是什么含义?

200:请求成功

301,302

        301 redirect: 301 代表永久性转移(Permanently Moved)

        302 redirect: 302 代表暂时性转移(Temporarily Moved )

         详细来说,301和302状态码都表示重定向,就是说浏览器在拿到服务器返回的这个状态码后会自动跳转到一个新的URL地址,这个地址可以从响应的Location首部中获取(用户看到的效果就是他输入的地           址A瞬间变成了另一个地址B)——这是它们的共同点。他们的不同在于。301表示旧地址A的资源已经被永久地移除了(这个资源不可访问了),搜索引擎在抓取新内容的同时也将旧的网址交换为重定向           之后的网址;302表示旧地址A的资源还在(仍然可以访问),这个重定向只是临时地从旧地址A跳转到地址B,搜索引擎会抓取新的内容而保存旧的网址。

4xx:客户端异常

401:未授权,一些请求需要服务端授权,但是又未得到授权

403:403是因为服务器拒绝了你的地址请求

404:未找到请求资源,

405:方法禁用,例如:使用post方法请求静态文件,但静态文件又不允许post方法请求;接口定义的是post请求,但是调用时用get, 也会返回405

406:请求的文本格式和响应的文本格式不一样,如请求是application/json, 但响应式text/html

407: 代理服务器未授权,客户端使用代理服务器访问服务端,而代理服务器又未得到授权

500:服务端异常

503:是一种HTTP协议的服务器端错误状态代码,它表示服务器尚未处于可以接受请求的状态。通常造成这种情况的原因是由于服务器停机维护或者已超载

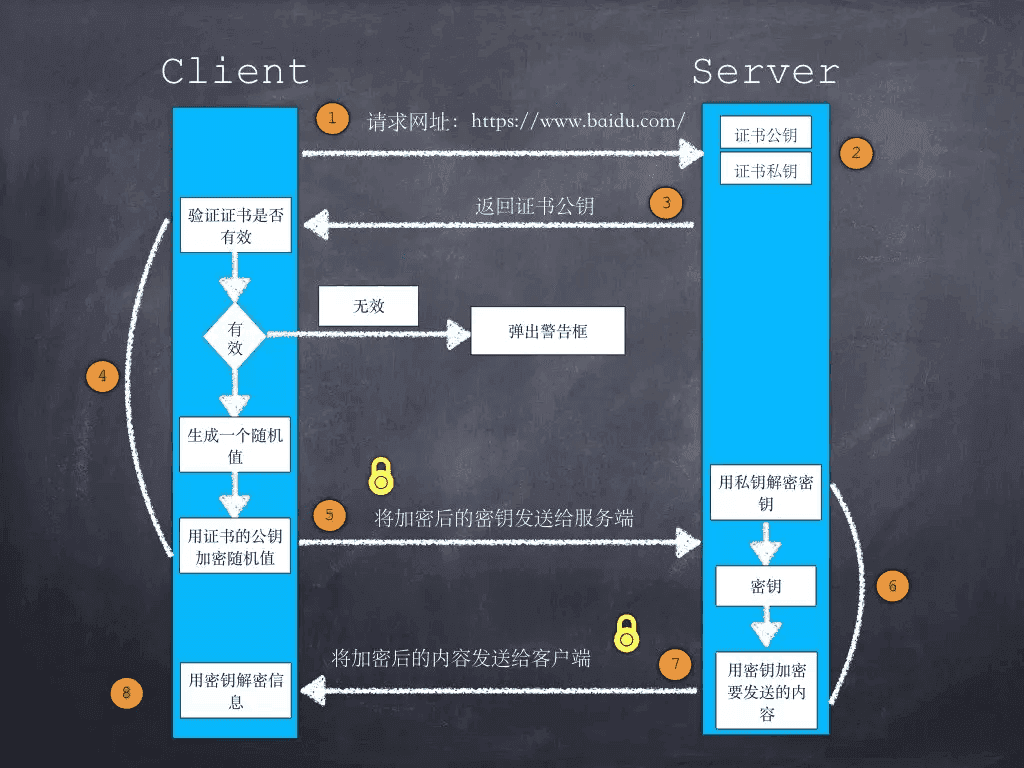
4. 什么是https?

https是基于http协议和ssl/tls

协议的,通信时使用密文进行传输,并且换校验通信双方的身份来保证通信安全。

过程如下图:
参考链接:关于HTTPS的原理及证书、验证和数据加密、解密过程解析_用户证书解密-优快云博客

非对称:RSA

对称:DES, AES

核心点:客户端的信号和服务端的信息都是需要密文传输的。那如果客户端和服务的信息都使用非对称加密的方式,安全性肯定是没问题的,就是速度差些。都使用对称加密安全性又很差。所以采用服务端使用非对称加密的方式,客户端使用服务端的公钥加密自己的共享密钥,这样共享密钥也只有自己和服务端知道。黑客是不知道的,因为他没有服务端的私钥。

5. 常见的WEB攻击?

a. sql注入,通过一些特殊字符改变sql的语义,比如:select * from A where b = 字符串,当前语义找到A表中b字段为某个字符串的记录,如果字符串是1 or 1=1,那么语义就变成了全表查询。

当前可以通过预编译的方式防止sql注入攻击,如上面的例子,预编译之后sql语义会固定,1 or 1=1 会被当做一串字符串去和b字段进行匹配。

b. xss, 脚本注入,通过修改前端代码来进攻,但后端做好强校验就好了

c. csrf, 跨站式请求伪造。先正常登入A网站,浏览器存放了登入态。用户又打开了个B网站,让后B网站利用用户的登入态去访问A网站,冒充用户进行操作。

预防方式:校验请求头中的refer属性,登入态的校验使用token来进行,通过哦请求头进行传递。

6. 什么是http?

应用端的协议

特点:无状态,基于TCP/IP协议

http请求构成:

简单来说请求报文就是由请求行、请求头、内容实体组成的,注意,每一行的末尾都有回车和换行,在内容实体和请求头之间另有一个空行。

请求行指定的是请求方法、请求URL、协议版本;

请求头是键值对的形式存在的,就是字段名:值;比如希望得到的文本的返回格式,字符集,编码,连接时间等

内容实体就是要传输的数据

7. http有哪些请求提交方式?

共有9种: 

http 1.0 3种:get, head(与get相似,没有返回值,校验接口是否通),post

http 1.1 6种:put(幂等控制),delete,patch(默认表单提交),trace(回显服务器收到的请求)主要用于测试或诊断,options(查看服务器的性能)

,connect(HTTP/1.1 协议中预留给能够将连接改为管道方式的代理服务器)

8. 一串url从开始执行到结束经历了些什么?

这个问题涉及的知识面非常广。设置到dns域名解析,tcp建联,https的数据加密传输,服务端的io模型,服务端的架构,服务端的请求分发模型。

dns域名解析:将人类可识别的域名转化成机器可识别ip地址。域名解析器简单来说可以分为本地域名解析器和远端域名解析器。本地域名解析器实际上面没有域名解析的能力,他只是存放了远端域名解析结果的缓存。因为域名解析很少会改,这实际上是对域名解析过程的一个优化动作。

实战:因为本地会有域名解析结果的缓存,所有在进行域名解析变更时,会存在一定的延时。特别是在做C端域名切换的时候,要特别注意这个缓存时间,防止异常回滚时,不能及时生效。

TCP建联:3次握手。为什么要3三次?为了保证可靠。可靠的通信,不仅是说需要将请求发出,并且要保证收到响应。这个理论不仅是对客户端成立,对服务端也成立。所以最少是3次。

https:使用什么机制保证数据传输的安全。主要是3个机制,

第一数据加密传输,客户端和服务端发送的数据,都是使用了来自客户端的零时密钥进行加密的。所以如果临时密钥只要不暴露就是安全的。

第二,临时密钥加密传输。建联时,服务端会发送给客户端加密公钥,客户端使用公钥来加密临时密钥,来保证临时密钥的传输安全。所以只要保证加密公钥不被篡改,临时密钥的传递就是安全的。

第三,通过数字证书的方式,公钥没有被篡改。前提,客户端要安装受信任的根证书的公钥。证书中的内容包括:证书签名。具体的做法是,使用根证书的公钥来解密签名得到摘要。再使用摘要和证书的内容做对比,保证证书的内容没有被修改。(签名的加密算法未知,黑客无法串改证书签名)

服务端架构:请求到了服务端后,并不是第一时间到了业务处理的服务器。当代的微服务架构后端应用众多,业务服务器的前面,会有防火墙,网关,路由转发服务,负载均衡服务,最后才会到业务服务。

io模型:从io模型的角度上讲,请求数据需要从网卡加载到操作系统内核缓冲区,再加载到用户进程缓冲区。再会有工作线程去处理了对应的请求。

9. get和post的区别?

区别主要有下面几个:

从功能上来说:http协议,定义get是用来获取资源的,post是用来提交执行的。但也只是建议,并没有强制约束。

从数据的传输形式和数量限制讲:get的请求的参数一般放在url中,大小受浏览器的限制,像ie的限制是略多于2k。post请求一般将参数放在body中,大小受服务的限制,像tomcat默认可以处理大小是2M。但这也是一般请求,get方式也是可以使用body传递数据的,post方式也是可以使用url来传递数据的。

从浏览器可支撑的功能上讲:get方式会被浏览器默认缓存,也可以被保存为书签。但是post方式不可以

10. 为什么TCP协议相比UDP协议会更稳定

建立连接:TCP 是面向连接的协议,在数据传输之前需要经过三次握手(Three-way Handshake)建立连接。这确保了通信双方能够相互确认并准备好进行数据传输。

确认应答:TCP 使用确认(ACK)机制,接收方在成功接收数据后会向发送方发送确认消息。未得到确认的分组将被重发,从而保证数据的可靠性。

数据顺序:TCP 确保数据包按照发送顺序到达接收方。如果数据包乱序到达,TCP 会重新排序,确保应用层接收到的数据是有序的。

错误检测与校正:TCP 使用序列号和校验和来确保数据的完整性。如果数据包在传输中出现错误,TCP 会检测到并请求重传。这种机制保证了接收方收到的数据是完整且准确的。

拥塞控制与流量控制:TCP 实施拥塞控制算法(如慢启动、拥塞避免等),可以动态调整发送速率,以避免网络拥堵。此外,TCP 的流量控制机制(如滑动窗口)确保发送方不会淹没接收方,从而保持平稳的数据流。

11. 你知道粘包和拆包吗?为什么会发生?怎么解决?

粘包:是指多个数据包在网络传输时被合并成一个包,接收方无法区分各个独立的数据包。发送方的应用程序在发送数据时,可能会在发送缓冲区中积累多个数据包,然后一次性发送

拆包:拆包是指一个数据包在传输过程中被分割为多个包,接收方接收到的数据不完整,无法正确解析。

粘包问题解决方案:消息边界方式解决

拆包问题解决方案:整包长度标识,包序号

关于HTTP协议经典面试题 及答案 Http是什么? 通俗来讲,他就是计算机通过网络进行通信的规则,是一个基于请求与响应,无状态的,应用层的协议,常基于TCP/IP协议传输数据。目前任何终端(手机,笔记本电脑。。)之间进行任何一种通信都必须按照Http协议进行,否则无法连接。 四个基于: 请求与响应:客户端发送请求,服务器端响应数据 无状态的:协议对于事务处理没有记忆能力,客户端第一次与服务器建立连接发送请求时需要进行一系列的安全认证匹配等,因此增加页面等待时间,当客户端向服务器端发送请求,服务器端响应完毕后,两者断开连接,也不保存连 阅读详情

相关推荐

20min带你学习——HTTP协议、以及经典面试问题

URL就是我们实际输入的网址,也叫“唯一资源定位符”,他就像门牌号一样,通过他就可以在服务器中找到我们需要访问的资源;

CYK_byte的博客 2008

面试必考HTTP协议面试题(含答案)

今天我们整理一下关于前端面试时会问到HTTP协议的问题 注:个人观点及答案,望大家采纳,指教!! HTTP 简介: HTTP 协议是Hyper Text Transfer Protocol(超文本传输协议)的缩写,是用于从万维网(WWW:World Wide Web )服务器传输超文本到本地浏览器的传送协议; HTTP 是一个基于TCP/IP通信协议来传递数据(HTML文件、图片文件、查询结果等); HTTP工作原理: HTTP协议工作于客户端-服务端架构上,浏览器作为HTTP客户端通过URL向HTTP

weixin_45819386的博客 4万+

得物前端面试题及参考答案(精选50道题)

队头阻塞的定义在计算机网络中,队头阻塞指的是在队列传输的场景下,排在队列头部的请求或数据单元阻塞,导致后续请求或数据单元无法被处理或传输的现象。即使后续请求与头部请求无关,也会因队列的顺序性被迫等待,从而降低整体传输效率。在HTTP中的表现1. HTTP/1.x 中的显著阻塞TCP层阻塞:TCP是面向连接的流式协议,数据包按顺序传输。若某个数据包在传输中丢失或延迟,接收方需等待该包重传完成后才能处理后续数据包,即使后续数据包已正确到达。

大模型大数据攻城狮的专栏 1073

HTTP 常见面试题(计算机网络)

HTTP/1.1相较于HTTP/1.0新增了长连接,解决了请求时的队头阻塞,但没有解决响应时的队头阻塞。 而HTTP/2进行了头部压缩,以及二进制格式传输,并基于HTTPS将多个 Stream 复用在一条 TCP 连接中,解决了HTTP层面请求和响应的队头阻塞,通过Stream ID来区分不同的流,并且不同 Stream 的帧是可以乱序发送的,再由接收端通过 Stream ID 有序组装成 HTTP 消息,但没有解决TCP层面的队头阻塞,如果一个Stream中的包丢了,就会触发 TCP 的重传机制,这样在

qq_61504864的博客 3682

从零搭建VGGNet

在 forward 方法中实现了前向传播过程,包括卷积、激活、池化和平铺操作,最后通过全连接层得到分类结果。使用 torch.onnx.export 将模型导出为 ONNX 格式的文件 vgg.onnx。导出 ONNX:将模型导出为 ONNX 格式,便于在其他平台或框架中使用。定义 VGG 网络:构建了一个包含多个卷积层、池化层和全连接层的网络。使用 torch.save 将整个模型保存为 vgg.pth 文件。前向传播:对输入数据进行前向传播,得到输出结果。保存模型:将模型保存为 .pth 文件。

开源驱动,创造价值;坦诚清晰,快速失败;让复杂可计算。 521

从指令到坐标:深度解析307系列基站定位的AT指令实战与排错

本文深度解析了ML307系列模组基站定位的AT指令实战应用与排错方法。重点剖析了AT+MLBSCFG和AT+MLBSLOC两条核心指令的配置、执行流程及异步响应机制,并针对高德与OneOs两种主流定位服务提供了完整的配置指南。文章结合常见错误码(如126、127)和硬件注意事项,分享了确保定位成功的实战经验与稳健的程序框架。

weixin_29057695的博客 487

2024 高级前端面试题之 HTTP模块 「精选篇」

前端面试题之 HTTP 模块「精选篇」

XH_jing的博客 1443

C++实战指南:使用CodeBlocks构建跨平台wxWidgets窗口应用

本文是一份面向C++初学者的实战指南,详细介绍了如何使用CodeBlocks IDE和wxWidgets框架快速构建跨平台的桌面窗口应用。内容涵盖从环境搭建、项目配置到界面设计、事件处理的全流程,重点讲解了如何利用CodeBlocks的开箱即用支持和wxSmith可视化设计器,高效开发具有按钮、菜单、列表等控件的交互式窗口界面程序,帮助读者轻松入门GUI开发。

weixin_29012677的博客 154

面试题精选:请叙述一下HTTP和HTTPS的区别

1.HTTP 和 HTTPS 有什么区别? HTTPS 和 HTTP 的关系 协议 明文/安全 HTTPS 它把 HTTP 下层的传输协议由 TCP/IP 换成了 SSL/TLS,由「“HTTP over TCP/IP”」变成了「“HTTP over SSL/TLS”」,让 HTTP 运行在了安全的 SSL/TLS 协议上,收发报文不再使用「Socket API」,而是调用专门的「安全接口」。 HTTPS 是 为 HTTP 增加了「四大安全特性」;本身一个“非常简单”的协议,RFC 文档很小...

weixin_48673251的博客 618

SpringBoot DDoS防护:限流与验证全面指南

SpringBoot应用DDoS防护摘要 本文介绍了SpringBoot应用防护DDoS攻击的方案。DDoS攻击通过分布式请求耗尽服务器资源,导致服务不可用、成本激增等风险。防护需遵循分层防御、弹性设计等原则。 核心方案包括: 令牌桶限流:使用Guava RateLimiter控制请求速率 滑动窗口算法:通过Redis+Lua实现精确的分布式限流 微服务集成:利用Spring Cloud Gateway统一管理API限流 实施建议: 关键接口默认添加限流保护 监控系统实时警报异常流量 结合WAF等多层防护措

本博客聚焦 YOLOv11 全流程落地,涵盖架构优化、数据集处理、训练技巧与多场景部署,兼及国产数据库、Java 开发与 AI 模型应用,内容兼顾理论与工程实践,为开发者提供系统干货,助力高效提升技术能力。 2486

Axure RP9.0 教程:左侧菜单列表导航 ( 点击父级菜单,子菜单自动收缩或展开)【响应式的菜单导航】

1. 设置目标原件时,选择切换,这样就可以实现,当原件展示时,点击自动隐藏,隐藏时自动显示; 2. 展开/收起原件(推动/拉动原件)设置为方向**向下**

专注于计算机研发知识和资讯分享 1380

【面试题精选】Http与Https的区别及SSL安全协议解析

一、Http 和 Https 的相关概念 Http: Hyper Text Transfer Protocol,即超文本传输协议。Http 协议是目前网络上应用最广泛的一种网络协议,所有的 www 文件都必须遵守这个协议,而Http在传输信息时,信息都是明文的格式,一些隐私信息很容易泄露,所以就有了Https。 Https: Hyper Text Transfer Protocol Secure,...

没有大鱼大肉,谈什么风花雪月 987

企业AI选型大揭秘:扣子(Coze) Bot与微信对话开放平台深度剖析

本文对比分析了字节跳动的扣子(Coze)Bot和腾讯的微信对话开放平台两款AI聊天机器人解决方案。扣子(Coze)Bot凭借强大的大模型支持、丰富的插件生态、低代码开发及多平台部署能力,在功能丰富度和灵活性方面表现突出,适合技术实力强、业务场景复杂的企业。微信对话开放平台则依托微信生态优势,在客户服务和营销推广场景中更具优势,其零门槛接入方式更适合技术能力较弱的企业。企业在选型时应综合考虑规模、预算、业务场景和技术能力等因素,选择最适合的AI解决方案,以充分发挥AI技术价值,提升企业竞争力。

远程部署调试 运行安装 项目调试 二次开发 项目技术新 持续迭代 部分源码免费分享 434

HTTP 是哪一层的协议? 请详细描述它的作用和特点 (精选面试题)

HTTP是应用层协议,它主要用于在Web浏览器和Web服务器之间传递数据。具体来说,HTTP定义了客户端和服务器之间请求和响应的格式,使得Web浏览器可以向Web服务器请求Web页面,并接收服务器响应所需的HTML、CSS、JavaScript等内容。

qq_46158352的博客 1939

大模型部署指南:SGLang 框架

本文介绍使用 SGLang 框架部署大模型

举世誉之而不加劝,举世非之而不加沮,定乎内外之分,辩乎荣辱之境,斯已矣。 1611

【软考】数据库系统工程师备考指南(一)

目录一、数据库系统工程师简介二、考试要求三、考试目标四、考试范围(一)信息系统知识(二)数据库系统设计与管理 一、数据库系统工程师简介 数据库系统工程师考试属于全国计算机技术与软件专业技术资格(水平)考试(简称计算机软件水平资格考试)中的一个中级考试。考试不设学历与资历条件,也不论年龄和专业,考生可根据自己的技术水平选择合适的级别合适的资格,但一次考试只能报考一种资格。考试采用笔试形式,考试实行全国统一大纲、统一试题、统一时间、统一标准、统一证书的考试办法。笔试安排在一天之内。 2022 年数据库系统工程

邓邓子的博客 3859

HTTP 协议中 GET 和 POST 有什么区别? 分别适用于什么场景?(精选面试题)

HTTP 协议是一种基于 TCP/IP 的应用层协议,它定义了客户端和服务器之间的通信规则。HTTP 协议中有多种请求方法,用来表示客户端对服务器资源的不同操作。其中最常用的两种方法是 GET 和 POST。GET 方法用于从服务器获取指定的资源,它把请求参数拼接在 URL 中,以键值对的形式发送给服务器。参数对所有人都是可见的,不适合传递敏感信息参数受到 URL 长度的限制,一般不超过 2048 个字符参数只能是 ASCII 字符,不能传递二进制数据请求只应当用于获取数据,没有副作用。

qq_46158352的博客 520

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

前端(百度,阿里,腾讯)面试题收藏!269页前端大厂面试题宝典分享!

前言 文章分享收集整理的百度,阿里,腾讯前端(实习)面试题。还有《【269页】前端大厂面试题宝典》,主要内容概括:HTML,CSS,JavaScript,HTTP,TCP协议,浏览器,Vue,数据结构与算法。 百度(实习) position bind、apply,call 手写bind BFC csrf 跨域 diff算法 虚拟DOM 单位(像px,rem,em,vw等) SSR(怎么实现) ua和媒体查询 OSI七层模型 浏览器缓存机制 怎么实现在项目中使用强缓存,协商缓存 Event loop let

QXXXD的博客 1万+

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

公司面试题精选

http://www.nowcoder.com 牛客网

拥抱变化 1072

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

Java Web基础面试题

Java Web基础面试题

不迁怒,不贰过。小知识,大智慧。 1719

【周刊-1】三年大厂面试官-面试题精选及答案

前言 在阿里和腾讯工作了6年,当了3年的前端面试官,把期间我和我的同事常问的面试题和答案汇总在我 Github 的 Weekly-FE-Interview 中。希望对大家有所帮助。 如果你在bat面试的时候遇到了什么不懂的问题,欢迎给我提issue,我会把题目汇总并将面试要点和答案写好放在周刊里,大家一起共同进步和成长,助力大家进入自己理想的企业。 项目地址是:github.com/airuiku...

weixin_34352005的博客 270

Maven+SpringBootWeb开发基础面试题精选

IOC是设计思想,DI是实现方式。IOC从容器角度描述控制权转移,DI从对象角度描述依赖关系如何建立。将Controller方法的返回值序列化为JSON/XML等格式,直接写入HTTP响应体。是超文本传输协议,定义了浏览器与服务器之间的数据传输规则,包括请求格式和响应格式。Spring容器通过Setter或构造器将依赖对象注入到目标对象中。本地仓库 → 远程仓库(若有) → 中央仓库。:JavaBean属性名与请求参数名一致。:将JSON数据反序列化为Java对象。:参数名称需与前端传递的参数名一致。

2402_87028704的博客 720

前端面试题 + 面试翻车原因分析

首先,来一套面试题冷静一下 笔试题目及笔试时候填的东西 1、怎么实现居中效果? [分值:6] 您的回答:1、定位居中(father:position:relative, children:position:fixed) 2、负边距居中(margin-top,margin-left) 3、display:flex, align-items:center (简答题需要人工评分) 2、请描述一下co...

wuyxinu的博客 2962

mysql腾讯面试题_2020腾讯阿里精选面试题100+(包含答案)

前言武功再高,也怕菜刀,确认过眼神,你得是对的人才行。就算是技巧,也要建立在硬核实力上面。本文总结的是关于BAT的精选面试题由于面试题较多,篇幅过长。就没有一 一展示出来了,面试题获取看我个人介绍2020年百度面试精选题(包含答案)1. 输入 http://www.baidu.com 在浏览器的完整过程,越详细越好。浏览器向域名系统DNS请求解析http://www.baidu.com的IP地址D...

weixin_30937427的博客 533

【亡羊补牢】计算机网络灵魂之问 第6期 http介绍一下,为什么http2.0不普及,websocket的基本指令,性能

这是博主面向腾讯学习的面试题大整理系列,可以在如下github仓库Issues中通过 Labels 标签分类查看相关内容,同时欢迎大家指正可能的错误并且提出自己的解答,希望大家学的鱼块,春秋招顺利! 传送门:https://github.com/Chocolate1999/Front-end-learning-to-organize-notes 往期精选: 【亡羊补牢】计算机网络灵魂之问 第1期 一道百度笔试题引发的血案 (有了IP地址和子网掩码,广播地址还求不出来?) 【亡羊补牢】计算机网络灵魂之问 第

超逸の学习技术博客 2214

java2018最新面试_2018年最新Java 面试题集

一、第一套面试题1.Mybatis与Ibatis的区别2.Http1与Http2的区别3.SpringMVC的执行流程4.JVM内存溢出具体指哪些内存区域?都会抛出什么异常?5.谈谈对AJAX的理解6.谈谈对事务的理解7.String能被继承吗?为什么?8.谈谈继承和聚合9.什么是深拷贝和浅拷贝?10.说说常见的几个运行时异常11.JDK引入泛型是解决什么问题的?12.谈谈hashCode与equ...

weixin_36362326的博客 248
上一篇: 微服务项目内容的消息机制如何实现
下一篇: Java锁机制总结
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值