2026合规季实操指南:六类法定评估协同落地方案,告别重复测评内耗

2027年新疆职业院校技能大赛“网络系统管理”A模块网络构建真题 2027年新疆职业院校技能大赛“网络系统管理”A模块——网络构建真题,仅供学习使用。 阅读详情

2026年网络安全合规季来临,涉及个人信息处理、跨境数据传输及关键信息基础设施(以下简称“关基”)运营的企业/单位普遍面临合规困境:

网络安全等级保护测评(等保)刚完成,商用密码应用安全性评估(密评)需重复盘点资产;个人信息影响评估(PIA)报告提交后,未通过数据出境安全评估认可;高额测评投入后,仍因漏评问题遭遇行政处罚……

破局核心在于构建“评估协同”体系,这一结论已被权威监管案例充分印证。

一、案例警示:合规割裂致重罚,协同缺失是核心症结
在这里插入图片描述

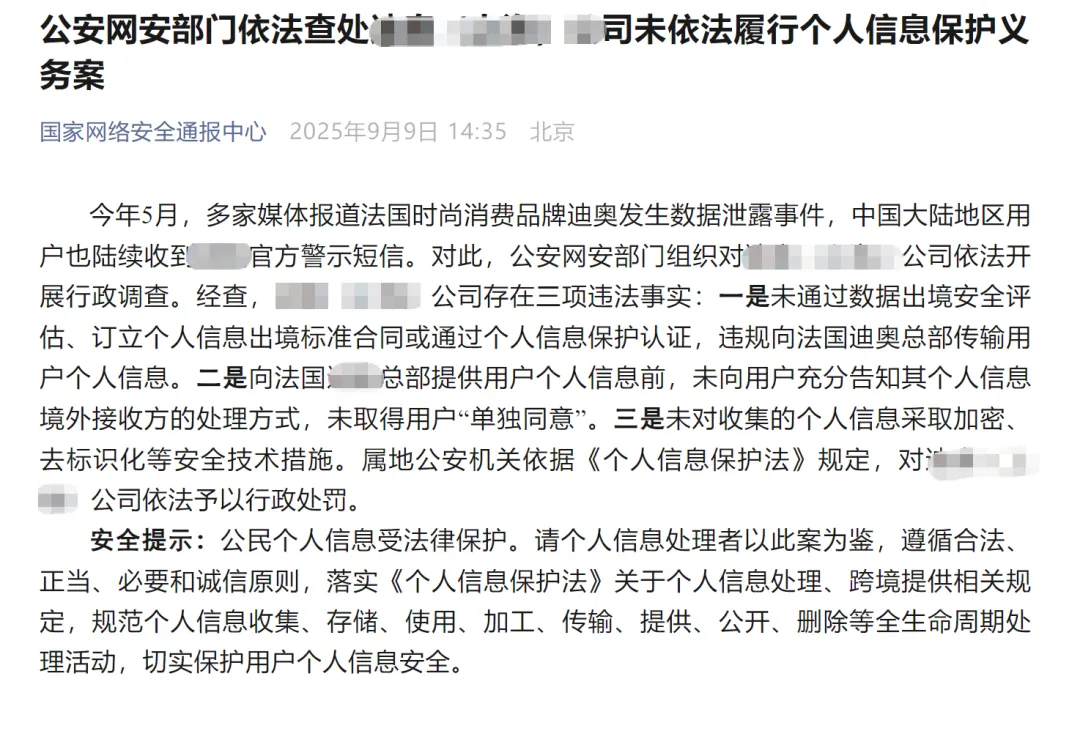
2025年9月9日,国家网络安全通报中心通报某知名国际化妆品企业违规跨境传输用户个人信息案,该案为企业合规协同缺失提供了典型警示。经查,该企业存在三项系统性合规缺失,被依法查处:

  • 未通过数据出境安全评估

  • 未取得用户“单独同意”

  • 未采取加密措施

需重点关注的是,该企业并非技术能力薄弱,而是未建立评估协同机制,导致三项本应联动的合规义务各自缺位,最终引发系统性违规。

该案印证了2026年监管核心导向:合规已从“单项达标”阶段迈入“体系治理”阶段。这一导向与新修订《中华人民共和国网络安全法》第23条要求高度契合,该条款明确网络运营者需履行数据分类、备份、加密等安全保护义务,本质是要求企业统筹落实网络安全、数据安全、密码应用三大核心义务。

六类法定评估需形成逻辑自洽、证据互认的闭环体系,才能避免重复投入。下文聚焦实操层面,梳理六类评估协同落地的核心路径。

二、基础认知:六类法定评估界定及合规现状痛点

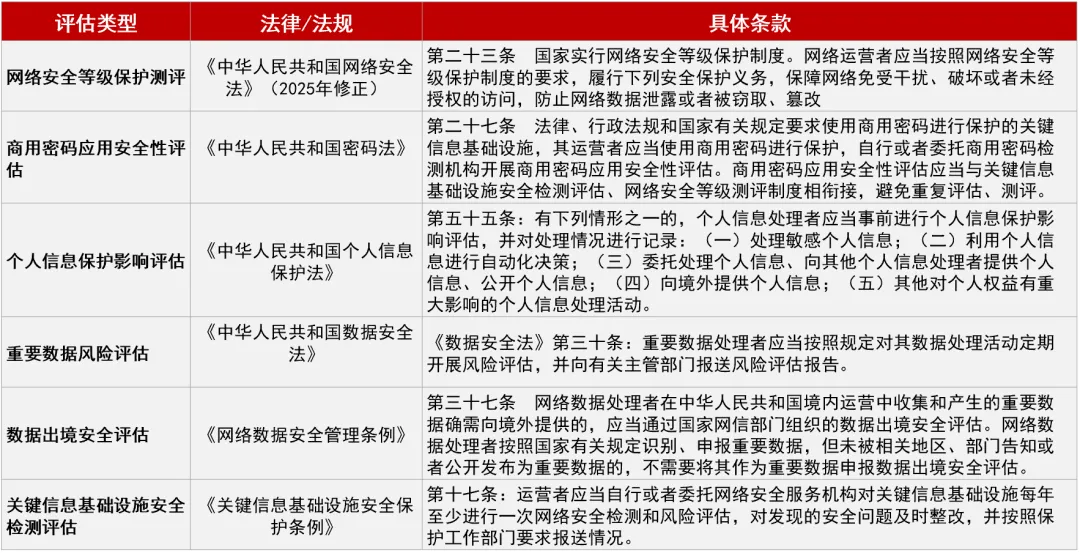
为精准推进协同合规,首先明确六类法定评估的核心差异,具体如下表所示:
在这里插入图片描述

当前企业合规实践中,普遍采用“分拆推进”模式,引发三大核心痛点:

  1. 重复投入内耗:同一资产清单、同一套日志策略需在等保、PIA、关基检测中重复提交、多次盘点,造成人力与财力资源浪费;

  2. 证据割裂:密评都确认“传输链路已加密”了,数据出境评估时却拿不出对应的佐证材料;

  3. 漏评高发:没建立主动识别机制,要么漏了重要数据的年度风险评估,要么新系统上线没及时触发等保测评。

此外,行业内存在四大认知误区,进一步加剧合规风险,需重点规避。各误区的风险点及正确做法对比如下:
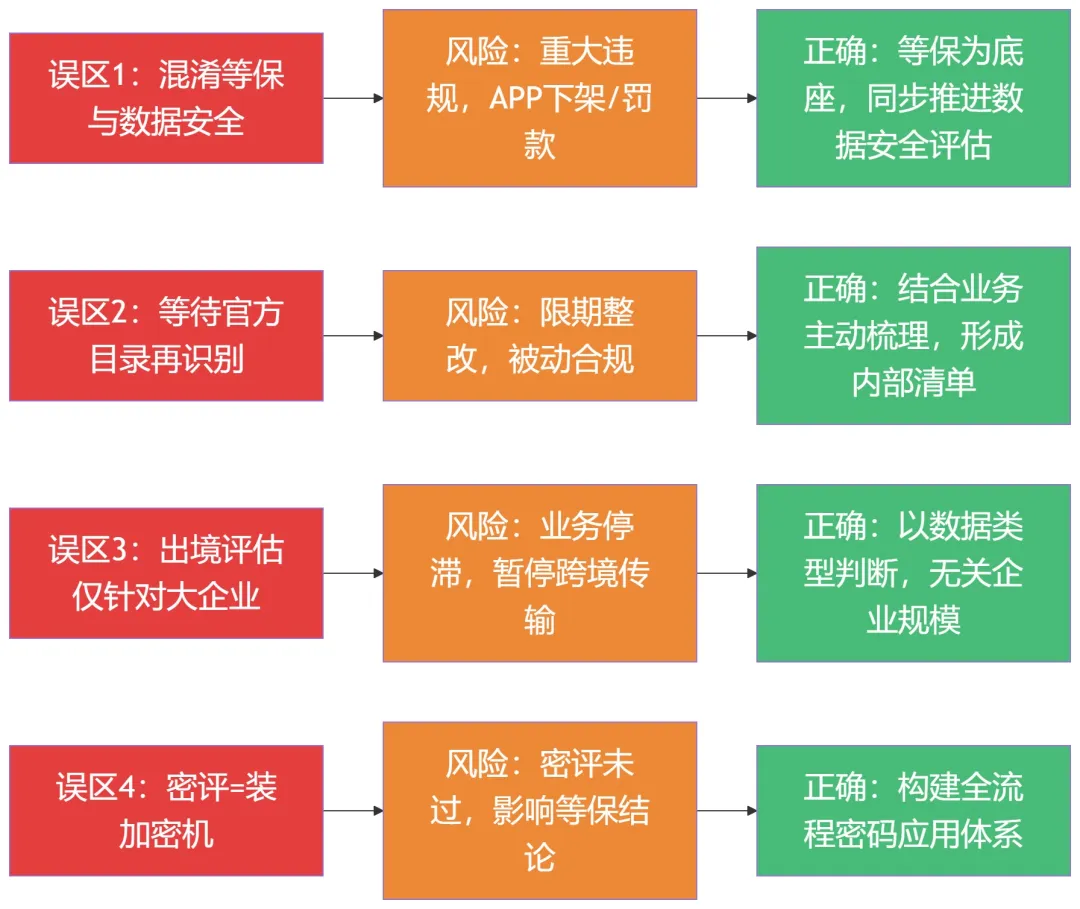
(原文对比图保留,此处标注图表位置:【4大认知误区-风险-正确做法对比图】)

误区1:混淆等保与数据安全评估义务

核心认知偏差:将等保等同于数据安全合规,认为完成等保即可覆盖全部数据合规义务。

从定位逻辑就能分清:等保的核心是保障系统本身的防护能力,聚焦“系统可信”;而PIA、重要数据评估这类数据安全评估,核心是覆盖数据全生命周期合规,聚焦“数据可控”——两者的防护对象、合规范畴完全不同。

法规要点:《中华人民共和国个人信息保护法》《中华人民共和国数据安全法》明确数据安全评估的独立义务。仅完成等保而未开展数据安全评估,属于未完整履行合规义务,构成重大违规风险。

正确实践:以等保为技术防护底座,同步推进数据安全评估工作,实现系统防护与数据全生命周期合规的全链条覆盖。

误区2:等待官方重要数据目录再开展识别工作

核心问题:抱有“官方不明确则不行动”的侥幸心理,违反《中华人民共和国数据安全法》第21条要求。

法规解读:该条款明确国家建立数据分类分级保护制度,企业作为数据处理者,需结合自身业务场景主动识别重要数据,而非被动等待官方目录发布。

正确实践:结合业务场景梳理涉及国家安全、公共利益的数据,形成内部重要数据清单并先行开展评估工作。

误区3:认为数据出境评估仅适用于大企业

中小企业常见误区:认为“规模小则无需关注重要数据出境合规”。但从法规逻辑来看,重要数据出境监管无规模门槛,覆盖所有存在重要数据出境行为的市场主体。

典型案例:近期Manus与Meta收购案中,双方交易涉及的用户相关重要数据跨境传输,因未提前完成数据出境安全评估申报,被监管部门重点关注,交易推进受阻。

核心结论:判断是否需开展数据出境评估的关键标准是“数据类型是否为重要数据”,而非企业规模。只要存在重要数据出境行为,无论企业大小,均需履行申报义务。

误区4:将密评简化为加密设备采购

认知偏差:认为“购买加密设备即可完成密评”,忽视密评的系统性要求。

密评核心要求:密评是覆盖密码算法选型、全链路加密部署、密钥全生命周期管理等全环节的系统性评估,并非单一设备的合规验证。

正确实践:构建全流程密码应用体系,从技术选型、部署配置到运维管理形成完整闭环,满足密评系统性合规要求。

上述误区均会导致“合规割裂”问题,而这正是2026年监管重点打击的对象。事实上,六类评估间存在大量可复用的资产、数据及证据材料,这为“一次投入,多评复用”的协同模式提供了核心依据。

三、协同必要性:法律要求、执法趋势与现实约束三重驱动

推进六类评估协同并非可选项,而是法律要求、执法趋势与企业现实资源约束三重因素共同决定的必然选择,三者逻辑关联如下:
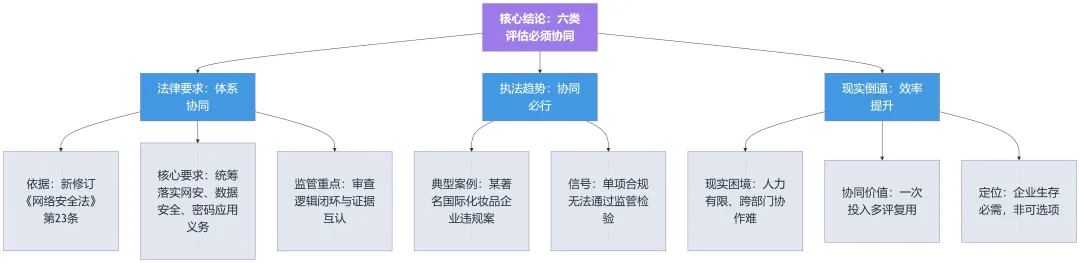
(原文逻辑图保留,此处标注图表位置:【法律-执法-资源约束关联逻辑图】)

1. 法律层面:明确要求统筹协同合规

新修订《中华人民共和国网络安全法》第23条核心要义为“统筹落实网络安全、数据安全、密码应用义务”。监管部门将重点审查各评估间的逻辑闭环与证据互认情况,未实现协同衔接的,将被认定为未完整履行合规义务。

2. 执法层面:释放协同合规必行信号

前文提及的国际化妆品企业违规案并非个例,而是2026年合规监管的典型导向。监管部门在案件调查中,重点核查各评估间的逻辑闭环与证据互认情况,一旦发现评估割裂、义务缺失,即认定为未完整履行合规责任。

核心信号:单项合规已无法通过监管检验,构建评估协同体系是企业合规的唯一出路。

3. 现实层面:资源约束倒逼协同增效

多数企业面临人力有限、跨部门协作难度大的现实困境,割裂式合规进一步加剧资源内耗。通过协同模式实现“一次投入,多评复用”,可有效破解这一难题:一次机构入场同步完成等保+密评,一份底账支撑多项评估,一套证据满足多部门审查,是企业控制合规成本、规避合规风险的必然选择。

四、实操路径:四步实现六类评估“一次投入,多评复用”

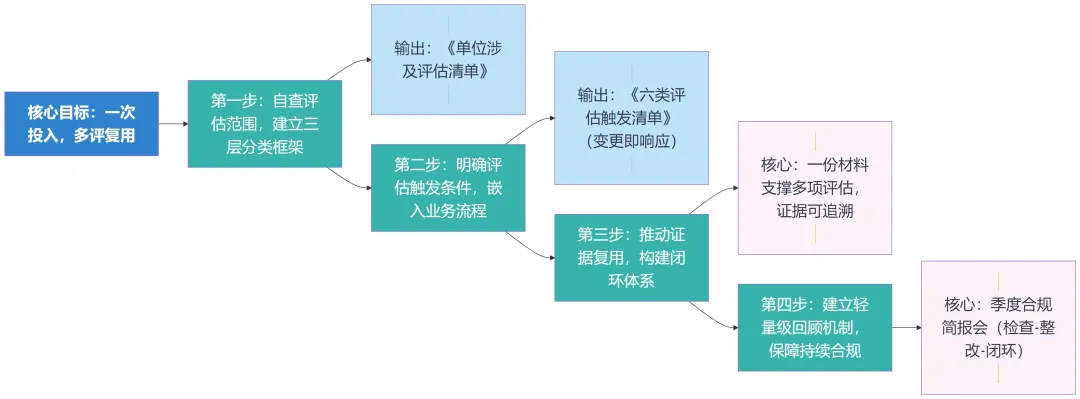
无论企业规模大小,均可按照以下四步流程落地协同合规,实现“一次投入,多评复用”的核心目标:
在这里插入图片描述

第一步:自查评估范围,构建三层分类框架

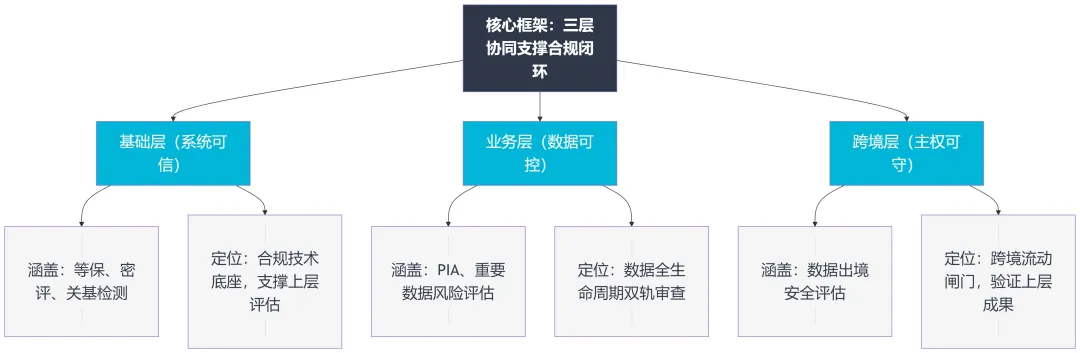
先通过自查明确企业涉及的评估范围,再按“基础层-业务层-跨境层”构建分类框架,厘清各评估的定位与衔接关系(具体逻辑见下图),避免盲目推进合规工作。
在这里插入图片描述

  • 基础层(系统可信):核心目标为保障系统可信,涵盖等保测评、密评、关基安全检测评估,聚焦系统运行安全与密码应用合规,是整个合规体系的技术底座。该层成果为上层评估提供支撑:等保整改阶段可同步准备密评材料(需注明整改进展);关基年度检测应整合等保与密评结论,形成一体化报告,避免重复论证;

  • 业务层(数据可控):核心目标为实现数据可控,聚焦数据全生命周期安全管控,通过PIA(保障个人信息权益)与重要数据风险评估(维护国家安全)构建双轨审查机制。若处理的数据同时属于重要数据和个人信息,需同步开展两类评估;若评估结论存在冲突(如对同一数据加密措施判断不一致),以重要数据风险评估结论为准,同步优化PIA中的防控措施,确保数据处理合规;

  • 跨境层(主权可守):核心目标为坚守数据主权,以数据出境安全评估为出口闸门,严格管控跨境数据流动风险。申报阶段需交叉验证基础层与业务层的评估成果(如密评的加密强度证明、PIA的单独同意说明等);若未通过评估,企业需反向优化系统防护、密码应用及数据安全措施,整改完成后重新申报,形成“评估-整改-再评估”的闭环管理。

实操建议:完成三层分类后,同步制定《企业涉及评估清单》,明确各评估覆盖的系统、责任部门及完成时限。例如,医保机构可快速梳理等保、密评等四项核心义务,零售企业可精准界定核心系统、用户信息处理、跨境传输对应的评估范围。该清单需同步提交业务、法务、IT部门确认,避免漏评或误判,降低后续跨部门沟通成本。

第二步:明确评估触发条件,嵌入业务流程

“漏评高发”的核心诱因是合规要求与业务流程脱节。解决这一问题的关键是将合规要求嵌入业务流程,实现合规与业务的协同推进。

实操建议:制定《六类评估触发清单》,明确触发场景、对应评估义务及责任主体,示例如下:

  • 上线用户注册功能:触发PIA,责任主体为产品部门+法务部门;

  • 新建三级等保系统:触发等保测评+密评,责任主体为IT部门+安全部门;

  • 跨境传输数据:触发出境安全评估,责任主体为运维部门+数据管理部门。

核心机制:建立“变更即响应”机制,业务迭代前由项目负责人核对《六类评估触发清单》并签字确认,确保合规要求不遗漏。

第三步:构建证据复用体系,实现闭环管理

针对“证据割裂”问题,核心解决方案是建立“一份材料支撑多项评估”的证据复用机制。具体复用逻辑:等保的安全审计材料可复用至PIA、重要数据评估;密评的加密文档可支撑出境评估与等保;数据分类分级结果可服务于PIA、重要数据评估及出境评估。

关键动作:建立“合规证据管理台账”,详细记录证据名称、对应评估事项、更新周期等信息,指定专人维护,确保证据可追溯。

关键提醒:委托第三方测评机构时,需明确要求其“基于企业《数据清单》开展工作,并在测评报告中注明引用的内部证据编号”,确保证据的可追溯性与互认性。

第四步:建立轻量级回顾机制,保障持续合规

合规工作具有持续性,需建立常态化回顾机制。建议每季度召开30分钟合规简报会,参会人员包括信息、业务、法务部门负责人,会议流程简化为以下三步:

  1. 对照《六类评估检查清单》核查合规状态,重点关注新系统定级、报告续评、跨境申报等核心事项;

  2. 针对核查发现的问题,明确整改责任人、整改措施及完成时限,形成《合规整改台账》;

  3. 跟踪上季度整改项完成情况,确保问题闭环。

实操提示:《六类评估检查清单》可细化具体条目,在保证核查实效的前提下兼顾效率,确保合规覆盖无死角。

五、总结:从合规被动应对到主动治理,构建信任资产

2026年网络安全合规的核心竞争力,不在于获取多少份独立测评报告,而在于能否通过一套逻辑、一张底账、一个机制打通六类法定评估,构建自洽可验证、能长期落地的安全治理体系。

某国际化妆品企业违规案已充分警示:体系性合规缺失将严重损害企业品牌信誉。反之,企业若将合规从“被动应对”转化为“主动融入”,将其升维为“信任资产”,即可构建长期发展的“信任基础设施”。

最后,提供三项即刻落地的实操建议,助力企业快速启动协同合规建设:

  1. 未开展资产与数据盘点的企业,立即启动数据分类分级工作:优先梳理核心系统与关键数据,为协同合规奠定基础,避免后续盲目投入;

  2. 正面临多头测评困扰的企业,尝试整合等保与密评的测评机构及入场时间,实现“一次入场、同步测评”,大幅降低时间与成本投入;

  3. 涉及跨境数据传输的企业,立即核对是否触发出境评估门槛:只要涉及100万人以上个人信息或任何重要数据,均需履行申报义务。

关键字:#2026网络安全法修订 #六类法定强制评估 #PIA #密评 #重要数据识别 #数据出境安全评估 #关基检测 #等保测评 #数据分类分级 #企业合规落地 #协同合规 #证据复用

参考法规依据

  • 《中华人民共和国网络安全法》

  • 《中华人民共和国数据安全法》

  • 《中华人民共和国个人信息保护法》

  • 《中华人民共和国密码法》

  • 《关键信息基础设施安全保护条例》

  • 《商用密码管理条例》

  • 《网络数据安全管理条例》

从零开始:MTK ISP调试中的ImagiqSimulator实战指南 本文详细介绍了MTK ISP调试中ImagiqSimulator的实战应用,从环境准备、参数加载到核心模块调整,提供全面的调试流程指南。重点讲解了DM模块参数优化技巧和常见问题解决方案,帮助工程师高效完成ISP调试工作,提升图像处理质量。 阅读详情

相关推荐

大模型备案避坑指南:如何设计符合TC260标准的评估测试题集?

本文深入探讨了如何设计符合TC260标准的大模型评估测试题集,以顺利通过备案。文章从解构标准核心逻辑出发,详细阐述了题集设计的工程化流程、核心原则与常见误区,并提供了模拟真实对抗的高阶测试策略与度量分析方法,旨在帮助企业构建一套能真实反映模型安全水位、有效规避风险的评估体系。

kafka6courier的博客 662

政务大模型通过等保三级+密评双认证的7步通关路径:2026奇点大会官方认证讲师手写笔记曝光

政务大模型如何高效通过等保三级+密评双认证?本文提炼7步通关路径,覆盖需求分析、架构设计到测评整改全周期,适用于省市政务云场景。源自《大模型落地案例集:2026奇点智能大会》官方认证讲师手写笔记,安全合规与落地实效兼备,值得收藏。

DebugLoom的博客 444

On the convergence of FedAvg on non-iid data

On the convergence of FedAvg on non-iid data

Lyn_S的博客 7081

跨境数据红线不能碰:迪奥三项违法曝光,企业如何自救与重建信任?

跨域交换过程中,采用强加密、数据最小化、匿名化/假名化等技术与管理措施,并在 IAM 平台实施精细化访问控制与全流程审计,对数据收集、存储、传输、处理、使用、删除与销毁进行全方位、细粒度的安全管理与监控。通过严格的跨区域身份数据同步/交换机制,上承法律、下接标准,形成“数据目录—分级分域—最小化—留痕审计—处置销毁”的全生命周期治理与问责机制,确保组织职责清晰、流程闭环、风险可控。公安机关指出,本案反映出在全球化业务背景下,企业对数据出境前置义务、用户知情与同意、技术安全措施等方面的薄弱环节,

LUCKYLILIWA的博客 1257

《uni-app 长列表优化:虚拟列表(vue-virtual-scroller)解决 1000+ 数据渲染卡顿》(附虚拟列表封装与多端适配)

本文详细介绍了虚拟列表技术在前端长列表渲染中的优化方案。针对传统v-for渲染导致的性能问题(内存占用高、渲染阻塞、滚动卡顿),提出基于vue-virtual-scroller的虚拟列表解决方案,通过可视区域渲染和DOM复用实现性能突破。文章包含核心原理、组件封装、多端适配及性能对比,并给出常见问题的解决方法。实践表明,该方案可将1000条数据的首次渲染时间从3800ms降至420ms,滚动FPS提升至55帧,显著改善用户体验。

qq_59041750的博客 2107

如何计算 R 中的基尼系数(附示例)

以意大利统计学家Corrado Gini命名,基尼系数是衡量人口收入分配的一种方法。基尼系数的值在 0 到 1 之间,值越高代表收入不平等越大,其中:0代表完全的收入平等(每个人的收入都一样) 1代表完全的收入不平等(一个人拥有所有收入) 您可以在此处找到按国家/地区列出的基尼系数列表。以下示例显示了使用DescTools包中的Gini()函数计算 R 中的基尼系数的两种方法。示例 1:使用个人收入计算基尼系数假设我们有以下 10 个人的年收入列表:收入:5 万美元、5 万美元、7 万美元、7 万美元、7

Mrrunsen的博客 2991

四路 CAN 转 4G 网关

SG‑CAN‑4G‑410 为**四路隔离 CAN 转 4G 工业网关**,把 CAN2.0A/B 报文封装成 TCP/UDP 报文,通过 4G 无线网络实现 CAN 总线远程监控、远程控制。四路 CAN 相互独立;以太网仅用于本地配置,不做业务数据传输;支持移动 / 联通 / 电信 4G 网络。

S2003120416的博客 163

两点调制原理以及RF DAC和PLL SDM两条输入路径理解

特性数据本质原始数字比特流 (0/1)平滑后的预失真波形数据连接对象Σ-Δ调制器 (SDM)的小数输入RF DAC在系统中的角色主调制路径:通过改变PLL分频比产生频率偏移辅助补偿路径:通过RF DAC产生补偿电压,校正PLL失真可否加入延时可以且必须。用于数字时序对齐,对性能无影响。绝对不可以。会导致补偿失配,严重破坏信号频谱。功能目标实现数字域的频率调制确保模拟域的波形和频谱完美因此,在您所描述的这种先进发射机架构中,2-point数据是数字指令,送给SDM;

m0_49540263的博客 604

【计算机网络】断点续传是怎么做到的:从 Range 请求到分片上传的完整机制

断点续传在下载侧靠的是 HTTP 现成的 Range 协议,Content-Range 保证偏移对得上,If-Range 防止文件变更导致的错误拼接;上传侧没有标准,需要自己设计 init/part/complete 三段式交互,核心是让服务端记住“哪些块已经收下”,从而把失败粒度从整个文件降到单个分片。 这套机制可以迁移到任何长耗时操作的设计上。判断方法很简单:先问失败粒度是多少。如果一次操作失败就得从头再来,那它迟早会在生产环境里出问题——传输、批量导入、数据迁移、长事务,都是同一个道理。把大操作切成

2503_94545876的博客 523

PCL点云库入门(第1讲)——PCL库简介和安装(Win10/11+VS2019+PCL 1.12.0)

PCL,全称为,即点云库,是一个专注于2D/3D图像和点云处理的大型开源项目。该项目最初由斯坦福大学的杰出计算机视觉专家Radu博士及其团队开发和维护,经过十余年的发展,目前(2024年12月)已更新至1.14.1版本。PCL点云库集成了众多尖端的点云处理算法,这些算法不仅包括基础的滤波、特征估计、表面重建、配准、模型拟合和分割等,还涵盖了更高级的功能,如点云数据的语义理解、场景解析以及动态环境下的实时处理。这些算法能够对含有噪声的点云数据进行有效过滤,去除异常值;

qq_36812406的博客 1万+

“/usr/lib/wsl/wsl-setup“ failed, exiting

WSL2安装Ubuntu时出现"wsl-setup failed"错误的解决方法 摘要:当Windows用户名包含中文字符时,安装WSL2+Ubuntu会出现"wsl-setup failed"错误。本文提供两种解决方案:1)修改中文用户名(风险较大);2)通过命令手动配置。推荐第二种方法:先使用"wsl -l -v"查看Ubuntu名称,再通过"wsl -d Ubuntu20.04 -e /bin/bash"命令启动WSL2系

猿小白的博客 994

汽车电子标定与测量的核心基石XCP协议

控制逻辑(算法)与标定参数(数据)。如果每次优化参数都要修改源码、重新编译并刷写Flash,整个研发周期的效率将趋近于零。标定(Calibration)技术正是为了解决这一痛点而生。它允许工程师在ECU运行过程中,动态观察内部变量(测量,Measurement),并在不中断运行的前提下实时修改控制变量(标定,Calibration)。在这一领域,XCP(Universal Measurement and Calibration Protocol,通用测量与标定协议)是公认的行业标准与核心基石。

diansandaosilaodanan的博客 377

YOLOv11改进策略【Neck】| ASF-YOLO 注意力尺度序列融合模块改进颈部网络,提高小目标检测精度

ASF-YOLO是一种基于YOLO的新颖框架,结合了空间和尺度特征以实现准确和快速的分割。其中,注意力尺度序列融合模块。

Limiiiing的博客 4389

Linux 服务器性能排查手册(2026):CPU、内存、磁盘IO、网络四大瓶颈定位

iptables 四表五链模型、firewalld zone 信任级别、云安全组与主机防火墙的关系与优先级,避坑改了防火墙把自己挡在服务器外面的翻车事故。

2502_91473995的博客 317

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

SD-WAN 与传统企业组网方式有什么区别?六个维度分析技术差异与适用场景

SD-WAN 与传统组网区别,主要体现在网络管理模式、链路调度能力、可视化水平以及多站点扩展方式上。传统组网技术成熟、架构灵活,对于站点较少、业务简单、网络结构稳定的企业来说,仍然具有较高的实用价值。SD-WAN 则通过软件定义和集中化管理,为多站点网络管理、链路质量监测和业务流量调度提供了另一种技术实现方式。两者并不存在绝对的替代关系。在实际网络建设中,也可以根据不同业务和网络区域采用混合架构。

ESDWAN的博客 793

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

【Linux网络】TCP 服务器并发处理多客户端:从 fork 分发到双重 fork 彻底消灭僵尸进程

拆解 TCP 服务器并发演进链:fork 分发连接、SIGCHLD 循环回收僵尸、双重 fork 交孙进程给 init 收养,并给出模型选型与线上排错对照。

2301_78967866的博客 422

网口ps端--基础知识--调试(1)--deepseek

你现在卡住,是因为这每一层(硬件、驱动、lwIP 协议、IP 地址)中,只要有一层不对,网口就不通。物理层:看灯。灯亮说明线没问题,PHY 没死。MAC 驱动层:看串口打印。有没有打印出Link Speed?如果卡在自协商,说明你的 PHY 驱动还没配好。lwIP 协议层:如果底层通了,IP 也配对了,你调用udp_recv注册了回调函数,当电脑发来 UDP 包时,lwIP 会自动把数据包拆开,送到你的回调函数里。你之前一直在改,就是一直在死磕第 1 层和第 2 层。

AlibabaApple的博客 99

台湾行情数据API接入教程

想用程序获取台股行情,很多人第一步会搜“台股资料 API 推荐”,结果发现选择不少:证交所有免费接口,Yahoo Finance 也能查,券商还有自己的 API。真正写代码时才发现,有的数据只到收盘,有的延迟 20 分钟,有的必须先开户。本文先梳理台湾行情数据的几种获取渠道,再用 Python 从零搭一个可以运行的台股数据脚本:查代码清单、取实时报价和盘口、拉历史K线、做复权、用 WebSocket 接收实时推送,最后结合台积电 ADR 和新台币汇率计算跨市场溢价。

qq_34102871的博客 300

从母钟到子钟:NTP 网络时钟系统架构与软件接口

本文从工程角度简要介绍公共场所的时间同步需求、NTP协议的定位,以及典型LED同步时钟的系统架构与硬件设计,以讯鹏科技4寸与5寸同步时钟为例。

SPZHCS的博客 133

DPVS 报文黑匣子与 Crash 自动拉黑:给转发面装上“飞行记录仪“

谁打挂了我(crash dump)、他之前发了什么(慢路径环)、他还会再来(入口拉黑)。设计上我们始终坚持两条原则:记录与决策分离(黑匣子永远只说不做),以及误伤成本优先于漏放成本(三道闸门全部通过才拉黑,expire 到期自动解封)。性能上,全量快路径摘要 + 入口查表的综合开销低于 1.3%,在 FIP 网关的流量水位下不可感知。飞行记录仪的价值不在于飞机正常飞行的时候,而在于它让每一次事故都变成一次改进。对转发面来说,同样如此。

zyun360的博客 211

HTTP、SSE、WebSocket、Socket.IO:实时通信方案深度对比与选型指南

HTTP 是基础,是整个 Web 的底座;SSE 是单向推送的轻量最优解;WebSocket 是高性能双向实时通信的底层标准;Socket.IO 是一套降低开发门槛、抹平环境差异的上层框架。技术选型永远不是“哪个技术更酷”,而是匹配业务的实时性、交互方向、网络环境、团队维护成本。简单需求优先轻方案,复杂双向实时再上 WebSocket;如果追求快速落地、兼容各种奇葩网络,Socket.IO 是很好的选择。

changshuaihua001的博客 342

计算机毕业论文系统测试怎么写:从测试用例设计到对比实验,让“工作量“看得见

本文系统阐述计算机毕业论文中“系统测试”章节的撰写方法,涵盖功能测试用例设计(等价类、边界值、判定表)、性能测试压测方案与关键指标(平均响应时间、P99、吞吐量)、对比实验设计原则及评价指标选取。强调通过量化数据、阶梯加压曲线、瓶颈定位与多维度对比,真实展现研究工作量与技术深度,提供可直接套用的测试用例表与实验方案模板,助力论文脱颖而出。

wuwangzhiduoshao的博客 300

Linux网络编程:TCP多线程远程命令执行与线程池改造

前面已经实现了 TCP Echo Server,并且通过多进程和多线程解决了多个客户端连接的问题。不过目前服务器的业务还是比较简单,客户端发送什么,服务器就返回什么。这次在原来的多线程服务器上继续做一些改动,实现一个简单的远程命令执行功能。这次主要学习了两个内容。第一个是多线程远程命令执行。通过 Command 类封装命令的接收、检查、执行和结果返回,并使用 set 对允许执行的命令进行限制。第二个是线程池版本的 TCP Echo Server。通过和std::bind。

2501_93388101的博客 360

23 网络性能与 QoS:带宽、时延、吞吐计算与保障机制

带宽是上限、不是实际速度;时延由传输、传播、处理、排队四段组成。一道题让你算端到端时延和吞吐,关键是先找到瓶颈在哪一跳。QoS 靠分类、标记、队列、调度四步保障,配一张瓶颈定位+容量规划图,再跟 3 道真题。

weixin_46316564的博客 209

python如何编通讯程序

通讯程序需要处理IP地址和端口。IP地址用于标识网络上的设备,端口用于标识设备上的服务。编写通讯程序时,需要选择合适的端口号并确保它不与其他服务冲突。此外

2601_96798011的博客 177

五个压测工具简介

本文对比五款主流性能测试工具:JMeter(开源全能,适合接口与复杂业务压测)、sysbench(数据库基准调优标杆,轻量高效)、ab(极简HTTP压测,快速摸底)、LoadRunner(商业企业级,支持复杂场景与特殊协议)、mysqlslap(MySQL内置,快速验证并发能力)。各具优势,适用于不同场景,开发者可根据需求选择。

呆萌很的博客 181

reqrio协议指纹库ja3 ja4

HTTP 层的行为参数看起来琐碎,但每一条都是可比对的信号:Header 的名称大小写与排列顺序、Cookie 的存储与携带策略、重定向的跟随层数与跨域处理、压缩算法的支持范围(gzip、Deflate、Brotli、Zstd)、请求体的编码方式(表单、JSON、文本、二进制、Base64、十六进制、URL 编码)。更进一步的是流式模型——把 HTTP/1.1、HTTP/2、HTTP/3 的处理统一成同一种“流”,可以同时发出多个请求,再按需接收响应,这对需要精细控制时序的采集场景很有价值。

2603_96485347的博客 269
上一篇: 政府采购招标文件唯一性参数撰写指南:合规避坑+实操模板
下一篇: 招标文件参数没写错,却栽在虚假响应上?全周期验证机制才是关键
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

军哥数字化安全

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
