恶意刷接口?8个方法帮你破除!!【送源码】

Claude Code源码不存在?手搭TypeScript版本地代码助手 大模型工具链并非传统开源软件,其核心能力依托于闭源模型服务与标准化API接口。理解‘模型即服务(MaaS)’架构原理,是识别虚假源码泄露、规避钓鱼包和恶意镜像的关键前提。TypeScript作为主流前端工程语言,配合VS Code扩展生态与Anthropic官方SDK,可构建安全、可控、可审计的本地化AI编程工作流。该方案不依赖未验证NPM包,绕过PowerShell策略陷阱,支持项目上下文感知与Source Map隐私保护,适用于真实开发场景中的实时代码生成、补全与重构任务。 阅读详情

在面试时,经常会被问一个问题:如何防止别人恶意刷接口?

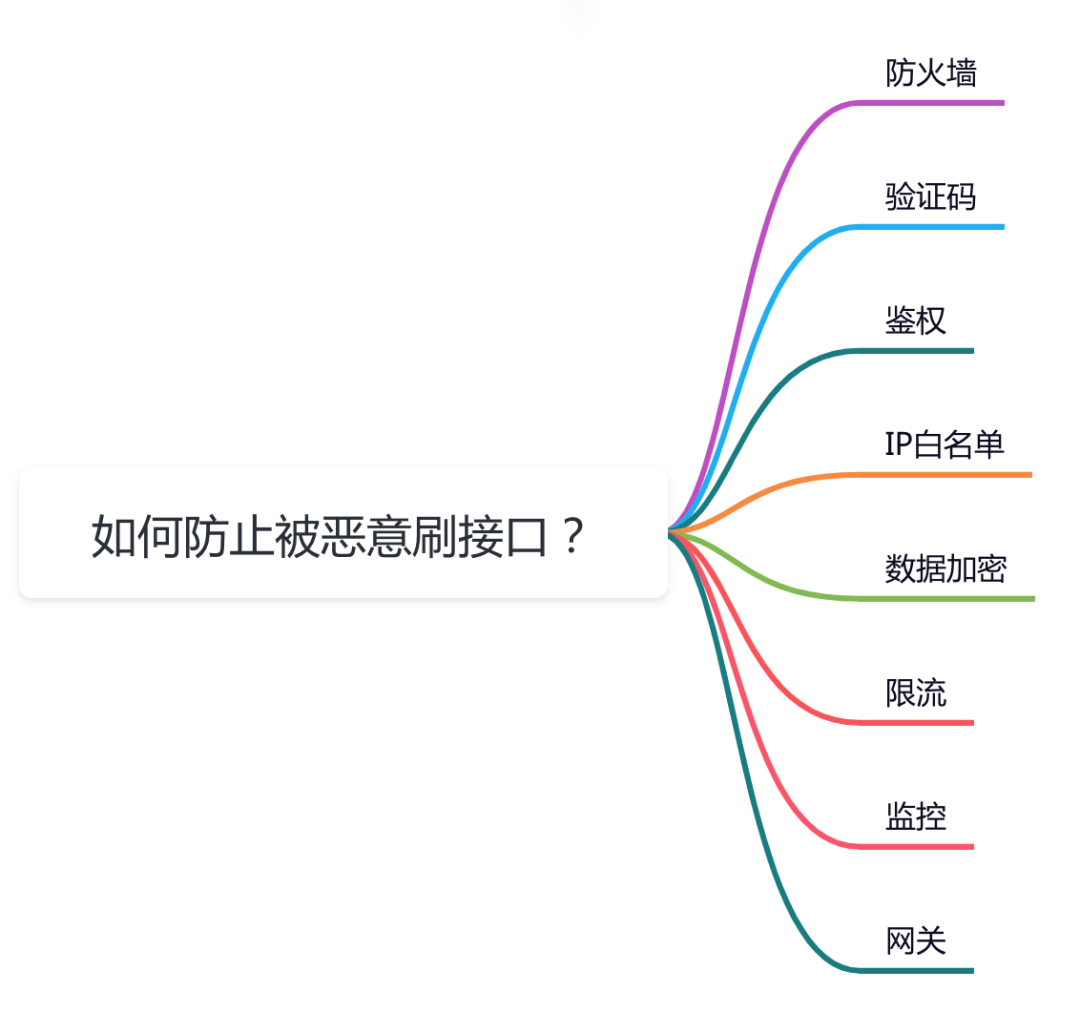
这是一个非常有意思的问题,防范措施挺多的。今天这篇文章专门跟大家一起聊聊,希望对你会有所帮助。
图片

1、防火墙

防火墙是网络安全中最基本的安全设备之一,主要用于防止未经授权的网络访问和攻击。

防火墙可以防止的攻击行为包括:

  • 无效数据包:防火墙可以识别和过滤掉无效的数据包,如错误的 IP 地址、伪造的数据包和无法识别的协议等。

  • DOS 和 DDOS 攻击:防火墙可以使用不同的技术来检测和阻止 DOS 和 DDOS 攻击,如阻止大量 TCP/UDP 连接、IP 地址过滤和流量限制等。

  • 病毒和蠕虫攻击:防火墙可以使用特定的病毒和蠕虫检测技术,如签名检测、行为检测、模式识别等,来防止这些恶意软件的传播。

  • 网络钓鱼和欺骗攻击:防火墙可以检测和防止网络钓鱼和欺骗攻击,如防止虚假登录页面和欺骗的网站等。

  • 恶意流量攻击:防火墙可以检测和防止恶意流量攻击,如过滤掉带有恶意载荷的数据包和防止被黑客利用的端口。

  • 网络侦察攻击:防火墙可以使用一些技术来防止网络侦察攻击,如防止扫描、端口扫描和漏洞利用等。

防火墙主要用于过滤和控制网络流量,以保护网络安全。

2、验证码

对于一些非常重要的接口,在做接口设计的时候,要考虑恶意用户刷接口的情况。

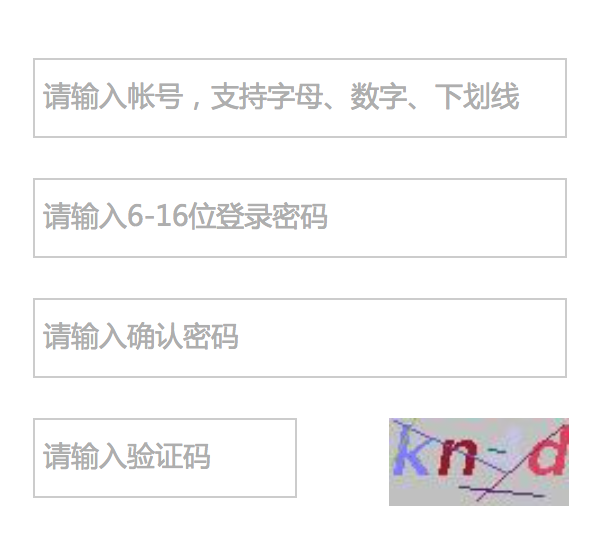
最早的用户注册接口,是需要用图形验证码校验的,比如下面这样的:
图片

用户只需要输入:账号名称、密码和验证码即可,完成注册。

其中账号名称作为用户的唯一标识。

但有些图形验证码比较简单,很容易被一些暴力破解工具破解。

由此,要给图形验证码增加难道,增加一些干扰项,增加暴力破解工具的难道。

但有个问题是:如果图形验证码太复杂了,会对正常用户使用造成一点的困扰,增加了用户注册的成本,让用户注册功能的效果会大打折扣。

因此,仅靠图形验证码,防止用户注册接口被刷,难道太大了。

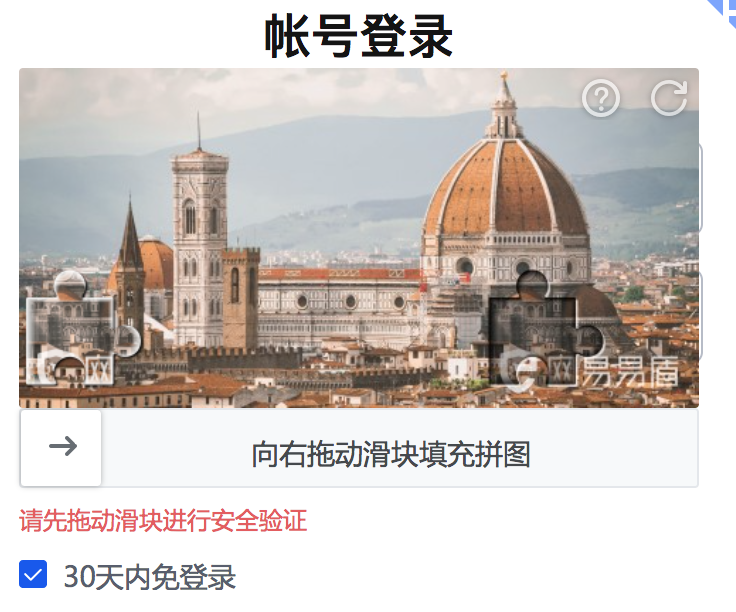
后来,又出现了一种移动滑块形式的图形验证方式,安全性更高。
图片

此外,使用验证码比较多的地方是发手机短信的功能。

发手机短信的功能,一般是购买的云服务厂商的短信服务,按次收费,比如:发一条短信 0.1 元。

如果发送短信的接口,不做限制,被用户恶意调用,可能会产生非常昂贵的费用。

3、鉴权

对于有些查看对外的API接口,需要用户登录之后,才能访问。

这种情况就需要校验登录了。

可以从当前用户上下文中获取用户信息,校验用户是否登录。

如果用户登录了,当前用户上下文中该用户的信息不为空。

否则,如果用户没登录,则当前用户上下文中该用户的信息为空。

对于有些重要的接口,比如订单审核接口,只有拥有订单审核权限的运营账号,才有权限访问该接口。

我们需要对该接口做功能权限控制。

可以自定义一个权限注解,在注解上可以添加权限点。

在网关层有个拦截器,会根据当前请求的用户的权限,去跟请求的接口的权限做匹配,只有匹配上次允许访问该接口。

4. IP 白名单

对于有些非常重要的基础性的接口,比如:会员系统的开通会员接口,业务系统可能会调用该接口开通会员。

会员系统为了安全性考虑,在设计开通会员接口的时候,可能会加一个ip白名单,对非法的服务器请求进行拦截。

这个 IP 白名单前期可以做成一个 Apollo 配置,可以动态生效。

如果后期 IP 数量多了的话,可以直接保存到数据库。

只有 IP 在白名单中的那些服务器,才允许调用开通会员接口。

这样即使开通会员接口地址和请求参数被泄露了,调用者的 IP 不在白名单上,请求开通会员接口会直接失败。

除非调用者登录到了某一个白名单 IP 的对应的服务器,这种情况极少,因为一般运维会设置对访问器访问的防火墙。

当然如果用了 Fegin 这种走内部域名的方式访问接口,可以不用设置ip白名单,内部域名只有在公司的内部服务器之间访问,外面的用户根本访问不了。

但对于一些第三方平台的接口,他们更多的是通过设置 IP 白名单的方式保证接口的安全性。

5、数据加密

以前很多接口使用的是HTTP(HyperText Transport Protocol,即超文本传输协议)协议,它用于传输客户端和服务器端的数据。

虽说 HTTP 使用很简单也很方便,但却存在以下 3 个致命问题:

  • 使用明文通讯,内容容易被窃听。

  • 不验证通讯方的真实身份,容易遭到伪装。

  • 无法证明报文的完整性,报文很容易被篡改。

为了解决 HTTP 协议的这些问题,出现了HTTPS 协议。

HTTPS 协议是在 HTTP 协议的基础上,添加了加密机制:

  • SSL:它是 Secure Socket Layer 的缩写, 表示安全套接层。

  • TLS:它是 Transport Layer Security 的缩写,表示传输层安全。HTTPS = HTTP + 加密 + 认证 + 完整性保护。

为了安全性考虑,我们的接口如果能使用 HTTPS 协议,尽量少使用 HTTP 协议。

如果你访问过一些大厂的网站,会发现他们提供的接口,都是使用的 HTTPS 协议。

6、限流

之前提到的发送短信接口,只校验验证码还不够,还需要对用户请求做限流。

从页面上的验证码,只能限制当前页面的不能重复发短信,但如果用户刷新了页面,也可以重新发短信。

因此非常有必要在服务端,即:发送短信接口做限制。

我们可以增加一张短信发送表。

该表包含:id、短信类型、短信内容、手机号、发送时间等字段。
图片

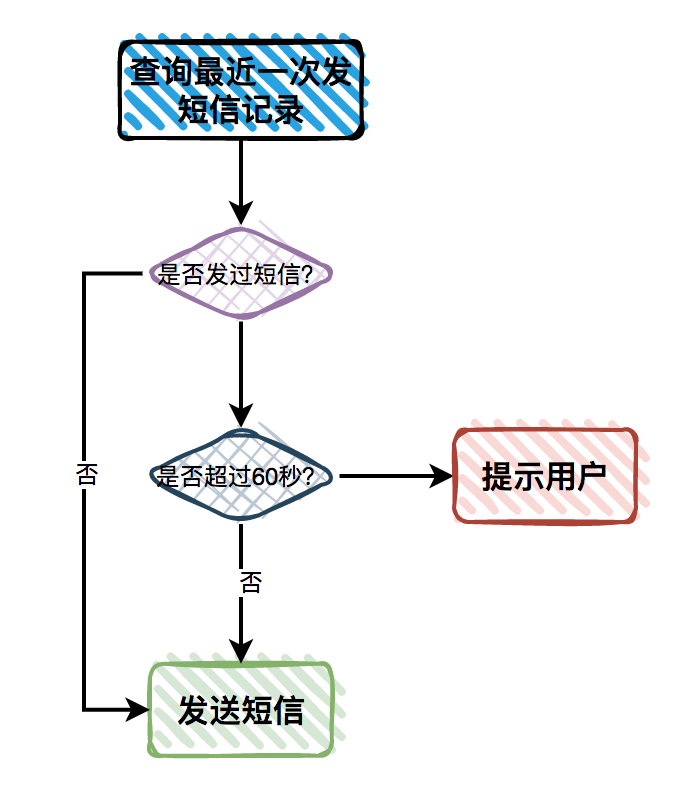
有用户发送短信请求过来时:

先查询该手机号最近一次发送短信的记录 如果没有发送过,则发送短信。如果该手机号已经发送过短信,但发送时间跟当前时间比超过了 60 秒,则重新发送一条新的短信。如果发送时间跟当前时间比不超过 60 秒,则直接提示用户操作太频繁,请稍后重试。这样就能非常有效的防止恶意用户刷短信的行为。

但还是有漏洞。

比如:用户知道在 60 秒以内,是没法重复发短信的。他有个程序,刚好每隔 60 秒发一条短信。

这样 1 个手机号在一天内可以发:60*24 = 1440 条短信。

如果他有 100 个手机号,那么一天也可以刷你很多条短信。

由此,还需要限制每天同一个手机号可以发的短信次数。

其实可以用 Redis 来做。

用户发短信之后,在 Redis 中保存一条记录,key 是手机号,value 是发短信的次数,过期时间是 24 小时。

这样在发送短信之前,要先查询一下,当天发送短信的次数是否超过10次(假设同一个手机号一天最多允许发 10 条短信)。

如果超过 10 次,则直接提示用户操作太频繁,请稍后重试。

如果没超过 10 次,则发送短信,并且把 Redis 中该手机号对应的 value 加 1。

短信发送接口完整的校验流程如下:

图片

7、监控

为了防止被别人恶意刷接口,对接口的调用情况进行监控,是非常有必要的。

我们的程序中可以将用户的请求记录,打印到相关日志中。

然后有专门的程序,统计用户接口的调用情况,如果发现有突增的流量,会自动发短信或者邮件提醒。

有了监控之后,我们可以及时发现异常的用户请求。

后面可以进行人工干预处理。

8、网关

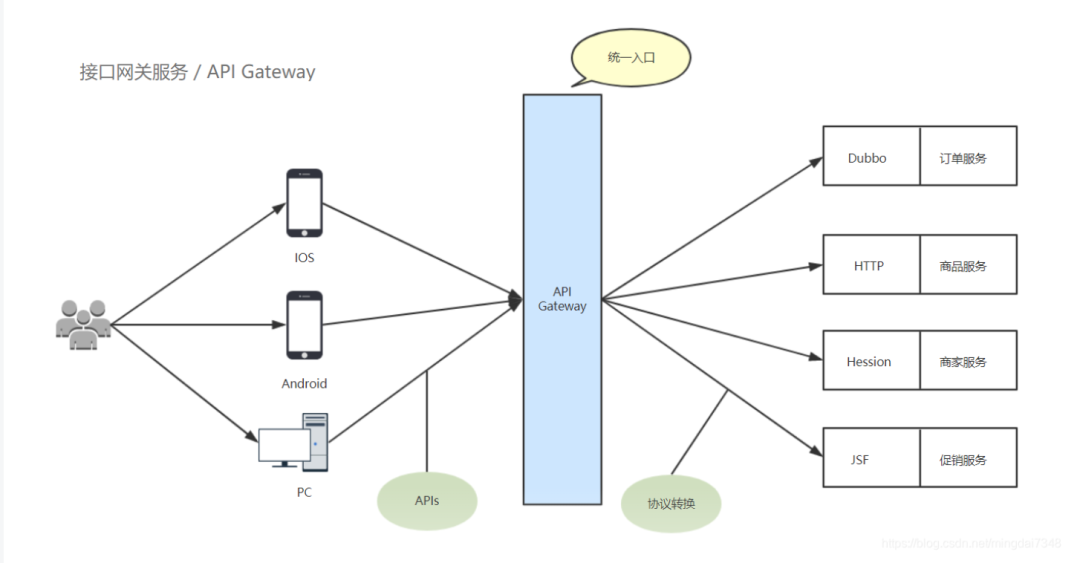
为了保证我们接口的安全性,可以提供统一的 API 网关,它可以实现过滤、鉴权、限流等功能。

用户请求我们的 API 接口时,需要先经过 API 网关,它转发请求到具体的 API 接口。
图片

有了 API 网关层,可以保护 API 接口。

- EOF -

 今天给大家分享一套基于Springboot+Vue的停车场管理系统源码,在实际项目中可以直接复用。(免费提供,文末自取)

一、系统运行图

1、登陆页面

2、车位管理

3、车辆进出管理

二、系统搭建视频教程


源码免费领取方式

扫码后台回复  停车场
程序员成长契约:从编码到技术主权的三层跃迁 在软件工程实践中,‘程序员’不仅是写代码的角色,更是系统可靠性、业务可维护性与技术决策伦理的共同承担者。理解.NET运行时底层机制(如async/await状态机、ThreadPool调度、GC行为)是构建高可信度系统的前提;掌握源码级溯源能力与跨栈穿透分析方法,则能突破框架黑盒依赖,实现真正可控的技术选型。这种深度能力支撑起‘技术主权’——即对系统行为可解释、可验证、可演进的掌控力。它广泛应用于金融交易、政务云、电商秒杀等强一致性与高可用场景,并为中级开发者提供从‘能干活’到‘懂设计、敢决策’的职业升级路 阅读详情

相关推荐

PDB文件:.NET符号调试的唯一身份证与全链路管理指南

PDB(Program Database)是.NET二进制与源码之间的核心符号映射机制,本质为IL指令地址与源文件行号、变量名、方法签名的精确双向索引。其不可伪造性源于编译时生成的GUID+Age双重校验机制,该标识由时间戳、路径哈希、JIT状态等动态因素决定,确保‘一次构建、终身匹配’。技术价值在于支撑实时调试、崩溃诊断(如dotnet-dump)、调用栈还原等关键能力,广泛应用于金融、电商等高稳定性系统线上问题定位。本文深入解析PDB生成原理、CI/CD归档实践、Source Link集成及符号服务器部

didi9310的博客 559

接口如何防止被刷,教你有效的8种方法

现在越来越多的应用程序和服务都提供了API接口,使得开发人员可以方便地与这些应用程序和服务进行交互。但是,由于API接口是公开的,因此很容易被黑客利用,对系统造成损害。为了确保API接口的安全性,我们需要采取一些措施,例如使用签名机制和限流机制来增强接口的安全性。在本文中,我们将介绍如何使用PHP实现这些措施,并防止API接口被恶意刷。

m0_66326520的博客 4489

Nginx + Let‘s Encrypt + Docker Compose 构建安全 Node.js 生产环境

HTTPS 是现代 Web 服务的基础安全要求,其核心在于 TLS 终结、证书自动化与反向代理协同;Nginx 不仅承担 SSL 卸载和请求转发,更提供静态资源高效分发、连接缓冲、安全头注入与请求限流等关键能力;Let’s Encrypt 通过 ACME 协议实现证书的全自动申请与续期,消除人工运维风险;Docker Compose 则将 Nginx、Node.js 应用与 Certbot 编排为职责清晰、网络隔离、健康自检的服务单元——三者结合,构成轻量、可靠、可复现的云原生 Node.js 生产部署范式

weixin_34413802的博客 298

postman批量刷接口

postman批量跑接口 世界上本来没有bug的,代码写多了就有了 最近在处理线上的一批数据,多线程跑的接口,每次跑完发现会有遗漏那么几个数据没有处理[・ヘ・?],就我也觉得挺奇怪的,我不想找原因。。。直接解决掉这些该死的遗漏数据就完事了 那么问题来了。。。你说你遗漏一两个数据就算了,你漏了几百个,我调用几百次接口我疯了嘛??? 我总不能用按键精灵吧? 我们这么高级的程序媛对不对~我们至少得用剖斯特慢啊!! 上道具!!! 你正常调用的方式你自己先搞清楚 假设我们就是要用POST方法调用这个接口http

xiaokita的博客 1408

Claude Mythos如何实现AI驱动的自动化漏洞挖掘与利用

AI安全正从辅助分析迈向自主攻防,其核心是大模型对软件逻辑的深度理解与目标导向推理能力。基于代码语义解析、多层上下文建模和强化学习驱动的漏洞发现范式,现代AI已能完成从源码审计、PoC生成到权限提升的全链路闭环。这种能力并非依赖参数规模堆砌,而是源于训练数据质量、工具调用架构与状态化推理机制的协同进化。在SWE-bench Pro、CyberGym等真实攻击场景基准上取得突破性表现,标志着AI安全代理正式进入可部署、可验证、可复现的工程化阶段。Claude Mythos Preview正是这一代际跃迁的典型

weixin_30682415的博客 485

Codex CLI Skills实战指南:从本地命令行到智能开发代理

Skills 是大模型本地化开发工具中实现‘可执行智能’的核心抽象,它将文件读写、Git 操作、Shell 执行等工程动作封装为带输入/输出契约的可编程接口,弥补了纯语言模型在确定性、安全性与环境感知上的根本缺陷。相比泛化的AI编码助手,Codex CLI 的 Skills 机制通过分层设计(基础交互层、工程环境层、领域增强层)和可组合调用,支撑起PR生成、错误诊断等端到端工作流。本文聚焦中高级开发者真实场景,详解 Skills 的选型逻辑、跨平台安装配置、高频报错排查及 Superpower 编排方法,助

ithome 474

接口如何防刷

为什么会有人要刷接口?1、牟利黄牛在 12306 网上抢票再倒卖。2、恶意攻击竞争对手如短信接口被请求一次,会触发几分钱的运营商费用,当量级大了也很可观。3、压测用 apache ben...

weixin_43964148的博客 3715

泛型性能真相:从汇编指令看.NET JIT优化本质

泛型是.NET核心特性,其性能常被误解为因类型参数化而引入额外开销。实际上,.NET通过JIT单态化为每个具体类型生成专用代码,避免了运行时类型擦除与动态分发。关键技术价值在于消除装箱/拆箱、保障内存布局一致性,并实现指令级零开销抽象。典型应用场景包括高频集合访问(如List<T>.get_Item)、低延迟服务及GC敏感系统。本文基于真实x64汇编对比,揭示MyList<object>与MyArrayList在JIT输出中指令序列完全一致——印证泛型性能无损的本质,直击开发者对‘语法糖拖慢执行’的普遍误判

世范水晶 547

优雅的接口防刷处理方案

以前其实对注解 + 反射其实有点不太懂干嘛用的,而从之前的数据报表导出,再到基本权限控制实现,最后到今天的【接口防刷】一点点来进步去补充自己的知识点,而且,感觉写博客真的是件挺有意义的事情,它会让你去更深入的了解某个点,并且知识是相关联的,探索的过程中会牵扯到其他别的知识点,就像之前的写的【单例模式】实现,一开始就了解到懒汉式,饿汉式。嗯,现在看起来,可以针对每个要进行防刷处理的接口进行针对性自定义多长时间内的最大访问次数,以及禁用时长,哪个接口需要,就直接+在那个接口方法出即可。

竹林幽深 286

Apache Traffic Server在Ubuntu 14.04上的反向代理实战

反向代理是现代Web架构中实现负载均衡、SSL终止与缓存加速的核心技术。其底层原理涉及HTTP请求解析、流量重定向、缓存策略控制及TLS协议处理等关键环节。技术价值在于解耦前后端、提升响应性能并增强系统可观测性,广泛应用于老旧系统现代化改造、医疗/政务等强合规场景的边缘接入层。Apache Traffic Server凭借基于状态机的Remap引擎和精细到Header字段级的cache key控制能力,在Ubuntu 14.04等受限环境中仍能提供接近CDN边缘节点的调度精度与稳定性。

weixin_33938733的博客 776

Windows10内核逆向-2-KiSystemCall64的调用流程剖析

本文深入剖析了Windows 10 x64系统中KiSystemCall64函数的完整调用流程。从用户态触发syscall指令开始,详细讲解了如何通过swapgs切换内核栈、构建KTRAP_FRAME陷阱帧、进行SMAP/CFG等安全检查,到最终通过SSDT寻址并执行目标系统服务的全过程,揭示了系统调用从Ring 3到Ring 0切换的核心机制与安全设计。

weixin_29209805的博客 83

接口的安全性测试,应该从哪些方面入手?

Hi,大家好。我们在开展接口测试时也需要关注安全测试,例如敏感信息是否加密、必要参数是否进行校验。今天就给大家介绍接口安全性测试应该如何开展,文末附年终总结模板,需要年末汇报的童鞋们,走过路过不要错过。

软件自动化测试技术交流、资源分享 3458

【feature_column处理】- indicator_column(指示列)和embedding_column(嵌入列)

1. 开胃菜 我们先来了解一下tf.feature_column.input_layer def input_layer(features, feature_columns, weight_collections=None, trainable=True, cols_to_vars=None, cols_to_output_tensors=None)

DataAlgo 1488

Python数据结构实战:从源码到生产级调优

数据结构是程序性能的底层基石,其选择与使用直接影响内存占用、CPU缓存效率、GC压力与并发稳定性。理解动态数组扩容律、哈希表开放寻址机制、堆的惰性删除等原理,才能突破‘理论复杂度’陷阱,在真实业务中规避列表扩容抖动、字典内存膨胀、heapq无法删任意元素等高频问题。本文聚焦Python内置结构(list/dict/heapq)在千万级QPS、实时秒杀、日志聚合等典型场景中的行为差异与调优路径,结合CPython源码剖析、压测数据对比和线上救火案例,揭示从`my_list = []`执行那一刻起,解释器内部发

weixin_30697239的博客 404

[Windows] 发票识别工具。支持xml、pdf、ofd文件。

发票识别是财务自动化中的关键环节,支持多种格式(XML、PDF、OFD)的识别工具能显著提升工作效率。以下介绍基于Windows平台开发此类工具的技术方案。发票识别是财务自动化中的关键环节,支持多种格式(XML、PDF、OFD)的识别工具能显著提升工作效率。以下介绍基于Windows平台开发此类工具的技术方案。

pZC_dqux的博客 668

Steger算法(Line_Gauss)-光条中心线提取(基于Hessian矩阵)

Steger算法(Line_Gauss)-光条中心线提取(基于Hessian矩阵)算法背景介绍Hessian 矩阵与泰勒多项式关于求t导数与中心点、亚像素点高斯函数作用文献 算法背景介绍 在线结构光视觉传感器中,由线激光器发射出的线结构光,在本质上为一个连续且具有一定厚度的空间光平面,而在目标表面上所形成的具有一定宽度的光条特征,即为该光平面与目标表面相交而成的交线。在该空间光平面的厚度方向上,光强近似服从高斯分布,因而在摄像机采集到的光条图像中,在沿着光条宽度的方向或光条的法线方向上,其灰度也会呈现出类似

jiangxing11的博客 1万+

GPT-4的1.8万亿参数与2%激活率真相解析

大语言模型中的稀疏激活(Sparse Activation)是一种通过条件计算动态调用子模块的关键技术,其核心原理在于MoE(Mixture of Experts)架构下路由器按需选择专家,实现参数总量与实际计算量的解耦。这种设计显著降低推理时的显存带宽压力和FLOPs消耗,提升模型扩展性与部署效率,广泛应用于高并发API服务、长上下文推理及多领域任务协同等场景。本文结合GPT-4公开线索与开源MoE模型实测,深入剖析‘1.8万亿参数’的分片存储本质与‘2% per token’的统计均值成因,揭示稀疏激活

weixin_34194359的博客 322

Multisim 14.0元件库下载完整指南:从安装到配置

详细介绍Multisim 14.0版本的元件库下载方法,涵盖安装步骤与后续配置流程,帮助用户快速搭建仿真环境。内容覆盖常见问题及解决方案,让multisim元件库下载更高效、稳定。

weixin_34511754的博客 1937

深入解析Go语言strconv.ParseInt的bitSize参数:为何它不仅仅是类型指定

本文深入解析了Go语言strconv.ParseInt函数中bitSize参数的核心作用,纠正了其仅为“类型指定”的常见误解。通过源码分析和实战案例,揭示了bitSize作为“解析约束器”的本质,它从解析伊始就设定数值边界,是实现安全解析和性能优化的关键。正确使用该参数能有效防御整型溢出与资源耗尽攻击,是处理外部输入的重要安全阀。

7h6j5k4l3的博客 692

问答式AI vs 智能体(Agent):它们有什么不同?

你肯定用过 ChatGPT 或文心一言——问它一个问题,它给你一个答案。AI Agent(AI智能体)。很多人搞不清楚:它们不都是"AI"吗?有什么区别?这篇文章用一个最简单的类比,彻底讲清楚这两者的本质差异。框架特点适合人群AutoGPT完全自主执行任务,链式思考开发者MetaGPT模拟团队协作,多角色分工开发者LangChain最流行的Agent开发框架开发者Dify可视化无代码搭建Agent非技术用户Coze(扣子)字节跳动出品,国内最易用普通用户WorkBuddy。

Johnny2004的专栏 449

学Simulink——基于高渗透率可再生能源微电网的逆变器系统场景实例:含高比例逆变型电源的微电网暂态稳定性分析

本文详细介绍了基于MATLAB/Simulink的高渗透率可再生能源微电网建模方法,重点分析含高比例逆变型电源的微电网暂态稳定性问题。通过构建包含光伏、风电、逆变器和电网等模块的系统模型,展示了从项目创建、模块搭建到控制策略实现的完整过程。文章特别提供了逆变器PQ控制算法和故障处理逻辑的代码示例,并介绍了仿真参数设置与结果分析方法。该模型能有效评估微电网在故障条件下的动态响应特性,为优化逆变器控制策略提供依据,对现代智能电网研究具有重要意义。

xiaoheshang_123的博客 141

5步AI编程方法:提升代码首次运行成功率的提示工程协议

AI辅助编程的核心挑战并非模型能力不足,而是人类需求与大语言模型(LLM)之间的语义失真——即‘意图表达模糊’与‘确定性缺失’。这源于自然语言中隐含的上下文、未声明的约束和边界条件难以被LLM稳定解析。Prompt Engineering作为关键桥梁,需从描述性指令升级为结构化契约;而Code Generation Reliability则依赖可验证的输入-输出规范与闭环验证机制。本文提出的5步法,本质是面向工程落地的AI Coding Method:通过上下文锚定、意图解构、约束形式化、输出模式定义与验证

weixin_30784501的博客 406

21天学会基于 Linux 的 NPU 固件开发--12.3 如何参与 Linux 内核 NPU 子系统开发

从修复一个简单的文档拼写错误开始,或者为现有的开源 NPU 驱动(如 Sophgo, StarFive, Etinix 等厂商已上游化的驱动)添加一个缺失的 IOCTL 支持或优化一个算子,都是伟大的第一步。在 2026 年的 Linux Kernel (v6.12+) 中,NPU 驱动不再是孤立的字符设备,而是深度集成在 DRM 和 DMA-BUF 生态中,实现了与 GPU 类似的资源管理和调度能力。内核驱动必须提供清晰的 UAPI (User API),通常定义在。Step 4: 合并 (Merge)

amy_mhd的博客 68

ESP32-S3上部署SLM:8美元开发板跑小型语言模型实战

在嵌入式AI与TinyML快速发展的今天,小型语言模型(SLM)正成为边缘设备实现本地智能的关键技术。与依赖云端的大语言模型不同,SLM通过精简结构和量化技术,将参数量压缩至百万级甚至更小,从而让单片机也能承担自然语言处理任务。其核心原理在于训练与推理分离:在PC端完成模型训练和int8量化,再借助TFLite Micro等推理框架部署到带有PSRAM的MCU上。ESP32-S3凭借双核240MHz处理器、8MB PSRAM和内置Wi-Fi/BLE,成为运行SLM的高性价比平台。这种方案适用于离线语音指令识

weixin_33947521的博客 376

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

JDK系列16:一文彻底弄懂双亲委派与打破委派原理|自定义类加载器实战(面试 / 生产通用)

本文深度剖析JVM双亲委派模型,从四大类加载器层级结构、委派流程到JDK源码解析,揭示其安全机制与类隔离原理。针对生产场景中需要打破委派的需求(如Tomcat多应用隔离、JDBC SPI扩展),详细讲解自定义类加载器的实现方法,强调重写loadClass()而非findClass()才能彻底打破委派。最后提供手写实战代码,演示如何优先自加载类实现热部署与模块化支持,为框架开发提供核心解决方案。全文融合原理、面试考点与生产实践,助开发者深入理解JVM类加载机制。

深耕 Java 后端与企业级软件架构设计,专注微服务、分布式系统、大模型 AI 应用架构落地。 212

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

CVE-2026-60004 Gitea RCE实战:漏洞复现、IOC检测、入侵排查与修复加固全教程

这不是单一的参数过滤不严问题,是业务接口逻辑缺陷 + Git原生机制滥用 + 权限管控缺失三重问题叠加导致的高危漏洞。Gitea官方修复的核心思路,就是将临时裸仓库改为非裸仓库,直接阻断hook脚本写入路径,从底层封死利用入口。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 915

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

上一篇: 颜值顶级!!7款最Linux 发行版【送源码】
下一篇: 低成本,高效率解法:跨平台开发框架!!
架构文摘JGWZ
博客等级 码龄5年 8808粉丝 345原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值