2026零基础入门学网络安全(详细),看这篇就够了_网安学习

VMware Workstation Pro必备技巧:5分钟搞定Ubuntu虚拟机磁盘瘦身(附常见错误解决) 本文详细介绍了如何为VMware Workstation Pro中的Ubuntu虚拟机进行磁盘瘦身,解决.vmdk文件只增不减的问题。通过清理系统垃圾、使用零填充空闲空间,并利用vmware-toolbox-cmd或vmware-vdiskmanager工具进行压缩,可有效回收被无效占用的磁盘空间。文章还提供了常见错误解决方案和预防性维护建议,帮助用户高效管理虚拟机存储。 阅读详情

目录

1. 概述与核心概念

1.1 什么是网络安全

网络安全(Cyber Security)是指通过技术、管理和物理手段,保护网络系统的硬件、软件及其承载的数据免受偶然或恶意的破坏、篡改及泄露。其核心目标是确保系统能够持续、可靠、无间断地提供正常服务。

1.2 信息系统(Information System)定义

信息系统是一个由计算机硬件、网络通信设备、系统软件、数据资源、终端用户以及规章制度共同组成的人机一体化系统,旨在高效处理、传输和存储业务信息流。

1.3 安全三要素(CIA 三元组)及扩展

信息安全的核心建立在 CIA 三元组之上,并根据现代安全需求进行了多维度扩展:

要素维度核心定义典型反面案例
机密性 (Confidentiality)确保敏感数据仅对授权用户开放,防止越权访问或泄露。数据库遭窃取并拖库。
完整性 (Integrity)保证信息在存储和传输中不被未授权地篡改、伪造或删除。遭遇恶意删库、篡改交易金额。
可用性 (Availability)确保获授权的用户在需要时能够及时、稳定地访问资源。遭遇 DDoS 攻击导致服务器宕机。

延伸安全属性:

  • 不可否认性(抗抵赖): 确保行为主体无法否认其执行过的操作(如数字签名防赖账)。

  • 可控性: 对网络信息的流向、内容及使用方式具备全权掌控力。

  • 其他要素: 真实性(Authentication)、时效性、合规性、可靠性及隐私保护。

1.4 全域“大安全”:网络空间安全

现代网络安全已不仅局限于计算机防毒,而是融入了“大安全”时代。它直接对接到国家安全、关键城市基础设施、经济命脉、社会稳定、工业生产以及公民个人的人身与财产安全。

1.5 战略高度:国家网络空间安全

网络空间(Cyberspace)已成为继陆、海、空、天之后的第五大主权疆域。维护网络空间主权已正式上升为国家核心战略。

1.6 网络空间的核心聚焦维度
  1. 多维域融合: 涵盖网络空间域、物理实体域以及人类社会域。

  2. 多手段并举: 依赖法律、政策、技术、管理、产业与教育的协同发展。

  3. 全生命周期: 安全防护必须贯穿信息系统从规划、开发、运维到消亡的始末。

1.7 网络安全生命周期管理流程

一个标准的安全风险管理闭环通常包含以下八个阶段:

[1. 明确资产对象] ➔ [2. 评估资产价值] ➔ [3. 辨识安全威胁] ➔ [4. 分析脆弱性(漏洞)] 
                                                                  ↓
[8. 持续运维与配置] ➔ [7. 落地防护措施] ➔ [6. 制定防范体系] ➔ [5. 确立风险等级]

![](https://i-blog.csdnimg.cn/direct/f6bb8e2bfd6b4365859656cb2c4ad5b0.jpeg### 2. 核心网络安全术语表

2.1 角色划分
  • 黑客(Hacker): 擅长计算机与网络技术,但常指代利用技术漏洞进行非法窃密或破坏的群体。

  • 白帽子(White Hat): 站在正义立场的安全专家,通过发现并协助企业修复漏洞来消除隐患。

  • 红帽黑客(Red Hat): 带有强烈正义感与爱国情怀的技术群体,专注于维护国家网络安全并反制外来威胁。

  • 脚本小子(Script Kiddie): 缺乏深厚技术底层,仅依赖现成工具或他人代码进行盲目攻击的初学者。

2.2 漏洞与利用(Vulnerability & Exploit)
  • 漏洞(Vulnerability): 硬件、软件、协议或系统架构中存在的安全缺陷。

  • PoC(Proof of Concept): 概念验证代码,仅用于证明某种漏洞确实存在。

  • Exp(Exploit): 漏洞利用程序,执行后可直接实现攻击目的(如获取权限)。

  • Payload(攻击载荷): 成功利用漏洞后,真正执行的、具有特定功能的恶意代码段(如反弹 Shell)。

  • 0day 漏洞: 厂商尚未获悉、官方未发布补丁,且已在野外被利用或掌握的通用型高危漏洞。

  • 1day 漏洞: 官方已发布补丁或漏洞刚被公开,但多数目标还来不及完成升级的真空期漏洞。

  • Nday 漏洞: 补丁已发布较长时间,但由于运维怠慢仍广泛存在于公网的老旧漏洞。

  • 漏洞扫描(漏扫): 依托漏洞特征库,利用自动化工具对目标系统实施的安全隐患普查。

  • 补丁(Patch): 官方针对已知漏洞发布的修复或升级程序。

2.3 攻防实战与战术(Attack & Defense)
  • 渗透测试(Penetration Testing): 模拟黑客攻击手法,在不影响业务和破坏数据的前提下,对目标系统进行的安全合规性检测。

  • Getshell & Webshell: Webshell 是以 Web 脚本形式存在的后门工具;而 Getshell 指的是成功在目标服务器上获取到远程命令执行权限的过程。

  • 提权(Privilege Escalation): 利用系统缺陷,将普通低权限账号提升为管理员或系统根权限(Root/System)的操作。

  • 拿站 & 拖库 & 撞库: * 拿站指攻陷并获取整个网站的最高控制权;

    • 拖库指窃取并导出整套数据库文件;

    • 撞库则指利用已泄露的凭证(账号密码)去批量尝试登录其他平台的洗号行为。

  • 横向移动(Horizontal Movement): 攻击者攻陷内网某台边界机器后,以此为据点,在内网同网段或跨网段扩散并渗透其他机器的过程。

  • 肉鸡 & 抓鸡 & 跳板机: 被黑客长期隐蔽控制的受害者机器称为肉鸡;批量获取肉鸡的行为叫抓鸡;为了隐藏自身真实 IP,将肉鸡作为中间代理发起攻击,此时这台机器即为跳板机。

  • 后门(Backdoor): 攻击者为了实现长期控制,在目标系统深植的隐蔽访问通道。

  • 免杀(Anti-AV): 通过对恶意代码进行加壳、混淆、重写等操作,绕过杀毒软件静态和动态检测的技术。

  • DDoS(分布式拒绝服务攻击): 控制海量僵尸网络向目标发起密集恶意请求,耗尽其带宽或计算资源,令正常用户无法访问。

  • 网络钓鱼(Phishing): 仿冒官方或信任机构的欺骗性网站/邮件,诱导受害者输入凭证或下载木马。

  • 中间人攻击(MITM): 攻击者劫持在通信双方之间的流量,实现敏感数据的实时拦截与篡改。

  • 蜜罐(Honeypot): 故意暴露缺陷的虚假诱饵系统,用以吸引攻击者,进而捕获其攻击行为并实施溯源反制。

  • 沙箱(Sandbox): 一种密闭的隔离运行环境,用于安全地观察和分析未知可疑程序的恶意行为,而不危害宿主机。

  • 靶场(Vulnerable Lab): 专门用于安全从业者进行攻防实战练习、漏洞复现的模拟脆弱性环境。

3. 网络安全进阶学习路线

3.1 理论与技术基石
  • 网络协议基础: 深度掌握 OSI 七层模型、TCP/IP 协议簇、HTTP/HTTPS 协议及常见路由交换原理。

  • 操作系统安全: 熟悉 Linux/Windows 系统的核心架构、权限划分、命令行操作及安全加固。

  • 编程与脚本: 具备至少一门脚本语言(如 Python、Go、Shell)的编写能力,能够看懂基础 Web 源码(PHP/Java)。

3.2 渗透测试实战演练
3.2.1 攻防环境组建
  • 熟练操作 Kali Linux、Parrot OS 等专业安全操作系统。

  • 掌握 Docker 容器化技术,能自主一键部署各类本地测试靶场(如 DVWA、sqli-labs)。

3.2.2 实战技能落地
  • 信息收集: 资产探测、子域名枚举、端口扫描与指纹识别。

  • 常见漏洞攻防: 深入理解 OWASP Top 10(如 SQL 注入、XSS 跨站脚本、文件上传、SSRF、RCE 等)的漏洞原理及防御方案。

3.3 纵深进阶方向
  • 红蓝对抗/内网渗透: 域环境渗透、免杀技术、权限维持及痕迹清理。

  • 代码审计: 从源码级别(白盒阶段)挖掘潜在的安全逻辑缺陷与漏洞。

  • 安全运营与逆向分析: 蓝队流量分析、应急响应、恶意样本逆向解析及溯源反制。

4. 精选学习资源与实战资源

  • 优质音视频教程:

    • Bilibili 安全区: 国内最大的网络安全学习社区之一,聚集了大量安全从业者分享的免费教程、实战录屏和漏洞复现视频,如“安全牛课堂”、“i春秋”等官方频道。

    • 极客时间《安全攻防技能实战课》: 由一线安全专家录制的体系化课程,涵盖 Web 安全、内网渗透、代码审计等方向,注重实战与原理结合。

    • Black Hat USA / DEF CON 官方频道(YouTube): 全球顶级安全会议的官方视频回放,可免费观看前沿漏洞研究、攻防技术和安全趋势分享。

  • CTF 实战案例库:

    • CTFtime.org: 全球 CTF 赛事日历与积分榜,提供历年赛题链接、Writeup 汇总,是追踪比赛和查找题解的核心入口。

    • VulnHub: 提供大量带有漏洞的虚拟机镜像,涵盖从入门到高级的各类漏洞环境,适合线下搭建靶场进行实战演练。

    • Hack The Box(HTB): 国际知名的在线渗透测试平台,提供真实场景的挑战机(Retired Machines)和活跃靶机,社区活跃,Writeup 丰富。

  • 大厂面试真题集:

    • 《白帽子讲 Web 安全》(吴翰清 著): 阿里巴巴安全专家撰写,不仅讲解 Web 安全核心技术,还包含大量大厂面试常见考点与实战案例。

    • 牛客网 / LeetCode 安全专项: 国内技术面试平台,设有“网络安全”专项题库,收录了多家互联网公司近年真实面试题,可在线练习与讨论。

    • GitHub - “Cybersecurity Interview Questions”: 开源项目,持续收集和整理全球安全岗位面试题目、答案及解析,覆盖安全基础、渗透测试、安全开发等多个方向。

  • 互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

网络安全学习资源分享:

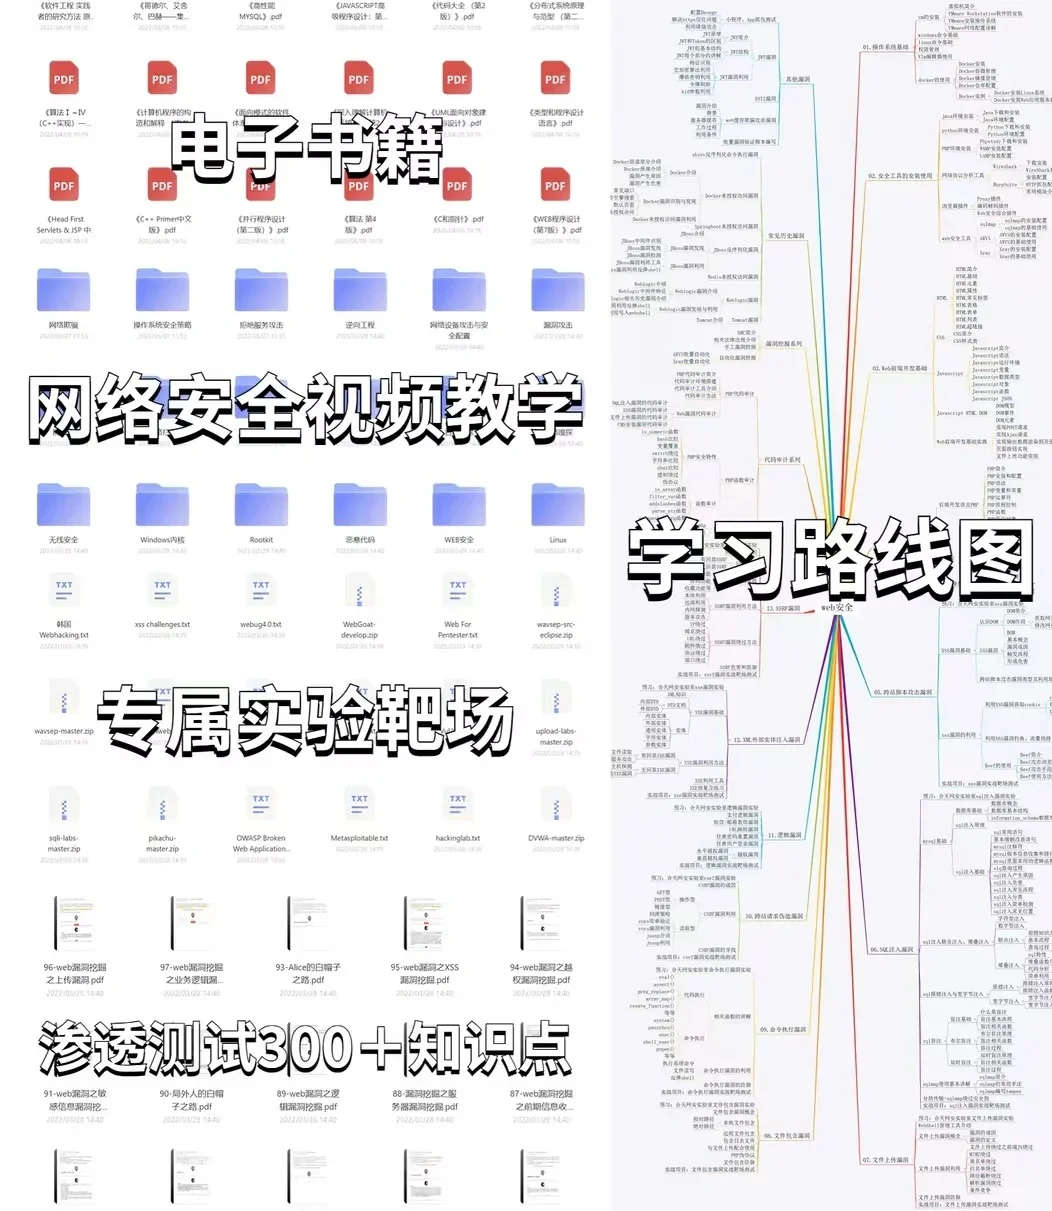
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
请添加图片描述

嵌入式工程师必学(52):储能系统ESS 能量存储系统(ESS,Energystoragesystems)存在于各种各样的尺寸、形状和技术中。储能系统的技术,即基本的储能机制,自然会影响其重要特性,包括成本、安全性、性能、可靠性和寿命。然而,尽管基础技术很重要,但一个成功的储能项目依赖于对该技术的彻底和深思熟虑的实施,以实现项目的目标。成功的实施取决于储能系统的架构和组装情况。系统的体系结构可以决定其性能和可靠性,与它所使用的技术一致,甚至与之无关。 阅读详情

相关推荐

【智能体评测】BrowserUse:一款超越 Anthropic Computer Use 的开源智能体

本文将全面介绍 BrowserUse 的核心功能、配置与使用方法,以及通过多场景测试评估其性能。

surfirst的博客 4099

零基础入门学网络安全(详细),看这篇就够了

网络安全指网络系统中的硬件、软件以及系统中的数据受到保护,不因偶然或恶意的原因而遭到破坏、更改、泄露,系统连续可靠正常地运行,网络服务不中断。网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

HackKong的博客 2900

Python 实战:高效绕过 reCAPTCHA v3 的自动化策略

本文深入探讨了使用Python高效绕过reCAPTCHA v3验证的实战策略。文章首先解析了reCAPTCHA v3无感验证的评分机制,随后详细介绍了两种核心解决方案:一是利用CapSolver等专业API服务直接获取有效token,二是通过Playwright模拟真人浏览器行为以提升评分。文中提供了从定位关键参数到代码实现的完整流程,并强调了合规操作与请求频率控制的重要性,为自动化开发者提供了切实可行的技术指南。

weixin_29057065的博客 490

GITHUB上的一些DevSecOps

最近一直在完善自己的扫描器和攻击链,所以也一直在GITHUB上看自动化的一些知识,脑壳痛看起来比较优秀的如下,本人只推荐哈DefectDojoDefectDojo 是一个安全编排和平台。DefectDojo 允许您管理您的应用程序安全程序,维护 产品和应用信息、分类漏洞和 将结果推送到 JIRA 和 Slack 等系统。DefectDojo 丰富并 使用许多启发式算法来优化漏洞数据,这些算法 随着您使用该平台的次数越多越好。github;搭建好的运行截图如下。

qq_44005305的博客 903

Kubernetes+EdgeX:构建企业级AI边缘推理平台

设备:工业摄像头(RTSP协议,输出1920x1080视频流);AI模型:YOLOv8训练的轴承裂纹检测模型(识别“裂纹”“正常”两种类型);目标:摄像头采集图像→EdgeX传输数据→K8s推理服务检测→结果反馈到报警器(HTTP协议)。Kubernetes+EdgeX的组合,为企业构建AI边缘推理平台提供了标准化、可扩展标准化:K8s的容器编排和EdgeX的设备管理,都是行业标准,避免“重复造轮子”;可扩展:支持从单边缘节点到 thousands of nodes 的规模,满足企业的增长需求;

AI算力网络与通信的博客 1344

如何理解界面陷阱电荷呢(interface trapped charge)和费米钉扎效应?

如何理解界面陷阱电荷呢?(interface trapped charge) 我们在学半导体物理的时候经常对各种界面态和陷阱分不清楚,然而这却是半导体中最为关键的知识点之一。我这路主要介绍一下如何比较直观地理解界面陷阱电荷,应该也有叫界面态,快态之类的。 在介绍界面陷阱电荷之前,我们可以回顾一下施主(donor)和受主(acceptor)的概念。在si中如果掺杂了n型杂质P,那么P由于最外层电子有5个,有一个电子比较容易跑走,成为自由移动的导电电子,在能带中可以表现为电子从禁带中的能级跃迁到导带,这种情况我

Wang_P_P的博客 3万+

网络空间安全学什么?网络空间安全入门到精通,收藏这一篇就够了

*网络空间安全专业主要课程包括:**高等数学、线性代数、概率论与数理统计、离散数学、网络空间安全数学基础、高级语言程序设计、数据结构、数字逻辑、汇编语言程序设计、算法分析与设计、密码学导论、计算机组成原理、计算机网络、操作系统原理、应用密码学、信息论与编码理论基础、网络安全、网络空间安全与风险管理、网络入侵检测与防御、数字取证、信息内容安全等。当前,世界各国对网络空间安全专业十分重视,具有相关技术专业的高级人才在各级政府部门、企业、通讯、银行、金融、证券、高校及科研院所都有广泛的就业需求。

Libra1313的博客 6765

道闸不自动落杆故障排查:从传感器原理到控制器调试全解析

在工业自动化和物联网系统中,传感器与控制器构成的闭环控制是保障设备可靠运行的核心。其基本原理是通过传感器采集环境状态,控制器依据预设逻辑做出决策并驱动执行器动作。这一技术价值在于实现了无人值守下的安全、高效自动化,广泛应用于智能交通、安防和智能楼宇等领域。以停车场道闸系统为例,其自动落杆功能高度依赖地感线圈与防砸雷达的协同。地感线圈作为触发单元,负责感知车辆接近;而防砸雷达则作为持续监测的安全单元,通过微波探测防砸区域内是否有障碍物,其信号是控制器执行落杆决策的关键依据。当系统出现车辆通过后闸杆不落的典型故

weixin_29190651的博客 313

2026零基础入门学网络安全(详细),看这篇就够了

网络安全(Cyber Security)是指通过技术、管理和物理手段,保护网络系统的硬件、软件及其承载的数据免受偶然或恶意的破坏、篡改及泄露。其核心目标是确保系统能够持续、可靠、无间断地提供正常服务。信息系统是一个由计算机硬件、网络通信设备、系统软件、数据资源、终端用户以及规章制度共同组成的人机一体化系统,旨在高效处理、传输和存储业务信息流。

yiyiyi0322的博客 2560

告别密码烦恼:用Windows Server NPS给公司Wi-Fi和有线网加一道MAC地址白名单(附H3C交换机配置)

本文详细介绍了如何利用Windows Server NPS(网络策略服务器)与H3C交换机实现MAC地址白名单认证,为企业Wi-Fi和有线网络提供零密码安全方案。通过配置NPS服务器、网络策略及H3C交换机联调,实现无感知认证体验,降低运维负担,同时满足审计追溯需求。适用于中小企业网络管理,提升安全性与便捷性。

weixin_42535703的博客 367

Open3d (C++) RANSAC拟合圆柱(详细过程版)

实现了一种基于RANSAC算法的圆柱拟合方法。

点云侠的博客 240

2026零基础入门学网络安全(详细),看这篇就够了!

2026零基础入门学网络安全(详细),看这篇就够了!

weixin_57514792的博客 437

芒果YOLO11改进106:检测头篇DynamicHead动态检测头:基于DynamicHead,二次原创提出SATNeXt模块,提出全新的动态DynamicSatDetect

检测头篇DynamicHead动态检测头:基于DynamicHead,二次原创提出SATNeXt模块,提出全新的动态DynamicSatDetect

包括YOLOv5、YOLOv7、YOLOv8等模型改进 773

2026网络安全入门第一天,零基础该看什么书?这篇指南为你指路!

网络安全入门第一天,零基础该看什么书?这篇指南为你指路!各位网络安全的新朋友们,大家好!🌐如果你对网络安全充满好奇却不知从何开始,如果你在技术术语的海洋中感到迷茫,恭喜你,今天就是最好的起点!我们深知“万事开头难”,特别是面对看似深奥的网络安全领域。为此,我们精心挑选了5本**真正适合零基础初学者**的入门书籍。这些书各有特色,但都有一个共同点:不需要任何前置知识,第一天就能看懂!📚 书籍详细解读:从思维到实战的完整路径。

2401_85280106的博客 1115

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

【2026最新】小白如何自学网络安全,零基础入门到精通,看这一篇就够了!

本文为网络安全零基础学习者提供4个月速成指南,分为基础与渗透两阶段。基础阶段需掌握网络安全法规、Linux系统、计算机网络、Shell脚本、HTML/CSS/JavaScript、PHP、MySQL及Python/C语言等编程基础。渗透阶段涵盖SQL注入、XSS、文件上传等常见漏洞攻防技术,以及漏洞扫描工具使用、社会工程学、内网渗透等实战内容。通过系统学习,帮助小白快速掌握网络安全核心技能,实现从入门到精通的进阶。

zz96405784848的博客 855

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

2026年网络安全学习路线,零基础入门到精通,看这篇就够了!赶紧收藏!

针对2026年网络安全领域的学习路线规划,结合当前技术趋势和未来发展方向,帮助你从入门到进阶,逐步掌握网络安全的核心技能。目标:建立计算机基础与安全意识学习计算机网络(TCP/IP、HTTP/HTTPS、DNS、VPN等)。掌握操作系统原理(Linux/Windows系统管理与命令行操作)。理解数据库基础(SQL语法、NoSQL原理)。推荐资源:《计算机网络:自顶向下方法》《鸟哥的Linux私房菜》。Python(自动化脚本、工具开发)。Bash脚本(Linux环境操作)。

zz96405784848的博客 1007

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

2026转行网安?这四大误区你一定要了解,零基础入门到精通,收藏这篇就够了

转行网络安全需注意四大误区:1)网络安全是包含30+职业方向的广泛领域,硬件方向就业前景更广;2)网络安全工程师与程序员不同,前者更重安全原理而非编程;3)网络安全不等于黑客技术,核心是系统防护而非攻击;4)学习门槛较高,硬件方向需掌握网络协议、防火墙等技术,web方向涉及PHP等开发语言。建议根据兴趣和市场需求选择细分方向。

zz96405784848的博客 724

2025年网络安全八大前沿趋势(非常详细),零基础入门到精通,收藏这篇就够了

随着GenAI技术的不断发展,其在网络安全领域的应用前景广阔,有望帮助解决长期困扰该行业的诸多难题,尤其是人才短缺和员工安全意识不足等问题,”Gartner研究总监Deepti Gopal表示,“今年的网络安全预测报告将重点放在人为因素上,而非单纯的技术层面。Gartner近期发布的网络安全预测报告指出,随着生成式人工智能(Generative AI,以下简称GenAI)的应用,网络安全技能缺口有望消失,员工引发的网络安全事件也将大幅减少,与此同时“人的因素”将成为网络安全的核心议题。

Libra1313的博客 1220

2025年网络安全八大前沿趋势,零基础入门到精通,收藏这篇就够了

Gartner近期发布的网络安全预测报告指出,随着生成式人工智能(Generative AI,以下简称GenAI)的应用,网络安全技能缺口有望消失,员工引发的网络安全事件也将大幅减少,与此同时“人的因素”将成为网络安全的核心议题。“随着GenAI技术的不断发展,其在网络安全领域的应用前景广阔,有望帮助解决长期困扰该行业的诸多难题,尤其是人才短缺和员工安全意识不足等问题,”Gartner研究总监Deepti Gopal表示,“今年的网络安全预测报告将重点放在人为因素上,而非单纯的技术层面。

logic1001的博客 1397
上一篇: 网络安全行业兼职接单秘籍:计算机人如何凭借技能赚外快
下一篇: 网络安全学习路线+自学笔记(超详细)自学网络安全看这一篇就够了_网络安全自学路线
黑客-老白
博客等级 码龄3年 3917粉丝 1266原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值