如何自学网络安全

网络安全小白自学之路,别拜师了,求人不如求己 前言: 趁着今天下班,我花了几个小时整理了下,非常不易,希望大家可以点赞收藏支持一波,谢谢。 我的经历: 我19年毕业,大学专业是物联网工程,我相信很多人在象牙塔里都很迷茫,到了大三大四才开始慢慢焦虑自己该从事什么工作培养一技之长,或者是跟随大部队考研继续逃避社会,我选择了后者。19年7月拿到毕业证以后因为没有一技之长,工作一直不顺。城市换了又换,工作也一直在变。一直没有稳定下来,浑浑噩噩地被社会毒打。 因为我是计算机相关专业,身边干这行的同学真是挺多的。 去年三月份和大学室友聊天,得知他已经在杭州拿到了 阅读详情

前言:
想自学网络安全(黑客技术)首先你得了解什么是网络安全!什么是黑客

网络安全是一个“硬核”江湖。在这里,红队(渗透测试) 研究怎么像利刃一样撕开防线,而蓝队(安全运营/运维) 则琢磨如何筑起铜墙铁壁。无论是 Web、移动端还是云原生,攻与防永远是光与影的两面。作为一个真正合格的网安人,必须做到“攻守兼备”——不知攻,焉知防。

今天这篇干货,我就把新人自学网安最容易踩的坑,以及你需要做的核心准备,一次性全盘托出!

🛑 警惕!自学网安的 4 大致命陷阱

很多人学了一年还是个“脚本小子”,往往是因为踩中了以下雷区:

  • 沉迷工具,患上“依赖症”: 很多新手上来就抱住各种一键化扫描工具猛啃,却不懂背后的流量特征和漏洞原理。一旦遇到复杂的真实环境或者工具被拦截,瞬间就抓瞎了。

  • 头重脚轻,忽视底层地基: 觉得计算机网络、操作系统基础太枯燥,天天想着学高级的高级漏洞利用。结果就是知识体系像空中楼阁,遇到稍微变种的问题就毫无排查思路。

  • 闭门造车,纸上谈兵: 看了几百页的安全书籍,却从来不自己搭靶场复现。网安是一门实操科学,不敲键盘、不抓包,理论永远无法落地。而且独自摸索不看行业动态,极容易学到被淘汰的旧技术。

  • 在法律边缘疯狂试探: 觉得学了点技术就可以随便找个真实网站去“练手”。记住,网络安全法不是摆设,“未授权测试就是违法”,千万别把职业生涯送进铁窗里。

🛠️ 新手起飞:入坑前你需要准备什么?

想要少走弯路,在正式开干之前,请把你的“武器库”准备好:

1. 筑牢三大知识基石

  • 系统与网络: 熟练掌握 Windows/Linux 的基本命令与权限管理;吃透 TCP/IP 协议栈、HTTP/HTTPS 请求流程,搞懂 IP、子网掩码和网关。

  • 编程语言: 至少掌握一门脚本语言(强烈推荐 Python),这是你日后写自动化脚本、写 PoC 的必备技能。

2. 搭建专属实战兵工厂

  • 环境: 安装 VMware 或 VirtualBox,准备好你的 Kali Linux 虚拟机,千万别在物理机上乱搞。

  • 利器: 熟练配置并使用 Wireshark(流量分析神器)、Nmap(资产测绘大师)、Burp Suite(Web 渗透的灵魂)。

3. 找到圈子与靠谱资源

  • 多去 FreeBuf、看雪、先知社区等技术论坛潜水,看看大佬们的挖洞思路(WriteUp)。

  • 给自己定个小目标,比如先从 Web 安全入手,系统性地规划每天的靶场练习时间。

三、网络安全学习路线

以下是一个较为系统的网络安全学习路线以及每个阶段大致的学习时间周期,请注意,具体时间可能因个人学习能力和投入程度而有所不同:

1.基础阶段(2-3 个月)

计算机基础知识:包括操作系统(Windows、Linux)的安装与使用、计算机硬件组成等。
编程语言:选择 Python 进行学习,掌握基本语法、数据结构、函数等。
网络基础:了解 TCP/IP 协议、IP 地址、子网掩码、路由等基础知识。

2.入门阶段(3-4 个月)

网络安全基础概念:包括常见的网络攻击手段(如 DDoS、SQL 注入、XSS 等)和防御方法。
密码学基础:学习对称加密、非对称加密算法,理解数字签名和证书。
系统安全:熟悉 Windows 和 Linux 系统的安全配置、用户权限管理等。

3.中级阶段(4-6 个月)

Web 安全:深入学习 HTTP 协议、Web 漏洞原理与防范(如 SQL 注入的深入挖掘、文件上传漏洞的高级利用等)。
网络扫描与监测:掌握 Nmap、Wireshark 等工具的高级用法。
数据库安全:了解常见数据库(如 MySQL、Oracle)的安全配置和漏洞防范。

4.高级阶段(6-9 个月)

移动安全:学习 Android 和 iOS 系统的安全机制,以及移动应用的漏洞分析。
逆向工程:掌握软件逆向分析的基本方法和工具。
应急响应与取证:学会处理网络安全事件,进行数据取证和分析。

5.实践与项目阶段(持续进行)

参与开源项目或者实际的网络安全项目,积累实践经验。
参加 CTF 比赛,提升实战能力。

6.持续学习与更新(长期)

关注网络安全领域的最新动态,学习新的技术和攻击手法。
总之,网络安全的学习是一个长期的过程,需要不断地实践和学习新知识。在每个阶段结束后,都应该进行总结和复习,以巩固所学的知识。

四、书单推荐:

以下是一些学习网络安全的书籍推荐:

《Web安全攻防:渗透测试实战指南》 :

共537页7大章,实战性很强,前期踩点、后期提权、内网渗透等讲解细致,适合入门到进阶学习,还介绍了一些渗透技术、经验和工具等。

《白帽子讲Web安全》 :

499页4大篇18章,作者是阿里最年轻的高级技术专家吴翰清。这本书是作者实际工作经验的总结,也是Web安全核心知识点的集合 ,具有较强的可操作性和实际参考性,部分章节末尾还附上了作者以前写的博客文章,可用于延伸阅读。

《Web安全深度剖析》 :

362页16章,作者张炳帅。偏向于实战,主要讲解了Web攻击的各种经典手段、方案、核心技术等,还介绍了一些检测方式,适合渗透测试人员、Web开发人员、安全咨询顾问等人员阅读。

《黑客攻防技术宝典(Web实战篇) :

共644页21章,是Web安全领域专家的经验结晶,内容丰富且有条理。不过它是外国著作,阅读门槛相对较高,且翻译可能存在些许差错。此系列还有《黑客攻防技术宝典·系统实战篇》等其他分册。

《黑客攻防实战从入门到精通》 :

476页,作者武新华、孙振辉。围绕攻、防两个角度,采用图例、图释、标注等方式,教授防范服务器被侵入、局域网被攻击等实战技巧,重操作,图文结合的方式使阅读较为轻松,新手也可通读以提高实战技能。

《日志管理与分析权威指南》 :

共337页,由世界级日志管理与分析专家亲笔撰写。书中通过大量实例介绍了日志方面的实践,以及云计算和大数据环境下的日志分析技术和工具,讲解详细,是为数不多讲日志的书籍之一。

《Kali Linux高级渗透测试》 :

419页,印度作者编写。从攻击者的角度审视网络框架,包含大量实例、源码、渗透测试工具、方法和实践,第2版在第1版基础上增加了一些内容,技术参考性更强。

《黑客社会工程学攻防演练》 :

336页,以图片、图释、指引线的方式介绍防护黑客攻击的方法,有利于掌握反黑知识、工具和修复技巧,阅读门槛较低,除了适合安全从业者,也适合网络爱好者作为速查手册。

《XSS跨站脚本攻击剖析与防御》 :

国内第一本专门阐述 XSS 的著作,作者邱永华,共274页8章。充分讲解了跨站脚本相关知识,并贯穿很多案例分析,适合网安相关从业者、Web安全技术相关的教师和感兴趣的人员阅读。

《SQL注入攻击与防御》 :

440页11章,致力于深入讨论 SQL 注入的问题,第2版融入了一些最新的研究成果,条理清晰,包含 SQL 注入的基本原理和保护新兴技术免遭 SQL 注入攻击等方面,兼顾攻与防。

此外,还有一些计算机基础、编程语言 以及其他安全技术相关的书籍也值得一读:

《深入理解计算机网络》 :

内容权威,深入、系统地阐述了计算机网络的体系结构、工作原理等,有近600幅图表帮助理解。

《Python核心编程(第三版)》 :

适合有一定经验的读者,包括正则表达式 、网络编程、多线程编程、数据库编程等内容。

《代码审计-企业级 Web 代码安全架构》 :

详细介绍代码审计的思路、工具和方法,通过大量案例剖析各种代码安全问题的成因与预防策略,对开发人员和安全技术人员均有参考价值。

网络安全领域知识更新较快,除了阅读书籍,还需关注行业动态,多实践,参加相关的培训和交流活动,以不断提升自己的技能和知识水平。

五、学习网站推荐:

以下是一些学习网络安全的网站推荐:

**i春秋:**国内较好的安全知识在线学习平台,把复杂的操作系统、工具和网络环境完整地在网页上重现,为学习者提供贴近实际环境的实验平台。

**xctf_oj 练习平台:**由 xctf 组委会组织开发并面向 xctf 联赛参赛者提供的网络安全技术对抗赛练习平台,汇集了国内外 ctf 网络安全竞赛的真题题库,并支持部分可获取在线题目交互环境的重现恢复。

**网络信息安全攻防学习平台:**提供基础知识考查、漏洞实战演练、教程等资料。实战演练以 web 题为主,包含基础关、脚本关、注入关、上传关、解密关、综合关等。

**ctf-wiki:**涵盖了丰富的网络安全技术知识,导航栏展示了多个学习方向。

**github:**内容丰富,方向多样。包含许多相关项目 和资源。

**sec-wiki:**包含实时行业新闻、安全人员学习方法、技术文章等。

**hackdig:**提供一些实时行业新闻和老的技术知识。

**kali工具网站:**介绍了 kali 虚拟机 中的各种工具,需安装 kali 虚拟机后使用。

**adworld.xctf.org.cn:**可以在此做 ctf 题目。

**shentoushi.top:**一个不错的聚合平台。

**hacksplaining:**面向开发人员的在线安全练习平台,可选择类目并根据提示进行操作,方便初学者学习。

**tryhackme:**提供了许多虚拟机场景,用于闯关和实战演练。

**overthewire:**适合初学者的靶场,主要涉及 linux 系统命令学习。

**hackertest:**打开后直接进入输入密码的通关游戏挑战,共20个关卡,不需要很高的编程基础,有一点 html 基础即可。

**vulnhub:**学习网络安全技术常用的靶场之一,提供了600多个漏洞演练的镜像靶场,可将其虚拟机镜像下载到本地,用 vmware 或 virtualbox 打开在本地使用。

**vulhub:**一个面向大众的开源漏洞靶场,基于 docker 和 docker-compose 的漏洞环境集合,可通过 docker 的方式部署搭建在本地进行漏洞利用测试。

**pentesterlab:**国外的渗透测试平台,有很多学习渗透测试的环境和例子,也可按漏洞的 cve 编号搜索练习。

**ringzer0team:**在线的 ctf 练习平台,有19个类目300多个挑战。

**rootme:**在线练习网络安全技术的网站,有171个虚拟环境和534个挑战,大部分内容免费。

互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

网络安全学习资源分享:

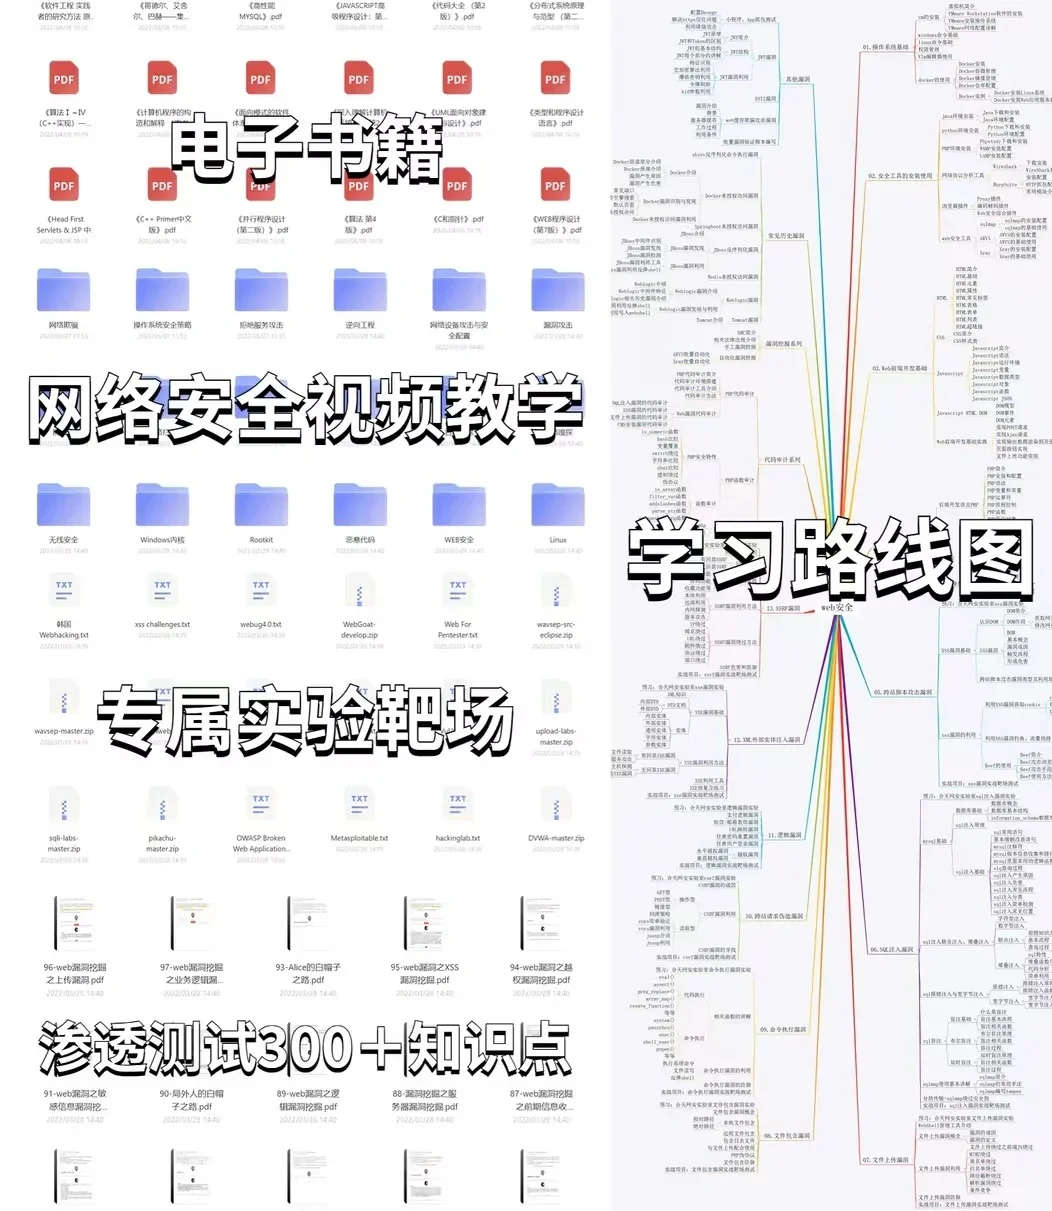
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
请添加图片描述

网络安全(黑客)自学 我是去年8月22日才正式学习网络安全的,因为在国营单位工作了4年,在广东一个月工资只有5000块,而且看不到任何晋升的希望,如果想要往上走,那背后就一定要有关系才行。而且国营单位的气氛是你干的多了,领导觉得你有野心,你干的不多,领导却觉得你这个人不错。我才24周岁,实在的受不了这种工作氛围,情绪已经压制了很多久,一心想着要跳出来,却一直找不到合适的机会。因为身边的朋友有在北京做网络安全的,他工作了四五年的时间,可以在北京拿到2万的月薪,说心里话我是真的羡慕,这远超出了我的认知范围。 阅读详情

相关推荐

如何自学入门网络安全?

3、面试会遇到的问题,只要我们技术扎实且到了这一步,我们已经非常接近成功了,面试遇到的问题一种是围绕技术问,一种是围绕项目问,一种是围绕你的个人发展问,一般来说大公司围绕底层技术比较多,中小公司多围绕项目问,这个多去各大平台,比如知乎、掘金找一些面试经历与面试题来看看。我找的所有教程都是B站上的,比较基础适合小白,这部分一定要多练,知识点多,就去练,还要多回头看,我敢说这部分你学了一周,等周六日在回头看,你发现有些东西就不好写出来,所以要周六日回头看下,在练好的基础上做总结。网上有很多网络安全的学习资料。

zxcvbnmasdflzl的博客 1951

自学黑客(网络安全)

想自学网络安全(黑客技术)首先你得了解什么是网络安全!什么是黑客!网络安全可以基于攻击和防御视角来分类,我们经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。无论网络、Web、移动、桌面、云等哪个领域,都有攻与防两面性,例如 Web 安全技术,既有 Web 渗透,也有 Web 防御技术(WAF)。作为一个合格的网络安全工程师,应该做到攻守兼备,毕竟知己知彼,才能百战百胜。

xv7676的博客 2万+

【前端HTML生成条形码——MQ】

本文将展示前端HTML如何根据用户输入内容生成对应的条形码,附HTML和JS代码。代码如下(示例):

weixin_42588676的博客 1955

2025最新网络安全小白自学之路,别到处拜师了!!_网络安全自学路线

本文提供了一份完整的网络安全自学路线图,分为四个阶段:网络基础(1个月)、代码基础(多练习)、渗透攻防(工具实践)和提升阶段。作者分析了自学失败的三大原因(路线不清、方法错误、自制力差),并给出解决方案:明确学习计划、保持信心、设定小目标、坚持练习(周期约6-10个月)。针对学成后的就业痛点,建议强化项目实践、优化简历并针对性准备面试。文末附赠全套学习资源包(电子书、工具包、面试题等),强调网络安全需要持续探索,鼓励学习者保持耐心。

2301_77472496的博客 1278

edusrc挖掘思路

edusrc挖掘思路前言思路信息搜集系统账号常见漏洞实战分享1、确定目标,语法:site:xxxx.edu.cn2、账号密码组成我们知道了,谷歌语法查找工号3、爆破登录系统4、确定功能,抓具体的url5、添加单引号,报错,是mssql6、报数据库版本,到这一步就可以交了,已经是中危了后记 前言 一月份的时候偶然注意到edusrc,起初是抱着学习的心态去挖几个洞,可是后面发现有证书,而且还贼好看,于是我动了凡心,一顿操作也拿了几本,广西民大、山东理工、同济,未到的有浙大、上海理工,证书要求证书图片可以在我个人

qq_45414878的博客 2万+

Orcad 17.2导出PDF原理图终极指南:从Ghostscript安装到带属性书签配置

本文是Orcad 17.2导出高质量PDF原理图的终极指南。针对导出过程中常见的Ghostscript安装报错、软件卡死及版本兼容性问题,提供了详细的解决方案。重点推荐使用Ghostscript 9.53.3版本以确保最佳兼容性,并深入讲解了从安装配置、内存优化到高级书签属性设置的完整流程,帮助硬件工程师稳定、高效地生成带完整器件属性和导航书签的PDF文档。

weixin_29281915的博客 398

【网络安全小白怎么自学】网络安全小白自学之路,别拜师了,求人不如求己

网安是一路探索的,无论选择何种方式入行,工作里还有太多知识与领域,是我们学习中接触不到的(无论你是培训还是自学),我所罗列或者机构罗列的知识点的深度,不过是让你能勉强胜任工作,大片大片的工作空白,无论广度和深度,都需要我们来体验。一踏网安界,安稳是路人。你想好了吗?生命不息学习不止。👉1.成长路线图&学习规划👈要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。

2301_79455190的博客 1136

微信小店推客分销系统源码获取与自研开发全攻略(2025年最新版)

源码选择建议快速试错:选用开源项目(如启航系统),3天可上线基础功能长期布局:购买商业源码授权,重点定制分佣规则与UI交互完全自研:适合年GMV过亿的大型企业,需前置投入风控与合规设计行动清单注册微信开放平台账号,完成视频号机构认证下载开源项目代码,部署本地测试环境联系三家源码供应商,获取合规性审计报告设计三级分佣比例表,通过法律顾问合规审查通过以上路径,可高效构建合规、稳定、高转化的微信小店推客分销系统,抢占2025年视频号电商红利。

2401_85184777的博客 1286

网络安全能不能自学?自学能不能学会?

网络安全能不能自学?自学能不能学会?

bdfcfff77fa的博客 806

2023年GESP12月认证C++五级真题解析

例如,如果a=4,那么4是最⼩的幸运数,而1不是,但我们可以连续对1做3次+1操作,使其变为4,所以我们可以说,1幸运化后的结果是 4。【题目大意】给一个完全平方数的标准,推导出哪些是超级幸运数,然后判断N个数字中,哪些是超级幸运数,是的输出“lucky”,不是的输出离该数字最近的比它大的数字。前一个数字,下标是j的数字是偶数,后面的数字下标是j+1的是奇数,按照要求,偶数在奇数的后面,要交换。A函数时间复杂度是O(n/2),B函数算法是O(sqrt(n)),大部分情况后者是优的,值更小。

lan_in的博客 1008

Qt实现思维导图功能5『纵向分布模式』

思维导图纵向分布模式:模式一

浮生流年的博客 1062

自学转行网络安全成功拿到12k,我是怎么做到的?

我是去年8月22日才正式学习网络安全的,因为在国营单位工作了4年,在广东一个月工资只有5000块,而且看不到任何晋升的希望,如果想要往上走,那背后就一定要有关系才行。

weixin_59191169的博客 1679

MATLAB - 激光雷达 - 相机联合标定(Lidar-Camera Calibration)

激光雷达传感器和相机通常在自动驾驶应用中结合使用,因为激光雷达传感器收集三维空间信息,而相机则以二维图像捕捉空间的外观和纹理。您可以融合来自这些传感器的数据来改进物体检测和分类。激光雷达-相机标定可以估算出一个变换矩阵,给出两个传感器之间的相对旋转和平移。在进行激光雷达-相机数据融合时,您可以使用该矩阵。本图说明了激光雷达和相机标定 (LCC) 过程的工作流程,我们使用棋盘格作为标定对象。我们从激光雷达和相机数据中提取棋盘角和平面,然后在它们的坐标系之间建立几何关系,进行标定。

机器人控制与仿真应用 7371

网络安全小白自学之路,别拜师了,求人不如求己_网络安全小白怎么自学

网安是一路探索的,无论选择何种方式入行,工作里还有太多知识与领域,是我们学习中接触不到的(无论你是培训还是自学),我所罗列或者机构罗列的知识点的深度,不过是让你能勉强胜任工作,大片大片的工作空白,无论广度和深度,都需要我们来体验。一踏网安界,安稳是路人。你想好了吗?生命不息学习不止。

shanguicsdn111的博客 1284

lammps案例:reaxff势模拟Fe(OH)3高温反应过程

所有的reaxff模拟,如:氧化、腐蚀、热裂解、燃烧等模拟,均可采用此模拟框架,只需要更换data文件、势文件,代码中的control文件可以不写,电荷平衡文件也可以用reaxff替换。该案例主要模拟Fe(OH)3在高温下的反应过程,主要代码来自lammps自带的案例。lammps自带案例没有产物输出,故在此基础上稍加修改,增加了产物输出命令。如果需要系统学习反应势的模拟,可考虑报名培训课程。本文分享一个reaxff反应势的案例。in文件代码已经注释,以供参考。大家好,我是小马老师。

lammps_jiayou的博客 1966

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

大专也能自学网络安全,现已成功上岸!千万别在盲目自学网络安全了,听听过来人的建议

给大家分享一下我的自学心酸历程以及我的学习经验,希望对正在或者准备学习网安的大家能有所帮助。先给大家说说我的经历,我是17年毕业,普通专科通信专业。因此校招也没找到什么好工作,找了一家外包通信公司给我发配到了成都,每天的工作就是背上书包,坐上地铁骑,上单车,跑整个成都的基站,给基站设备调试拍照,完全没有技术性可言。用我朋友的话说,这工作栓条狗去都行。就这样在成都混了两年。我意识到这样下去指定是废了,于是便有了转行的想法。后来在网上了解到网络安全,发现自己很感兴趣,。

xx16755498979的博客 1123

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

上一篇: 零基础入门网络安全:高薪就业方向与学习路线,速收藏!
下一篇: 一个漏洞2w+,网安副业挖SRC漏洞,躺着把钱挣了!_有什么平台是找漏洞给钱的呢
黑客-老白
博客等级 码龄3年 3917粉丝 1266原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值