如何使用Kali进行信息收集?

kali渗透测试系列---信息收集 阅读详情

渗透测试即模拟黑客入侵的手段对目标网络进修安全测试,从而发现目标网络的漏洞,对目标网络进行安全加固与漏洞修复。

Kali 是一个基于 debian 的渗透测试平台,其中集成了很多常见的和不常见的渗透测试工具,如下图:
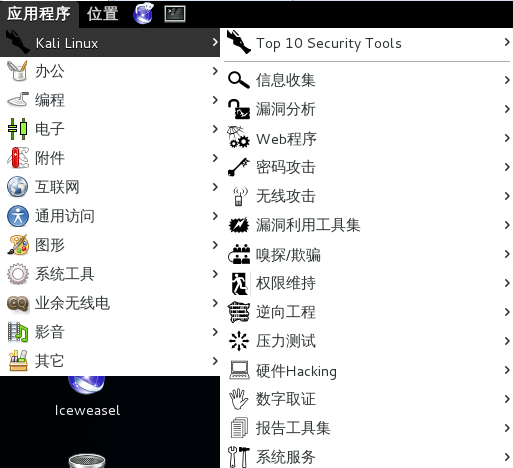
工具实在是太多,下面就以平时比较常用的一些东西来做演示,感兴趣的朋友可以自己下去研究,类似 kali 的渗透测试系统有很多,但是我们要学习的是渗透的思路而不是工具的使用,有一个好的的思路对渗透的成功与否是非常重要的,还有弄清楚工具的原理也是关键。

首先介绍一下渗透测试流程大体的归纳:

1.   信息收集

2.   漏洞发现

3.   漏洞利用

4.   维持访问

这是我对于网络渗透常规手段的总结

1.  信息收集

信息收集又分为   被动信息收集   和   主动信息收集。很多人不重视信息收集这一环节,其实信息收集对于渗透来说是非常重要的一步,收集的信息越详细对以后渗透测试的影响越大,毫不夸张的说,信息的收集决定着渗透的成功与否。

1.1 被动信息收集

被动信息收集也就是说不会与目标服务器做直接的交互、在不被目标系统察觉的情况下,通过搜索引擎、社交媒体等方式对目标外围的信息进行收集,例如:网站的 whois 信息、 DNS 信息、管理员以及工作人员的个人信息等等。

1.1.1 IP 查询

想得到一个域名对应的 IP 地址,只要用 ping 命令 ping 一下域名就可以了:

当然,淘宝也使用了 CDN ,所以上面图片中得到的 IP 不是真实 web 服务器的 IP 地址,那么如何得到真实服务器的 IP 呢?

告诉大家个小窍门:不妨把“ www ”去掉,只 ping 下 taobao.com 试试

结果不一样了吧?因为一级域名没有被解析到 cdn 服务器上,很多使用了 cdn 服务器的站点都是这样。

1.1.2 whois 信息收集

在 linux 系统下有一个命令:whois ,可以查询目标域名的 whois 信息,用法很简单,如下图所示:
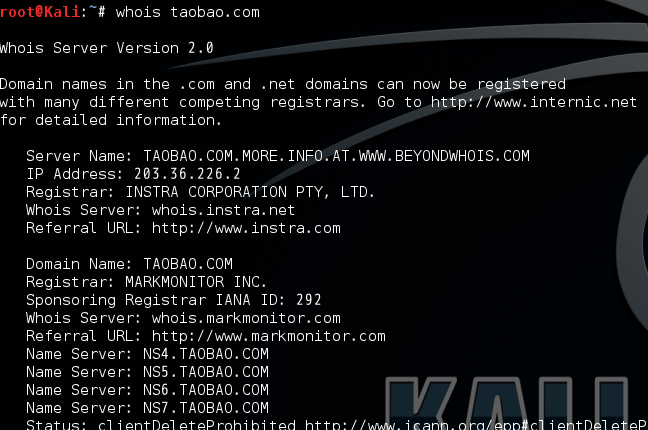
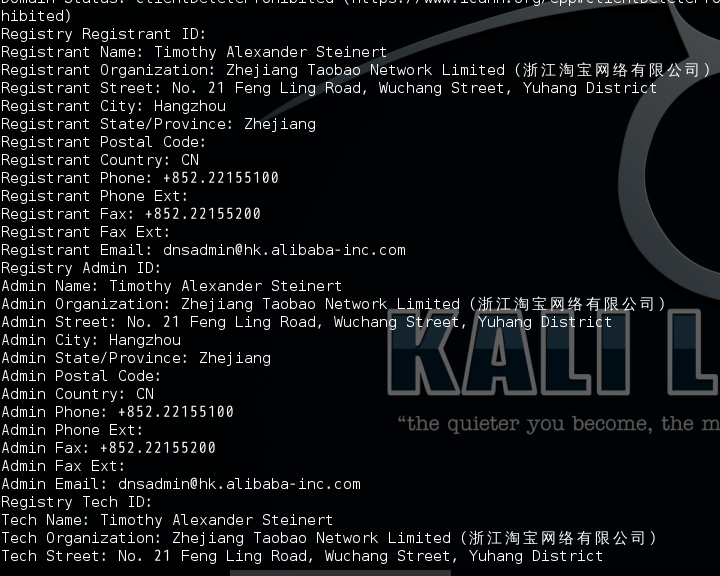
可以查询到域名以及域名注册人的相关信息,例如:域名注册商、 DNS 服务器地址、联系电话、邮箱、姓名、地址等。

也可以使用一些在线工具,如:http://whois.chinaz.com/

利用kail工具进行信息收集 攻击者通过控制了大量的计算机或者IoT设备的方式,通过向目标发送大量的请求或者无意义的数据包,使得目标系统的处理能力、内存、网络带宽等资源都被耗尽,从而导致目标服务器无法正常响应其它用户的请求。信息收集对于渗透来说是非常重要的一步,收集的信息越详细对以后渗透测试的影响越大,信息的收集决定着渗透的成功与否。欺骗是指用假冒的身份或信息欺骗受害者,使其做出错误的决策。在对一台主机进行渗透时,服务的版本是很有必要搞清楚的,当知道了服务版本以后,就可以去判断该版本的服务存在哪些漏洞,从而尝试利用该漏洞。 阅读详情

相关推荐

Kali应用——(一)信息收集

Kali信息收集 信息收集包括的内容: 域名信息、IP段、开放的端口、网站架构、文件目录结构、软件版本、WAD、旁站、C段…… 1 域名 1.1 whois └─$ whois --help Usage: whois [OPTION]... OBJECT... -h HOST, --host HOST connect to server HOST -p PORT, --port PORT connect to PORT -I 查询whois网站并参考

FisrtBqy的博客 2846

Kali学习 | 信息收集:2.8 使用Maltego收集信息

Kali学习 | 信息收集:2.7 使用Maltego收集信息Maltego介绍准备工具使用Maltego工具 Maltego介绍 Maltego是一个开源的漏洞评估工具,它主要用于论证一个网络内单点故障的复杂性和严重性。 该工具能够聚集来自内部和外部资源的信息,并且提供一个清晰的漏洞分析界面。 本节将使用Kali Linux操作系统中的Maltego,演示该工具如何帮助用户收集信息。 准备工具 ...

qq_43233085的博客 1125

kali中使用msf进行信息收集的几种主要方式

基于tcp协议收集 1.利用tcp做信息收集 use auxiliary/scanner/discovery/arp_sweep 设置相关属性 rhosts:目标ip therads:线程数 2.半连接方式扫描停tcp接口 use auxiliary/scanner/portscan/syn 设置相关属性 rhosts therads 3.执行密码嗅探 search psnuffle use ...

weixin_43894771的博客 713

Kali使用FOFA资产检索收集信息——被动信息收集

FOFA 是一款非常强大的搜索引擎,FOFA (网络空间资产检索系统)是世界上数据覆盖更完整的IT设备搜索引擎,拥有全球联网IT设备更全的DNA信息。相对于shodan来说FOFA的优点就是更加本土化,拥有更多的域名数据,建立了全球最大的资产规则集,而且现在已经更新了识别蜜罐的功能。被动信息收集的目的:通过公开渠道,去获得目标主机的信息,从而不与目标系统直接交互,避免留下痕迹。一般带域名的好打开,注意纯ip的然后打开是乱码的,可能是钓鱼网站。同样是通过IP聚合去查看开放的服务和开放的端口。

wxqndm的博客 1654

【网络安全 | 信息收集】旁站查询及C段查询工具使用教程

旁站(也称为邻居站点)是指与目标网站在同一服务器上的其他网站,它们共享相同的网络环境。C段是指IP地址的第3个字节(例如192.168.1.X或10.0.0.X),通常包含256个不同的IP地址。简要来说,C段就是和目标服务器在同一网络的的其它服务器,通过对C段中的所有IP地址进行扫描和探测,可以发现与目标服务器相关的其他服务器和服务。 拿到其中一台服务器的权限,就相当于进入了内网,也就是说,旁站、C段探测的意义也是发现更多服务,扩大攻击面。

等风来 6018

kali使用nikto进行信息收集

1.指定地址信息收集 root@kali:~# nikto -h https://blog.youkuaiyun.com/qq_41709494 -ssl -port 443 - Nikto v2.1.6 --------------------------------------------------------------------------- + Target IP: 39...

路~可以走过 986

C段扫描+查询旁站

C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站C段扫描+查询旁站

手把手教你配置MAX96712解串器:从I2C地址分配到PWM帧同步

本文详细解析了MAX96712解串器在自动驾驶视觉链路中的核心配置流程。从I2C地址分配、GMSL2数据流映射到实现多摄像头精准同步的PWM帧同步触发,手把手指导工程师构建高可靠性的图像传输系统,并提供了实用的Linux调试技巧与问题排查思路。

weixin_29297127的博客 927

别再手动算临界转速了!用ANSYS Workbench 2023 R2快速搞定转子坎贝尔图(附完整APDL命令流)

本文详细介绍了如何利用ANSYS Workbench 2023 R2快速生成转子坎贝尔图,实现全自动临界转速分析。通过对比传统手动计算与Workbench自动化流程的效率差异,展示了其在旋转机械设计中的革命性优势,包括大幅缩短分析周期、提升精度至98.7%。文章还提供了完整的APDL命令流和实战案例,帮助工程师快速掌握这一高效工具。

weixin_42699679的博客 473

【图文步骤】EC-Engineer部分操作详细步骤

EC-Engineer部分功能详细使用手册

weixin_42212468的博客 6173

从零开始:用ADS 2023手把手教你设计2.4GHz Wi-Fi LNA(基于ATF-54143,附模型文件)

本文详细介绍了如何使用ADS 2023软件设计2.4GHz Wi-Fi频段的低噪声放大器(LNA),基于ATF-54143晶体管。内容涵盖模型导入、直流工作点确定、稳定性优化、噪声匹配等关键步骤,并提供可下载的模型文件包,帮助工程师快速掌握LNA设计技巧。

weixin_42531128的博客 323

Raid5损坏两块盘

  以下为浪潮Inspur NF5460M4型号服务器故障处理过程: 设备raid5组损坏两块硬,并raid组处理离线状态,情况如图:     由于硬盘数据比较重要,面对此情况不要慌我们尽量做到安全保守的保证数据尽可能完整,以下为处理方法,(遇raid5两块盘出现问题处理方法)   以下截图均为遇相同问题的解决图案,并非现场截图。 Ctrl+H 进WebBios界面,发现两...

chen_lipeng的博客 2万+

2025电赛嵌入式:K210教程-如何刷固件 如何烧录代码 全网唯一

本文介绍了K210开发板的固件刷写和开发环境搭建方法。主要内容包括:1)从Sipeed官网下载合适的MaixPy固件,根据需求选择完整版或精简版;2)使用k-flash等工具烧录固件,注意区分亚博和Sipeed开发板的固件版本;3)介绍了擦除闪存的两种模式(部分擦除和完全擦除)及其应用场景;4)搭建CanMV开发环境,通过MaixPy IDE连接开发板并进行程序调试。文章还提供了常见问题的解决方法,如串口驱动安装、固件兼容性检查等,为K210开发提供了完整的入门指南。

FJN110的博客 547

YOLO26改进目录一览 | 涉及卷积层、轻量化、注意力、损失函数、Backbone、SPPF、Neck、检测头等全方位改进

1️⃣ 什么!不知道如何改进模型⁉️ 本专栏已更新260多种不同的改进方法,所使用并改进的每一个模块均包含详细的模块分析、原理讲解、个人总结、多种改进方式以及完整的修改流程,所有改进100%可直接运行,性价比极高。2️⃣ 找不到合适的模块⁉️ 所有改进点均为近三年顶会,顶刊提出的先进算法,将其融入到中,并进行二次创新,新颖度高,创新度高,能够适应不同的任务场景。3️⃣ 不确定自己改进的步骤、结果是否正确⁉️ 订阅专栏即可进群享受模型训练、模型改进、论文写作、投稿选刊,从入门到论文的各种答疑内容,非常适合新手

Limiiiing的博客 6398

机器学习项目实战案例数据集

本专栏整理了《机器学习项目实战案例》,内包含了各种不同的机器学习项目,包含项目原理以及源码,每一个项目实例都附带有完整的代码+数据集。

优快云 精品推荐 3641

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

上一篇: Metasploit超详细安装及使用教程(图文版)
下一篇: 零基础必看的六大Web安全常见漏洞及防范措施
白袍万里
博客等级 码龄4年 134粉丝 41原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值