SSRF漏洞原理和实验

PiKachu靶场之SSRF (服务端请求伪造) 概述 SSRF (Server-Side Request Forgery:服务器端请求伪造) 其形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对目标地址做严格过滤与限制 导致攻击者可以传入任意的地址来让后端服务器对其发起请求,并返回对该目标地址请求的数据数据流: 攻击者----->服务器---->目标地址 根据后台使用的函数的不同,对应的影响和利用方法又... 阅读详情

一.SSRF概述
SSRF(Server-Side Request Forgery:服务器端请求伪造)
其形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对目标地址做严格过滤与限制
导致攻击者可以传入任意的地址来让后端服务器对其发起请求,并返回对该目标地址请求的数据
数据流:攻击者----->服务器---->目标地址
根据后台使用的函数的不同,对应的影响和利用方法又有不一样
PHP中下面函数的使用不当会导致SSRF:
file_get_contents()
fsockopen()
curl_exec()
如果一定要通过后台服务器远程去对用户指定(“或者预埋在前端的请求”)的地址进行资源请求,则请做好目标地址的过滤。
你可以根据"SSRF"里面的项目来搞懂问题的原因
二.实验案例
1.SSRF(curl)
通过网址访问连接到百度就会在页面上出现百度的页面
127.0.0.1/pikachu/vul/ssrf/ssrf_curl.php?url=http://www.baidu.com
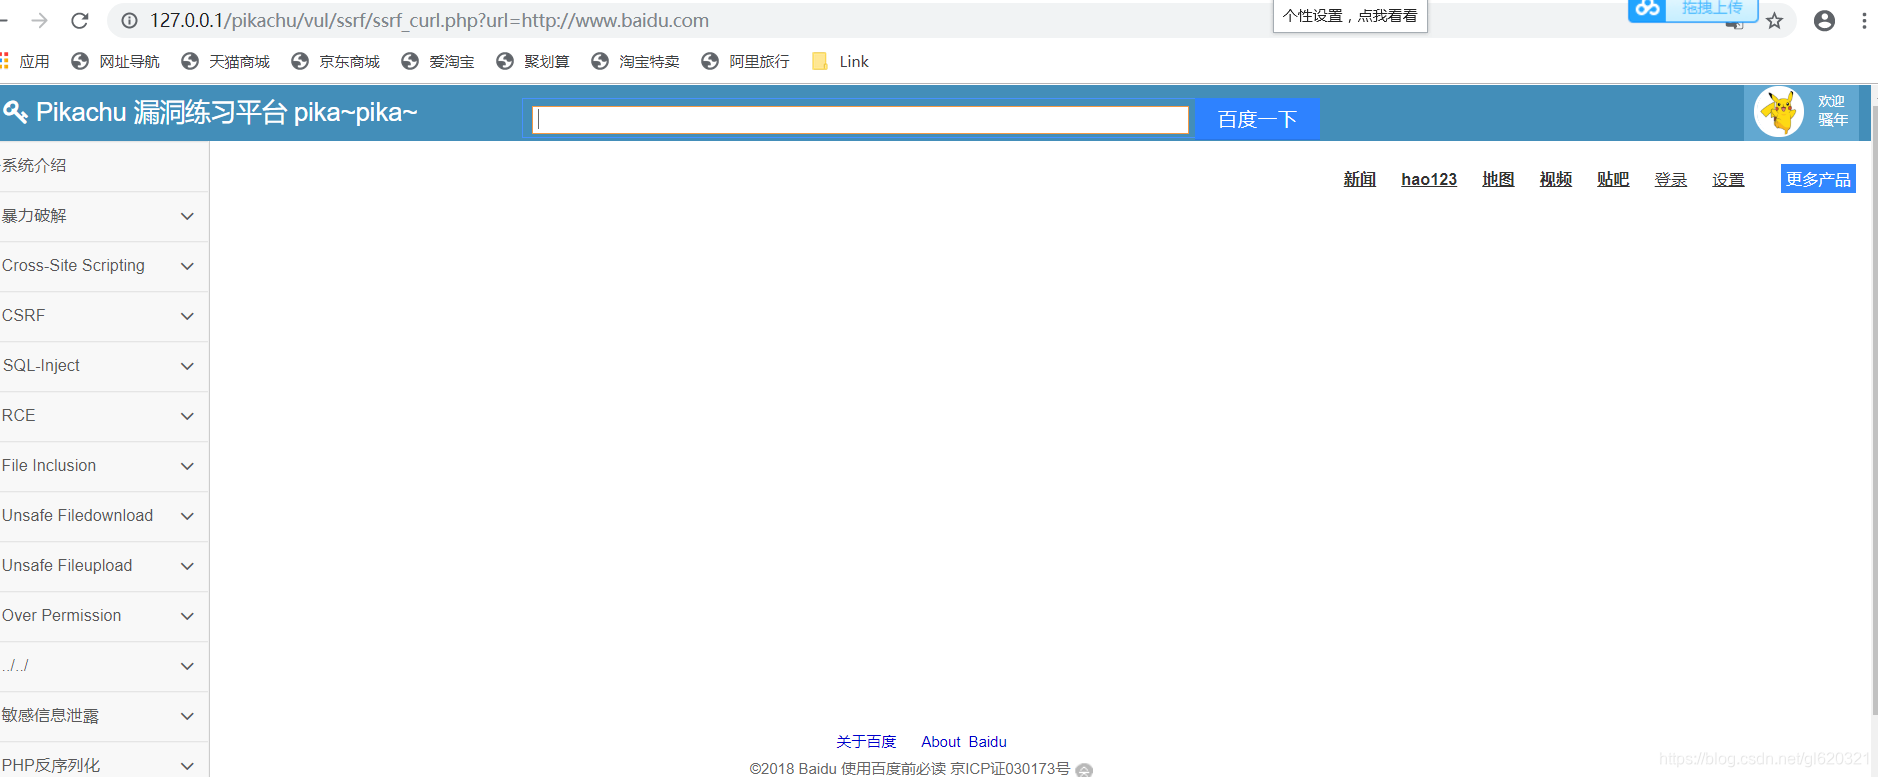
在这里插入图片描述
对端口进行测试是否是开着的,可以链接到http://127.0.0.1/pikachu/vul/ssrf/ssrf_curl.php?url=http://192.168.1.15:22
就会发现返回到原来的界面
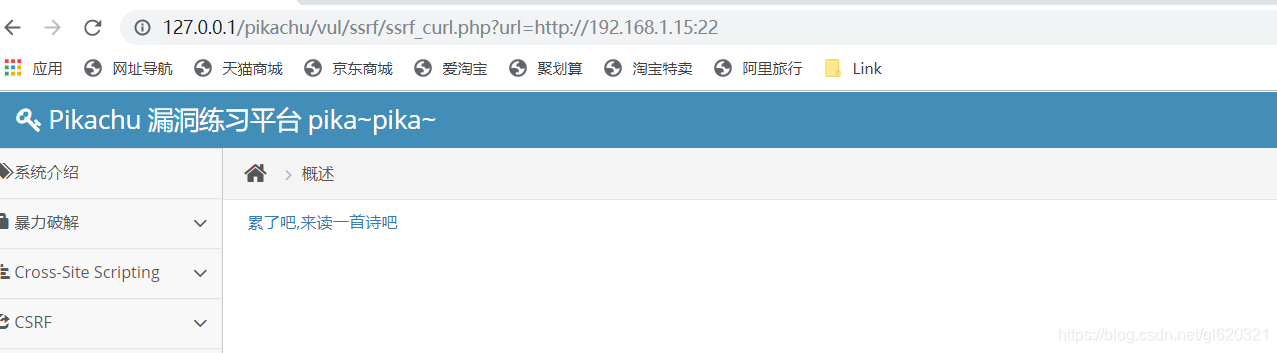
在这里插入图片描述
2.SSRF(file_get_content)
在这里插入图片描述
和上面的方法一样。可以自己进行测试。

XXE漏洞原理和案例实验演示;ssrf漏洞原理和实验案例演示 一、XXE漏洞原理和案例实验演示 XXE(xml external entity -injection“) 1.XML xml是一种可扩展的标记语言,可用来存储数据、传输数据 XML格式: 第二部分:DTD DTD:Document Type Defintion 文档类型定义,用来为XML文档定义语义约束。来约束XML文档格式。DTD中不同类型: DTD外部实体举例: 外部引用可以支持htt... 阅读详情

相关推荐

SSRF(一):PortSwigger靶场笔记

该文章是关于作者在PortSwigger的SSRF靶场训练的记录和学习笔记

aaaadoga的博客 1249

pikachu靶场练习——SSRF详解

pikachu靶场——SSRF详解

qq_42176496的博客 1万+

SSRF-lab

SSRF(服务端请求伪造) 原理: 很多web应用都提供了从其他的服务器上获取数据的功能。使用用户指定的URL,web应用可以获取图片,下载文件,读取文件内容等。这个功能如果被恶意使用,可以利用存在缺陷的web应用作为代理攻击远程和本地的服务器。 如图: 正常情况下,一个客户端发送指定的url给服务器去请求一个东西,当服务器收到这个请求后首先查看这个url是否合法,然后再去向内网资源去请求这个ur...

Mccc_li的博客 1416

pikachu--SSRF

制造恶意的payload去获取后台的PHP源码并将结果转换为base64。所以我们一般对其进行编码,阻止其不执行。从而导致任意文件读取。若没有数据返回或者返回时间延迟较大,就说明3308端口没有开放。SSRF(file_get_content)进入测试页面。发现返回数据库的版本信息,就说明开启了3306端口。)读取本地文件(换成自己电脑的本地文件)读取远程文件(换成自己电脑的远程文件)SSRF(curl)进入测试页面。伪协议文件包含读取源代码,加上。代码执行,看不到源代码内容。编码输出,不然会直接当做。

firecjh的博客 531

【Pikachu】SSRF(Server-Side Request Forgery)服务器端请求伪造实战

尽人事以听天命

1557

教程 | VeriStand硬件在环仿真测试第一章

这篇是系列文章的第一章,满满的都是干货,感兴趣的话欢迎一起交流探讨。

HUASUITECH的博客 1万+

Pikachu靶场--SSRF

Pikachu靶场--SSRF(服务器端请求伪造)

qq_65150735的博客 1855

实战解析:利用Python requests库高效抓取京东商品评论并构建结构化数据集

本文详细介绍了如何利用Python requests库高效抓取京东商品评论并构建结构化数据集。通过分析京东评论接口、处理反爬机制以及数据解析存储,帮助开发者快速获取电商数据,适用于竞品监控、用户画像构建等商业场景。

weixin_42526415的博客 837

10-3ssrf漏洞原理和案例实验演示

SSRF(Server-Side Request Forgery:服务器端请求伪造)形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对前端传进来的目标地址做严格过滤与限制,导致攻击者可以通过前端,传进来任意的地址,然后让我们的服务器对其发起请求,把请求的数据,又返回给攻击者,攻击者实际上是以存在SSRF漏洞的服务器,为跳板,然后,通过这个跳板服务器的功能,对其它服务器进行攻击数据流:攻击者——>服务器——>目标地址根据后台使用的函数的不同,对应的影响和利用方法又有不一样 如果一定要通

山兔的博客 1380

避开模板匹配的坑:OpenCVSharp中边缘梯度算法的优化实践

本文深入探讨了OpenCVSharp中边缘梯度算法在模板匹配中的优化实践,解决了传统方法在尺度变化、角度旋转和光照差异下的局限性。通过Sobel算子提取边缘梯度特征,结合轮廓检测和多尺度匹配策略,显著提升了匹配的鲁棒性和准确性。文章还分享了并行计算、内存访问优化等实战技巧,适用于工业检测和自动化识别场景。

http9protocoller的博客 199

深入解析AUTOSAR中IIC的MCAL实现与Vector配置实践

本文深入解析AUTOSAR架构中IIC总线的MCAL实现与Vector配置实践,探讨IIC在汽车电子中的特殊定位及Vector的折中方案。通过Channel与Sequence设计模式、Chain特性应用及DaVinci Configurator配置步骤,提供IIC驱动的优化与安全实现方法,助力开发者高效解决车载通信问题。

weixin_29172963的博客 407

【pikachu渗透靶场&Web安全从入门到放弃】之 ssrf 漏洞原理和案例实验演示

49.10-3 ssrf漏洞原理和案例实验演示(Av96582332,P49) SSRF(Server-Side Request Forgery:服务器端请求伪造) 其形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对目标地址做严格过滤与限制 导致攻击者可以传入任意的地址来让后端服务器对其发起请求,并返回对该目标地址请求的数据 数据流...

algae 1009

深入解析GEM5 McPAT NoC功耗模型:从arbiter电容计算到微架构关联

本文深入解析GEM5 McPAT NoC功耗模型,重点探讨arbiter电容计算与微架构的关联。通过拆解动态功耗公式和四类电容的物理本质,揭示能量与功率的转换关系,并提供参数调试和模型精度优化的实战技巧,帮助开发者更准确地预测和优化NoC功耗。

weixin_29305313的博客 201

0531 10-3 ssrf漏洞原理和实验案例演示

http://127.0.0.1/pikachu/vul/ssrf/ssrf_curl.php?url=http://127.0.0.1/pikachu/vul/ssrf/ssrf_info/info1.php 改为 http://127.0.0.1/pikachu/vul/ssrf/ssrf_curl.php?url=baidu.com 得到 http://127.0.0.1/pikachu...

qq_42764906的博客 373

在 CentOS7 下安装 Cadence IC验证平台 INCISIVE152

前言 本文所使用的软件 虚拟机软件:VMware Workstation 15 PRO 如何安装? 操作系统:CentOS-7, CentOS-7-x86_64-DVD-1810.iso 如何安装? 简介 INCISIVE Incisive是nc_verilog, nc_sim, nc_lauch,以及ABV,TBV的集合,用于仿真和验证。 InstallScape InstallSc...

沈醉不知的博客 2万+

Kolla 容器化 高可用OpenStack 部署与 Ceph 集群集成

本文介绍了 Kolla 项目在容器化 OpenStack 部署和管理方面的应用,以及与 Ceph 集群的集成。Kolla 项目通过容器技术提供了一种简化和自动化的 OpenStack 部署方法,同时实现了易于升级和回滚的特点。本文还探讨了 Kolla 在实现零宕机升级方面的进展,并分析了其对 OpenStack 用户和社区的重要意义。

we22635的博客 2703

SSRF攻击利用漏洞进行SSRF内网提权攻击实验参考

SSRF攻击是建立在文件包含、远程执行等高危漏洞,来进行内网的权限提升攻击,通过SSRF来提升攻击的权限并将权限达到最大化; 本实验通过2个实验步骤介绍SSRF,并通过文件包含漏洞进行,fsockopen端口扫描与利用中间件redis提升权限写入可执行脚本文件的SSRF内网攻击EXP,用这2个实战来让大家熟悉SSRF攻击与利用。 EXP redis.txt 漏洞利用redis进行ssrf权限提...

安全龙网络安全攻防实验室 1338

锂电池SOH估计 | 基于LSTM模型的锂电池SOH估计(Python)

锂电池SOH估计 | 基于LSTM模型的锂电池SOH估计(Python)

前程算法屋的博客 1434

SSRF漏洞

SSRF(Server-Side Request Forgery:服务器端请求伪造) 是一种由攻击者构造形成由服务端发起请求的一个安全漏洞。一般情况下,SSRF是要目标网站的内部系统。(因为他是从内部系统访问的,所有可以通过它攻击外网无法访问的内部系统,也就是把目标网站当中间人)

sjhfdffg的博客 388

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

SSRF(pikachu)

一、 SSRF概述 SSRF(Server-Side Request Forgery,服务器端请求伪造) 形成的原因:大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对目标地址做严格过滤与限制,导致攻击者可以传入任意的地址来让后端服务器对其发起请求,并返回对该目标地址请求的数据。即以存在SSRF漏洞的服务器为跳板取得其他应用服务器的信息。 数据流:攻击者 -----> 服务器 ...

W小哥 5733

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

如何利用SSRF Vulnerable Lab学习服务器端请求伪造漏洞?新手入门必看

SSRF Vulnerable Lab是一个专为学习服务器端请求伪造(SSRF)漏洞设计的开源实验平台,包含多种常见SSRF攻击场景的示例代码和实践环境。通过这个实验平台,新手可以快速掌握SSRF漏洞的原理、利用方式及防御方法,是网络安全学习的实用工具。 ## 什么是SSRF漏洞?为什么需要学习它? 服务器端请求伪造(SSRF)是一种由攻击者构造请求,让服务器端发起非预期网络请求的安全漏洞。攻

gitblog_01123的博客 447

weblogic CVE-2014-4210 SSRF漏洞

然后直接VPS拉取vulhub的镜像出现连接不到反弹shell的问题(但是成功写入了,其实也算完成实验了),最后本地搞出来啦,结果没有ssh,猛男哭泣!redis可能存在未授权访问漏洞,同时redis默认是不对外开放的,意思就是说只有内网可以访问redis服务器,外网访问不到,这时候就体现出了SSRF请求伪造漏洞的作用。然后kali也出问题了,docker拉取的vulhub拉取的weblogic/ssrf 镜像,启动后只启动了weblogic,redis起不来,很怪异。

ChenD的学习笔记 2419

SSRF的学习笔记

SSRF(Server-Side Request Forgery,服务器端请求伪造)是一种常见的 Web 安全漏洞,其核心原理是,从而绕过客户端的访问限制(如防火墙、IP 白名单等),实现未授权访问、信息窃取、内网探测甚至远程代码执行等攻击目的。正常情况下,服务器的请求行为应遵循预设逻辑(如仅请求特定合法域名的资源);而 SSRF 漏洞会打破这一逻辑 —— 攻击者通过构造特殊的请求参数(如 URL、IP、端口等),让服务器 “替自己做事”,发起本不应有的请求。。

firshman_start的博客 750

【安全】P 7-3 SSRF利用-内网资源访问

目录0X01 SSRF漏洞代码分析0X02 实验环境搭建0X03 利用SSRF进行内网资源访问0X04 利用SSRF进行端口扫描 0X01 SSRF漏洞代码分析 一下代码存在SSRF漏洞,分析 <?php if (isset($_GET['url'])) { $link = $_GET['url']; $curlobj = curl_init($link); curl_setopt($curlobj, CURLOPT_HEADER, 0); curl_setopt($curlobj, CURLOPT_

Z_David_Z的博客 445

网络安全实验-SSRF、远程代码执行漏洞、旁注漏洞、越权漏洞、暴力猜解

网络安全实验:SSRF、远程代码执行漏洞、bluecms旁注漏洞、水平越权&垂直越权漏洞、暴力猜解。这次实验任务量比较重,可以加强对基本渗透测试中部分漏洞的理解!

qlbahuang的博客 1150

【SSRF01】服务器端请求伪造——漏洞基础原理及攻防

1. 理解SSRF漏洞的攻击原理; 2. 掌握SSRF漏洞的挖掘方式; 3. 掌握SSRF漏洞的攻击方式和利用方式; 4. 掌握SSRF漏洞的防御方式。

Fighting_hawk的博客 8054
上一篇: PHP反序列化漏洞(什么是反序列化漏洞及操作)
下一篇: 目录遍历及敏感信息泄露原理及案例(实验操作)
Serendipity_筱楠
博客等级 码龄8年 2万+粉丝 272原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值