SearchEngin_Censys

shodan(1)被动信息收集工具 shodan官网地址:https://www.shodan.io。 阅读详情

寻找CloudFlare和TOR背后的真实源IP

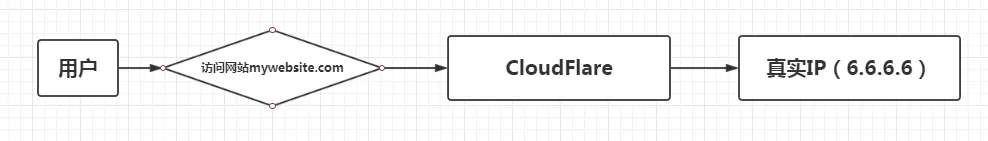
使用TOR或者CloudFlare都会将真实IP隐藏。
例如: 你搭建一个网站mywebsite.com,真实IP是6.6.6.6,使用的隐匿IP的保护服务CloudFlare,这样你访问这个域名,他访问的IP却不是6.6.6.6,而是CloudFlare提供的中间IP,然后CloudFlare会连接真实IP然后将请求发过去
13671484-6350c5bd3f3fa9f7.png
2018-09-24_140931.png

SSL证书

但是如果这个站点使用了HTTPS协议,那么他就需要证书认证了,那么这个站点就会在证书的里,记录下这个证书,你可以全网扫描443端口,查询哪些IP拥有这个证书,从而过滤出真实IP

  • 根据网站域名,获取其使用的证书
    parsed.names:需要解析的域名
    tags.raw: trusted:显示有效的内容
    Certificates:搜索证书
    parsed.names: 360.net AND tags.raw: trusted

    13671484-a1129c9bcdf9afda.png
    2018-09-24_142511.png

  • 使用What's using this certificate? > IPv4 Hosts,查找使用这个证书的IP,进而得出真实IP

    13671484-6f5c772dc75e2dd6.png
    2018-09-24_142511.png

根据证书的指纹SHA-256,在IPv4库里查


13671484-a8ae89c79792d94e.png
2018-09-24_143622.png
  • 可以通过访问可疑IP地址的443端口,看是否直接打开正在探测的网站,来确定真实IP

DNS记录

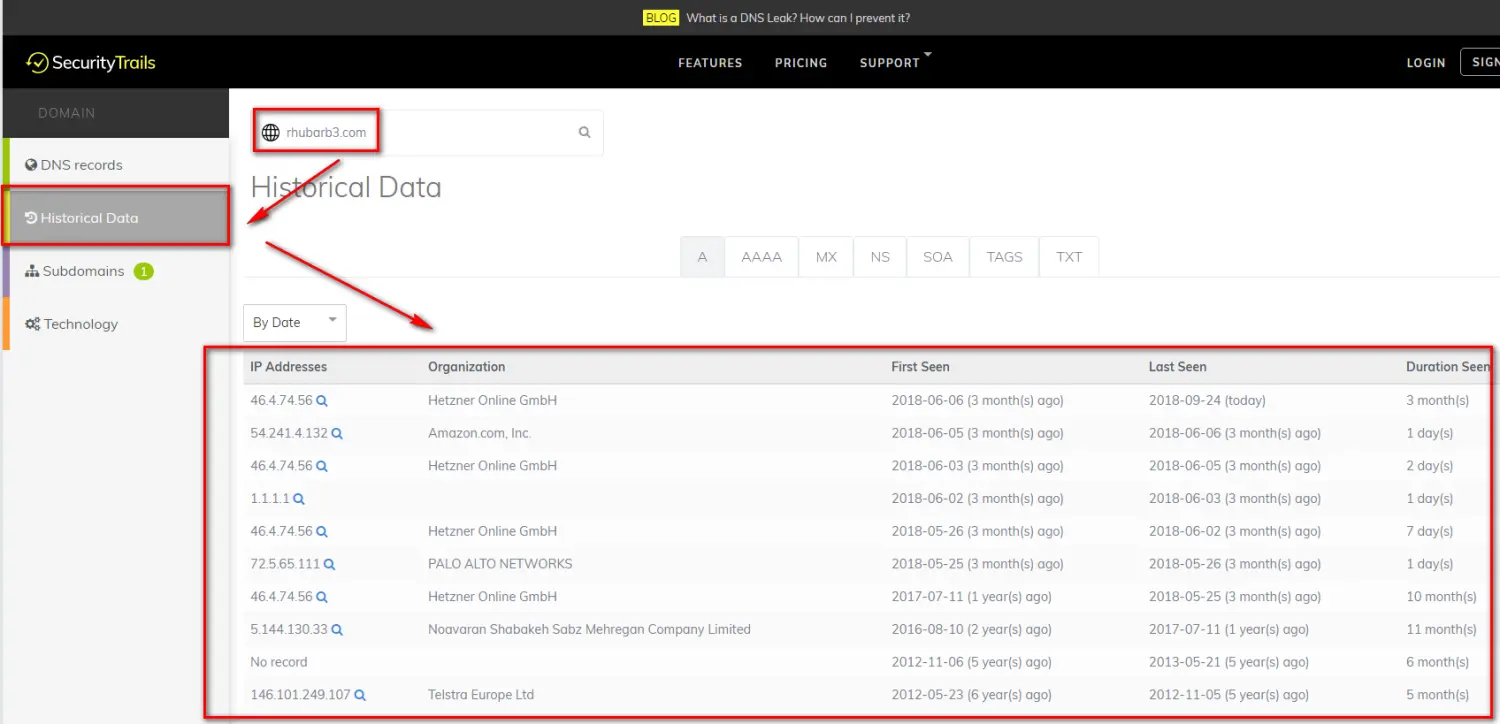
如果在使用类似隐匿IP的保护之前,已经上线过,有DNS历史记录,就有可以在历史DNS历史记录里找到真实IP
使用https://securitytrails.com/查询
13671484-8853409871e1cfe9.png
2018-09-24_150344.png

HTTP头

独有的信息会暴露真实IP,如HTTP头中包含各种软件包括子版本等,会所缩小范围。
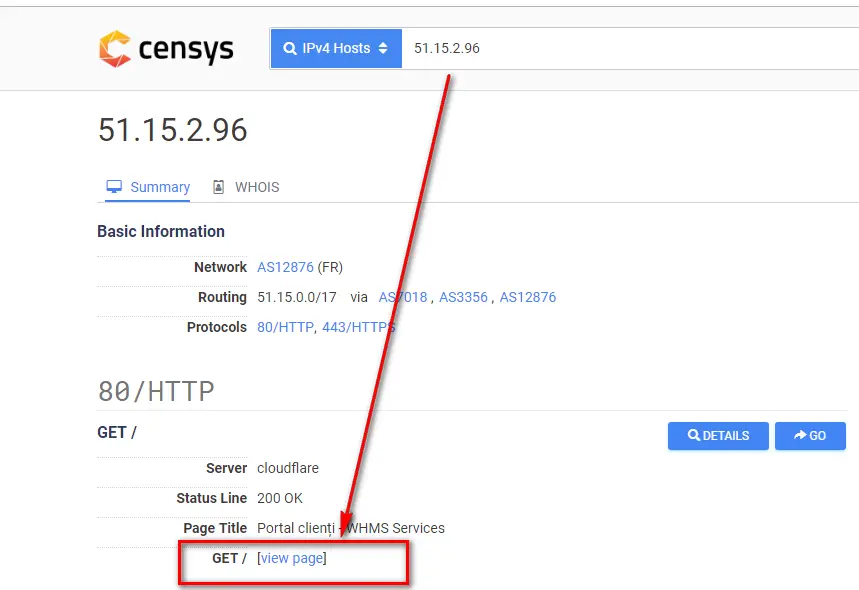
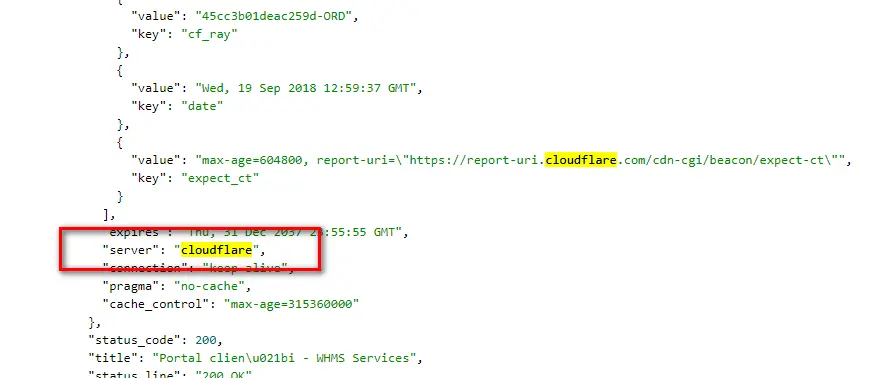
使用https://censys.io/的语法:
80.http.get.headers.server: cloudflare:80端口 & HTTP的GET的请求,响应中存在server字段值为cloudflare的数据
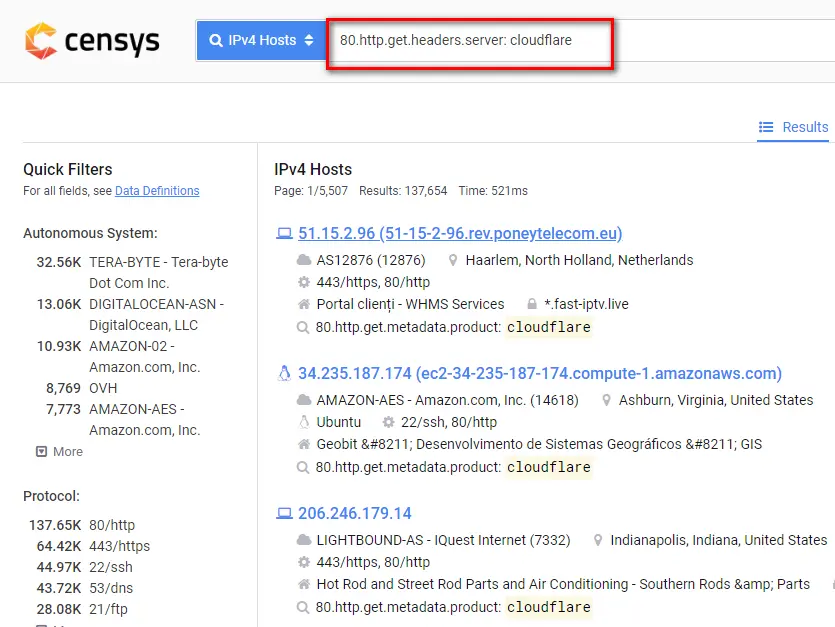
13671484-e06fdceb71193f92.png
2018-09-24_142511.png

13671484-37325167cb040abc.png
2018-09-24_155144.png

13671484-52b54337968c168e.png
2018-09-24_155209.png

应用及服务

这些信息可以只是IP本身,也可以是任何可以用作此处描述的其他方法的参数的信息。 这些尝试是具有创造性的,可以进行侦察和组合使用。
每一个测试都应在侦察阶段运行gobuster来查找文件和目录。您可以找到的是日志、数据库转储/备份等等。

内容

使用https://www.shodan.io/home,类似Censys的网站,可以根据搜索网页内容,来定位IP
参数:http.html:http请求,返回的html文件中包含给定的字符串
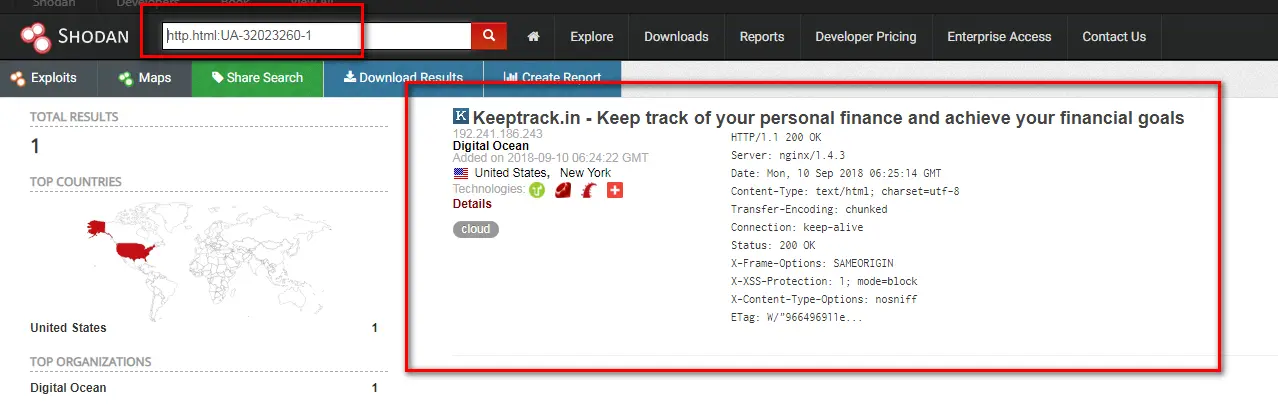
13671484-09be94193d0ef34c.png
2018-09-24_155209.png

https://censys.io/
https://xz.aliyun.com/t/2781

网络空间资产测绘网站 网络空间资产搜索引擎是对全球互联网暴露资产进行周期性不间断且深度地扫描与探测,融合多种资产检索方式,全面发现互联网暴露资产,对资产进行画像管理。他类似于行军打仗中使用的作战地图,类似于信息化战争中的卫星导航系统,为网络安全防护提供资产的态势感知数据,不至于没有目标和方向。目前,常用四种网络空间资产搜索引擎包括:FOFA、ZoomEye、360Quake、Shodan,以SAAS方式提供数据服务。 各个产品的详细差异可以登录产品对应的官网进行对比。 阅读详情

相关推荐

shodan(黑暗谷歌)信息收集

shodan介绍 与谷歌不同的是,Shodan不是在网上搜索网址,而是直接进入互联网的背后通道。Shodan可以说是一款“黑暗”谷歌,一刻不停的在寻找着所有和互联网关联的服务器、摄像头、打印机、路由器等等。每个月Shodan都会在大约5亿个服务器上日夜不停地搜集信息。 对于我们学习安全人员是个收集信息的好工具,如果落入坏人之手的话,那真是一个可怕的东西。 官网:https://www.shodan.io/ 使用教程 命令 解析 例 hostname 搜索指定的主机或域名 hostname:“

信安是不可或缺的一部分! 1万+

【渗透神器系列】搜索引擎

搜索引擎是我日常工作中用得最多的一款工具,国内常用的搜索引擎包括Baidu,sougou,bing等。但我本篇要纪录的并不是这些常用的搜索引擎,而是信息安全从业人员必备的几款网络搜索引擎。本篇要介绍的搜索引擎包括:Shodan,censys,钟馗之眼,Google,FoFa,Dnsdb等。介绍的内容主要是这几款搜索引擎的一些高级语法,掌握高级语法会让搜索结果更准确。 Google搜索引...

weixin_30251829的博客 1075

【渗透黑科技】shodan保姆级教程

shodan学习笔记

qq_62390869的博客 2939

信息搜集方法总结

对常用的信息搜集方法做了一个简单的总结。

seek_2022的博客 8074

转录因子详细介绍(motif)

转录因子详细介绍(motif) TF: transcription factor转录因子TFBS: transcription factor binding site转录因子结合位点TFBS是序列内的location,TF特异结合在这里,这个site有这种特点 1 和一些参考相关的一个位置(开始,结束,strand),这些reference可以是染色体开始,geneTSS。也可以是一段sequence 2 A SITE可以是实验证实的(已知的),也可以是一些算法(预测的) 3 例子,下面这个图是酵母

wangprince2017 3万+

实例讲解MOS管电源开关电路的软启动

1、控制电源开关的输入信号 Control 为低电平或高阻时,三极管Q2的基极被拉低到地,为低电平,Q2不导通,进而MOS管Q1的Vgs = 0,MOS管Q1不导通,+5V_OUT 无输出。此时将 Control 设为低电平,三极管Q2关闭,电容C1与G极相连端通过电阻R2放电,电压逐渐上升到5V,起到软关闭的效果。不过从作者的描述来看,只是电路参数有区别,能通过的电流、能承受的耐压等不一样,但是软启动的原理是一样的。从公式可以看出,当电容容量越大,电压越高,时间越短,电流就会越大,从而形成浪涌电流。

U_YAO的博客 2万+

利用censys查询所需要的信息

1、打开网站https://search.censys.io/2、在输入框数据 services.http.response.headers.location: account.jetbrains.com/fls-auth后点击Search,网站会返回许多地址。3、点击任何一个地址,并查看详情页,确定端口为80的地址状态码为302。4、最后点击Activate按钮即可。

永远在千里之外 4732

开发者体验度量:构建DevEx评估体系的方法论与工具

在深入讨论度量方法前,我们需要明确什么是开发者体验(DevEx)。许多人将其简化为"开发工具好不好用",这是一个危险的误解。开发者体验是指开发者在完成工作过程中的整体感受和效率,它由三大核心维度组成:工具与基础设施:开发、测试、部署工具链的效能流程与协作:工作流程的顺畅度和团队协作的效率文化与成长:支持实验、学习和专业发展的环境这三个维度相互作用,共同决定了开发者能否高效且愉悦地完成工作。开发者体验不是一个目的地,而是一段持续的旅程。

2401_88760782的博客 1430

Shodan新手使用指南

什么是 Shodan? 首先,Shodan 是一个搜索引擎,但它与 Google 这种搜索网址的搜索引擎不同,Shodan 是用来搜索网络空间中在线设备的,你可以通过 Shodan 搜索指定的设备,或者搜索特定类型的设备,其中 Shodan 上最受欢迎的搜索内容是:webcam,linksys,cisco,netgear,SCADA等等。 那么 Shodan 是怎么工作的呢?Shodan 通过

浮生若梦的专栏 6万+

ROS2实战:手把手教你用CMake集成自定义DDS(以CycloneDDS为例)

本文详细介绍了如何在ROS2中通过CMake集成自定义DDS(以CycloneDDS为例),涵盖环境准备、源码编译、ROS2工作区集成、性能调优及常见问题排查。通过RMW中间件抽象层,开发者可以灵活切换DDS实现,提升系统实时性和可靠性。

weixin_29284201的博客 349

vue3 - 实现WebRTC播放实时rtsp视频流+NVR录像机回放,web前端浏览器网页播放RTSP推流,支持海康威视大华等摄像头/监控设备对接(监控摄像头录像及回放,拿到rtsp视频流如何处理)

vue3,webrtc-streamer,rtsp视频流,监控画面,nvr录像机,回放功能,监控摄像头设备,vue3播放Rtsp推流示例代码,前端如何在vue3项目中播放rtsp视频流,VUE中播放RTSP实时推流播放解决方案,vue3 webrtc播放rtsp视频流,vue3实现rtsp视频流浏览器实时播放,海康摄像机、NVR、流媒体服务器、回放取流RTSP地址,vue3+vite+ts 使用webrtc-streamer播放海康rtsp监控视频,播放海康rtsp监控视频,海康摄像机/录像机预览+回放RT

✅ 精选推荐文章 1万+

Censys Query Language Syntax

field 指的是诸如servicesct.entries…之类的字段,它们是 censys.io 网站开发人员定义好的,对比 fofa,就很好理解了!那么上面语句的意思就是:如果用户没有指定任何 field 进行查询,比如,就输了个 hello,那么,censys.io 会自动将我们输入的 hello 应用于 text-based fields 进行查询,即,censys.io 自动进行了等查询,然后将结果返回。

qq_42704754的博客 2003

【RT-DETR实战】RT-DETR实战手记(200):端侧实时目标检测,下一步往哪儿走?

昨天深夜调一个模型部署,在树莓派4B上跑RT-DETR-nano,帧率死活卡在8FPS上不去。量化也做了,算子也优化了,内存对齐也检查了,可就是离实时检测的底线还差一截。盯着终端里跳动的数字,突然意识到——我们可能正在接近当前技术路径的瓶颈。端侧实时目标检测的下一个突破口,恐怕不在现有框架的修修补补里。

企鹅码农的专属播客,分享10多年的实战案例和经验解读,包含YOLO、RT-DETR、AI等各个工作领域。 187

shodan搜索引擎(一)

地址:https://www.shodan.io用于搜索所有网络设备,shodan的服务器上部署了各种扫描器批量的对ip扫描,扫描国家地区IP ,可以很快的得到一些最新的扫描结果,IP扫描吃资源优缺点:方便快速/不实时更新功能:在线查询功能和离线的客户端,monitor监控(可用于监控一些IP),它会扫描一些漏洞和bug出来,出结果给我们,api接口调用,用于信息收集,可以找到问题点。

qq_56677667的博客 4347

YOLO26分割全网首发:CVPR2026 Transformer注意力 | BinaryAttention 1-bit注意力,推理提速100%,超越FlashAttention2

​​​​​​摘要:本研究对Ultralytics YOLO26进行了全面分析,重点阐述了其关键架构改进及其在实时边缘目标检测中的性能基准测试。YOLO26于2025年9月发布,是YOLO系列最新、最先进的成员,专为在边缘及低功耗设备上实现高效、精确且易于部署的目标而构建。本文依次详述了YOLO26的架构创新,包括:移除了分布焦点损失(DFL);采用端到端的无NMS推理;集成了渐进损失(ProgLoss)与小目标感知标签分配(STAL);以及引入了用于稳定收敛的MuSGD优化器。

①答疑群聊服务;②YOLO大模型知识问答系统;③计算机视觉论文生成智能体; 204

视觉SLAM十四讲slambook2示例代码所有依赖库的编译安装教程(VTK、OpenCV3、ceres、Sophus、g2o、Eigen、Pangolin、googletest等)

这是2021年的最后一篇博客~ 新年快乐! 0 准备工作   首先需要先安装cmake编译器: sudo apt-get install cmake   以及,将十四讲的示例代码克隆下来(十四讲的源码地址点击这里): git clone --recursive https://github.com/gaoxiang12/slambook2.git   由于里面的3rdparty文件夹内所有内容都来自于其他github仓库,所以需要加上--recursive参数,不然克隆下来的内容不完整。   如果你.

zeeq的博客 7840

渗透测试之信息收集

一、域名信息 # whois查询 1、站长之家:http://whois.chinaz.com/ # whois反查 1、站长之家:http://whois.chinaz.com 2、查询域名所有人、域名注册商、注册日期、邮箱、电话等 # 备案信息查询 1、常用备案信息查询网站,获取网站的详细信息 2、ICP备案查询网:beian.miit.gov.cn/ 3、天眼查:https://www.tianyancha.com/ 4、爱站网:https://www.aizhan.com/ 二、

haoge1998的博客 3941

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

如何使用 Shodan 搜索引擎保姆级教程(附链接)

如何使用 Shodan 搜索引擎保姆级教程

Flag少侠的博客 8万+

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

信息收集思路——漏洞挖掘总结

针对不同的SRC要求,厂商可能会给定我们一个资产范围,比如子域名:*yuanboss.com,刚开始我们可以通过给定的域名收集子域名,然后收集目录/端口,为了更进一步,我们就需要找到真实IP,因为子域名都是一些常见的资产,可能找不到漏洞了,这个时候就需要通过IP来查找其他开放服务,进而挖掘漏洞在护网中我们获得信息就是目标名称,比如:xx学校,xx公司,这个时候我们就可以通过这些名字去QCC,天眼查等网站去找对应的公司,然后找到他的官网,接着就是找子域名,信息收集的逻辑就和上面的一样了。

yuan_boss的博客 3591

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

信息收集(二)IP信息收集

内容分发网络(CDN): 是指企业利用分布在不同区域的节点服务器群组成流量分配管理平台,为用户提供内容分散存储和高速缓存服务在渗透测试过程中,经常会碰到网站有CDN的情况。CDN即内容分发网络,主要解决因传输距离和不同运营商节点造成的网络速度性能低下的问题。

把自己活成一道光,因为你不知道,谁会借着你的光,走出了黑暗。请保持心中的善良,因为你不知道,谁会借着你的善良,走出了绝望。请保持你心中的信仰,因为你不知道,谁会借着你的信仰,走出了迷茫。请相信自己的力量,因为你不知道,谁会因为相信你,开始相信了自己.... 1933

Shodan安装及使用 Kali Linux 入门教程!黑客必备搜索引擎!Termux可用!

Shodan是互联网上最可怕的搜索引擎。Shodan不是在网上搜索网址,而是直接进入互联网的背后通道。Shodan可以说是一款“黑暗”谷歌,一刻不停的在寻找着所有和互联网关联的服务器、摄像头、打印机、路由器等等。每个月Shodan都会在大约5亿个服务器上日夜不停地搜集信息。Shodan所搜集到的信息是极其惊人的。凡是链接到互联网的红绿灯、安全摄像头、家庭自动化设备以及加热系统等等都会被轻易的搜索到。Shodan的使用者曾发现过一个水上公园的控制系统,一个加油站,甚至一个酒店的葡萄酒冷却器。

qq_24305079的博客 5158

网络安全搜索引擎

Shodan被誉为“物联网的搜索引擎”,专注于扫描和索引连接到互联网的各种设备,如智能家居设备、工业控制系统(ICS)、摄像头、数据库等。● FOFA的资产数据库涵盖了全球范围内的互联网资产,包括Web应用程序、IoT设备、数据库、网络设备等,有助于用户全面了解自己的网络资产。● FOFA支持生成定制化的资产报告,用户可以根据自己的需求选择生成不同类型的报告,如资产清单、漏洞扫描报告等。● 查询方式类似于谷歌或百度,但数据范围更广,包括安全设备、摄像头、打印机、数据库、操作系统、中间件等资产。

2302_79652183的博客 4769

小白初入shodan搜索引擎

赶巧在今天,shodan为了庆祝突破400W用户,shodan会员价格打折到4美元,记得上次降价还是2019年,庆祝成立十周年,降价到1美元,当时由于还没有入信息安全的门槛,对这些一无所知,所以含泪错过,这次机会机会都到嘴边了,怎么可能放过,果断入手,作为渗透利器的信息收集工具,相信有很多人已经用过,这里还是大概讲解一下,为小白扫个盲,同时分享一些常用搜索语法与使用技巧。一.诞生在2009年举办的黑客大会DEFCON会上,一位名叫约翰·马瑟利的黑客发布了一款名为“Shodan”的搜索引擎。

Javachichi的博客 5934

端口扫描工具 Censys 和 Criminal IP 比较

左边的结果是criminalip.io ,右边是search.censys.io 的结果。我在IP地址扫描开放端口时经常使用的工具是search.censys.io ,因为在这里可以扫描的端口号码最多。而且去年新开的criminalip.io 也可以免费扫描端口,所以两者一起使用。如果还有可以比较的端口扫描工具,请推荐给我。只要是可以免费使用的工具,什么都好。虽然两者都会返还信息,但criminalip.io 扫描的端口更多。在外部扫描端口的工具中,有几种可以免费、在网页上使用的工具。

rxb0513的博客 984

Shodan 使用秘籍:揭秘全球设备搜索,轻松挖掘网络安全情报!

Shodan 是一个专注于互联网连接设备的搜索引擎,主要用于信息收集与安全分析。作为一款强大的安全测试工具,Shodan 还提供了命令行工具,帮助用户更高效地执行复杂搜索和数据提取任务。Shodan 的网页版界面简洁直观,支持用户通过多种筛选条件高效获取联网设备的信息。注册与登录:访问 Shodan 官网,注册并登录账号,以解锁更多功能和查询权限。搜索功能:在搜索栏输入关键词即可检索互联网连接的设备信息。支持多种过滤条件,例如port:80(指定端口)、org:Google。

vortex5的博客 2323

绕过CDN查找网站真实IP

CDN作用:1、CDN加速可以保证用户在任何地方都能够快速访问服务器资源2、CDN的负载均衡和分布式存储技术,可以加强网站的可靠性3、可以异地备援,当某个服务器发生意外故障时,系统将会调用其他临近的健康服务器节点进行服务。

大河之犬的博客 1369
上一篇: Introduction 引言
下一篇: sample webview
Dr. 熊
博客等级 码龄10年 29粉丝 140原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值