


简介
内网渗透成败的关键,90%取决于信息收集——只有摸清内网的“底细”(主机、权限、网络、域信息等),才能制定精准的渗透策略。本文汇总Windows/Linux内网最常用的信息收集命令,附带靶场实战演示和笔记整理,新手可直接复制命令使用,收藏即可随时查阅。
正文
内网信息收集的核心目标:摸清“本机信息→网络信息→域内信息”,三者层层递进,缺一不可。本机信息决定你当前的权限和可操作范围,网络信息决定你能渗透的目标机器,域内信息(若有)决定你能否控制整个内网。
下面按“Windows+Linux”分类,整理常用信息收集命令,每一条命令都附带说明和实战场景,新手可直接套用。
一、Windows内网信息收集(最常用,企业内网主流)
(一)本机信息收集(核心:确认当前权限、系统版本、补丁情况)
- 查看当前用户及权限:whoami (核心命令,查看当前登录用户,如test\user,判断是否为管理员)
补充:whoami /priv (查看当前用户的权限列表,判断是否有提权可能,如SeSecurityPrivilege权限)
-
查看系统版本、补丁:systeminfo | findstr /i “系统版本 补丁” (快速筛选系统版本和已安装补丁,补丁越少,提权漏洞越多)
-
查看当前进程:tasklist (查看所有运行的进程,判断是否有安全软件、监控进程,如360、火绒等)
补充:tasklist | findstr /i “360 火绒” (精准筛选安全软件进程,便于后续规避防御)
-
查看已安装服务:net start (查看所有启动的服务,寻找可利用的服务漏洞,如弱权限服务)
-
查看开机启动项:wmic startup get name,command (查看开机启动程序,可用于后续权限维持)
(二)网络信息收集(核心:摸清内网网段、存活主机、开放端口)
-
查看本机IP、网关、DNS:ipconfig /all (核心命令,确认本机IP网段,如192.168.1.105,网关192.168.1.1)
-
查看内网存活主机:net view (查看同一工作组/域内的所有存活主机,仅Windows环境可用)
补充:for /l %i in (1,1,254) do ping -n 1 192.168.1.%i | findstr “TTL” (批量ping内网所有主机,筛选存活主机,效率更高)
-
查看路由表:route print (查看内网路由信息,判断内网网段分布,是否有多个子网)
-
查看ARP缓存(内网主机MAC地址):arp -a (通过MAC地址判断主机类型,如华为、思科设备)
-
查看当前网络连接:netstat -ano (查看本机开放端口、连接的远程主机,寻找可利用的连接)
(三)域内信息收集(核心:若存在域环境,摸清域架构、域管信息)
-
判断是否存在域环境:net config workstation (查看“工作站域”,若显示域名称,说明处于域环境)
-
查看域控制器(DC):nltest /DCLIST:test.com (将test.com替换为实际域名称,查看域控制器IP和名称)
-
查看域内用户:net user /domain (查看所有域用户,寻找弱口令用户、域管理员用户)
-
查看域管理员组:net localgroup administrators /domain (查看域管理员列表,核心渗透目标)
-
查看域内计算机:net group “domain computers” /domain (查看所有域内机器,确定横向移动目标)
二、Linux内网信息收集(补充,部分企业内网有Linux服务器)
-
查看当前用户及权限:whoami、id (id命令可查看用户所属组,如uid=0为root权限)
-
查看系统版本、补丁:cat /etc/issue、cat /etc/os-release、uname -a
-
查看进程:ps -aux (查看所有进程,筛选安全软件、监控进程)
-
查看网络信息:ifconfig、ip addr (查看IP、网关);netstat -tulnp (查看开放端口)
-
查看内网存活主机:ping -c 1 192.168.1.100 (单台探测);fping -g 192.168.1.0/24 (批量探测,需安装fping)
三、实战演示(靶场环境)
假设已获取一台Windows域内普通机器权限(用户:test\user),执行以下命令,完成基础信息收集:
-
whoami → 确认当前用户为test\user(普通用户,无管理员权限)
-
ipconfig /all → 确认本机IP:192.168.10.102,网关:192.168.10.1,域:test.com(存在域环境)
-
net view → 发现域内存活主机:192.168.10.100(DC)、192.168.10.101(普通机器)
-
net user /domain → 筛选出域管理员用户:test\admin
-
systeminfo | findstr /i “补丁” → 发现该机器未安装MS17-010补丁,存在提权漏洞
通过以上命令,已摸清内网核心信息:存在域环境,域控制器IP为192.168.10.100,当前机器无管理员权限但存在提权漏洞,可后续进行提权、横向移动操作。
四、信息收集自动化工具推荐(新手必备)
若觉得手动输入命令繁琐,可使用以下自动化工具,一键收集内网信息:
-
WinPEAS:Windows环境信息收集工具,一键扫描本机权限、漏洞、服务、域信息,输出详细报告。
-
LinPEAS:Linux环境对应工具,功能与WinPEAS一致,适合Linux服务器信息收集。
-
SharpHound:域环境信息收集工具,可生成域架构图,快速摸清域内用户、机器、权限关系。
总结:信息收集的核心是“全面、精准”,新手可先熟记上述命令,在靶场反复练习,形成自己的信息收集习惯,后续渗透才能事半功倍。建议收藏本文,实操时直接查阅命令,提高效率。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
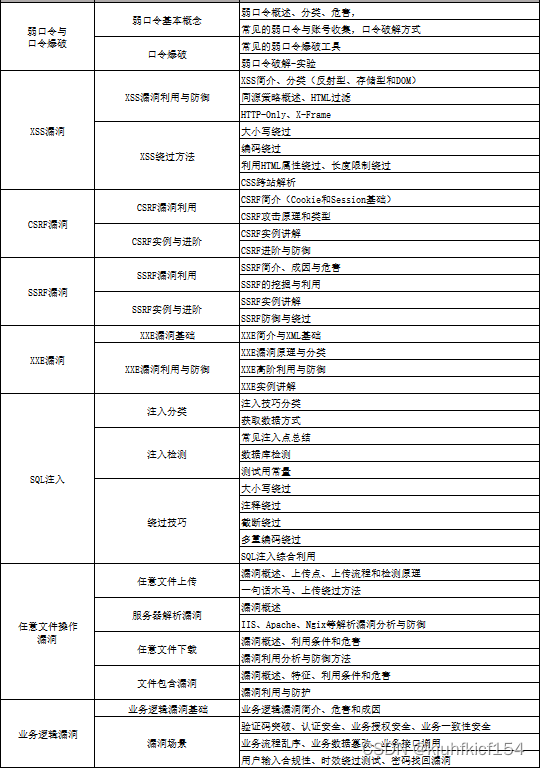
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
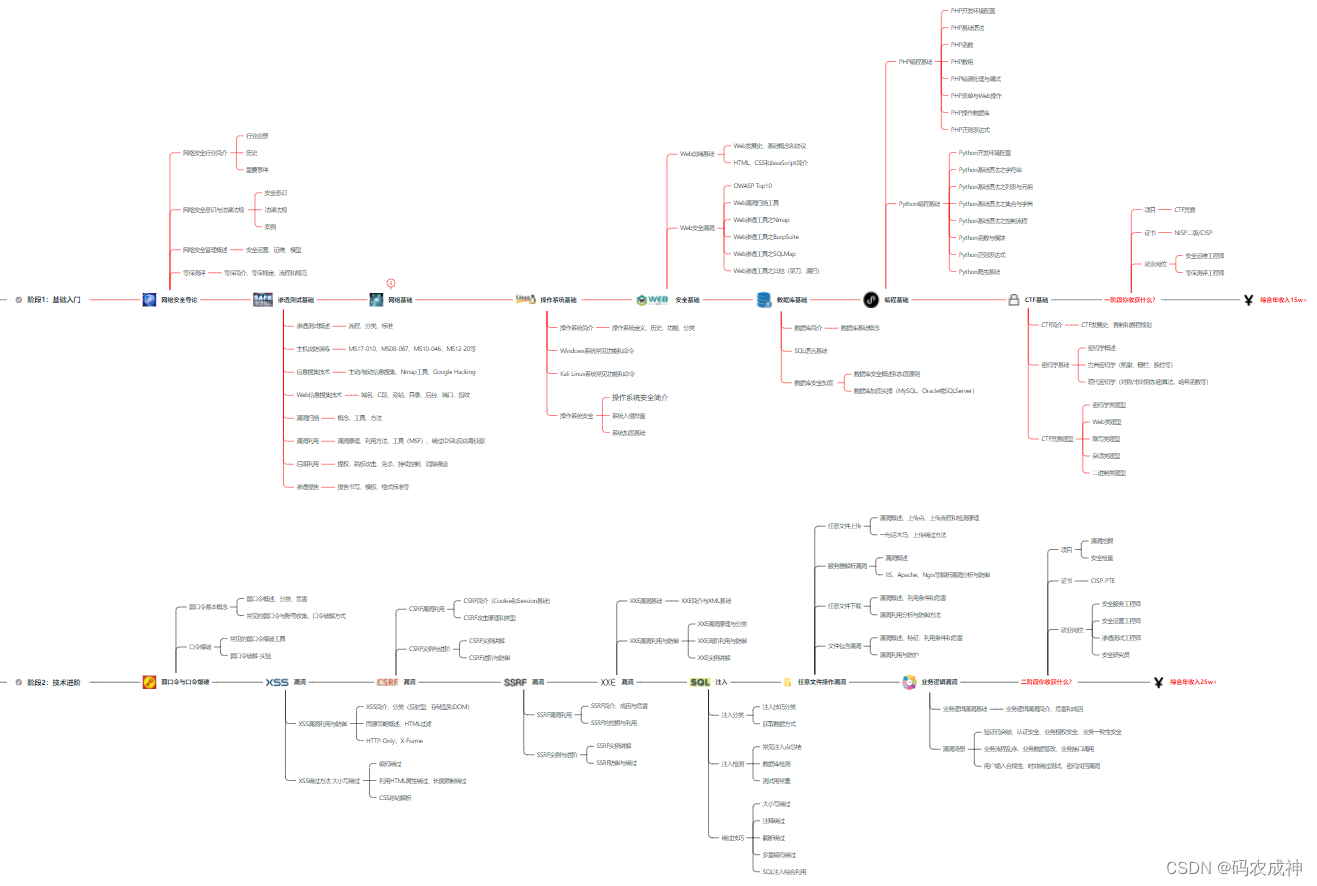
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
 292


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


