


进入2026年,网络安全攻防形势持续升级,红蓝对抗的场景、手段也发生了显著变化——APT攻击常态化、供应链攻击频发、新型渗透手段不断涌现,对红队的攻击能力、蓝队的防御水平提出了更高的要求。
本文结合2026年红蓝对抗的最新热点趋势,拆解APT攻击的防御技巧、新型渗透手段的核心逻辑,分享红蓝队应对新型攻防场景的实战策略,适合安全从业者、企业安全负责人,及时掌握行业趋势,提升攻防能力,适配优快云用户对前沿技术、热点趋势的需求。
一、2026红蓝对抗核心热点趋势:3个显著变化
趋势1:APT攻击常态化,攻击手段更隐蔽、更具针对性
2026年,APT攻击已成为红蓝对抗、护网行动中的主要攻击方式之一,与传统攻击相比,APT攻击具有“隐蔽性强、持续时间长、针对性强”的特点——红队模拟APT组织,会花费数周甚至数月时间,开展情报收集、社会工程学攻击,逐步渗透内网,最终获取核心资产权限,而非“快速突破”。
例如某省级护网行动中,红队模拟APT攻击,先监控高管行为2周,利用家庭WiFi弱加密漏洞实施中间人攻击,窃取财务系统会话Cookie,再逐步渗透内网,控制核心服务器,整个攻击过程隐蔽且持续,蓝队前期未发现任何异常告警。
趋势2:供应链攻击成为红队核心突破手段,防护难度大幅提升
随着企业数字化转型加速,第三方供应商、开源组件的接入越来越多,供应链攻击已成为红队的“首选突破方式”——红队无需直接攻击目标企业,只需入侵企业的第三方供应商(如SaaS服务商、合作伙伴、开源组件开发商),通过供应链链条,横向渗透至目标企业内网,这种方式能轻松绕过蓝队的核心防御,防护难度极大。
2026年以来,供应链攻击在红蓝对抗中的占比已超过60%,例如某金融企业攻防演练中,红队入侵正版软件供应商服务器,在安装包中植入后门,导致300+办公终端感染挖矿木马,蓝队前期未发现任何异常,直到大量终端出现性能异常,才发现被入侵。
趋势3:新型渗透手段涌现,传统防御手段失效
2026年,红队的渗透手段不断升级,出现了多种新型攻击方式,传统的防御手段(如WAF、防火墙)难以拦截:
① 无文件攻击:红队不植入恶意文件,通过PowerShell、WMI等合法工具,执行恶意代码,规避EDR的文件监控;
② AI辅助渗透:红队利用AI工具,快速扫描漏洞、生成定制化Payload,优化攻击路径,提升渗透效率;
③ 物联网设备渗透:红队通过入侵企业的物联网设备(如监控摄像头、智能门禁),作为突破入口,渗透至内网,这类设备往往被蓝队忽视,防御薄弱。
二、蓝队应对热点趋势:APT攻击与供应链攻击防御技巧
针对2026年红蓝对抗的热点趋势,蓝队需调整防御策略,重点强化APT攻击、供应链攻击的防御能力,构建“全方位、多层次”的纵深防御体系。
1. APT攻击防御:重点做好“持续监测+行为分析”
APT攻击的隐蔽性强,传统的“特征检测”难以发现,蓝队需重点做好以下3点:
① 建立用户行为基线:通过SIEM日志分析系统、EDR工具,收集用户、终端的正常行为数据,建立行为基线,当出现异常行为(如陌生IP登录、异常进程执行、敏感数据外传)时,及时触发告警;
② 强化流量分析:部署全流量分析系统(如Splunk),重点监控异常加密流量、DNS隧道通信、C2心跳包,通过流量特征,识别APT攻击的隐蔽通信行为;
③ 完善应急响应:制定APT攻击专项应急预案,当发现APT攻击痕迹时,立即隔离被入侵终端,溯源攻击路径,清理后门程序,同时加固核心资产,避免攻击扩散。
2. 供应链攻击防御:构建“全链路防护”体系
供应链攻击的防御核心,是“源头管控+过程监测+应急处置”,蓝队需做好以下4点:
① 供应商安全管控:建立第三方供应商安全评估体系,对供应商的安全能力进行定期评估,优先选择安全能力强的供应商;签订安全协议,明确供应商的安全责任;
② 开源组件管理:建立开源组件清单,定期扫描开源组件的漏洞,及时更新、修复高危漏洞;禁止使用来源不明、未经过安全检测的开源组件;
③ 边界防护强化:加强企业与供应商之间的网络边界防护,限制供应商的访问权限,仅开放必要的接口和服务,通过VPN、双因素认证等方式,强化访问控制;
④ 实时监测:部署终端防护、流量监测工具,实时监控供应商接入链路的异常行为,及时发现供应链攻击的痕迹。
三、红队适配趋势:新型渗透手段实战技巧
针对2026年的热点趋势,红队需优化攻击策略,掌握新型渗透手段,提升攻击的隐蔽性和成功率,重点掌握以下3个技巧:
-
APT攻击实战技巧:注重“隐蔽性”和“持续性”,前期多花时间开展情报收集,梳理目标企业的组织架构、关键岗位人员信息,通过社会工程学攻击(如钓鱼邮件、水坑攻击)获取初始权限,避免高频扫描、滥用高危Payload,减少攻击痕迹;内网渗透过程中,优先使用隐蔽隧道、凭证复用等技术,规避蓝队的监测。
-
供应链攻击实战技巧:优先选择目标企业的核心供应商(如SaaS服务商、办公软件供应商),通过扫描供应商的漏洞、社会工程学攻击,获取供应商的系统权限,再通过供应链链条,横向渗透至目标企业内网;重点关注供应商与目标企业之间的接口,寻找渗透突破口。
-
新型渗透手段技巧:学习无文件攻击的核心方法,通过PowerShell、WMI等合法工具,执行恶意代码,规避EDR的文件监控;利用AI工具,快速生成定制化Payload,优化WAF绕过技巧;关注物联网设备的漏洞,通过入侵物联网设备,作为突破入口,渗透至内网。
四、2026红蓝对抗核心启示:攻防能力需同步升级
2026年红蓝对抗的热点趋势,表明网络安全攻防已进入“精细化、隐蔽化、全链路”的新阶段,红队和蓝队的能力都需要同步升级:
对于蓝队而言,需跳出“传统防御”的局限,构建“全方位、多层次”的纵深防御体系,强化APT攻击、供应链攻击的防御能力,结合AI、大数据等技术,提升监测和响应效率;
对于红队而言,需紧跟技术趋势,掌握新型渗透手段,注重攻击的隐蔽性和针对性,模拟真实攻击者的行为逻辑,提升渗透的成功率;
对于企业而言,需重视红蓝对抗的实战价值,通过常态化演练,发现安全漏洞,优化防御体系,同时加强供应商安全管理、员工安全意识培训,构建“全员参与”的安全防护体系。
网络安全的知识多而杂,怎么科学合理安排?
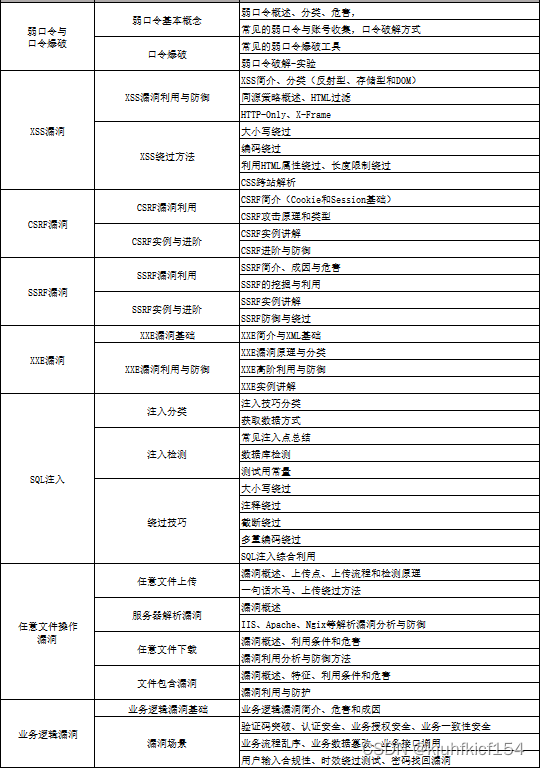
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
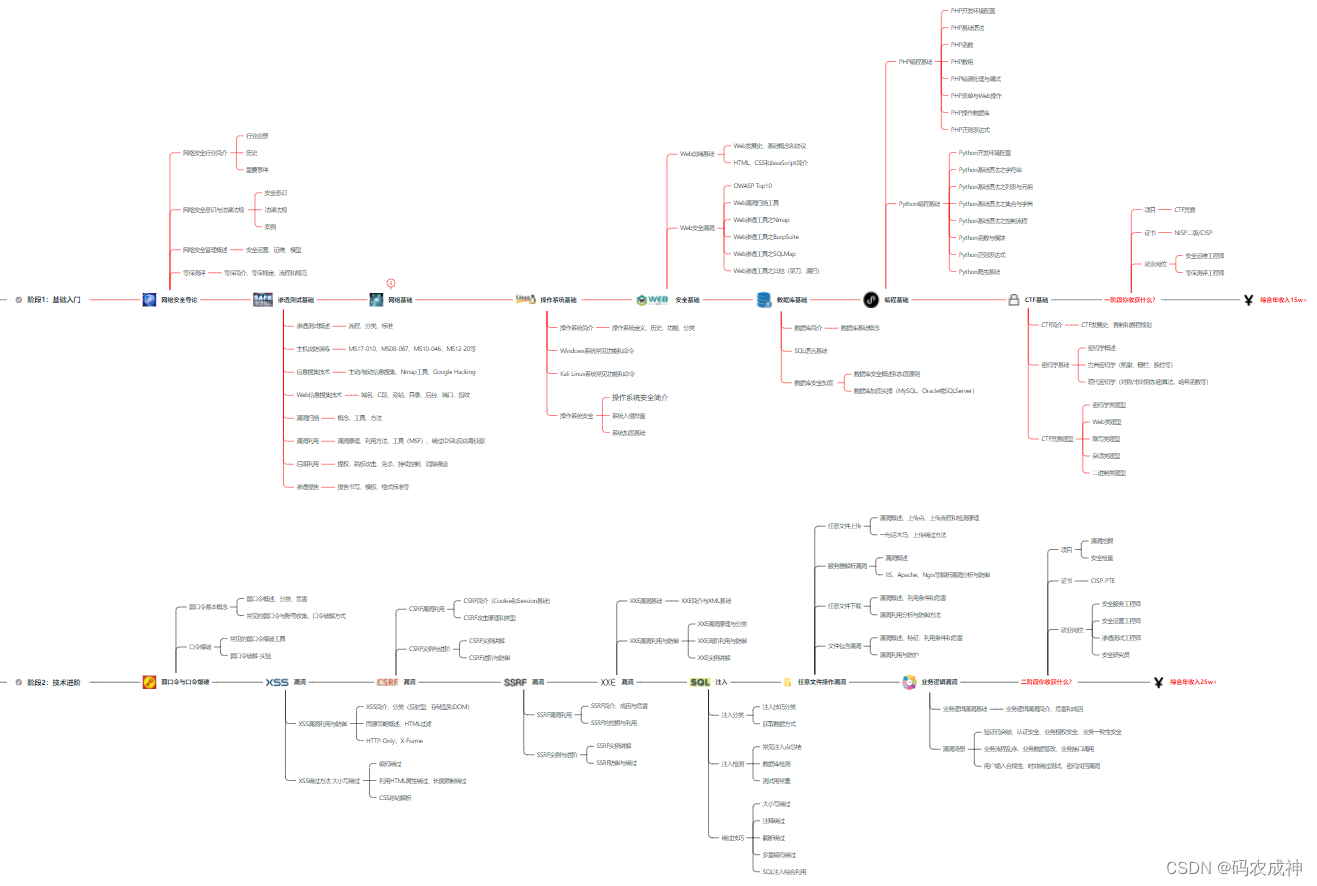
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
 307


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


