护网行动红蓝对抗实战复盘:红队突破技巧+蓝队防御避坑,直接套用

红蓝对抗概述 在军事领域,演习是专指军队进行大规模的实兵演习,演习中通常分为红军、蓝军,演习多以红军守、蓝军进攻为主。类似于军事领域的红蓝军对抗,网络安全中,红蓝军对抗则是一方扮演黑客(蓝军),一方扮演防御者(红军)。在国外的话,进行渗透攻击的团队经常称做红队,在国内称为蓝队实际上应该是比较准确的叫法。安全是一个整体,正如木桶定律,最短的木板是评估木桶品质的标准,安全最薄弱环节也是决定系统好坏的关键。而网络红蓝军对抗的目的就是用来评估企业安全性,有助于找出企业安全中最脆弱的环节,提升企业安全能力的建设。 阅读详情

在这里插入图片描述

护网行动作为网络安全领域最贴近真实攻击场景的实战演练,是安全团队锤炼能力、企业检验防御体系的“试金石”。每年护网结束后,红蓝对抗的实战技巧、踩坑经验,都是优快云安全圈的热门话题——红队如何隐蔽突破、蓝队如何高效防御,成为无数安全从业者关注的核心。

本文结合多场护网实战经验,从红队、蓝队双视角,拆解实战中的核心流程、高频技巧,梳理常见的避坑要点,所有内容均来自真实演练场景,可直接套用在日常攻防演练、护网备战中,适合安全运维、渗透测试、安全运营等岗位从业者。

重要提醒:所有技术仅用于授权演练,严禁未授权攻击,坚守网络安全法及相关法规底线。

一、红队实战:从战前筹备到战后收尾,全流程突破技巧

红队的核心目标是“隐蔽突破、横向扩散、控制核心资产”,实战中需遵循“低噪声、高效率”的原则,避免被蓝队快速发现。

1. 战前筹备:精准测绘,拒绝盲目攻击

战前准备直接决定渗透效率,核心是完成“资产测绘+漏洞储备+路径规划”三步:

资产精准测绘:使用Nmap、Masscan等工具,对演练范围内的IP段进行分时段、低频率扫描,识别存活资产、运行服务、操作系统版本,重点标记高危端口(如3389、22、6379)和老旧Web应用;结合FOFA、Shodan等网络空间搜索引擎,补充外网暴露的敏感接口、管理后台,排查敏感信息泄露(如GitHub上的代码、脉脉上的员工信息)。

漏洞与Payload储备:针对测绘出的资产,梳理对应高危漏洞(如Log4j2、Struts2、Redis未授权访问、弱口令等),定制适配的Payload,通过编码混淆、分段注入等方式,规避蓝队WAF拦截规则;准备FRP、EW等代理工具,以及Mimikatz、Cobalt Strike等内网渗透工具,为后续权限提升、横向移动做准备。

攻击路径规划:制定2-3套备选攻击路径,优先选择“低噪声、高成功率”的方式,例如“弱口令突破→权限提升→内网渗透”“Web漏洞利用→获取初始权限→横向扩散”,避免单一路径被阻断后陷入被动。

2. 战中渗透:隐蔽推进,减少攻击噪声

渗透过程中,核心是“减少痕迹、快速拿权、隐蔽留存”,关键步骤拆解如下:

外网边界突破:优先尝试弱口令攻击,使用Hydra工具对SSH、RDP、数据库、管理后台开展暴力破解,重点尝试“admin/admin”“root/123456”等常见组合,这类攻击噪声低、成功率高;针对Web应用,使用Burp Suite、SQLMap扫描SQL注入、文件上传等漏洞,若遇到WAF拦截,可通过Payload编码、参数变形等方式绕过;同时关注第三方接入资产,这类资产往往被蓝队忽视,可通过供应链漏洞实现突破。

权限提升与内网渗透:获取初始权限后,通过Windows提权漏洞、Linux SUID文件滥用等方式,提升至管理员权限;搭建内网代理,穿透内网边界,避免直接访问内网导致攻击痕迹暴露;利用BloodHound分析内网域控架构,通过PsExec、WMI等工具横向渗透,逐步扩大控制范围;在被控主机上留存隐蔽后门(如计划任务、注册表后门),减少触发频率,降低被检测概率。

3. 红队避坑要点(重中之重)

① 避免高频扫描:过度扫描会产生大量网络流量,易被蓝队IDS/IPS、流量分析工具发现,建议分时段、低频率扫描,搭配代理工具隐藏攻击源;

② 不滥用高危Payload:避免使用易触发告警的Payload(如弹窗、大量数据篡改),优先选择静默操作,减少攻击痕迹;

③ 及时清理痕迹:渗透过程中,及时清理Windows事件日志、Linux安全日志,删除命令记录、后门文件,避免被蓝队溯源。

二、蓝队实战:从防御筹备到应急处置,高效反制技巧

蓝队的核心目标是“快速监测、精准阻断、最小化损失、溯源复盘”,实战中需兼顾“防御效果”与“业务连续性”,避免过度处置导致业务中断。

1. 战前筹备:筑牢防线,做好应急准备

蓝队的防御基础,在于“资产梳理+漏洞加固+团队分工”:

资产全量梳理与分级防护:完成演练范围内的资产全量盘点,建立资产清单(含IP、端口、服务、负责人、安全等级),标注核心资产,通过防火墙、安全组实现核心资产与普通资产的网络隔离,仅开放必要访问权限;清理僵尸资产、废弃服务,减少攻击面。

漏洞排查与加固:使用Nessus、绿盟远程安全评估系统等工具,批量扫描资产漏洞,优先修复高危漏洞;对无法立即修复的漏洞,采取临时防护措施(如关闭无用端口、限制IP访问、开启WAF拦截规则);清理弱口令、冗余账号,开启账号登录日志审计。

团队分工与应急演练:明确监测组、处置组、溯源组、联络组的职责,制定“发现-隔离-溯源-修复”四阶段应急响应预案;模拟常见攻击场景开展小型演练,磨合团队协作,提升应急响应速度。

2. 战中处置:去伪存真,精准闭环

护网实战中,蓝队会面临海量告警,核心是“甄别误报、快速处置、避免扩散”:

实时监测与告警甄别:通过SIEM日志分析系统、WAF日志、流量分析工具,实时监控网络流量与资产状态,重点关注高频登录失败、异常IP访问、敏感命令执行、畸形数据包等异常行为;对告警进行分级(高危、中危、低危),优先处置核心资产的高危告警,人工复核甄别误报,避免被误报干扰。

精准阻断与攻击处置:外网攻击直接拉黑攻击源IP,在防火墙、WAF中添加拦截规则;对被暴力破解的账号,立即锁定并重置密码;内网攻击及时隔离被入侵主机,切断与其他资产的网络连接,清理后门程序、恶意脚本;利用EDR系统实时阻断异常进程,提升终端防护效果。

3. 蓝队避坑要点

① 不忽视边缘资产:第三方接入资产、测试子站、老旧设备,往往是红队的突破口,需重点加固;

② 不依赖单一防御设备:WAF、EDR等设备需联动使用,搭配人工分析,避免“设备误判”“漏报”;

③ 不拖延应急处置:发现攻击后,立即启动应急预案,避免攻击横向扩散,扩大损失。

三、实战复盘:红蓝对抗的核心启示

护网行动的价值,不在于“红队赢还是蓝队赢”,而在于通过实战发现问题、优化防御体系。红队的突破点,就是蓝队的防御盲点;蓝队的反制手段,就是红队的改进方向。

建议演练结束后,红蓝队联合复盘,重点总结3个核心问题:① 红队的攻击路径中,蓝队的防御漏洞在哪里?② 蓝队的反制手段,哪些有效、哪些需要优化?③ 双方在实战中存在哪些操作误区,如何避免?

通过持续复盘、优化策略,才能让红蓝对抗真正发挥“以战促防”的作用,提升企业的网络安全能力。

网络安全的知识多而杂,怎么科学合理安排?

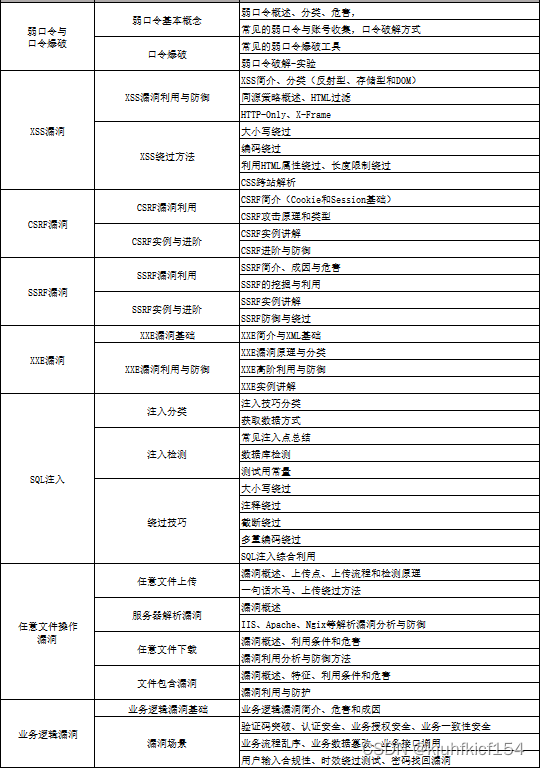
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
在这里插入图片描述

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

8、超级网工

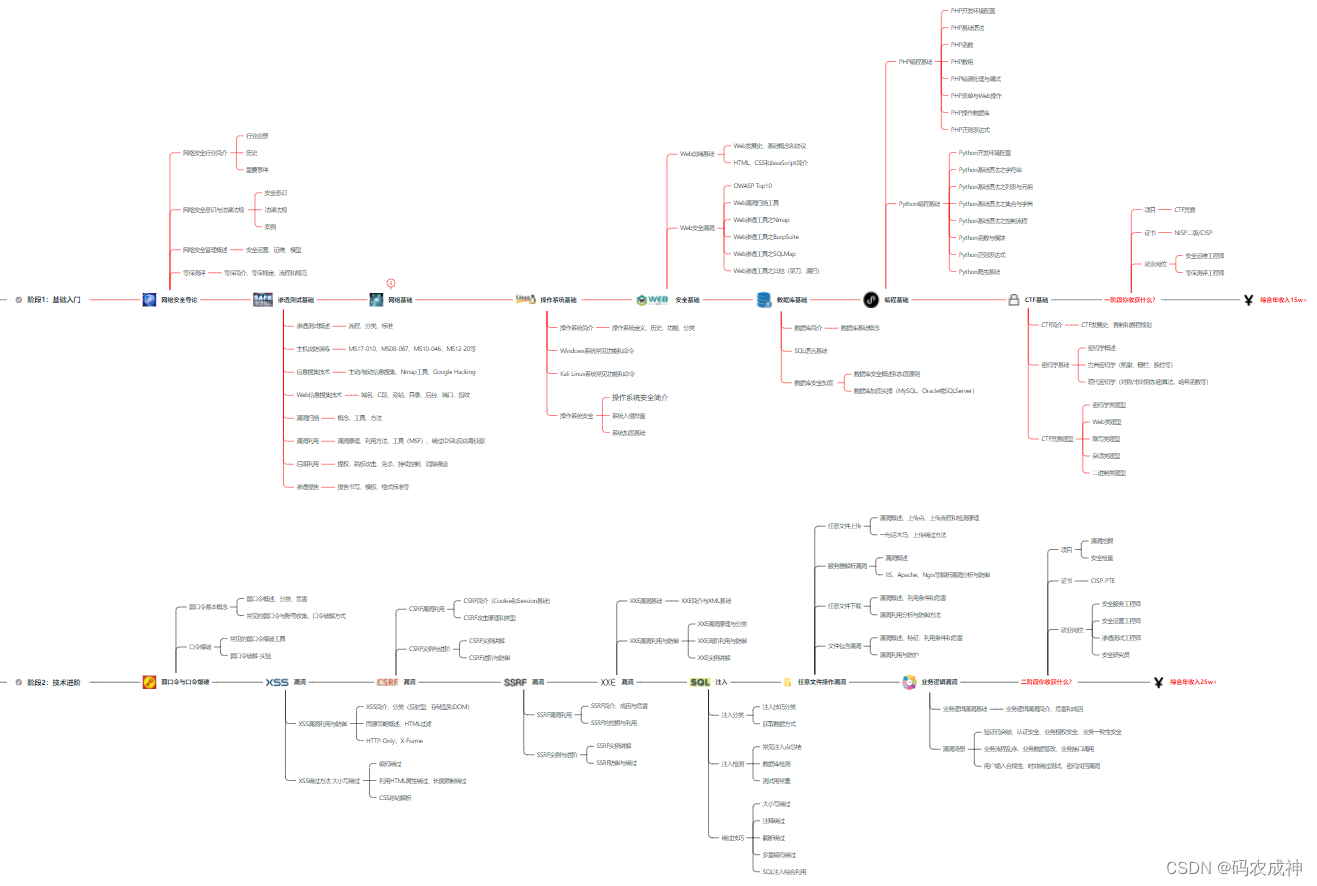
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

特别声明:

此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

Raid5损坏两块盘   以下为浪潮Inspur NF5460M4型号服务器故障处理过程: 设备raid5组损坏两块硬,并raid组处理离线状态,情况如图:     由于硬盘数据比较重要,面对此情况不要慌我们尽量做到安全保守的保证数据尽可能完整,以下为处理方法,(遇raid5两块盘出现问题处理方法)   以下截图均为遇相同问题的解决图案,并非现场截图。 Ctrl+H 进WebBios界面,发现两... 阅读详情

相关推荐

智能驾驶功能软件平台设计规范 第一部分:系统架构

智能驾驶功能软件平台设计规范 第一部分:系统架构2020-07-29 发布。

爱是与世界平行 6747

红蓝对抗总结-蓝队

复盘总结红蓝对抗结束后,应对各阶段进行充分、全面的复盘分析,提出整改措施。一般须遵循遗留最小风险和问题相对清零的原则持续优化防守策略,对不足之处进行整改,进而逐步提升防守水平。总结涉及以下方面:工作方案、组织管理、工作启动会、系统资产梳理、安全自查及优化、基础安全监测与防护设备的部署、安全意识、应急预案、注意事项、队伍协同、情报共享和使用、反制战术、防守作战指挥策略等。

武天旭的博客 3537

别再只会插卡了!用示波器实测SIM卡上电时序与通信波形(附故障排查)

本文深入解析了SIM卡通信的电气信号与时序规则,通过示波器实测波形揭示SIM卡上电时序与通信协议的关键细节。从VCC、CLK、RST、DATA四路信号的协同工作,到ATR(Answer to Reset)的解析,再到常见故障的波形诊断与排查方法,为硬件工程师提供了实用的调试指南。文章还分享了高级调试技巧与现代化工具链搭建建议,帮助提升物联网设备SIM卡通信的可靠性与效率。

weixin_42567279的博客 330

红蓝对抗--蓝队

2019年参加护网行动的时候,想着是信安专业,可以去赚点零花钱。 蓝队的工作。。。。。后面总结了一下护网行动和蓝队的一些工作重心。刚刚换电脑的时候翻出来了这个文章。只是个人拙见,大佬勿喷。 文章目录一、团队组建二、梳理资产三、风险梳理四、减少攻击面附部分查看系统是否有可疑行为的方式 下面是我对红蓝对抗中蓝队工作的一些总结: 一、团队组建 在团队建设时,蓝队主要分为四个部门: 1、指挥中心:主要进行统筹,管控蓝队事务。 2、监测小组:主要对流量监控平台、日志平台等系统进行7*24小时监控;以保证可以及时的

七天 9493

Zemax实战:20×超高清变焦镜头设计全流程解析(从架构到制造)

本文详细解析了使用Zemax软件设计一款20倍变焦比、恒定F2.8光圈8K超高清镜头的全流程。从应对恒定光圈、宽光谱与8K解析力三大挑战的初始架构规划,到构建多重组态模型、分七阶段进行像差优化与公差分析,最终跨越制造鸿沟,为广播级影视与高精度工业检测应用提供了实战指南。

sun99的博客 552

TensorFlow GPU版本安装步骤-Windows系统

本文由在Windows下安装TensorFlow GPU版本教程-优快云等整理得到。 目录 1、确认显卡是否支持CUDA 1.1 查看显卡信息 打开“设备管理器”,查看显卡信息,如下图所示: 由上图知,本电脑的显卡为NVIDIA Quadro P400. 1.2 查看支持CUDA的显卡 网址:https://developer.nvidia.com/cuda-gpus 经查询可知,该显卡支持CUDA,如下图所示: 2、安装CUDA 2.1 下载CUDA 网址:https://developer.nvi

x_lingyun的专栏 766

护网行动红蓝对抗实战指南:10件从侦察到反制的趁手工具

RedTeam_BlueTeam_HW 是面向红蓝对抗与护网行动的资源集合,红队工具、蓝队工具与复盘资料齐备,最重的笔墨放在内存 shellcode(cs+msf)与内存马查杀上。战前摸端口、战中提权做持久化、战后清内存马,对应的工具和手册都放在一个仓库里,按护网实战的攻防节奏组织。 [![护网红蓝对抗攻击生命周期全景图](https://raw.gitcode.com/gh_mirrors/r

gitblog_00709的博客 403

Excel地理探测器实战:5分钟搞定空间分异性分析(附完整数据集)

本文详细介绍了如何使用Excel地理探测器插件进行空间分异性分析。通过5分钟实战教程,手把手指导数据格式准备、软件操作及四大探测器(分异及因子、交互作用、风险区、生态探测器)的结果解读,帮助规划师、研究者快速验证地理因素对现象分布的影响,大幅降低GIS分析门槛。

peace的博客 608

盘点护网行动的亲身经历:从红蓝对抗的实战,拆解两大阵营的技术差异

2023年护网行动中,央企蓝队新人的实战经历揭示了红蓝对抗的本质差异。红队通过钓鱼邮件、漏洞利用等隐蔽手段突破防线,目标直指核心资产;蓝队则依托资产梳理、实时监测和应急响应层层防御。红队技术链涵盖信息收集、边界突破、横向移动及权限维持,强调隐蔽性;蓝队聚焦资产台账、漏洞修复、多设备联防与快速溯源。护网行动中,红队“以攻验防”,蓝队“以守降损”,二者在规则框架下展开攻防博弈,共同提升网络安全防护能力。(149字) 说明: 严格压缩至150字内,突出红蓝队核心差异与护网实战特性; 保留关键要素:攻防

qq_41314882的博客 1212

Twincat Scopeview录波中的Ringbuffer设置技巧与常见问题解决

本文深入解析了倍福Twincat Scopeview录波功能中Ringbuffer(环形缓冲区)的核心设置技巧与常见问题解决方案。针对数据丢失、触发时机不准等痛点,详细阐述了缓冲区大小、预触发样本、采样率等关键参数的优化配置,并提供了多通道同步、自动诊断等实战应用指南,帮助工程师高效捕捉和分析PLC数据。

rainy的博客 849

华为eNSP实战:手把手教你配置DHCP全局地址池(含AP固定IP分配)

本文通过华为eNSP模拟器,详细演示了如何配置DHCP全局地址池,为不同业务VLAN动态分配IP地址,并重点讲解了如何通过MAC地址绑定为接入点(AP)分配固定IP。文章涵盖了从拓扑设计、基础网络搭建到地址池精细配置、验证测试及常见故障排查的全流程,是网络工程师掌握企业级DHCP部署与AP管理的实用指南。

weixin_29235923的博客 601

2024HVV | 护网总结报告模板与实例

5、攻防实施阶段XX平台共检测到恶意扫描攻击XX次,平台封禁恶意IP地址XX余个,公司邮箱账户被尝试爆破XX余个,均未成功,XX平台业务账户被尝试暴力破解XX个,成功X个,VPN账号被尝试暴力破解X个,未成功,发现XX公司官网网站有异常IP入侵,发现XX平台、XX平台有异常IP入侵,采取封禁IP措施,对XX平台网站应用系统弱口令问题进行整改。编制X份防守成果报告,经演戏指挥部确认,得分XX分。XXXX平台作为防守方,成功防御了XX的攻击,没有被攻破,同时发现并处理了XXXX,经XX确认,得分X分。

Python_0011的博客 2747

Android Framework AMS面试题及参考答案

比如,应用 B 的 Activity 如果是 “singleTask” 启动模式,AMS 会查找应用 B 是否有包含该 Activity 的任务栈,若有则将这个任务栈切换到前台,并且清除该 Activity 之上的其他 Activity,实现流畅的跨应用跳转体验。如果一个 Activity 的启动依赖于另一个 Activity 的结果,AMS 会暂停当前 Activity 的部分生命周期操作,等待依赖的 Activity 完成相关操作后,再继续当前 Activity 的生命周期进程。

大模型大数据攻城狮的专栏 1863

红蓝对抗 网络安全 网络安全红蓝对抗演练

在军事领域,演习是专指军队进行大规模的实兵演习,演习中通常分为红军、蓝军,演习多以红军守、蓝军进攻为主。类似于军事领域的红蓝军对抗,网络安全中,红蓝军对抗则是一方扮演黑客(蓝军),一方扮演防御者(红军)。在国外的话,进行渗透攻击的团队经常称做红队,在国内称为蓝队实际上应该是比较准确的叫法。红蓝对抗一定要区别于渗透测试,渗透测试这是每个公司的标配。红蓝对抗的价值在于挖掘渗透测试不关注的漏洞或者渗透测试无法覆盖的点,并且持续的对抗,不断帮助业务提升安全能力,完善自己的安全防御。

2401_88752464的博客 2391

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

浅谈红蓝对抗的思维

目录 浅谈红蓝对抗 简介 红队手法 蓝队手法 过程 思考 建设 论-表述 常态化 浅谈红蓝对抗 简介 在网络安全“实战化、常态化、体系化”的背景下;近年来各种大规模的红蓝对抗赛事层出不穷,攻防实战受到了更多的重视。红与蓝的打法逐渐提高并趋于成熟,已不再是单方面的攻防那么简单了,将其变为攻防博弈和几乎不限手法的对抗演习。 红蓝对抗指的是一个军事概念,指在部队模拟对抗时,专门成立一个扮演假想敌的部队(蓝军)专业化的蓝军学习模拟外军的思维、攻击方式与我方正面部队(红军)进行对抗性演.

战神/calmness的博客 1万+

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

什么是红蓝对抗?红蓝对抗需要掌握什么技术?

我们现在所处的时代,有人称为网络时代,有人称为信息时代,也有人称为数据时代,不管名字怎么叫吧,我想有一件事已经成为了共识,那就是我们的安全观念得要跟上时代发展。都知道重要的东西需要好好保管,以前都怎么保管呢?找一只牢靠的保险柜重重锁上,然后再安装厚厚的防盗门,如果条件允许的话最好再在屋里养一只恶犬,这样不敢说万无一失,至少大家尽了努力。但在当下这个时代,这种观念过时了。计算机和网络给我们的生活和生产带来空前便利的同时,也带来了空前的风险。

logic1001的博客 834

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

一文给你讲清楚,什么是红蓝对抗?红蓝对抗需要掌握什么技术?

为什么安全会非得这么被动呢?因为别无他法。网络安全天然就划分成攻方和守方,而无论什么领域,守方天然就带有被动性。

fly_enum的博客 1171

宏观看红蓝对抗与渗透测试

参考文章 浅谈大规模红蓝对抗攻与防 红蓝对抗之域名搜集方法总结 网络空间安全时代的红蓝对抗建设 源头之战,不断升级的攻防对抗技术 —— 软件供应链攻击防御探索 以攻促防:企业蓝军建设思考 红蓝对抗之Windows内网渗透 ...

Shanfenglan's blog 4万+

终于有人把红蓝对抗讲明白了

导读:什么是红蓝对抗?作者:木羊同学来源:大数据DT(ID:hzdashuju)我们现在所处的时代,有人称为网络时代,有人称为信息时代,也有人称为数据时代,不管名字怎么叫吧,我想有一件事已经成为了共识,那就是我们的安全观念得要跟上时代发展。都知道重要的东西需要好好保管,以前都怎么保管呢?找一只牢靠的保险柜重重锁上,然后再安装厚厚的防盗门,如果条件允许的话最好再在屋里养一只...

大数据 4324

红蓝对抗中的攻击思路

第一步:web端信息收集 确定目标真实ip 倘若没有cdn,直接nslookup -qt=a www.example.com即可得到真实ip。若nslookup查询到的ip有两个或者以上,则代表目标主机有cdn。 绕过cdn的常见方式: 1.查看域名绑定ip的历史记录。 2.查询子域名的ip并分析。 3.利用网络空间引擎搜索,常见的有以前的钟馗之眼,shodan,fofa搜索。以fofa为例,只需输入:title:“网站的title关键字”或者body:“网站的body特征”就可以找出fofa收录的有这些关

Shanfenglan's blog 26万+
上一篇: 护网行动必看!HW 红蓝队区别与关系,一篇彻底讲明白
下一篇: 2026红蓝对抗热点趋势:APT攻击防御与新型渗透手段解析
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值