


文章详细介绍了CTF竞赛的五大方向:Crypto密码学、Pwn二进制漏洞挖掘、Web安全、MISC杂项和逆向工程。每个方向阐述了其特点、优势、所需知识储备与工具准备,强调兴趣和坚持是学习关键。文章鼓励初学者不畏困难,通过实践逐步提升技能,在网络安全领域找到适合自己的发展路径。
如何选择一个适合自己的方向
从斯巴达密信到区块链长城,三千年攻防,从未停歇。从蜡板到量子,守护每一分不容侵犯的自由。这场始于古希腊的保密之战,如今已在区块链上筑起新的文明长城。
😶🌫️为什么选择Crypto
想体验破解重重加密最后还原信息的成就感?想了解从古至今各种密码体制的底层逻辑?那么CTF的Crypto方向绝对会成为你的不二选择。
选择Crypto,不仅可以让你洞察古典密码技术并随手丢出一段他人看不懂的字符,还可以学习并实现在现代密码学中最为风靡的 RSA 加密算法,并拾级而上,直至掌握将于未来抵御量子计算机狂轰滥炸的格密码体系。
总之,选择Crypto,你将洞悉编码之间的缝隙,在无数逻辑链条间屹立于信息之巅。
👻优势
选择Crypto的第一个优势在于密码学的学习拥有一个绝对清晰的学习路线,从古典密码学到现代密码学,从对称密码学到公钥密码学。在学习密码学的旅途上,每位同学都可以一步一个脚印地扎实前进,既能够很轻松且直接地得到破解已学习密码体制的正向反馈,又不会陷入**“拔剑四顾心茫然”**不知下一步学什么更合适的迷茫。
其次,Crypto方向对计算机综合能力几乎没有要求。它并不需要你精通多门编程语言抑或拥有深厚的计算机系统知识,而是更加注重逻辑思维,以及对密码学原理的理解与运用。即使计算机基础知识并不扎实,作为一名完完全全的编程新手,也能通过最简单易懂的学习与实践,快速掌握破解密码的诀窍,找到属于自己的解题节奏。选择Crypto,是对一切密码学感兴趣的同学涉足CTF竞赛世界与密码学领域的理想选择。
最后,在学习Crypto的过程中,还会潜移默化地提升数学逻辑思维与论文阅读能力。用最简单、最生动的视角洞察代数与数论精彩绝伦的变换与演绎,并穿梭于顶尖学者们写下的论文之间——每位Crypto学习者都将在这样神奇的旅程中走过一轮又一轮,并在某个时刻蜕变,破茧成蝶。
上述的一切,都是Crypto能够给屏幕前每一个你带来的独特魅力。
相信在某个破译成功的午后,看着那份闪耀着光芒的胜利果实的时候,你一定会想起即将选择Crypto的自己。
🥰前置准备
🦾兴趣与坚持
无论你最后选择打CTF的什么方向,这一点肯定是得具备的。
🐱👤语言基础&数论基础
语言基础的话,密码方向里容易上手的肯定是Python了,不要求多么深入,但是起码你得能看懂给出的加密代码你才能解密吧(假如不会,可以通过群里的《Python编程:从入门到实践》这本书来入门)。
数论基础的话,可以自己找些资料学一下(途径多样,找到适合自己的是最好的),我是通过**《公钥密码学的数学基础》**这门书来学的(密科人必备的课本,群里有这本书),但不用全看完,入门看看前三章稍微了解一下就行。
🔧 密码手的“工具”
这里的话,我能推荐的就是几个库和一个密码手必备软件了。
库的话,Crypto、gmpy2这两个库是必不可少的。
至于工具,只有一个——Sagemath,但这个的安装方法很多,建议自己网上搜搜。一些数学相关的脚本需要在这上面才能运行
💣Pwn
 我们将控制内存中的每一个比特,我们将剖析程序里的每一个函数。
我们不断挖掘程序中的漏洞,我们拿到一个个靶机的shell。
这就是二进制的世界,这就是Pwn的千钧之力🐘🐘🐘。
🧐Pwn是什么
pwn代指二进制漏洞挖掘与利用,以较底层的应用程序代码漏洞的利用为主。
在ctf中,极大部分pwn提供的可执行文件为由c语言编译的,x86架构下ubuntu系统的elf可执行文件。且利用方式围绕栈溢出,堆利用,格式化字符串漏洞等知识点。而我们的目的也很简单,拿到系统的shell,然后拿到flag。
😎为什么选择Pwn
想感受从二进制洪流中夺取系统控制权的极致快感吗?想亲手拆解程序逻辑的铜墙铁壁,在内存迷宫中开辟胜利之路吗?CTF的Pwn方向将带你直面计算机最底层的攻防博弈。
在这里,每个字节偏移都暗藏杀机,每段内存布局皆可化作利刃。当你的exploit代码穿透重重防护成功提权的那一刻,便是二进制世界为你加冕的瞬间。
这里没有黑箱魔法,有的只是对系统原理的深刻理解和创造性利用——这正是二进制漏洞攻防的终极浪漫。
💪🏻优势
Pwn的魅力在于其不可替代的实战价值。在万物互联的时代,二进制漏洞分析能力已成为安全领域的核心竞争力。学习Pwn不仅能让你深入理解计算机底层运行机制,更能将这种能力延伸到漏洞挖掘、逆向工程等各个安全领域。
更令人着迷的是Pwn领域永不停歇的攻防博弈——防护技术与攻击手法相互促进、不断进化,让Pwn成为最具挑战性和成长性的技术方向。每一次突破,都是对系统认知的又一次升华。
🍊前置准备
💖精诚所至,金石为开
二进制安全的学习充满趣味,但也需要持之以恒的毅力与坚持不懈的努力。
切忌三天打鱼两天晒网,学过的知识尚需巩固,未学的知识正在路上。
牢牢记住,学如逆水行舟,不进则退。
🧬千里之行,始于足下
pwn的基础知识根系繁茂而复杂,以下是必备的基础知识。
- C语言:掌握C语言是必不可少的。重点掌握指针操作、内存管理、函数调用约定
- Linux:elf文件只能运行在linux上,所以linux的使用是逃不开的。
- 汇编语言:x86/x64架构必学,理解寄存器、栈帧、指令周期,以及函数调用过程中传参和返回的相关步骤。
- Python:用于编写exploit脚本,熟练使用pwntools库
🔧 身怀利器,杀心自起
PWN要配置的神奇妙妙工具有点多,准备这些软件,磨刀不误砍柴功:
- 虚拟机系统(VMware Workstation Pro):linux系统的使用
- python3:虚拟机linux中一定要装
- GDB with peda/pwndbg:配备可视化插件的调试利器
- pwntools:漏洞利用的神兵工坊
- IDA Pro:逆向分析的雷达系统
- one_gadget: linux中,用于获取可以无需传参直接getshell的地址。
Pwn的世界没有坦途,但每道伤痕都会化作铠甲,助你在0与1构成的钢铁丛林中,开辟属于自己的征服之路。
🐳Web
img
我们穿梭在代码的每一行逻辑之中,我们窥探每一个请求与响应之间的秘密
我们挖掘隐藏在参数、Cookie、Session中的漏洞,我们获取后台、RCE,直至控制整个服务器
这就是Web的战场网络世界中最刺激的渗透之道🕵️♂️🕸️
🤔Web是什么
Web方向是CTF中最贴近真实攻防场景的方向之一,聚焦于网站与Web服务的安全问题
你将面对的是一系列部署在服务器上的真实Web应用,它们或使用PHP、Node.js、Python,或搭载各类CMS框架,漏洞形式多种多样,包括但不限于:
- SQL注入(SQLi)
- 命令注入(RCE)
- 跨站脚本攻击(XSS)
- 文件包含与读取(LFI/RFI)
- 文件上传漏洞
- SSTI、SSRF、反序列化……
我们要做的就是利用一切蛛丝马迹,打穿逻辑漏洞,构造恶意请求,从前端跳跃至后台,最终夺取flag
🙌为什么选择Web
想体会如同黑客电影中敲击键盘、操控网站的沉浸体验?想破解重重逻辑限制,一步步拿下管理员权限?Web就是你打开网络安全世界的钥匙🔑,你将会
- 学习如何从源码中揪出逻辑错误
- 探索各种服务器配置下的漏洞利用方式
- 对抗 WAF、防护逻辑,绕过规则一击致命
- 感受通过一串精妙URL,就能获取数据库的成就感
Web挑战没有固定套路,每一个靶站都是一场全新的解密之旅。你不仅要懂技术,更要懂思维
💪🏻优势
选择Web最大的优势,在于:
- 📌 贴近真实攻防场景:现实中的绝大多数入侵都始于Web漏洞
- 📚 学习门槛适中:无需掌握底层汇编和内存知识,适合所有层级
- 🌍 技术延展广泛:从前端到后端,从协议到框架
更重要的是,Web方向充满创意与探索,每一题都可能藏着出其不意的解法——你不再只是解决问题,而是在与出题人斗智斗勇
🍊前置准备
掌握一定的Web开发与安全基础是前提:
- **信息搜索:**学会使用google搜索引擎和上Github
- HTML**/CSS/**JavaScript:了解前端结构、交互机制(如DOM操作、XSS触发点)。
- HTTP****协议:熟悉请求方法(GET/POST等)、状态码、请求头和响应头。
- 常见后端语言:如PHP、Python(Flask/Django)、Node.js,了解它们的基本语法和处理逻辑。
- 数据库基础:熟悉MySQL/SQLite,了解SQL语句和注入原理。
熟悉CTF中常见的Web漏洞:
- SQL注入(SQL)
- 跨站脚本攻击**(**XSS)
- 文件包含(LFI/RFI)
- 命令注入(Command Injection)
- SSRF、XXE、IDOR、逻辑漏洞等
在本地准备靶场环境:
-
安装 Kali Linux 或使用 WSL + Burp Suite 环境。
-
推荐使用平台:
-
DVWA
-
HackTheBox
-
CTFd 自建平台用于刷题/组队练习
🍊工具准备
Web CTF题目的“削皮小刀”:
- Hackbar: 神器
- dirsearch / gobuster:目录扫描神器
- Burp Suite / Yakit ( 国产平替 ):抓包、重放、爆破、自动化漏洞扫描神器
- Postman:测试API,构造复杂请求
- sqlmap:自动化SQL注入工具
- 蚁剑: webshell 管理工具
- termius: 远程服务器SSH终端
工具远远找不齐,重要的是理解,总有一天你也会写出自己的工具!
💡致初学者
在这个过程中:
- 你会遇到绕过验证的技巧,感受“逻辑漏洞”的脑洞大开;
- 你会学会用Burp Suite拦截和篡改请求,像魔法师一样控制网页行为;
- 你也会在一次次失败中变强,理解漏洞背后的原理,而不只是复制payload
最重要的是——千万别怕难!
高手都是踩着无数“404”和“500”的坑成长起来的。每一道你解出来的题,都是你实力的勋章;
每一个你看不懂的题,也都在等待一个未来的你轻松破解,
所以,别急,别怕,多问,多试,热爱别停,
你不需要一开始就成为黑客大神,只需要一直走在成长的路上,
愿你在CTF的世界里越挖越深,越玩越爽!
加油,未来的Web安全工程师!🍊
Web不仅是通往安全世界的起点,更是一扇洞悉整个互联网运作机制的窗。
选择Web,走进互联网的脉络深处,成为真正的攻防智者🧠💥
💎MISC
img
🕵️♂️MISC是什么
MISC(Miscellaneous)是CTF中最包罗万象的方向,涵盖取证分析、隐写术、数据恢复、网络流量分析等多样化挑战。这里没有固定套路,每个题目都是独特的解谜游戏,考验你的综合技术嗅觉和创造性思维。
在MISC的世界里,一张图片可能暗藏机密,一段音频可能编码信息,一个网络包可能泄露密钥。你需要像数字侦探一样,从看似平常的数据中抽丝剥茧,发现隐藏的蛛丝马迹。
🌟为什么选择MISC
想体验在数据海洋中寻宝的刺激吗?想用十六进制编辑器破解视觉骗局,用频谱分析揭开听觉密码吗?MISC方向将带你穿越多媒体迷阵,培养真正的"数据直觉"。
这里没有枯燥的理论堆砌,每个挑战都是动手实践:
- 在EXIF元数据中追踪攻击者足迹
- 从损坏的硬盘镜像中抢救关键文件
- 破解古老编码与现代加密的混合谜题
- 在千万像素中定位那一个不自然的噪点
选择MISC,你将发展出对数据异常的敏锐感知,掌握跨领域工具联合作战的艺术——这是数字时代侦探的必修课。
🧰装备库
🛠️必备工具
- 取证三件套:Binwalk、Foremost、Volatility
- 隐写分析:Steghide、Audacity、StegSolve
- 编码转换:CyberChef、xxd、base64
- 流量分析:Wireshark、Tshark、Scapy
- 脚本处理:Python(PIL、pandas、numpy)
📚知识储备
- 文件格式结构(PNG/ZIP/PDF等)
- 常见编码体系(Base家族、Hex、ASCII等)
- 基础密码学(古典密码、简单加密)
- 网络协议基础(TCP/IP/HTTP等)
🚀成长路径
- 新手村:从文件修复和基础隐写入门
- 进阶训练:掌握协议分析和内存取证
- 高手之路:破解复合型题目,开发自动化解题脚本
- 大师领域:参与真实数字取证和反取证对抗
💡致初学者
MISC就像数字世界的乐高积木——初期可能被各种零件迷惑,但当你能将工具组合运用时,就能构建出精妙的解决方案。记住:
- 保持好奇心,异常数据往往藏在细节中
- 建立检查清单(文件头?元数据?熵值?)
- 善用"暴力破解"作为最后手段
- 积累特征库(常见flag格式、出题人习惯)
当你在Wireshark中捕获到关键包时,当损坏的压缩包突然解压出flag时,当频谱图上浮现出摩斯电码时——这些激动人心的瞬间,就是MISC送给探索者的最佳奖赏。
🌟思维导图
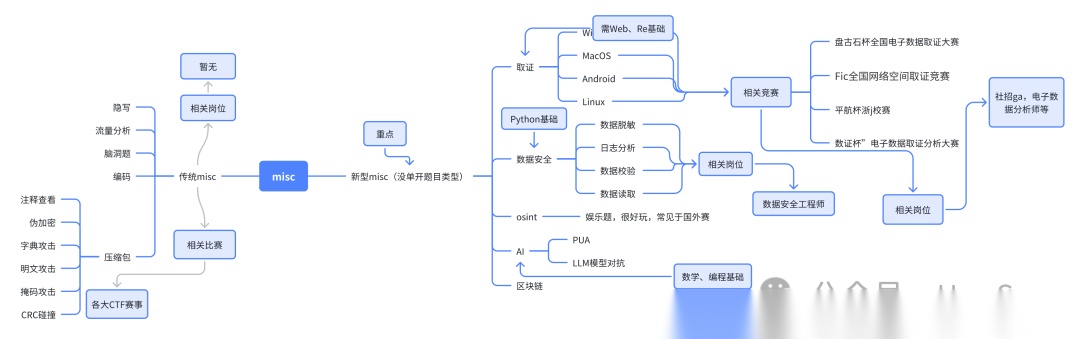
img
😇 Reverse
🤔Reverse是什么
在网络安全领域,**逆向工程(Reverse Engineering)**是一种从二进制代码、软件程序反推其设计逻辑与功能的技术。当恶意软件伪装成无害程序潜入系统,或是加密协议隐藏着未被发现的漏洞时,逆向工程师就像数字世界的“福尔摩斯”,通过反汇编、反编译等手段,将程序“拆解”成可理解代码语言,进而发现安全漏洞、分析病毒行为、验证加密算法。
🐉为什么选择Reverse
想从零碎的指令中还原程序的本来面目?想体验破解黑盒的快感、与开发者在逻辑深处正面交锋?那你一定不能错过 Reverse。
Reverse 是技术的炼狱,也是智者的游戏。它不需要你写出精巧的 payload,却要你读懂那些用心掩盖的逻辑陷阱;它不让你暴力破解,却会奖励你对系统底层运行机制的深刻洞察。
选择 Reverse,就是选择成为那个能看穿一切的人。在信息迷雾中找出真相,是一件无比浪漫的事。
逆向,不只是技能的较量,更是思维的盛宴。
优势
逆向工程是揭开程序奥秘的钥匙。它让你从二进制代码中还原逻辑,像侦探一样追踪每条指令的意图。无论是分析恶意软件、破解协议,还是漏洞挖掘,逆向都能提供核心洞察力。
相比其他方向,逆向更具通用性——融合Pwn的内存分析、Crypto的加密逻辑,同时锻炼静态分析与动态调试能力。它培养细致观察、缜密推理和极致耐心,是安全研究不可或缺的核心技能。
当你从汇编中看穿代码逻辑,在十六进制里发现漏洞时,你会明白:逆向,就是成为那个能解密一切的人。
😸前置准备
兴趣与坚持
选这个方向的大部分都是为了破解来的吧。亲手拆解代码,打破原有程序边界,不仅能实现游戏的个性化改造,添加心仪的MOD,更能凭借自己编写的工具突破限制,在虚拟世界中畅行无阻。这就是学逆向的绝对驱动力。
前置知识:
C/C++:理解内存管理与指针操作,是逆向分析的核心语言;
Python:用于自动化脚本编写与数据处理;
汇编:需要有汇编知识储备,理解CPU指令集与内存架构,掌握相关寄存器;
密码学基础:掌握对称加密、非对称加密原理,以及常见加密如base,rc4,AES,DES等。
- 推荐书籍《逆向工程核心原理》
工具准备
ida pro:熟悉ida的各种操作(索引,打断点,动态调试和远程调试)
Ghidra:掌握基础操作,在分析某些程序时Ghidra比ida好用得多,不过主要还是用ida
xdbg:熟悉xdbg的调试操作,和调试流程
VMware: 借助VMware搭建并成功配置Linux操作系统运行环境,并熟悉linux的命令行操作模式
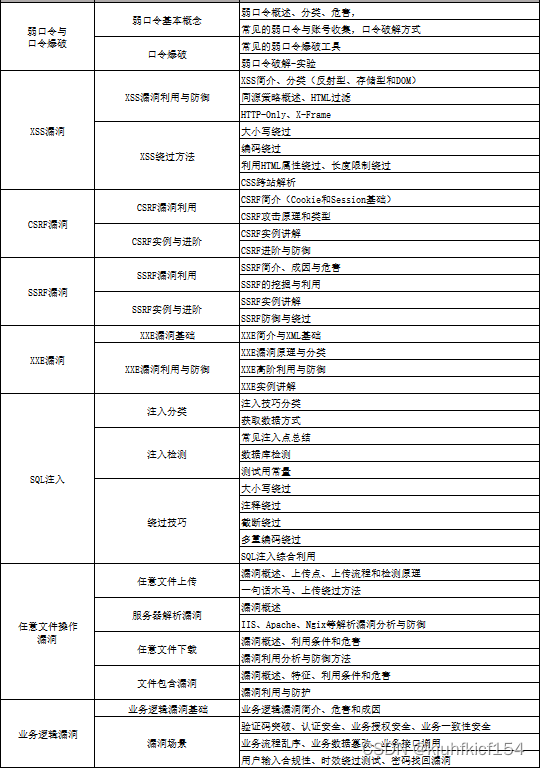
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
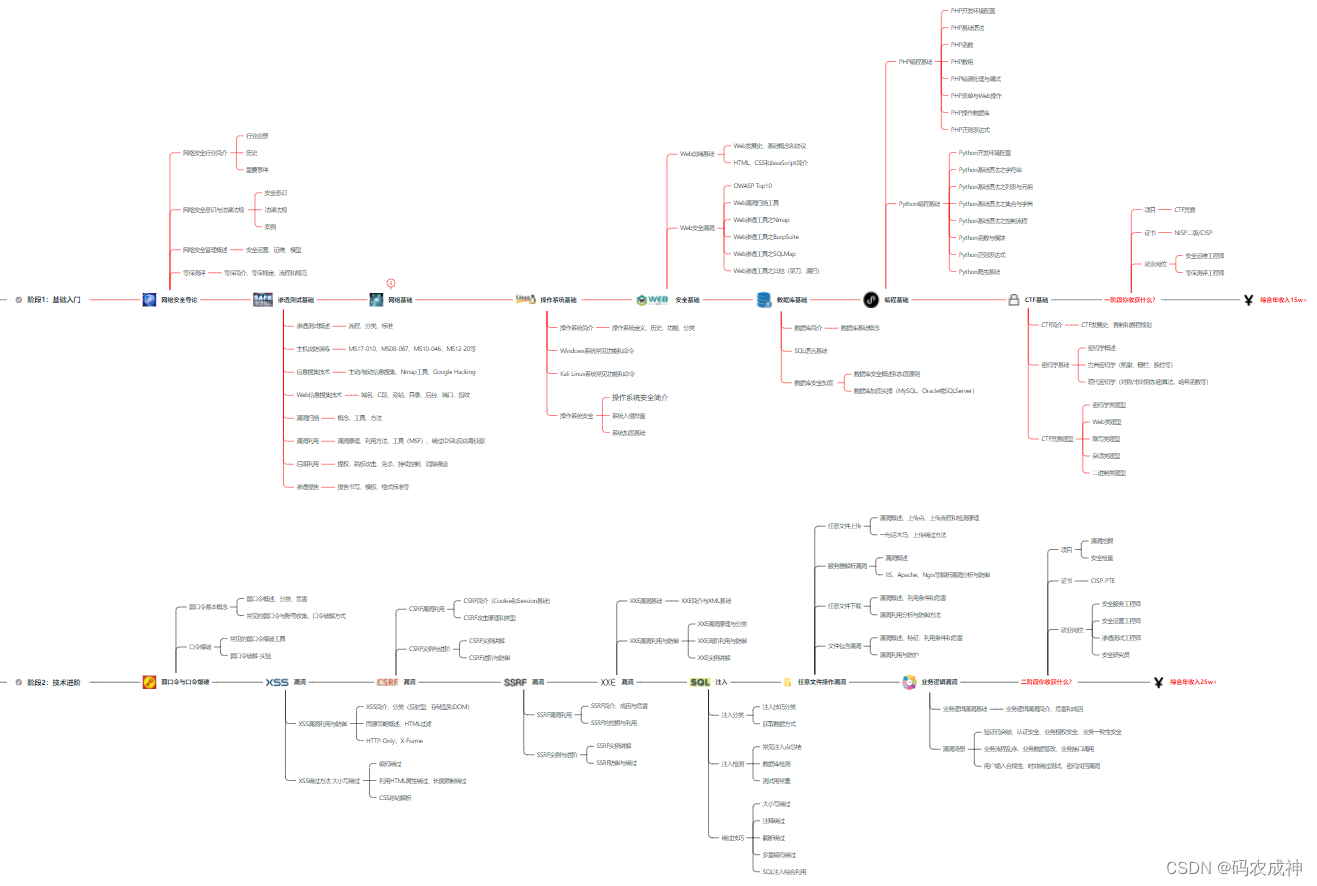
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
 6123


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


