3 个真实案例教你懂 SQL 注入 / XSS:原来黑客这么 “钻” 网站漏洞

SQL注入攻击实战演示(附源码) SQL注入是一种非常常见的数据库攻击手段,SQL注入漏洞也是网络世界中最普遍的漏洞之一。 阅读详情

在这里插入图片描述

很多新手一听到 “SQL 注入”“XSS” 就觉得 “高深难懂”,其实这些漏洞的本质,就是 “黑客用特殊话术骗网站犯错”—— 就像骗子用花言巧语骗路人掏钱,黑客用特殊字符骗网站泄露数据、执行恶意操作。

这篇文章用 3 个贴近生活的案例,带你看清黑客是怎么 “骗” 网站的,全程无复杂代码,零基础也能看懂,最后还教你 “怎么避开这些坑”。

一、先搞懂:漏洞的 “本质”—— 网站也会 “听骗”

先打个比方:网站处理用户输入,就像小卖部老板算账 ——

  • 正常情况:你说 “买 1 瓶可乐”,老板就收 1 瓶的钱,给 1 瓶可乐;

  • 遇到 “漏洞”:你说 “买 1 瓶可乐 + 送 1 箱”,老板没核实,真给你送了 1 箱(这就是 SQL 注入,骗网站多返回数据);

  • 另一种 “漏洞”:你在老板的留言本上写 “点击这个链接领红包”,其实是偷钱的陷阱,其他顾客看到点了就被骗(这就是 XSS,骗其他用户点恶意链接)。

简单说:SQL 注入是 “骗网站自己吐数据”,XSS 是 “借网站骗其他用户”,两者都是利用网站 “没验证用户输入” 的漏洞。

二、案例 1:登录框 SQL 注入 ——“我没密码,却能登管理员账号”

场景:某小网站的管理员登录页

这个网站的登录逻辑很简单:你输入 “账号 + 密码”,网站就去数据库查 “有没有这个账号,且密码对不对”。正常登录需要正确的账号(如admin)和密码(如123456),但黑客没密码,也能登录。

黑客怎么 “骗” 网站?
  1. 输入特殊内容:在 “账号” 框输admin’ or ‘1’='1,“密码” 框随便输(比如123),点击登录;

  2. 网站 “被骗” 的结果:直接登录进管理员后台,能看所有用户数据、改网站内容;

原理拆解(用 “小卖部算账” 比喻):

网站背后的 “算账逻辑”(SQL 语句)本来是:

“查数据库里有没有‘账号 = 用户输入的账号’且‘密码 = 用户输入的密码’的记录”

对应 SQL 语句(不用懂代码,看逻辑就行):

SELECT * FROM admin WHERE username=‘用户输的账号’ AND password=‘用户输的密码’

当黑客输admin’ or ‘1’='1时,语句变成:

SELECT * FROM admin WHERE username=‘admin’ or ‘1’=‘1’ AND password=‘123’

  • '(单引号):像 “打断老板的话”,让前面的 “admin” 成为合法账号;

  • or ‘1’='1:像 “加条件”——“或者 1 等于 1”(这是永远成立的废话);

  • 结果:网站一看 “条件成立”,就认为 “登录成功”,不管密码对不对。

真实后果:

小到个人博客被篡改首页,大到企业后台被入侵、用户数据(手机号、密码)被下载,很多黑客就是这么 “空手套白狼” 登录管理员账号的。

三、案例 2:搜索框 SQL 注入 ——“搜 1 个商品,却看到所有商品的底价”

场景:某小电商网站的搜索页

正常情况:你搜 “手机”,网站只显示和 “手机” 相关的商品;但黑客用特殊搜索词,能看到所有商品的进货价、库存,甚至用户订单。

黑客怎么 “骗” 网站?
  1. 输入特殊搜索词:在搜索框输手机’ or 1=1-- ,点击搜索;

  2. 网站 “被骗” 的结果:不显示 “手机” 相关商品,反而显示所有商品的信息,包括没公开的底价(如 “某手机进货价 800 元,卖 1500 元”)。

原理拆解(还是 “算账” 比喻):

网站的搜索逻辑本来是:

“查数据库里‘商品名包含用户输入的关键词’的记录”

对应 SQL 语句:

SELECT * FROM goods WHERE name LIKE ‘%用户输的关键词%’

黑客输手机’ or 1=1-- 后,语句变成:

SELECT * FROM goods WHERE name LIKE ‘%手机’ or 1=1-- %’

  • or 1=1:还是 “永远成立的条件”,让网站查 “所有商品”;

  • – (两个减号加空格):像 “让老板别往下看”,注释掉后面的多余内容,避免网站报错;

  • 结果:网站 “听话” 地返回所有商品数据,包括没公开的敏感信息。

真实后果:

黑客能看到进货价后,可能低价倒卖商品;还能看到用户订单,获取 “谁买了什么、收货地址是什么” 的隐私数据。

四、案例 3:评论区 XSS——“我发一条评论,别人点了就被盗号”

场景:某论坛的文章评论区

正常情况:你发 “这篇文章不错”,其他用户看到的就是正常文字;但黑客发一条特殊评论,其他用户点了就会被盗账号。

黑客怎么 “骗” 网站和用户?
  1. 发特殊评论:在评论框输点击看更多干货,网站没过滤,直接显示这条评论;

  2. 其他用户 “被骗” 的过程:

  • 用户看到 “点击看更多干货”,以为是正常链接,点了一下;

  • 点击后,浏览器会把用户的 “登录 Cookie”(相当于 “登录凭证”)发送到黑客的网站;

  • 黑客拿到 Cookie,不用密码就能登录这个用户的论坛账号。

原理拆解(用 “贴小广告” 比喻):
  • 网站的评论功能本来是 “显示用户写的文字”,但没过滤 “HTML 链接代码”,就像小卖部老板允许顾客在留言本上贴 “小广告”;

  • 黑客的评论就是 “带陷阱的小广告”—— 表面是 “干货链接”,实际是 “偷 Cookie 的工具”;

  • 区别于 SQL 注入:XSS 不骗网站,而是 “借网站的评论区骗其他用户”。

真实后果:

如果是电商网站的评论区,用户被盗号后,黑客可能用账号买东西、刷订单;如果是社交网站,可能用账号发诈骗信息,骗更多人。

五、新手必学:怎么避开这些 “坑”?(自己上网时用)

不用懂技术,记住 3 个简单方法,就能减少被这些漏洞伤害的风险:

1. 看网站 “是否靠谱”:
  • 优先用 “网址前有小锁” 的网站(HTTPS 协议),这类网站通常更重视安全,漏洞更少;

  • 避开 “不知名的小网站”(尤其是需要登录、填个人信息的),很多小网站没做安全防护,容易有漏洞。

2. 输入时 “别乱输特殊字符”:
  • 登录、搜索时,只输正常的文字 / 数字,别输’(单引号)、or 1=1这类特殊内容(正常用户用不到);

  • 看到评论区有 “奇怪的链接”(比如链接文字是 “点我领红包”“看更多”,但网址陌生),别点。

3. 账号 “加双保险”:
  • 重要账号(微信、支付宝、银行卡)一定要开 “双因素认证”(比如登录需要短信验证码、指纹),就算黑客用漏洞拿到账号密码,也登不进去;

  • 不同网站用不同密码,避免一个网站被黑,所有账号都遭殃。

六、免费练手资源:想亲手试?用这些 “安全靶场”

如果你想直观感受这些漏洞,又怕不小心违法,可以用 “公开靶场”(专门供新手学习的模拟网站),完全合法安全:

1. DVWA(最适合新手):
  • 特点:有 SQL 注入、XSS 等漏洞的模拟场景,能切换 “安全等级”(从易到难);

  • 怎么用:

  1. 下载 Docker(免费),安装后执行命令:docker pull vulnerables/web-dvwa;

  2. 启动容器:docker run -d -p 80:80 vulnerables/web-dvwa;

  3. 打开浏览器输localhost,就能看到登录页(默认账号admin,密码password),在 “SQL Injection”“XSS” 模块试前面的案例。

2. TryHackMe(全中文引导):
  • 特点:有专门的 “Web 安全入门” 路径,一步步教你理解漏洞,不用自己搭环境;

  • 怎么用:百度搜 “TryHackMe”,注册账号后选 “Pre Security” 路径,跟着中文教程操作就行,完全免费。

七、最后提醒:漏洞是 “用来防的,不是用来攻的”

学这些漏洞的目的,是 “知道风险,保护自己”,不是 “学黑客搞破坏”。记住:未经授权测试任何真实网站,都可能触犯法律(比如前面案例里的小网站,就算有漏洞,你也不能去试),一定要在合法的靶场里学习。

网络安全没那么高深,很多漏洞的原理就像 “生活中的小骗术”—— 看懂了,就能轻松避开。对新手来说,先学会 “保护自己”,就是最好的入门。

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
在这里插入图片描述

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

8、超级网工

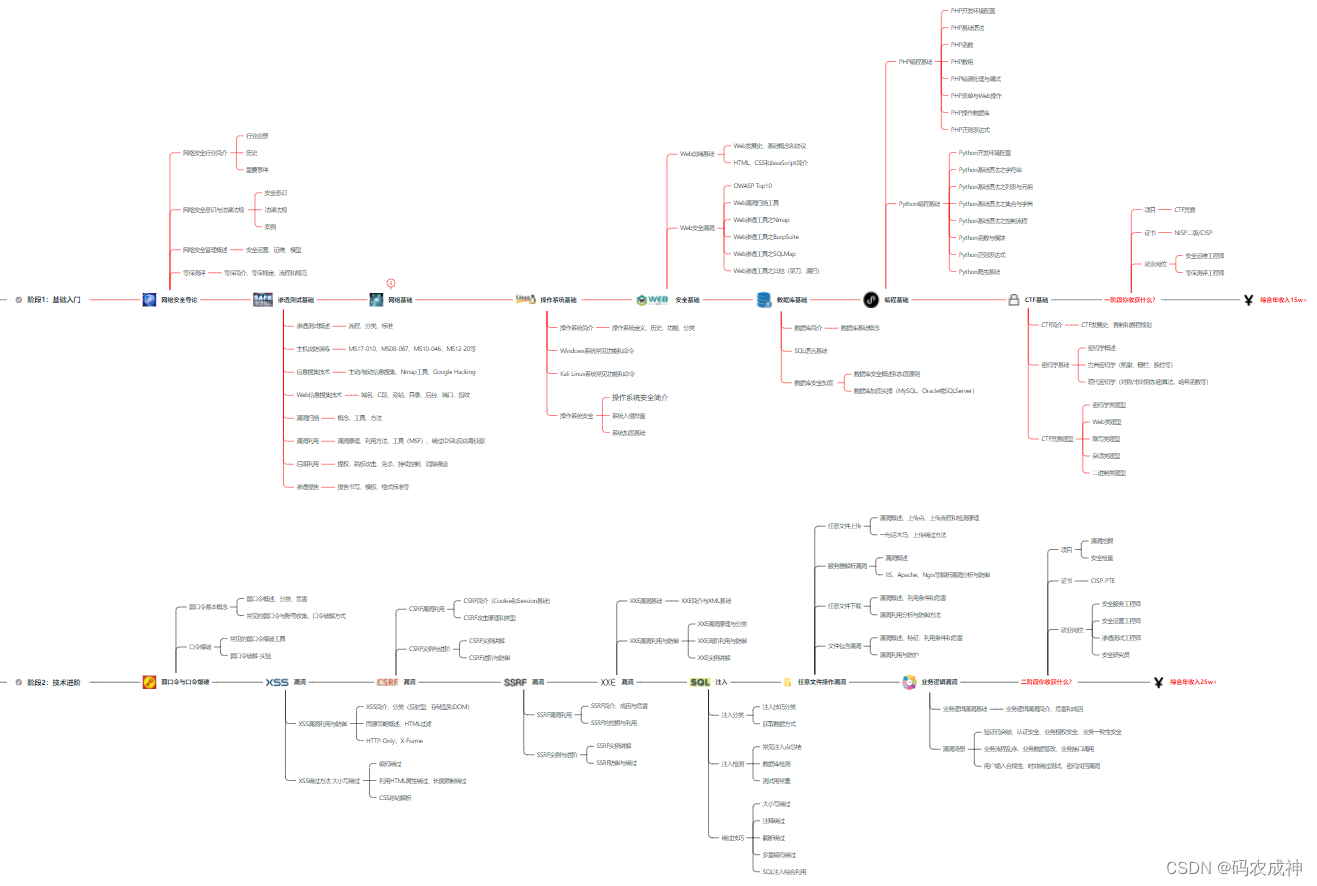
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
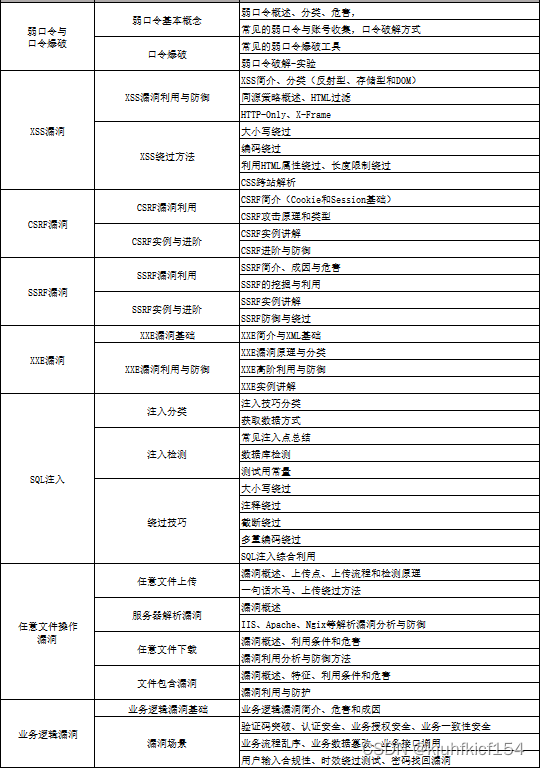
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

特别声明:

此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

如何使用MCP2518FD外部CAN FD控制器实现速速CAN通信 1、SPI时序MCP2518FD外部CAN FD控制器具有小尺寸和SPI接口,可实现轻松连接。可将CAN FD通道轻松添加到缺少CAN FD外设或没有所需CAN FD通道的微控制器上。MCP2518FD支持经典格式 (CAN 2.0B) 和CAN灵活数据速率 (CAN FD) 格式中的CAN帧格式,符合ISO11898-1:2015标准。框图:本文实验板MCU:CAN FD控制器:MCP2518FDCAN FD收发器:ATA6560开发环境:想了解开发板更详细信息,请点击。 阅读详情

相关推荐

Qwen-Image LoRA训练实战:从数据准备到异常修复的全流程解析

本文详细解析了Qwen-Image LoRA训练的全流程,从数据准备到参数优化再到异常修复。通过实战案例展示了如何利用LoRA技术微调Qwen-Image模型,提升中文场景下的图像生成质量,特别针对手脚生成异常等问题提供了有效解决方案。文章还分享了中文提示词优化技巧和高级训练方法,帮助开发者高效训练出高质量的LoRA模型。

lemon的博客 970

网络安全必学SQL注入

如果使用参数化查询,则在SQL语句中使用占位符表示需在运行时确定的参数值。当找到某个变量关键词有 SQL 注入风险时,可以再根据调用链找到该存在注入风险的业务逻辑代码,查看参数来源是否安全、是否有配置SQL危险参数过滤的过滤器,最终确认是否存在SQL注入。修改SQL语句之后,程序停止报错,但是却引入了SQL语句拼接的问题,如果没有对用户输入的内容做过滤,势必会产生SQL注入漏洞。至此,整个功能流程结束,在我们跟进的过程中,代码中无任何过滤语句,获取参数值,调用update方法更新,更新成功后返回结果。

kali_Ma的博客 7750

动态欧拉角与静态欧拉角:从理论到实践的深度解析

本文深度解析了动态欧拉角与静态欧拉角的核心区别与应用场景。静态欧拉角基于固定世界坐标系,适用于全局导航与三维场景编辑;而动态欧拉角基于物体自身坐标系,更符合飞行模拟、机器人控制等直觉操作,但需警惕其固有的万向节死锁问题。文章通过理论结合实战,帮助开发者在机器人、无人机及图形学项目中正确选用与处理旋转表示。

java5的博客 1074

【SQL注入16】SQL漏洞利用之读写文件

1. 对文件进行读写既收到文件系统对用户权限的制约、也收到数据库设置的制约。 2. 掌握利用SQL漏洞进行文件读写的方法。 3. 后续需要进一步了解如何获取网站根目录路径的方法。

Fighting_hawk的博客 5601

手把手教你用Deep Single-Image Portrait Relighting实现人像光影重塑(附GitHub代码)

本文提供了一份详细的实战指南,手把手教你利用Deep Single-Image Portrait Relighting技术实现人像光影重塑。文章从环境搭建、核心原理拆解出发,逐步指导构建简易重光照流程,并探讨了使用预训练模型进行效果优化的进阶方法,最后附上避坑指南与常见问题排查,帮助开发者快速上手这一AI图像处理技术。

weixin_29065015的博客 317

为什么AI时代的优秀组织,都在学习Meta的Pod结构?看完秒懂

当AI技术重塑产业格局,企业协作正面临前所未有的挑战——层级繁琐、跨部门内耗、迭代滞后,传统组织模式早已难以跟上技术革新的步伐。作为全球AI原生企业的标杆,Meta独创的Pod组织模式,用“小而美”的自治单元打破困局,成为AI时代高效协作的典范。本文将从定义、运作、价值到未来演进,全面拆解Pod模式,为企业组织变革提供可参考的思路与路径。德鲁克曾说:“组织的功能就是让平凡的人做平凡的事。”而Meta Pod打破这一局限,通过去中心化、指标导向、跨界融合,让优秀人才产生“化学反应”。

Kiss_AIHR的博客 1189

SQL注入漏洞原理及注入示例

SQL注入即是指web应用程序对用户输入数据的合法性没有判断或过滤不严,攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询等操作。用户可以修改参数或数据,传递给服务端,导致服务端拼接了伪造的SQL查询语句,并将伪造的SQL语句发送给数据库服务端执行,数据库将SQL语句的执行结果,返回给服务端,服务端又将结果返回给客户端,从而获取到敏感信息,甚至危险的代码或系统指令。

m0_62480631的博客 2719

越野换了逐飞的ips200pro的屏幕后代码烧录中报错: “Cannot initialize device connection” 和 “Flashing failed” ...如何解决?

🏆 本文收录于《全栈Bug调优(实战版)》专栏,致力于分享我在项目实战过程中遇到的各类Bug及其原因,并提供切实有效的解决方案。无论你是初学者还是经验丰富的开发者,本文将为你指引出一条更高效的Bug修复之路,助你早日登顶,迈向财富自由的梦想🚀!同时,欢迎大家关注、收藏、订阅本专栏,更多精彩内容正在持续更新中。让我们一起进步,Up!Up!Up!    备注: 部分问题/难题源自互联网,经过精心筛选和整理,结合数位十多年大厂实战经验资深大佬经验总结所得,数条可行方案供所需之人参考。

**My Coding Family** 1152

SQL注入基础原理与案例(详细总结)

本篇总结了学习SQL注入的笔记,暂时没总结WAF绕过方面的内容,后期会对WAF绕过进行总结。目前先总结一些基础的东西,可能有些参数不全,具体的参数或者函数可以百度搜索一下。发生在 Web 程序中数据库层的安全漏洞,是网站存在最多也是最简单的漏洞。主要原因是程序对用户输入数据的合法性没有判断和处理,导致攻击者可以在 Web 应用程序中事先定义好的 SQL 语句中添加额外的 SQL 语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步获取到数据信息。

剁椒鱼头没剁椒的博客 7958

华为MetaERP Oracle EBS OM(订单管理)模块详解作为ERP财务解决方案架构师,理解OM模块的业务全景和数据模型至关重要。OM是EBS分销链路的核心引擎,贯穿“订单到收款“(Orde

Oracle EBS OM模块是管理销售订单全生命周期的核心模块,涵盖客户管理、订单执行、发运开票、定价及信用控制等功能。其标准流程包括订单录入、预订、发放、发运确认和自动开票等环节,核心数据表涉及订单、客户、发运和定价等业务对象。OM模块与库存、应收、发运等模块深度集成,架构师需重点设计订单类型、信用控制策略和自动开票接口等关键环节,确保业务流程高效流转。

金牌架构师 363

【Go语言实战】(2) Gin+Vue 电子商城

618来!!不用纠结去哪里剁手了!直接自己安排一个商场不香吗??

面向生活编程 4827

3 个案例吃透 SQL 注入 / XSS:原来黑客是这样 “骗” 网站的

学这些漏洞的目的,是 “知道风险,保护自己”,不是 “学黑客搞破坏”。未经授权测试任何真实网站,都可能触犯法律(比如前面案例里的小网站,就算有漏洞,你也不能去试),一定要在合法的靶场里学习。网络安全没那么高深,很多漏洞的原理就像 “生活中的小骗术”—— 看懂了,就能轻松避开。对新手来说,先学会 “保护自己”,就是最好的入门。网络安全产业就像一个江湖,各色人等聚集。

2301_77472496的博客 1007

【DRAM存储器六十七】DDR5介绍--训练相关之write leveling

详述DDR5 write leveling细节

highman110的博客 297

3 个案例看懂 SQL 注入 / XSS:原来黑客是这么 “骗” 网站的

本文通过3个生活化案例,生动解释了SQL注入和XSS漏洞的原理:SQL注入是"骗网站吐数据"(如用特殊字符绕过登录验证),XSS是"借网站骗用户"(如在评论区植入恶意链接)。文章用"小卖部算账"比喻网站漏洞,并给出3条防护建议:使用HTTPS网站、避免输入特殊字符、开启双重验证。同时推荐了DVWA和TryHackMe两个合法靶场供学习实践,强调网络安全知识应用于防护而非攻击。全文通俗易懂,适合零基础读者理解基础网络安全概念。

ice_55的博客 997

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

一个SQL注入漏洞就能让整个网站大变样,从SQL注入到XSS攻击,完整还原黑客是如何篡改网站的

SQL注入与XSS攻击防御指南 SQL注入防御: 参数化查询(预处理语句) 输入验证(白名单过滤特殊字符) 最小权限原则(限制数据库账户权限) XSS攻击防御: 输出编码(HTML实体转义) 内容安全策略(CSP) HttpOnly Cookie标记 综合防护措施: 定期安全审计(渗透测试) WAF防火墙部署 安全头设置(X-XSS-Protection) 持续更新框架补丁 通过分层防御策略,可有效阻断"SQL注入+XSS"组合攻击链。

白帽阿叁的博客 1069

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

一个 SQL 注入漏洞,如何让网站 “改头换面”?从 SQL 注入到 XSS 攻击,深度还原黑客篡改网站全过程

通过 SQL 注入和 XSS 漏洞,我们可以实现对网站内容的篡改。在实际测试中,手动操作更能帮助您理解漏洞原理,提升技术水平。

2301_79455190的博客 810

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

网站篡改入门,一个SQL注入漏洞就能让整个网站大变样,原理详解!从SQL注入到XSS攻击,完整还原黑客是如何篡改网站的

通过 SQL 注入和 XSS 漏洞,我们可以实现对网站内容的篡改。在实际测试中,手动操作更能帮助您理解漏洞原理,提升技术水平。

资深程序员,曾自学JAVA,C#,如今从业于网安行业 1442

一个SQL注入漏洞就能让整个网站大变样,从SQL注入到XSS攻击,完整还原黑客是如何篡改网站的_黑客攻击修改网站内容

从 SQL 注入到 XSS 攻击,黑客篡改网站的每一步,都利用了 “开发者未过滤输入”“权限配置过宽”“未及时修复漏洞” 等人为疏忽。事实上,没有绝对安全的网站,但通过 “参数化查询抵御 SQL 注入”“输出编码 + CSP 抵御 XSS”“权限最小化限制风险” 的多层防御体系,可将攻击风险降至最低。对于网站开发者而言,安全不应是 “事后补救”,而应贯穿于 “需求设计→代码开发→上线运维” 的全流程 —— 毕竟,一次成功的攻击可能导致用户数据泄露、品牌声誉受损,其代价远高于前期的安全投入。

分享Python知识 900

想篡改网站?一个SQL注入漏洞就能让整个网站大变样,从SQL注入到XSS攻击,完整还原黑客是如何篡改网站的

本文详细介绍了网站篡改(Deface)的技术实现方法,主要包括SQL注入和XSS攻击两种方式。通过SQL注入,攻击者可获取数据库权限、破解管理员密码并上传WebShell,最终替换网站首页内容。而利用XSS漏洞,则可直接修改网页元素或重定向至恶意页面。文章提供了完整的攻击流程说明,并强调此类技术仅适用于合法的渗透测试场景。文末还推荐了网络安全学习资源,帮助读者系统掌握相关技能。

白帽阿叁的博客 1120

常见网络攻击及防御方法总结(XSS、SQL注入、CSRF攻击)

  从互联网诞生之初起,无时无刻不存在网络攻击,其中XSS攻击和SQL注入攻击是网站应用攻击的最主要的两种手段,全球大约70%的网站应用攻击都来自XSS攻击和SQL注入攻击。此外,常用的网站应用攻击还包括CSRF、Session劫持等。 1、 XSS攻击   XSS攻击即跨站点脚本攻击(Cross Site Script),指的是攻击者通过篡改网页,注入恶意的HTML脚本,在用户浏览网页时,控制用户浏览器进行恶意操作的一种攻击方式。   常见的XSS攻击类型有两种,一种是反射型,攻击者诱使用户点击一个嵌入恶

xiaohui的博客 4821
上一篇: CTF 全方向入门指南:Crypto 到 Web 全覆盖,网络安全小白必看(建议收藏)
下一篇: CTF 攻防必备工具:实用利器全分享(超详细),一篇收藏就够用
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值