封神技巧!3 个实战方法助零基础小白搞定抓包、反混淆、解加密,解锁网页逆向新世界

kali Linux 系统安装教程 安装kali Linux需要利用到kali的镜像和VMware虚拟机,kali镜像和VMware推荐到官网下 阅读详情

零基础学会抓包、反混淆、解加密!3个实战技巧助你打开网页逆向新世界

正文
一、当黑客太遥远?不如先当“网站侦探”🕵️‍♂️

你想过为什么有些网站能阻止你批量下载图片?为什么抢票软件总快人一步?背后核心就是JS逆向技术。
别被专业术语吓到——本质上,这就是一场程序员和网站之间的“猫鼠游戏”。今天教你用侦探思维破解它!


二、第一步:收集线索(抓包分析)

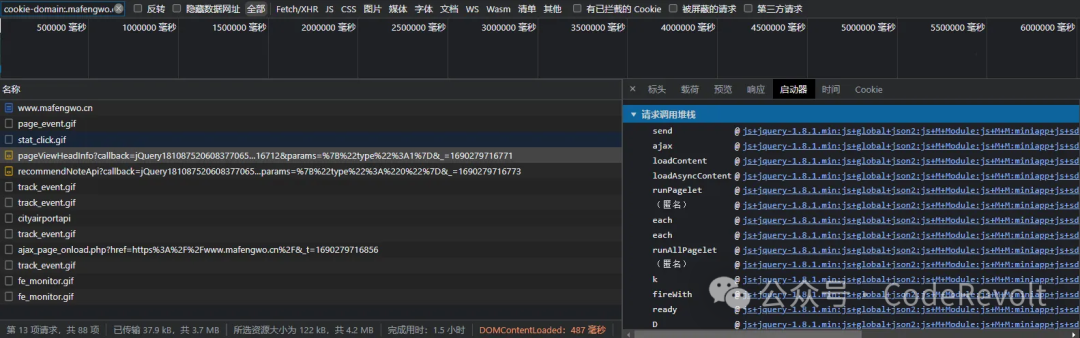
就像侦探要查监控,我们先用Chrome开发者工具看网站的小动作:

// 实战演示:抓取网站加载的加密JS文件
1. 打开目标网站 → 按F12 → Network面板
2. 刷新页面 → 筛选"JS"文件
3. 观察可疑文件:名字带obfuscate(混淆)或内容含document.cookie的代码
img

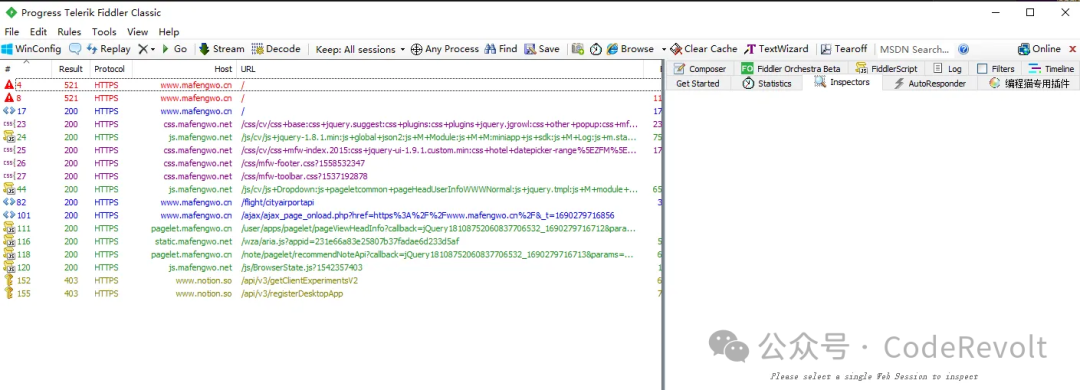
实用工具:Fiddler(自动记录网站所有请求,还能破解HTTPS加密)

img

❝

📌 小白技巧:遇到无法抓HTTPS?一键安装证书教程👉 Fiddler抓包攻略


三、第二步:锁定目标(Hook钓鱼法)

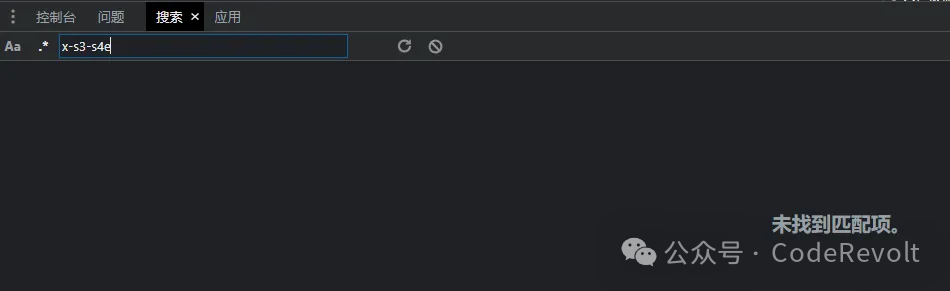
当代码像乱码(如图)全局搜索失效?试试“钓鱼执法”!
img

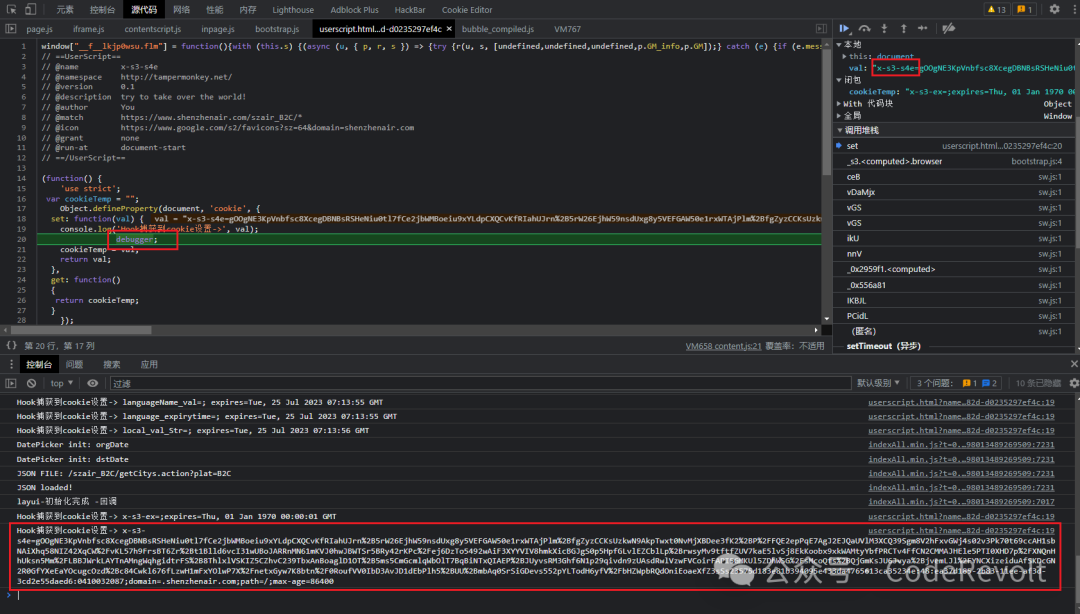
// 实战演示:用油猴脚本Hook cookie设置
// 在Tampermonkey新建脚本:
(function() {
  'use strict';
  var realCookie = document.cookie; // 备份原函数
  Object.defineProperty(document, 'cookie', {
    set: function(val) {
      console.log("抓到设置cookie!值:", val);
      debugger; // 触发断点 → 逆向核心现身!
      return realCookie = val;
    }
  });
})();

效果:当网站修改cookie时,立刻弹窗冻结代码!就像在嫌犯身上安了追踪器。
notion image


四、第三步:破译密码(反混淆实战)

逆向最大难点——网站会把代码“化妆”成你认不出的样子:

混淆手段比喻破解方案
控制流平坦化把直线路改成迷宫AST语法树拆解重组
僵尸代码埋无用线索干扰UglifyJS清理工具
eval加密写外星语言直接在线解码器

经典案例拆解:
一段被混淆的计数代码还原后:

// 混淆后: 
function _0x51bca8(){...}

// AST解混淆后: 
function count(){ 
  return 100; // 真实功能暴露!
}

❝

✨ 工具安利:Babel插件库一键反混淆(VS Code可安装)


五、侦探工具箱(小白也能玩)
  • 🧰 油猴插件:一键注入调试脚本(无需写代码)
  • 🔍 AST Explorer网站:粘贴混淆代码自动解析结构
  • 🛠️ BrowserStack:直接调试手机网页加密

成就感来源:亲手破解某旅游网站的票价加密算法,瞬间看懂动态价格规则!


结语:逆向不是黑客特权

JS逆向本质是理解网站运行逻辑,掌握它能:
✅ 自动处理重复网页操作
✅ 分析竞品网站核心技术
✅ 甚至写出更安全的代码

❝

试玩推荐:在猿人学官网用今天技巧破解第一题!
留言区挑战:你遇到最难的网站加密是什么?👇 一起交流解法!

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。

8、高级黑客
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。

网络安全工程师企业级学习路线

很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

 如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​
学习资料工具包

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​​​​​​

网络安全源码合集+工具包

​​​​

视频教程

​​​​

视频配套资料&国内外网安书籍、文档&工具

​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

特别声明:

此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

本文转自网络如有侵权,请联系删除。

国内外黑客居然都在这些地方聚集 1.track黑客导航 导航Track黑客导航 黑客导航,含有众多网安一行的官方网站及平台 无论你是老鸟还是萌新,都可以找得到对应适合的文章! 2.封神台靶场 封神台 - 掌控安全在线演练靶场,是一个在线黑客攻防演练平台。 在线练习靶场,是一个在线黑客攻防演练平台! 在成长的道路上怎么能缺少打怪刷级的乐趣呢! 但是市面上的网站漏洞组成复杂,而且会有法律风险,想要技术,封神台靶场是一个好的选择 3.黑客社区 Track 安全社区 - 掌控安全在线教育 Track_黑客_社区-追随黑客 阅读详情

相关推荐

SQL注入Playload List

SQL注入是一个网络安全漏洞,它使攻击者能够干扰应用程序对其数据库的查询。 SQL注入类型 类型 描述 In-band SQLi (Classic SQLi) In-band SQLi注入是SQL注入攻击中最常见和最容易利用的。当攻击者能够使用相同的查询发起攻击并收集结果时,就会发生In-band SQLi注入。In-band SQLi注入的两种最常见类型是基于错误的SQLi和基于联合的SQLi。 Error-based SQLi 基于错误的SQLi是一种In-band..

qq_52014772的博客 1592

黑客网站大全!都在这了!速看被删就没了

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

Karka_的博客 2万+

OFDM调制matlab仿真详细代码

MATLAB仿真代码 % ================================================== % 作者: 肆拾伍 % 时间:11/30 2019 % 版本:V3 % =================OFDM仿真参数说明:================ % % 子载波数 carrier_count ---200 % 总符号数 symbol_count ...

肆拾伍的博客 3万+

【今天黑一下学校教务系统】某学校渗透测试远程命令执行(已授权)

我和小伙伴们都惊呆了

shandongjiushen的博客 5629

国宇测试盒GH7009 SPI读操作全解析:从接线到代码实现的避坑指南

本文详细解析了国宇GH7009测试盒进行SPI读操作的完整流程与避坑要点。重点阐述了硬件连接中IO2时序控制引脚的关键作用,提供了从接线方案、电源处理到上位机代码实现的实战指南,并针对常见的数据不稳定、特定寄存器读取失败等问题给出了具体解决方案。

dapp9builder的博客 224

Wezterm的安装和简单配置

希望 wezterm 的主题配色,保持和 powershell 默认配色一致,也就是 Compell 主题。目的是在频繁使用 wezterm 时,原本的根据颜色判断文件信息(尤其是WSL里的Linux下,文件和目录颜色)依然可以使用。wezterm 默认用 cmd.exe, 我是 win11,希望默认用 powershell。

baiyu33的博客 4290

七个合法学习黑客技术的网站,让你从萌新成为大佬

以上七个网站都提供了各种各样的学习资源,帮助学生快速了解和掌握黑客技术。它们都有各自的特色和优点,用户可以根据自己的需求选择合适的网站进行学习。无论是初学者还是高级黑客,这些网站都可以为他们提供有价值的学习和培训机会。但是需要注意的是,学习黑客技术要遵守相关的法律法规,不得用于非法活动。

bigbangbangbang1的博客 1万+

Python 爬虫实战:36氪创投资讯爬取与行业投融资趋势分析

文章摘要: 本文介绍了使用Python爬取36氪创投频道数据的方法,分析一级市场资金流向与行业趋势。36氪是国内头部创投媒体,其融资数据对判断风口、对标参考和机构动向具有重要价值。通过分析接口结构,项目实现了分页采集、行业分类采集和详情页抓取功能,并处理了反爬机制。技术栈包括requests、BeautifulSoup等工具,适用于创业者、投资人等关注市场动态的群体。

u014481728的博客 297

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4864

[VT虚拟化驱动]利用EPT实现无痕HOOK

本章利用讲EPT无痕HOOK

吾无法无天的博客 1万+

微信小程序 - 详细实现打开跳转第三方 H5 网页链接,在微信小程序内直接跳转打开第三方网站链接详细教程(支持跳转公众号文章等,直接复制代码即可)

小程序跳转h5,小程序-Taro小程序中打开h5页面链接,...小程序跳转h5链接(web-view)_微信小程序,小程序如何跳转h5页面,小程序跳转到第三方H5网页,微信小程序跳转第三方H5的方法,小程序-实现怎么跳转打开H5网页链接(或跳转至公众号文章,打开第三方网站,放校验文件,怎么配置业务域名,校验文件验证域名,把校验文件放到对面网站,别人的服务器也打不开没权限怎么放呢,勾选不校验合法域名,txt,打不开别人的网页怎么办,真机调试打不开,无法跳转,有什么其他办法不放校验文件吗,后台配置,怎么

🏆 前端领域优质创作者 3万+

【非常详细】6个黑客教程网站,小白也能成大牛!

以上介绍分享的网站,均为外网,其所提供的资源纯属教育用途,不能用于任何违反法律用途。你可以通过对这些网站进行合法测试,以快速提高网络安全技能。请注意,不要进行非法黑客攻击任何个人电脑或网站,黑客攻击任何个人或组织的网站都是非法的!

2301_79455190的博客 6079

微博scheme

微博scheme

qq_42278595的博客 325

程序员自学网站整理大全(非常详细)零基础入门到精通,收藏这篇就够了

有些大厂,例如奇安信,甚至会将渗透岗位分为红蓝两方,对候选人的技术要求比较高,大部分刚入行的新人,也将渗透岗位作为后期的发展目标。①就业环境:网络安全可以在计算机科学与技术、信息通信、电子商务、互联网金融、电子政务等领域从事相关工作,还可以在政府机关事业单位、银行、保险、证券等金融机构,电信、传媒等行业从事相关工作。(有条件请支持实体书)

Libra1313的博客 1万+

在Simulink中建立一个含高比例风电接入的弱电网模型

本文介绍了使用Simulink对含高比例风电接入的弱电网进行建模和稳定性分析的方法。主要包括创建Simulink项目、搭建风电场模型(含风力发电机和变流器)、建立弱电网模型、设计控制系统(MPPT算法等)、添加监测模块等步骤。通过仿真分析电网的电压稳定性、频率波动和动态响应等关键指标,评估高比例风电接入对弱电网的影响。该建模方法为研究可再生能源并网问题提供了实用工具,但实际应用中需根据具体条件细化模型参数和控制策略。

amy_mhd的博客 168

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

计算机网友将饭卡余额改成100多万

你在学校干过最疯狂的事是什么?

HackKong的博客 1784

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

6个黑客教程网站,小白也能成大牛!

黑客攻击是一项很难掌握的技能,在很大的程度上要求人们对计算机和软件架构的各种概念和网络系统有深入的了解。

2301_76168381的博客 6773

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

自学黑客,一般人我劝你还是算了吧!

写在开篇 笔者本人 17 年就读于一所普通的本科学校,20 年 6 月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。 我为啥说自学黑客,一般人我还是劝你算了吧!因为我就是那个不一般的人。

m0_74942241的博客 610

七个合法学习黑客的网站,让你从萌新变为大佬!

Hacker a Day的主题涵盖了硬件、软件、网络安全、物联网等等,用户可以通过浏览网站上的内容来了解最新的黑客技术和发展趋势。网站提供了大量的黑客技术文章、演讲和视频,帮助用户了解最新的网络安全技术和趋势。这是一个在线的网络安全培训平台,它提供了大量的课程和教程,帮助学生掌握网络安全和黑客技术。以上七个网站都提供了各种各样的学习资源,可以帮助想要学习黑客技术的人快速了解和掌握黑客技术,当然如果想要更快速地进入网络安全行业的话,可以联系我们。此外,它还提供了一个在线平台,让用户可以与其他用户交流和讨论。

qq_69775412的博客 4171

装酷就来这,秒变黑客精英的6个网站,零基础入门到精通,收藏这篇就够了

有网友问:有没有装黑客,炫酷的网站?回答:当然有。当黑客,门槛太高;装黑客,都是1秒钟的事情。随意输入文字,屏幕出现整齐的代码这个是装酷首选,速度快,网页干净!网址:就是一款模拟黑客不断输入命令入侵场景的网站。可以让你在朋友面前秒变黑客精英,你只管噼里啪啦打字,而屏幕出来的都是规矩的程序编码,时不时还可以插入一些攻击特效,最后一回车,导弹就发出去了可以选择各种界面,一共有 27 种给你选择。按下F11就全屏显示输入代码的效果,按下左上角,自动,就会不停出现代码。

bigbangbangbang1的博客 8194

全球十大黑客聚集网站,收藏这篇就够了!(内附网址)

本文介绍了10个国内外知名黑客论坛(如Hack Forums、Exploit.in等),涵盖漏洞利用、数据泄露、渗透测试等网络安全领域。同时提供了零基础学习网络安全的分阶段路线图:从理论知识、渗透测试基础到编程技能(Python/PHP等),并区分初级(1个月可达6k-15k薪资)和进阶学习内容。最后强调网络安全人才培养需注重正向体系建设,并声明教程仅供技术学习,反对非法用途。

chengxuyuanyy的博客 1万+

【2024年最新版】Kali安装详细教程

KALI安装详细过程

SuperherRo的博客 8万+

2025版最新黑客网站整理大全,全新整理黑客网站大全!收藏这一篇就够了

​今天给大家分享一些学习网络安全的好去处。对于网络安全的学习,多逛论坛、阅读他人的技术分析帖是非常重要的。但有时候,初学者可能会感到迷茫,不知道去哪里寻找这些技术分析帖,也不知道有哪些相关的论坛或网站。所以,今天我就来给大家分享一些比较常见的国内安全论坛。

2301_77472496的博客 6098

Kali Linux安装教程

虚拟机Vmware Worksation下Kali Linux安装教程 本次安装Vmware Worksation采用的是15.5 pro 下载kali镜像 首先进入kali官网: https://www.kali.org 点击Downloads 直接选择最新版本即可下载对应的kali镜像 这里推荐使用迅雷或者IDM等下载器下载,速度会快挺多。 创建kali虚拟机 打开虚拟机 点击创建新的虚拟机 点击下一步 点击稍后安装操作系统,并点击下一步 点击下一步 命名虚拟机名称,并选择磁盘安装(尽量选

m0_52505633的博客 2万+
上一篇: 护网相关齐治堡垒机漏洞解读(配套学习教程奉上)
下一篇: 都说运维是条不归路,为啥从业者还这么多?运维人的副业推荐有哪些?
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值