APP代码保护方案原理分析

JavaScript 逆向工程:利用 AST 实现控制流平坦化 在JavaScript逆向工程中,代码混淆是一个常见的问题,它使得直接阅读和理解代码变得困难。控制流平坦化(Control Flow Flattening)是解决这一问题的关键技术之一。本文将深入浅出地探讨如何利用抽象语法树(AST)来识别和平坦化混淆的控制流。 阅读详情

理解基础

Ollvm是现在很多集成用于so文件的代码保护方案,ollvm有几个代码保护方案分别为控制流平坦化、虚假指令、指令替换、字符串加密。这几个保护方案啊是可以通过累加方式进行对so文件保护。

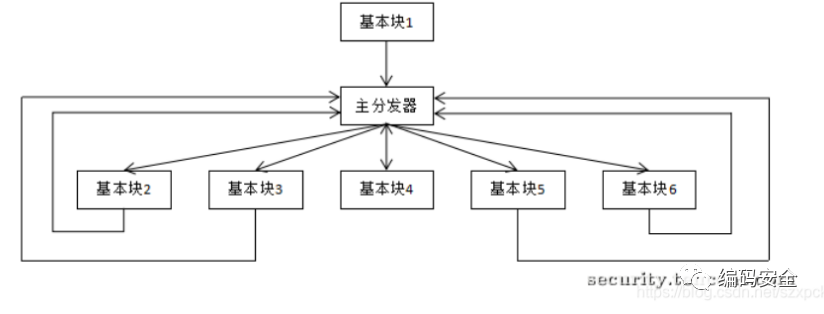
这篇主要分享下ollvm代码保护方案下的控制流平坦化的原理,控制流平坦化它是以基本块为单位,通过一个主分发器来控制程序的执行流程。

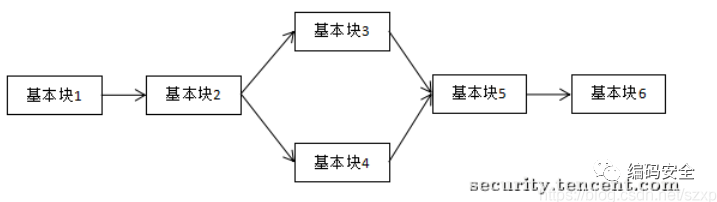
控制流平坦化在代码上是指将原程序的正常程序控制流中基本块之间的跳转关系链删除,用一个集中的主分发块来调度基本块的执行顺序。保护后展现出来可以简要地理解为是while+switch的结构,其中的switch可以理解为主分发器。这样通过模糊基本块之间的前后关系,增加静态逆向代码分析的难度。

原始的if--else结构
通过ollvm的平坦化保护后的结构
平坦化基础

我们的代码中每一块的基本块可能会有后继和前驱,总体上的思路就是:先将原始程序的基本块保存下来,找到开头的基本块,分配一个变量switchVar并赋值,在后面添加一个Switch指令,根据switchVar跳转向其他的基本块,然后更新switchVar,让基本块跳转到正确的后继基本块中。

代码平坦化主要由分发器、虚假块、真实块这三个个基本组成:
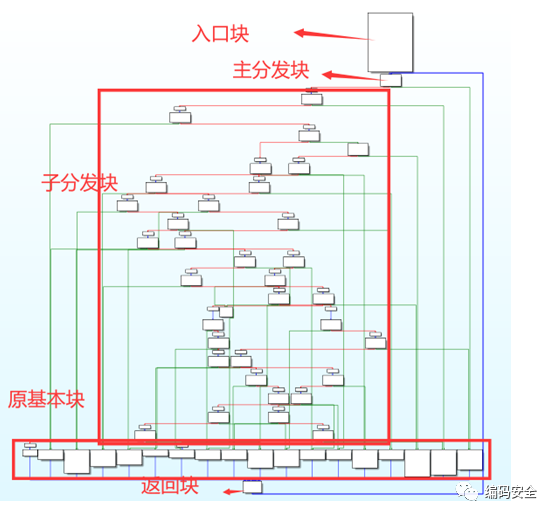
平坦化后的基本结构图

入口块:进入函数第一个执行的基本块

分发块:负责跳转到下一个要执行的原基本块

原基本块:混淆之前的基本块,实际完成程序工作的真实基本块

返回块:返回到主分发块。

平坦化的基本实现流程:1、保存原程序基本块;2、创建分发块和返回块;3、实现分发块的调度;4、实现调度变量的自动调整;5、修复指令和变量

平坦化化修改了代码正常的控制流,这样逆向分析人员就不容易直接的理清程序执行流程,增加静态分析难度。

实例分析

下面就从个简单的代码进行分析正常的程序流和ollvm的平坦化后的程序流
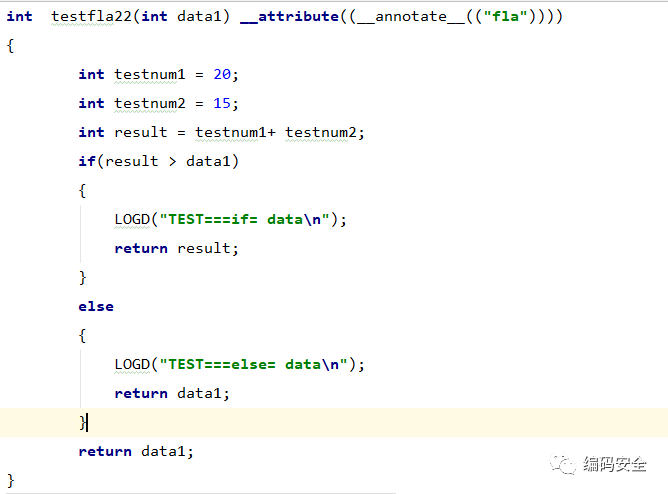
通过在函数定义后面添加__attribute((__annotate__((“fla”))))指令,就可以实现对指定函数对代码进行平坦化保护。
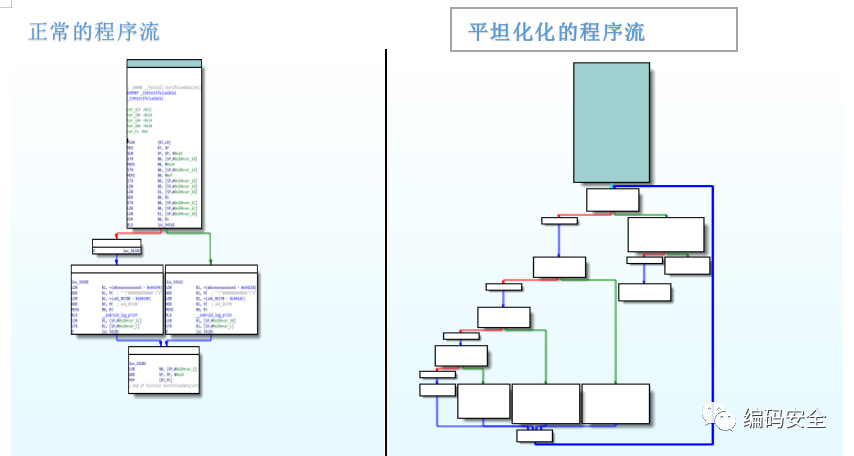
就简单的代码程序流,通过平坦化后,从上图中可以看出整个程序基本结构都发生了改变,这里面有虚虚实实的代码块,需要识别你去出哪个是虚假的代码块,哪个是真实的代码块。这无疑给程序的静态分析加大的门槛。

通过平坦化后的代码,实际上真正的代码块都是在最下面一排整齐的排列的代码块中的。前面的流程和结构都是虚假混淆分析的虚假代码块。
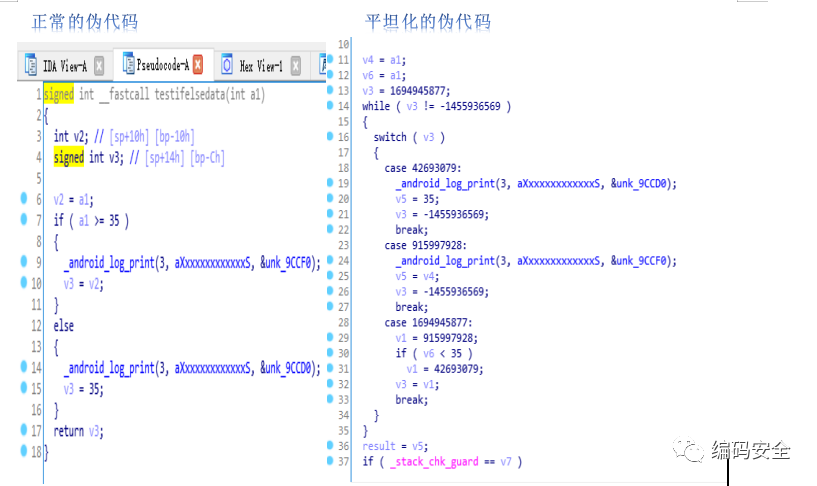
从上图伪代码中比较,正常的代码逻辑这种很清晰可以还原出逻辑结构,右边的平坦化后的伪代码可以看到,这个伪代码中增加了while、switch的语句,并且新增了个几个变量,这些的增加虚假代码,这大大的强化了静态分析难度。

对于分析这种平坦化保护后的代码,frida和unicorn去动态分析是个不错的选择。

小结

这个市面上很多产品都采用虚拟机或者基于ollmv的平坦化的混淆保护,有些明明可以将代码保护强度可以设置为很强,但产品所表现出来的是强度相对没那么强。因为这个代码保护混淆后会和执行效率内存开销捆绑的,产品不得不做出一些妥协降低代码保护强度。

iOS应用加固实战:代码混淆与加密技术全解析 在移动应用开发领域,代码安全是保障知识产权和用户隐私的核心防线。其基本原理在于通过一系列技术手段改变程序的可读性和结构,从而大幅增加逆向工程的分析成本。从技术价值角度看,有效的安全加固不仅能防止核心算法和业务逻辑被窃取,还能避免敏感数据泄露,这对于金融、电商等高价值应用尤为重要。常见的应用场景包括防止应用破解、抵御恶意篡改以及保护本地存储的密钥等信息。具体到实现层面,代码混淆通过符号重命名、控制流扁平化等技术让反编译代码难以理解;而字符串加密则对静态常量进行转换,防止关键信息被直接提取。本文将深入探讨如何协 阅读详情

相关推荐

一文了解安卓APP逆向分析与保护机制

本文来自网易云社区想知道Android App常见的保护方法及其对应的逆向分析方法吗?网易云易盾资深安全工程师 钟亚平  3月17日,安卓巴士全球开发者论坛在重庆举办,网易资深安全工程师钟亚平出席交流活动,并做了《安卓APP逆向与保护》的演讲。在分享中,他介绍了 Android App常见保护方法及其对应的逆向分析方法,以及分析了常见的加固方案原理与对抗方法。安卓APP安全包含很多内容,本次分享了...

IT安全单身狗的博客 631

deflat 脚本学习【去除OLLVM混淆】#

就这道题而言,deflat 脚本中angr 对局部的模拟执行显然无法获取真实块间的执行顺序,重建控制流显然也无从谈起。当然静态查找各个控制流平坦化的功能块效果还是可以的。那么如何通过angr,有序的、联系上文地进行模拟执行,获取真实块的执行逻辑,显然是关键点!

qq_41146932的博客 1621

iOS app加密&探究爱加密iOS app加密原理

iOS app加密&探究爱加密iOS app加密原理。做安卓开发的一定都了解有爱加密安卓加密技术以及原理,不知道的我这里重新讲解下:         常见的安卓加密方法有:伪加密、混淆保护、运行时验证、爱加密apk加密四个方法。在这里每个方法我就不详细说了,想了解的可以看下这篇大牛的博客:http://blog.youkuaiyun.com/chengyingzhilian/article/details/

zss_ing的专栏 5995

AST反混淆学习--控制流平坦化

本文章是个人学习AST反混淆的笔记记录,发出来供大家参考指正,希望可以多多交流以提高个人技术!!!(注:本文章中所有内容仅供学习交流,不可用于任何商业用途和非法用途,否则后果自负,如有侵权,请联系作者立即删除!大家新年好!美滋滋回家过了个年,把学习和工作全都抛之脑后了。新的一年继续开始学习!

Loronto_的博客 1105

APP加固技术历程及未来级别方案:虚机源码保护

传统App加固技术,前后经历了四代技术变更,保护级别每一代都有所提升,但其固有的安全缺陷和兼容性问题始终未能得到解决。而下一代加固技术—虚机源码保护,适用代码类型更广泛,App保护级别更高,兼容性更强,堪称未来级别的保护方案。 (加固技术发展历程) 第一代加固技术—动态加载 第一代Android加固技术用于保护应用的逻辑不被逆向与分析,最早普遍在恶意软件中使用,其主要基于Java虚拟机提供的动态加载技术。 其保护流程是: 开发阶段中将程序切分成加载(Loader)与关键逻辑(Payload)两

DX_TECH2022的博客 641

类似py2exe软件真的能保护python源码吗

类似py2exe软件真的能保护python源码吗背景最近写了个工具用于对项目中C/C++文件的字符串常量进行自动化加密处理,用python写的,工具效果不错,所以打算在公司内部推广。为了防止代码泄露就考虑不采用直接给源码方式,而python二进制脚本pyc和pyo,虽然提供的不是源码,但可以通过uncompyle2直接得到源码。通过网上资料发现有Windows下的py2exe、Mac下的py2app

liwugang43210的专栏 1万+

某酷ckey签名生成算法系列--(三)ast代码控制流平坦化

某酷ckey签名生成算法系列--(三)ast代码控制流平坦化 观察三个switch的值分别是Ci、mi和Ai。而这三个值又因为li的确定而确定的。也就是说已知li的值,就可以分别计算出Ci、mi和Ai,就可以确定执行的是哪一条语句。那么反过来,如果已知Ci、mi和Ai三个值,也可以反向计算出li的值了。 那么按照这个思路。就可以把多重的case的值计算出其对应最上一层的值,变成最简单的switch结构,形如下面 ******省略代码****** for (var li = 16996; void 0 !=

zjq592767809的博客 1854

Android App加固原理与技术历程

Table of Contents 加固技术发展历程 第一代加固技术—动态加载 保护流程 缺陷与对抗 第二代加固技术—不落地加载 保护流程 兼容性 缺陷与对抗 第三代加固技术—指令抽离 保护流程 兼容性 缺陷与对抗 第四代加固技术:指令转换/VMP 保护流程 兼容性 缺陷与对抗 下一代加固技术—虚机源码保护 保护流程 对抗优势 传统App加固技术,前后经历了四代技术变更,保护级别每一代都有所提升,但其固有的安全缺陷和兼容性问题始终未能得到解决。而下一代加固技术—虚机源

Estelll的博客 1702

知物由学 | 干货!一文了解安卓APP逆向分析与保护机制

“知物由学”是网易云易盾打造的一个品牌栏目,词语出自汉·王充《论衡·实知》。人,能力有高下之分,学习才知道事物的道理,而后才有智慧,不去求问就不会知道。“知物由学”希望通过一篇篇技术干货、趋势解读、人物思考和沉淀给你带来收获的同时,也希望打开你的眼界,成就不一样的你。想知道Android App常见的保护方法及其对应的逆向分析方法吗?网易云易盾资深安全工程师 钟亚平3月17日...

weixin_33754913的博客 300

去除控制流平坦化的defalt脚本

去除控制流平坦化的defalt脚本

阿里云Windows服务器部署网站全流程:从IIS配置到安全上线

Web服务器是承载网站应用、处理HTTP请求的核心软件。其工作原理是监听特定网络端口,接收客户端请求,并返回相应的网页、文件或动态生成的内容。在Windows Server环境中,IIS(Internet Information Services)作为微软官方Web服务器,凭借其与操作系统深度集成、图形化管理界面和对ASP.NET等微软技术栈的良好支持,成为许多开发者和运维人员的首选。其技术价值在于提供了稳定、可扩展的托管平台,支持从简单的静态网站到复杂的企业级Web应用。在云服务器普及的今天,将IIS部署

weixin_33552698的博客 328

代码混淆

移动安全:android app proguard混淆配置与常见问题 发表于1年前 | 作者: seay | 分类: 移动安全 | 孵化于:2014年03月25日 | 文章热度:4,148 次 全屏阅读 显示不全请点击全屏阅读 proguard 原理 Java代码编译成二进制class 文件,这个class 文件也可以反编译成源代码 ,除了注释外,原来的c

qingwenje2008的专栏 429

科研软件|Adobe Photoshop 2024 (PS 2024)

科研软件|Adobe Photoshop 2024 (PS 2024)

m0_55499682的博客 5518

p文件 pcode文件 解密与防破解技术

Matlab解密机:pcode解密、p文件解码、p文件还原m文件、p转m文件、exe文件解密,exe文件还原为m文件 操作简单,大小仅几m,解压即用。

hu924519559的博客 270

自动控制原理之控制系统的数学模型(类比神经网络学习数学模型)

控制系统的数学模型背景建模方法常用的数学模型时域数学模型的建立建立微分方程的步骤复数域模型的建立传递函数的性质系统的典型环节及传递函数比例环节惯性环节积分环节微分环节理想微分环节一阶微分环节二阶微分环节振荡环节延时环节(时滞环节) 背景 数学模型就像是真实世界的写照,它就像一个虚拟的世界,我们可以通过建模的方式了解这个真实世界的运作规律。 这一点很像强化学习,强化学习需要一个供智能体探索、学习的环境,于是,我们通常会事先建立一个虚拟的仿真环境。举个例子,对于人类来说,可能需要经过不断地尝试,甚至是生命的代价

zbp_12138的博客 6580

HFSS螺旋线圈的优化设计与高效仿真实践

本文详细介绍了HFSS螺旋线圈的优化设计与高效仿真实践,涵盖核心参数设置、参数化建模、仿真加速技巧及结果分析。通过HFSS软件实现螺旋线圈的高效仿真,特别适用于无线充电和RFID系统设计,提升设计效率与性能验证准确性。

weixin_30235225的博客 446

Android App加固原理分析

Android App加固原理分析 对App进行加固,可以有效防止移动应用被破解、盗版、二次打包、注入、反编译等,保障程序的安全性、稳定性。对于金融类App,尤其重要。 对App dex进行加固的基本步骤如下: 1. 从App原始apk文件里获取到原始dex文件 2. 对原始dex文件进行加密,并将加密后的dex文件和相关的存放到assert目录里 3. 用脱壳dex文件替换原始apk文...

zhangmiaoping23的专栏 2315

C++程序发生内存越界,一定会导致程序崩溃吗?详解内存越界

内存越界是否一定会导致程序崩溃吗?详解内存越界

dvlinker的技术专栏 1万+

iOS App的加固保护原理

苹果系统的封闭性导致iOS APP安全性比较高,但是实际上iOS应用本身被破解的难度并不高,一旦在越狱设备上,ipa被分析就会变得很容易,本文通过讲解iOS APP的破解分析过程来引出我们要如何的保护我们的应用。经过保护,iOS APP的安全性会获得很大的增强,大大提高了破解者破解的难度。对于iOS开发者来说,有必要了解这些措施,特别是针对一些金融、游戏类APP的开发。 一、iOS的安全问题

bluewindaa的专栏 2632

156、手机摄像头模组结构拆解:从保护盖到 FPC 连接器的完整装配剖面

本文深入解析手机摄像头模组结构设计要点。作者结合项目经验,指出保护盖密封胶在低温收缩会导致边缘漏光问题,强调结构细节比算法参数更关键。文章逐层拆解模组组件:保护盖厚度需平衡抗冲击与光学性能;镜筒内镜片组装配顺序和公差控制直接影响成像质量;IR滤光片厚度公差±0.02mm会改变红外截止波长;CSP封装需注意金线加固;FPC连接器的信号完整性和机械可靠性设计。最后给出5条实用建议,包括密封胶选型、镜片对位检测等,强调模组结构设计是"一票否决制"的基础工程。(149字)

sundong_81的博客 107

AUTOSAR进阶图解==>AUTOSAR_SWS_ADCDriver

本文深入解析了AUTOSAR ADC Driver的架构设计和技术实现。主要内容包括:1)ADC Driver在AUTOSAR分层架构中的定位及核心功能;2)详细的模块架构设计,涵盖初始化管理、组转换管理、优先级处理等核心子组件;3)全面的配置模型说明,包括主配置类、通用配置、通道配置等关键数据结构;4)状态机机制和操作序列分析。通过分层设计和标准化接口,ADC Driver实现了硬件抽象和软件解耦,提供了良好的可移植性和可维护性。

一名留德华的,康德的信徒的,专注于汽车电子领域的博客 789

iOS APP的加固保护原理

原文: iOS APP的加固保护原理世所公认,iOS系统安全性非常高,很少出现漏洞,几乎不会中毒的情况。然而随着各种iOS安全隐患的频频出现,人们逐渐认识到,iOS跟Android一样也面临严重的安全问题。苹果宣称所有的iPhone都很安全,不会被恶意软件攻击,其实这只不过苹果封闭式的系统管理能够及时处理漏洞罢了,这也正是苹果不敢开放的原因。我们已经习惯,每个新的iOS系统出来没多久,就会有大牛找...

网易云捕博客 1061

一文搞懂蚁群算法Ant Colony Optimization(ACO)!!!(灵感起源+数学原理+代码实现+实战应用)

本文系统介绍了蚁群算法的原理与实现。首先从蚂蚁觅食行为出发,阐释了信息素正反馈机制如何引导群体找到最短路径。随后详细解析了算法的数学模型,包括状态转移规则和信息素更新机制。通过MATLAB代码演示了算法在旅行商问题(TSP)中的应用,展示了路径构建和优化的完整流程。最后讨论了算法的优势、局限性和实际应用场景。蚁群算法通过模拟生物智能,为解决复杂优化问题提供了一种高效方法,其核心在于信息素的正反馈机制与随机探索的平衡。

qq_42212808的博客 888
上一篇: 浏览器的沙盒技术
下一篇: JavaScript 逆向爬虫中的浏览器调试常见技巧
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值