


账号和口令
•禁用或删除无用账号
•减少系统无用账号,降低安全风险。
•操作步骤
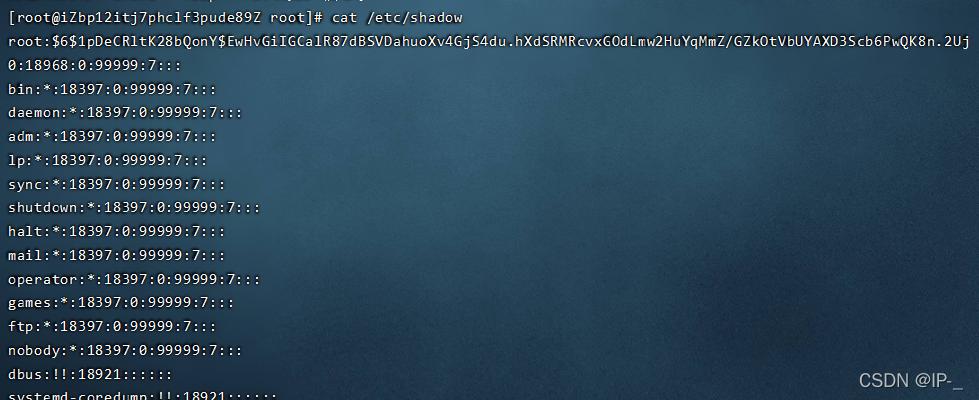
•cat /etc/shadow 查看有多少账户
•使用命令 userdel <用户名> 删除不必要的账号。
•使用命令 passwd -l <用户名> 锁定不必要的账号。
•使用命令 passwd -u <用户名> 解锁必要的账号。
查看有多少用户:
•检查特殊账号
•检查是否存在空口令和root权限的账号。
•操作步骤
•查看空口令和root权限账号,确认是否存在异常账号:
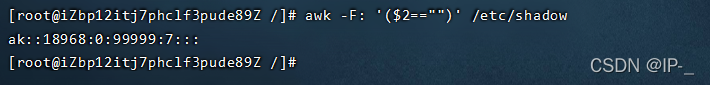
•使用命令 awk -F: '($2=="")' /etc/shadow 查看空口令账号。
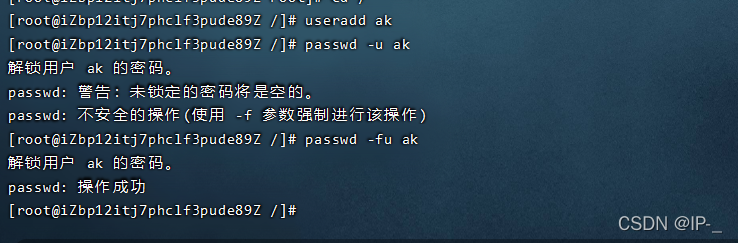
没有空口令账户可以创建一个
useradd ak //创建一个ak用户
passwd -u ak //清除用户密码
passwd -u ak //清除用户密码
使用命令 awk -F: '($2=="")' /etc/shadow 查看空口令账号
•使用命令 awk -F: '($3==0)' /etc/passwd 查看UID为零的账号。 //root权限的账户

•加固空口令账号:
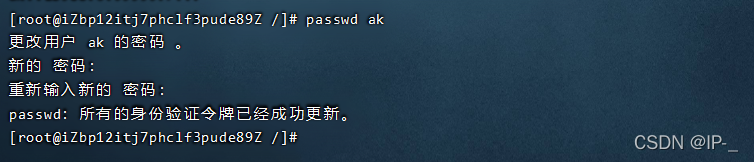
•使用命令 passwd <用户名> 为空口令账号设定密码。
确认UID为零的账号只有root账号。
•添加口令策略
•加强口令的复杂度等,降低被猜解的可能性。
•操作步骤
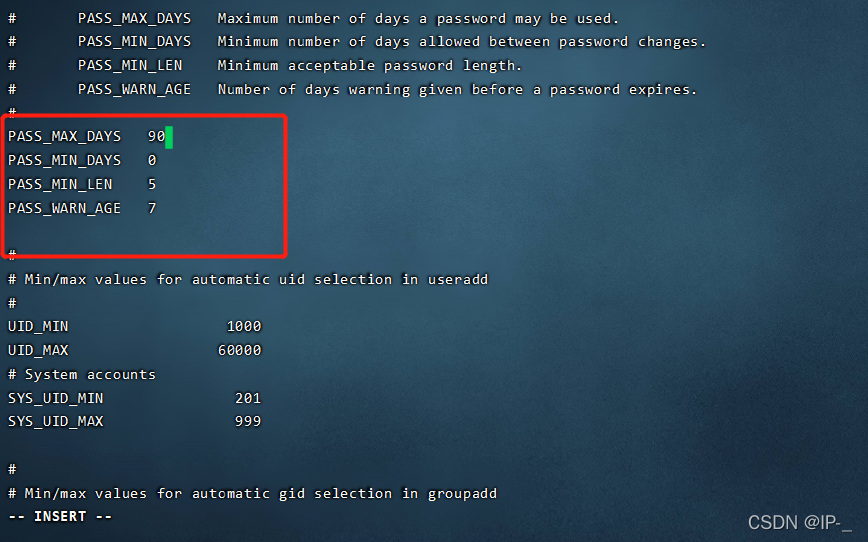
•使用命令 vi /etc/login.defs 修改配置文件。

•PASS_MAX_DAYS 90 #新建用户的密码最长使用天数
•PASS_MIN_DAYS 0 #新建用户的密码最短使用天数
•PASS_WARN_AGE 7 #新建用户的密码到期提前提醒天数
•使用chage命令修改用户设置。
•例如,chage -m 0 -M 30 -E 2022-01-01 -W 7 <用户名>表示将此用户的密码最长使用天数设为30,最短使用天数设为0,密码2022年1月1日过期,过期前七天警告用户。

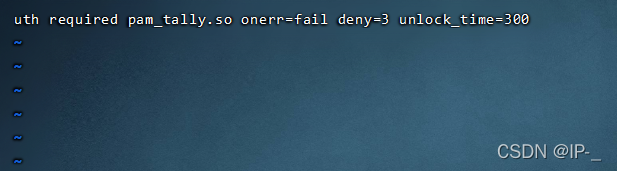
•设置连续输错三次密码,账号锁定五分钟。使用命令 vi /etc/pam.d/common-auth修改配置文件,在配置文件中添加 auth required pam_tally.so onerr=fail deny=3 unlock_time=300。

•
•限制用户su
•限制能su到root的用户。
•操作步骤
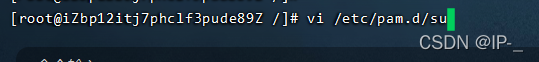
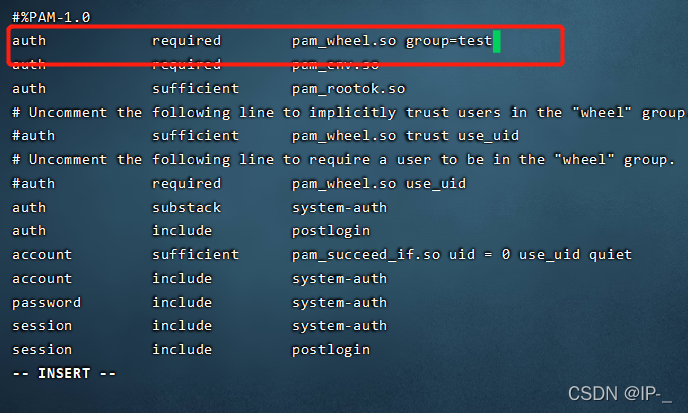
•使用命令 vi /etc/pam.d/su修改配置文件,在配置文件中添加行。例如,只允许test组用户su到root,则添加 auth required pam_wheel.so group=test。
•禁止root用户直接登录
•限制root用户直接登录。
•操作步骤
•创建普通权限账号并配置密码,防止无法远程登录;
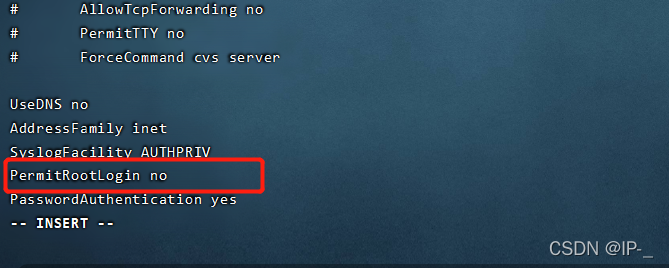
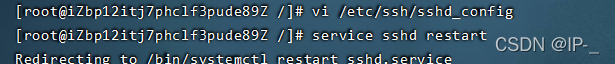
•使用命令 vi /etc/ssh/sshd_config修改配置文件将PermitRootLogin的值改成no,并保存,然后使用service sshd restart重启服务。

重启服务
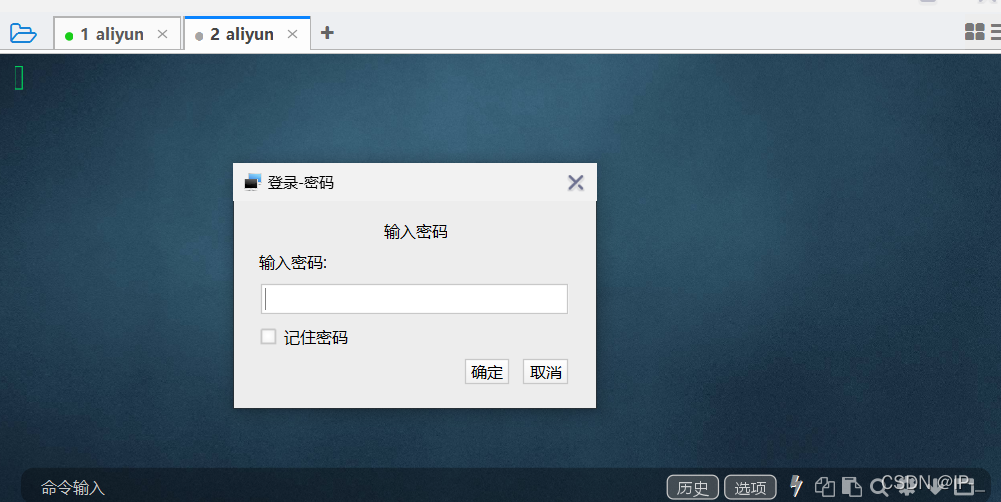
这个时候你再开个窗口进行ssh连接会发现他会让你不断的输入密码,并且无法成功连接
切记原来的窗口不要关闭,实验完要改回来
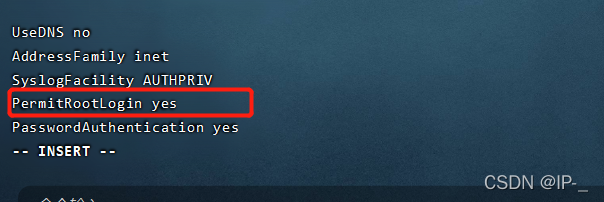
要的效果完成了,如果要改回来,还是同样的步骤把no改为yes,重启就可以了
服务
•关闭不必要的服务
•关闭不必要的服务(如普通服务和xinetd服务),降低风险。
•
•操作步骤
•使用命令systemctl disable <服务名>设置服务在开机时不自动启动。
•chkconfig --list 查看启动服务
systemctl enable 服务名 //开机自启动
systemctl disable 服务名 //开机不启动
chkconfig --list //查看启动服务
列出systemd服务,请执行 'systemctl list-unit-files'。
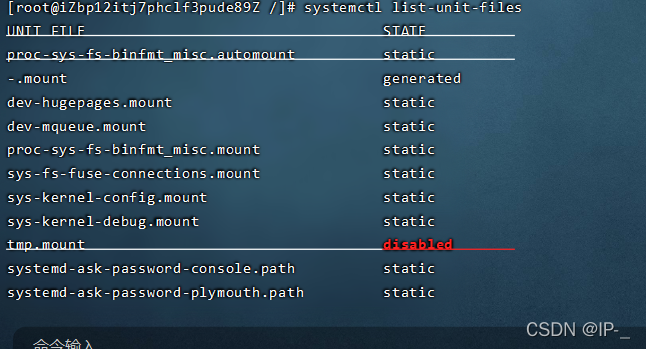
•说明: 对于部分老版本的Linux操作系统(如CentOS 6),可以使用命令chkconfig --level <init级别> <服务名> off设置服务在指定init级别下开机时不自动启动。
•
•SSH服务安全
•对SSH服务进行安全加固,防止暴力破解成功。
•
•操作步骤
•使用命令 vim /etc/ssh/sshd_config 编辑配置文件。
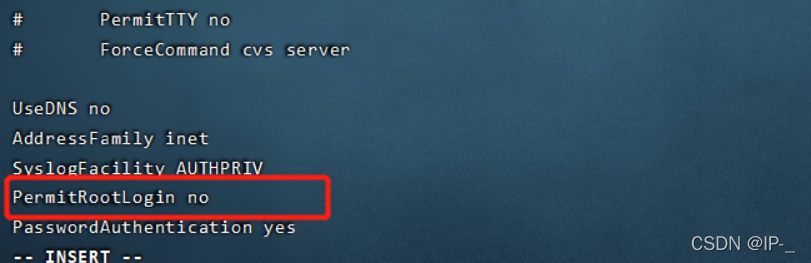
•不允许root账号直接登录系统。
•设置 PermitRootLogin 的值为 no。
•修改SSH使用的协议版本。
•设置 Protocol 的版本为 2。
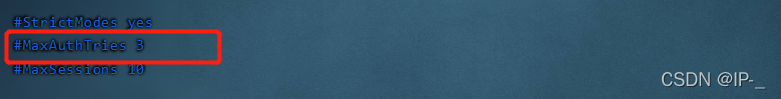
•修改允许密码错误次数(默认6次)。
•设置 MaxAuthTries 的值为 3。
•配置文件修改完成后,重启sshd服务生效。
文件系统
•设置umask值
•设置默认的umask值,增强安全性。
•操作步骤
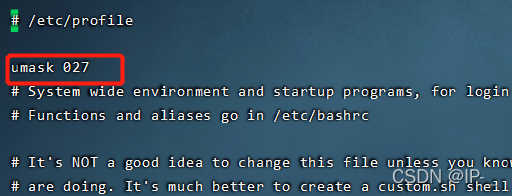
•使用命令 vi /etc/profile 修改配置文件,添加行 umask 027, 即新创建的文件属主拥有读写执行权限,同组用户拥有读和执行权限,其他用户无权限。

•
•设置登录超时
•设置系统登录后,连接超时时间,增强安全性。
•操作步骤
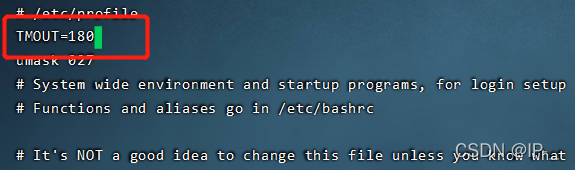
•使用命令 vi /etc/profile 修改配置文件,将以 TMOUT= 开头的行注释,设置为TMOUT=180,即超时时间为三分钟。
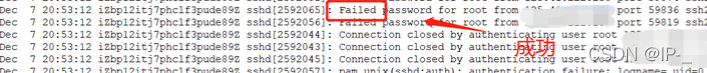
SSH远程连接日志记录
/var/log/secure
密码登录成功的日志记录
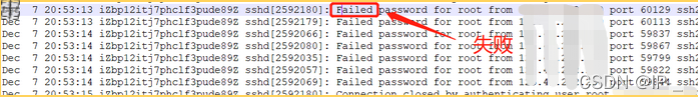
密码登录失败的日志记录
日志
•syslogd日志
•启用日志功能,并配置日志记录。
•
•操作步骤
•Linux系统默认启用以下类型日志:
•系统日志(默认)/var/log/messages
•cron日志(默认)/var/log/cron
•安全日志(默认)/var/log/secure
•注意:部分系统可能使用syslog-ng日志,配置文件为:/etc/syslog-ng/syslog-ng.conf。
•您可以根据需求配置详细日志。
•记录所有用户的登录和操作日志
•通过脚本代码实现记录所有用户的登录操作日志,防止出现安全事件后无据可查。
•操作步骤
•运行 [root@xxx /]# vim /etc/profile打开配置文件。

•在配置文件中输入以下内容:
 history
 USER=`whoami`
 USER_IP=`who -u am i 2>/dev/null| awk '{print $NF}'|sed -e 's/[()]//g'`
 if [ "$USER_IP" = "" ]; then
 USER_IP=`hostname`
 fi
 if [ ! -d /var/log/history ]; then
 mkdir /var/log/history
 chmod 777 /var/log/history
 fi
 if [ ! -d /var/log/history/${LOGNAME} ]; then
 mkdir /var/log/history/${LOGNAME}
 chmod 300 /var/log/history/${LOGNAME}
 fi
 export HISTSIZE=4096
 DT=`date +"%Y%m%d_%H:%M:%S"`
 export HISTFILE="/var/log/history/${LOGNAME}/${USER}@${USER_IP}_$DT"
 chmod 600 /var/log/history/${LOGNAME}/*history* 2>/dev/null
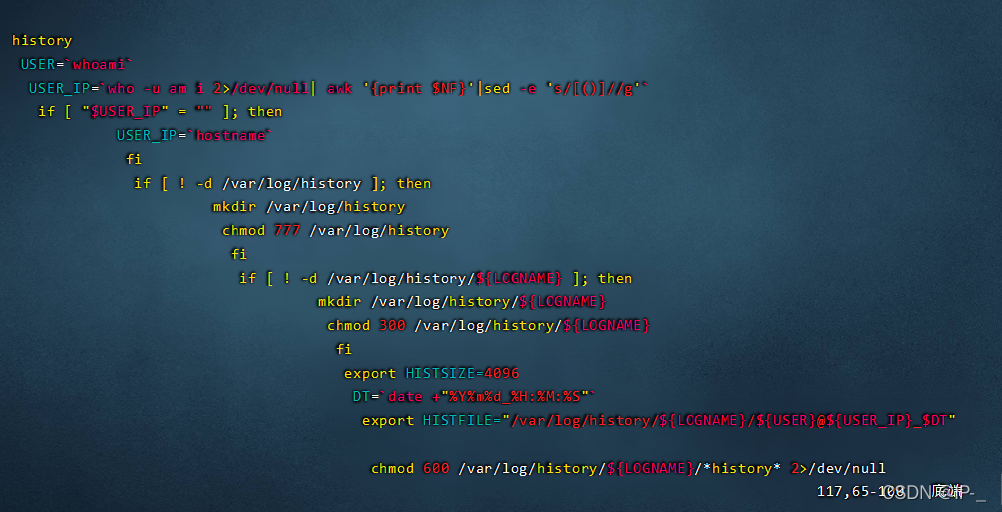
•运行 [root@xxx /]# source /etc/profile 加载配置生效。

•注意: /var/log/history 是记录日志的存放位置,可以自定义。
•通过上述步骤,可以在 /var/log/history 目录下以每个用户为名新建一个文件夹,每次用户退出后都会产生以用户名、登录IP、时间的日志文件,包含此用户本次的所有操作(root用户除外)。
•同时,建议您使用OSS服务收集存储日志。
安全审计
•审计内容包括系统内重要的安全相关事件
•实操:
•
•
•结果将导致发生故障或入侵事件不便于分析故障或入侵行为,不能再需要时作为证据
service rsyslog ststus,service auditd status,
cat /etc/audit/auditd.conf中是否配置
write_logs = yes
log_file = /var/log/audit/audit.log
log_format = RAW
max_log_file = 8
num_logs = 5
max_log_file_action = ROTATE
cat /etc/audit/audit.rules查看是否存在
-w /etc/passwd -p rwa -k passwd_changes
-w /etc/shadow -p rwa -k shadow_changes
-w /etc/sudoers -p rwa -k sudoers_changes
-w /etc/rsyslog.conf -p rwa -k rsyslog_changes
-w /etc/group -p rwa -k group_changes
-w /var/log/message -p rwa -k message_changes
-w /var/log/secure -p rwa -k secure_changes
-w /var/log/maillog -p rwa -k maillog_changes
-w /var/log/cron -p rwa -k cron_changes
-w /var/log/spooler -p rwa -k spooler_changes
-w /etc/audit/audit.rules -p rwa -k audit_changes
-w /etc/audit/rules.d/audit.rules -p rwa -k audit_changes
cat /etc/rsyslog.conf 查看是否存在
kern.warning;*.err;*.info;kern.debug;daemon.notice;mail.none;authpriv.none;cron.none /var/log/kern.log
时间
•安全审计记录未包含所有重要的审计记录字段,未配置NTP校正系统时间
•操作:date查看当前系统时间
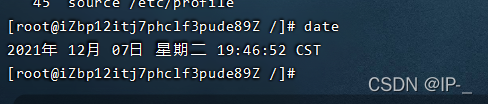
•意义:无法进行关联分析,不能及时对部分较复杂的安全事件进行发现和报警
•操作系统未安装专门的审计进程保护软件,无法对审计进程进行保护,避免受到未预期中断,日志保留时间小于6个月
•
•cat /etc/rsyslog.conf中查看是否存在
•*.* @@192.168.101.100:514
•或询问是否存在其他措施对审计日志进行保护
更新系统内核和安装防病毒软件
•使用命令uname -sr查看
•Centos7/RHEL7 3.10.0-1062.1.2.el7
•Cetnos6/RHEL6 2.6.32-754.23.1.el6
•询问管理员是否有月度主机扫描报告
•
定期对操作系统进行漏洞扫描并修补发现的漏洞,未更新系统内核至官方最新安全版。

 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


