Vulhub靶场WordPress4.6命令执行(PwnScriptum)漏洞复现

WordPress靶场 本文记录了从搭建靶场到获取系统权限的完整渗透测试过程。首先在虚拟机环境中搭建靶场,通过Kali攻击机进行信息收集,使用arp-scan扫描网段并识别目标IP。接着利用nmap和dirb扫描发现WordPress站点,通过BurpSuite解决页面加载问题。对WordPress进行漏洞扫描未果后,成功爆破出管理员密码(admin/adam14)。在后台尝试上传404.php木马失败后,通过GitHub获取WebShell插件实现初步控制,最后利用MySQL提权漏洞提权。 阅读详情

免责声明:本文仅用于技术交流和知识分享目的。漏洞复现涉及到系统和网络的安全性测试,可能导致系统崩溃、数据丢失或其他问题。读者在尝试漏洞复现之前必须获得合法授权,并自行承担一切风险和责任。

漏洞描述:

WordPress是使用PHP语言开发的博客平台,用户可以在支持PHP和MySQL数据库的服务器上架设属于自己的网站。WordPress会使用PHPMailer组件发送邮件,攻击者在找回密码时通过PHPMailer组件发送重置密码的邮件,利用substr,run等函数构造payload,可造成命令执行漏洞。

漏洞影响版本:

WordPress <= 4.6.0 PHPMailer < 5.2.18

漏洞复现版本:

WordPress = 4.6.0

复现过程:

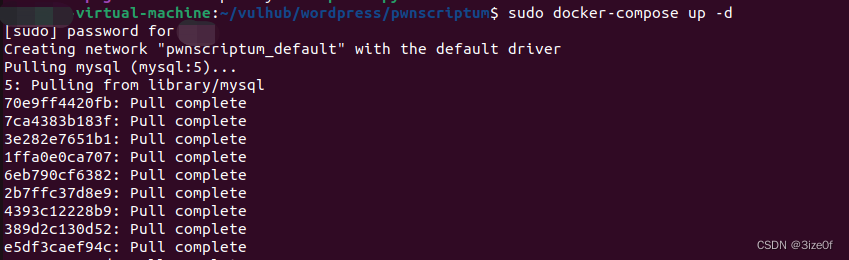
1:使用vulhub中靶场启动环境
2:浏览器访问http://your-ip:8080
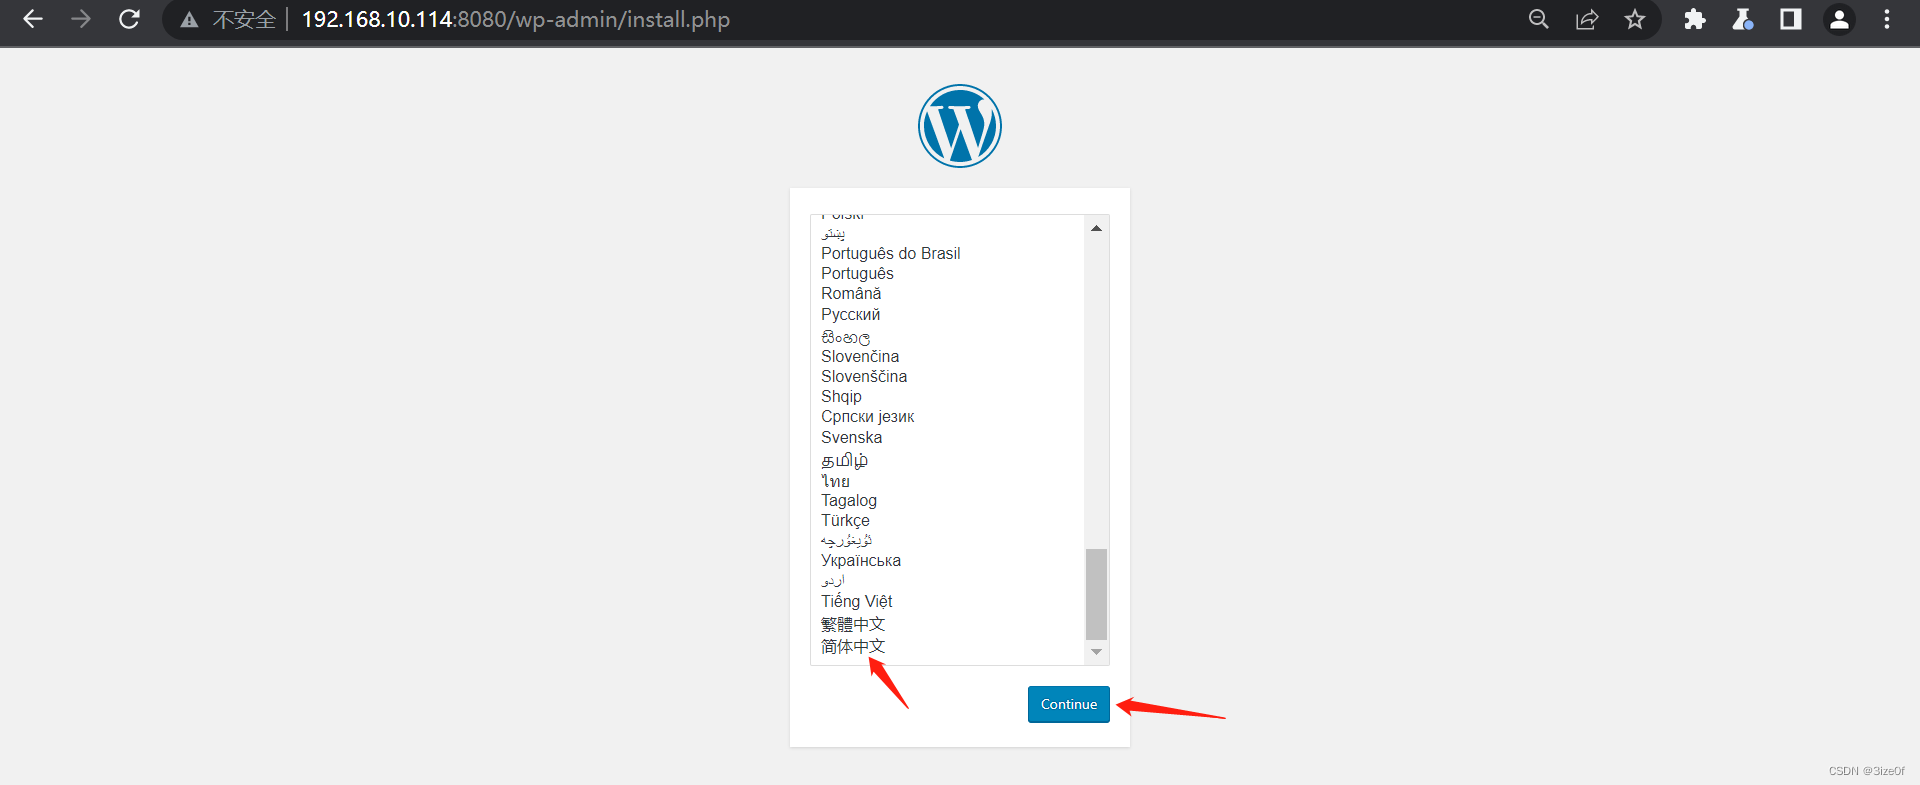
3:点击安装 填写用户名等其他信息 用户名后续需要被用到

WordPress4.6命令执行漏洞(CVE-2016-10033)复现教程---保姆级教程 WordPress 使用 PHPMailer 组件向用户发送邮件。PHPMailer(版本 < 5.2.18)存在远程命令执行漏洞,攻击者只需巧妙地构造出一个恶意邮箱地址,即可写入任意文件,(phpmailer组件调用linux系统命令sendmail进行邮件发送,通过传入的SERVER_NAME获取主机名(即请求host值),而SERVER_NAME没有经过任何过滤,从而产生漏洞,而exim4替代了sendmail的功能,即可以利用substr,run函数等进入绕过,构造payload)造成远程命令执行的 阅读详情

相关推荐

WordPress CVE-2016-10033漏洞复现:从PHPMailer命令注入到RCE深度剖析

命令注入是Web安全中一种经典的攻击方式,其原理在于应用程序将用户输入未经充分过滤便拼接至系统命令中执行,导致攻击者能够突破应用逻辑,在服务器上运行任意指令。这种漏洞的技术价值在于揭示了数据与代码边界混淆所带来的高风险,常见于邮件处理、文件操作等调用系统外壳命令的场景。本文聚焦于一个典型案例——WordPress的CVE-2016-10033漏洞,该漏洞正是由于PHPMailer组件对用户可控的邮件发件人地址过滤不足,将其直接传递至PHP的mail()函数及底层sendmail程序,最终构造出包含${run

weixin_30274627的博客 431

WordPress 4.6老漏洞复现:用Docker+BurpSuite手把手教你玩转PwnScriptum(附完整Payload)

本文详细介绍了WordPress 4.6版本的PwnScriptum命令执行漏洞复现过程,包括Docker环境搭建、BurpSuite配置及完整Payload构造。通过分步实战演示,帮助安全研究人员深入理解漏洞原理与利用技巧,提升网络安全实战能力。

weixin_42638178的博客 157

[ 漏洞复现篇 ] WordPress远程代码执行漏洞复现(CVE-2020-25213)

WordPress文件管理器(wp-file-manager)插件6.0-6.8版本。php里面的内容其实就是一个PHPinfo。WordPress5.9.3版本更新包。更新至最新版本6.9版本以后的版本,垃圾文件,风险文件上传之后必须删除。安装完jq模块之后再次使用脚本检测。查看hello.php所在位置。使用脚本检查漏洞是否存在。...

qq_51577576的博客 2321

Mem0 vs LangMem vs Letta:三大AI记忆框架实战对比(附代码示例)

本文深入对比了Mem0、LangMem和Letta三大AI记忆框架的核心特性与适用场景。Mem0提供开箱即用的记忆管理服务,适合快速集成;LangMem深度融入LangGraph生态,适合复杂工作流;Letta则采用虚拟内存系统,旨在突破上下文窗口限制。文章通过实战代码示例,为开发者选择适合其业务需求的AI记忆解决方案提供了清晰指南。

g9h0i1的博客 681

记一次在JAVA中客户端使用axis调用webservice服务端出现的异常:Unmarshalling Error: For input string: ""

在使axis调用webservice服务端,参照网上给的demo: Call call = (Call) service.createCall(); call.setTargetEndpointAddress(endpoint);//设置服务请求路径 QName qn = new QName(name); call.setOperationName(qn); call.addParamet

kry1201的专栏 8082

西电计组实验一 存储器实验

计组实验报告 实验一 存储器实验——FPGA中LPM_ROM定制与读出实验 一.实验目的   1.掌握FPGA中lpm_ROM的设置,作为只读存储器ROM的工作特性和配置方法;   2.用文本编辑器编辑mif文件配置ROM,学习将程序代码以mif格式文件加载于lpm_ROM中;   3.在初始化存储器编辑窗口编辑mif文件配置ROM;   4.验证FPGA中mega_lpm_ROM的功能。 二.实验原理   ALTERA的FPGA中有许多可调用的LPM (Library Parameterized Modu

Polaris的博客 1万+

硕士论文排版救星:用Mathtype一键搞定所有公式格式(附样式预设文件)

本文详细介绍了如何使用Mathtype的样式预设和批量格式化功能,快速统一硕士论文中的公式格式。通过创建标准样式预设文件和一键批量处理,解决公式字体、大小、间距不统一的问题,确保符合学术规范要求,大幅提升论文排版效率。

weixin_30772105的博客 943

使用moveit控制机械臂

位置设置:`target_pose.position.x = 0.12`, `target_pose.position.y = 0.41`, 和 `target_pose.position.z = 0.44` 分别设置了机械臂末端执行器的X, Y, 和 Z坐标。设定目标位置:`group.set_pose_target(target_pose)` 这一命令将之前定义的目标位置和姿态设置为当前机械臂组的目标,为接下来的路径规划做准备。在机械臂控制的过程中,设定精确的目标位置和姿态是实现精确操作的关键步骤。

realman_Rop的博客 3688

YOLOv改进 | YOLOv11更换主干Backbone之MobileNetV2(轻量化主干网络结构--高效轻量移动模型)

本文提出将YOLOv11的主干网络替换为轻量化的MobileNetV2,以提升模型在移动端设备的部署效率。MobileNetV2通过倒残差结构和线性瓶颈层,显著减少了计算量和参数量(降至1M~3M),同时保持多尺度特征提取能力。实验表明,改进后的模型在移动设备上可实现20-30 FPS的实时检测,适用于手机APP、无人机和工业监控等场景。核心代码展示了倒残差块的实现,通过深度可分离卷积和通道扩展/压缩实现高效特征提取。

走向CTO的路上... 1464

【Bug已解决】Codex Desktop 报错 Computer Use 插件不可用的解决方案

方案适用场景推荐指数让 Codex 自查修复首选的快速尝试方式⭐⭐⭐⭐⭐清理插件缓存重启明确怀疑是本地缓存损坏⭐⭐⭐⭐彻底卸载重装前两个方案无效时的进阶方案⭐⭐⭐⭐检查安全软件拦截企业电脑/装有严格安全软件的环境⭐⭐⭐确认账号权限范围排除功能本身未开放的可能性⭐⭐⭐Codex Desktop 报Computer Use 插件不可用的本质是客户端内置的插件资源在本地未被正确解包或注册到插件市场索引中,而不是真的缺少安装包。优先尝试让 Codex 自身检测并修复本地插件环境。

一键难忘的博客 5985

MicroCap声学仿真介绍(四)-扬声器仿真

将“障板”模块放置到工作区,“Param:AREAm2=”是指的是障板孔的面积,一般可以输入喇叭的面积Sb;“Param:DISTm=”指的是测试麦克风与障板的距离,这里我们可以填入1米,小喇叭可以填入0.1m;此时工作区的电阻是竖直的,为了方便,我们需要将其变成水平的。其中,频率范围为20~20KHz,仿真点数为500个点,先仿真频响曲线和相位曲线,点击左上角的run,界面如下。鼠标单击工作区,弹出如下界面:在弹出的界面中输入“.define Re 3.82 “,点击”确定“按钮。

山无忧的博客 3008

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

上一篇: Vulhub靶场gitea-1.4远程代码执行漏洞复现
下一篇: Vulhub靶场CGI HTTPoxy漏洞复现(CVE-2016-5385)
3ize0f
博客等级 码龄9年 5粉丝 13原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

