偷偷分享一款功能强大的内网综合扫描工具:Fscan,请谨慎使用!

FSCAN扫描工具使用 阅读详情
AI摘要

本文介绍了内网综合扫描工具Fscan,它能支持多协议,扫描高效、易用且结果详细,可帮助用户识别网络潜在风险。还给出了安装方法和部分功能示例。此外,提供了零基础入门网络安全的学习资料,包括大纲、教程、面试题等,并提醒使用Fscan要合法合规。

前言

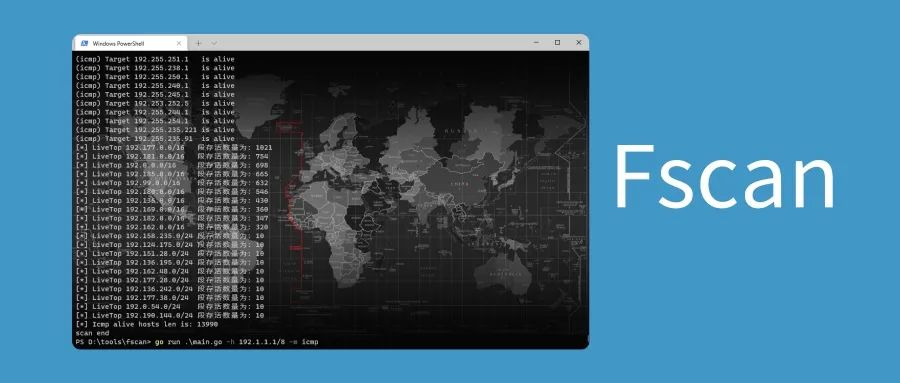
Fscan是一款功能强大的内网综合扫描工具,主要用于发现和评估内部网络的安全性。它是由开源社区开发的,旨在帮助网络安全专家、系统管理员以及渗透测试人员快速获取网络中设备和服务的信息。Fscan的设计理念是简化扫描过程,提升效率,使用户能够轻松识别网络中的潜在风险。
图片

在现代网络环境中,企业内部网络的复杂性和设备的多样性使得安全管理变得尤为困难。Fscan能够帮助用户快速了解网络拓扑,识别在线设备,探测开放端口及其对应的服务,从而为后续的安全审计和漏洞评估提供重要数据支持。

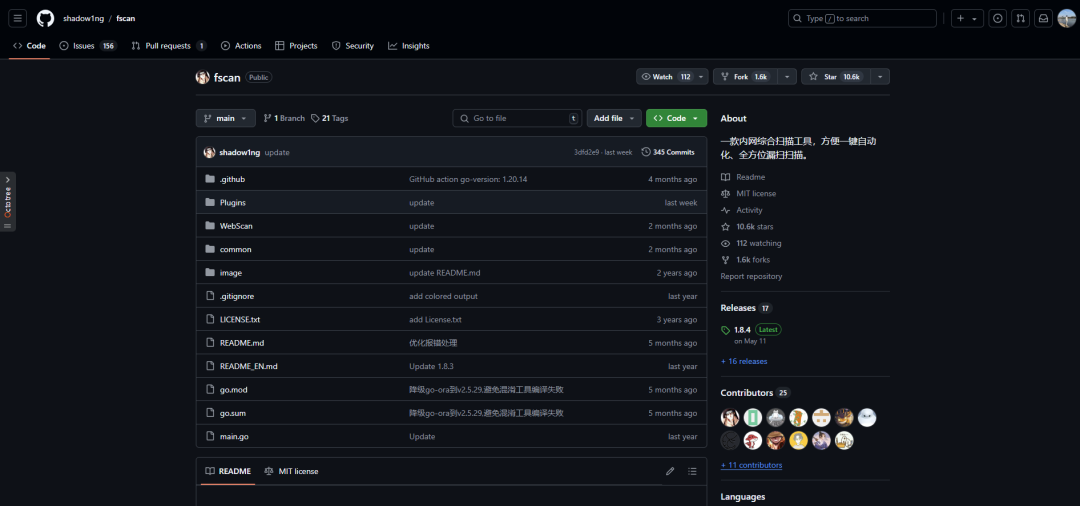
https://github.com/shadow1ng/fscan
图片

目前github有10.6k star。

Fscan的特点

  • 多协议支持:Fscan能够支持多种网络协议的扫描,包括TCP、UDP、HTTP、FTP等。这样一来,用户可以根据需要选择不同的协议进行扫描,获取更全面的信息。
  • 高效性:Fscan使用并行扫描技术,能够在短时间内对大量IP地址进行扫描。这种高效性使其在大规模网络环境中尤为适用。
  • 易用性:Fscan的命令行界面设计简洁直观,用户只需输入简单的命令即可启动扫描。这使得无论是经验丰富的安全专家还是新手,都能迅速上手。
  • 结果详细:Fscan的扫描结果非常详细,除了基本的开放端口信息外,还提供了服务版本、操作系统类型及已知漏洞等信息。这为安全分析提供了丰富的数据来源。
  • 开源与社区支持:作为一款开源工具,Fscan受益于广泛的社区支持,用户可以获取不断更新的功能和漏洞库,同时也可以参与到开发和维护中,提出自己的需求和建议。

Fscan安装

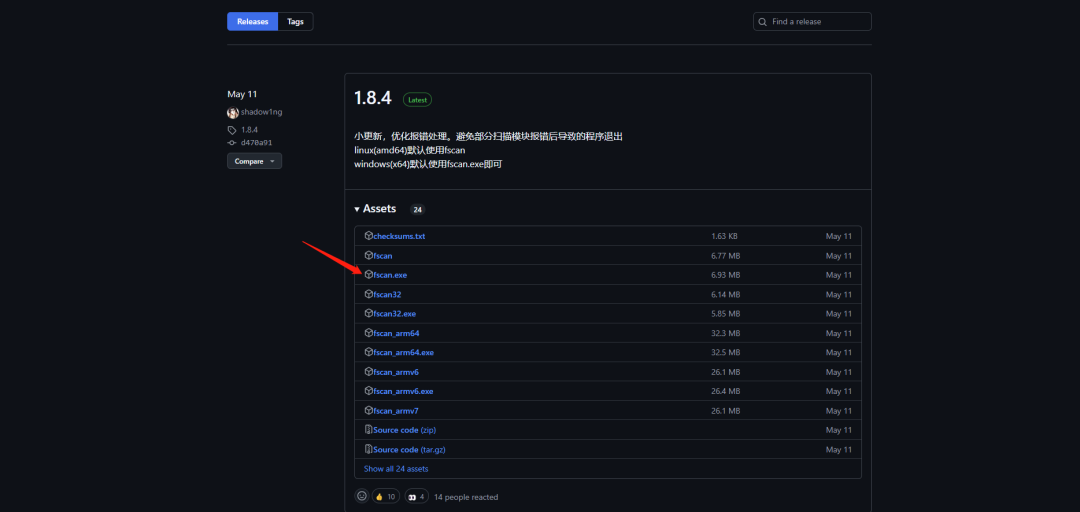
前往Fscan的GitHub页面,下载适合Windows的压缩包。

https://github.com/shadow1ng/fscan/releases

点击fscan.exe下载:
图片

图片

Fscan好用的功能

Fscan提供了一系列强大的功能,帮助用户全面了解内部网络的状况。

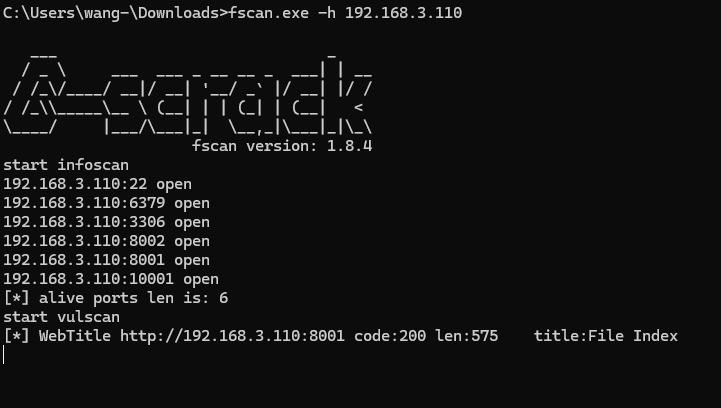
扫描全部模块

fscan.exe -h <目标IP>

例如:

fscan.exe -h 192.168.3.110
图片

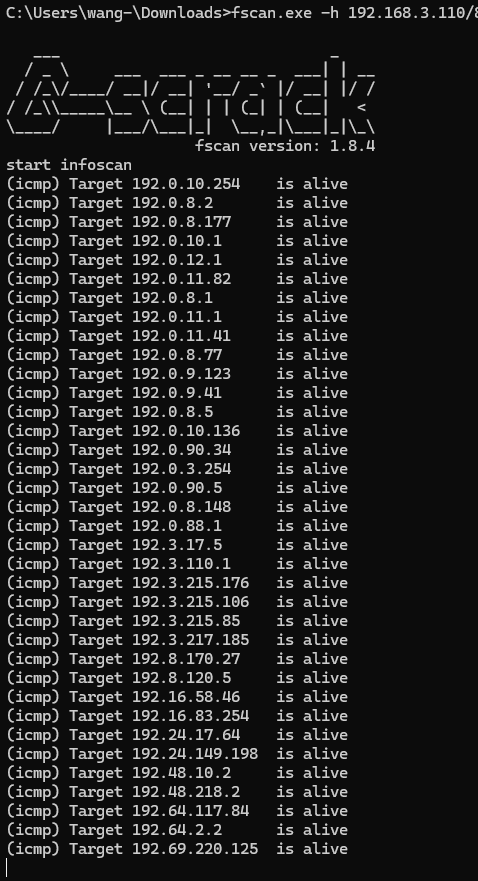
扫描A段

fscan.exe -h 192.168.3.110/8

图片

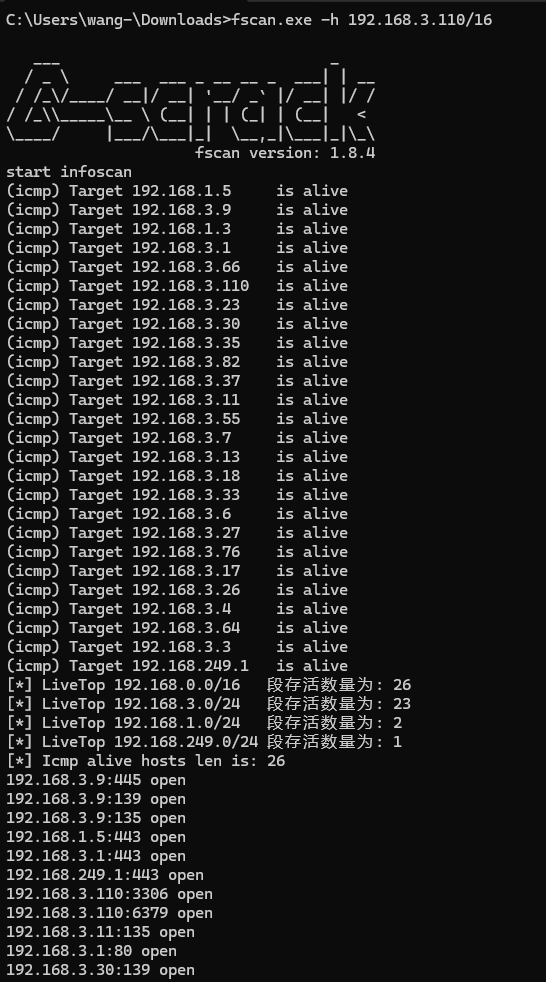
扫描B段

fscan.exe -h 192.168.3.110/16

图片

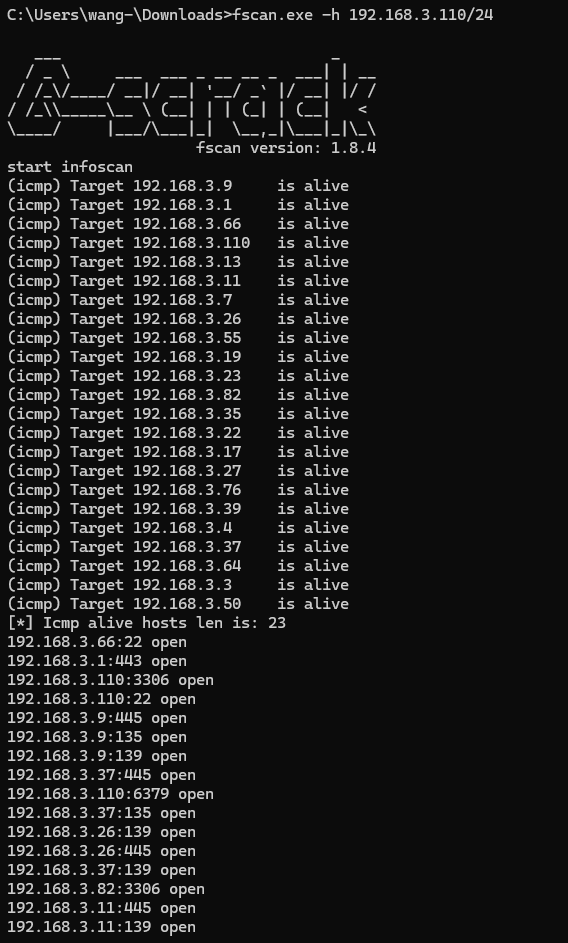
扫描C段

fscan.exe -h 192.168.3.110/24

图片

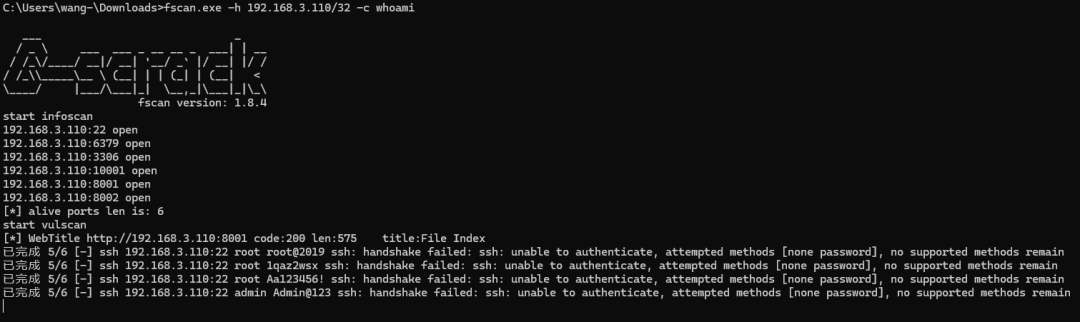
ssh 爆破成功后,命令执行

fscan.exe -h 192.168.3.110/32 -c whoami
图片

到这里,小编不再介绍怎么使用了,给大家开个头,有兴趣可以研究一下,我再介绍下去,怕文章被删。

💡最后友情提醒:若您希望测试fscan的功能,请自行设置实验环境(靶机)来进行。如果您利用fscan进行任何违法行为,需您自行承担相应的法律责任,我们对此不负责。

⭐切记切记,不要向没有授权的主机进行扫描!!!

零基础入门网络安全/信息安全

【----帮助网安学习,以下所有学习资料文末免费领取!----】

> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)

大纲

首先要找一份详细的大纲。

img

学习教程

第一阶段:零基础入门系列教程

img

该阶段学完即可年薪15w+

第二阶段:技术入门

弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞

该阶段学完年薪25w+

img

阶段三:高阶提升

反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练

该阶段学完即可年薪30w+

面试刷题

img

在这里插入图片描述

最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。

但是,我觉得很多人拿到了却并不会去学习。

大部分人的问题看似是“如何行动”,其实是“无法开始”。

几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。

如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。

资料领取

上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取
点击领取 《网络安全&黑客&入门进阶学习资源包》

25.Fscan:内网综合扫描工具 集成了端口扫描、服务探测、漏洞检测等多种功能,旨在帮助安全人员快速发现内网中的资产和漏洞。其简单易用、功能强大,支持一键自动化扫描,是内网渗透测试的必备工具。,用户可高效完成内网资产发现和漏洞检测任务,建议结合。扫描单个 IP 或 IP 段(如。(漏洞利用)构建完整的渗透测试链。是一款专为内网渗透测试设计的。设置线程数(默认 100)。 阅读详情

相关推荐

fscan

fscan是一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。支持主机存活探测、端口扫描、常见服务的爆破、ms17010、redis批量写公钥、计划任务反弹shell、读取win网卡信息、web指纹识别、web漏洞扫描、netbios探测、域控识别等功能。 下载地址:GitHub - shadow1ng/fscan 存活主机端口服务信息扫描 如下,默认会扫描存活主机、端口、漏洞等一些信息 fscan.exe -h ip或者网段 服务爆破

渗透之路,攻防之间皆学问 2万+

安全人员必备内网漏扫工具——fscan是什么?并Win11安装fscan扫描工具、操作方法

它会向目标主机发送一个TCP连接请求,如果目标主机响应了连接请求,说明该端口是开放的。该命令将向xxx.com发送ICMP Echo Request消息,如果xxx.com响应了该消息,Fscan将输出"Host is alive"。该命令将扫描xxx.com的TCP端口,并尝试根据响应的TCP包识别运行的服务类型和版本号。该命令将扫描xxx.com的TCP端口,并尝试根据响应的TCP包推断操作系统类型。该命令将扫描xxx.com的所有TCP端口,并列出开放的端口和运行的服务。

shanguicsdn111的博客 1万+

Win10文件夹只读属性自动恢复?彻底解决方法解析

Win10文件夹只读属性自动恢复?彻底解决方法解析在Windows系统使用过程中,文件权限管理常会遇到棘手问题。最近多位用户反馈:取消文件夹只读属性后,系统却自动恢复该设置,导致无法正常复制或修改文件。本文将深入分析该现象的产生原因,并提供多种解决方案,帮助开发者彻底摆脱权限困扰。

mmoo_python的博客 7523

偷偷分享一款功能强大的内网综合扫描工具Fscan,网安人还请谨慎使用!

Fscan是一款高效的内网综合扫描工具,支持多协议并行扫描,可快速发现网络设备、开放端口及潜在漏洞。它具有简洁易用的命令行界面,提供详细扫描结果(包括服务版本和操作系统信息),适用于安全审计和渗透测试。Fscan支持A/B/C段扫描和SSH爆破后命令执行等功能,但需在授权环境下使用以避免法律风险。该工具开源且拥有活跃社区,GitHub获10.6k星,适合网络安全人员提升内网评估效率。使用时需遵守法律规范,禁止未授权扫描。文末附网络安全学习资源包获取方式。

白帽阿叁的博客 466

无人机避障——感知篇(采用Mid360复现Fast-lio)

本文介绍了在Ubuntu 18.04和ROS Melodic环境下,使用Xavier-nx电脑和Livox Mid-360激光雷达编译和运行FAST-LIO工程的步骤,包括创建工作空间、编译驱动和FAST-LIO源码,以及运行launch文件进行建图的过程。

weixin_45390670的博客 3546

Android客户端如何设计架构

当我们在新开发一款APP时,我们在初期要如何设计架构呢?在这里我根据我的经验,总结了一些基本的架构思路。 客户端架构设计的时候,首先需要充分考虑到所开发的app的类型,这里我分为功能型和服务型两大类,功能型的app侧重业务和功能,服务型的app侧重服务和运算。下面我就具体来讲讲针对这两种类型的通用架构。 功能型app 功能型app的activity比较多,整个app都以一个个activity承载业务和功能,在设计这类app时,我们需要考虑哪些要素呢? 由于activity比较多,我们需要考虑页面的跳转路由,

子者不语的专栏 1544

如何用 3 步快速完成黑群晖部署:RR 引导实操

在 x86 旧电脑上装群晖 DSM,最难的部分往往不是安装,而是引导、机型和驱动。RR 引导(Redpill Recovery,一个基于 redpill 的预安装与恢复环境)把机型选择、PAT 固件下载、内核模块编译全部做进了一套图形菜单,你只需要一条 U 盘。跟着本文,大约 30 分钟能完成从制作启动盘到进入 DSM 安装向导的全过程。 ## 项目速览 | 项目 | 说明 | | --- |

gitblog_01138的博客 762

STM32Cubemx-H7-17-麦克纳姆轮驱动

我们先看.h,知道哪些函数会有哪些功能和宏定义参数首先 是在.h的宏定义处定义引脚编号,比如tb6612控制方向的引脚,以及设定了哪个定时器作为pwm输出,还有编码计次的中断引脚/* 硬件相关宏定义 *//*1 前进方向往上 42 3*/// TB6612 方向引脚定义/* 定时器相关宏定义 *//* 编码器相关宏定义 */把自己的引脚根据原理图填对应,方向引脚也是,如果发现反转就把对应的引脚定义反过来,编码也是,编码我们用一个引脚就好,都在cubemx配置好。

m0_74211379的博客 1423

fscan的安装与使用

直接下载exe文件就行。

新雪兰 8910

【QGIS】【OsGeo4w】安装方法

every blog every motto: You will never know unless you try 0. 前言 因为目前要使用QGIS,然而环境配置就整了大半天,哎,进行简单记录,方便自己方便他人。 一共分为两种方式安装: 独立安装包 网络安装包(下载osgeo4w-setup) QGIS提供了不同的版本: 长期发行版(LTR) 最新版(LR) 开发人员版本(DEV,母版或测试版) 说明: 本文推荐第二种 1. 正文 1.1 下载osgeo4w 下载链接 下载完成: 1.2

胡侃有料的博客 2万+

unitree-G1外接 USB 麦克风完整配置指南

首先,将type-c麦克风插入G1机器人的USB口后,记录下USB麦克风的卡号(card)和设备号(device),通常显示为 card 1: Device [USB Audio Device]

m0_47999117的博客 599

fscan工具的使用

fscan 内网工具的介绍使用 支持主机存活探测、端口扫描、常见服务的爆破、ms17010、redis 批量写公钥、计划任务反弹 shell、读取 win 网卡信息、web 指纹识别、web 漏洞扫描、netbios 探测、域控识别等功能

年轻的痞子的博客 5万+

SDR 和 DDR 的区别

SDR 和 DDR 的差别,最明显提现在传输速率和频率上。DDR SDRAM与SDRAM的基本结构是相似的,最根本的区别在于DDR 支持在一个时钟周期内传输两次数据,,SDR 只能传输一次数据。

串起点滴 1960

fscan安装以及使用

下载msi版本,直接安装就可以不用配置环境变量,默认是帮你安装配合好的使用默认配置的话,下载速度过慢,导致无法完成编译。故需要配置代理。在cmd命令行中输入代码以上两条代码都要输入。输入完成以后就可以了。接下来就是生成fscan.exe可执行文件了。没配置环境的报错状态图。

h1825819493的博客 9587

解决k8s核心组件calico pod资源不创建问题

解决k8s核心组件calico pod资源不创建问题 1.问题描述 由于K8S集群Master节点故障,导致calico网络组件虽然处于Running状态,但是一直无法准备就绪,如下图所示 calico-node-lpt7h运行在master节点,第一时间紧急处理方法就是将其pod删除,让K8S自动重建该pod,使整个集群快速恢复 但是就当我将calico-node-lpt7h pod删除后,该pod始终无法自建,就好像是从来没有这个pod似的 2.解决方法 期初排查时,我觉得可能是由于当前master

江晓龙的博客 4807

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

【fscan】Windows环境下的fscan安装与使用指南

作为一个全面的内网安全扫描工具,Fscan不仅能够提升网络安全专家和系统管理员的工作效率,还能够增强内网的安全防护能力。正确使用Fscan,可以有效地识别和修复网络安全漏洞,保障网络环境的安全稳定。

u012153104的博客 1万+

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

内网扫描器Fscan

内网扫描器fscan

这里是Y.lin的博客,你好,很高兴云里相遇!希望能给你提供一点帮助 4677

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

推荐三款内网渗透神器!

推荐三款内网渗透神器---fscan kscan RequestTemplate

jklove9的博客 5508

【免费下载】 fscan——内网综合扫描工具

fscan——内网综合扫描工具 【下载地址】fscan内网综合扫描工具 `fscan` 是一款功能强大的内网综合扫描工具,旨在帮助用户快速、自动化地进行全方位漏洞扫描。该工具集成了多种扫描功能,能够有效探测内网中的主机存活、端口开放、常见服务漏洞、Web应用漏洞等,是内网安全评估的得力助手 ...

gitblog_09783的博客 2070
上一篇: 你见过最复杂的网络拓扑图是什么样子的?分享18张,小白别进!
下一篇: 排查网络问题,不要上来只会ping,Hping3更牛逼、更丰富!
黑客老许
博客等级 码龄8年 6153粉丝 1028原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值