护网行动是坑人吗?关于2024年护网行动,你可能需要知道......

基于STM32的智能垃圾分类机器人 垃圾分类是城市管理的重要环节,传统人工分拣效率低、成本高。本文设计了一款基于STM32的智能垃圾分类机器人,通过视觉识别与机械臂协同作业,实现垃圾自动分类与投放,适用于社区、公共场所等场景,可显著提升垃圾分类效率。:STM32H743(480MHz Cortex-M7,支持AI加速)本系统实现了垃圾分拣的自动化,显著提升了分类效率。OV5640摄像头(500万像素,支持JPEG输出)支持4类垃圾识别(可回收/厨余/有害/其他)问题讨论,stm32的资料领取可以私信!超声波避障(探测距离0.1-4m) 阅读详情

前言

护网行动简介

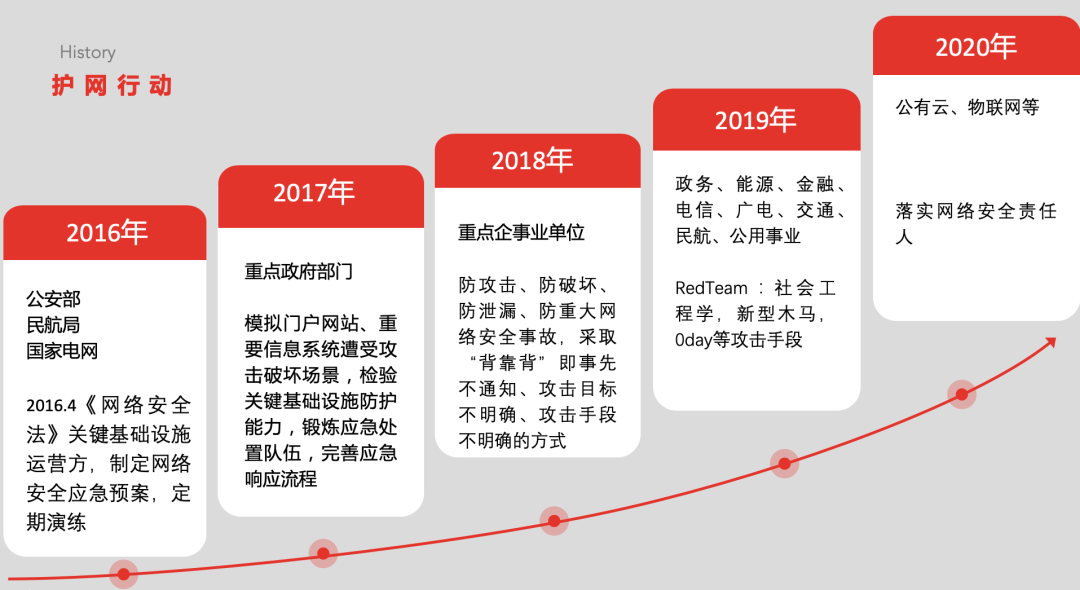
护网行动从2016年开始,从参加的单位和攻击手段都不断在翻新,同时这种真刀真枪的对抗行为越来越走向实用。
图片

2016年护网,基本上是你的业务系统有网络应急响应预案,定期做演练就好,对攻击者没有过多的要求,同时,演练的基础设施基本上是内网系统,对业务系统对外访问有严格的限制,通过网闸,外网业务系统演习期间拔网线等骚操作,基本搞定,也体现不出来的攻击者的价值。

2017年护网,政府部门开始参与进来,那么对外访问的政府网站成为了本阶段攻击的重点,比上2016年不同的地方是,这次网站是不能关闭的,当然也存在被攻击时拔网线的情况,但是攻击方确实能发现很多web漏洞拿下网站,当然,政府网站的建设和第三方开发公司本身做的就很烂。这期间也涌现出了一大批护网专用安全产品和解决方案,例如:关键基础设施监控平台(实时监控全国政务网站),政务网站向政务云(xstack承载)迁移,专业的安全交给专业的团队去做,政务云渗透测试项目也多了起来。

2018年护网,参与的单位新增企事业单位,这个阶段才出现了真正有价值的攻击团队,因为大家都是背靠背的方式,事先不会通知,不知道攻击目标,也不会明确攻击手段。而且在网上招募民间黑客组织,一天一万块的诱人奖金,导致很多政府与企事业单位的网站、业务系统沦陷。防守方虽然没什么长进,但是这阶段,安全纵深防御体系的建设项目多了起来,包括:抗D、WAF、漏洞扫描、渗透测试、主机安全、态势感知、数据库审计、堡垒机。

2019年护网,参与单位就更多了,涉及到政务、能源、金融、电信、广电、交通、民航、公共事业,这期间攻击方把精力都放到社会工程学,新型免杀木马、0 day使用等攻击手段,因为2018年使用的线上攻击手段也被有纵深防御安全体系拦截,获取权限的攻击成本过高,所以,攻击方事先做了充分的0 day挖掘的准备,例如:当时出现的深信服SSLVPN 0 day,同时,通过万能钥匙入侵wifi网络,通过钓鱼邮件、IM发送免杀木马等社工入侵方法也运用的相当熟练。

护网行动的防御系统

无论护网行动如何发展,安全对抗能力的提升是永恒的主题,那么如何构建云上的安全防护体系和提升安全对抗能力呢?

在这里插入图片描述

第一个层面需要建立云上安全防御能力,分别从以下四个方面:

1、安全风险评估

网站威胁扫描:首先需要有一套网站威胁扫描产品做日常风险自动化扫描,发现问题及时解决,主要包含中高危OWASPTop10相关的漏洞,常规组件漏洞,弱口令检测等基础安全问题。

渗透测试:其次需要定期做渗透测试,对于那些WAF无法有效拦截的漏洞,需要通过SDL配合解决。

红队模拟攻击:再次在高危场景(护网行动、商业活动重保等)中需要加强红队模拟攻击服务,ATT&CK覆盖率检测。

2、基础安全能力

针对服务器区,需要安装主机安全EDR产品、态势感知、蜜罐等产品,帮助用户发现服务器上的安全问题,详细的包括:主机基线(包括:linux/win最佳实践、等保3/4级、CIS Level 1/2)、云产品基线(安全组、ACL配置等…)、主机漏洞(需要覆盖:linux上的CVE漏洞,windows WSUS上的kb漏洞),联动威胁情报的网络数据异常检测,联动NIDS检测规则的网络数据异常检测,数据外泄AI检测,主机EDR对外Socket连接威胁情报过滤(挖矿、勒索、DDoS木马等)、主机安全常规检测(病毒木马、webshell检测、rootkit、可疑操作、异常登录、账号风险、暴力破解等),通过蜜罐系统,发现横向攻击。

针对办公网,需要制定社会工程学管理规范,针对U盘、恶意邮件、IM同学软件、WIFI接入、新员工入职等要有明确的标准化操作手册,同时在办公网PC上安装上杀毒软件,防范曲线入侵服务器区的APT攻击。

3、Web安全能力建设

WAF是web安全防御的第一道关卡,但是在我们安全实践过程当中,发现很多用户即使使用了WAF也会出现中病毒木马的情况,所以,在web安全防御能力建设方面需要有更有效的产品去支撑,例如:应用API接口监控,很多时候,你的系统被入侵,都是源于临时上线的测试系统,预发系统,这些系统虽然只是短时间上线,但是却给你的整个业务系统带来重大风险,所以需要有一套系统来监控新上线的OpenAPI,对它的请求调用详情,响应详情做综合的过滤。攻击方一般都通过这些系统人工渗透。当然你的业务系统对调用API需要异常监控,也可以使用业务风控防御。

4、运维安全能力建设

平时安全运维过程当中,我们会登陆堡垒机或者VPN,在护网期间,这些系统是最容易遭受攻击,防止VPN被盗取,可以开双因素认证,堡垒机日志需要接入到态势感知综合日志分析平台,需要检测到恶意命令,数据库和OSS对象存储的访问也需要接入分析系统。

第二个层面需要建立护网监控分析能力,分别从以下三个方面:

(1)需要有安全运营团队支持,并且需要三个等级,Tier1:告警分析师,在本地驻场,有告警事件产品需要及时分析,关闭误报并进行基本的调查和缓解措施,对安全警报进行分类,创建案例并将警报升级到第2级别。Tier2:事件响应专家,Online共享模式,针对定向攻击事件做深入的分析,并且输出分析报告,给出关键系统受影响的范围、补救措施和修复建议,对安全警报进行分类,创建案例并将警报升级到第3级别。Tier3:威胁狩猎专家,Online共享模式,通过网络层、主机层入侵遗留恶意软件样本深度分析,并且输出分析报告,根据入侵结论与用户反馈启动攻击溯源,并且输出报告。

(2)构建安全运营平台,需要使用全量日志分析系统,保证ATT&CK覆盖率,自动化攻击溯源系统,通过图分析技术提高安全分析效率,通过SOAR归纳总结,相关安全事件和场景提升安全分析效率,同时,使用安全大屏实时监控。建立完善的工单系统,安全质量周报以及安全处置大屏。

(3)护网情报共享,输入第三方护网情报、自己的护网客户发现的问题,及时共享,联动处置。

总结

2024年的护网行动,攻击方的专业性越来越高,ATT&CK攻击手段覆盖率也越来越高。这对于防守方提出了更高的要求,以上总结的防御系统也只是达到HW防御的基础水平,如果您的业务系统连基本水平都达不到,建议你想想头顶上的乌纱帽。

END

如何入门学习网络安全【护网】

【----帮助网安学习,以下所有学习资料文末免费领取!----】

> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)

大纲

首先要找一份详细的大纲。

img

学习教程

第一阶段:零基础入门系列教程

img

该阶段学完即可年薪15w+

第二阶段:技术入门

弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞

该阶段学完年薪25w+

img

阶段三:高阶提升

反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练

该阶段学完即可年薪30w+

面试刷题

img

在这里插入图片描述

最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。

但是,我觉得很多人拿到了却并不会去学习。

大部分人的问题看似是“如何行动”,其实是“无法开始”。

几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。

如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。

资料领取

上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 即可自动领取↓↓↓
或者

【点此链接】领取
在Unity3d使用yolov8的onnx模型 输出OUTPUTS是float32[1,35,8400],表示它会输出一个大小为[1, 35, 8400]的浮点数张量。这个输出张量的维度表示了检测到的目标的数量、每个目标的预测参数以及网格单元的数量。输出张量的第一个维度1表示检测到的目标数量。每个目标由35个值组成,表示目标的类别、置信度、边界框的坐标及10个特定点的位置。要取得8400个数据中置信度最高的数据,然后获取该数据其他channel的数据。运行结果:(蓝色是检测手的边框,红点是自定义的点),其中的四个数字分别表示不同的维度。 阅读详情

相关推荐

别再只调颜色阈值了!优化K210色块追踪性能的5个关键参数与实战技巧

本文深入探讨了K210色块追踪性能优化的五大核心策略,包括图像预处理参数精细调控、find_blobs参数进阶配置、运动控制算法升级、硬件时序优化以及可视化调试系统构建。通过实战技巧和参数调整方法,帮助开发者提升K210在色块追踪项目中的识别稳定性和响应速度,适用于云台追踪等应用场景。

weixin_42531588的博客 227

护网行动是什么?

简单的护网行动作出了介绍。

weixin_53139899的博客 8697

最终篇——SWAT模型的建立

同理,Soil Data也是同样的方法导入,在Soil Database Options的选项中,选择UserSiol,用同样的方法导入土壤类型,进行重分类。打开窗口后,只定义HRU Thresholdes,其余两个不用设置,设定各数据单元的计算率,这里的10%的意思是计算精度,即分成级HRU计算单元太小,小于平均计算单元的10%,我们就不对这HRU单元进行计算(也就是说太破碎的计算单元不进行计算),若选择0%意味着全部进行计算,需要耗费大量的内存和时间,对计算机要求较高,不建议。

m0_72556434的博客 5623

护网行动基本介绍(红蓝队经验分享)

护网行动是一场网络安全攻防演练。是针对全国范围的真实网络目标为对象的实战攻防活动。

ytt0523_com的博客 3929

ATR2660:卫星导航高增益低噪声放大器芯片数据手册

中国BDS(北斗卫星导航系统),美国的GPS,俄罗斯的GLONASS和欧盟的GALILEO导航系统应用而专门设计。芯片支持3.3V至5V宽电源供电。采用2级放大器的结构设计,具有28dB高增益和0.85dB的低噪声系数。支持BDS、GPS、GALILEO、GLONASS等L。典型功率增益:30dB@5V;典型输入P1dB:-18dBm@3.3V;典型工作电流:12.7mA@3.3V;宽供电电压范围:3.3V~5V;典型噪声系数:0.85dB;频段的多个卫星导航系统;ATR2660是一颗。

YHPsophie的博客 562

从零实现高精度手势检测:OpenCV+MediaPipe模型移植实战(2)(附c++完整代码)

上篇已经介绍了手掌检测的方法。本章将在手掌检测的基础上,完成手指关节的检测。

qq_37160641的博客 2670

什么是护网行动?

护网,也称“网络保护”,是指网络安全人员对企业或组织的网络进行检查、维护和保护,以防止网络受到黑客攻击、病毒、木马或其它恶意程序的侵入和损害。护网工作包括:网络安全规划、网络配置和控制、漏洞发现和修复、入侵检测和防范、反病毒和反恶意程序等。

2301_76168381的博客 4389

FAST-LIO 实战:从 LI-Init 标定到 YAML 配置全解析

本文详细解析了FAST-LIO算法中LI-Init标定的关键步骤与YAML配置优化技巧。从激光雷达与IMU的时空标定原理到实战参数调优,提供了一套完整的解决方案,帮助开发者解决点云畸变、建图漂移等常见问题,提升SLAM系统在动态环境中的稳定性和精度。

weixin_42651281的博客 330

【经验分享】2023护网HW行动必看指南

今年的护网又开始摇人了,不知道大家有想法没?去年的护网结束之后,朋友圈感觉是在过年,到处是倒计时和庆祝声。看得出来防守方们7*24小时的看监控还是比较无奈的。本次复盘基于我对整个护网行动的观察总结而来,仅代表我个人观点,如有不妥之处,欢迎交流。经常有人问,是攻击队厉害还是防守队厉害?经过我这些年的思考,还是没有得出一个确切的结论。有时候觉得攻击队厉害,因为攻击可以在非特定时间随意发起,出其不意攻其不备,甚至手持0day指哪打哪,毕竟木桶原理决定着攻破一处即可内部突袭;

Hacker0830的博客 1万+

大数据在电力行业的应用案例解析-【电力技术】(九)大数据在电力储能运维中的深度应用(含故障预测代码)

大数据技术为电力储能运维提供了“精准化、智能化、高效化”的解决方案,破解了传统运维的核心痛点,实现了储能系统从“被动抢修”到“主动运维”的转型,为新型电力系统建设提供了重要支撑。当前,随着储能产业的快速发展,大数据与储能运维的融合将更加深入,未来将结合人工智能、物联网、区块链等技术,实现储能运维的全流程智能化——从设备故障的提前预警,到寿命的精准预测,再到运维策略的自动优化、调度协同的实时响应,进一步提升储能系统的安全性、经济性与可靠性。

getusushu的博客 88

多源异构数据融合(Kaggle+Google Trends联合分析)

本文详细介绍了如何利用Python实现多源异构数据融合,以Kaggle电商销售数据与Google Trends搜索指数为例,展示了数据清洗、预处理、时间对齐、数据合并、相关性分析、回归建模和可视化全过程。数据预处理与内存优化通过分块加载、数据类型转换和缺失值处理,有效降低了大规模数据在内存中的占用,并确保数据质量。时间对齐与数据融合策略采用重采样与内连接方法对齐不同数据源的时间维度,实现了高质量数据的融合,为后续联合分析奠定基础。模型构建与分析。

闲人编程的博客 1018

护网行动基本介绍

基于组织架构、资产类型、资产重要性进行梳理(人工/平台),包括IP、MAC、(域名)、厂商、名称、资产类型、系统识别、开放端口、开放服务、中间件、开放业务、系统版本、责任人、业务部门、部署位置、等。对于员工的安全意识层面要贯彻到底,每个人对于自己可执行的权限,负责的内容及区域,工作的流程步骤了解清楚,避免攻击者冒充领导或其他部门]人员套取信息等。若攻击方提供的报告是内网资产,要求证明是我方资产;渗透测试的内容,包括配置管理、身份鉴别、认证授权、会话管理、输入验证、错误处理、业务逻辑等方面的漏洞。...

神棍之路 9728

关于红队方面的学习资料

关于红队方面的学习资料

Sumarua的博客 1085

护网行动是坑人吗?零基础入门护网(非常详细)看一篇就够了!

护网行动简介护网行动从2016年开始,从参加的单位和攻击手段都不断在翻新,同时这种真刀真枪的对抗行为越来越走向实用。2016年护网,基本上是你的业务系统有网络应急响应预案,定期做演练就好,对攻击者没有过多的要求,同时,演练的基础设施基本上是内网系统,对业务系统对外访问有严格的限制,通过网闸,外网业务系统演习期间拔网线等骚操作,基本搞定,也体现不出来的攻击者的价值。

小司机的奥拓 1438

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

千万别学软件工程, 2024就业前景怎么样

千万别学软件工程, 2024就业前景怎么样

weixin_51725318的博客 4978

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

护网行动是什么意思?护网行动基本介绍,零基础入门到精通,收藏这一篇就够了

护网行动是一场网络安全攻防演练。是针对全国范围的真实网络目标为对象的实战攻防活动。

baimao__Ch的博客 1331

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

什么是护网行动?(非常详细),零基础入门到精通,看这一篇就够了_护网行动是什么意思

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

jennycisp的博客 1752

什么是护网行动

护网工作包括:网络安全规划、网络配置和控制、漏洞发现和修复、入侵检测和防范、反病毒和反恶意程序等。

vivlol918的博客 969

网络安全护网行动正在进行中!

检验关键信息基础设施安全防护能力提升网络安全应急处置水平培养专业化网络安全人才推动网络安全技术创新。

luomoyoushang的博客 3609

2025版最新一文读懂HW护网行动,零基础入门到精通,收藏这篇就够了

除了渗透测试,我们还对关键系统的服务器使用webshell排查工具进行后门排查,排查了14台服务器,发现并清除2232个后门文件及10个疑似后门文件,排查发现的木马文件发现非常多都是不可执行的图片马以及攻击者攻击的语句被应用日志记录的日志文件,暂无发现可执行的木马文件,应该都是早期黑客攻击留下的文件。在这过程,客户进行多轮的暴露面排查。同时根据工作的实际情况,尽可能开通绿色通道,在符合相关规定的前提下,简化流程,在最短的时间内对需要等保定级、备案、建设、测评、检查完成整改的单位给予审核。

leah126的博客 2509

2026护网行动已经开始,带您认识护网行动

护网行动”全称是国家级网络安全攻防演习。你可以把它理解为一场国家主导的、高度拟真的“实战演习”。由国家网安机构、顶尖安全公司或民间白帽子组成的“国家级黑客”团队。他们的任务就是不择手段(在合法合规前提下),去攻击各大企事业单位的真实网络系统,找出漏洞,拿下控制权。各大企事业单位(如银行、电网、政务系统、互联网大厂等)内部的安全团队,以及他们请来的安全厂商外援。任务就是死守自己的网络阵地,拦截红队的攻击,一旦被攻破要立刻溯源反制。为什么要搞这么大阵仗?因为“未知攻,焉知防”。

yiyiyi0322的博客 840

护网行动及注意事项

近年来,随着互联网的飞速发展,网络攻击不再只是威胁企业信息资产安全,国家的基础信息设施也开始面临严重的网络的网络攻击,网络安全逐渐上升到了国家安全的层面。“为了防止羊被偷,我们得在羊被偷之前就开始识别风险、加固羊圈建设”,护网行动在这样的背景下线就逐步诞生。

m0_61101264的博客 1964
上一篇: 红客联盟是什么?红客需要传承!
下一篇: 什么是运维?怎样快速做好运维工作?
黑客老许
博客等级 码龄8年 6158粉丝 1028原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值