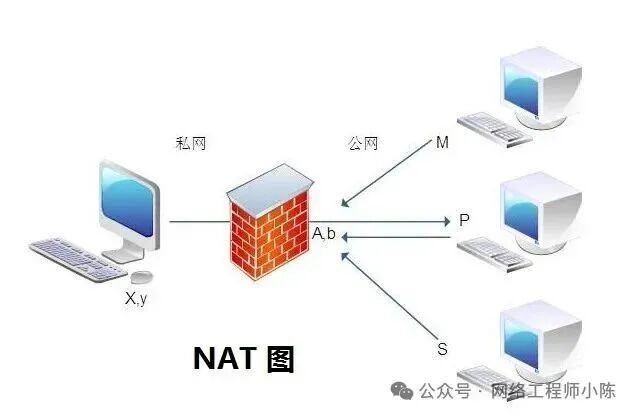
为什么内网能访问外网却反向不通?

内网服务器(不通外网)访问高德在线地图服务的方法 内网服务器(不通外网)访问高德在线地图服务的方法 在项目部署过程中,若部署服务器处于内网环境,则无法调用高德服务。下面的记录解决了内网服务器访问高德地图服务的问题。 一、所需设备 内网服务器(项目所需部署环境,不同公网) 外网服务器(前置机),需要一台能够访问公网的服务器转发我们的请求 二、代理流程 1、修改前端:地图服务请求地址 原地址: <script type="text/javascript" src="https://webapi.amap.com/maps?v=1.4. 阅读详情

号主:老杨丨11年资深网络工程师,更多网工提升干货,请关注公众号:网络工程师俱乐部

“我们办公室几百台电脑都用一个公网IP上网,是怎么做到的?”
“我在家开了一台服务器,为什么外面访问不了?”
“内网可以刷网页、看视频,但别人却连不上我的电脑?”

这些日常网络现象的背后,都离不开一个关键技术:

NAT—— 网络地址转换。

它让成千上万的内网设备,通过少数几个公网IP访问互联网。但同时,它也带来了“外网无法主动访问内网”的限制。

今天就用最直观的方式,带你彻底搞懂NAT的工作原理,并解答:

  • 为什么内网能访问外网?
  • 为什么外网不能直接访问内网?
  • 如何让外网访问内网服务?

一、背景:IPv4地址枯竭

IPv4地址总共约43亿个,早已分配殆尽。而每个手机、电脑、摄像头都需要IP,怎么办?

NAT的使命:

让多个内网私有IP,共用一个或少数几个公网IP上网,节省公网地址资源。

✅ 私有IP范围:

  • 10.0.0.0 ~ 10.255.255.255
  • 172.16.0.0 ~ 172.31.255.255
  • 192.168.0.0 ~ 192.168.255.255

二、NAT如何工作?

想象你住在一个大院里(内网),但快递只送到门卫(路由器)。

你想网购并收货:

  1. 你下单(内网 → 外网)

    • 你写收货地址:“张三,门卫代收”
    • 快递员记下:“张三的包裹放门卫”
  2. 快递送达(外网 → 内网)

    • 快递员把包裹给门卫
    • 门卫查记录:“这个是张三的”
    • 门卫把包裹转交给张三
  3. 如果有人想寄东西给你

    • 对方只知道“门卫”地址,不知道你
    • 没登记 → 门卫不会帮你收

这就是NAT的核心逻辑:出去时登记,回来时查表。

三、技术实现:NAT转换表

当内网主机访问外网时,路由器会创建一条NAT映射表:
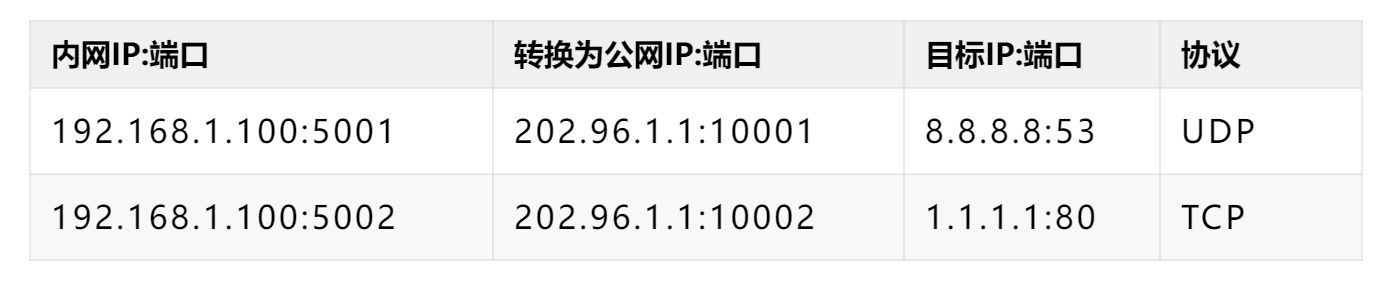
数据包流转过程:

1. 内网 → 外网(请求)

[PC] → 目的: 8.8.8.8:53, 源: 192.168.1.100:5001
&nbsp; ↓
[路由器NAT]
&nbsp; - 记录:192.168.1.100:5001 ↔ 202.96.1.1:10001
&nbsp; - 改写源IP: 202.96.1.1:10001
&nbsp; ↓
[外网服务器] ← 收到:目的: 8.8.8.8:53, 源: 202.96.1.1:10001

2. 外网 → 内网(响应)

[外网服务器] → 响应:目的: 202.96.1.1:10001, 源: 8.8.8.8:53
&nbsp; ↓
[路由器NAT]
&nbsp; - 查表:10001 → 192.168.1.100:5001
&nbsp; - 改写目的IP: 192.168.1.100:5001
&nbsp; ↓
[PC] ← 收到:目的: 192.168.1.100:5001, 源: 8.8.8.8:53

✅ 成功!通信完成。

四、为什么外网不能主动访问内网?

因为没有建立NAT映射条目!

假设外网用户想直接访问&nbsp;202.96.1.1:10001:

[黑客] → 发送数据包:目的: 202.96.1.1:10001
&nbsp; ↓
[路由器NAT]
&nbsp; - 查NAT表:无此条目(因为内网没发起过)
&nbsp; - 默认行为:丢弃
&nbsp; ↓
[内网PC] → 无感知,收不到

🔒 这其实是NAT的“副作用”安全:
内网设备对外不可见,天然防火墙。

五、如何让外网访问内网服务?

必须手动建立NAT映射规则,常见方法:

方法1:静态NAT(一对一映射)

# 将公网IP固定映射给某台内网服务器
[Huawei] nat static&nbsp;enable
[Huawei] interface GigabitEthernet0/0/1
[Huawei-GigabitEthernet0/0/1] nat static global 202.96.1.10 inside 192.168.1.200

✅ 效果:
外网访问&nbsp;202.96.1.10&nbsp;= 直接访问&nbsp;192.168.1.200

方法2:端口映射(Port Forwarding)

# 将公网IP的某个端口映射到内网服务
[Huawei] nat server protocol tcp global 202.96.1.1 8080 inside 192.168.1.200 80

✅ 效果:
外网访问&nbsp;http://202.96.1.1:8080&nbsp;→ 自动转发到内网Web服务器(192.168.1.200:80)

方法3:DMZ(非军事区)

[Huawei] firewall dmz ip 192.168.1.200

⚠️ 风险高:该主机所有端口对公网开放,仅用于测试。

六、NAT的几种类型

总结:NAT是“单向通行证”

  • 内网 → 外网:可以!
    路由器帮你“登记出境”,回来时能认出你。

  • 外网 → 内网:不行!
    没登记=陌生人,直接拒绝。

这就像:
你可以主动打电话给别人(NAT允许出站),但别人不能主动打给你(除非你留了号码,即配置端口映射)。

🔚&nbsp;最后建议:

  1. 日常上网:无需关心NAT,它在默默工作
  2. 搭建服务器:必须配置端口映射或DMZ
  3. 安全意识:NAT不是防火墙,仍需开启ACL防护

原创:老杨丨11年资深网络工程师,更多网工提升干货,请关注公众号:网络工程师俱乐部

vmware搭建外网、内网、dmz环境,路由转发,端口映射 文章目录实验目的:零、配置一、实现不同网段的转发二、地址映射,端口映射 实验目的: 规则: 内网可以访问外网 内网的用户显然需要自由地访问外网。在这一策略中,防火墙需要进行源地址转换。 内网可以访问DMZ 此策略是为了方便内网用户使用和管理DMZ中的服务器。 外网不能访问内网 外网可以访问DMZ DMZ中的服务器本身就是要给外界提供服务的,所以外网必须可以访问DMZ。同时,外网访问DMZ需要由防火墙完成对外地址到服务器实际地址的转换。 DMZ不能访问内网 很明显,如果违背此策略,则当入侵者攻陷DMZ时,就 阅读详情

相关推荐

外网访问内网全攻略:NAT端口映射与反向代理实战解析

从网络通信的基本原理说起,IPv4私网地址与公网地址的隔离使得外网访问内网成为技术挑战。NAT(网络地址转换)作为地址翻译的核心机制,解决了内网设备访问外网的问题,但外网主动连接内网仍需借助端口映射或反向代理。端口映射在网络层将公网端口转发至内网指定服务,而反向代理则在应用层统一接收请求并分发,支持多域名、HTTPS终结与负载均衡。文章结合Nginx、防火墙等常见场景,梳理了从家用路由器到企业级设备的配置方法,并针对运营商级NAT、无公网IP环境提供了内网穿透与IPv6替代方案。无论是运维新人还是自建服务爱

weixin_33483304的博客 73

1234567

1112323qweqeqweq

wdzsml的博客 1115

个人电脑如何被外网访问:端口映射与内网穿透完整指南

在互联网应用中,让外部设备访问内网服务是一项基础工程能力。从公网 IP 的确认,到端口映射、动态域名解析(DDNS)以及内网穿透的原理与配置,每一步都决定了个人电脑、NAS 或开发服务器能否被稳定地对外开放。对于拥有公网 IPv4 的场景,路由器端口映射配合 DDNS 可提供最干净、低延迟的直连方案;而当宽带处于运营商 NAT 后方时,基于隧道的内网穿透则成为唯一现实选择。理解访问链路、工具选型以及常见故障(如样式丢失、隧道掉线、安全暴露)的排查思路,是个人建站、临时 Demo 演示、接口联调和中小型工具站

weixin_32822843的博客 348

内网可以访问外网,外网不能访问内网的ACL解决方法

配置自反ACL就能够解决这种问题 1.实验目的 通过本实验可以掌握: (1)自反 ACL 工作原理 (2)配置自反 ACL (3)自反 ACL 调试 2.拓扑结构 实验拓扑如图 19-2 所示。 图 19-2 自反 ACL 配置 本实验要求内网可以主动访问外网,但是外网不能主动访问内网,从而有效保护内网。 3.实验步...

weixin_34051201的博客 6528

无公网IP实现外网远程访问内网群晖NAS实战教程

简介:本教程详细讲解在没有公网IP的情况下,如何通过网络穿透技术实现外网对内网群晖NAS的远程访问。针对家庭和小型办公室用户常见的动态私网IP问题,介绍DDNS、端口映射及群晖独有的QuickConnect等解决方案,帮助用户在外网环境下安全稳定地访问内部存储数据。内容涵盖DDNS注册配置、路由器端口映射设置、群晖DSM服务启用与远程连接测试,并强调强密码、两步验证等安全防护措施,确保远程访问既便捷又安全。

weixin_31938351的博客 1850

工业缺陷检测深度学习方法综述

异常:点异常、 上下文异常和集群异常。点异常:又称为离群值 (outliers)[9], 描述数值上偏离正 常样本的独立数据。与异常相近的概念还包括新颖点(novelty)和分布外数据。上下文异常:同样描述数据点,其数值属于正常范围,但不符合局部上下文规律。集群异常:描述一系列相关数据的集合,集合中的每一个实例的数值在单独考察时都处于正常值域,但集 合整体的相关性特征不服从正常模式。一般的图像异常检测往往仅需区分正常与异常样本,而工业缺陷检测更关注于检测 图像中的异常像素.

2301_80355452的博客 1843

有公网ip但外网访问不到怎么办?内网IP端口映射公网连接常见问题和原因

确认WAN口IP是否为真实公网IP(对比ip138显示的IP与路由器WAN口IP),如果是内网IP环境,则需要用网络端口映射工具来提供公网访问,如使用nat123添加映射并自定义内外网地址绑定自己域名让外网远程连接使用。有公网IP但外网访问不到的核心原因通常包括:端口未正确映射、防火墙限制、DNS解析问题、运营商端口屏蔽或路由配置错误‌。‌服务本地测试‌:确保内网可通过http://内网IP:端口正常访问服务,排除服务本身的问题。1、‌端口映射未配置或错误‌。2、‌防火墙拦截‌。4、‌运营商限制‌。

csghdn的博客 4207

petalinux i2c的配置

1.硬件平台配置 1.内核配置 cd petalinux-config -c kernel -> Device Drivers -> I2C support -> i2C Hardware Bus support -> Xilinx I2C Controller Pressing 启用CONFIG_I2C_XILINX=y 2.修改用户设备树 cd cd project-spec/meta-user/recipes-bsp/device-tree/files/ i2c2:

u013403954的博客 4313

群晖NAS再折腾

端口转发 两年前我买了一台双盘位的群晖NAS,配置两个4T的硬盘,这玩意儿一度改变了我使用电脑的模式,真是爽爆了!最最主要的功能就是我能用它规整我所有的资料,并且不管何时何地,只要有网就能访问。为了能够做到这点,我需要一些网络配置,这就是:端口转发。(或者称作“虚拟服务器”) 这是我家网络的结构图: 群晖NAS放在我家的内网中,网段是192.168.1.0/24,家用路由器的...

anw53724的博客 2890

OpenCV图像去畸变实战指南:从原理到参数调优(附完整代码与效果对比)

本文详细解析了OpenCV图像去畸变的原理与实战方法,对比了三种核心函数(标准、鱼眼、全景模型)的适用场景与效果。重点提供了完整的代码示例,并深入探讨了alpha、焦距、中心点等关键参数的调优技巧,以帮助开发者有效矫正镜头畸变,提升计算机视觉任务精度。

life6的博客 553

二、频率调制光谱(FMS)技术——error信号的数学模型及其他推论

一些推论。

qq_41111336的博客 1605

端口映射不通的原因有哪些?路由器设置后公网访问本地内网失败分析

端口映射不通的主要原因包括公网IP缺失(更换nat123类似映射工具方案)、路由器/防火墙配置错误、服务未运行、端口冲突或被封禁等。好多网络商提供IP在跨网商下就不通,如移动IP在联通访问不到,这是私有IP。建议按顺序排查上述因素,优先确认公网IP、端口转发设置及服务状态,再逐步检查防火墙和端口限制问题。1.运营商封禁常用端口(如80、8080、443、21),需改用非标准端口(推荐9000以上)。2.端口冲突(同一端口被多个服务占用),需在本地计算机命令查看,或排查自己运行程序端口号核实。

csghdn的博客 2704

深入解析反射式DLL注入:从原理到实战优化

本文深入解析反射式DLL注入技术,从原理到实战优化全面剖析。通过PE文件内存重构、反射加载器实现及免杀增强方案,展示如何绕过安全检测并提升性能。适用于红队行动、内网渗透等场景,是高级攻防对抗中的关键技术。

weixin_28339967的博客 404

内网的MSF接收反向shell

内网虚拟机MSF接收外网以及不同局域网机器的反向shell

m0_46736332的博客 3635

SPH vs Lagrange网格混合建模实战:用LS-DYNA模拟弹丸穿孔效应

本文深入探讨了在LS-DYNA中运用SPH与Lagrange网格混合建模技术,高效模拟超高速碰撞下弹丸穿孔效应的实战方法。通过分析模型分区策略、耦合界面处理及关键参数设置,解决了传统方法在模拟大变形、材料断裂时的网格畸变或计算成本高昂问题,为相关工程仿真提供了兼顾精度与效率的解决方案。

weixin_29211309的博客 109

【DSP】【工程实战】从零构建C6678多核工程:CCS环境配置与启动模式详解

本文详细介绍了在CCS开发环境中从零构建TMS320C6678多核DSP工程的完整流程。内容涵盖KeyStone架构解析、工程创建、基础代码编写、链接命令文件配置、仿真器调试,并重点深入讲解了包括I2C EEPROM在内的多种一级启动模式原理与配置方法,为开发者提供了一套清晰、可复用的实战指南。

weixin_29164185的博客 419

用反向 SSH 隧道访问无公网入口的内网服务器

反向 SSH 隧道的本质是用出方向的网络权限,弥补入方向的网络缺失。内网服务器主动连出去,把公网跳板机的某个端口"借"过来,映射回自己的本地服务。一台有公网地址的跳板机内网服务器能访问外网三套密钥各自归位(本地→跳板机、内网→跳板机、本地→内网)不需要复杂的 VPN,不需要改动网络架构,一条 SSH 连接就能解决问题。

qq_33254264的博客 230

31、摩擦学中的材料选择

本博文深入探讨了摩擦学应用中材料选择的重要性,分析了材料的机械、物理和化学属性对摩擦学性能的影响。同时介绍了材料匹配原则、处理方法及表面涂层技术,以优化耐磨性和抗腐蚀性。通过实际案例和评估方法,为读者提供了系统化的材料选择流程和决策依据。

juice的博客 246

内网渗透—隧道搭建&Ngrok与Frp内网穿透

在内网渗透过程中会遇到很多的内网主机不能访问外网主机,或者做了很多的限制。导致我们的后门木马无法上线,而这时候就需要根据具体的显示是使用DNS隧道还是ICMP隧道以及其它的隧道技术,或者是使用内网穿透,使其内网主机穿透防火墙的限制,访问外网。简单来说隧道技术就是解决通信上的问题,例如防火墙的限制,或者某个协议或端口被限制,这类隧道技术主要就是借用不同的协议以及不同的端口来绕过防火墙的限制,以实现内网主机与外网主机的连接。

剁椒鱼头没剁椒的博客 5531

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

【开发内网化,部署外网化】

内网的构建系统把打好的包推到这个通道(或由外网通过该通道拉取),然后外网服务器再从这个通道获取包进行部署。关键步骤:将编译好的结果打包成 Docker 镜像 或 Jar/War 包(这叫“制品”)。答案是:变成“制品”(二进制包/镜像)后,通过受控通道传输。*场景:代码已经通过某种方式(如光盘摆渡、单向光闸、或者上述的同步机制)到了外网服务器并启动了服务。内网 CI 将这个“制品”推送到一个特殊的制品库(如 Harbor/Nexus)。注意:这个制品库通常位于DMZ区(隔离区),或者有一个专门的同步机制。

qq_35564612的博客 523

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

政务外网后端接口PUT和DELETE不通

政务外网后端接口PUT和DELETE不通 错误信息 解决思路 1,首先排查政务内网环境下接口是否能通 2、查看nginx反向代理问题 3、查看接口是否调通后端,后端是否有相应信息 4、排查端口是否对外开放 5、关闭防火墙试一试 6、查看是否所有接口都不通,还是部分接口不通 7、查看什么请求的接口不通 8、最终定位到只有PUT和DELETE请求不通 9、问题定位到查看相应解决方法 解决方案: 1.前端必须改代码,这个无法绕过,所有的PUT/DELETE请求,都要求改成POST; 所有的PUT请求,要携带He

weixin_45552405的博客 8582

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

使用FRP搭建内网穿透服务(新版toml配置文件,搭配反向代理方便内网网站访问)【使用frp搭建内网穿透】

由于内网服务缺乏公网 IP 地址,因此无法直接被非局域网内的用户访问。用户通过访问服务端的 frps,frp 负责根据请求的端口或其他信息将请求路由到相应的内网机器,从而实现通信。通常情况下,服务端部署在具有公网 IP 地址的机器上,而客户端部署在需要穿透的内网服务所在的机器上。remotePort 表示在 frp 服务端监听的端口 通过这个端口 可以访问内网的 端口。localIP 和 localPort 可以访问的内网的ip和端口。2、云服务器有公网ip,公网可以访问。

Json的知识梦工厂 2053

Ubuntu物理机配置IPv6:从内网到外网访问的完整实践

本文详细介绍了在Ubuntu物理机上配置IPv6并实现外网访问的完整实践。从检查网络环境支持、配置Netplan获取动态IPv6地址,到设置UFW防火墙开放端口,并通过Python服务器进行内网与外网访问测试,提供了从零到一的解决方案。文章重点解决了家庭宽带环境下IPv6外网访问的核心难点,如路由器防火墙设置,并给出了使用Nginx反向代理、DDNS等进阶优化建议,帮助用户低成本实现物理机的公网可达性。

websocket5live的博客 645

在自己电脑上编写的项目如何让别人也能访问(内网穿透)?

内网穿透

qq_45323089的博客 5748

Lucky反向代理:3步把内网服务安全挂到外网的完整实操

用 Lucky反向代理,一条规则就能把内网服务安全暴露给外网。无论是手机上访问家里 NAS,还是一个域名指向多台后端,Lucky网关都帮你把转发、HTTPS、访问控制一次搞定,不用手写任何 nginx 配置。 ## 💻 两个场景,一个中间人 场景一:家里 NAS 上有个服务跑在 5000 端口,想用手机流量直接访问,但公网 IP 加端口又长又难记,还得担心直接裸奔出去不安全。场景二:博客和

gitblog_01329的博客 534
上一篇: 现在三层交换机都能当路由器用,路由器要被淘汰了?
下一篇: 防环没配好,STP异常搞不定?教你这招秒杀
网络工程师俱乐部
博客等级 码龄5年 7430粉丝 1072原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值