iOS开发 支持https请求以及https请求的抓包

配置服务器支持https访问 下面的前提是以阿里云为平台基础的 在阿里云配置好https的准备工作 1.将https证书文件上传至服务器nginx下一个目录 记录下访问的绝对路径  这里是放在 /usr/local/nginx/crt/ 2.将下面的配置文件进行相应的修改 上传至服务器配置文件的vhost目录  server { listen 80; listen 443; ssl on; ssl_certifi 阅读详情

iOS9推出的时候,苹果希望大家使用https协议,来提高数据传输之间的安全性。下面我就从最简单的代码介绍,如何在工程中设置,来支持https的请求。

一、证书准备篇

  • 1.证书转换
    在服务器人员,给你发送的crt证书后,进到证书路径,执行下面语句
    // openssl x509 -in 你的证书.crt -out 你的证书.cer -outform der
    这样你就可以得到cer类型的证书了。双击,导入电脑。
  • 2.证书放入工程
    1、可以直接把转换好的cer文件拖动到工程中。
    2、可以在钥匙串内,找到你导入的证书,单击右键,导出项目,就可以导出.cer文件的证书了

二、代码修改篇

先在info.plist中,增加如下图的配置


QQ20160909-7@2x.png-25.6kB

文本内容如下:

 <key>NSAppTransportSecurity</key>
    <dict>
        <key>NSAllowsArbitraryLoads</key>
        <true/>
    </dict>

1.使用系统类发送网络请求篇

1.1 NSURLConnection设置支持https。

在2015年iOS9的更新中,NSURLConnection 被废弃 由 NSURLSession 取代,所以本身是不建议大家继续用这个类做网络请求的(同样也有AFNetWorking 2.x版本),但是考虑到一些旧程序,也不能说改就改,说替换就替换的,所以还是需要普及一下,如果用到了NSURLConnection你需要怎么做。

代码如下:

- (void)connection:(NSURLConnection *)connection willSendRequestForAuthenticationChallenge:(NSURLAuthenticationChallenge *)challenge{

    if(challenge.protectionSpace.authenticationMethod == NSURLAuthenticationMethodServerTrust) {
        // 告诉服务器,客户端信任证书
        // 创建凭据对象
        NSURLCredential *credntial = [NSURLCredential credentialForTrust:challenge.protectionSpace.serverTrust];
        // 告诉服务器信任证书
        [challenge.sender useCredential:credntial forAuthenticationChallenge:challenge];
    }
}

你只需要简单的,添加上如上的代理方法,就可以在不影响你原有请求的基础上,增加了https请求的支持了。

1.2 NSURLSession设置支持https。

现在推荐使用的就是NSURLSession来处理相关的网络请求了,如果使用系统自带的类,可以参考如下代码:

- (void)URLSession:(NSURLSession *)session task:(NSURLSessionTask *)task  didReceiveChallenge:(NSURLAuthenticationChallenge *)challenge completionHandler:(void (^)(NSURLSessionAuthChallengeDisposition disposition, NSURLCredential * __nullable credential))completionHandler {

    // 判断是否是信任服务器证书
    if(challenge.protectionSpace.authenticationMethod == NSURLAuthenticationMethodServerTrust) {
        // 告诉服务器,客户端信任证书
        // 创建凭据对象
        NSURLCredential *credntial = [NSURLCredential credentialForTrust:challenge.protectionSpace.serverTrust];
        // 通过completionHandler告诉服务器信任证书
        completionHandler(NSURLSessionAuthChallengeUseCredential,credntial);
    }
    NSLog(@"protectionSpace = %@",challenge.protectionSpace);
}

2.使用AFNetWorking发送网络请求篇

AFNetworking是一个讨人喜欢的网络库,适用于iOS以及Mac OS X. 它构建于在NSURLConnection, NSOperation, 以及其他熟悉的Foundation技术之上. 它拥有良好的架构,丰富的api,以及模块化构建方式,使得使用起来非常轻松.。

2.1 AFNetWorking 2.x版本

考虑到这个版本,我们还可以使用AFHTTPRequestOperationManager这个类来处理网络请求。所以我们要做的就是给这个类,设置一些参数,让它可以支持https的请求,代码如下:

支持https(校验证书,不可以抓包):
    // 1.初始化单例类
    AFHTTPRequestOperationManager *mgr = [AFHTTPRequestOperationManager manager];
    mgr.securityPolicy.SSLPinningMode = AFSSLPinningModeCertificate;
    // 2.设置证书模式
    NSString * cerPath = [[NSBundle mainBundle] pathForResource:@"xxx" ofType:@"cer"];
    NSData * cerData = [NSData dataWithContentsOfFile:cerPath];
    mgr.securityPolicy.pinnedCertificates = [[NSArray alloc] initWithObjects:cerData, nil];
    // 客户端是否信任非法证书
    mgr.securityPolicy.allowInvalidCertificates = YES;
    // 是否在证书域字段中验证域名
    [mgr.securityPolicy setValidatesDomainName:NO];
支持https(不校验证书,可以抓包查看):
    // 1.初始化单例类
    AFHTTPRequestOperationManager *mgr = [AFHTTPRequestOperationManager manager];
    mgr.securityPolicy.SSLPinningMode = AFSSLPinningModeCertificate;
    // 2.设置非校验证书模式
    mgr.securityPolicy = [AFSecurityPolicy policyWithPinningMode:AFSSLPinningModeNone];
    mgr.securityPolicy.allowInvalidCertificates = YES;
    [mgr.securityPolicy setValidatesDomainName:NO];
2.2 AFNetWorking 3.x版本

在Xcode7.0之后,苹果废弃了NSURLConnection方法,数据请求使用NSURLSession,作为网络请求类第三方库使用量最大的AFN也及时的更新的新的版本——AFN 3.0版本。新的版本的里废弃了基于NSURLConnection封装的AFHTTPRequestOperationManager,转而使用基于NSURLSession封装的AFHTTPSessionManager了。

支持https(校验证书,不可以抓包):
    // 1.初始化单例类
     AFHTTPSessionManager *manager = [AFHTTPSessionManager manager];
    manager.securityPolicy.SSLPinningMode = AFSSLPinningModeCertificate;
    // 2.设置证书模式
    NSString * cerPath = [[NSBundle mainBundle] pathForResource:@"xxx" ofType:@"cer"];
    NSData * cerData = [NSData dataWithContentsOfFile:cerPath];
    manager.securityPolicy = [AFSecurityPolicy policyWithPinningMode:AFSSLPinningModeCertificate withPinnedCertificates:[[NSSet alloc] initWithObjects:cerData, nil]];
    // 客户端是否信任非法证书
    mgr.securityPolicy.allowInvalidCertificates = YES;
    // 是否在证书域字段中验证域名
    [mgr.securityPolicy setValidatesDomainName:NO];
支持https(不校验证书,可以抓包查看):
    // 1.初始化单例类
     AFHTTPSessionManager *manager = [AFHTTPSessionManager manager];
    // 2.设置非校验证书模式
    manager.securityPolicy = [AFSecurityPolicy policyWithPinningMode:AFSSLPinningModeNone];
    manager.securityPolicy.allowInvalidCertificates = YES;
    [manager.securityPolicy setValidatesDomainName:NO];

三、使用Charles抓包https

3.1 软件下载篇
  • 1 工欲善其事必先利其器,需要工具的同学可以在这里下载,密码: gknp!
    下载到V3.9.3版本的Charles软件下载软件后,打开软件,然后command + q退出。
    之后将破解文件,放到下面路径
    应用程序->Charles->显示包内容->Contents->Resources里面,替换即可。
3.2 程序配置篇

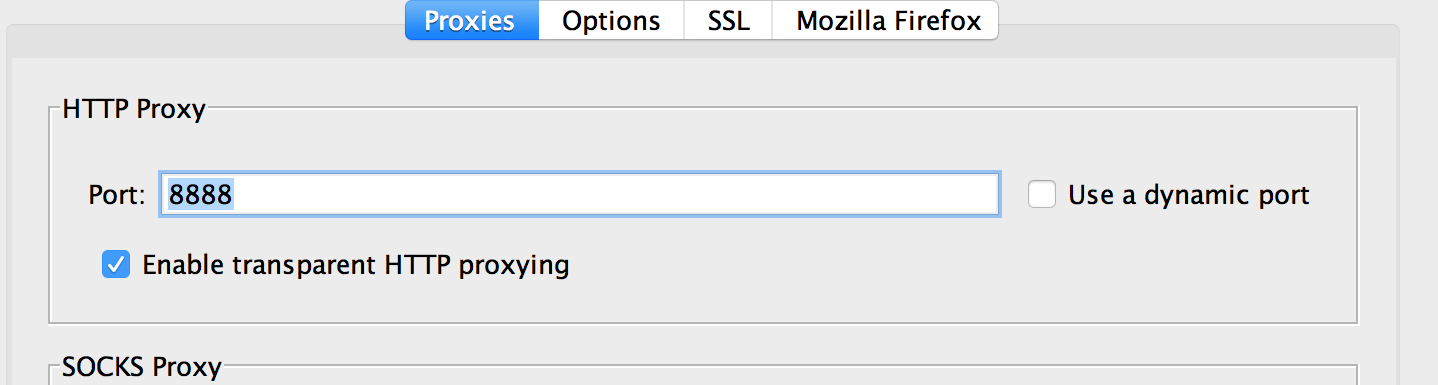
1.进入Charles的配置界面
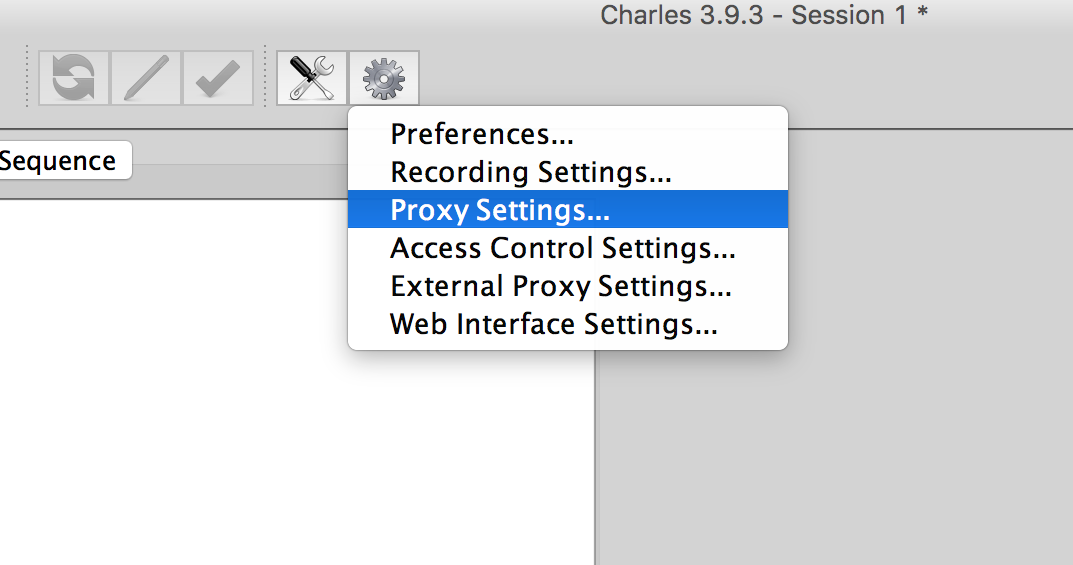

QQ20160909-0@2x.png-79.2kB


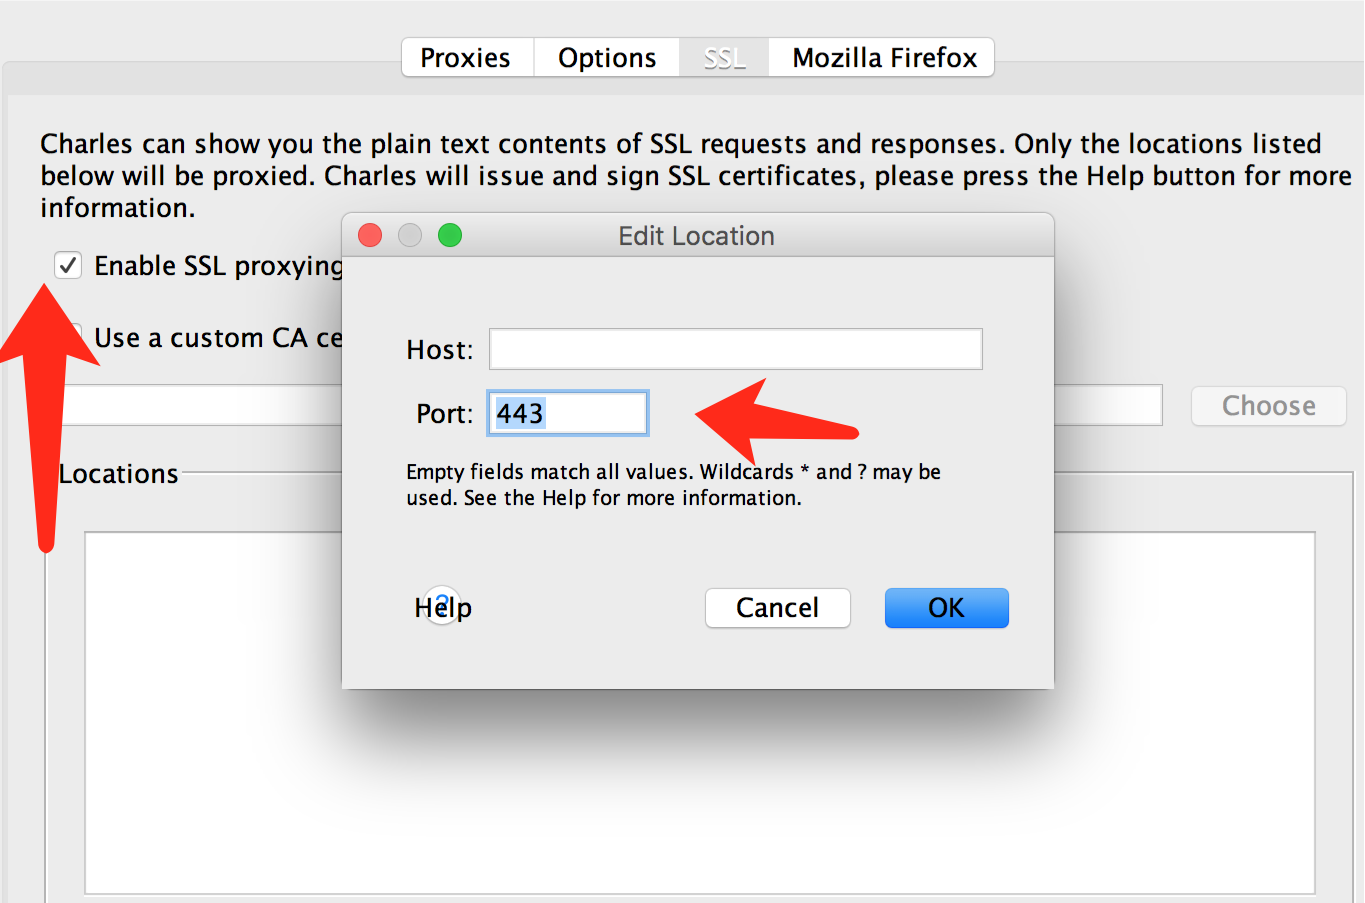
2.按图上操作


QQ20160909-1@2x.png-48.6kB

QQ20160909-2@2x.png-187.9kB

这样设置之后理论上就可以抓所有网址443端口的https请求了。但是还没完。我们还需要安装一个证书。如下图:
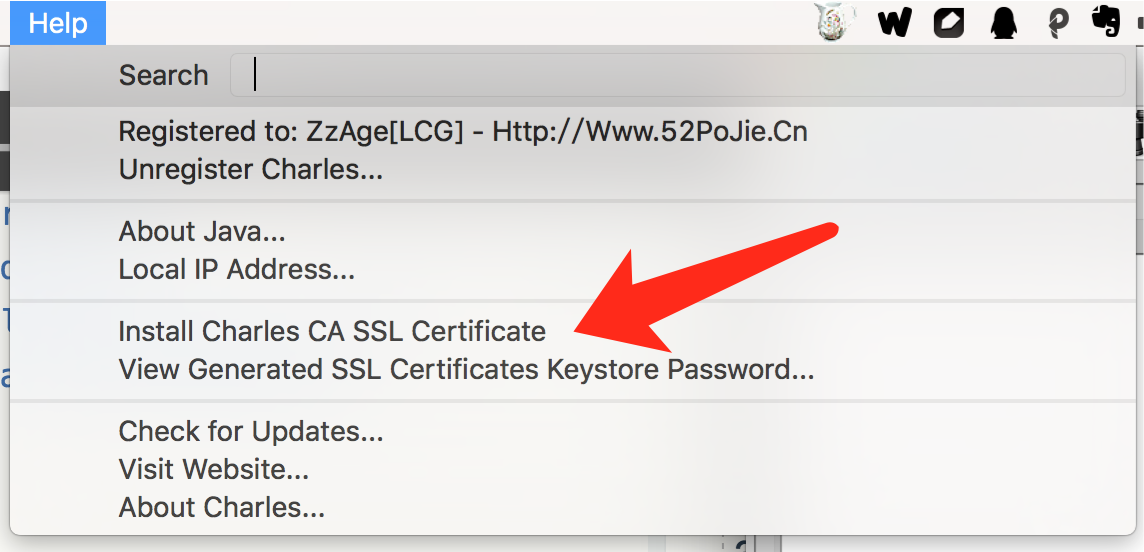

QQ20160909-3@2x.png-224.2kB

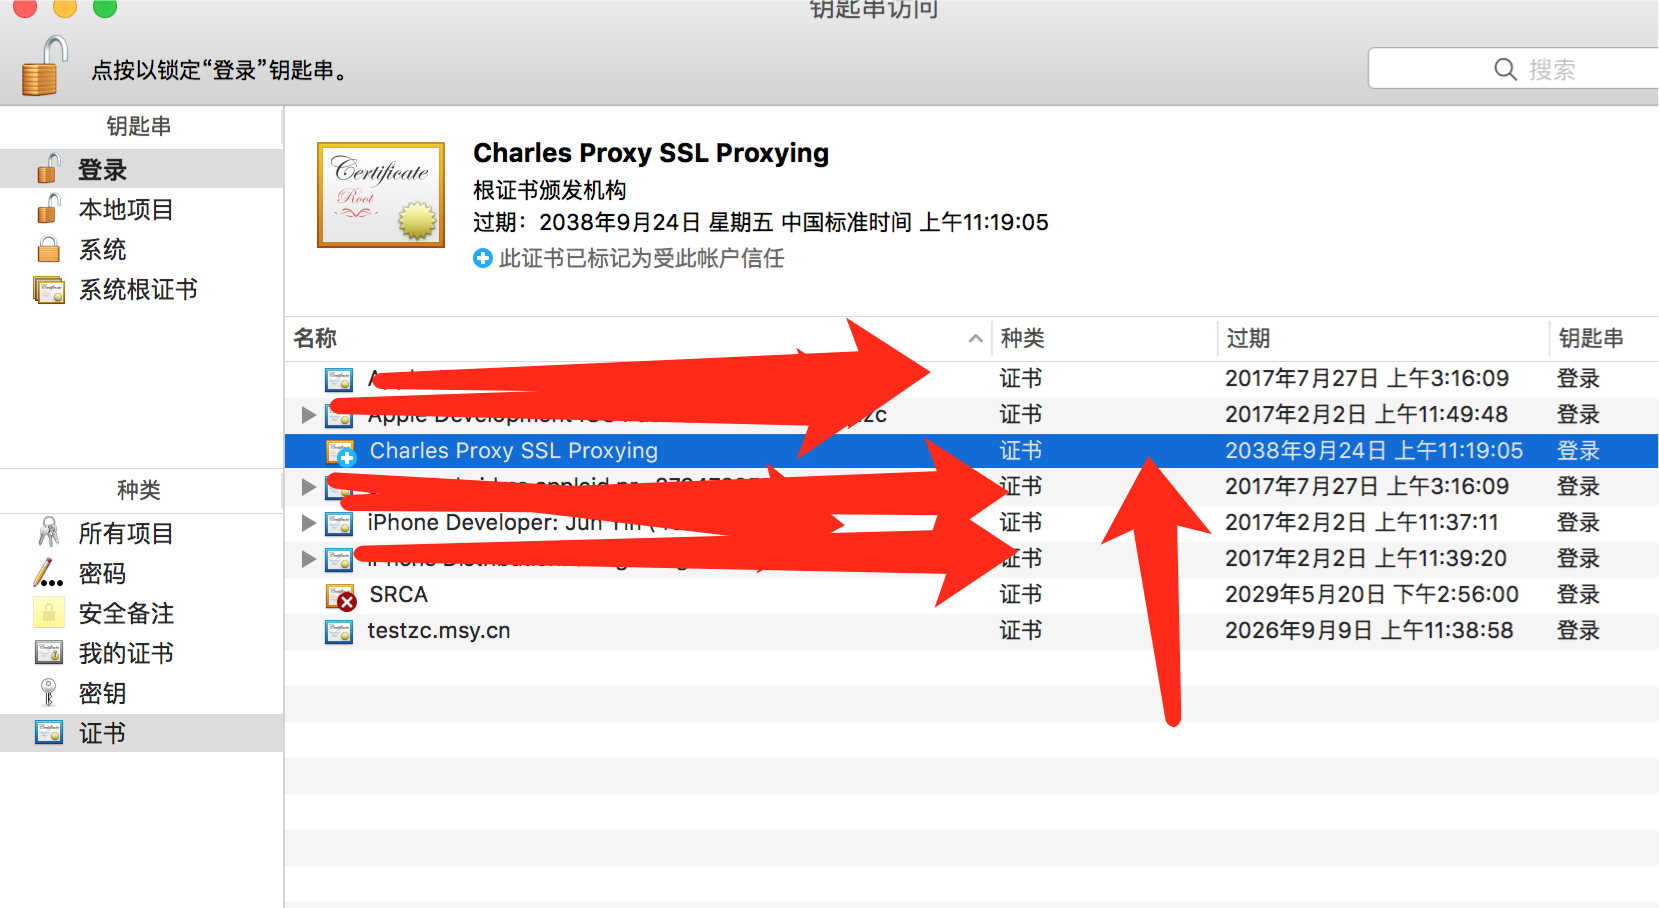
3.进入钥匙串,找到这个证书


QQ20160909-4@2x.png-349.8kB


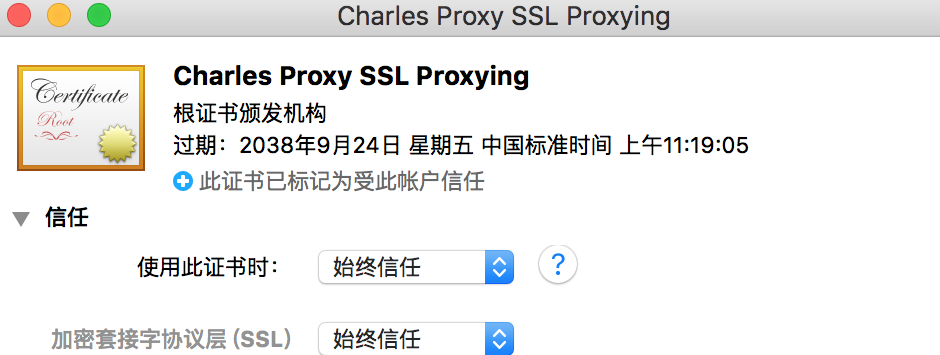
单击右键,显示简介。如下图设置为始终信任


QQ20160909-5@2x.png-92.1kB

以上电脑端的准备就差不多了。

我们还需要在iPhone手机上,下载一下描述文件。
具体操作,大家就要点开这个网址,手机下载。网址
注意:手机点开这个网址
如下图操作
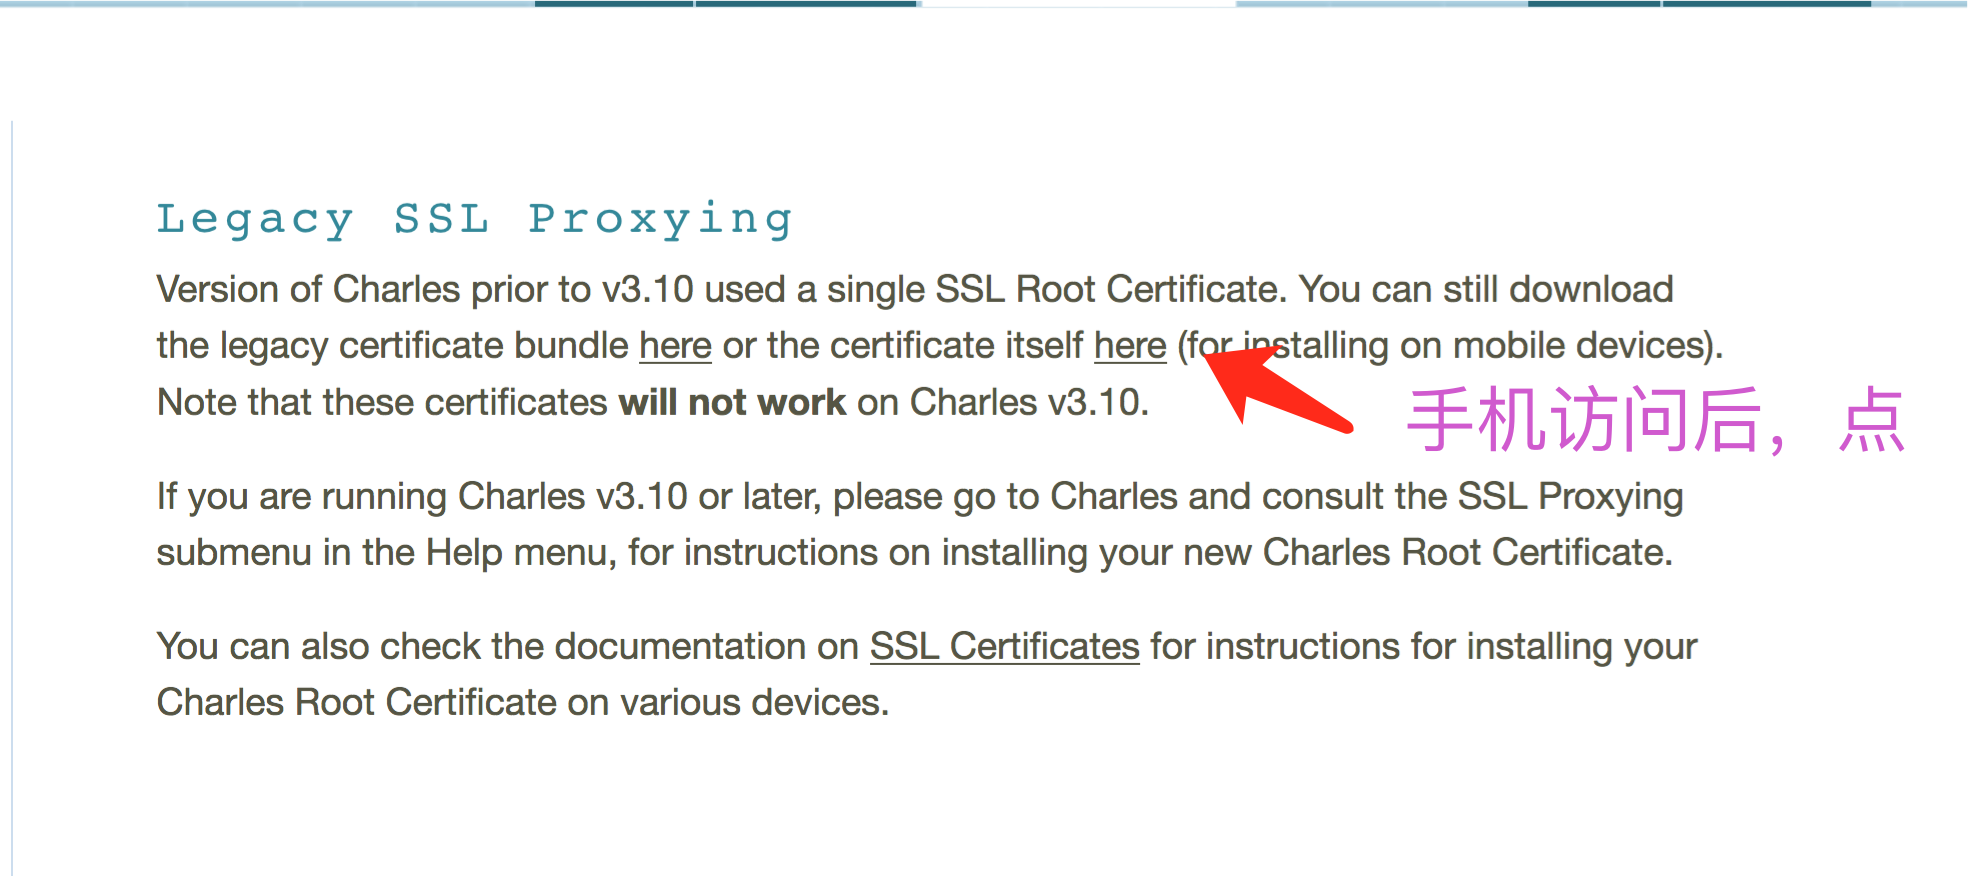

QQ20160909-6@2x.png-341.8kB

经过上面些步骤,我们已经把相应的软件以及证书都布置好了。之后,只需要在手机连接wifi后,设置手机代理。服务器填写电脑ip地址,端口号为8888.
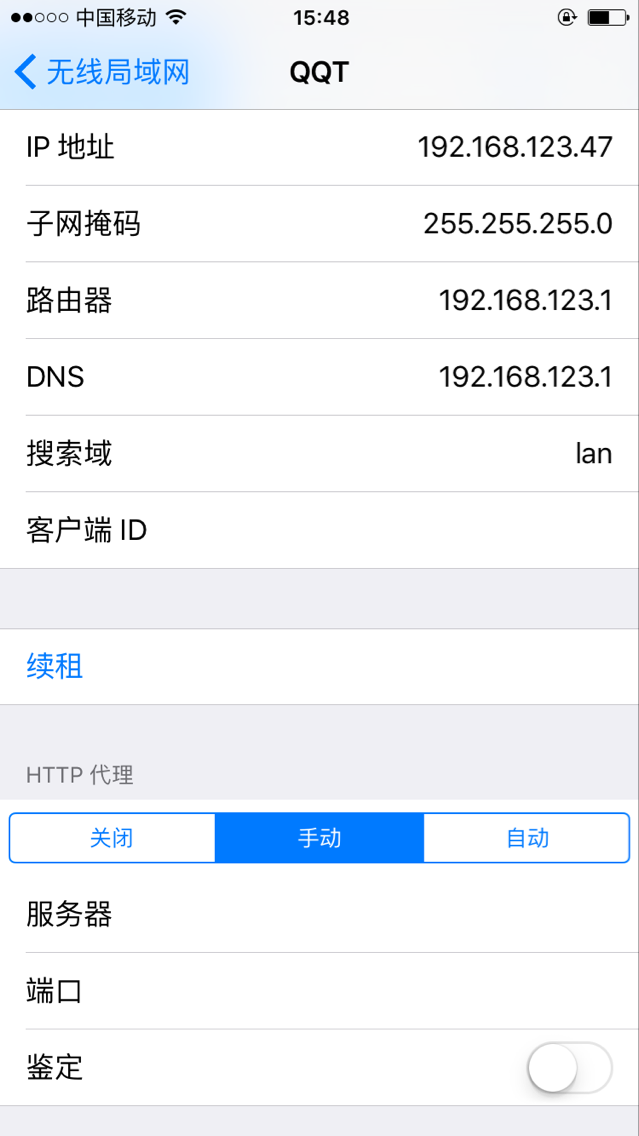

20160909.jpg-100.7kB

现在你就可以感受用Charles抓https的请求啦。注意代码要写上面的可以抓包的代码,也就是无证书校验的。如果是有证书校验的,大家就不要妄想抓数据啦。


文/徐不同(简书作者)
原文链接:http://www.jianshu.com/p/97745be81d64

著作权归作者所有,转载请联系作者获得授权,并标注“简书作者”。
安卓与iOS双端抓包实战:从Packet Capture到Stream的完整配置与数据解析 本文详细介绍了安卓与iOS双端抓包实战,从Packet Capture到Stream的完整配置与数据解析。通过实际案例演示如何利用这两款工具进行开发调试、性能优化和安全审计,帮助开发者快速定位网络请求问题,提升移动端开发效率。 阅读详情

相关推荐

编译CycloneDDS和CycloneDDS-CXX踩过的坑——CMake Error at CMakeLists.txt:227 (find_package):

最近编译CycloneDDS和CycloneDDS-CXX踩了两个坑,花了不少时间。做个简单的记录,免得以后又踩到。注意:CycloneDDS-CXX编译依赖CycloneDDS,因此必须先编译CycloneDDS需要严格按照步骤进行,否则要入坑步骤如下,1先编译CycloneDDS以上步骤完成CycloneDDS的编译和安装,生成的bin include lib等位于install目录下面。

usstmiracle的博客 1900

支持https请求以及https请求的抓包

iOS9推出的时候,苹果希望大家使用https协议,来提高数据传输之间的安全性。下面我就从最简单的代码介绍,如何在工程中设置,来支持https的请求。   一、证书准备篇   1.证书转换 在服务器人员,给你发送的crt证书后,进到证书路径,执行下面语句 // openssl x509 -in 你的证书.crt -out 你的证书.cer -outform der 这样你...

weixin_34015860的博客 488

DataWorks PyODPS第三方包全攻略:从打包到加载的完整流程

本文详细介绍了在DataWorks的PyODPS节点中使用第三方Python包的完整流程,包括环境限制、打包工具pyodps-pack的使用、资源上传与加载实战,以及特殊场景处理技巧。通过本文,开发者可以掌握在MaxCompute受限环境中灵活使用自定义依赖的方法,提升数据处理效率。

dd012的博客 991

WEB通讯技术。前端实现SSE长连接,nodejs+express搭建简单服务器,进行接口调试,通过curl请求数据

WEB通讯技术。前端实现SSE长连接,nodejs+express搭建简单服务器,进行接口调试,通过curl请求数据

阿牛哥的博客 1万+

ROS 2实战:用MoveIt Task Constructor让机械臂完成抓取任务(附避坑指南)

本文详细介绍了如何在ROS 2环境中使用MoveIt Task Constructor框架,为Franka Panda机械臂构建一个完整的拾取放置任务流水线。通过分解任务阶段、配置规划器并处理实际部署中的常见问题,帮助开发者从基础运动规划升级到可靠的多步骤任务编排,并附有核心避坑指南。

vvv99的博客 508

第3章 信息技术服务(一)

对 第三章 《信息技术服务》中第一、二、三节 <内涵与外延、原理与组成、服务生命周期>进行总结、归纳

好好学习,天天向上的博客 733

【Charles】-苹果手机 IOS15.4 抓HTTPS包

本文以Windows + IOS + Charles为例,简单说明抓包的原理,配置步骤以及遇到的坑。

记忆、理解、表达和融会贯通。 2万+

空频、空时、空域、时域、频域抗干扰介绍

1、时域抗干扰:对时间域序列进行滤波,滤波系数h(n),采样序列不断进行输入与滤波系数卷积计算,得到响应输出;例如常用的FIR和IIR滤波器。 对于多窄带干扰噪声源和连续波干扰源有较好的处理效果,还可以解决多径问题; 可以通过在接收机前端处理中增加一个嵌入式块实现; 2、频域抗干扰:接收机不容易受到相对于接收机频带以外的强功率干扰; 通常为带通滤波和阻带滤波, 适用于窄带干扰噪声源,连续波干扰源以及较强的频带外干扰噪声源, 3、空域抗干扰:通过多个自适应天线按照特定组合成天线阵列,波束成形,针对

qq_43517907的博客 7307

如何将接口支持https

要将接口支持 HTTPS,需要完成以下步骤: 申请一个 SSL 证书,并将其安装到服务器上。 修改服务器配置,使其支持 HTTPS。这可能需要在服务器上安装特定的软件和模块。 在接口代码中,使用 HTTPS 协议进行请求。 检查接口是否能正常工作并返回正确的结果。 具体步骤可能因服务器操作系统和接口框架而异。 ...

weixin_42600128的博客 812

★教程1:matlab学习教程入门100例目录

★基础入门 1.为什么要学习MATLAB 2.MATLAB安装 持续更新....... ★MATLAB基础编程语言熟悉

FPGA/MATLAB学习教程/源码/项目合作开发 4万+

【DaVinci Configurator专题】-2-将CAN 2.0或CANFD Matrix的Arxml/DBC文件导入到CFG

共9页 目录 1 打开DaVinci Configurator,导入Arxml文件 2 解决导入Arxml文件后可能会出现的一些错误 3 验证CFG的配置 4 根据CFG的配置生成代码 5 结尾 <--返回「实战篇」博文-总目录--> <--返回「Autosar从入门到精通-实战篇」专栏主页--> 关键词: Open the Input Files Assistant Complete update process Update ECU configurati

「汽车电子助手」的博客 6126

ios app如何抓包源码

在移动应用开发和测试过程中,抓包工具是必不可少的利器。本文将对比介绍两款主流抓包工具Fiddler和Sniff Master的使用方法,帮助开发者更好地进行网络调试。

2501_91591841的博客 757

179、运动控制中的行业标准:机器人安全标准ISO 10218

今天这篇笔记,就把我踩过的坑和标准里的硬骨头掰开揉碎讲清楚。

m0_50546716的博客 169

怎么抓取IOS手机app的网络流量,也就是iphone手机抓包

(继续昨天的教程,今天介绍如何在iPhone手机上抓取非HTTPS请求,也就是Socket通信的数据。在PC上我们通常会使用Wireshark,但对于移动设备,抓包过程会复杂一些。这里我要推荐一款专业工具Sniff Master(抓包大师),它能让移动设备抓包变得和Wireshark一样简单。

2501_91395192的博客 802

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

提升开发效率的秘密武器:Charles抓包工具在开发中的全面应用

摘要:Charles是一款功能强大的HTTP/HTTPS抓包工具,支持网络请求调试、断点修改、带宽模拟等高级功能,适用于Web开发、移动应用调试及API测试。其特色包括直观的操作界面、跨平台支持、iOS/Android设备抓包等,相比Wireshark和Fiddler更注重用户体验。通过实时监控流量、解密HTTPS请求、模拟不同网络环境等功能,Charles能显著提升开发者的调试效率与应用性能优化能力。官网:https://charlesproxy.net/

2501_91601374的博客 614

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

ProxyPin v1.2.4 下载|全平台开源免费抓包工具详解 ProxyPin 下载、开源抓包工具、HTTP 抓包、HTTPS 抓包、Flutter 抓包工具、全平台抓包工具

不是功能堆砌型工具,而是为现代多端开发场景优化的抓包解决方案尤其是在 Flutter + 移动端调试场景下,体验明显优于传统方案。如果你最近也在找一款开源、免费、跨平台、好用的抓包工具,可以重点试试 ProxyPin。

代码简单说 Vue、JAVA、PHP、Node.js 熟练运用,接口、架构、性能全搞定。 2709

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

移动应用抓包与调试实战 Charles工具在iOS和Android中的应用

本文介绍了Charles抓包工具在移动应用开发中的关键作用。作为iOS和Android开发者的调试利器,Charles能捕获所有网络请求,解决接口错误、HTTPS加密、多设备调试及弱网模拟等难题。通过SSL解密、断点调试和带宽模拟功能,开发者可以高效定位问题、优化性能。文章详细说明了Charles的配置方法,并对比了其他调试工具的优劣,通过实际案例展示其在支付优化等场景中的应用价值。作为跨平台全局抓包工具,Charles是移动开发者不可或缺的调试助手。

2501_91590906的博客 1250

ProxyPin抓包工具:跨平台网络流量监控的终极指南

ProxyPin是一款开源免费的跨平台抓包工具,采用Flutter框架开发,支持Android、iOS、Windows、macOS和Linux全平台系统。这款网络流量监控工具让开发者能够轻松分析HTTP/HTTPS请求、调试API接口、监控网络性能,是移动应用开发和后端服务调试的得力助手。🚀 ## 为什么选择ProxyPin进行网络流量监控? ### 全平台兼容性:一次配置,多端使用 Pro

gitblog_00327的博客 954

免费开源Http、Https抓包工具

一款跨平台免费开源Http、Https抓包工具,支持Windows、Mac、Android、IOS 全平台系统,工具使用flutter框架开发,支持手机扫码连接,不用手动配置Wifi代{过}{滤}理,包括配置同步。所有终端都可以互相扫码连接转发流量。请求重写: 支持重定向,支持替换请求或响应报文,也可以根据增则修改请求或或响应。请求屏蔽: 支持根据URL屏蔽请求,不让请求发送到服务器。支持HTTP2协议,可在设置中开启(#388)(#51);支持zstd解码(#459)(#455)(#404);

YANshangqian的博客 388

ProxyPin:一款开源免费的跨平台抓包工具简化网络调试

ProxyPin是一款基于Flutter开发的开源免费抓包工具,支持全平台使用(Windows/Mac/Android/iOS/Linux)。其主要功能包括HTTP/HTTPS流量拦截、HTTPS解密、请求重写与拦截,并提供智能过滤和脚本支持。特色功能包括扫码快速连接、免Root/越狱操作、CA证书自动安装引导等,大大降低了网络调试门槛。该工具适合开发者和测试人员用于接口分析、性能优化等场景,GitHub提供源码和安装包下载。

qq_36710118的博客 789

全平台抓包工具ProxyPin使用指南:网络调试与HTTP分析实战

在当今多平台开发环境中,网络调试工具的重要性不言而喻。ProxyPin作为一款基于Flutter开发的开源免费抓包软件,支持Windows、macOS、Linux、Android和iOS全平台系统,为开发者提供了便捷的HTTP(S)流量拦截和分析解决方案。本文将以"场景-问题-解决方案"的三段式架构,带您深入了解这款跨平台抓包工具的使用方法,帮助您解决日常开发中的网络调试难题。 ## 一、如何快

gitblog_01104的博客 291

全平台抓包工具ProxyPin:网络调试与流量分析实战指南

在当今多平台开发环境中,如何让抓包像浏览网页一样简单?ProxyPin作为一款基于Flutter开发的开源抓包工具,提供了跨平台抓包方案,支持Windows、macOS、Linux、Android和iOS全平台,成为开发者和测试工程师必备的HTTP(S)监控工具。本文将通过"场景需求→核心功能→实战方案→进阶技巧"的四象限结构,带您全面掌握这款工具的使用方法,从入门到专家,解决不同场景下的网络调试

gitblog_00630的博客 310

ProxyPin:全平台跨平台抓包工具使用指南

### 想知道如何快速搭建跨平台抓包环境吗? ProxyPin是一款基于Flutter开发的开源抓包工具,支持Windows、macOS、Linux、Android、iOS全平台,能帮助你轻松拦截和分析HTTP(S)流量。要开始使用,首先需要获取项目代码并安装依赖。 获取项目代码的命令如下: ```bash git clone https://gitcode.com/GitHub_Trend

gitblog_00346的博客 655
上一篇: JSONExport Model生成工具
下一篇: iOS中集成ijkplayer视频直播框架
Rango_Lu
博客等级 码龄10年 16粉丝 16原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值