python实现图片嗅探工具——自编driftnet

从ARP欺骗到远程控制:一次完整的中间人攻击实战与防御解析 在网络安全领域,中间人攻击是一种利用协议缺陷或网络配置弱点,在通信双方之间秘密拦截、篡改或窃听数据流的经典攻击手法。其核心原理在于攻击者通过欺骗手段,如利用ARP协议缺乏认证机制的漏洞,将自己插入到正常的通信链路中,从而实现对明文流量的全面监控。这种攻击的技术价值在于它深刻揭示了网络通信中信任模型的脆弱性,尤其是在缺乏加密的内网环境中。其典型应用场景包括不安全的公共Wi-Fi网络、缺乏防护的企业内部局域网,以及交换机端口安全配置不当的环境。通过模拟一次完整的基于ARP欺骗、流量嗅探、会话劫持,并最终部署Me 阅读详情

python实现图片嗅探工具——自编driftnet

  • 前言
  • 一、数据包嗅探
  • 二、图片捕获
  • 三、图片显示及主函数
  • 写在最后

很多人学习python,不知道从何学起。
很多人学习python,掌握了基本语法过后,不知道在哪里寻找案例上手。
很多已经做案例的人,却不知道如何去学习更加高深的知识。
那么针对这三类人,我给大家提供一个好的学习平台,免费领取视频教程,电子书籍,以及课程的源代码!
QQ群:961562169

前言

想必尝试过中间人攻击(MITM)的小伙伴,大概率是知道driftnet的。这是一款简单使用的图片捕获工具,可以很方便的从网络数据包中抓取图片,从而将监听对象所浏览的图片尽收眼底。
苦于driftnet对windows的支持不是特别友好,而且近日闲来没事,于是我决定用python写一个简单的图片嗅探工具。
哐哐哐~搞定之后,效果还是不错的:
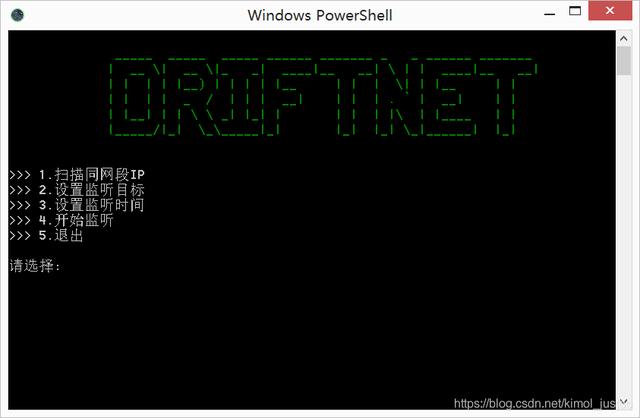

简单设置过后,开始监听:
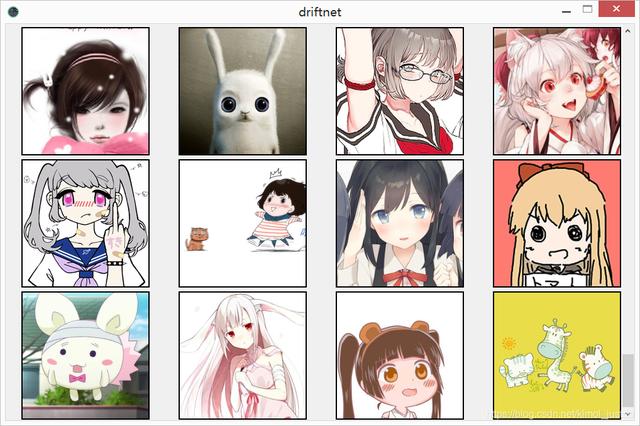

注意:本工具不具有arp欺骗的功能,因此需要结合arp欺骗相应工具使用(如EvilFoca)

一、数据包嗅探

数据的嗅探采用的是scapy库的sniff模块,一句话便能搞定:

# 嗅探函数
def dosniff(filter_rule,sniff_time,prn_f):
    sniff(filter=filter_rule,timeout=sniff_time,prn=prn_f) # 监听数据包

其中prn参数是一个回调函数,即每抓取到一个数据包之后将执行这个函数,而这也是捕获数据包中图片的关键,具体实现,客官您望下看~

二、图片捕获

这里需要明确的是,在图片的传输过程中,往往一个TCP包的长度是不够的,所以一张图片往往分为很多个包。因此,为了捕获其中的图片,我们必须对图片数据进行识别,并将对应的数据包合并(相同的ack值)。
具体思路如下:

  1. 找到有上网数据的数据包
if p.haslayer(Raw): # 找出有上网数据的
  1. 判断是否为含有图片的HTTP响应
if 'Content-Type: image' in str(load): # 如果为图片响应
	xxxxx # 提取HTTP协议中的相关信息(图片长度、图片后缀、IP地址、以及部分图片二进制数据)
else:
	xxxxx # 判断是否为图片数据的某一部分,如果是则将数据添加进去

3、把图片数据合并并生成图片

for i in img_list[ack][1:]: 
    img
Xerosploit渗透测试框架:基于Bettercap的MITM攻击实战解析 中间人攻击(MITM)是网络安全领域的一项基础且关键的渗透测试技术,它通过劫持并操纵网络通信流量,实现对目标系统的信息窃取或会话控制。其核心原理在于利用ARP欺骗、DNS劫持等手段,在客户端与服务器之间插入攻击节点,从而实现对明文或加密流量的拦截与篡改。这项技术的工程价值在于能够高效验证网络协议安全性和应用层防护机制的有效性,广泛应用于内网安全评估、漏洞验证和红蓝对抗演练等场景。本文聚焦于基于Bettercap的模块化渗透测试框架Xerosploit,深入剖析其如何将复杂的ARP欺骗、流量劫持和会话注入等攻 阅读详情

相关推荐

ARP欺骗中间人攻击:原理剖析、攻防实战与后门排查

地址解析协议(ARP)作为局域网通信的基础,其无状态、缺乏验证的设计原理使其存在天然的安全缺陷,攻击者可利用ARP欺骗实现中间人攻击,劫持网络流量。这项技术的核心价值在于揭示了内网安全的脆弱性,是理解网络攻防对抗的经典案例。在应用场景上,它不仅用于安全教学和渗透测试,也常被攻击者用于内网横向移动和敏感信息窃取。本文结合【后门】植入与【流量嗅探】等热词,深入探讨了从ARP毒化到持久化控制的完整攻击链,并提供了从静态绑定、动态检测到加密通信的立体化防御方案,以及针对攻击痕迹和植入后门的系统化排查思路。

weixin_34060299的博客 375

Kali Linux渗透测试实战:从工具集解析到靶机攻防演练

渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统防御能力。其原理在于主动发现漏洞,核心价值在于防患于未然,广泛应用于企业安全评估与合规审计。Kali Linux作为专为渗透测试设计的操作系统,集成了Nmap、Metasploit等600余款工具,覆盖信息收集、漏洞利用等全流程。它通过预配置环境,极大提升了安全测试效率,是安全从业者进行授权测试与技能学习的首选平台。本文以DC-1靶机为例,深度解析Kali的工具生态与实战工作流。

chuozhi7142的博客 413

ARP攻击与防御实战指南:从Kali Linux入门到内网安全加固

地址解析协议(ARP)是局域网通信的基础协议,负责将IP地址映射为物理MAC地址。其工作原理基于广播请求和单播回复,但由于协议本身缺乏认证机制,攻击者可以发送伪造的ARP响应包,篡改网络设备的ARP缓存表,从而实现ARP欺骗。这种攻击技术价值在于能够为中间人攻击、会话劫持等高级渗透手段铺平道路,在内网渗透测试和网络安全防御中具有基础性地位。应用场景包括企业内网安全评估、网络安全教学实验以及CTF竞赛中的网络攻防环节。本文聚焦于使用Kali Linux中的arpspoof等工具进行ARP攻击实战演示,并详细讲

weixin_30512089的博客 433

Windows下快速搭建MSYS2开发环境(含GCC与MinGW配置)

本文详细介绍了在Windows系统下快速搭建MSYS2开发环境的完整流程。通过使用pacman包管理器,可以便捷地安装GCC编译器与MinGW-w64工具链,并配置系统环境变量。文章还涵盖了从基础安装、系统更新到编译开源项目的实战指南,帮助开发者高效构建原生Windows程序,显著提升C/C++开发效率。

weixin_29213827的博客 539

three.js 载入 3D 模型的方法

三维模型的加载器ColladaLoader模型加载器。GLTFLoader模型加载器。OBJLoader模型加载器。FBXLoader模型加载器。

w418856的博客 4362

IBM 3560M3 R5 坏盘更换记录

公司一台老旧 3650M3在日常巡查过程中发现硬盘报错

ddriv的博客 3944

霍尔安装歪了也能用?揭秘无感FOC中的‘霍尔自学习’黑科技,实现信号线自适应

本文揭秘了无感FOC中的‘霍尔自学习’黑科技,即使霍尔安装歪了或信号线接错,电机仍能平稳运转。该技术通过算法创新解决了传统霍尔方案的安装公差、接线容错和校准成本问题,显著提升了电机控制的可靠性和效率。文章详细解析了自学习算法的实现架构、关键技术及工程实践中的优化方案,展示了其在工业应用中的卓越性能。

weixin_28309571的博客 463

Python大数据舆情分析系统开发实战

舆情监测系统是大数据分析的重要应用场景,通过自然语言处理(NLP)技术解析社交媒体文本情感倾向。基于Python技术栈的解决方案整合了Scrapy爬虫框架进行数据采集,PySpark处理海量文本数据,结合SnowNLP和Jieba实现中文语义分析。系统采用微服务架构设计,包含数据采集层、处理层、存储层和应用层,通过情感分析优化和实时热点检测算法提升监测准确率。典型应用包括企业品牌监测、公共事件预警等场景,开发过程中需特别注意数据合规性和分布式集群的性能调优。

weixin_34408624的博客 387

基于STM32设计的智能水产养殖系统(2025)_359

本设计提出并实现了一种基于STM32F103RCT6微控制器的智能水产养殖控制系统,针对传统水产养殖中人工依赖高、环境参数监测滞后、控制手段单一等问题,集成了TDS水质检测、水温检测、水位监测、自动喂食、自动充氧、换水控制与加热保温等功能。系统采用ESP8266模块实现WIFI联网,通过MQTT协议将关键数据上传至华为云物联网平台,支持Android手机APP和Windows上位机远程监测与控制。同时,系统具备本地LCD数据显示与蜂鸣器异常报警功能,支持本地按键控制操作。整套系统功能完善,响应灵敏,运行稳定

625

FPGA+CUYSB3014实现USB3.0功能

CYUSB3014是赛普拉斯在近几年推出的新一代USB3.0的外设控制器,可以解决USB2.0带宽限制,或者单独开发USB协议和驱动的难题。赛普拉斯将CYUSB3014简称为EZ-USB FX3,具有高度的灵活特性,开发人员只需要下载FX3的固件库,就能使用USB3.0的功能。目前在一些电子产品中,使用主控器加PHY芯片最流行的方式是用FPGA+FX3这种搭配来实现USB3.0接口。......

D_Katter的博客 7065

【29】软考软件设计师——SQL语句编写与优化深度精讲|数据库大题延伸满分攻略

本文是《软件设计师·50讲通关|从零基础到工程师职称》专栏第29篇,承接第28篇ER图转关系模式核心内容,作为**下午第2题数据库大题核心延伸必考模块**,单模块累计占分5~8分,是数据库板块性价比极高的提分重点。全文超4000字深度拆解软考全部SQL高频考点:全覆盖多表连接底层逻辑、嵌套子查询分类实操、GROUP BY分组聚合硬核规则、索引全品类设计原理、联合索引最左匹配底层机制,搭配海量可直接复刻的考场SQL模板、历年真题完整改写案例、索引失效场景实操复盘、慢查询优化落地技巧。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 525

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

上一篇: Python采集12星座信息,分析出12星座的各个特点
下一篇: python爬取微博评论(无重复数据)
Python_sn
博客等级 码龄6年 324粉丝 290原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
