渗透测试工具 - mitan,零基础入门到精通,收藏这一篇就够了

【网络安全、⼯具使⽤】密探mitan 进⽽对未授权进⾏利⽤⽂件扫描中同样可以进⾏批量导⼊。软件著作权主要在查询单位靶标的供应链信息时,可以根据资产测绘的情况进⾏后续的指纹识别。密探有效提⾼了信息收集的全⾯性和效率。密探有效提⾼了信息收集的全⾯性和效率。在搜索语法模块会⾃动⽣成对应的语法,、第⼆应⽤场景(作为单独⼯具使⽤)、第⼆应⽤场景(作为单独⼯具使⽤)、⽂件扫描等搜集靶标尽可能多的信息。、第⼆应⽤场景(作为单独⼯具使⽤)在实际渗透过程中对应的具体的点,、单位全称来搜索靶标的基本信息。也可以在⽬录中添加⾃⼰常⽤的⽹。 阅读详情

我们团队经常参与红蓝对抗演练,每一次都压力不小。尤其是在进行资产收集时,总是感觉时间不够用,手头的一些工具也显得力不从心。就在这时,我偶然发现了一款开源工具——密探。这玩意儿简直让我觉得找到了救星!它整合了很多实用功能。

例如,在hvv期间,我们需要全面了解自己的资产情况,以便发现潜在风险。以前要分别用不同的工具去查找这些信息,费时又费力。而现在有了密探,只需一键搞定,不仅能快速获取资产测绘,还能直接导出结果,省下不少功夫。
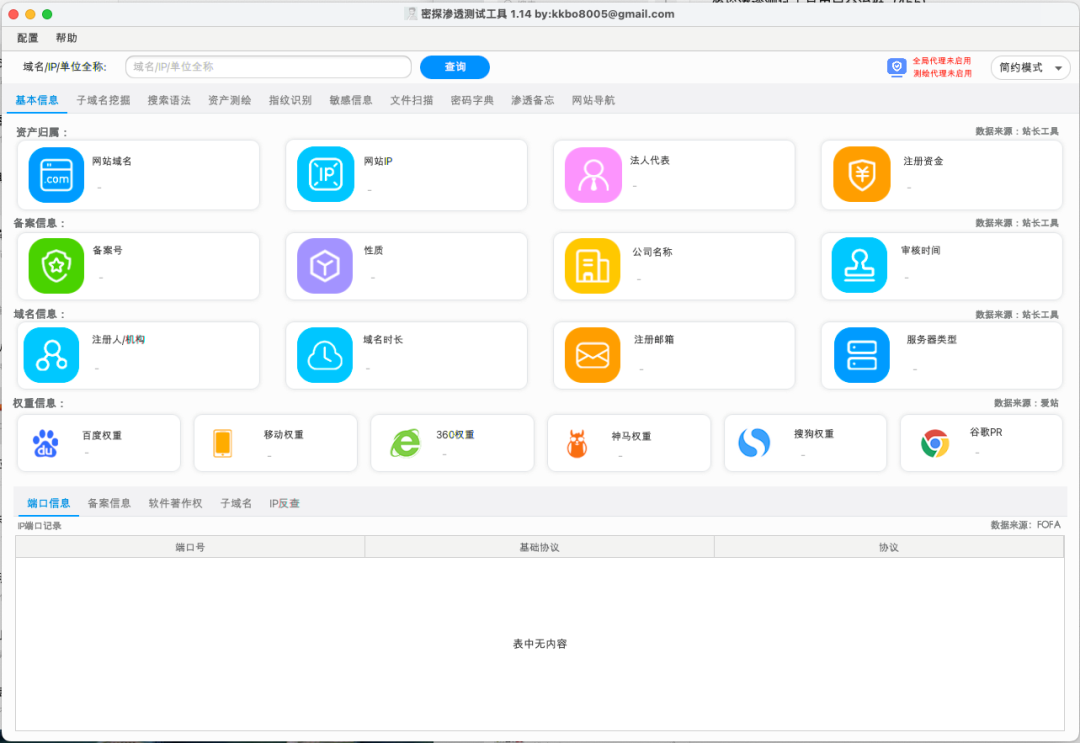
特别是当我们在进行红蓝对抗演练时,使用这个工具就更方便了。通过它的指纹识别和敏感信息扫描,可以迅速找出目标系统的潜在漏洞,帮助我们制定更有效的攻击策略。想想以前一遍遍地去手动测试,现在只需几分钟就能得到相应的报告,真是令人振奋。

而且我还挺喜欢它的搜索引擎语法自动生成这一块,支持多种搜索引擎,比如FOFA、Google等,这让我能够快速定位到相关信息。

当然,密探还有文件扫描和自定义字典的功能,这让我在进行目录和备份文件扫描时更加得心应手。

想要获取工具的小伙伴可以直接拉至文章末尾

我们来提取并讨论上述工具描述中涉及的网络安全关键技术点:

1、资产信息收集:

  • 通过有效的资产信息收集,安全团队能够识别网络中的所有设备、域名和服务。这一过程对于风险评估和漏洞管理至关重要,因为知道自己拥有哪些资产后,才能制定针对性的安全策略。

2、IP端口查询与备案信息查询:

  • 理解开放端口和相应服务的情况能够帮助我们识别潜在的攻击面。同样,备案信息的查询可以用于追踪不明来源的流量或服务,从而为调查可疑活动提供线索。

3、子域名爆破与敏感信息探测:

  • 子域名往往成为攻击者的目标,尤其是那些未被合理保护的域名。通过子域名爆破,安全团队可以全面了解互联网上的所有入口点。此外,敏感信息探测确保及时发现未授权的接口和数据暴露,这对保障用户隐私和数据安全至关重要。

4、渗透测试与指纹识别:

  • 指纹识别是渗透测试的一个重要环节,它允许测试人员快速了解目标环境的架构和技术栈。有了这些信息,就可以选择适当的攻击手法,提高成功率。

5、 文件扫描与自定义字典:

  • 文件扫描能够帮助发现未正确配置的文件或服务,减少潜在的安全隐患。而自定义字典的使用则使得扫描更加灵活,能够根据特定的应用场景调整查找策略。

下载链接

https://github.com/kkbo8005/mitan

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
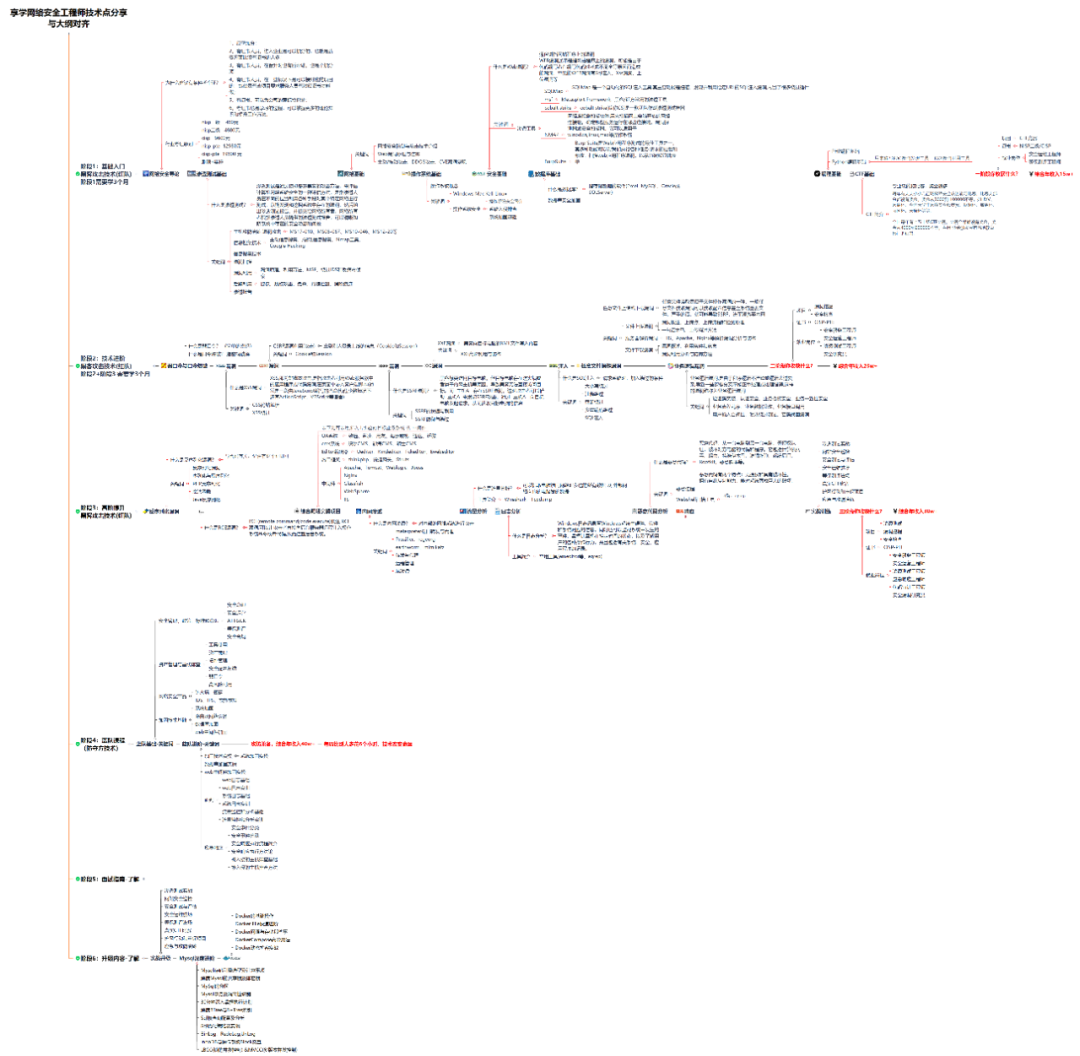
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
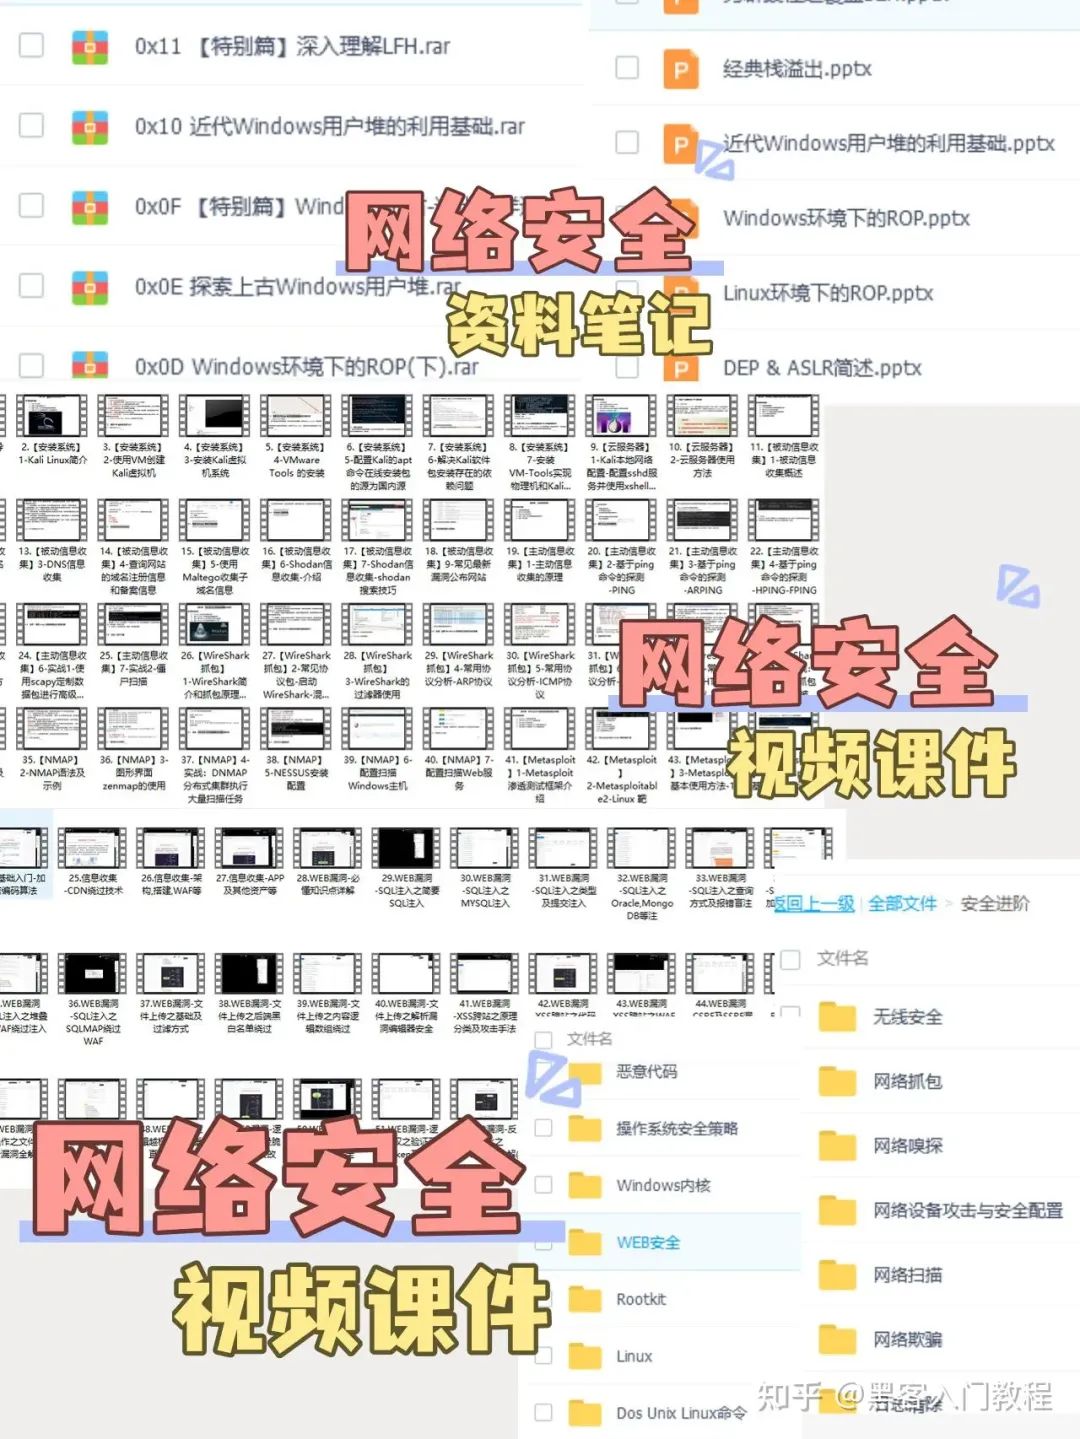
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

渗透测试集成化工具:从碎片化工具链到自动化工作流 在网络安全领域,渗透测试是评估系统安全性的核心方法。其原理是通过模拟攻击者行为,发现潜在漏洞。传统方式依赖众多独立工具,导致效率低下、学习成本高。集成化工具通过模块化架构和统一数据总线,将信息收集、漏洞扫描、利用等环节串联成自动化工作流,极大提升了测试效率和规范性。这类工具的核心技术价值在于降低操作复杂度,实现结果关联分析,并支持社区插件扩展。在实战中,它适用于红蓝对抗、安全评估和合规检测等场景。本文以“密探”为例,探讨如何通过集成Nmap、SQLMap等热词工具,构建高效统一的测试平台。 阅读详情

相关推荐

mitan1.20.zip

mitan1.20.zip

【渗透测试实用神器】mitan:密探 渗透测试实用工具

打造的一款专注于渗透测试的神器,对于学习网络安全的小白来说,在渗透实战过程中容易没有方向,密探借鉴FindSomeThing、SuperSearchPlus ,御剑文件扫描、dirsearch、JSFinder,fofaviewer等工具,开发这款“密探”渗透测试工具,希望能够为大家提供帮助,并向上述工具的开发者致敬!密探渗透工具在开发过程中得到“长风安全”,“湘安无事“两个团队的师傅对工具的完善提供大量帮助,有更好的想法也可以➕V:kkbo680 进入密探工具交流群,提供宝贵意见。

KKleeeaa的博客 7048

密探FTP批量扫描工具破解版

最新密探FTP批量扫描工具破解版.RAR,FTP扫描无限制版,SuperSeoTool.EXE,BY kouyun585,文件有:DefaultKey.txt,DefaultPass.txt,DefaultUser.txt,无限制破解版.exe 本资料共包含以下附件: 最新密探FTP批量扫描工具破解版.RAR

[网安工具] 自动化综合信息收集工具 —— 密探 · 使用手册

0x01:MiTan 工具简介想了解其它网安工具?0x01:MiTan 工具简介包含资产信息查询、备案信息、子域名挖掘、IP 反查等功能。支持 FOFA、Hunter、Quake 等多个资产测绘引擎。拥有庞大的指纹库,可快速识别目标系统的指纹信息。能够自动探测站点上的敏感信息和接口地址。支持目录、备份文件、PHP、ASP、JSP 等多种文件类型的扫描,并可自定义扫描字典。0x02:MiTan 使用教程0x0201:MiTan 安装流程。

Blue17 の 小窝 3500

5g LDPC编译码-LDPC编码

本文摘要:LDPC编码是5G业务信道的核心编码技术,属于线性分组码。5G中LDPC编码分为两种基图类型(BG1和BG2),通过码块分割、CRC处理等步骤实现。编码过程主要涉及校验矩阵生成和校验位计算,其中校验矩阵采用稀疏矩阵结构。文中详细介绍了5G LDPC编码的具体实现流程,包括码块分割规则、校验位生成方法,以及两种基图(BG1和BG2)在矩阵结构和参数设置上的差异,重点阐述了通过模块化方法求解校验比特位的技术路径。

weixin_38270585的博客 1365

REST-meta-MDD Data总结

sMRI数据使用:nwc1、nwc2、nwc3(同样数据集相关论坛中有相关信息指向需要使用wc1、wc2、wc3)多方咨询与讨论后决定使用nwc数据,这里说明wc数据相对wc数据要大的多如wc1的大小为1.33GB,而nwc1的数据却有6.90GB。VBM文件:/REST-meta-MDD/Sharing/REST-meta-MDD-VBM- phase1 -Sharing.tar.gz。1、Excel中的表型信息:1-男,2-女;-9999或空白表示缺少数据。

2404_88295660的博客 1538

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4858

YOLO-FastestV2从零部署到移动端推理实战手册

本文详细介绍了YOLO-FastestV2从零开始的完整部署流程,涵盖环境搭建、模型训练、格式转换及移动端部署。通过实战步骤,指导开发者将这一轻量级目标检测模型成功部署到Android设备,实现实时推理。文章重点解析了PyTorch到NCNN的模型转换与优化,助力移动端AI应用开发。

l1k9j8h7g6的博客 668

深度揭秘:“密探“——渗透测试的多功能利器

文中所提到的任何工具、脚本、方法或案例,均用于合法范围内的网络安全学习与研究,禁止将其用于任何非法目的。当然我这做演示没有搜集的很全,直接用的主域名,没啥敏感信息泄露,你们可以尝试尝试。支持 FOFA、Hunter、ZoomEye 等平台语法生成,减少手动配置的麻烦,直接高效查询目标资产。无论你是刚入门的小白,还是经验丰富的渗透老手,密探都能助你更轻松地完成渗透任务。这些模块的组合,让密探在工具界脱颖而出,成为不可或缺的渗透助手。常用的安全工具、命令和技巧,记录在备忘录中,便于查阅和操作。

Xs_20240309的博客 1104

【数据挖掘】遗传算法原理浅析:什么是遗传算法?遗传算法的工作原理是什么?

遗传算法(Genetic Algorithm,GA),是进化算法的框架和核心。 各种进化算法有什么异同? - 及时物语的回答 - 知乎 https://www.zhihu.com/question/39152390/answer/901070749

纸羊同学的博客 4275

ChatGPT Windows桌面版:从安全下载到高效配置的全流程指南

WebView封装技术是将网页应用转化为独立桌面程序的核心方法,它通过嵌入浏览器内核实现跨平台功能复用。其原理在于利用Electron或Tauri等框架,将Web内容打包进原生应用外壳,同时注入系统级API调用能力。这项技术的工程价值在于显著提升了Web应用的系统集成度和用户体验,使其能够支持全局快捷键、独立进程和本地数据存储等原生特性。在AI助手深度集成工作流的应用场景中,这种封装模式解决了浏览器多标签页切换繁琐、会话管理不便等痛点。本文以ChatGPT桌面客户端为例,详细解析了基于开源项目的安全下载路径

weixin_30437847的博客 484

一款集成化渗透测试工具--mitan密探

密探渗透测试工具包含资产信息收集,子域名爆破,搜索语法,资产测绘(FOFA,Hunter,quake, ZoomEye),指纹识别,敏感信息采集,文件扫描、端口扫描、批量信息权重查询、密码字典等功能。

m0_74786138的博客 1610

Android 车联网——CarAudioService介绍(六)

CarAudioService 是 Android Automotive OS 中的一个重要组件,用于管理车辆中的音频功能。它是 Android Auto 的一部分,负责处理车辆音频的播放、控制和路由。CarAudioService 使用标准的 Android 组件架构,基于 Binder 通信机制,提供了一组 API,用于管理车辆音频。它包括以下主要功能:音频路由管理:CarAudioService 可以让开发者控制音频的路由,即将音频发送到不同的输出设备,例如车辆的扬声器、耳机等。

小旭的专栏 3202

密探(mitan)渗透测试工具:功能详解与实战使用教程

密探仅供获得充分授权的渗透测试和安全研究使用。任何未经授权的扫描和测试行为均违反相关法律法规,需由用户自行承担全部法律责任。请合理、合法地使用本工具,共同维护网络安全环境。

2503_91800161的博客 513

YOLOv12改进专栏目录 | 本专栏持续更新500+篇内容 | 包含各种卷积、主干网络、各种注意力机制、检测头、损失函数、小目标检测改进、二次创新模块、独家创新等几百种创新点改进

《YOLOv12高效涨点改进专栏》提供500+创新改进方案,涵盖卷积、主干网络、注意力机制等模块优化,适用于检测、分割等任务。改进点来自顶会论文和个人经验,支持多种模型版本和任务场景。专栏包含详细教程、数据集增强、性能评估工具等,帮助科研人员快速实现模型优化和论文发表。提供完整运行项目和环境配置指导,适合计算机及相关专业研究人员使用,持续更新保障长期科研需求。

Ai缝合怪、助力小伙伴高效发论文 2303

【20260309】【亲测可用】【异常】Get https://registry-1.docker.io/v2/: net/http: request canceled

【异常】Get https://registry-1.docker.io/v2/: net/http: request canceled while waiting for connection。

奶爸的编程之路,也就一周冷个三天 2万+

密探 -- 渗透测试工具 v1.14 版

密探-主要包含资产信息收集,IP端口查询,备案信息查询,子域名爆破(支持多级递归),搜索引擎语法自动生成(FOFA,Hunter,Quake,ZoomEye,google,github),资产测绘(FOFA,hunter,Quake,ZoomEye 的查询及结果导出),指纹识别、敏感信息(暴露接口并可以自动探测未授权),文件扫描(包含目录,备份文件,spring信息泄漏,自定义字典等)、渗透技能路线备忘录,常用网络安全网站导航等功能。

2301_76786857的博客 1260

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

#渗透测试#SRC漏洞挖掘#护网#密探渗透测试工具讲解使用

密探-主要包含资产信息收集,IP端口查询,备案信息查询,子域名爆破(支持多级递归)。搜索引擎语法自动生成(FOFA,Hunter,Quake,ZoomEye,google,github),资产测绘(FOFA,hunter,Quake,ZoomEye 的查询及结果导出),指纹识别、敏感信息(暴露接口并可以自动探测未授权),文件扫描(包含目录,备份文件,spring信息泄漏,自定义字典等)、渗透技能路线备忘录,常用网络安全网站导航等功能。

soc的博客 1472

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

信息收集之网站架构类型和目录扫描(一)

通过对信息收集中如何判断的网站架构以及常见的网站架构和对网站进行目录扫描的一些工具利用方式进行总结

记录开发和安全学习过程中的点点滴滴 1705

信息收集系列(四):端口扫描

在前几篇文章中,我们介绍了 IP 和子域名的收集工作。那么,拿到这些 IP 和子域名后,接下来该做什么呢?我建议优先进行端口扫描。端口扫描是渗透测试和信息收集中的重要环节。《16款端口扫描工具横向对比测评》。这篇文章对主流工具进行了深入分析,非常值得一读。

vortex5的博客 2532

密探渗透工具v1.06测试版

密探-主要包含域名信息查询,IP端口查询,备案信息查询,敏感信息(暴露接口并可以自动探测未授权),搜索引擎语法自动生成(FOFA/Hunter/google/github),文件扫描(包含目录,备份文件,spring信息泄漏,自定义字典等)、渗透技能路线备忘录,常用网络安全网站导航等功能。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

Python_0011的博客 1250

记一次隐藏极深的SQL注入

信息收集要做全,不能放过任何一个可能存在的接口,现在挖洞越来越难挖了,有的时候真的是到处翻js找借口去拼接访问试试看有没有未授权之类的,我是遇到过古希腊掌管接口的大佬,直接自己猜接口去测试,太猛了。我建议是平时遇到一些api的接口路径就把它保存下来为txt下次没思路了可以尝试去跑一下说不定真能碰到。😂😂😂

dreamer292的博客 3070

网络安全工程师必用的6个渗透工具,专业工具渗透工作更好做

渗透测试是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法。同时,网络所有者根据渗透人员提供的渗透测试报告,可以清晰知晓系统中存在的安全隐患和问题。在这些过程中除了需要渗透测评师的技术还需要利用渗透工具来检测安全漏洞,通常一般有一些常用的渗透工具借助专业工具,能够使渗透测试更加有效和高效,这些常用渗透工具你用过吗?NST一套免费的开源应用程序,是一个基于Fedora的Linux发行版,可在32和64位平台上运行。这个可启动的Live CD是用于监视、分析和维护计算机网络上的安全性。

qq_53058639的博客 1380

【渗透辅助工具】密探 v1.10

密探是一款渗透测试辅助工具,主要包含域名信息查询,IP端口查询,备案信息查询,搜索引擎语法自动生成(),资产测绘(的查询及结果导出),指纹识别、敏感信息(暴露接口并可以自动探测未授权),文件扫描(包含目录,备份文件,spring信息泄漏,自定义字典等)、渗透技能路线备忘录,常用网络安全网站导航等功能。

qq_21039641的博客 538

密探渗透工具v1.08测试版

密探渗透工具v1.08测试版 工具开发者为:kkbo8005佬 密探-主要包含域名信息查询,IP端口查询,备案信息查询,搜索引擎语法自动生成(),资产测绘(的查询及结果导出),指纹识别、敏感信息(暴露接口并可以自动探测未授权),文件扫描(包含目录,备份文件,spring信息泄漏,自定义字典等)、渗透技能路线备忘录,常用网络安全网站导航等功能。

记录开发和安全学习过程中的点点滴滴 2493
上一篇: AIGC 产品经理 快速入门方法论,零基础入门到精通,收藏这一篇就够了
下一篇: 零基础也能学编程!这些简单入门指南让你成为程序员!零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
