别再问ATE 是什么?从 0 到 1 认识 ATE,收藏这篇就够了

基于AMTE2的4个site loadboard板硬件设计 前面有讲述到AMTE2平台,该平台是测试本公司所有芯片的通用平台,一般情况小封装芯片使用2site测试方式,前面有讲述到,而对于大封装的芯片则是按照4site方式测试的,现在基于AMTE2平台设计4site的loadboard板子,其中AMTE2是设计成2个site的,即如果测试小封装芯片则只需要1块AMTE2底板和1个loadboard板,而测试大封装芯片则使用2个AMTE2底板拼接完成,现在将 阅读详情

芯片作为国之重器,不仅是现代科技发展的核心引擎,更是国家战略安全和经济自主的重要基石。随着 5G、AI 芯片测试频率突破 112Gbps,ATE 的 PCB 板面临着前所未有的技术挑战,其加工过程堪称 “在毫厘之间雕琢极致”,每一步都彰显着工匠精神的严谨与执着。

在芯片产业的精密链条中,ATE(自动测试设备)的 PCB 板是隐藏的 “神经中枢”,它承载着芯片测试的核心使命,其性能直接决定着芯片的命运。

精度是 ATE 的 PCB 板加工的第一道 “生死线”。

接下来让我们一起走进一博珠海PCB工厂,看一看ATE测试板的有哪些难点,一博科技的工程师们怎么在方寸之间,绘出传奇。

名词解释

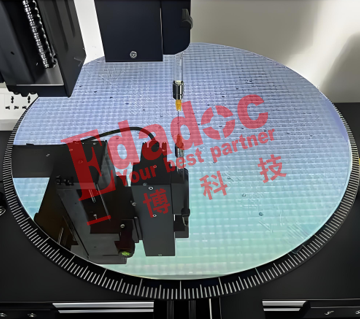
ATE,全称Automated Test Equipment,是晶圆和芯片封装之后,进行功能和性能自动化测试的设备。ATE设备可以进行芯片的参数测试、功能测试、性能测试、故障检测、可靠性测试等,在半导体的制造过程中扮演着至关重要的角色。
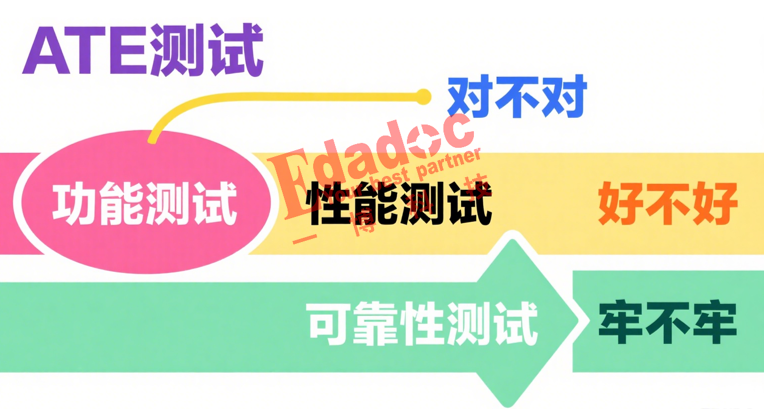
ATE主要测试目的是什么?

功能测试
 测试芯片的参数、指标、功能,就像十月怀胎,生下的宝贝是骡子是马,拉出来溜溜。

性能测试
 由于芯片在生产制造过程中,有无数可能的引入缺陷的步骤,即使是同一批晶圆和封装成品,芯片也各有好坏,所以需要进行筛选. 所以需要进行筛选,就像是鸡蛋⾥挑石头,把“石头”芯片丢掉。

可靠性测试
 芯片通过了功能与性能测试,得到了好的芯片,风霜雨雪,高温或潮湿湿,静电等对芯片的影响。芯片能用⼀个月、一年还是十年等等,这些都要通过可靠性测试进行评估。
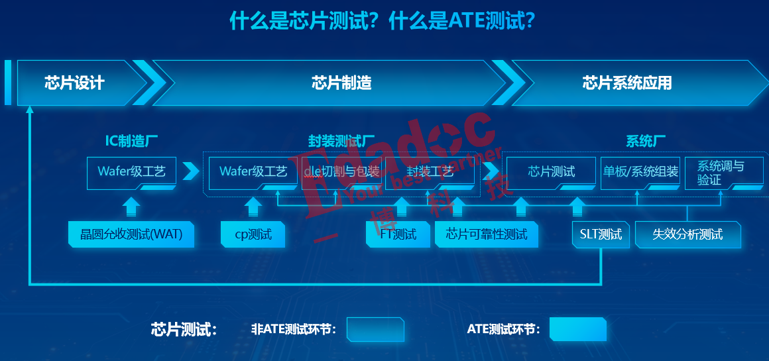
下图为芯片的生产过程及需要测试的具体项目。做⼀款芯片最基本的环节是芯片设计->流片->封装->测试,测试是芯片生产中最重要的一环。

芯片常用的测试方式?

板级测试、晶圆CP测试、封装后成品FT测试、系统级SLT测试、可靠性测试等
不同的测试方法需要不同的测试板

板级测试(如EVB开发板)

主要应用于功能测试,使用PCB板+芯片搭建⼀个“模拟”的芯片⼯作环境,把芯片的接⼝都引出,检测芯⽚的功能,或者在各种严苛环境下看芯片能否正常⼯作。EVB板是一种专门设计用于方便使用者评估、验证和开发集成电路或系统的板卡。为工程师提供了一个实验平台,用于测试芯片功能、性能参数以及软硬件的互操作性。

探针卡(Probe Card)

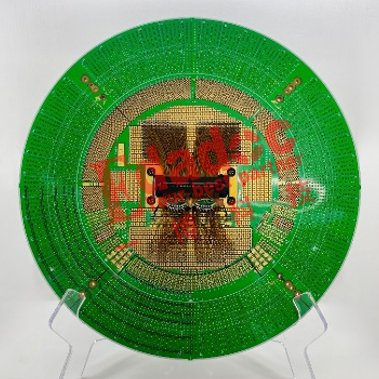
探针卡用于测试未切割和未封装的半导体器件,通过对晶圆上的每个芯片进行电气测试,筛选出参数在要求范围内的器件进行封装。常应用于功能测试与性能测试中,了解芯片功能是否正常,以及筛掉芯片晶圆中的故障芯片。自动测试设备【ATE】+探针台【Prober】+仪器仪表,需要制作的硬件是探针卡【Probe Card】。
负载板(Load Board)

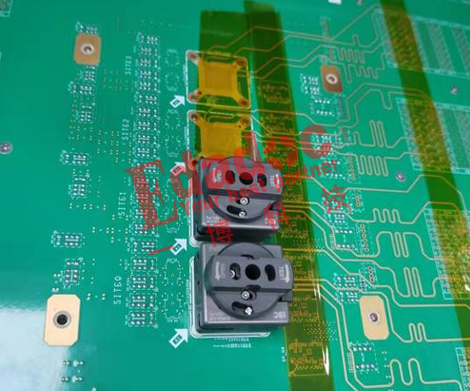
在Final Test测试设备上面需要用到负载板,负载板用于在器件封装后对器件进行功能或性能测试,筛选出封装后的不良器件。对于有高速接口的IC来讲,对应的负载板通常会有严格的阻抗要求。⾃动测试设备【ATE】+机械臂【Handler】+仪器仪表,需要制作的硬件是测试板【Loadboard】+测试插座【Socket】等。
老化测试板(Burn-in Board,简称BIB)

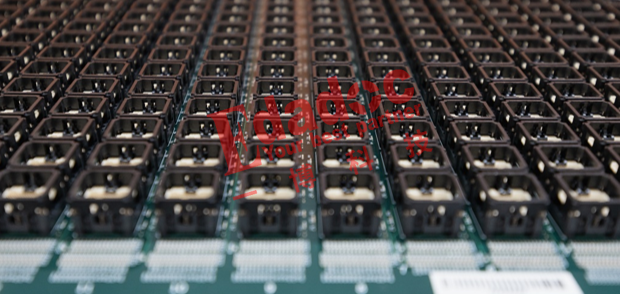
老化板(BIB)用于封装后芯片的老化测试,如热循环或加速开关循环,以暴露器件的早期失效故障。老化板的PCB材料必须能够承受长时间和反复的高温环境暴露,具有极高的可靠性。 
转接板(interposer)

Interposer是将Probe PCB 的讯号布线透过Interposer(载板)中介层的转换让Probe Head的探针可接收到讯号,且也可将讯号顺利传送至测试机台进行判读。

系统级测试(SLT)

是模拟芯片在真实的使用环境中运行,常应用于功能测试、性能测试和可靠性测试中,常常作为成品FT测试的补充而存在,顾名思义就是在⼀个系统环境下进行测试,就是把芯片放到它正常⼯作的环境中运行功能来检测其好坏,缺点是只能覆盖⼀部分的功能,覆盖率较低所以⼀般是FT的补充⼿段。

需要应用的设备主要是:机械臂【Handler】,需要制作的硬件是系统板【System Board】+测试插座【Socket】。
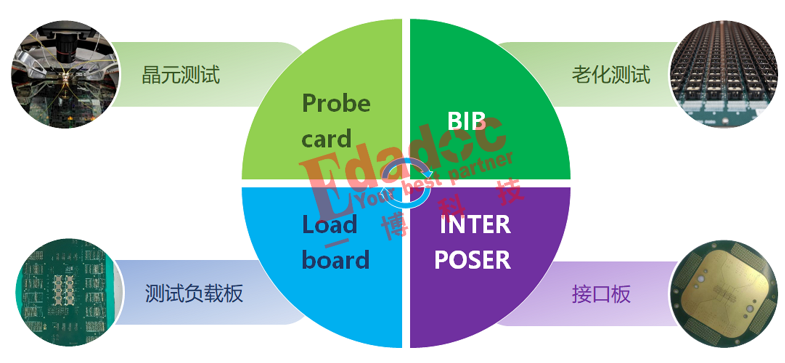
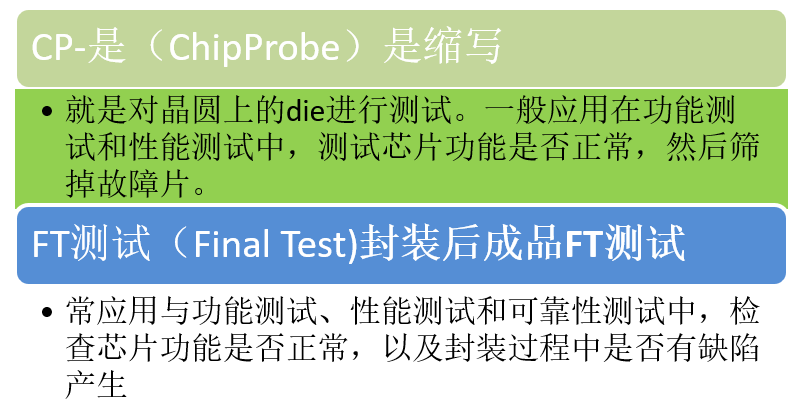
从上图可以看出,prober card和interposer为CP端测试,也就是晶圆端的测试。CP【Chip Probing】顾名思义就是用探针【Probe】来扎Wafer上的芯片,把各类信号输⼊进芯片,把芯⽚输出响应抓取并进行比较和计算,挑选出最优的芯片。

Load board 和BIB板为芯片封装后FT端的测试。封装后成品FT测试,常应⽤与功能测试、性能测试和可靠性测试中,检查芯⽚功能是否正常,以及封装过程中是否有缺陷产⽣,并且帮助在可靠性测试中用来检测经过“⽕雪雷电”之后的芯片是不是还能⼯作。

探针卡在CP测试中用于连接测试机和Die上的Pad,通常作为Loadboard的物理接口,在某些情况下ProbeCard通过插座或者其它接口电路附加 到Loadboard上。
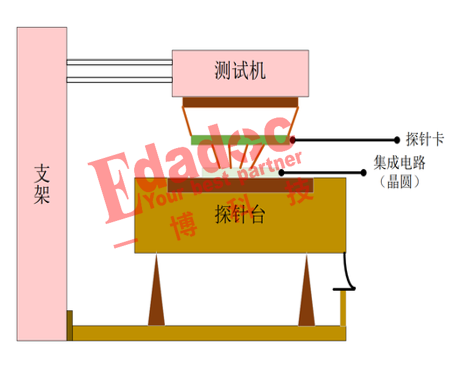
应用

晶元切割前,透过pc可以测试晶圆品质,避免不良产品产生封装成本。晶圆检测是指在晶圆出厂后进行封装前,通过探针台和测试系统配合使用,对晶圆上的芯片进行功能和性能的测试。成品测试是指芯片完成封装后,通过分选机和测试系统配合使用,对芯片进行功能和电参数性能测试,保证出厂的每颗芯片的功能和性能指标能够达到设计规范要求。
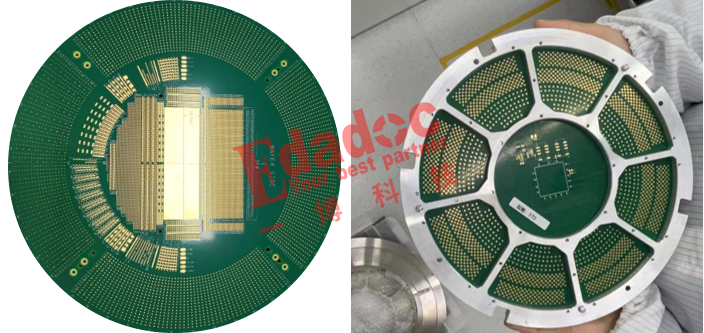
讲到ATE,就不得不提一博珠海PCB制板厂,专注于高端快件,提供高品质的高多层、高速、高精密、HDI等PCB生产制造,在核心技术指标方面,目前可以加工2-120层,DUT平整度≤50um,翘曲度≤0.3%,局部镀硬金,针对 20 层 PCB 产品,其生产交付周期最快可压缩至 8 天内,有效满足客户对高端 PCB 产品的高精度、快交期需求。

这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。

很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

网工/运维副业方向

运维网工,千万不要再错过这些副业机会!

第一个是知识付费类副业:输出经验打造个人IP

在线教育平台讲师

操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。

技术博客与公众号运营

操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。

第二个是技术类副业:深耕专业领域变现

企业网络设备配置与优化服务

操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。

远程IT基础设施代维

操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。

网络安全顾问与渗透测试

操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。

比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维和网工人员的绝佳副业&转型方向?

1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。

2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。

3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。

4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
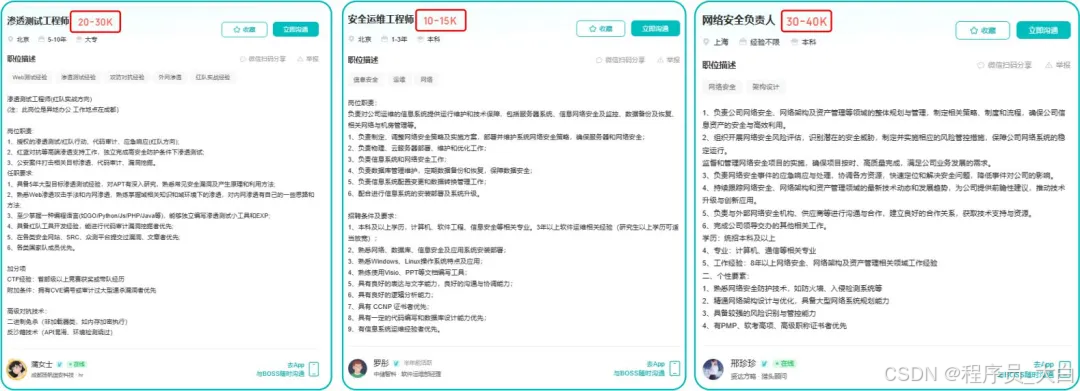
网工运维转行学习网络安全路线

在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

运维网工转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

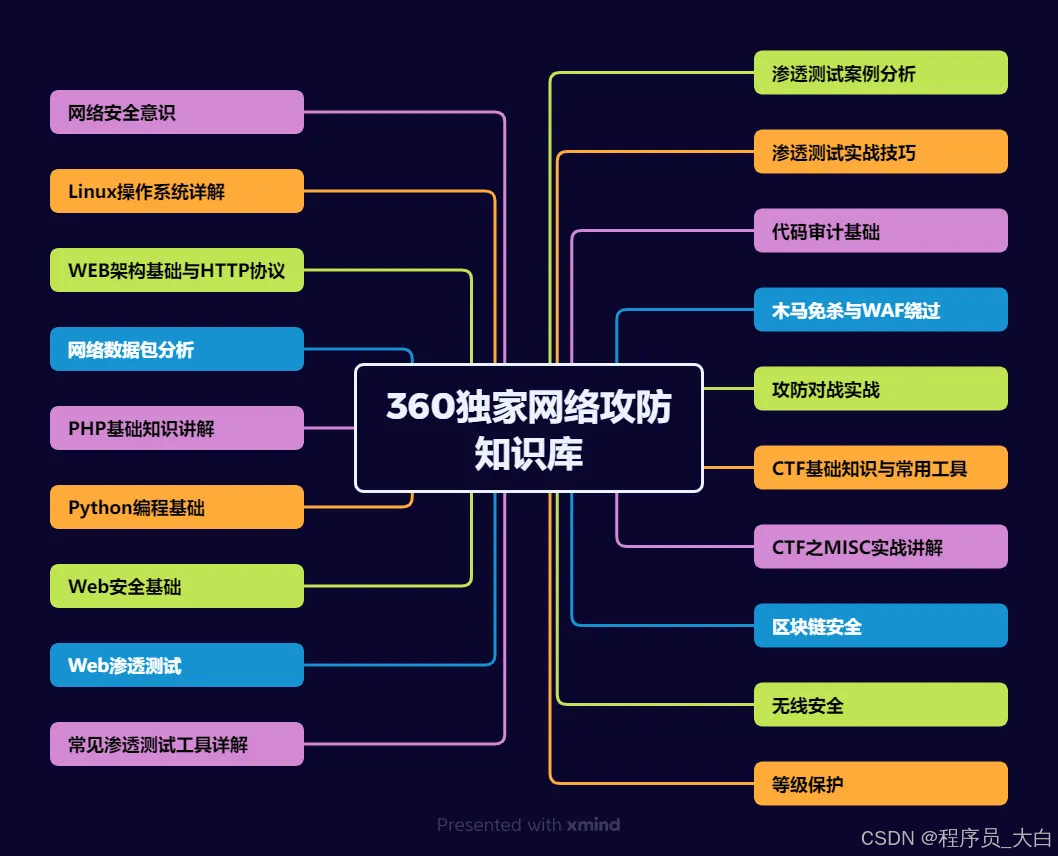
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
图片

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
图片

6、渗透测试实战技巧
图片

7、攻防对战实战
图片

8、CTF之MISC实战讲解
图片

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

IC测试向量与Pattern转换全解析:从STIL/WGL到ATE平台的最后一公里 在半导体测试领域,测试向量是连接设计与验证的桥梁,而Pattern转换则是决定测试效率与质量的关键环节。工程师常面临仿真波形正确但Pattern导入ATE后报错或结果异常的窘境,其根源往往在于对WGL、STIL等标准格式与ATE原生格式之间的语义差异理解不足。DFT工具生成的ATPG向量通常基于逻辑网表,缺乏物理管脚映射、时序精度和电平参数,必须经过细致的转换才能被UltraFlex、J750、V93K、T2000等平台执行。本文从测试向量的本质出发,梳理Pattern转换的完整流程,涵盖Pin Map映射 阅读详情

相关推荐

孙叫兽VUE学习笔记总结(值得收藏),很全很详细!!!

官方文档:http://vuejs.org/v2/guide/syntax.html 中文文档:https://cn.vuejs.org/v2/guide/syntax.html Vue (读音 /vjuː/,类似于 view) 是一套用于构建用户界面的渐进式框架。 与其它大型框架不同的是,Vue 被设计为可以自底向上逐层应用。 Vue 的核心库只关注视图层,不仅易于上手,还便于与第三方库或既有项目整合。 另一方面,当与现代化的工具链以及各种支持类库结合使用时, Vue 也完全能够为复杂的单..

孙叫兽的博客 3136

常用基本AT指令

AT+CPMS 选择短信储存地点。AT+CSCS 获取、设置当前字符集。AT+CMGF 短信格式。AT+IPR=19200更改串口波特率为19200。AT+CMGL 列出指定状态的短信息的PDU代码。AT+CMGR 列出指定序号的短信息PDU代码。AT+CNUM 机身号码。AT+CNMI 设置新短消息通知电脑端。AT+CIMI 得到手机IMSI号码。AT+CCLK 获取设置手机时钟。AT+CMGD 删除指定的短信。AT+CGMI 得到厂商信息。AT+CSCA 短信中心号码。AT+CGMR 得到版本号。...

小灰灰的博客 4646

Chroma 8000 ATE调试实战:从硬件通路到测试程序的系统排查方法

在电源适配器、充电器、电池包等产品的产线测试中,自动化测试设备(ATE)的稳定运行直接决定交付效率。掌握仪器通讯、治具通路和测试程序三者之间的联动原理,是快速定位问题的关键。Chroma 8000作为开放式标准化测试平台,其调试过程涉及GPIB/串口配置、信号采样、量程设定等基础工程实践,这些环节的可靠性往往比代码逻辑更能影响测试结果。从硬件自检、通讯验证到单步执行与限值优化,一套系统化的排查方法能显著降低新品导入阶段的调试成本。本文基于多年产线维护经验,梳理了环境搭建、程序调优及现场高频故障的应对思路,帮

weixin_29169505的博客 95

Bootloader

6.1  Bootloader对于计算机系统来说,从开机上电到操作系统启动需要一个引导过程。嵌入式Linux系统同样离不开引导程序,这个引导程序就叫作Bootloader。6.1.1  Bootloader介绍Bootloader是在操作系统运行之前执行的一段小程序。通过这段小程序,我们可以初始化硬件设备、建立内存空间的映射表,从而建立适当的系统软硬件环境,为最终调用操作系统内核做

aaaaatiger--寻路 4200

从DC/AC到Pattern:IC测试的底层机制与3380P ATE全链路解析

芯片测试是保障IC质量的关键环节,而ATE(自动测试设备)则是把“设计合格”变成可批量验证的工程化手段。数字信号可拆解为电压、逻辑、时间三个维度,对应DC测试、功能测试与AC测试;理解这三者的分工,就能明白真值表如何通过Pattern发生器转换为测试机每秒上亿次的激励与判决。同时,从弹簧针到背板PCB的信号路径,决定了测试项测得准不准。本文以3380P测试机为实例,剖析从DC/AC测试、Pattern与ALPG到测试程序调适的完整链路,帮助工程师建立对IC测试系统的底层认知。

weixin_30872577的博客 306

UP9616测试报告EVB Test Report

UP9616测试报告,UP9616 EVB Test Report,UP9616具有恒定的输出QC高通®快速chargetm电压5.2v/9v/12v 3.0/2(QC2.0 / QC3.0)

ATE测试—新手入门学习(二)【6-10】

在实际的半导体测试环境中,这样的系统架构有助于实现自动化和高精度的测试,确保芯片在出厂前经过充分的功能和性能验证。芯片测试座,又称ICsocket,它只是为了满足某种芯片某种测试需求的内联器它是一个IC和PCB之间的静态连接器,它会让芯片的更换测试更为方便,不用一直焊接和取下芯片,这样的话,就不会损伤芯片和PCB,从而达到快速高效的测试。测试机的分类确实不仅限于数字和模拟,还包括其他类型,如混合信号测试机、射频(RF)测试机等,它们根据特定的测试需求和应用场景被设计和使用。

江湖小浪花的博客 1万+

什么是EVB?EVB技术的简单介绍

边缘虚拟桥EVB(Edge Virtual Bridging)技术是当前用于解决虚拟化环境的虚拟机VM(Virtual Machine)与网络之间的连接与管理边界问题而产生

物联网——WIFI

AT指令: 1.指令组成 2.开启/关闭回显(ATE1/ATE0)——是否把指令也回显 从上图可以看出,我们发送了一个 AT,模块回复了 AT OK,即模块将发送过来的指令原封不动的先复述了一遍后接着发送有效回复,我们称这种复述为回显, 关闭回显(发送ATE0)后如再次发送 AT,则只回复 OK 3. 设置 AP 模式及 AP 参(AT+CWMODEAT+CWSAP_DEF) WIFI 模式有三种,一种叫 AP 模式(热点)*,一种叫 Station 模式(连接热点),一种叫AP+Station* 当 E

qq_24093081的博客 2936

FreeCAD地下管道自动化建模实战:Python脚本从入门到导出OBJ

本文详细介绍了如何利用FreeCAD的Python API实现地下管道的自动化建模,从数据处理到模型导出OBJ格式的全流程。通过实战案例和代码示例,展示了圆形和矩形截面管道的创建方法,以及法兰连接等特殊处理技巧,大幅提升工程设计效率。

ff678的博客 248

【已解决】App unavailable Unfortunately, Claude is only available in certain countries and regions

App unavailable Unfortunately, Claude is only available in certain countries and regions right now. We will soon publish a list of supported locations on our website.

weixin_43941438的博客 3万+

一分钟带你了解ATE?零基础入门到精通,收藏这篇就够了

*工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;

Python_0011的博客 2454

从零开始:用摩尔线程S4000运行开源AI项目的完整流程

本文详细介绍了如何使用摩尔线程S4000 GPU从零开始运行开源AI项目的完整流程,包括硬件选择、驱动安装、容器化环境配置以及典型AI项目的实战部署。通过性能优化技巧,显著提升推理速度,适合开发者快速上手国产GPU的AI应用开发。

weixin_29231725的博客 581

dft测试,零基础入门到精通,收藏这篇就够了

总结—>详细论述和分析芯片生产过程中,导致的物理缺陷。> DFT用来测试芯片质量,看是否在生产过程中,因为物理制造过程,导致芯片损坏的问题。即不是检查芯片的功能是否正常,只检查芯片的内部连线等等,是否都正确连接到。> 以前想的是,可以直接设计一个功能测试脚本程序,如果脚本程序运行结果正确,同样可以检查出芯片是否完好。这样做的好处是,不用再在芯片内部插入DFT,简化设计,并且减少MUX等逻辑资源。

leah126的博客 1837

第一天(点亮led灯+led灯闪烁)——Arduino uno R3 学习之旅

发光二极管(Light Emitting Diode,简称LED)是一种能够将电能转化为光能的固态的半导体器件。长脚为阳极短脚为阴极电流必须从长脚流入从短脚流出方可点亮LED##杜邦线杜邦线:是导线中的一种,杜邦线端部有两种接头形式:带针的一种称为公头,带孔的一种称为母头,如下图所示:说明:与电源相连接时,一般采用红色杜邦线,与地连接时采用黑色杜邦线。

qwsbcjendb的博客 1130

ISMN数据处理

可批量下载,十分方便

m0_46268055的博客 1215

芯片封测OS(开短路)测试原理及方法,零基础入门到精通,收藏这篇就够了

其中D1,D2即为保护二极管,我们OS测试便是利用这两个管子存在完成测量的。OS 测试,OS 测试指的是开短路测试(Open-short Test)测试目的:确认测试引脚和 ATE(自动测试设备)连接的完整性,同时检查是否发生短路情况。该测试可以快速判断被测设备(DUT)存在的物理缺陷,如引脚短路、键合线缺失、静电损坏、制造缺陷等,也能判断探针卡或插座是否出现连接错误。测试原理:利用 CMOS 结构中每个芯片引脚内部存在的用于反向保护的二极管。如果二极管损坏,则 OS 测试可以将其检测出来。

Javachichi的博客 2938

基于YOLO26/11/v8算法的Web目标检测系统,人脸表情识别系统,Django+Vue3 的前后端分离,实现摄像头实时识别,YOLO26/YOLO11/v8 + LLM大模型智能分析,科研必备

在人工智能迈向通用化(AGI)的今天,“视觉感知 + 语言理解”的多模态联合是未来的趋势。单纯的检测画框已经无法满足复杂的业务需求,如何让系统“看懂”画面并进行“思考”,是当前视觉项目的重点。我们知道目标检测是计算机视觉中的重要任务,广泛应用于安防监控、自动驾驶、智能家居等领域。因此本项目将 YOLO 目标检测模型(兼容 YOLO26/v11/v8 系列)与 DeepSeek 等顶流大语言模型(LLM) 进行联合,使用 Django (后端) + Vue3 (前端) 技术栈

在职AI算法工程师,擅长计算机视觉,YOLO目标检测、分割等,擅长web、pyqt界面可视化,好内容持续更新中,来这里跟大家一起学习,共同进步 2837

开短路测试(Open-Short Test)零基础入门到精通,收藏这篇就够了

一.测试目的如 Probe Card 或器件的 Socket 没有正确的连接。二、测试方法这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。

Javachichi的博客 1350

Cesium 入门

Viewer:主要窗口Cesium 展示三维要素内容的主要窗口,包含三维地球的视窗,还包含了一些基础控价const viewer = new Cesium.Viewer('div的ID',{ options可选参数 },包括图层)options可选参数animation: false, 隐藏动画效果timeline:false, 隐藏时间轴等等Scene:场景类,隐藏地球图层Entity:实体类。

虎康的博客 3667

倍福--TwinSAFE功能块的使用

在安全模块的程序设计中,输入变量取反,或者把PLC的变量连接到安全的功能块程序中, 操作流程 1.1. 功能块输出取反 例如修改IN,右击属性,然后可在Single-Channel选项中选择是NO还是NC的输入信号。 1.2. PLC标准变量作为安全程序的输入 1.2.1. 建立两个PLC变量 1.2.2. 安全程序区创建变量 1.2.3. 功能块变量链接 首先,PLC变量不能直接连到Estop功能块的输入变量中,否则会报错,但PLC可以连接到SafeAnd这些功能块,然后再转出来,如下所示

weixin_41883890的博客 5311

【动手学因果推断】(二):潜在因果框架

我们介绍了潜在结果框架,其中因果推断的核心问题:==不能观察到所有的潜在结果==,导致我们无法衡量因果效应:ATE 和 CATE 解决方法:将因果估计量退到统计估计量来研究,进而可以应用一系列的统计学和机器学习方法。因此,我们引出了一系列假设,来确保这样做是合理的。 最后我们通过一个模拟数据集,展示了如何计算因果效应,以及是否使用协变量是有较大差异的。 ==改进:== 最后我们使用的是线性回归来估计条件期望

阿里云专家博主、数据科学领域优质创作者、统计er在读 5471

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

MTK Android software Tools工具的说明

分类: MTK2014-08-13 12:43 503人阅读 评论(0) 收藏 举报 MTK发布的Android software Tools工具包,里面包含了很多的MTK工具,如下是简要说明及学习文档 MTK Android software Tools工具的说明如下: 工具 说明 文档 ATE 用于产

kerson的专栏 6468

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

因果推断如何让机器学习真正指导业务决策

因果推断是超越相关性、识别‘如果…那么…’干预效应的基础统计范式,其核心在于区分混杂变量与真实因果路径,通过潜在结果框架和条件可忽略性假设实现反事实估计。相比传统机器学习聚焦预测准确率,因果方法强调干预有效性与策略可归因性,技术价值体现在AB测试不可行场景下的准实验分析能力,广泛应用于增长运营、风控策略、产品迭代与预算归因等关键业务决策环节。本文结合因果图建模、X-Learner与PSM实操及EconML工具链,系统拆解从混淆变量控制到异质性效应落地的完整因果分析闭环。

444

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

必须收藏!业内公认的十大封装推拉力测试机王牌厂家(已公开)

推拉力测试机的选择,是一场在极致精度、场景适配、长期稳定与总体成本之间的精准平衡。上述十大厂家各具特色,共同推动了全球封装测试技术的进步。对于正处于快速发展期的国内半导体及精密制造产业而言,在追求技术指标的同时,综合考虑设备的可靠性、服务支持及全生命周期成本,选择像苏州科准测控这样兼具核心技术、质量保障与高性价比的国产力量,无疑是实现高质量发展与有效成本控制的明智之举。

kezhunshiyanji的博客 188

pin-to-pin 免改电路替代实战:换料前必须核对的 5 个环节

ADI µModule 国产替代不是换个料号就完事:规格书核对、效率纹波温升实测、EMC 复测、小批量试产、量产跟踪五个环节逐项拆解,附常见踩坑点。

GGHK_LIMITED的博客 143
上一篇: 请问计算机专业到了35岁真的会失业吗?
下一篇: CP测试岗位常见的面试问题
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值