网络安全知识:什么是访问管理?

网络安全必会的基础知识 一、前言 提到网络安全,一般人们将它看作是信息安全的一个分支,信息安全是更加广义的一个概念:防止对知识、事实、数据或能力非授权使用、误用、篡改或拒绝使用所采取的措施. 说白了,信息安全就是保护敏感重要的信息不被非法访问获取,以及用来进—步做非法的事情。网络安全具体表现在多台计算机实现自主互联的环境下的信息安全问题,主要表现为:自主计算机安全、互联的安全(实现互联的设备、通信链路、网络软件、网络协议)以及各种网络应用和服务的安全。 这里提到了一些典型的网络安全问题,可以来梳理一下: 1.IP安全: 阅读详情

访问管理是组织安全基础设施的一个重要方面,旨在保护和管理对信息和资源的访问。

其主要目标是确保只有授权人员才能访问特定数据、应用程序或系统。本文深入探讨了访问管理的复杂性、其组件、解决方案类型、实施策略及其带来的好处。
在这里插入图片描述

了解访问管理

访问管理涉及一套全面的程序和政策框架,用于控制和监控谁有权访问组织内的特定信息和系统。

它通过对个人进行身份验证和授权以及根据预定义的角色或属性授予或拒绝访问权限来运行。访问管理的实施至关重要,原因如下:

  1. 保护敏感信息:保护敏感数据和资源免遭未经授权的访问对于降低数据泄露风险至关重要。
  2. 提高运营效率:简化用户身份验证和授权流程,促进业务运营顺利进行。
  3. 法规遵从性:由于法律法规和行业的严格的监管要求,有效的访问管理可确保遵守合规标准,避免法律和财务影响。
在这里插入图片描述

访问管理的关键组件

实施访问管理需要采取细致的方法来保护和协调对组织系统、应用程序和数据的访问。关键组件包括:

  1. 用户识别和分类:对用户进行分类,包括员工、承包商、客户和合作伙伴,并根据职责和所需的访问级别分配角色。
  2. 最小特权原则 (PoLP):确保个人仅具有履行其职责所需的最小访问权限。
  3. 身份验证机制:利用多因素身份验证(MFA)等强大的方法来加强安全性。
  4. 访问协议:实现基于角色的访问控制(RBAC)或基于属性的访问控制(ABAC)。
  5. 监控和审计:集成实时跟踪、分析和报告访问和活动,以检测和减轻未经授权的访问尝试。
  6. 用户帐户管理:主动管理用户帐户和访问权限,并定期审查和调整政策和权限。

访问管理解决方案的类型

访问管理解决方案包含各种旨在保护和管理组织内用户访问的框架。主要类型包括:

身份和访问管理 (IAM)
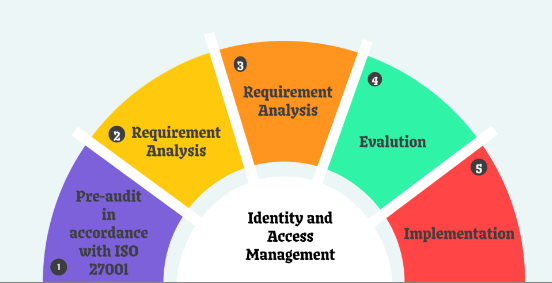
在这里插入图片描述

身份和访问管理 (IAM)

IAM 解决方案是用于保护和管理用户身份和访问的综合框架。它们包括:

  • 用户配置和取消配置:根据角色创建、更新和删除用户帐户。
  • 单点登录 (SSO):允许用户使用一组凭证访问多个应用程序。
  • 审计和报告工具:监控用户活动并确保遵守政策和法规。

特权访问管理 (PAM)

PAM 解决方案旨在保护需要提升权限的敏感系统和数据的访问。功能包括:

  • 特权帐户发现:识别具有提升访问权限的帐户。
  • 会话管理:监控和控制特权会话。
  • 凭证管理:保护和管理特权凭证。
  • 活动监控和审计:跟踪和审计特权活动。

客户身份和访问管理 (CIAM)

CIAM 解决方案可管理和保护外部用户的身份和访问权限,这些权限是针对面向客户的应用程序量身定制的。功能包括:

  • 注册和身份验证:促进用户注册和登录过程。
  • 自助账户管理:允许用户独立管理自己的账户。
  • 同意和隐私管理:处理用户同意和隐私偏好。
  • 客户分析和分析:分析客户数据以获得见解和个性化。

身份治理和管理 (IGA)

IGA 解决方案专注于治理、合规性和访问管理。它们为执行访问策略提供了结构化的框架。组件包括:

  • 角色管理:定义和管理用户角色以及相关的访问权限。
  • 访问请求和批准工作流程:简化请求和批准访问的过程。
  • 访问认证和证明:定期审查和证明访问权限。
  • 合规与风险管理:确保遵守监管要求并管理相关风险。

什么是访问管理系统?

访问管理系统或安全访问管理系统在访问生命周期内为每个用户(无论是个人还是设备)创建并维护数字身份。

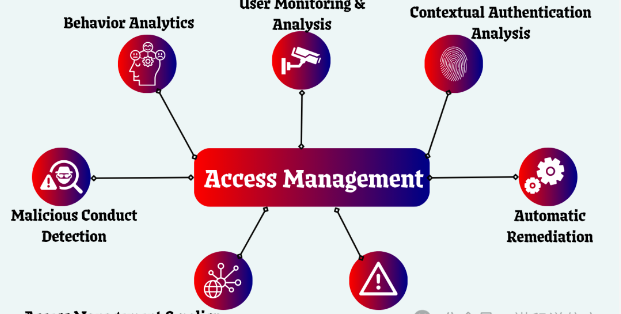
通过持续监控用户及其访问级别和权限,系统可保护组织免受可能导致数据泄露或网络攻击的未经授权的访问。访问管理涉及四个关键要素:

  1. 用于定义和识别授权用户的目录。
  2. 用于在用户整个生命周期内添加、修改和删除用户数据的工具。
  3. 监视和控制用户访问的功能。
  4. 审计访问和生成报告的功能。

最好的访问管理系统能够一致地管理整个 IT 基础架构的访问权限、跟踪用户活动和登录尝试、管理权限授权并高效处理用户入职和离职。

实施访问管理

实施访问管理涉及确保个人对技术资源有适当的访问权限。关键步骤包括:

  1. 规划和定义访问要求:确定访问需求并制定政策和程序。
  2. 应对挑战:解决用户访问权限的复杂性和不断演变的网络安全威胁。
  3. 持续改进:定期更新访问管理系统以应对新的挑战和威胁。

身份和访问管理的好处

采用 IAM 解决方案有以下几个好处:

增强安全性

IAM 解决方案通过防止数据泄露、网络攻击和未经授权的访问来增强安全性。通过实施适当的限制,组织可以保护敏感信息免受不必要的用户或系统的侵害。

资源效率

访问管理通过预定义规则和自动化流程来提高资源效率。它优化了访问权限并降低了资源滥用的风险。这种控制和可见性有助于有效地分配资源。

提高生产力

IAM 解决方案通过增强用户体验来提高工作效率。基于令牌的身份验证等功能提供了快速、无缝的登录流程,使用户无需重复输入凭证即可访问网络。

访问管理的工作原理

访问管理是组织安全基础设施的重要组成部分。它确保只有经过授权的个人才能访问特定数据、应用程序或系统。它主要由两个基本要素组成:身份验证和授权。

验证

身份验证是访问管理的第一步。它侧重于验证用户的身份,确保试图访问系统的人是他们所声称的人。

大多数组织都实施多因素身份验证 (MFA),这需要两个或更多身份验证因素来增加另一层安全性。

授权

身份验证完成后,下一步是授权。授权决定用户可以执行哪些操作以及他们可以访问哪些资源。此过程由组织内预定义的规则和策略控制。

访问管理对于组织的安全基础设施至关重要。它确保只有授权的个人才能访问特定的数据、应用程序或系统。

了解其组成部分、解决方案类型和实施策略可以帮助组织有效地保护其资源、提高运营效率并遵守监管要求。访问管理的好处包括增强安全性、资源效率和提高生产力,凸显了其在当今数字环境中的重要性。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

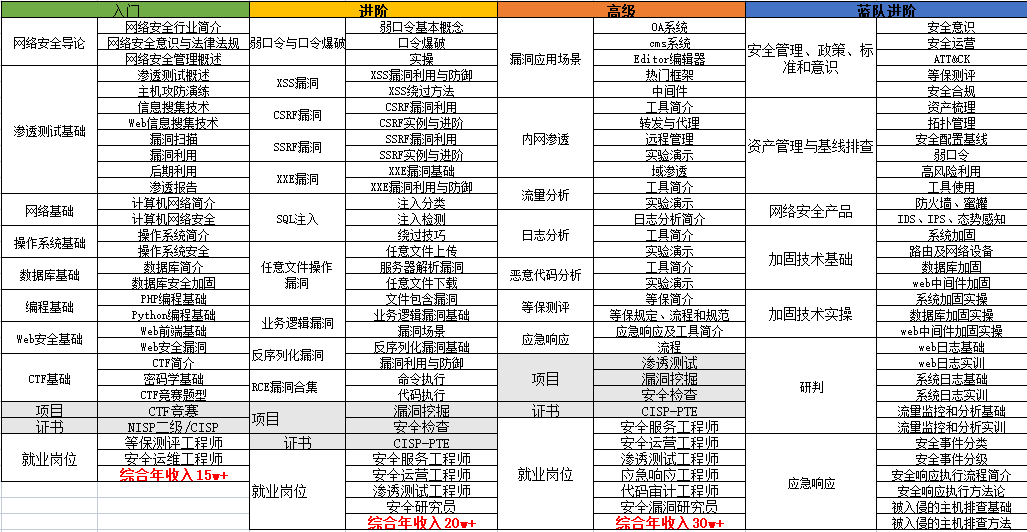
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2.视频教程

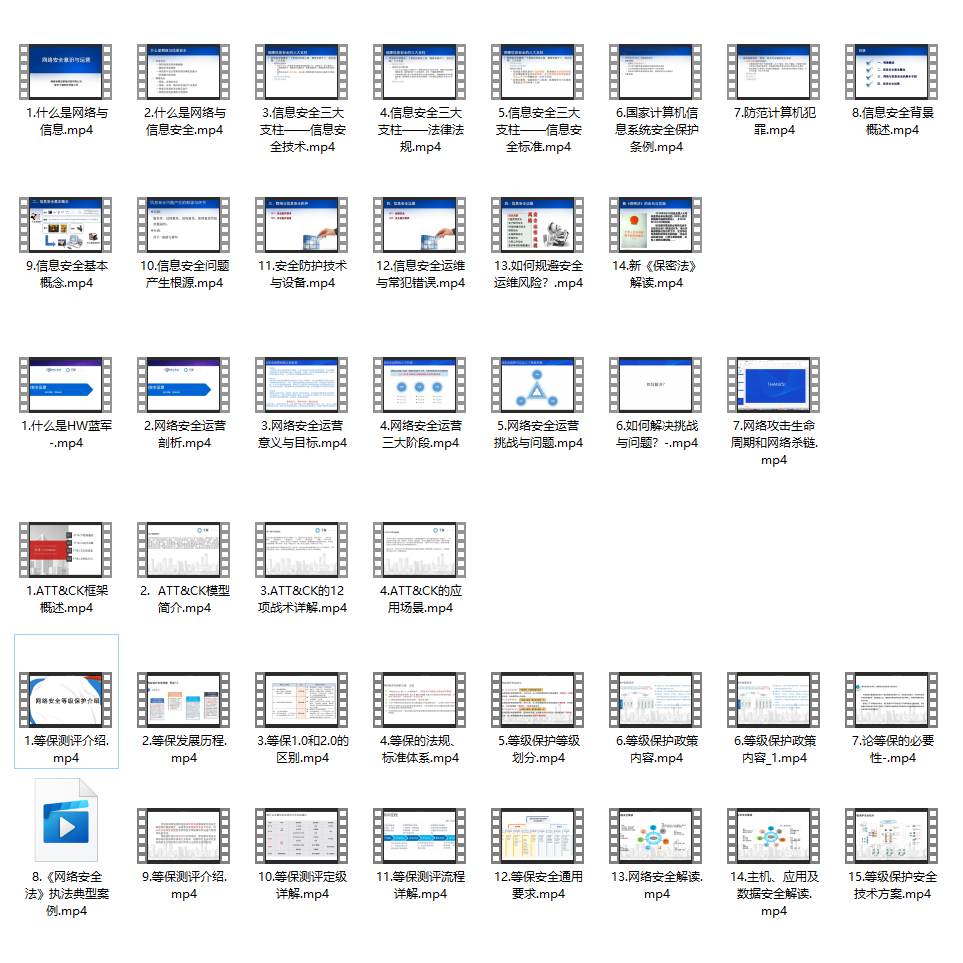
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
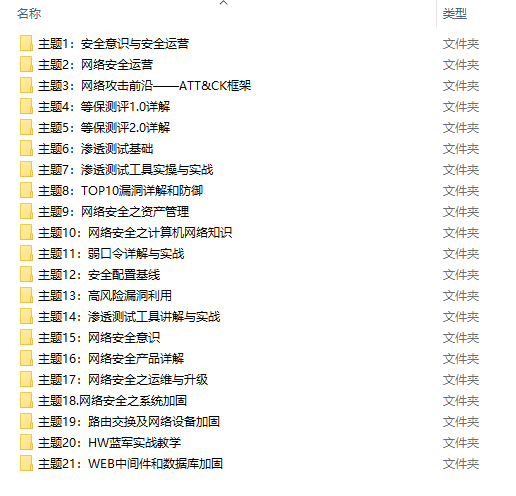

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

网络安全与管理知识点总结 网络安全与管理 第一章 概述 第二章 信息收集 第三章 网络隐身 第四章 网络扫描 第五章 网络攻击 第六章 网络后门及痕迹清除 第七章 访问控制与防火墙 第八章 入侵防御 思维导图在下载资源,需要自行下载 第一章 概述 网络安全体系 物理层 系统层 网络层 应用层 管理层 物理层安全 物理环境的安全性 {通信线路的安全、物理设备的安全、机房的安全} 防范措施:防盗、防火、防静电、防雷击 系统层安全 操作系统的安全性 {整个网络与计算机系统的安全基础} 防范措施:及时修复系统漏洞、防止系统的安全配 阅读详情

相关推荐

网络安全知识:网络安全网格架构

CSMA 由 Gartner 构思,是一种架构方法,可实现互操作性、策略管理的一致应用以及跨组织网络内运行的多个应用程序之间的服务实时协作。Gartner 将网络安全网格定义为“一个由工具和控件组成的协作生态系统,以保护现代分布式企业的安全。它建立在集成可组合的分布式安全工具的策略之上,通过集中数据和控制平面来实现工具之间更有效的协作。网络安全网格架构 (CSMA) 是 COVID 后网络安全领域出现的主要战略技术趋势之一。

2401_88857275的博客 1284

【网络安全】-网络安全的分类详解_网络安全标准 分类

网络安全是保护计算机系统、网络和数据免受未经授权的访问、攻击、破坏或泄露的实践。对于初学者来说,了解网络安全的分类是建立安全意识的关键。在本教程中,我们将深入研究网络安全的不同方面,从基础理论到实际操作,以帮助小白用户更好地保护自己的数字生活。

Button12138的博客 939

网络安全 | 网络安全管理最佳实践:从策略到实施

网络安全 | 网络安全管理最佳实践:从策略到实施,本文全面深入地探讨网络安全管理的最佳实践,涵盖从策略制定到具体实施的各个关键环节。首先剖析网络安全管理面临的复杂形势与严峻挑战,包括日益多样化和智能化的网络威胁、不断扩展的网络边界以及愈发严格的法规合规要求等。接着详细阐述网络安全策略的核心要素,如风险评估、安全目标设定、政策框架构建等。随后深入探讨网络安全管理的具体实施路径,涉及网络架构安全加固、访问控制机制优化、数据保护与加密技术应用、安全意识培训与教育以及应急响应与灾难恢复计划制定等多个方面。此外……

不踩坑,不知道坑有多深;不总结,踩过的坑白踩。 6万+

网络安全八大领域详解 | 附核心学习笔记 & 国内应用安全兴起之路

网络安全是保护计算机系统、网络和数据免受未经授权的访问、攻击、破坏或泄露的实践。对于初学者来说,了解网络安全的分类是建立安全意识的关键。在本教程中,我们将深入研究网络安全的不同方面,从基础理论到实际操作,以帮助小白用户更好地保护自己的数字生活。

Misdirection_XG的博客 679

Qt6.8.0(win64)安装教程

启动 Visual Studio 2022 Community,选择 “继续但无需代码” 运行,然后打开Option设置,Add一条版本配置,Location 选择 D:\Qt\6.8.0\msvc2022_64\bin\qmake,点击确定。我是win11系统,所以选择windows版,下载路径二选一即可。方案1:默认情况下,额外勾选图中两个组件(总共40多G)方案2:按图中自定义勾选组件(总共5.8G)选择Custom Installation。我选的方案2,总共5.81G。

D4G1TIAO的博客 9077

智能织梦:基于Rokid AR眼镜的家庭情感记忆增强系统设计与实践

本文介绍了基于Rokid AR眼镜的'智能织梦'系统,通过增强现实技术捕捉和重现家庭情感记忆。系统利用多模态传感器和轻量级情感识别模型,自动记录家庭互动中的情感峰值时刻,并生成沉浸式记忆片段。测试数据显示,该系统显著提升了家庭情感互动的频率和质量,特别适用于多代同堂家庭和记忆唤醒场景。

sre5engineer的博客 538

网络安全技术概论知识点

本文为《网络安全技术及应用》中重点知识点的提炼,以便于记忆。

RonaldDong的博客 1万+

如何理解Fourier Neural Operator (FNO)

2022年Nvidia发表在arXiv上的的FourcastNet作为几乎是最早的一篇气象大模型的工作(之前Google Research的MetNet主要还是对于降水的预报)。除了Transformer的backbone之外,使用到了2021年发表在ICLR上的Fourier Neural Operator。为了更好的理解模型的理论基础,可以详细学习一下以及他的前期工作GNOFNO作者对这两篇文章的解析blog。

momo的博客 1万+

警察网络安全管理专业知识

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

wangluo12138的博客 1684

Quartus Prime v18.1 standard-QuartusPrimeV18.1标准版安装过程

Quartus Prime v18.1 standard安装破解过程 下载方式1:官网下载: https://fpgasoftware.intel.com/18.1/?edition=standard&platform=windows 下载方式2:可以从我的网盘下载安装包(如果链接未时效的话): 链接:https://pan.baidu.com/s/1bq4_FcNPSflU1zGJv__rvA 提取码:o0in ----------------------------------.

Alonger1988的博客 2万+

ST MCSDK V6.2.0实战:手把手教你配置HSO-ST观测器,体验500ms收敛的电机无感控制

本文详细介绍了ST MCSDK V6.2.0中HSO-ST观测器的配置方法,实现500ms内电流收敛的无感电机控制。从环境搭建、核心参数解析到无感启动优化,提供实战技巧和性能调优策略,帮助开发者快速掌握高效电机控制技术。

weixin_28720767的博客 587

网络安全知识点目录 网络安全管理 网络安全协议

网络安全知识点目录 一、网络安全基础 二、网络攻击与防御 三、密码学基础 四、系统安全 五、网络安全协议 六、网络安全管理 七、网络安全法律法规 八、网络安全实战与案例分析 一、网络安全基础 重点详细内容知识点总结 网络安全定义:了解网络安全的基本概念,包括信息的机密性、完整性和可用性。 网络架构:理解OSI七层模型及TCP/IP协议栈,掌握各层的功能和常见的安全威胁。 网络威胁类型:识别常见的网络威胁,如病毒、蠕虫、特洛伊木马、间谍软件、勒索软件等。 安全框架:了解ISO 27001、NIST

m0_72216164的博客 1526

C++跨平台Word文档处理库DuckX实战指南:从原理到项目集成

在C++开发中,处理Office文档,尤其是Word文件,常因缺乏原生易用的库而面临挑战。Office Open XML(OOXML)作为.docx文件的基础标准,其本质是包含XML文件的ZIP压缩包。理解这一原理,开发者便能通过解析和操作XML来实现文档的读写。DuckX库正是基于此,为C++提供了轻量级的解决方案。它封装了底层的ZIP处理和XML解析,提供了简洁的面向对象API,其技术价值在于实现了跨平台、无外部依赖的Word文档自动化生成与处理。这尤其适用于服务器端、嵌入式环境或需要脱离Office软

weixin_33508411的博客 388

网络安全知识:什么是访问控制列表 (ACL)?

使用 ACL 的操作系统包括 Microsoft Windows NT/2000、Novell 的 Netware、Digital 的 OpenVMS 和基于 UNIX 的系统。通常,标准 ACL 实施在靠近其要保护的目的地的位置,而扩展 ACL 则放置在靠近源的位置。ACL 有多种形式,每种形式都适用于不同的场景,并提供不同级别的控制和复杂性。每个对象都与一个安全属性相关联,该属性将其链接到其 ACL,其中包含每个具有该对象访问权限的用户的条目。将最常触发的规则置于 ACL 的顶部以优化性能。

2401_84434570的博客 2383

R 语言 ggplot2 绘制精美高级全球地图

在本教程中,我们将学习如何使用R语言和ggplot2包绘制精美高级地图。ggplot2是一个功能强大的数据可视化包,它可以让我们创建漂亮、交互式的地图。我们将使用R中的一些其他包来处理地理空间数据,以便与ggplot2无缝协作。

Mrrunsen的博客 1867

【TCAD】AlGaN 器件的Sentaurus仿真

否则,必须在 LatticeParameters Sentaurus Device 的参数文件中的部分。Sentaurus Device 有两个工具实例:第一个工具实例, sd_fdiv ,模拟正向偏置特性,第二个工具实例, sd_rviv ,模拟反向偏置特性直至击穿。对于牛顿求解器,通常应该将非线性迭代次数限制为一个足够小的值,例如 Iterations=20 ,同时通过指定非阻尼迭代次数高于允许的牛顿迭代次数来避免解的阻尼( NotDamped=30 )。晶胞中的 Ga-N 键为橙色。

荷塘阅色 1215

网络安全科普】这些网络安全知识请牢记

随着社会信息化深入发展,互联网对人类文明进步将发挥更大促进作用,但与此同时,互联网领域的问题也日益凸显,网络犯罪、网络监听、网络攻击等时有发生,网络安全与每个人都息息相关。下面一起来了解网络安全知识吧!网络安全,是指通过采取必要措施,防范对网络的攻击、侵入、干扰、破坏和非法使用以及意外事故,使网络处于稳定可靠运行的状态,以及保障网络数据的完整性、保密性、可用性的能力。其实简单来看网络安全就是如何在虚拟的互联网当中保证自己的信息或财产不受到非法侵害。

Innocence_0的博客 1005

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

100条必背网络安全知识点,你都掌握了吗?

1988年,一款名为“莫里斯蠕虫”的程序悄然传播,它最初是康奈尔大学研究员的实验项目,目的是测量互联网规模。可谁也没想到,这个程序失控后感染了数千台电脑,成为史上首个大规模网络攻击事件。从那时起,网络安全不再是实验室的玩具,而演化成了抵御黑客风暴的现实盾牌。网络安全(Cyber Security)一词中的“Cyber”源自希腊语“Kubernetes”,意为“舵手”,象征掌控数字海洋的航行。就像舵手守护船只安全,网络安全专家保护着数据世界。

Button12138的博客 1745

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

网络安全基础知识点_网络安全知识基础知识篇

为数据处理系统建立和采用的技术和管理的安全保护,保护计算机硬件、软件和数据不因偶然和恶意的原因遭到破坏、更改和泄露。防止未授权的用户访问信息防止未授权而试图破坏与修改信息从狭义来讲,分布式防火墙产品是指那些驻留在网络主机中,如服务器或桌面机,并对主机系统自身提供安全防护的软件产品从广义来讲,分布式防火墙是一种新的防火墙体系 结构。◼ 它们包含如下产品:网络防火墙、主机防火墙、中心管理等网络防火墙用于内部网与外部网之间(即传统的边界防火墙)和内部网子网之间的防护产品主机防火墙。

weixin_42340783的博客 2146

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

【网络安全】这些网络安全知识请牢记

随着社会信息化深入发展,互联网对人类文明进步将发挥更大促进作用,但与此同时,互联网领域的问题也日益凸显,网络犯罪、网络监听、网络攻击等时有发生,网络安全与每个人都息息相关。下面一起来了解网络安全知识吧!网络安全,是指通过采取必要措施,防范对网络的攻击、侵入、干扰、破坏和非法使用以及意外事故,使网络处于稳定可靠运行的状态,以及保障网络数据的完整性、保密性、可用性的能力。其实简单来看网络安全就是如何在虚拟的互联网当中保证自己的信息或财产不受到非法侵害。

Karka_的博客 1298

网络安全基础知识

1、请简述通信安全,计算机安全,和网络安全之间的联系与区别: 通信安全范围较广,包括手机通信,email等 计算机安全指本地电脑,一般是指有无病毒入侵 网络安全一般以多个计算机组成的网络为主 2、基本的网络威胁有哪些?主要的渗入型威胁有哪些,主要的植入型威胁有哪些,请列出几个主要的: 信息泄露,完整性破坏,非法使用,拒绝服务 渗入型:假冒、旁路控制、授权侵犯 植入型:特洛伊木马、陷门 3、在安全领域除了采用密码技术的防护措施之外,还有那些其他类型的防护措施? 物理安全:包括门锁或其他物理防控措施 人员安全:

qq_38388195的博客 9147

网络安全知识点梳理(期末不挂科)

可信计算机系统是指在计算机系统设计、实现和运行过程中,通过一系列安全措施确保系统的可靠性、保密性、完整性和可用性。创新内容:可信执行环境(TEE)详细解析:可信执行环境是一种硬件和软件相结合的安全技术,提供一个可信的执行环境,保护应用程序和数据不受恶意软件和攻击的影响。密码是一种将可读明文转换为不可读密文的算法或方法。密码的作用是确保信息的机密性、完整性和可用性,防止未经授权的访问和数据篡改。行列式是一个用于方阵的特殊函数,用于计算方阵的某种性质。

aobulaien001的博客 2790
上一篇: 走进没有硝烟的战场:大厂网络安全工程师的“神秘的一天“
下一篇: 什么是代码审计?一分钟带你完整学完代码审计(非常详细)从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值