走进没有硝烟的战场:大厂网络安全工程师的“神秘的一天“

告别Docker Desktop!Colima在Mac上的5分钟极速安装与配置指南(M1芯片实测) 本文详细介绍了如何在Mac(尤其是M1芯片)上快速安装和配置Colima,作为Docker Desktop的免费替代品。通过优化配置和实战指南,帮助开发者提升容器运行效率,减少资源占用,实现丝滑的开发体验。 阅读详情

前言

在数字化浪潮席卷全球的今天,网络安全早已成为企业发展的生命线。你是否好奇,那些站在技术前沿、守护着大厂核心数据安全的网络安全工程师,他们的日常究竟藏着怎样的神秘与挑战?是在代码的海洋里披荆斩棘,还是在攻防演练中智斗黑客?又或是在紧急响应中力挽狂澜?每一个关乎网络安全的瞬间,都如同一场没有硝烟的战争。他们用智慧与技术构建起坚不可摧的数字防线,让企业在瞬息万变的网络世界中稳步前行。现在,就让我们一起揭开面纱,走进网络安全工程师在大厂的精彩一天,探寻这个充满魅力与机遇的职业背后的故事,或许,你也能在这里找到属于自己的职业高光时刻。

在这里插入图片描述

一、上午

8:30 - 9:00

  • 到岗签到:员工陆续到岗,打卡签到,开启充满活力的一天。

  • 晨间茶歇:在公司精心布置的茶歇区,享用早餐,与同事交流,分享生活趣事,营造轻松愉悦的工作氛围。

9:00 - 10:30

  • 项目晨会:团队成员齐聚会议室,召开项目晨会。会议由项目经理主持,各小组汇报前一天的工作进展、遇到的问题以及当天的工作计划。网络安全工程师们分享最新的安全漏洞发现、防护策略调整等情况,共同探讨解决方案,确保项目有序推进。

  • 技术分享:安排资深工程师进行技术分享,内容涵盖网络安全领域的前沿技术、行业动态等。例如,近期流行的零信任网络架构、人工智能在威胁检测中的应用等,帮助团队成员拓宽知识面,提升技术水平。

在这里插入图片描述

10:30 - 12:00

  • 安全监测与分析:网络安全工程师回到工位,登录安全监控系统,查看实时网络流量数据,分析系统日志,排查潜在的安全威胁。利用先进的安全分析工具,对异常流量进行深度挖掘,快速定位可能的攻击行为。一旦发现可疑迹象,立即启动应急响应流程,与团队成员协作,采取措施阻止攻击,保护公司网络资产安全。

  • 漏洞扫描与修复:对公司的信息系统进行定期漏洞扫描,专业的使用漏洞扫描工具,全面检测系统漏洞。对于发现的漏洞,及时评估风险等级,制定修复计划,并与开发团队紧密配合,快速修复漏洞,确保系统的安全性。

在这里插入图片描述

二、中午

12:00 - 13:30

  • 午休时间:员工自由安排午休时间,可以选择在公司休息室小憩片刻,也可以到附近的餐厅享用午餐。公司提供丰富的餐饮选择,包括健康营养的套餐、特色小吃等,满足不同员工的口味需求。

  • 健身锻炼:公司设有健身房,员工可以在午休时间前往健身锻炼,释放工作压力,保持良好的身体状态。健身房内配备先进的健身器材,还有专业的健身教练提供指导,帮助员工科学锻炼。

三、下午

13:30 - 15:00

  • 安全策略制定与优化:网络安全工程师根据监测分析结果和漏洞修复情况,与团队成员共同制定或优化网络安全策略。结合公司业务需求和行业最佳实践,调整防火墙规则、入侵检测系统配置等,确保网络安全防护体系的有效性。同时,参与制定网络安全应急预案,定期组织应急演练,提高团队应对网络安全事件的能力。

  • 与业务部门沟通协作:与公司内部的业务部门进行沟通交流,了解他们的业务需求和安全痛点。例如,与产品研发部门讨论如何在产品设计阶段融入安全理念,与市场营销部门协助做好网络安全宣传,提升公司品牌形象。通过跨部门协作,将网络安全融入公司整体运营中,实现安全与业务的协同发展。

在这里插入图片描述

15:00 - 16:30

  • 安全事件应急响应:如果遇到网络安全事件,立即启动应急响应机制。网络安全工程师迅速进入应急响应状态,与团队成员紧密配合,快速定位事件根源,采取措施遏制事件蔓延,恢复受影响的系统和服务。在应急响应过程中,及时向公司管理层和相关部门汇报事件进展,确保信息透明。事件处理结束后,进行全面复盘总结,分析事件原因,总结经验教训,完善应急响应流程,防止类似事件再次发生。

  • 安全项目实施:参与公司网络安全项目的实施工作,如部署新的安全设备、升级安全系统等。与供应商、合作伙伴密切合作,确保项目按时按质完成。在项目实施过程中,严格把控质量关,对设备进行充分测试,确保其性能稳定、安全可靠。同时,为项目团队提供技术支持,解决实施过程中遇到的技术难题,保障项目的顺利推进。

在这里插入图片描述

四、晚上

16:30 - 17:30

  • 工作总结与计划:员工回到工位,整理当天的工作资料,总结工作成果,记录遇到的问题及解决方案。同时,制定第二天的工作计划,明确工作目标和重点任务,为第二天的工作做好充分准备。

  • 团队建设活动:每周固定时间,组织团队建设活动。活动形式多样,包括户外拓展、团队聚餐、主题派对等。通过这些活动,增强团队凝聚力和归属感,让员工在轻松愉快的氛围中放松身心,增进彼此之间的友谊和信任。

美好的一天就这么过去了

关于网络安全技术储备

网络安全是当今信息时代中非常重要的一环。无论是找工作还是感兴趣(黑客),都是未来职业选择中上上之选,为了保护自己的网络安全,学习网络安全知识是必不可少的。

如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

黑客/网络安全学习包

资料目录

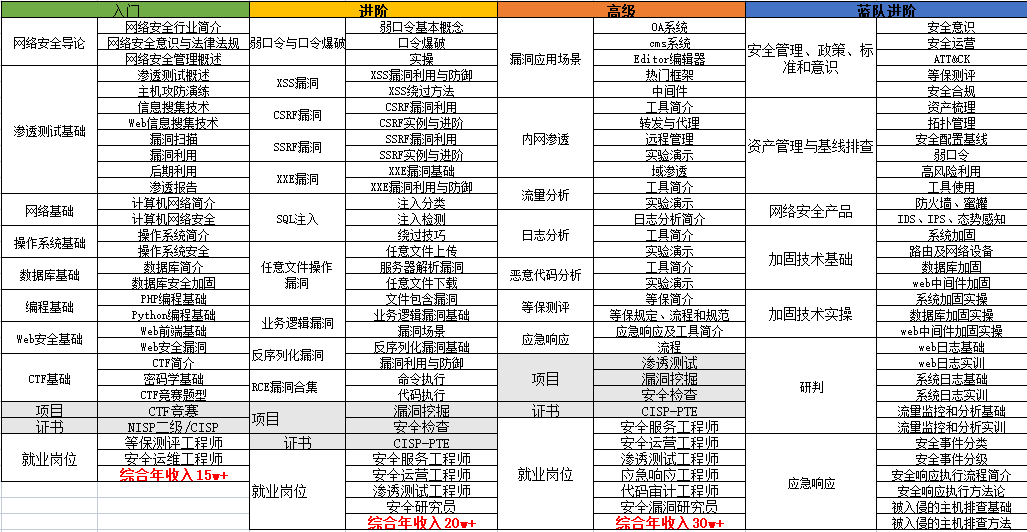
  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

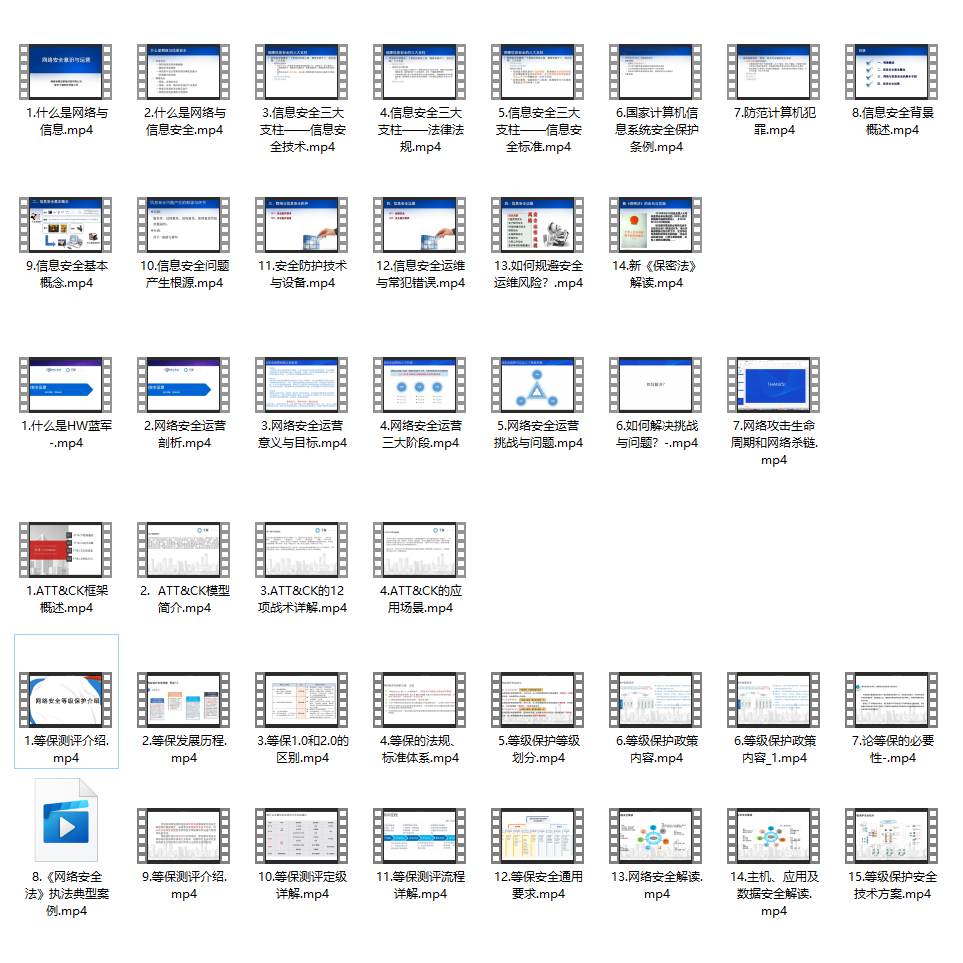
2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
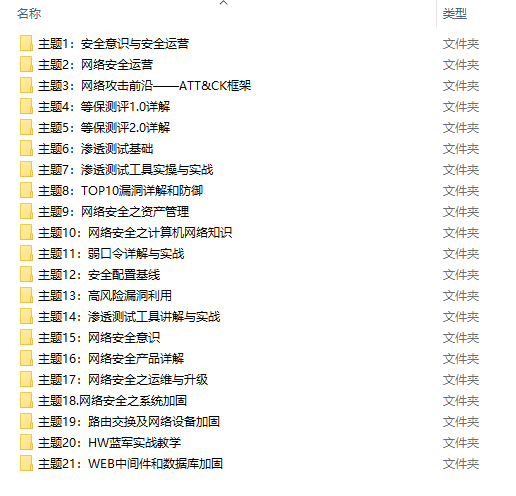

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
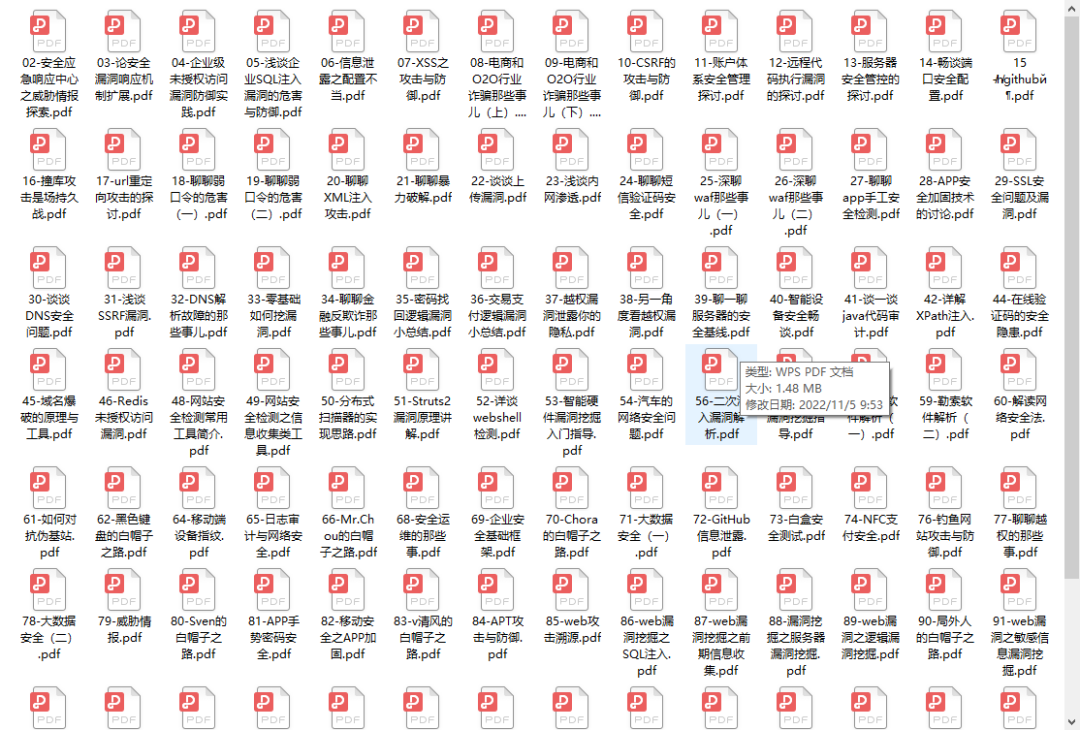
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
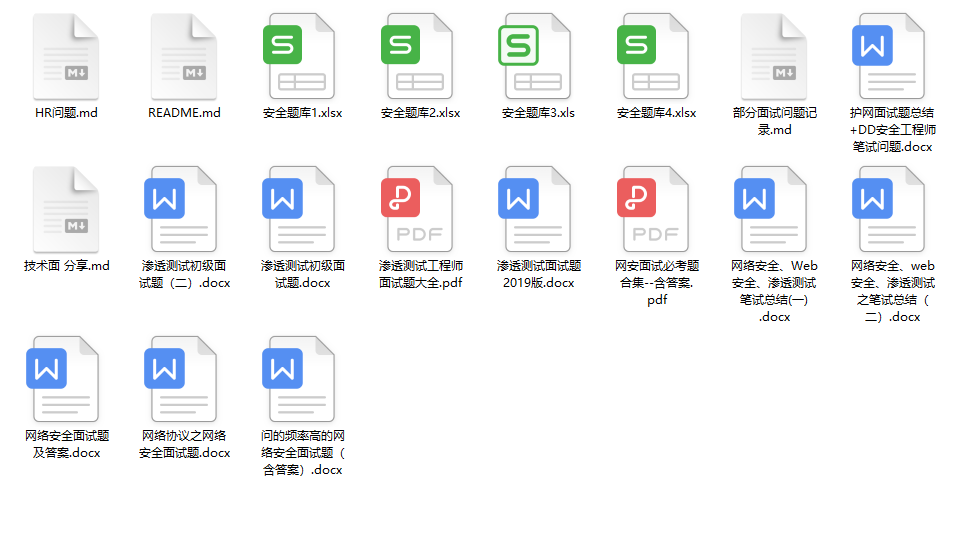
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

(MATLAB)一维信号峰值检测findpeaks 一维信号波峰波谷检测,峰值、峰宽、到达时间计算。MATLAB自带的findpeaks函数能完成这一任务,在这里分享其基本用法与特殊用法。 阅读详情

相关推荐

Frida Stalker实战:如何用指令级追踪破解OLLVM混淆的AES算法

本文深入探讨了如何使用Frida Stalker进行指令级追踪,破解经过OLLVM混淆的AES算法。通过动态分析技术,逆向工程师可以精准识别控制流平坦化等混淆手段,还原算法逻辑,特别适用于移动安全领域的加密算法分析。文章提供了详细的配置指南、核心机制解析和实战案例,帮助读者掌握对抗高级代码混淆的有效方法。

weixin_29325955的博客 479

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1146

ABAP OO - ALV_TREE例程

项目上比较少有用到ALV_TREE的报表功能,刚好项目上有写了一次,也查阅大量的范例,整合了一写法,给自己做一下笔记。 程序包含功能按钮,按钮下拉,F4帮助,读取选中行,字段双击触发事件,字段前置图标,更新节点,获取节点数据,获取全部子节点,递归算法,DMS模块:创建文档功能,创建文档链接,SNRO创建流水号,缓存数据,下次用户加载进来继续操作。 *&---------------------------------------------------------------------* *&a

大步甩起来 4992

【网络安全专题】零信任三大技术体系 SDP / IAM / 微隔离:原理拆解与工程落地实战

「永不信任,始终验证」落地时最常见的结局,是交付一套换皮 VPN 加一个 SSO 门户——问题不在口号,而在没动决策链路。本文以 NIST SP 800-207 的双平面与 PE/PA/PEP 为地图,拆开 SDP、IAM、微隔离各自堵的口子:SPA 如何让网关在公网消失、Keycloak + Istio + OPA 怎样把身份咬到流量上、Calico 的 ipset 与 Cilium 的 eBPF identity 差在哪。

weixin_42260382的博客 363

vesta软件_分子动力学计算实战:利用 OVITO 软件找弗伦克尔缺陷和位错环分析

今天继续和大家分享这篇纯分子动力学(MD)的 Nat. Comm. 文章(DOI:10.1038/s41467-018-07102-3)。上期推文(从一篇 Nat. Comm. 学习经典分子动力学基本知识和相关软件基本操作 (一)),我们借用该文章的 fig.1 简单介绍了如何用文中所提到的 LAMMPS 软件来实现材料中级联碰撞过程。但是,想完整的展示类似该文章的 fig.1,单纯利用...

weixin_39524842的博客 5985

企业微信消息推送API实战:5步搞定可信IP与域名配置(含Python代码示例)

本文详细解析了企业微信消息推送API实战中的关键配置步骤,特别是可信IP与可信域名的配置流程。通过5个清晰步骤,结合Python代码示例,指导开发者快速完成安全通信链路搭建,避免常见错误,确保消息推送服务稳定可靠。

qsc9012345的博客 999

MAI-Cyber-1 深度解析:微软首个网络安全专用模型

微软没有去做"更大的安全大模型",而是用一颗 137B 总参、仅 5B 激活的稀疏 MoE 专用模型,配上 90/10 的"小模型铺量、大模型兜底"路由,在 CyberGym 基准上拿到 95.95% 的同时把成本砍掉一半——这标志着 AI 安全从"通用模型加提示词"进入了"专用模型加系统工程"的时代。

Simple_Pure的博客 349

超十万字解读Spring AI实战:开篇

大模型技术正以惊人的速度改变世界,2025年的人工智能已不再是科幻,而是现实。大模型如ChatGPT等,正在重塑各行各业,降低技术门槛,使专业能力普及化。SpringAI的出现为Java开发者提供了桥梁,使其能在企业级系统中稳定运行AI,同时保持工程化思维。尽管SpringAI在生态、学习成本和性能上存在不足,但其企业级基因和国产化适配能力使其成为Java开发者的重要工具。本系列文章旨在介绍SpringAI的功能与特性,鼓励更多Java开发者参与AI实践,共同探索AI时代的无限可能。

liaokailin的专栏 1578

从被动整改到主动防御:网络安全测评六问六答

中金金融认证中心(CFCA)长期从事金融安全检测,站在独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务。渗透测试、漏洞扫描、等保测评、安全评估——工具不少,报告也年年出,可一到整改,很多机构还是卡在同一个地方:问题清单列了很长,先改哪个没把握;问题往往不在做没做,而在做完之后怎么用。机构可以建立漏洞台账,明确责任部门、整改时限,整改完成后安排复测验证,形成完整留痕材料,真正把测评成果转化为安全能力,避免“测评归测评,风险归风险”。

AIpress的博客 203

基于Transformer的股票市场多因子量化选股模型,深度解析:基于Transformer的股票市场多因子量化选股模型

传统多因子模型通常采用线性回归、岭回归或Lasso回归来估计因子权重,其核心假设是因子与未来收益之间存在线性关系。然而,现实中的股票市场具有典型的非线性、非平稳和高噪声特征。卷积神经网络(CNN)擅长提取局部特征,但难以捕捉全市场股票之间的全局依赖关系;循环神经网络(RNN)及其变体LSTM虽然能处理时间序列,但存在梯度消失问题且难以并行计算。Transformer的self-attention机制能够:直接建模任意两只股票之间的相关性动态计算因子权重而非静态线性组合。

YOLO 251

Mac电脑安装burp suite2024版本记录

下载最新版本burpsuitloader-XXX-all.jar,改名为burpsuitloader.jar。目录下,修改vmoptions.txt文件,新增以下内容,如果keygen不是这个名称的话,需要修改。,点击license左侧的copy复制它,然后手动从启动台启动burpsuite。,复制如下命令到终端即可(要加双引号,不然目录中空格会导致命令截断)再复制激活响应信息到burpsuite中即可激活。后续运行burp直接从启动台运行即可。将如下框的信息复制到激活器中。输入后下一步,点击手动激活。

墨痕诉清风的博客 910

网络安全实战第29期:一次考核暴露的判断力短板

本文复盘一次网络安全综合考核,强调“流程顺序”比背命令更重要。考核聚焦判断力:信息收集、注入分析、脚本执行、文件上传与影响面记录五大环节,分值侧重判断(70分)。作者在脚本执行中因未重测过滤规则卡顿25分钟,暴露“换级不重测”的致命习惯。关键结论:防护有效≠做了防护,需验证实际效果。自评表中“扣分原因”远比分数有价值,揭示改进方向。最终用时4小时20分钟,成绩优秀,核心收获是——流程可靠,胜过技巧堆砌。

2401_88349202的博客 237

【报错解决】OpenClaw 报错 Unsupported engine: requires node >=22.0.0 —— Node.js 版本过低的完整排查与解决实录

在国产操作系统环境下部署OpenClaw时遇到"Unsupported engine: requires node >=22.0.0"报错,分析表明该工具要求Node.js 22+以支持fetch API等新特性。解决方案包括:1) 使用nvm升级Node至22+版本;2) Docker环境中改用node:22-alpine镜像;3) 不推荐强制忽略引擎检查。文章强调遵循引擎要求的重要性,指出环境版本是工程化体系稳定运行的关键,建议通过规范升级解决兼容性问题。(149字)

博客 608

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 339

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

网络安全的注意事项以及解决办法

案例一:小王收到邮件,点击邮件后打开附件,此时弹出勒索病毒,打开资源管理器,清点被感染的文件数,10分钟后,财务部服务器报告异常,管理员紧急上网搜索应对措施,事后发现造成巨大损失,管理员的做法有哪些不妥?正确做法:根据业务部门和工作智能,对网络进行分区,例如:用户网络,服务器网络,财务部门网络,管理层网络之间通过防火墙或ACL(访问控制列表)进行隔离,只开放必要的业务端口,阻止不必要的横向通信。正确做法:立即隔离。整个事件链中,管理员的一系列反应是典型的,错误的应急响应操作,最终导致了损失的扩大。

2401_86853478的博客 146

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

IP 地址是什么?从 IPv4/IPv6、公网与私网到 NAT 与安全日志|网络安全其实很简单

本文主要讲解:IP 地址究竟表示什么?为什么同一设备会有多个 IP?一条安全告警里的源 IP 又能证明什么?

w1955587824的博客 347

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

网络安全与信息安全:有什么区别?

信息安全也常被称作“数据安全”。保护信息与信息系统,防止未授权访问、使用、泄露、中断、篡改或销毁,以此保障保密性、完整性与可用性。如今企业大量业务数据存储在计算机系统和云端,但过去数据是放在实体文件柜里的。存储方式变了,可有些机密敏感信息依旧以实体形式保存。信息安全的核心,是保障所有格式的数据安全。网络安全指保护计算机、服务器、网络、移动设备等电子系统中存储的数字信息,抵御未授权访问和各类恶意威胁。网络安全工作需要识别重要数据、定位数据存储位置、评估潜在风险,再选用对应的方法与工具抵御各类风险。

雪兽软件 317

浏览器输入 URL 后发生了什么?从 DNS、TCP、TLS、HTTP 到网页渲染|网络安全其实很简单

本文系统解析了浏览器访问网页的完整流程:从URL解析、DNS查询、TCP连接建立,到TLS加密、HTTP请求响应,最终渲染页面。强调安全研判中三大关键边界:DNS查询≠访问成功,TCP连接≠业务成功,HTTP 200≠攻击得逞。建议结合开发者工具与多层日志综合判断,避免误判。

w1955587824的博客 481

DeepSeek 大模型网络安全及安全级别

公开的安全通报与安全研究反复指出,未做访问控制的本地大模型推理服务(如 Ollama 一类框架的默认端口)是近年被批量扫描利用的主要目标之一。这一点对数据泄露的定性很重要——风险主要来自“记忆化(memorization)”的统计残留,而不是数据库式读取,因此防护手段是训练数据去重与清洗,而不是简单的“封库”。在用户数据的使用上,官方给出的边界是:经安全加密技术处理、严格去标识化且无法重新识别特定个人后,才可能将输入输出用于模型训练优化,并提供“数据用于优化体验”的关闭开关,关闭后不再用于训练。

linktokenview的博客 217

网络安全实战第33期:报错注入之让错误信息泄露数据的秘密通道

报错注入利用数据库错误信息回显,将敏感数据嵌入非法路径触发报错,从而在错误文本中获取数据。其核心前提是错误原文暴露于页面,且存在可被滥用的XML处理函数。尽管一次可提取约30字符,远快于盲注,但受长度限制需分段截取。防护应从统一错误页、禁用危险函数及参数化查询入手。本质是带宽之争:联合查询(全表)、报错注入(片段)、盲注(比特)各依环境而定。

2401_88349202的博客 259

零基础学网络安全,湖南省网安基地适合吗

湖南省网安基地适合零基础吗?本文从入门路径、分层教学、靶场实操、真实场景、证书岗位五个维度核验公开信息,附试听清单与双向判断条件,帮你自行得出结论,而非听信宣传。

2401_84466227的博客 1029

网络安全-PHP基础

本文介绍了PHP的基础知识,包括其作为服务器端脚本语言的核心功能:生成动态网页、处理表单、操作数据库及实现安全控制。重点讲解了变量定义(以$开头)、作用域(局部、全局、静态)、函数参数使用、输出语句(echo与print的区别)以及数组和中文字符支持。通过实例演示了变量作用域的限制与解决方法,并引入EOF语法简化多行HTML输出,为初学者提供清晰的入门指引。

weixin_48137911的博客 213

汽车网络安全要求:Imagination的解决方案(上)

本文总结了塑造汽车网络安全的关键框架,并说明Imagination如何支持客户的合规工作。

weixin_49393016的博客 208

零基础学网络安全:前30天该学什么、该跳过什么

零基础入门网络安全,最容易踩的坑不是“学不会”,而是“学太杂”。本文给出一条可执行的前 30 天路线:先补齐网络、操作系统、Web 三块地基,再动手做靶场练习,同时明确列出这个阶段应该果断跳过的内容,帮你把有限的精力花在真正能形成正反馈的地方。

2401_84466227的博客 236

亚远景-欧盟 NIS2 与 CRA 双法规生效,车载出口企业网络安全与过程合规建设要点

亚远景结合法规要求与车载行业特性,梳理双法规对整车与零部件出口企业的核心影响,说明如何以 ISO/SAE 21434 为核心、以 ASPICE 为过程底座,搭建满足欧盟要求的网络安全与过程合规体系。

yayuanjingkeji的博客 236

网络安全实战第32期:时间盲注之当一切沉默时,用延迟窃取数据

当页面无任何回显(文字、长度、状态码均一致)时,时间盲注通过观测响应延迟构建信道:利用数据库停顿函数(如SLEEP)使条件成立时响应变慢,从而以“快慢”区分真假。关键在于验证时间可测性,设定合理阈值,并用脚本自动化请求与判断。为提升效率,需结合二分法减少请求数,降低单次停顿时间。核心是将判据抽象为函数,实现通用化。防护应从参数化查询入手,辅以频率限制、最小权限和异常查询监控。

2401_88349202的博客 412
上一篇: 网络安全行业发展趋势对个人职业选择有什么影响?
下一篇: 网络安全知识:什么是访问管理?
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值