什么是代码审计?一分钟带你完整学完代码审计(非常详细)从零基础到精通,收藏这篇就够了!

Java代码审计入门指南 代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。现在主流的审计方式一般都是工具扫描加人工审计的方式,因此在着手Java代码之前我们必须具备一定的Java编程能力,漏洞分析能力,以及局部代码调试能力。本篇文章主要包括Java代码审计的学习路线、要学习的Java基础和框架、Java代码审计的checklist,使用比较得心应手的工具以及人工做审计时的一些方法总结。 根据 TIOBE 官方新发布了 8 月的编程语言榜单显示Java语言依旧还是稳居前三(排行榜如下),Java语言距今已有2 阅读详情

前言

黑客通常利用的漏洞有:

软件编写存在bug、设计存在缺陷、系统配置不当、口令失窃、嗅探未加密通讯数据、系统攻击等等。

因此提前做好代码审计工作,显著好处就是将先于黑客发现系统的安全隐患,提前部署好安全防御措施。

那么怎么学好代码审计?代码审计中有哪些难点?如果正确解决问题?

在这里插入图片描述

学习代码审计中需要注意哪些点?

对于许多人来说,特别是对Java代码审计的初学者而言,可能会感到一种难以克服的恐惧。但我想说的是,保持平和的心态是关键。如果你的目标是针对常见的JavaWeb项目进行代码审计,那么这个过程其实比想象中简单得多。

首先,要理解JavaWeb项目的本质其实就是Web项目。

如果你已经掌握了渗透测试,那么学习代码审计其实并不困难。

主要的挑战可能是对代码的不熟悉,但这可以通过使用如ChatGPT等工具来解决。

此外,对项目架构的不熟悉也是一个常见问题。解决这个问题的方法也相当直接:自己动手,按照教程创建一些主流架构的项目,然后多参考其他项目,从而逐渐熟悉整个代码流程。

接下来,采用逆向思维去学习一些常见的漏洞代码是非常有帮助的。将这种逆向思维与正面学习相结合,并在实际的开源系统中多加练习,就可以有效地掌握代码审计技能。

至于学习过程中需要注意的点,我有个简单的十二字总结:“多实践、多动手、多调试、多思考”。

多实践、多动手:理论知识终究需要通过实践来验证。我建议初学者可以先跟随经验丰富的老师一步步实践练习项目,然后逐渐开始独立操作。在达到一定的熟练度后,应着手实际项目,将理论应用于实践。

多调试、多思考:在实践过程中,反复的调试是必不可少的。代码审计不可能一蹴而就,而是在不断的调试中逐步发现问题并解决。同时,多思考对提高审计效率和准确性至关重要,例如思考如何减少调试次数,面对看似没有问题的代码区域如何进行深入分析等。

最后,不要过分沉迷于学习漏洞或审计的技巧,更重要的是基础的Java语言学习,结合逆向思维,这样才能达到更好的学习效果。

在这里插入图片描述

自己是怎么解决曾经遇到的困难点的

回顾我作为初学者的经历,可以说道路充满挑战。我想分享几个我曾面临的难点及其解决方法,希望对同样走在这条路上的朋友有所帮助。

掌握IDEA使用技巧:最初,IDEA这款开发工具对我来说是一个挑战。幸运的是,随着技术的发展,IDEA现已支持插件直接汉化,极大地简化了学习过程。我建议的第一步是将IDEA汉化,并大致了解其功能布局。这样,在后续跟随专家教程学习时,能更加顺畅地使用IDEA。掌握这款工具至关重要,因为Java代码审计的大部分工作都离不开它。

系统化学习路径:当初面对网络上海量的Java代码审计教学文章,我感到有些迷茫。这些文章虽然多,但内容零散,缺乏系统性。

因此,我决定结合多位专家的学习经验,制定一份全面的学习计划。

从Java基础知识入门开始,逐渐过渡到学习常见漏洞代码,最后通过分析开源项目来进行实战练习。这样一步一脚印的学习方法,不仅帮助我入门了Java代码审计,也为后续的深入学习奠定了坚实的基础。

持续学习与深入探索:入门之后,我曾误以为已经掌握了Java代码审计的全部,但很快意识到这只是一个开始,一个浩瀚领域的冰山一角。因此,我想提醒大家,学习代码审计是一个长期的旅程,需要持续的学习和探索。我们应该保持谦逊和耐心,不断深化自己的知识和技能。让我们共同进步,在这条道路上不断前行。

在这里插入图片描述

结语

正如我前面所说到的,现在学习代码审计的圈子不是很多,而且代码审计真的是学不完,我希望能提供一个让大家学习代码审计的地方,同时将自己的学习资源和工作经验分享给正在学代审的师傅们。

如果你是准备学习网络安全(黑客)或者正在学习,这里给你准备了腾讯大佬内部分享的资料,你应该能用得上:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

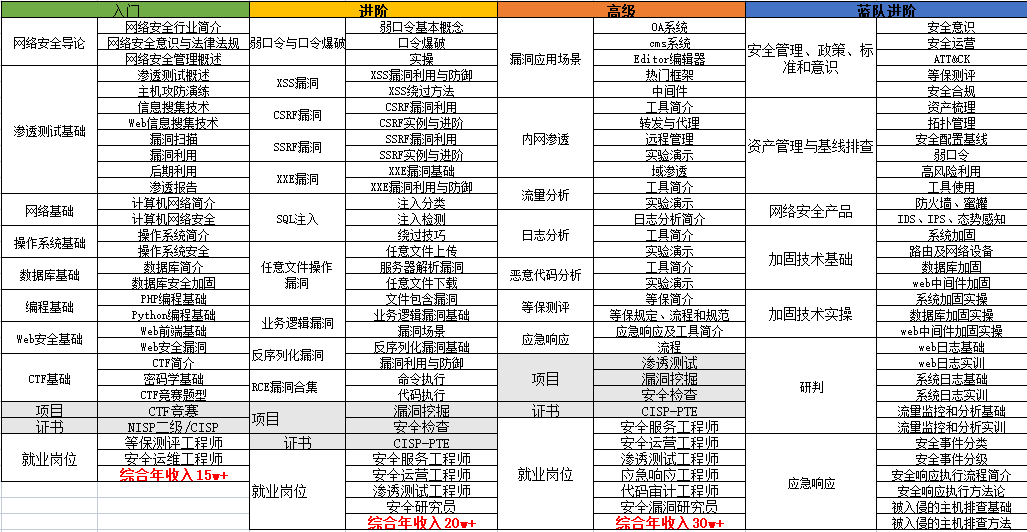
1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

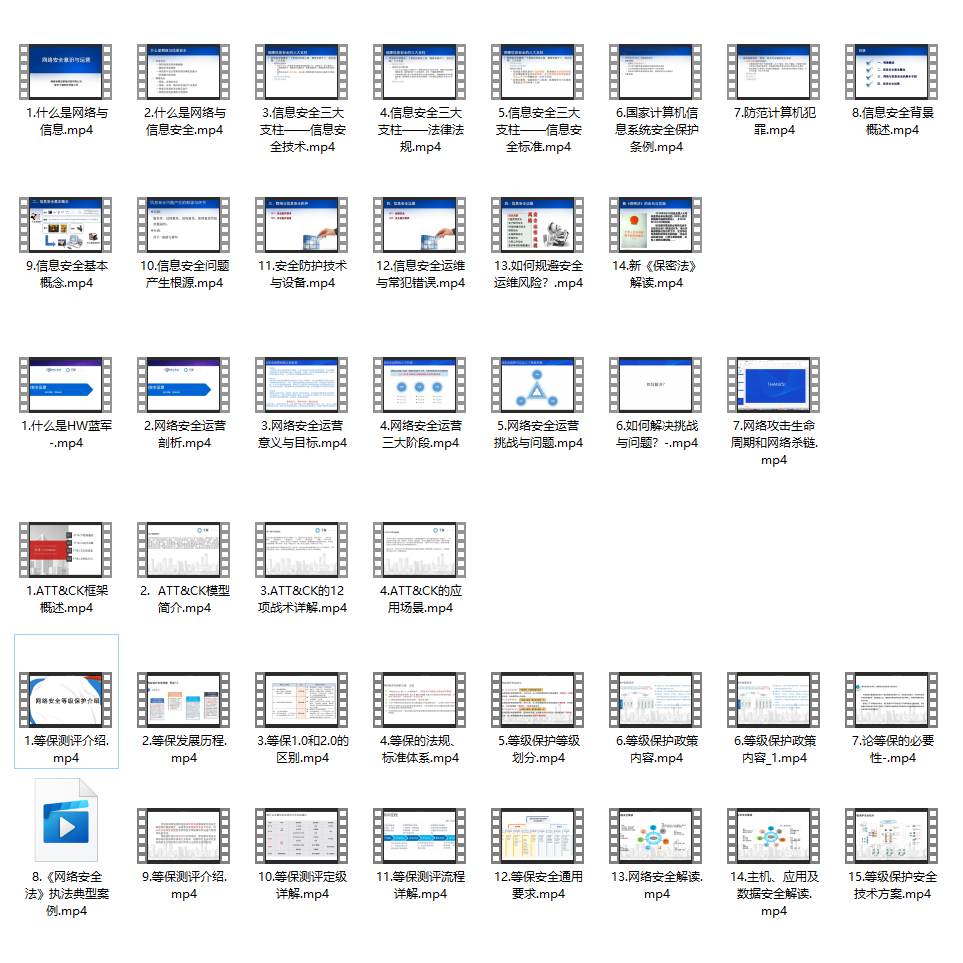
2.视频教程

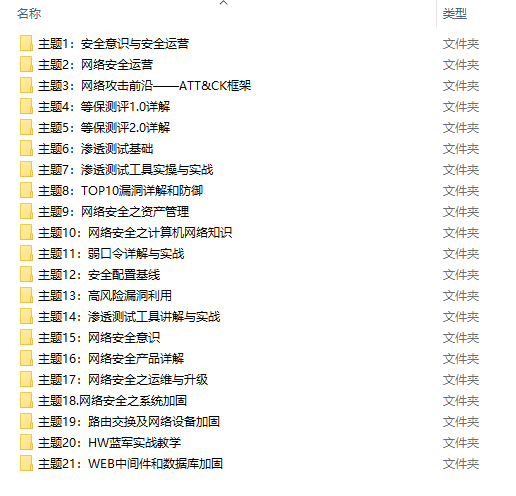
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

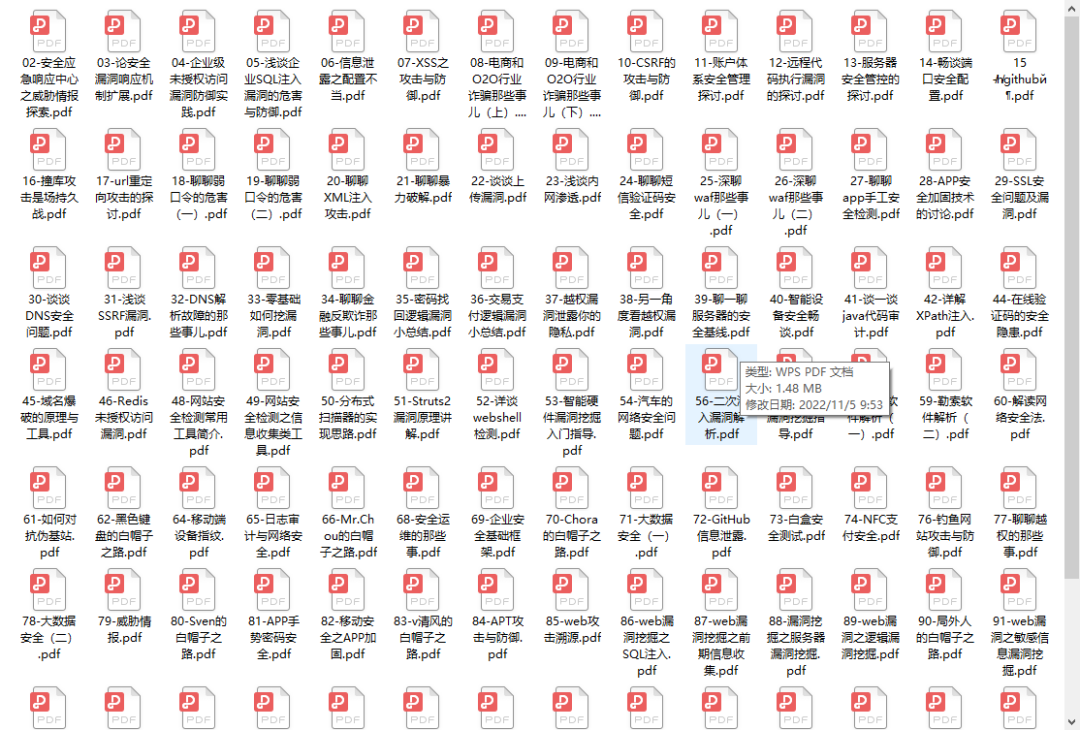
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

源代码审计普及 **源代码审计(Code Review)**是由具备丰富编码经验并对安全编码原则及应用安全具有深刻理解的安全服务人员对系统的源代码和软件架构的安全性、可靠性进行全面的安全检查。 源代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发人员了解其开发的应用系统可能会面临的威胁,并指导开发人员正确修复程序缺陷。 一、 源代码审计与模糊测试 在漏洞挖掘过程中有两种重要的漏洞挖掘技术,分别是源代码审计和模糊测试(Fuzzing)。 源代码审计是通过静态分析程序源代码,找出代码中存在的安全性 阅读详情

相关推荐

2025网络安全从业者进阶指南:NISP、CISP、PTE、CISSP四证详解与规划

在信息安全领域,专业认证是衡量从业者知识体系与能力水平的重要标尺,其背后是系统化的知识框架与行业认可的评估标准。这些认证的核心原理在于,通过标准化的知识域(CBK)考核,验证个人在安全治理、风险管理、工程实践或专项技术(如渗透测试)上的综合能力。其技术价值不仅在于为个人职业发展提供清晰的里程碑和“敲门砖”,更在于推动整个行业人才标准的统一与提升。从应用场景看,无论是满足企业项目投标的合规要求、证明特定技术方向的实战能力,还是构建国际视野的战略管理思维,对应的认证都扮演着关键角色。本文聚焦于**NISP、CI

weixin_33871366的博客 649

网络安全之代码审计(小白速进)

网络安全的小白学习代码审计的参考样例

qq_53218512的博客 7048

【Java代码审计】代码审计的方法及常用工具

Eclipse 是 Java 开发者非常喜欢的工具之一,它具有强大的编辑、调试功能,允许开发人员安装不同的插件,从而拓展不同的功能。Burp Suite 是渗透测试工作者必备的一款工具,同时对于代码审计者和安全研究人员来说,这也是一款比较重要的测试工具,其跨平台、便捷、强大的功能以及丰富的插件,深受信息安全从业者的喜爱。Ysoserial 是一款开源的 Java 反序列化测试工具,内部集成有多种利用链,可以快速生成用于攻击的代码,也可以将新公开的反序列化漏洞利用方式自行加入 Ysoserial 中。

大河之犬的博客 2963

代码审计思路详解

代码审计概念 代码审计定义 代码审计(Code audit)是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。软件代码审计是对编程项目中源代码的全面分析,旨在发现错误,安全漏洞或违反编程约定。 它是防御性编程范例的一个组成部分,它试图在软件发布之前减少错误。 代码审计对象 php,java,C/C++,C#,jsp,asp,net等等 [外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传(img-j7f2PGUd-1619771792539)(C:\Users\ASUS\App

Ciyaso的博客 7815

PromptBio实战:如何用AI对话搞定转录组数据分析(附详细操作截图)

本文详细介绍了如何利用PromptBio平台通过AI对话完成转录组数据分析,无需编程基础即可实现从数据上传到结果解读的全流程。文章包含详细的操作截图和参数配置建议,帮助科研人员快速掌握这一生信分析工具,显著提升研究效率。

weixin_30872157的博客 139

SAP产品合规(Product Compliance)管理—规格主数据 CG02/CG02WB

SAP产品合规(Product Compliance)管理—规格主数据概览 CG02/CG02WB

Lucas1211的博客 1431

给我一分钟告诉你如何成为一名黑客?只需这四个阶段

首先要明白啊,我们现在说的黑客不是那种窃取别人信息、攻击别人系统的黑客,说的是调试和分析计算机安全系统的网络安全工程师。黑客技术的核心就是渗透攻防技术,是为了证明网络防御按照预期计划正常运行而提供的一种机制。就是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法。那么入门黑客要掌握的技术有哪些呢!在你被别人称为黑客之前,有一些基本技术你必须掌握的想要成为黑客首先要知道黑客技术分为那几个阶段。

2201_75735270的博客 1087

Ansys Lumerical 启动时出现 Error: Could not connect to Ansys license server specified at 1055@ 的另一种解决办法

昨天在关闭了中之后 就能正常打开 FDTD 了,结果今天想开启出现了同样的报错:我猜测昨天能启动的原因在于关闭之后要重启电脑,并且在重启之后我第一时间打开 lumerical 测试因此端口没有被占用,今天是在电脑启动之后一段时间才打开所以又遇到了端口占用的问题。

qq_51404184的博客 9571

DeepSeek-R1自动化测试:云端CI/CD集成方案

本文介绍了基于星图GPU平台自动化部署🧠 DeepSeek-R1 (1.5B) - 本地逻辑推理引擎镜像的完整方案,结合CI/CD实现AI驱动的自动化测试。该镜像可在云端按需启动,用于自动生成单元测试代码,提升开发效率,同时支持任务完成后自动释放资源,显著降低运行成本。

FrostfireStag78的博客 1081

频谱分析常见坑:STM32的ADC采样+FFT处理时如何避免这5个错误

本文深入剖析了在STM32平台上进行ADC采样与FFT频谱分析时,工程师最常遇到的五个关键错误与性能陷阱。内容涵盖从采样频率设置、频谱泄露处理、ADC配置优化,到谐波识别校准及系统实时性设计,提供了详尽的避坑指南与实战调优策略,旨在帮助开发者构建稳定、精确的嵌入式频谱分析或波形识别系统。

7up55的博客 624

14、多级快速多极子算法(MLFMA)详解

多级快速多极子算法(MLFMA)是一种高效加速矩阵向量乘法(MVM)的数值方法,广泛应用于电磁场积分方程求解中。该算法通过构建多级树结构,将MVM分解为近场直接计算和远场分组计算两部分,利用递归聚类、聚合-平移-分解三阶段处理远场相互作用,并结合采样、模式计算与优化策略,将计算复杂度从O(N^2)降低至O(N log N)。博文详细阐述了MLFMA的核心步骤、数学推导、计算复杂度及实际应用中的优化技术,如伽辽金方案改进、对称性利用和反插值方法,为大规模电磁问题的高效求解提供了系统性指导。

t8u9v0w1x的博客 243

代码审计总结

代码审计流程、代码审计流程、代码审计实操、代码审计提升

m0_48907714的博客 2万+

无人船 | 基于ROS的轻量级多无人艇自主导航仿真框架

无人水面艇USV是海上自主无人系统的关键组成部分,在民用、军用领域应用广泛,例如海上救援、水质测量、扫雷反潜等,因此对USV导航算法的研究具有重要意义。为了便于进行USV相关算法的验证与部署,本文介绍的这套基于ROS的多无人艇的自主导航仿真平台,轻量化地实现了建图、规划、控制等多种功能,同时自研框架保证了功能的高度可拓展和可定制

FRIGIDWINTER的博客 8016

代码审计基础知识

代码审计就是检查源代码汇总的安全缺陷,检查程序源代码是否存在安全隐患和代码不规范的地方。可以通过自动化检测或者人工审查的方式进行。

PICACHU+++的博客 6433

基于YOLOv11的水果/商品/食堂/蔬菜/饮料/书籍识别与计价系统,前台+后台管理系统

基于YOLOv11的水果/商品/食堂/蔬菜/饮料/书籍识别与计价系统,前台+后台管理系统

在职AI算法工程师,擅长计算机视觉,YOLO目标检测、分割等,擅长web、pyqt界面可视化,好内容持续更新中,来这里跟大家一起学习,共同进步 1225

一文吃透:从零到一开发一套 ABAP RAP 应用的完整路径

ABAP RAP开发实战摘要 本文系统介绍了ABAP RESTful Application Programming Model (RAP)在企业级应用开发中的实施路径。文章以出差申请业务场景为例,详细拆解了RAP开发的六步主线流程: 数据库表设计:规范主键、审计字段设计 CDS数据建模:通过视图定义业务对象实体及关联 行为定义与实现:使用BDEF声明事务规则,Behavior Pool类实现业务逻辑 业务对象投影:裁剪服务接口视图 服务定义与绑定:按OData协议暴露服务 UI集成测试:支持Fiori E

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 512

认识代码审计,流程、方式、范围等一篇了解

源代码审计(Code Review)是由具备丰富编码经验并对安全编码原则及应用安全具有深刻理解的安全服务人员对系统的源代码和软件架构的安全性、可靠性进行全面的安全检查。源代码审计服务的目的在于充分挖掘当前代码中存在的安全缺陷以及规范性缺陷,从而让开发人员了解其开发的应用系统可能会面临的威胁,并指导开发人员正确修复程序缺陷。

bdfcfff77fa的博客 1987

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

代码审计的规范参考(非常详细)零基础入门到精通,收藏这一篇就够了

具体而言,通过审计发现源代码层面的安全弱点,但不包含软件分析、设计、测试、应用部署等层面的安全弱点。审计人员应检查代码是否将敏感数据存储在没有被锁定或被错误锁定的内存中,(将敏感数据存储于加锁不恰当的内存区域,可能会导致该内存通过虚拟内存管理器被写入到在磁盘上的交换文件中,从而使得数据更容易被外部获取),如果结果为肯定,则提示存在安全风险;审计实施结束后,组织现场审计结束会,将初始审计结果提供给被审计项目成员组,提供被审计项目组澄清误解的机会,并允许项目成员提供其他需要补充的信息(如审计员未考虑到的)。

Libra1313的博客 5010

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

代码审计

定向功能分析法 1.程序初始安装 2.站点信息泄露 3.文件上传 4.文件管理 5.登录认证 6.数据库备份恢复 注册一个用户,用户名是个一句话木马,然后将数据库导出备份,用户名 7.找回密码 8.验证码 找到加密的密码,偏移量,生成同样的token。或者找到cookie的生成规律,然后cookie登录 ...

这是笔者初学时所做的笔记,有错误的地方太多了,有些结论也只是笔者的一家之言。请自行判断 7447

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

代码审计之思路详解,(非常详细)从零基础入门到精通,收藏这一篇就够了

1. 什么是代码审计 (代码审计)代码审计(Code audit)是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。软件代码审计是对编程项目中源代码的全面分析,旨在发现错误,安全漏洞或违反编程约定。它是防御性编程范例的一个组成部分,它试图在软件发布之前减少错误。说白了:代码审计检查源代码中的安全缺陷,检查程序源代码是否存在安全隐患,或者有编码不规范的地方,通过自动化工具或者人工审查的方式,对程序源代码逐条进行检查和分析,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。

Python_0011的博客 2616

[ 代码审计篇 ] 代码审计思路 详解

代码审计 (代码审计)代码审计(Code audit)是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。

tpriwwq的专栏 4728

【代码审计篇】代码审计基础了解

本片文章主要针对Java代码审计做简单了解,审计过程和所需能力的介绍。

李同學AI安全 860

什么是代码审计?代码审计的方法与技巧有哪些?

通过静态代码分析、动态代码分析、审查代码注释、遵循最佳实践、重点关注输入验证和数据处理、使用安全工具以及了解常见的安全漏洞类型等方法和技巧,可以帮助开发人员发现和修复潜在的安全漏洞和代码缺陷,提高软件系统的安全性。代码审计是指对软件系统中的代码进行全面分析和评估,以发现潜在的安全漏洞和代码缺陷。通过代码审计,可以帮助开发人员找出潜在的安全风险,修复漏洞,提高软件系统的安全性。动态代码分析可以帮助发现运行时的安全漏洞和潜在的代码问题。审查代码注释可以帮助发现可能的代码问题和潜在的安全隐患。

Adelineyoung8的博客 1289
上一篇: 网络安全知识:什么是访问管理?
下一篇: 网络安全渗透有哪些常见的漏洞?(含原理+防御措施)(非常详细)从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值