护网工程师自查风险突出的30个服务高危端口技术文档(非常详细)从零基础到精通,收藏这篇就够了

【服务器】常见服务器高危端口 请注意,以上列出的端口是一些常见的高危端口,实际情况可能因网络环境、安全策略和部署配置而有所不同。这些端口可能面临各种安全威胁,因此在服务器上保护它们的安全非常重要。 阅读详情

一、高危端口清单

以下为30个常见高危端口的分类及风险说明:

序号端口服务端口号所属类别风险等级典型漏洞与攻击场景
1FTP20/21文件传输高危明文传输、匿名访问、暴力破解(如Exim漏洞利用)
2Telnet23远程管理高危明文传输、中间人攻击(如Snort规则检测)
3RDP3389远程管理高危暴力破解(如RDPWrap工具)、BlueKeep漏洞(CVE-2019-0708)
4SSH22远程管理中危弱口令爆破(如Hydra工具)、中间人攻击(如OpenSSH漏洞)
5SMTP25邮件服务中危邮件伪造、VRFY命令枚举用户(如Sendmail漏洞)
6SQL Server1433数据库服务高危SA弱口令、注入攻击(如SQL Slammer蠕虫)
7MySQL3306数据库服务高危root弱口令、注入攻击(如MySQL漏洞CVE-2021-21315)
8PostgreSQL5432数据库服务高危未授权访问、弱口令(如PgBouncer漏洞)
9Redis6379数据库服务高危未授权访问、命令执行(如Redis未授权访问写入root权限)
10Elasticsearch9200搜索引擎高危未授权访问、远程执行(如CVE-2015-3337)
11Memcached11211缓存服务高危未授权访问、内存数据泄露(如Memcached未授权访问)
12MongoDB27017数据库服务高危未授权访问、暴力破解(如MongoDB未授权访问)
13HTTP80Web服务中危明文传输、SQL注入(如Struts2漏洞)
14HTTPS443Web服务中危SSL证书配置错误(如Heartbleed漏洞)
15Tomcat8080Web服务中危弱口令(如Tomcat Manager未授权访问)
16Zookeeper2181分布式服务高危未授权访问、配置泄露(如Zookeeper未授权访问)
17VNC5900远程控制高危弱口令爆破(如VNC弱口令)
18SNMP161网络管理高危社区字符串枚举(如SNMP v1/v2c弱口令)
19LDAP389目录服务中危LDAP注入、匿名访问(如Active Directory漏洞)
20SMTP(安全)587邮件服务中危认证绕过(如Postfix漏洞)
21IMAP143邮件服务中危暴力破解(如IMAP认证绕过)
22POP3110邮件服务中危明文传输、暴力破解(如POP3认证绕过)
23NetBIOS137/138网络服务高危信息泄露、中间人攻击(如MS08-067漏洞)
24SMB445网络服务高危永恒之蓝(MS17-010)、文件共享攻击(如WannaCry蠕虫)
25RPC135网络服务高危DCOM攻击(如MS03-026漏洞)
26Jenkins8080持续集成高危未授权访问、脚本执行(如Jenkins未授权访问)
27NFS2049文件共享高危未授权访问、权限绕过(如NFS未授权访问)
28Hadoop50070大数据服务高危未授权访问、配置泄露(如Hadoop未授权访问)
29TFTP69文件传输高危匿名文件下载(如TFTP配置错误)
30Rsync873文件同步高危匿名访问、文件上传(如Rsync未授权访问)

二、管理端口对外暴露

1. 关键管理端口防护

  • SSH(22端口):禁止root用户直接登录,使用authorized_keys密钥认证,限制IP访问(如/etc/hosts.allow)。

  • RDP(3389端口):启用网络层认证(NLA),限制白名单IP,通过防火墙规则封禁外部访问(如iptables规则)。

  • Telnet(23端口):完全禁用,使用SSH替代。

2. 防火墙配置示例

🌟

# Linux防火墙封禁高危端口
iptables -A INPUT -p tcp --dport 23 -j DROP
iptables -A INPUT -p tcp --dport 3389 -j DROP
iptables -A INPUT -p tcp --dport 135 -j DROP
iptables -A INPUT -p tcp --dport 445 -j DROP
iptables -A INPUT -p udp --dport 135 -j DROPiptables -A INPUT -p udp --dport 445 -j DROP

3. 云平台配置

  • 阿里云:通过安全组配置仅允许特定IP访问管理端口。

  • 腾讯云:使用CLB负载均衡隐藏真实服务器IP。


三、加强认证和访问控制

1. 多因素认证(MFA)

  • RDP:集成Azure AD MFA,配置Network Policy Server (NPS)。

  • SSH:使用Google Authenticator插件,修改/etc/pam.d/sshd配置。

2. 密码策略

  • 复杂度:8位以上,包含大小写字母、数字、特殊字符。

  • 有效期:90天强制更换。

  • 错误锁定:5次错误后锁定账户30分钟。

3. 权限最小化

  • 数据库:限制管理员权限,使用只读账号查询。

  • Web服务:禁用root权限运行,使用www-data用户。


四、实施安全监控和防护

1. 入侵检测系统(IDS)

  • Snort:配置规则检测RDP暴力破解(如alert tcp any any -> any 3389 (msg:“RDP brute force”; flags:S;))。

  • Suricata:检测SQL注入攻击(如alert tcp any any -> any 80 (msg:“SQL injection”; content:“UNION SELECT”😉)。

2. 日志监控

  • ELK Stack:集中收集防火墙、服务器日志,设置异常登录告警。

  • Splunk:实时分析/var/log/secure中的暴力破解尝试。

3. 漏洞扫描

  • Nessus:定期扫描高危端口,生成漏洞报告。

  • OpenVAS:检测弱口令、未授权访问等问题。


五、使用安全协议

1. 加密通信

  • HTTP→HTTPS:使用Let’s Encrypt证书,配置Nginx:

✍️

server {
listen 443 ssl; server_name example.com; ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
}

  • 数据库:

    🌅

    [mysqld]require_secure_transport = ON

  • PostgreSQL:启用SSL,修改postgresql.conf:

  • MySQL:启用SSL,修改my.cnf:

✍️

ssl = on

2. 禁用不安全协议

  • FTP:使用SFTP/FTPS替代。

  • Telnet:使用SSH替代。

  • SMTP:使用SMTPS(端口465)替代。


六、应急响应建议

1.端口扫描:使用nmap定期扫描开放端口:

📚

nmap -p1-65535 -sS -T4 -oA scan_result 192.168.1.1

2.漏洞验证:使用Metasploit验证高危端口漏洞:

⛱️

use auxiliary/scanner/rdp/rdp_scanner
set RHOSTS 192.168.1.1run

3.事件响应:

  • 发现异常登录:立即封禁来源IP,修改密码。

  • 检测到漏洞:48小时内完成补丁部署。

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

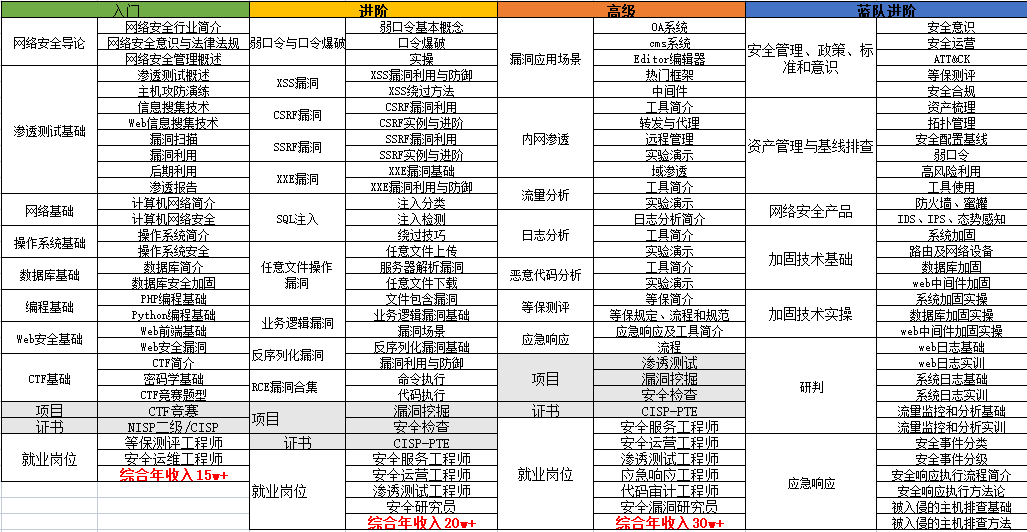
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

2.视频教程

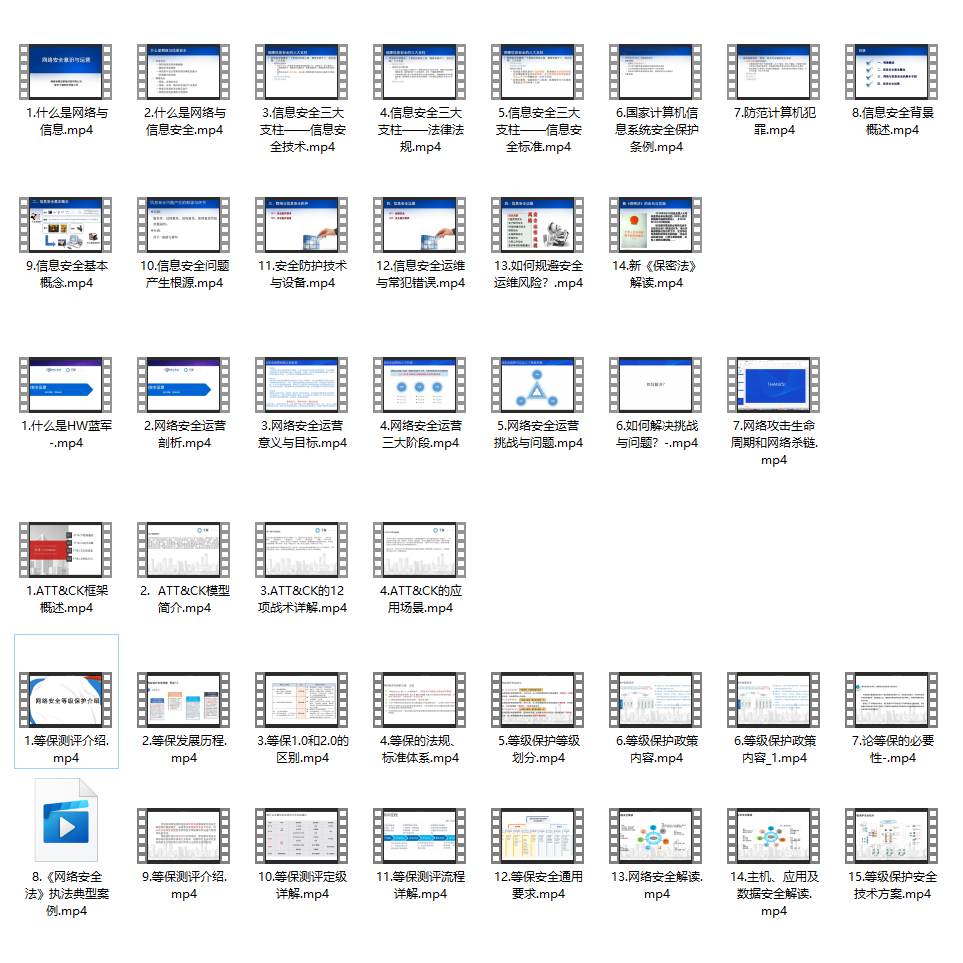
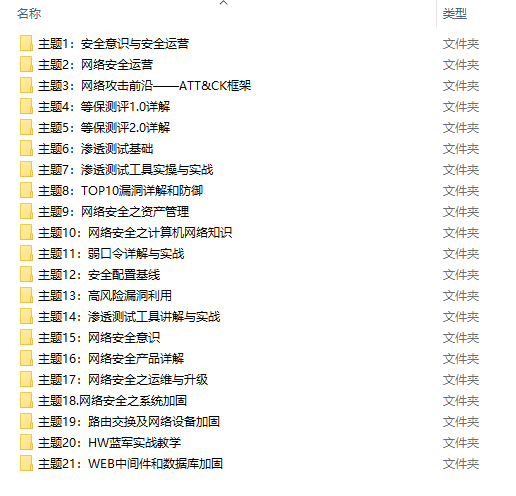
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

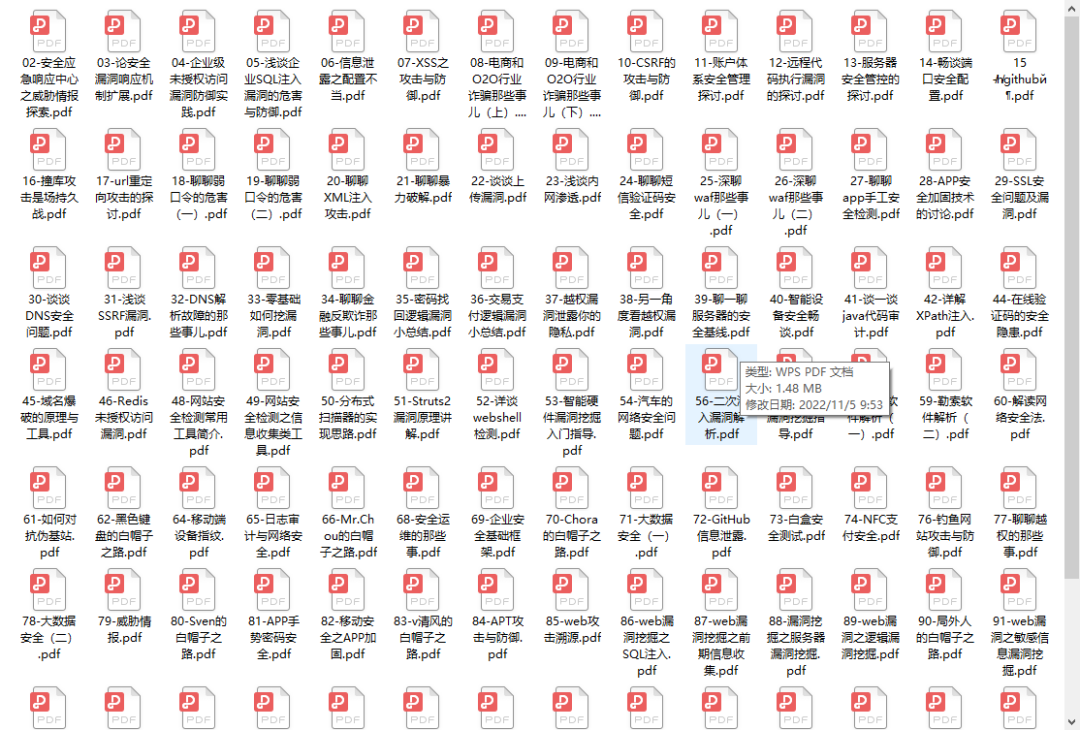
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

网络工程师必知:高危端口大全 端口号协议服务名称建议处理动作20, 21TCPFTP(文件传输协议)封禁,使用SSHv2替代22TCPSSH(安全外壳协议)如必须使用,请使用SSHv2并强认证23TCPTelnet(远程终端协议)封禁,使用SSHv2替代69TCPTFTP(简单文件传输协议)封禁,使用更安全的协议替代3389TCPRDP(远程桌面协议)封禁,使用运维审计系统5900-5902TCPVNC(虚拟网络控制台)封禁,使用运维审计系统512-514TCP。 阅读详情

相关推荐

作为网络工程师,一定要知道这15个高危端口

网络端口是操作系统与网络之间的接口,允许不同服务进行通信。每个端口都有一个数字标识,范围从0到65535。知名端口(Well-Known Ports):范围为0-1023,通常由操作系统或知名应用程序使用。注册端口(Registered Ports):范围为1024-49151,供软件应用程序使用。动态和私有端口(Dynamic and Private Ports):范围为49152-65535,通常用于临时的客户端通信。网络端口的管理直接关系到网络安全,开放的端口可能成为黑客攻击的入口。

网络技术联盟站 722

常见的Linux高危端口有哪些

一些常见的 Linux 高危端口: SSH端口(22): SSH 虽然是一种安全的远程登录协议,但默认端口号22 却经常成为黑客攻击的目标。因此,建议将 SSH 服务的端口号修改为一个不易被猜测的端口号,以增强系统安全性。 Telnet端口(23): Telnet 是一种不安全的远程登录协议,已被 SSH 取代。如果您的系统上启用了 Telnet,那么黑客可以轻松地通过攻击该端口来访问您的系统。 FTP端口(20、21): FTP 是一种不安全的文件传输协议,容易被黑客利用进行攻击。如果您的系

tigerman20201的博客 6765

网络安全雷区:网络工程师必知的20个高危端口及防护策略

作为网络工程师,熟悉和防范高危端口的潜在风险是确保网络安全的核心任务之一。通过禁用不必要的端口、加强加密传输、实施访问控制策略,可以大幅减少网络被攻击的风险。牢记本文介绍的20个高危端口,并根据实际需求采取相应措施,为你的网络筑起一道坚固的安全屏障。

网络技术联盟站 826

几个高危端口

注意到检测系统显示的高危漏洞分别是22,135,139,445,3389端口。今天就分别了解下这些端口一般情况下是干什么用的。2222端口一般用于ftp的数据传输。

2万+

【电路设计】带阻滤波器实战:从理论到Twin-T陷波电路实现

本文详细介绍了带阻滤波器的原理与Twin-T陷波电路的实战应用,从基础概念到工程实现全面解析。通过具体案例展示如何设计高Q值滤波器,解决电源噪声等实际问题,并分享PCB布局和元件选型的实用技巧,助力工程师提升电路设计能力。

gg901的博客 1011

5分钟搞定PaddleOCR PP-OCRv5环境搭建:从安装到第一个识别Demo

本文提供了一份详细的PaddleOCR PP-OCRv5环境搭建与快速入门指南。通过清晰的步骤,指导读者在5分钟内完成从创建Python虚拟环境、安装PaddlePaddle框架和PaddleOCR库,到编写并运行第一个OCR识别Demo的全过程,帮助开发者快速体验最新的PP-OCRv5模型的文字识别能力。

sprite的博客 1266

一网打尽 运维必封的50个高危端口清单,零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2402_84205067的博客 3978

matlab物元可拓模型程序,熵权可拓物元模型

1 概述物元分析方法是中国学者蔡文于20世纪80年代提出的用于解决矛盾问题的技术方法,是研究物元及其变化规律,解决现实世界中不相容问题的有效方法,可应用于生态环境,水资源承载力,农用地分级和土地生态水平等综合评价研究中.本文主要介绍了熵权可拓物元模型的相关概念与该模型的建立过程.2 概念2.1 物元物元分析法的主要思想是把事物用"事物,特征,量值"(分别用N,C,V表示)3个要素以有序三元组的形式...

weixin_33823399的博客 4099

护网工程师自查风险突出的30个服务高危端口技术文档(非常详细)丛零基础到精通,收藏这篇就够了!

SSH(22端口):禁止root用户直接登录,使用authorized_keys密钥认证,限制IP访问(如/etc/hosts.allow)。RDP(3389端口):启用网络层认证(NLA),限制白名单IP,通过防火墙规则封禁外部访问(如iptables规则)。SSH:使用Google Authenticator插件,修改/etc/pam.d/sshd配置。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。

Javachichi的博客 1139

PMOS过压保护电路设计与仿真优化策略

本文深入探讨PMOS过压保护电路(OVP)的设计与仿真优化策略,详细解析PMOS管选型、稳压管特性及三极管配置等关键要素。通过Proteus仿真案例揭示典型设计误区,并提供响应速度提升、抗干扰设计等进阶优化方案,助力工程师实现高可靠性的电源保护系统设计。

weixin_42620340的博客 438

网红商品数据抓取:基于Python的高效爬虫实战

本篇博客介绍了从爬取到存储、分析和可视化网红商品数据的完整流程。通过Python的强大生态,我们能够轻松完成复杂的数据抓取任务。在实际应用中,还可以将此爬虫与机器学习模型结合,进一步挖掘数据价值。

2201_76125261的博客 1475

护网工程师自查风险突出的30个服务高危端口技术文档(非常详细)从零基础入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。Google Authenticator,手机扫一扫,安全又可靠。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。密码再复杂,也怕社工。5次错误,锁定30分钟,防止暴力破解。

Javachichi的博客 908

FPGA实现LVDS接口(1)--IBUFDS原语、OBUFDS原语和IOBUFDS原语的介绍及使用(仿真/源码)

通过本文您会学到:Xinlix的源语IBUFDS、OBUFDS和IOBUFDS是什么?

孤独的单刀 2万+

网络安全工程师的30个自救指南(非常详细)从零基础到精通,收藏这篇就够了

这年头,谁还没几个高危端口?问题是,你真知道它们有多危险吗?别再抱着侥幸心理,以为攻击者都是瞎子。下面这份“高危端口黑名单”,可不是闹着玩的。

leah126的博客 1093

【项目实战】AES实施应符合NIST密码算法验证程序

AES由美国国家标准与技术研究院(NIST)制定。NIST是负责开发和维护美国政府使用的技术标准的机构,包括加密标准。

奶爸的编程之路,也就一周冷个三天 765

手把手教你学Simulink——基于Simulink的无迹卡尔曼滤波(UKF)控制仿真建模示例

本文详细介绍了在Simulink中实现无迹卡尔曼滤波(UKF)控制倒立单摆系统的完整过程。通过对比扩展卡尔曼滤波(EKF),重点阐述了UKF在处理强非线性系统时的优势:采用无迹变换(UT)通过确定性采样捕捉非线性特性,精度可达三阶泰勒展开且无需计算雅可比矩阵。文章分步骤讲解了状态空间定义、UKF参数设计、Simulink实现方法,以及结合LQR控制器的闭环系统搭建,并通过仿真验证UKF在大角度偏移情况下具有更优的估计精度和控制性能。最后还讨论了工程实践要点和扩展方向,为非线性系统控制提供了实用解决方案。

MHD0815的博客 96

网络工程师必知:高危端口大全,零基础入门到精通,收藏这篇就够了

端口号协议服务名称建议处理动作20, 21TCPFTP(文件传输协议)封禁,使用SSHv2替代22TCPSSH(安全外壳协议)如必须使用,请使用SSHv2并强认证23TCPTelnet(远程终端协议)封禁,使用SSHv2替代69TCPTFTP(简单文件传输协议)封禁,使用更安全的协议替代3389TCPRDP(远程桌面协议)封禁,使用运维审计系统5900-5902TCPVNC(虚拟网络控制台)封禁,使用运维审计系统512-514TCP。

Javachichi的博客 2041

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

网络工程师必知:高危端口大全,零基础入门到精通,收藏这一篇就够了

端口号协议服务名称建议处理动作20, 21TCPFTP(文件传输协议)封禁,使用SSHv2替代22TCPSSH(安全外壳协议)如必须使用,请使用SSHv2并强认证23TCPTelnet(远程终端协议)封禁,使用SSHv2替代69TCPTFTP(简单文件传输协议)封禁,使用更安全的协议替代3389TCPRDP(远程桌面协议)封禁,使用运维审计系统5900-5902TCPVNC(虚拟网络控制台)封禁,使用运维审计系统512-514TCP。

Python_paipai的博客 2831

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

危!这些高危端口再不知道问题就大了

01端口的分类端口是网络通信中的逻辑地址,用于区分不同的网络服务和应用程序。众所周知的端口(0-1023):这些端口通常由系统进程或特权服务使用,如HTTP、FTP、SMTP等。这些端口可以由用户进程或应用程序注册使用,如MySQL、Oracle等。动态/私有端口(49152-65535):这些端口通常用于临时通信,由操作系统动态分配。02高危端口是什么高危端口是指那些容易受到攻击或被恶意软件利用的端口。例如,存在已知的安全漏洞,容易被攻击者利用。经常成为恶意软件、黑客攻击的目标。

1537

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

护网主防照着这份清单执行,红队只能等着下课

通过证书考试,可以获得NISP/CISP。而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,

ewii12567的博客 1216

护网主防照着做就行了,基本上不给红队留进攻的机会

护网的准备工作陆陆续续马上就开始了,做好下面这些步骤:资产梳理、风险排查、防御加固、应急体系构建,红队基本没啥机会。全面资产盘点高危端口与服务收敛蜜罐与诱导防护漏洞扫描与修复基线配置检查红蓝对抗测试预案与演练威胁情报联动值守团队组建员工培训权限与数据管控厂商协同法律与合规护网前的准备工作需形成“”的多层防线,通过资产收敛、漏洞闭环、应急推演等关键动作,将被动防御转化为主动防护。实际执行中可参考等文档中的任务分解表,细化各阶段交付物(如资产清单、加固报告),确保可量化、可追溯。我们在。

ewii12567的博客 1189

网络工程师必读!这15个高危端口可能让你的系统瞬间沦陷

在网络安全的战场上,端口是连接数字世界的桥梁,也是黑客最热衷的攻击入口。一个未加防护的端口,可能成为企业内网的"潘多拉魔盒",轻则数据泄露,重则全网瘫痪。2023年全球网络安全报告显示,,而绝大多数高危端口的漏洞利用仅需不到5分钟。本文将深度解析网络中最危险的15个端口,揭开它们的攻击原理,并提供全网最硬核的防御指南。

2401_84578953的博客 2628
上一篇: 【2025版】最新大模型就业方向:五大核心岗位需求攀升,(非常详细)从零基础入门到精通,收藏这篇就够了
下一篇: 内网信息收集---Linux(非常详细)从零基础到精通,收藏这篇就够了!
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值