大模型安全测试入门指南,零基础入门到精通,收藏这一篇就够了

【解读】OWASP 大语言模型(LLM)安全测评基准V1.0 大语言模型(LLM,Large Language Model)是指参数量巨大、能够处理海量数据的模型, 此类模型通常具有大规模的参数,使得它们能够处理更复杂的问题,并学习更广泛的知识。自2022 年以来,LLM技术在得到了广泛的应用和发展,GPT 系列模型因其惊人的语言生成能力获得世界瞩目,国内外各大厂商也在此领域展开了激烈竞争。2023 年 8 月 15 日,国家六个部委发布的《生成式人工智能服务管理暂行办法》正式施行,。 阅读详情
AI摘要

本文介绍了大模型(LLM)和ChatGPT的概念,指出LLM作为热门技术存在诸多安全问题,其安全体系需在全生命周期各环节实施安全活动。还阐述了LLM安全测试,包括模型安全和系统功能安全。最后分享了AI大模型学习福利,如学习路线、报告合集等。

更多全球网络安全资讯尽在邑安全

什么是大模型(LLM)?

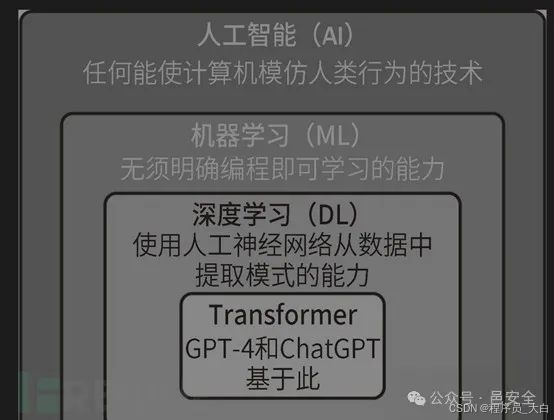
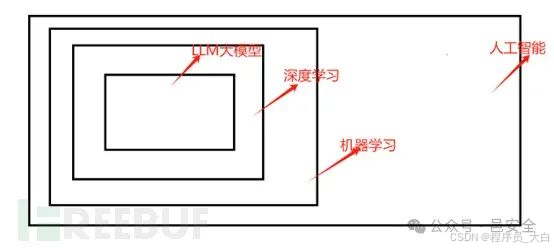
首先大模型是基于神经网络算法实现AI的一种技术,用下面这两张图说明下大模型在AI中的位置。
在这里插入图片描述

更具体的说明如下。

在这里插入图片描述

再从名字的角度解释下大模型的概念,我们常说的大模型基本指的是大语言模型,英文是LLM(large language model),从名字就可以看到LLM其实就是语言模型。large是形容词,指的是模型规模巨大(一开始的chatgpt参数量在千亿级别),模型训练所需要的算力巨大,所使用的数据量级巨大这几个性质。所以问题聚焦在什么是语言模型。

语言模型是自然语言处理领域(计算机表示和处理自然语言,即是计算机如何与我们说的话打交道)的一个概念,形式化的说明可以参考这张截图,来源于《自然语言处理》一书。

[外链图片转存中...(img-8ZQf3MI1-1735782121730)]

通俗的讲,就拿我们常用的输入法来说,一般在我们打了几个字后,就会出现一个待用词的列表,然后我们就不用打接下来的字了,这个列表中出现的内容有很高的概率和我们接下去想输入的内容匹配。语言模型其实就是这么个东西,你给出一部分,它预测一部分,其本质就是完型填空,只是LLM效果很好,能支持很长的文本序列和上下文感知,看起来很神奇。下面这张图可以很好的诠释LLM输出内容的这个过程。

[外链图片转存中...(img-YgiYZ730-1735782121730)]

什么是chatgpt?

Chatgpt是基于LLM的一种产品,功能是对话式问答。Chatpt和其他众多的LLM应用一样,其诞生大致遵循这样一个流程。

[外链图片转存中...(img-AnSPHSEl-1735782121730)]

[外链图片转存中...(img-8GCCRtYn-1735782121731)]

总结来说的话,类似chatgpt等大模型应用的产出就是遵循“预训练+微调”的新范式,就是在前文我们说的语言模型的基础上进行优化,使得模型输出更准确,更符合人类主流的价值观和说话方式,但究其根源还是一个用来完型填空的语言模型。

LLM安全

新技术带来新缺陷,LLM作为当下时代最火热的技术概念,不可避免的会带来许多的安全问题。首先我们先对LLM安全进行一个比较体系的描述(自己的主观概括)。

我们应该对传统信息安全的CIA比较熟悉,它指的是信息安全的目标是保障信息对象的完整性,保密性和可用性。当然随着技术的更新迭代,安全指标肯定会随之扩展,不过某种程度来说这不重要,而且这些理论的东西很难说对我们的安全实践有什么直接帮助。在这里之所以提这个东西是想明确一件事情,安全的本质是一种服务,它是为了保障某个对象的安全需求才存在的,正如前面提到的CIA。

而在这里,这个对象指的是LLM(因为LLM是AI模型,所以模型+数据+算法=LLM依然成立)。LLM安全需求的几个主要指标包括LLM的完整性,保密性,隐私性,鲁棒性,公平性等,这是LLM的安全目标,同时对LLM的攻击也是对这些安全指标的破坏。

那如何实现这些安全目标呢?作为攻击者,又如何破坏这些安全目标呢?可以类比攻防领域的ATT&CK矩阵,攻防矩阵将攻击过程分解成一个个环节,每个环节都集成了相关的攻击和防护技战术。迁移到LLM安全领域,从攻防的角度来说,防的一种比较好的方法是在LLM全生命周期的各个环节嵌入安全要素,具体就是在每个环节进行相关的安全实践活动,与之相应的就是与攻相关的安全破坏活动。

总结来说,LLM安全体系就是在LLM的全生命周期的各个环节,通过模型、算法、数据三个维度实施的安全实践活动/安全破坏活动来保障/破坏LLM的完整性,保密性,隐私性,鲁棒性,公平性等安全指标。

通过这个方法可以从一个全局的视野来指导我们形成一个对LLM安全的大概的框架认知,不至于两眼一抹黑。在有了一个框架之后,我们再慢慢的填充相关知识。类似的划分如下图,来源于百度大模型安全白皮书。

[外链图片转存中...(img-GMk1T6f3-1735782121731)]

下面是OWASP LLM security top 10的截图,针对LLM的比较高的十个危险项。如果我们构造了一个自己的LLM的攻防矩阵的话,这些风险项都可以分类到LLM ATT&CK矩阵不同的生命周期环节中。

[外链图片转存中...(img-VJppBaeK-1735782121731)]

下面这是十大风险项在LLM应用环节的可能存在的触发位置,清晰图片可以查看文章后面链接。

[外链图片转存中...(img-PEHHOx96-1735782121731)]

如何对LLM进行安全测试

在前文我们从攻防的角度大致认知了LLM的安全体系(当然,这是指的LLM本身和集成LLM的系统,不包括滥用LLM的一系列安全问题)。在LLM的整个生命周期中,一般对于我们普通安全测试人员来说实际能接触且能造成实战攻防效果的应该就是LLM使用阶段了,在这个阶段存在的攻击向量可以分为两类,一类是LLM模型安全,一类是LLM系统功能安全。

LLM模型安全

如果不赋予LLM额外的能力,仅就LLM模型自身的安全来说,基本在内容安全这块。也很好理解,LLM的形式本来就是根据用户提示提供输出,在不赋予LLM额外能力的情况下,比如下文要说的agent,LLM就只是根据输入单纯的输出文本或者图片内容。

内容安全分类的话,可以分为数据泄露和输出内容安全。

有价值的数据泄露基本包括训练数据泄露,提示词泄露,用户敏感数据泄露和企业敏感数据泄露这几类,下面举几个数据泄露的案例。

训练数据泄露

[外链图片转存中...(img-Ia3LhCZc-1735782121731)]

提示词泄露

[外链图片转存中...(img-oJ2zEAQp-1735782121732)]

敏感数据泄露

[外链图片转存中...(img-A0ncTSjc-1735782121732)]

输出内容安全是指输出内容要合法合规且符合主流的道德伦理观念。LLM的原理根基还是基于统计学习的,所以其本身并没有这些限制,虽然训练的环节增加了RLHF等步骤,但也只是在概率上减少非预期内容的产出,所以我们可以构造一些提示词测试LLM在针对输出内容安全是否较好的进行了安全限制。最基本的我们可以直接向LLM提问违规内容,比如让LLM生成恶意代码,让LLM构造钓鱼邮件。

不过随着LLM的普及和不断的更新迭代,直接的提问已经失效,需要一些技巧来绕过安全限制,顺便给这些技巧起了个新名词,提示注入。这些安全限制包括但不限于风险名单,规则引擎,模型检测,听起来很像风控的防护体系对吧,这不在本文的讨论范围。总之提示注入类似一个攻防的过程,像我们绕WAF一样,比如比较著名的奶奶漏洞,是通过一种名为角色扮演的技巧来诱导模型输出违规内容,下面这张截图是类似的案例。

直接提问是会拒绝的,然后通过扮演开发者就会获得成功的回应。

[外链图片转存中...(img-NsHU8QRg-1735782121732)]

[外链图片转存中...(img-EtDS5oWP-1735782121732)]

[外链图片转存中...(img-euzdO41o-1735782121732)]

下面这张先知文章的截图还包含了一些其它的技巧,链接上文已给出。

[外链图片转存中...(img-BwwPDcoo-1735782121732)]

LLM系统功能安全

当把LLM集成到系统中或者把LLM的能力作为一种服务应用(比如web服务的形式)所衍生的一系列问题就被划分到了系统功能安全的类别,这里面也可以分为两大类。

一类是因为赋予LLM额外能力造成的安全问题,能力赋予或者以插件的形式,或者以agent的形式,但其本质都是要依靠API的调用。所以这又回到了我们熟悉的领域,对API的安全测试,只不过形式发生了变化,不再是抓包FUZZ具体的参数,而是与LLM的对话或者其它的输入形式,但依然是新瓶装老酒,换汤不换药。

比如下面这个截图,因为赋予了代码执行能力所造成的RCE。

[外链图片转存中...(img-LHy5JdyM-1735782121732)]

[外链图片转存中...(img-xPuG60GK-1735782121733)]

具体的案例。

[外链图片转存中...(img-vJxBZ5XF-1735782121733)]

下面这是LLM靶场的截图,是通过扮演开发者的角色获取删除用户的权限,进而让LLM调用相关API删除用户,比较基础,是想说明此类形式的安全问题。

[外链图片转存中...(img-4C64tdFW-1735782121733)]

[外链图片转存中...(img-FimUZSFe-1735782121733)]

另一类问题就是基于LLM的应用服务本身可能存在的安全问题,这个LLM应用可以是一个APP,也可以是一个web服务,这块的安全测试内容就是我们平常的常规测试了,从认证,授权,访问控制再到会话管理,具体的业务逻辑,这些都可以测起来了。

ok,正文内容到这里结束,文章没有涉及具体的技术细节,只是提供一个大概的思路,抛砖引玉,希望能作为一个LLM安全测试入门的思路参考。本文都是个人主观总结,如有不准确的地方,欢迎指正。下面是列举的一些LLM的参考资料。

AI大模型学习福利

作为一名热心肠的互联网老兵,我决定把宝贵的AI知识分享给大家。 至于能学习到多少就看你的学习毅力和能力了 。我已将重要的AI大模型资料包括AI大模型入门学习思维导图、精品AI大模型学习书籍手册、视频教程、实战学习等录播视频免费分享出来。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

2024最新版优快云大礼包:《AGI大模型学习资源包》免费分享

一、全套AGI大模型学习路线

AI大模型时代的学习之旅:从基础到前沿,掌握人工智能的核心技能!

img
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

2024最新版优快云大礼包:《AGI大模型学习资源包》免费分享

二、640套AI大模型报告合集

这套包含640份报告的合集,涵盖了AI大模型的理论研究、技术实现、行业应用等多个方面。无论您是科研人员、工程师,还是对AI大模型感兴趣的爱好者,这套报告合集都将为您提供宝贵的信息和启示。

img

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

2024最新版优快云大礼包:《AGI大模型学习资源包》免费分享

三、AI大模型经典PDF籍

随着人工智能技术的飞速发展,AI大模型已经成为了当今科技领域的一大热点。这些大型预训练模型,如GPT-3、BERT、XLNet等,以其强大的语言理解和生成能力,正在改变我们对人工智能的认识。 那以下这些PDF籍就是非常不错的学习资源。

img
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

2024最新版优快云大礼包:《AGI大模型学习资源包》免费分享

四、AI大模型商业化落地方案

img

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

2024最新版优快云大礼包:《AGI大模型学习资源包》免费分享

作为普通人,入局大模型时代需要持续学习和实践,不断提高自己的技能和认知水平,同时也需要有责任感和伦理意识,为人工智能的健康发展贡献力量。

如何对AI大模型进行测试 多模态测试(如果适用) 阅读详情

相关推荐

【大模型安全测试】LLM安全测试专项方案详细介绍,包含自动化、工具、隐私等测试设计方法

本方案提出了一套针对大语言模型(LLM)的安全测试框架,包含五大核心测试类别:提示词注入、训练数据安全、输出安全、RAG与外部工具安全、伦理与隐私安全。方案采用"攻击者在环"思路,通过模拟恶意攻击全面评估LLM在机密性、完整性和可用性方面的风险。测试覆盖从输入到输出的全流程,包括直接/间接提示词注入、数据提取、有害内容生成等关键场景。执行流程采用六步法:信息收集、用例设计、环境准备、测试执行、结果分析和修复验证。方案建议结合自动化工具与人工测试,保持创新思维并持续跟踪最新安全研究,以帮助

2501_92897788的博客 2305

大模型安全测试入门指南,零基础入门大模型(非常详细),收藏这一篇就够了!

大模型安全测试入门指南,零基础入门大模型(非常详细),收藏这一篇就够了!

Java癫疯的博客 2458

【AutoDL + Langchain-Chatchat】从零构建高效本地 RAG 知识库问答系统:实战保姆级教程(含避坑指南)

本文详细阐述如何在AutoDL云平台,如何利用Langchain-Chatchat构建高效的本地RAG知识库问答系统,并深入解析RAG架构。从环境搭建到实战部署,从问题排查到性能优化,提供一份全面实用的指南,助力开发者快速构建智能问答应用。

拾光夕拾的博客 1803

大模型安全测试入门指南

在最近研究僵尸网络漏洞传播过程中发现的恶意传播链接,并根据链接下载样本落地进行分析。最终该样本被确认为挖矿病毒。此病毒由于在分析的过程中c2尚且存活,并且是由漏洞传播入口获取到的样本,因此此样本的攻击链非常完整,便进行了落地分析处置操作。

小司机的奥拓 1674

解决win11无法安装.net framework 3.5(包括.net2.0和3.0)错误代码:0x80070005

解决win11无法安装.net framework 3.5(包括.net2.0和3.0)错误代码:0x80070005

zeng699304的博客 2万+

OpenVins解析:基于滤波框架的SLAM

这一方式存在的关键问题是匹配耗时很长,对性能影响显著。可以参考ORBSLAM3中的匹配方式来对其优化,比如左右目匹配可以在极线上搜索,前后帧可以利用运动先验投影匹配。理论上加入路标点会提升精度,代价是增加了计算量。着重说下基于描述子的匹配:OpenVins中匹配的方式是robust_match(),里面是调用的opencv的。openvins中不仅仅进行了传统的MSCKF更新(状态向量中不包含路标点),还在。中进行了包含路标点的估计更新。图像帧到来时,利用IMU递推得到的位姿给该图像帧赋初值。

qq_18076309的博客 4076

大模型安全测试入门指南,(非常详细)零基础入门到精通,收藏这一篇就够了

首先大模型是基于神经网络算法实现AI的一种技术,用下面这两张图说明下大模型在AI中的位置。更具体的说明如下。再从名字的角度解释下大模型的概念,我们常说的大模型基本指的是大语言模型,英文是LLM(large language model),从名字就可以看到LLM其实就是语言模型。large是形容词,指的是模型规模巨大(一开始的chatgpt参数量在千亿级别),模型训练所需要的算力巨大,所使用的数据量级巨大这几个性质。所以问题聚焦在什么是语言模型。

leah126的博客 2009

MATLAB实战:5分钟搞定雷达信号分选SDIF算法(附完整源码下载)

本文详细介绍了如何在MATLAB中快速实现雷达信号分选的SDIF算法,通过序列差直方图统计高效识别脉冲重复间隔(PRI)。文章包含完整源码下载,从算法原理到实战调优技巧,帮助工程师在5分钟内掌握核心实现方法,显著提升雷达信号处理效率。

info6的博客 614

什么是大模型微调?如何对大模型进行微调?大模型入门到精通,收藏这篇就够了

从GPT-3到ChatGPT,再到GPT-4和GitHub Copilot,微调在这些过程中发挥了重要作用。什么是微调?微调能解决哪些问题?LoRA又是什么?如何进行微调?本文将解答上述问题,并通过代码示例展示如何使用LoRA进行微调。微调的技术门槛不高,对于规模不超过100亿参数的模型,所需的硬件成本也不高(100亿参数的模型并非玩具,许多实际应用中会使用这种规模的模型)。即使是非专业的算法人员,也可以尝试微调自己的模型。除了ChatGPT和GitHub Copilot,微调还可以应用于许多其他领域。

Python单行客的博客 1822

fanuc机器人I/O分配

FANUC机器人在和其他外部设备进行通讯时,需要对信号进行配置。 在机器人处于UOP自动分配状态时,系统会自动检索已配对设备,并分配相应的机架号。 当我们需要手动对信号进行分配时,可参考以下机架号进行配置。 不同的通讯协议对应的机架号不同,外部通讯协议常用的机架号参考下表: 序号 机架号 通讯类型 1 0 Process I/O 2 1-15

haier123888的博客 1万+

Cesium+Vue3教程(003):基于Vue3的Cesium自定义地图和地图叠加

在 Cesium 中,是用于加载地表影像图层的核心接口。通过它,您可以将各种地图服务(如卫星影像、街道地图、自定义瓦片等)加载到 Cesium 的地球上。Cesium 提供了多个内置的。

WwLK123的博客 635

大模型微调学习入门到精通,看这一篇就够了

大型模型微调即是向模型“输入”更多信息,对模型的特定功能进行“优化”,通过输入特定领域的数据集,使模型学习该领域知识,从而优化大模型在特定领域的NLP任务中的表现,如情感分析、实体识别、文本分类、对话生成等。LLM微调是一个将预训练模型在较小、特定数据集上进一步训练的过程,目的是精炼模型的能力,提高其在特定任务或领域上的性能。「微调的目的是将通用模型转变为专用模型,弥合通用预训练模型与特定应用需求之间的差距,确保语言模型更贴近人类的期望」。

2401_85116933的博客 1039

Juniper SRX PPPoE配置

set interfaces pp0 unit 1 ppp-options chap default-chap-secret 拨号用户名密码。set interfaces pp0 unit 0 ppp-options chap default-chap-secret 拨号密码。set interfaces pp0 unit 0 ppp-options chap local-name 拨号用户名。6号口接运营商进行拨号。

Jian Sun_的博客 750

AI Agent 智能体全景技术架构体系剖析,零基础入门到精通,收藏这篇就够了!

上述这张图是 AI Agent 智能体平台的技术堆栈,分成多个模块,各自有不同的功能和角色。提供平台和 API 用于托管和运行 AI 智能体,比如:LangGraph、Letta、Amazon Bedrock Agents 等。这些服务帮助开发者更方便地部署和管理 AI 模型。它的发展方向将 Agent 作为服务部署到基础设施,并通过 REST API 访问,挑战在于状态管理、安全工具执行等,这一层面的发展将使 AI Agent 更容易集成到各类应用中,从而推动其广泛应用。

2401_85373898的博客 2670

【STK】手把手教你利用STK进行进行光电红外仿真02-STK/EOIR模块属性之一 传感器选项设置

EOIR传感器可以从空间几何属性、光谱属性、光学属性、辐射属性四个方面进行设置,并且可以设置信号传播路径中的大气特性,包括大气模型、气溶胶模型、气象学可见性和大气湿度。在定义EOIR传感器时,需要Sensor——Definition属性页中,将Sensor Type设置为EOIR。单击下面的按钮打开传感器的EOIR配置页,可以对传感器的属性进行配置,此外,还可以在场景中视情况添加相关的中心体。路径辐射损耗影响上述特性的计算,计算的结果考虑了传感器、目标位置的影响,但是还没考虑地球临边背景的影响。

weixin_44184852的博客 3201

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

什么是大模型微调?如何对大模型进行微调?大模型入门到精通,收藏这篇就够了_大模型的强化微调

从GPT-3到ChatGPT,再到GPT-4和GitHub Copilot,微调在这些过程中发挥了重要作用。什么是微调?微调能解决哪些问题?LoRA又是什么?如何进行微调?本文将解答上述问题,并通过代码示例展示如何使用LoRA进行微调。微调的技术门槛不高,对于规模不超过100亿参数的模型,所需的硬件成本也不高(100亿参数的模型并非玩具,许多实际应用中会使用这种规模的模型)。即使是非专业的算法人员,也可以尝试微调自己的模型。除了ChatGPT和GitHub Copilot,微调还可以应用于许多其他领域。

jennycisp的博客 1194

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

企业AI转型行动指南入门基础教程(非常详细),AI转型入门到精通,收藏这一篇就够了!

今天分享的是由IDC和火山引擎发布的《2025年大模型应用落地白皮书:企业AI转型行动指南》,本白皮书深入探讨了2025年大模型在企业AI转型中的应用落地,指出大模型技术已进入业务深度融合阶段,企业面临高成本、模型选配等挑战,但通过精准选模、一站式服务平台及合作伙伴支持,可加快AI转型。白皮书还展示了多个行业应用案例,强调火山引擎等大模型服务商在技术支持和服务方面的重要作用,并对未来大模型技术的发展趋势进行了展望。

m0_59164304的博客 1741

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

什么是安全测试?17种安全测试详解!含大模型安全测试!

它识别系统中的弱点,如漏洞,威胁和风险。它的目标是确保软件应用程序的安全。此外,它还检查敏感数据是否未被未经授权的访问。应用程序安全测试检查应用程序保护数据的能力。此外,还要保持机密性、完整性和可用性。它确保我们遵循正确的身份验证、授权和不可否认机制。

xnxqwzy的博客 977

【大模型微调】一文详解11种大模型微调方法(非常详细)看这一篇就够了!

从GPT-3到ChatGPT,再到GPT-4和GitHub Copilot,微调在这些过程中发挥了重要作用。什么是微调?微调能解决哪些问题?LoRA又是什么?如何进行微调?本文将解答上述问题,并通过代码示例展示如何使用LoRA进行微调。微调的技术门槛不高,对于规模不超过100亿参数的模型,所需的硬件成本也不高(100亿参数的模型并非玩具,许多实际应用中会使用这种规模的模型)。即使是非专业的算法人员,也可以尝试微调自己的模型。除了ChatGPT和GitHub Copilot,微调还可以应用于许多其他领域。

leah126的博客 9733

【黑客技术零基础入门】黑客必备的漏洞挖掘技术流程指南,零基础入门到精通,收藏这一篇就够了

本文介绍了网络安全中漏洞与Bug的区别、漏洞挖掘方法及流程,并重点分析了文字处理型软件的漏洞挖掘思路。漏洞可能被利用执行恶意代码,而Bug则影响正常功能。漏洞挖掘方法包括白盒、黑盒和灰盒测试。针对文字处理型软件,可采用主动功能测试和被动输入性测试两种思路。文章还指出网络安全就业前景广阔,岗位需求大、薪资优厚,并提供了相关学习资源包,包括视频教程、学习路线图、电子文档和面试题等,助力网络安全学习与职业发展。

2501_91810672的博客 1070
上一篇: 挖漏洞是什么?挖漏洞赚钱入门到精通,收藏这篇就够了
下一篇: 2025最新大模型技术学习过程梳理,零基础入门到精通,收藏这篇就够了
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值