app逆向入门分析——破解某APP登陆请求参数!就问你厉不厉害?

APP爬虫之-Protobuf协议逆向解析 比如一个APP要返回的数据有电话号码,姓名,年龄这三个字段,你就需要把这三个字段定义在 .proto 文件里,并且指明他们的数据类型,比如姓名和电话是字符串, 年龄是整型。APP常见的对数据加密有三种情况:第一种是,用诸如AES这类加密算法对数据加密,然后在APP里用key进行解密,这类的数据解密的难度不是很大,弄清楚是用的什么加密算法就能反解。这个的难度较大,没有功底,头发撸白都不一定撸出来。上图左边是反解析出来的数据,中中间是参照左边写出来的 .proto 文件,右边是人家原本的 .proto 文件。 阅读详情

前言:

前段时间做爬虫遇到一个app,里面的数据需要登录之后才能拿到,而且登录不能用密码,只能通过验证码登录。
这不是明摆着欺负人么,按赵四哥那句话来说就是:

生死看淡,不服就干!

所以接下来手把手带大家就某个app登陆请求的加密参数进行分析破解,
从而实现从网络抓包的密文到明文的转换。

环境配置:

Python
Java
dex2jar(将apk反编译成java源码)
jd_gui(源码查看)
jadx
已root的手机或者安卓模拟器
fiddler

PS:私信小编01    即可获取反编译工具包

分析:

首先我们用fiddler抓包工具对app的登陆进行抓包,这个app抓包需要开启全局代理,不然会抓不到数据。

如果还不会使用全局代理抓包的朋友,可以看下前面一篇文章,里面有详细的抓包教程。

抓包的数据如下:

发送验证码请求参数

我们可以看到有个 token 的参数,有经验的朋友知道,这是服务器后台生成的,而且在发送登陆验证码请求之前并没有其它的数据交换!

登录请求参数

这时候我们就要去看 app 源码找到这个参数的加密方式,然后用转换成 Python 代码生成。

接下来就带大家就一步一步来破解这个参数。

破解过程:

我们要获取app源码,就要对app进行反编译,反编译方式很简单,直接用工具搞定。
有两种反编译方式可供选择,反编译过程如下:

1.将安卓app的后缀更改为可解密的包,并解压
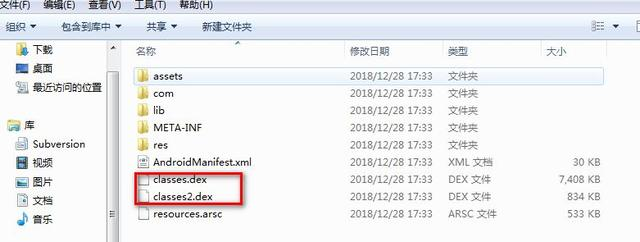
解压生产.dex

2.将解压后生成的后缀为 .dex 复制到 dex2jar 安装目录中
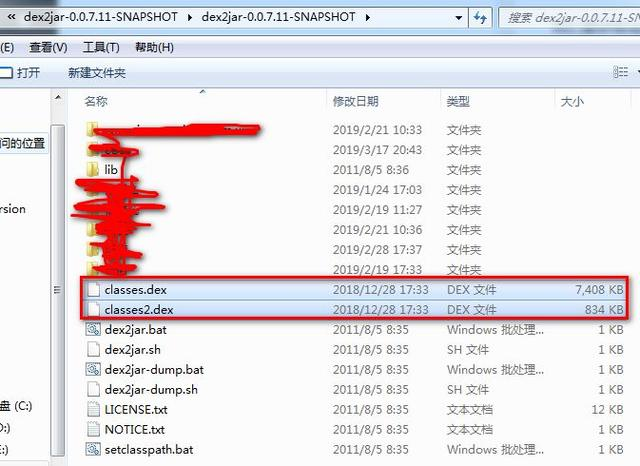
解压生产.dex

3.DOS命令行进入此文件夹,然后执行命令:dex2j

app抓包工具_安卓APP逆向入门分析——破解某APP登陆请求参数 前言:前段时间做爬虫遇到一个app,里面的数据需要登录之后才能拿到,而且登录不能用密码,只能通过验证码登录。这不是明摆着欺负人么,按赵四哥那句话来说就是:生死看淡,不服就干!所以接下来手把手带大家就某个app登陆请求的加密参数进行分析破解,从而实现从网络抓包的密文到明文的转换。环境配置:PyhtonJavadex2jar(将apk反编译成java源码)jd_gui(源码查看)jadx已root的手... 阅读详情

相关推荐

记录一次某app逆向登陆协议分析

首先看下登陆的数据 这里看到 post提交数据全部加密, 协议头上有appSign签名校验 这里使用查壳工具看到 加固方式是爱加密免费版加固 加固的话就没办法用androidKiller进行反编译了,首先得把加固给破了 经过一系列的脱壳操作,直接把dex丢进jadx分析,老方法,首先搜索下请求路径 /api/auth/regist/100000 找到一处,点进去 是调用静态方法返回,继续搜索这个静态方法 定位到这个函数,看到关键字眼encodePhone,初步猜测 是先把手机号加密,在将加密后

wlj1442的博客 2073

陌生EXE逆向分析实战:从静态查壳到网络验证

逆向工程是网络安全与二进制安全研究中的基础能力,它通过对程序文件的静态观察、动态调试与协议分析,还原软件的内部逻辑与验证机制。理解PE文件结构、识别加壳特征、掌握断点与单步跟踪等调试技巧,是分析陌生可执行程序的关键路径。这些技术广泛应用于恶意软件分析、CTF逆向题目、软件漏洞挖掘及游戏安全防护等场景。在本地注册码验证和网络封包验证中,通过对比流量、还原协议和模拟请求,能够完整揭示程序的校验流程。围绕陌生EXE从静态查壳到动态脱壳,再到本地与网络验证分析的全流程,采用可执行的工具链与操作路线,帮助初学者建立系

weixin_34101784的博客 401

安卓APP逆向入门破解

前言: 前段时间做爬虫遇到一个app,里面的数据需要登录之后才能拿到,而且登录不能用密码,只能通过验证码登录。 这不是明摆着欺负人么,按赵四哥那句话来说就是: 生死看淡,不服就干! 所以接下来手把手带大家就某个app登陆请求的加密参数进行分析破解, 从而实现从网络抓包的密文到明文的转换。 环境配置: Pyhton Java dex2jar(将apk反编译成java源码) jd_gui(源码查看...

Python编程与实战的博客 7863

JS逆向解密秀动app(网页接口)实现抢票【python异步请求】

基于js逆向分析秀动app的网页端接口抢票。

weixin_45650728的博客 1万+

JS逆向之电信登录

hello,大家好,我是练习时长两个小时的… 啊,不对,搞错片场了。这是我给大伙分享的第四篇 JS 逆向实战的文章 前面三篇请猛戳下方,顺便帮忙点个好看吧 套路还是那个套路,话不多说,直接开干。 分析 网站地址就不贴了,首先我们来分析下抓包的数据 抓包万幸只有一个加密参数,搜索大法好呀,拿着加密参数全局搜一下,参数值呢就是密码输入框的 id 标签,和上一篇分享的那个 ...

Python编程与实战的博客 1023

点云PCL库学习-双目图像转化为点云PCD并显示

文章目录 双目视觉模型 代码实现 总结 参考文章 一、双目视觉模型 和RGBD相机主动发射光线实现测距不同,双目测距原理通过配置立体摄像头(通常由左眼相机和右眼相机两个水平放置的相机组成)来获取一对同一场景中的二维图像,再基于同一空间点在两个坐标系下的视差来计算深度。双目测距的示意图和数学表达式如下所示: 双目相机的成像示意图 上述示意图描述了一个空间点在左右两目相机中位置之间的成像关系,根据相似三角形原理可得: 其中,f和b分别为相机焦距和双目相机基线,d为空间点在两个坐标系下

weixin_41957687的博客 6948

STM32-TIM4-定时器中断

#include "project.h" #include "timer.h" //TIM4_Init(2000 ,72);//定时2ms /* 定时器中断的定时时间设定 定时器只需要配置时钟、TIM和NVIC即可 */ void TIM4_Init(u16 period, u16 prescaler) { NVIC_InitTypeDef NVIC_InitStructure; TIM_...

snaygo 6205

从智能手机到汽车电子:聊聊IPC-9702/9704A标准如何帮我们搞定不同场景下的PCB可靠性设计

本文探讨了IPC-9702/9704A标准在智能手机和汽车电子等不同场景下的PCB可靠性设计应用。通过分析消费电子、汽车电子和工业设备中的应力特征,详细解读了IPC标准在应变识别和测试方法论中的核心价值,并提供了具体的轻量化设计策略和全生命周期验证方案,帮助工程师提升PCB的长期可靠性。

weixin_30693683的博客 280

指纹对抗指南:如何绕过Cloudflare与Akamai的5s盾与浏览器指纹检测

现在的CDN反爬技术虽然越来越强,但是道高一尺魔高一丈,只要掌握了指纹伪造、流量伪装、行为模拟这些核心技术,就可以绕过绝大多数的防护措施。对抗过程中要注意效率和成本的平衡,小规模爬取用Playwright+stealth最方便,大规模爬取用curl_cffi+代理池性价比最高,遇到验证码用打码平台或者自动识别服务,不需要死磕破解。本文介绍的方案已经在实战中验证过,可以绕过95%以上的Cloudflare/Akamai防护,成功率非常高。

专注于Python爬虫开发,分享爬虫技巧、项目实战与反爬经验,使用Scrapy、BeautifulSoup等工具,解决数据抓取难题。 299

AIGC算法工程师 面试八股文

1、简述DDPM的算法原理 2、什么是重参数化技巧?Diffusion Models和VAE中的重参数化技巧是如何使用的? VAE中的重参数化技巧 Diffusion Models中的重参数化技巧 3、什么是马尔可夫过程?DDPM中的马尔可夫链是如何定义的? 马尔可夫过程 DDPM马尔可夫链 4、为什么DDPM前向过程中前期加噪少,后期加噪多? 5、VAE和Diffusion Models中的变分推断是什么? 6、Negative Prompt实现的原理是什么?

沉迷单车的追风少年 1万+

第11.4节 混合储能系统能量管理

混合储能系统(HESS)的能量管理策略采用分层架构实现多时间尺度优化:调度层(小时级)进行经济优化,协调层(秒级)基于频率分解分配功率,执行层(毫秒级)实现快速跟踪。深度强化学习(DRL)方法通过定义状态空间、动作空间和多目标奖励函数,能有效处理系统不确定性和多目标优化问题。HESS性能评估需综合技术指标(如调节性能Kp值、设备寿命指标)和经济指标(净现值NPV、平准化储能成本LCOS),并遵循"建模-仿真-实验"的闭环流程。

技术工作者 249

Test软件:Keysight二次开发_(1).Keysight软件开发概述

VISA(Virtual Instrument Software Architecture)库是Keysight提供的一种标准化的仪器控制接口,支持多种编程语言和开发环境。仪器通信:通过GPIB、USB、以太网等接口与仪器进行通信。数据采集:从仪器中获取测量数据。命令发送:向仪器发送控制命令。错误处理:处理通信过程中可能出现的错误。测试自动化是指通过编写脚本或程序来自动执行测试任务,从而提高测试效率和减少人为错误。Keysight的测试设备和仪器支持多种编程语言和开发环境,使得测试自动化变得相对容易。

2401_87715305的博客 1360

点云去噪:基于点云拟合的方法

点云处理是计算机视觉中的重要任务之一,而点云去噪是点云处理的关键步骤之一。在实际应用中,由于采集设备的噪声、运动估计误差或者环境干扰等因素,点云数据中常常包含有噪声点,这些噪声点会对后续的点云分析和处理造成不良影响。一种简单的方法是计算点到拟合曲面的距离,并将距离超过某个阈值的点定义为噪声点,进行过滤。一种简单的方法是计算点到拟合曲面的距离,并将距离超过某个阈值的点定义为噪声点,进行过滤。该方法通过拟合点云数据的曲面模型,对噪声点进行识别和过滤,从而得到更加干净的点云数据。

AuSwift的博客 639

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

上一篇: 遇到验证码怎么办?Python编写一个验证码图片数据标注GUI程序!
下一篇: 国家统计局人口数据采集Python脚本数据汇总!怪不得这么多人单身
PythonJavaPHP
博客等级 码龄7年 116粉丝 76原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
