红队行动,步步为营:如何隐匿踪迹,让蓝队无从溯源?

SpringBoot+Vue+MySQL 高校学科竞赛平台 完整可运行版(源码+文档) 本项目基于SpringBoot+Vue+MySQL构建高校学科竞赛管理平台,覆盖学生、教师、领队教师、管理员四大角色,实现竞赛发布、报名、刷题、评分、公示等全流程闭环管理。系统架构清晰,技术主流,配套完整源码、数据库脚本、万字论文、开题报告、答辩PPT及部署文档,支持一键运行,适用于毕业设计、课程设计及院系二次开发,真正实现“开箱即用”。 阅读详情

红队行动,步步为营:如何隐匿踪迹,让蓝队无从溯源?
img

作为红队,每一次成功的渗透,都像是完成了一场精密的“外科手术”。而真正的高手,不仅在于如何精准地切入目标,更在于如何悄无声息地撤离,不留下任何可供蓝队溯源的“数字指纹”。

在“魔高一尺,道高一丈”的网络攻防世界里,蓝队的溯源能力日益增强。如果红队在撤离时留下太多蛛丝马迹,那之前所有的努力都可能前功尽弃。今天,我们就来深入探讨红队行动中如何最大化地隐藏攻击痕迹,让蓝队在溯源的道路上困难重重!


为什么要隐匿痕迹?红队“消失术”的核心考量
  1. 保护身份: 这是首要任务。留下过多痕迹,可能导致蓝队追溯到你的真实IP、使用的基础设施、甚至暴露团队的特定工具或手法。
  2. 隐藏攻击路径和方法: 让蓝队难以完整复盘你的渗透过程,例如如何突破防线、如何横向移动、如何实现权限提升。这使得蓝队在加固和改进防御时,失去关键的参考信息。
  3. 避免干扰后续行动: 如果你留下的后门或持久化机制被蓝队迅速发现并清除,你的行动可能无法达到预期的测试效果,甚至会影响红队后续的测试计划。
  4. 专业性的体现: 优秀的红队不仅技术精湛,更懂得“清理战场”,这体现了高度的专业素养和纪律性。

隐匿痕迹的核心策略:从“来”到“去”的全链路思考

隐藏痕迹并非简单的“一键清除”,而是一个贯穿攻击全过程的**“最小化足迹”理念,以及在撤离时的精细化清理**。

1. 渗透阶段的“最小化足迹”

最好的清理,是从一开始就不留下太多痕迹。

  • 选择合适的攻击工具和Payload:

    • 优先无文件执行: 尽量使用内存马、反射式 DLL 注入、无盘 Payload 等技术,避免在目标文件系统上留下可执行文件。
    • 使用标准协议: 优先使用 HTTP/HTTPS、DNS、WebSocket 等常用协议进行 C2 通信,将恶意流量混淆在正常业务流量中。
    • 精简工具集: 只上传和使用完成任务所必需的最小化工具,用完即删。
  • 谨慎操作,减少噪音:

    • 避免暴力扫描: 除非必要,否则避免进行全端口扫描或大量web目录扫描,这些会留下大量日志。
    • 伪装用户行为: 模拟正常用户的工作时间、登录习惯,避免在异常时间段进行高强度操作。
    • 限制命令执行: 尽可能使用内置命令或脚本,避免上传外部程序执行。
  • 利用合法凭证: 如果能获取到合法账户的凭证,优先使用这些账户进行操作,而不是创建新的可疑账户。

2. 清理阶段的“精细化擦除”

在完成目标或准备撤离时,需要对留下的痕迹进行细致的清除。

  • 清理上传的文件和工具:

    • 目标: 所有你上传到目标服务器上的 WebShell、提权工具、信息收集工具、恶意脚本、钓鱼页面等。
    • 方法: 使用 rm -f 或 del /f /q 等命令彻底删除。对于非常敏感的二进制文件,可以考虑使用 安全擦除工具(如 Linux 的 shred,Windows Sysinternals 的 sdelete)进行覆盖擦除,防止被文件恢复。确保在所有上传过和操作过的目录都进行了清理。
  • 恢复被修改的系统配置:

    • 计划任务/Cron Jobs: 删除你添加的定时任务。
    • 系统启动项: 恢复 Windows 注册表的 Run 键值,删除启动文件夹中的恶意项。
    • 创建/修改的用户账户: 删除你创建的隐藏账户或克隆账户,恢复被修改权限的现有账户。
    • SSH 公钥: 删除 Linux 系统中 ~/.ssh/authorized_keys 文件中你添加的公钥行。
    • 防火墙规则: 恢复被修改的防火墙入站/出站规则,关闭为外联或内网渗透而开放的端口。
    • 服务配置: 恢复对 /etc/sudoers、web服务器配置文件等进行的修改。
    • 目标: 你为实现持久化或便利操作而修改的所有系统配置。这包括:
    • 方法: 仔细检查并手动还原。务必小心,只清理自己留下的痕迹,避免误删导致系统功能异常。
  • 抹除操作日志和历史记录:

    • 命令历史: 使用 history -c 清除当前会话历史,然后 echo "" > ~/.bash_history 或直接删除历史文件。
    • 二进制日志(如 wtmp, btmp): 这是最困难的部分。直接删除文件会留下文件大小异常的痕迹。更高级的攻击者会尝试使用工具(如 zap 或 utmpdump 结合手动编辑)精确地删除或修改特定记录。但在合规的红队演练中,通常不鼓励直接破坏核心系统日志,除非有非常明确的授权和风险评估。
    • 文本日志: 识别并删除或修改你操作留下的日志行。
    • 命令历史: Shell (Bash, PowerShell) 的历史记录文件。
    • 登录日志: Linux 的 /var/log/auth.log, /var/log/secure, /var/log/wtmp (成功登录), /var/log/btmp (失败登录);Windows 安全事件日志(Event Viewer)。
    • Web 服务器日志: WebShell 访问记录、可疑请求等。
    • 应用程序日志: 你在目标系统上运行的任何应用程序可能产生的日志。
    • 目标:
    • 方法:
  • 清理内存痕迹(如果可能):

    • 目标: 内存马、无文件Payload的残留、临时数据、进程注入痕迹。
    • 方法: 对于内存马,最直接有效的方式是重启目标应用程序或服务器。如果无法重启,清除难度极大,需要使用高级内存分析工具进行定位和清除,但这通常风险很高,且不保证完全清除。

挑战与风险:红队的“隐形”之路
  • 完美隐匿几乎不可能: 蓝队有内存取证、全流量分析、SIEM关联分析、数据恢复等多种高级溯源手段。红队的目标是让溯源变得极其困难和昂贵,而非100%不可能。
  • 清理本身留下痕迹: 清理操作本身也会产生新的日志(如删除文件、修改配置),这些也可能成为蓝队的线索。
  • 影响业务风险: 不当的清理操作可能导致系统不稳定、服务中断。在合规演练中,这是绝对要避免的。
  • 时间压力: 许多内存中的痕迹会在系统重启后消失,文件日志也会被轮转覆盖,这意味着清理工作有严格的时间窗口。

红队人员的最高准则:专业与负责

真正的红队高手,懂得在每一次行动中贯彻“最小化足迹”的理念。他们深知,在网络攻防这个没有硝烟的战场上,“消失”的能力,有时比“入侵”的能力更具价值。

最终,红队行动的成功,不仅取决于能否突破防线,更取决于能否在完成任务后,如风般来去,不留下一丝痕迹,真正做到深藏功与名。


作为红队成员,你在隐匿痕迹方面有哪些“独门秘籍”?或者作为蓝队,你遇到过哪些让你感到“绝望”的隐蔽攻击痕迹?欢迎在评论区分享你的经验!


像目前比较火热的开发岗位实属网络安全,毕竟国家网络安全法也出台了,网络安全等级保护2.0等合规要求也出来了。

网络安全对于大部分政企单位来说,已经从[可选项]变成了[必选项]。在以前,很多政企单位在进行 IT 部门及岗位划分时,只有研发和运维部门,安全人员直接归属到基础运维部;而现在,越来越多单位为了满足国家安全法律法规的要求,必须成立独立的网络安全部门,拉拢各方安全人才、组建 SRC(安全响应中心),为自己的产品、应用、数据保卫护航。

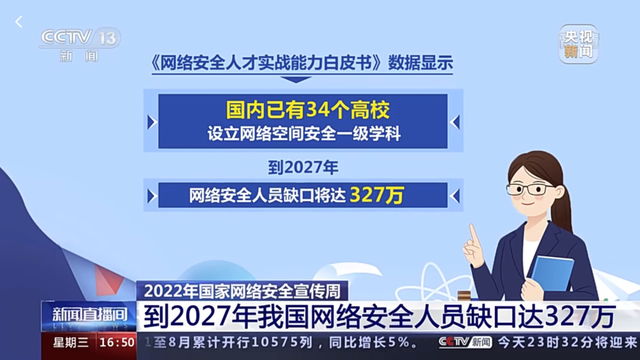
根据国家发布的《网络安全人才实战能力白皮书》数据显示,目前中国网络安全人才供应严重匮乏,每年高校安全专业培养人才仅有3万余人,而网络安全岗位缺口在2027年将达327万,缺口高达95%。
在这里插入图片描述

了解网络安全,首先要搞清楚下面这些前提

  • 网络安全到底包含哪些技术?是否需要会编程?
  • 网络安全行业有哪些职业方向?“我”该如何选择?
  • 网络安全的职业发展和成长路线是什么?

如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

一、网络安全(黑客)学习路线

网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

在这里插入图片描述

二、网络安全教程视频

我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例

光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~

img

四、网络安全面试题

最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。

在这里插入图片描述

网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。

机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!

这份完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

img

小龙虾 OpenClaw 安装全攻略:本地部署 AI 智能体一步到位 OpenClaw(昵称小龙虾)是一款 MIT 开源协议的本地优先 AI 智能体执行网关,支持多平台接入、本地部署,能实现自然语言驱动的设备自动化操作,区别于纯对话 AI,可直接操控系统执行实际任务,数据全程本地存储更安全。本文带来 2026 最新版 OpenClaw 安装教程,适配 Windows/macOS/Linux 全系统,新手也能一键搞定。 阅读详情

相关推荐

大模型面试题34:Transformer的Encoder和Decoder区别与协作

Encoder:双向自注意力,专注理解输入,输出语义特征;Decoder:掩码自注意力+编码器-解码器注意力,专注生成输出,实现语义对齐。

叫好与叫座虽然不是对立面,但想在同一个作品中达到双重效果很难。 815

177.Agent-LangGraph-MCP的构成说明

MCP架构通过MCP主机、客户端与服务器的协同,实现工具、资源与提示词的统一管理。MCP服务器提供Tools、Resources、Prompts能力,MCP客户端则负责发现、调用与读取,使Agent可按需获取上下文。其核心在于将工具从Agent中抽离,封装为可复用的服务,提升灵活性与可维护性,推动AI应用高效协作。

计算机王的博客 316

RV1126上YOLOv8部署实战:从模型转换到板端推理的完整避坑指南

本文提供了在瑞芯微RV1126芯片上部署YOLOv8目标识别算法的完整实战指南。内容涵盖从模型转换、环境搭建到板端推理代码编写的全流程,重点解析了RKNN-Toolkit使用、量化配置、内存优化及后处理实现等关键环节的常见问题与解决方案,旨在帮助开发者高效避坑,实现边缘AI应用的稳定落地。

pz89012345的博客 568

Docker Compose:搭建本地多服务开发环境

从一个 Java API、PostgreSQL 和 Redis 开始,配置服务名、端口、环境变量、健康检查、数据卷和依赖关系。理解 Compose 文件如何被解析、项目如何隔离,以及哪些数据不能依赖“重建容器”保留,能够把个人开发环境整理成团队可复用的启动入口。

m0_62221377的博客 478

VINS-Fusion实战:从零搭建无人机视觉惯性导航系统(附ROS配置指南)

本文提供了一份详尽的VINS-Fusion实战指南,涵盖从硬件选型、传感器标定到ROS节点配置与参数调优的全过程。重点解析了如何将VINS-Fusion视觉惯性里程计系统与PX4飞控深度集成,并实现室外GPS融合,旨在帮助开发者从零搭建稳定、高精度的无人机视觉惯性导航系统。

lll78的博客 868

3GPP Release与UE Category:无线通信标准演进与终端能力分级全解析

在蜂窝移动通信领域,技术标准的演进与终端设备的能力分级是理解整个产业发展的核心框架。其基本原理由国际标准组织3GPP通过周期性发布的技术规范版本(Release)来定义,每个Release都像一份阶段性的技术蓝图,规定了网络与终端应支持的新功能与性能基线。这种标准化机制的技术价值在于确保了全球设备的互联互通与网络的平滑升级,为从4G LTE到5G NR乃至未来的演进提供了清晰路径。在这一框架下,终端能力分级(如LTE时代的UE Category)是将标准转化为具体设备性能的关键环节,它直接定义了终端在射频和

weixin_34098209的博客 333

AI全栈实战 | 3.9-01 爬虫入门:requests 加 BeautifulSoup 三分钟跑通,但 90% 的人栽在这 4 个“礼貌“问题上

⚠️:本文内容仅用于。请遵守目标站点的服务条款与相关法律法规,不得对目标服务造成负担,不得采集、传播个人隐私数据。技术是中性的,边界在你手里。爬虫的入门技术(requests 发请求 + BeautifulSoup 解析)三分钟就能学会。真正区分"会用爬虫"和"会做爬虫的人"的,是这篇我们跑通"请求→解析→存储"的最小闭环,然后重点把"合规与礼貌"这根弦给你绷上。

源码获取 | 运行部署 | 定制二开修改,如果回复不及时请耐心等待,请见谅。 446

PFC电压环与电流环的带宽设计:如何避免输入电流畸变?

本文深入探讨了PFC电路中电压环与电流环的带宽设计问题,揭示了快速电压环导致输入电流畸变的机制,并提供了避免THD上升的工程实践方法。通过分析双环控制架构、谐波失真原理及带宽设计黄金法则,帮助工程师优化PFC系统性能,实现高功率因数与低谐波失真的平衡。

weixin_28304023的博客 425

spring boot 4集成SQLLite,及其SQLLite的建库

spring boot 4集成SQLLite,及其SQLLite的建库

weixin_41463944的博客 239

AI训练师团队管理运营思路

工具运营AI训练师主要是支撑运营,协助算法和运营提高托管机器人的解决能力,以协助降低业务场景熔断与优化场景识别为核心运营目标,通过算法聚类、标注分析等方式,结合业务知识,提供精准、清晰的标注数据和解决方案,确保训练效果满足需求。过程中需要与算法、运营一块参与模型搭建和数据验收,并且负责核心指标和数据日常的跟踪维护。④针对知识库已有意图进行梳理和分析,反馈运营评估缺失或合并意图优化方向。③对语料数据进行挖掘、清洗,解除缠绕、冗余等问题导致的未识别。①线上case分析,及时发现识别问题导致的托管熔断问题。

qq_25438419的博客 1086

(MATLAB)一维信号峰值检测findpeaks

一维信号波峰波谷检测,峰值、峰宽、到达时间计算。MATLAB自带的findpeaks函数能完成这一任务,在这里分享其基本用法与特殊用法。

HPC_ZY 2万+

【基于 WebSocket 的多用户网页五子棋】—— 数据管理模块

但行好事,莫问前程

qq_42996461的博客 260

5.17华为OD机试真题 新系统 - 输出二叉树后序遍历结果 (Java/Py/C/C++/Js/Go)

5.17华为OD机试真题 新系统 - 输出二叉树后序遍历结果 (Java/Py/C/C++/Js/Go)

算法大师! 520

OpenClaw 深度调查:把 AI 助手做成你自己的控制平面

对 openclaw/openclaw 的完整技术尽调:Gateway 架构、Agent 运行时、工具与沙箱、30 个消息通道、181 个插件、安全信任边界、工程代价与采用建议。17 章 / 10 张图,全部数字标注口径,数据截至 2026-10-31。

厚积薄发 363

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

IDEA 简介:从零认识 IntelliJ IDEA

IDEA 全称,是由 JetBrains 公司开发的一款主流 Java 集成开发环境(IDE)。它集代码编辑、编译、调试、测试、版本控制、构建管理等功能于一体,被大量 Java 开发者视为日常开发的首选工具。所谓 IDE(Integrated Development Environment,集成开发环境),就是把写代码所需的各类工具整合到同一个界面中。相比只用文本编辑器加命令行编译,IDE 能显著减少重复操作,让开发者把精力集中在业务逻辑上。

ztI10的博客 187

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

TransactionInactiveError:await 之后事务已经不活跃了

TransactionInactiveError 出现于 IndexedDB 事务已结束(非 active 状态)时调用 put、get 等操作。常见于 await 后或 setTimeout 中执行请求,因任务已完成,事务已提交或进入 finished 状态。请求必须在创建事务的同一任务中挂起,否则无效。解决方法:在 onsuccess 回调内同步发起后续操作,或提前将所有请求挂入事务。避免在异步上下文中使用事务操作,确保请求在事务活跃期内完成。

qq_40822000的博客 160

Docker部署linkding:HTTPS与数据备份

部署私人书签库,除了让页面能够打开,还需要考虑几个实际问题:重建容器后数据是否保留、登录和保存是否正常、升级前怎样备份,以及出现 502 或 CSRF 错误时从哪里检查。本文使用 Docker Compose 部署 linkding,采用默认 SQLite 数据库,通过 Caddy 提供 HTTPS,并完成账户创建、数据持久化验证和备份。如果重建后账户或书签消失,应先检查是否换了项目目录、改了挂载路径,或者启动了另一套实例,不要急着重新初始化。遇到权限问题,应根据日志确认具体目录和运行用户,再调整权限。

tedcloud123的博客 194

云计算课程小组PPT汇报任务书

36人分为6组,每组6人;形式:生活案例调研 + 理论解读;汇报时长7‑9min;PPT建议10‑14页。

Michelle8023的博客 229

企业官网源码与数据资产交接:四项权利、五组自动检查

企业官网源码交接不仅要看压缩包,还要核域名、云资源、构建脚本、数据库恢复、权限与密钥。

sweetofmine1的博客 187

软件项目交付时,源代码之外还应该交付哪些技术资料?

软件项目交付时,除可运行程序外,还应核对源代码、数据库结构、接口文档、部署运维、测试验收和账号资产。本文从实际交付环节拆解完整资料清单,并说明合同如何约定交付范围、知识产权与维护边界。

chengduyoushu的博客 322
上一篇: 黑客入门指南,学习黑客必须掌握的技术
下一篇: 网络安全大厂面试真题汇总|渗透测试高频面试题(深信服 / 奇安信 / 阿里 / 京东)
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
