护网行动红蓝对抗实战复盘:红队突破技巧+蓝队防御避坑,直接套用

网络安全红蓝对抗:攻防之间的“矛与盾”博弈 红蓝对抗不仅是技术较量,更是安全意识与团队协作的试金石。正如军事演习中的“朱日和蓝军”,它让防守方在“被打脸”中成长,最终构建起动态、主动的网络安全防御体系。 阅读详情

在这里插入图片描述

护网行动作为网络安全领域最贴近真实攻击场景的实战演练,是安全团队锤炼能力、企业检验防御体系的“试金石”。每年护网结束后,红蓝对抗的实战技巧、踩坑经验,都是优快云安全圈的热门话题——红队如何隐蔽突破、蓝队如何高效防御,成为无数安全从业者关注的核心。

本文结合多场护网实战经验,从红队、蓝队双视角,拆解实战中的核心流程、高频技巧,梳理常见的避坑要点,所有内容均来自真实演练场景,可直接套用在日常攻防演练、护网备战中,适合安全运维、渗透测试、安全运营等岗位从业者。

重要提醒:所有技术仅用于授权演练,严禁未授权攻击,坚守网络安全法及相关法规底线。

一、红队实战:从战前筹备到战后收尾,全流程突破技巧

红队的核心目标是“隐蔽突破、横向扩散、控制核心资产”,实战中需遵循“低噪声、高效率”的原则,避免被蓝队快速发现。

1. 战前筹备:精准测绘,拒绝盲目攻击

战前准备直接决定渗透效率,核心是完成“资产测绘+漏洞储备+路径规划”三步:

资产精准测绘:使用Nmap、Masscan等工具,对演练范围内的IP段进行分时段、低频率扫描,识别存活资产、运行服务、操作系统版本,重点标记高危端口(如3389、22、6379)和老旧Web应用;结合FOFA、Shodan等网络空间搜索引擎,补充外网暴露的敏感接口、管理后台,排查敏感信息泄露(如GitHub上的代码、脉脉上的员工信息)。

漏洞与Payload储备:针对测绘出的资产,梳理对应高危漏洞(如Log4j2、Struts2、Redis未授权访问、弱口令等),定制适配的Payload,通过编码混淆、分段注入等方式,规避蓝队WAF拦截规则;准备FRP、EW等代理工具,以及Mimikatz、Cobalt Strike等内网渗透工具,为后续权限提升、横向移动做准备。

攻击路径规划:制定2-3套备选攻击路径,优先选择“低噪声、高成功率”的方式,例如“弱口令突破→权限提升→内网渗透”“Web漏洞利用→获取初始权限→横向扩散”,避免单一路径被阻断后陷入被动。

2. 战中渗透:隐蔽推进,减少攻击噪声

渗透过程中,核心是“减少痕迹、快速拿权、隐蔽留存”,关键步骤拆解如下:

外网边界突破:优先尝试弱口令攻击,使用Hydra工具对SSH、RDP、数据库、管理后台开展暴力破解,重点尝试“admin/admin”“root/123456”等常见组合,这类攻击噪声低、成功率高;针对Web应用,使用Burp Suite、SQLMap扫描SQL注入、文件上传等漏洞,若遇到WAF拦截,可通过Payload编码、参数变形等方式绕过;同时关注第三方接入资产,这类资产往往被蓝队忽视,可通过供应链漏洞实现突破。

权限提升与内网渗透:获取初始权限后,通过Windows提权漏洞、Linux SUID文件滥用等方式,提升至管理员权限;搭建内网代理,穿透内网边界,避免直接访问内网导致攻击痕迹暴露;利用BloodHound分析内网域控架构,通过PsExec、WMI等工具横向渗透,逐步扩大控制范围;在被控主机上留存隐蔽后门(如计划任务、注册表后门),减少触发频率,降低被检测概率。

3. 红队避坑要点(重中之重)

① 避免高频扫描:过度扫描会产生大量网络流量,易被蓝队IDS/IPS、流量分析工具发现,建议分时段、低频率扫描,搭配代理工具隐藏攻击源;

② 不滥用高危Payload:避免使用易触发告警的Payload(如弹窗、大量数据篡改),优先选择静默操作,减少攻击痕迹;

③ 及时清理痕迹:渗透过程中,及时清理Windows事件日志、Linux安全日志,删除命令记录、后门文件,避免被蓝队溯源。

二、蓝队实战:从防御筹备到应急处置,高效反制技巧

蓝队的核心目标是“快速监测、精准阻断、最小化损失、溯源复盘”,实战中需兼顾“防御效果”与“业务连续性”,避免过度处置导致业务中断。

1. 战前筹备:筑牢防线,做好应急准备

蓝队的防御基础,在于“资产梳理+漏洞加固+团队分工”:

资产全量梳理与分级防护:完成演练范围内的资产全量盘点,建立资产清单(含IP、端口、服务、负责人、安全等级),标注核心资产,通过防火墙、安全组实现核心资产与普通资产的网络隔离,仅开放必要访问权限;清理僵尸资产、废弃服务,减少攻击面。

漏洞排查与加固:使用Nessus、绿盟远程安全评估系统等工具,批量扫描资产漏洞,优先修复高危漏洞;对无法立即修复的漏洞,采取临时防护措施(如关闭无用端口、限制IP访问、开启WAF拦截规则);清理弱口令、冗余账号,开启账号登录日志审计。

团队分工与应急演练:明确监测组、处置组、溯源组、联络组的职责,制定“发现-隔离-溯源-修复”四阶段应急响应预案;模拟常见攻击场景开展小型演练,磨合团队协作,提升应急响应速度。

2. 战中处置:去伪存真,精准闭环

护网实战中,蓝队会面临海量告警,核心是“甄别误报、快速处置、避免扩散”:

实时监测与告警甄别:通过SIEM日志分析系统、WAF日志、流量分析工具,实时监控网络流量与资产状态,重点关注高频登录失败、异常IP访问、敏感命令执行、畸形数据包等异常行为;对告警进行分级(高危、中危、低危),优先处置核心资产的高危告警,人工复核甄别误报,避免被误报干扰。

精准阻断与攻击处置:外网攻击直接拉黑攻击源IP,在防火墙、WAF中添加拦截规则;对被暴力破解的账号,立即锁定并重置密码;内网攻击及时隔离被入侵主机,切断与其他资产的网络连接,清理后门程序、恶意脚本;利用EDR系统实时阻断异常进程,提升终端防护效果。

3. 蓝队避坑要点

① 不忽视边缘资产:第三方接入资产、测试子站、老旧设备,往往是红队的突破口,需重点加固;

② 不依赖单一防御设备:WAF、EDR等设备需联动使用,搭配人工分析,避免“设备误判”“漏报”;

③ 不拖延应急处置:发现攻击后,立即启动应急预案,避免攻击横向扩散,扩大损失。

三、实战复盘:红蓝对抗的核心启示

护网行动的价值,不在于“红队赢还是蓝队赢”,而在于通过实战发现问题、优化防御体系。红队的突破点,就是蓝队的防御盲点;蓝队的反制手段,就是红队的改进方向。

建议演练结束后,红蓝队联合复盘,重点总结3个核心问题:① 红队的攻击路径中,蓝队的防御漏洞在哪里?② 蓝队的反制手段,哪些有效、哪些需要优化?③ 双方在实战中存在哪些操作误区,如何避免?

通过持续复盘、优化策略,才能让红蓝对抗真正发挥“以战促防”的作用,提升企业的网络安全能力。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

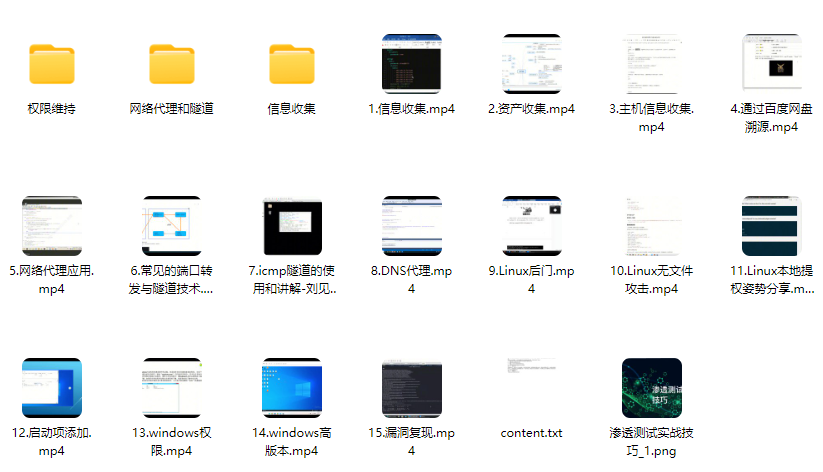
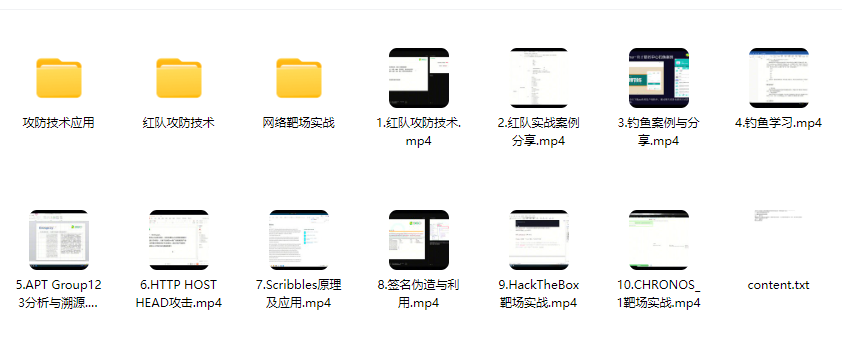
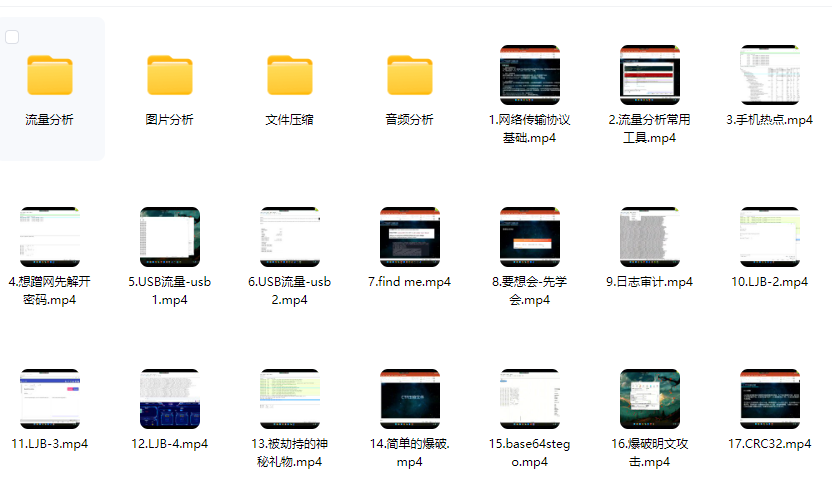
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

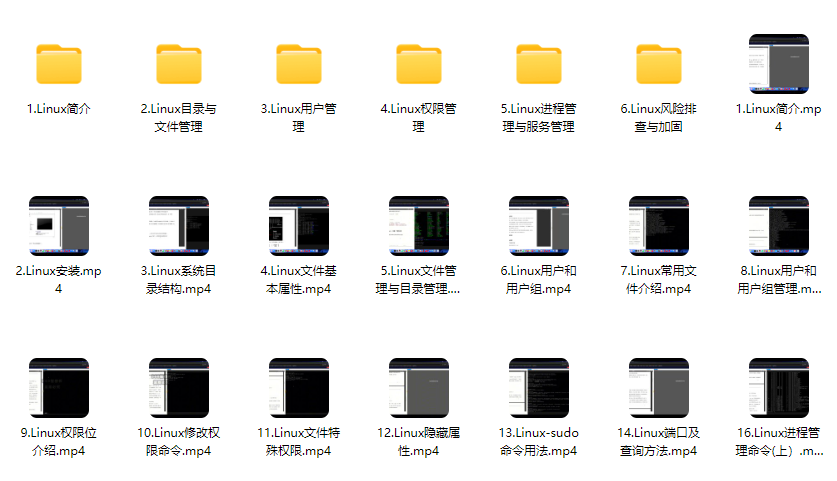
2、Linux操作系统

img

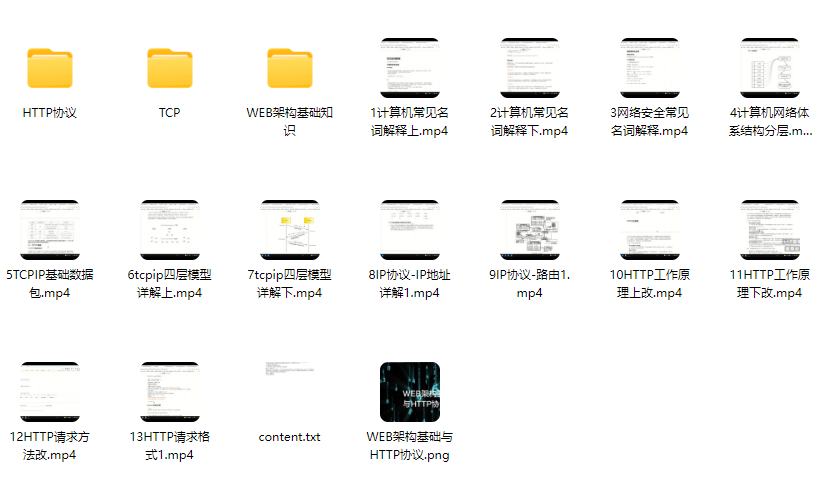
3、WEB架构基础与HTTP协议

img

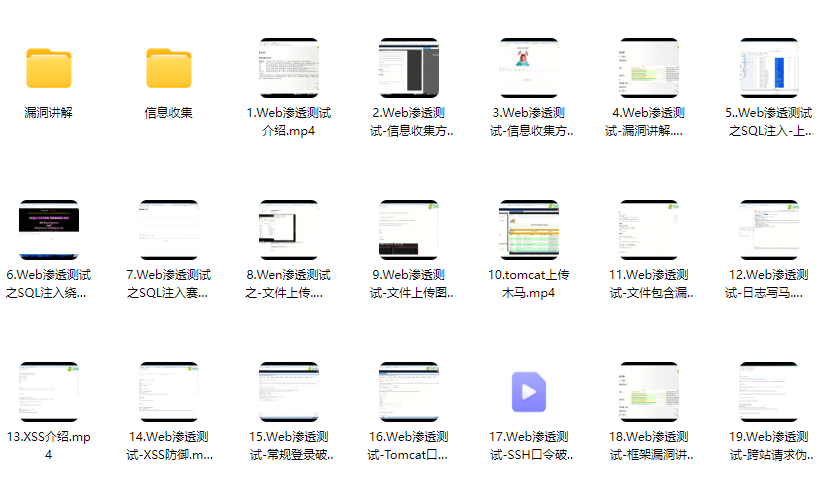
4、Web渗透测试

img

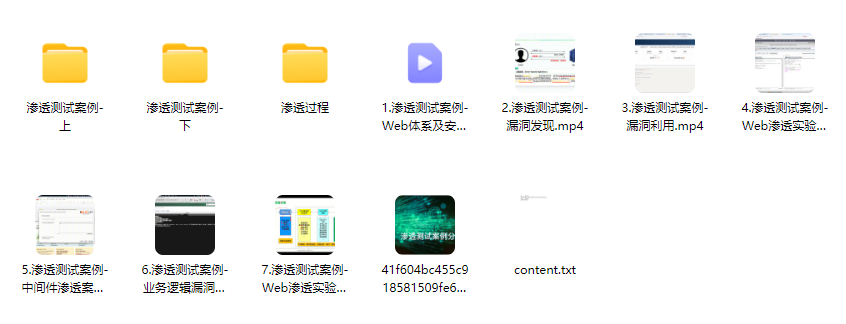
5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

护网行动蓝队防御体系构建与实战技巧 网络安全防御体系是保护信息系统免受攻击的关键,其核心在于构建多层防护机制与实时监测能力。通过资产梳理、边界防护和终端防护等技术手段,可以建立有效的安全防线。在实战对抗场景如护网行动中,蓝队需要运用SIEM系统进行日志分析,并制定应急响应流程来快速处置威胁。自动化防御策略和攻击者行为预判能显著提升防守效率,而蜜罐部署等反制措施则增加了攻击者的成本。这些方法不仅适用于国家级网络安全演练,也能为企业的日常安全运营提供参考框架。文章详细解析了蓝队工作的WAF规则优化和EDR软件部署等热词技术要点。 阅读详情

相关推荐

网络安全红蓝对抗实战:护网行动攻防演练解析

网络安全中的红蓝对抗是模拟真实攻击与防御的实战演练,源于军事训练模式,现广泛应用于金融、能源等关键行业。红队通过漏洞挖掘、攻击链构建等技术模拟黑客行为,而蓝队则依赖防火墙、EDR等工具建立多层防御体系。随着APT攻击等复杂威胁的增多,护网行动成为检验企业安全能力的重要手段。实战中,红蓝双方需关注ATT&CK框架、威胁狩猎等关键技术,并通过紫队协作提升整体防御水平。通过分析典型金融行业案例,可见攻防演练能有效发现安全隐患,优化安全策略。

weixin_29326909的博客 276

红蓝对抗总结-蓝队

复盘总结红蓝对抗结束后,应对各阶段进行充分、全面的复盘分析,提出整改措施。一般须遵循遗留最小风险和问题相对清零的原则持续优化防守策略,对不足之处进行整改,进而逐步提升防守水平。总结涉及以下方面:工作方案、组织管理、工作启动会、系统资产梳理、安全自查及优化、基础安全监测与防护设备的部署、安全意识、应急预案、注意事项、队伍协同、情报共享和使用、反制战术、防守作战指挥策略等。

武天旭的博客 3537

因时机器人-灵巧手配置方案(Ubuntu18.04)

因时机器人-灵巧手配置方案(Ubuntu18.04)

CH_monsy的博客 3848

红蓝对抗--蓝队

2019年参加护网行动的时候,想着是信安专业,可以去赚点零花钱。 蓝队的工作。。。。。后面总结了一下护网行动和蓝队的一些工作重心。刚刚换电脑的时候翻出来了这个文章。只是个人拙见,大佬勿喷。 文章目录一、团队组建二、梳理资产三、风险梳理四、减少攻击面附部分查看系统是否有可疑行为的方式 下面是我对红蓝对抗中蓝队工作的一些总结: 一、团队组建 在团队建设时,蓝队主要分为四个部门: 1、指挥中心:主要进行统筹,管控蓝队事务。 2、监测小组:主要对流量监控平台、日志平台等系统进行7*24小时监控;以保证可以及时的

七天 9489

先进半导体材料与器件Chapter3

Chapter3 异质结双极晶体管(HBT) 作者:毛茏玮 / Saint 掘金:https://juejin.im/user/5aa1f89b6fb9a028bb18966a 微博:https://weibo.com/5458277467/profile?topnav=1&wvr=6&is_all=1 GitHub:github.com/saint-000 知乎:https:/...

一个会写代码的烤鸭 5803

避开内存陷阱:手把手教你用RKNN零拷贝接口正确管理输入输出Tensor

本文深入解析RKNN零拷贝接口在边缘计算中的高效内存管理策略,通过YOLOX实例演示如何避免内存对齐错误和数据错位。详细介绍了`rknn_tensor_mem`系列API的正确使用方法,包括内存创建、绑定、释放全流程,以及性能优化技巧如内存池技术和多核NPU负载均衡,帮助开发者提升推理效率并避开常见陷阱。

weixin_33686714的博客 160

护网行动红蓝对抗实战指南:10件从侦察到反制的趁手工具

RedTeam_BlueTeam_HW 是面向红蓝对抗与护网行动的资源集合,红队工具、蓝队工具与复盘资料齐备,最重的笔墨放在内存 shellcode(cs+msf)与内存马查杀上。战前摸端口、战中提权做持久化、战后清内存马,对应的工具和手册都放在一个仓库里,按护网实战的攻防节奏组织。 [![护网红蓝对抗攻击生命周期全景图](https://raw.gitcode.com/gh_mirrors/r

gitblog_00709的博客 403

Matlab/simulink频率响应分析方法

Matlab/Simulink仿真系列问题一.电气模块与信号模块 一.电气模块与信号模块

virtuoso~晓晓 3万+

盘点护网行动的亲身经历:从红蓝对抗的实战,拆解两大阵营的技术差异

2023年护网行动中,央企蓝队新人的实战经历揭示了红蓝对抗的本质差异。红队通过钓鱼邮件、漏洞利用等隐蔽手段突破防线,目标直指核心资产;蓝队则依托资产梳理、实时监测和应急响应层层防御。红队技术链涵盖信息收集、边界突破、横向移动及权限维持,强调隐蔽性;蓝队聚焦资产台账、漏洞修复、多设备联防与快速溯源。护网行动中,红队“以攻验防”,蓝队“以守降损”,二者在规则框架下展开攻防博弈,共同提升网络安全防护能力。(149字) 说明: 严格压缩至150字内,突出红蓝队核心差异与护网实战特性; 保留关键要素:攻防

qq_41314882的博客 1212

ChatGPT设置密钥后Codex免手机验证:配置顺序与身份凭证复用机制

API Key 是一种用于身份识别的凭证,其核心原理是通过预配置的密钥替代交互式登录流程。在开发工具中,密钥认证优先级通常高于会话认证,当本地存在有效密钥时,工具会直接复用该凭证,从而减少重复验证环节。这种机制的技术价值在于提升开发效率与配置一致性,尤其适用于多设备切换、CI/CD 流水线及编程辅助工具等场景。以 Codex 为例,在 ChatGPT 界面提前配置 API 密钥后,Codex 启动时可读取持久化存储的密钥,避免触发手机号验证,实现身份凭证的跨入口复用。

weixin_33940469的博客 475

Aip1640、TM1640驱动程序

本文介绍了AIP1640/TM1640驱动芯片的编程实现,主要包括硬件接口定义和通信协议函数。通过宏定义配置时钟(CLK)和数据线(DIO)的GPIO控制,实现了I2C协议的启动、停止、字节发送等基本操作。核心函数AIP1640_Disp_Drive()完成显示驱动流程:先发送0x40命令设置地址自增模式,再发送0xC0起始地址和16字节显示数据,最后设置亮度参数。文中还包含5微秒延时函数、显示数据缓冲区定义,以及LED和数码管(SMG)的位映射注释说明。该代码适用于控制LED数码管显示,支持亮度调节功能。

zqx的博客 1402

护网行动HW红蓝对抗实战复盘:红队突破技巧+蓝队防御避坑,直接套用

本文从红蓝对抗双视角解析护网行动实战技巧。红队方面强调"低噪声、高效率"原则,重点介绍战前资产测绘、漏洞储备,战中隐蔽突破、权限提升等技巧,并提供避免高频扫描、及时清理痕迹等避坑要点。蓝队方面聚焦"快速监测、精准阻断"目标,详述资产梳理、漏洞加固等战前准备,以及实时监测、告警甄别等战中处置策略。全文基于真实演练场景,为安全从业者提供可直接应用的攻防方法论,同时强调遵守网络安全法规底线。

m0_56146626的博客 502

一文吃透 SAP HANA SDA:把分散数据当作本地数据来用的那把钥匙

摘要:SAP HANA SDA(Smart Data Access)技术详解:150字精要 SAP HANA SDA是一种数据虚拟化技术,允许在不复制数据的情况下访问远端数据源。核心功能包括: 通过Remote Source定义连接配置 创建Virtual Table作为本地代理 支持谓词下推优化查询性能 与SDI技术协同工作扩展数据集成能力 典型应用场景包括: 跨系统联邦查询 冷热数据分层管理 混合云数据整合 远程表复制(RTR)实现近实时数据同步 实施要点: 需关注适配器能力差异 合理运用查询下推优化

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 323

HVV 红蓝对抗深度复盘:红队实战突破技巧 + 蓝队防御落地指南

本文分享了护网行动中红蓝对抗的实战经验。红队方面,强调战前资产测绘、漏洞储备和路径规划,战中注重隐蔽突破与权限提升,避免高频扫描和高危Payload。蓝队方面,重点在于资产梳理、漏洞加固和团队分工,战中需实时监测告警、精准阻断攻击。双方都需遵守网络安全法规,红队避免被溯源,蓝队防止攻击扩散。网络安全不是速成黑客,而是需要系统学习和持续实践,以守护数字世界安全。

m0_71746416的博客 402

【unity实战】使用unity的Navigation+LineRenderer实现一个3D人物寻路提前指示预测移动轨迹的效果,并可以适配不同的地形

本文介绍了在Unity中使用Navigation导航系统和LineRenderer实现3D人物寻路轨迹预测效果的方法。通过NavMesh.CalculatePath计算路径点,结合Physics.Raycast进行地面点投射,将路径点赋予LineRenderer渲染出移动轨迹。关键点包括:1)利用NavMesh.CalculatePath计算两点间可行走路径;2)通过射线检测获取地面点提高路径适配性;3)使用协程定期更新路径绘制。文章还提供了完整代码实现,并说明需要将地面图层设置为Ground并进行导航网格

向宇的博客,专注php/web全栈 unity游戏开发,欢迎大家评论纠错 459

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

吃透护网!红蓝对抗核心技巧复盘,落地指南直接拿

护网行动是红蓝双方技术与思路的较量,更是企业安全能力的全面检验。红队需依托精准的资产测绘、隐蔽的攻击技巧,模拟真实攻击场景;蓝队需构建立体防御体系,凭借快速的应急响应、精准的处置能力,抵御攻击、保障安全。对安全从业者而言,护网行动是锤炼实战能力、拓宽技术视野的绝佳机会,既能深入理解攻击手段,也能提升防御思维;对企业而言,护网行动能帮助排查隐藏安全隐患,优化防护体系,实现“以战促防”,筑牢网络安全防线。

2401_84760527的博客 892

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

护网行动实战复盘:红蓝对抗核心技巧与落地指南

护网行动是红蓝双方技术与思路的较量,更是企业安全能力的全面检验。红队需依托精准的资产测绘、隐蔽的攻击技巧,模拟真实攻击场景;蓝队需构建立体防御体系,凭借快速的应急响应、精准的处置能力,抵御攻击、保障安全。对安全从业者而言,护网行动是锤炼实战能力、拓宽技术视野的绝佳机会,既能深入理解攻击手段,也能提升防御思维;对企业而言,护网行动能帮助排查隐藏安全隐患,优化防护体系,实现“以战促防”,筑牢网络安全防线。

QIANDXX的博客 287

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

HVV行动在即!深度复盘红蓝对抗中的防御体系短板与实战化安全建设

红蓝对抗可以看作是网络安全领域的实战演练。它不再是纸上谈兵,而是通过红队的真实攻击,来检验蓝队的防御是否牢靠。这种持续对抗、持续改进的模式,是当前保障网络安全最有效的手段之一。它帮助组织从静态的合规防御,转向动态的、持续进化的实战化安全能力建设。

z19981的博客 454

红蓝对抗从入门到实战:揭秘红队攻击链与蓝队溯源反制的全过程

红蓝对抗可以看作是网络安全领域的实战演练。它不再是纸上谈兵,而是通过红队的真实攻击,来检验蓝队的防御是否牢靠。这种持续对抗、持续改进的模式,是当前保障网络安全最有效的手段之一。它帮助组织从静态的合规防御,转向动态的、持续进化的实战化安全能力建设。

xx16755498979的博客 392

红蓝对抗不是“零和博弈”!红蓝技能互通,打造攻防一体安全闭环

本文重点:网络安全红蓝对抗红方和蓝方的区别?网络安全红蓝对抗什么意思?网络安全红蓝对抗演练,网络安全红蓝对抗赛

2301_77472496的博客 660

【从0了解网安】护网行动“捡钱“真相:网络安全小白也能日薪2K+

在数字化时代,网络安全已成为国家战略与个人职业发展的黄金赛道。本文以国家级护网行动为背景,为零基础读者打造一份「网络安全英雄成长指南」。文章将揭秘: 1. 护网行动的本质——国家级的网络攻防演练,红队(攻击方)与蓝队(防守方)如何博弈; 2. 小白逆袭路径——从Wireshark流量分析、ATT&CK战术识别到实战防守技巧,手把手教你掌握高薪技能; 3. 职业变现机会——护网工程师日薪1500-6000元

一只枷锁的博客 1712

护网行动(HVV)实战:蓝队怎么守、红队怎么打——“护网“到底在护什么

护网前一周,做这五件事资产清单再过一遍告警规则/处置SOP打印出来应急预案模拟一次弱口令清零复查日志留存确认(可溯源)一句话“护网前五查:资产、规则、预案、口令、日志——‘准备越足,上场越稳’。护网是最快的成长舞台——想系统学网安、备战护网的,评论区扣"1",或私信老师咨询课程详情。

Clz_1997的博客 224
上一篇: 挖SRC必须知道的25个漏洞提交平台,从零基础入门到精通,收藏这一篇就够了!
下一篇: WAF的识别、检测、绕过原理与实战案例
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值